

Nesta página
- O ponto de controlo mudou de sítio. Quase ninguém deu por isso.
- O que acabou de sair
- Quatro camadas de governação, uma só instalação
- Um exemplo concreto
- Cinco agentes, detetados automaticamente
- Passo a passo: da inscrição a um prompt governado
- Privacidade: o que chega à CybeDefend, e onde fica
- Preço: experimentar é gratuito
- O que isto muda
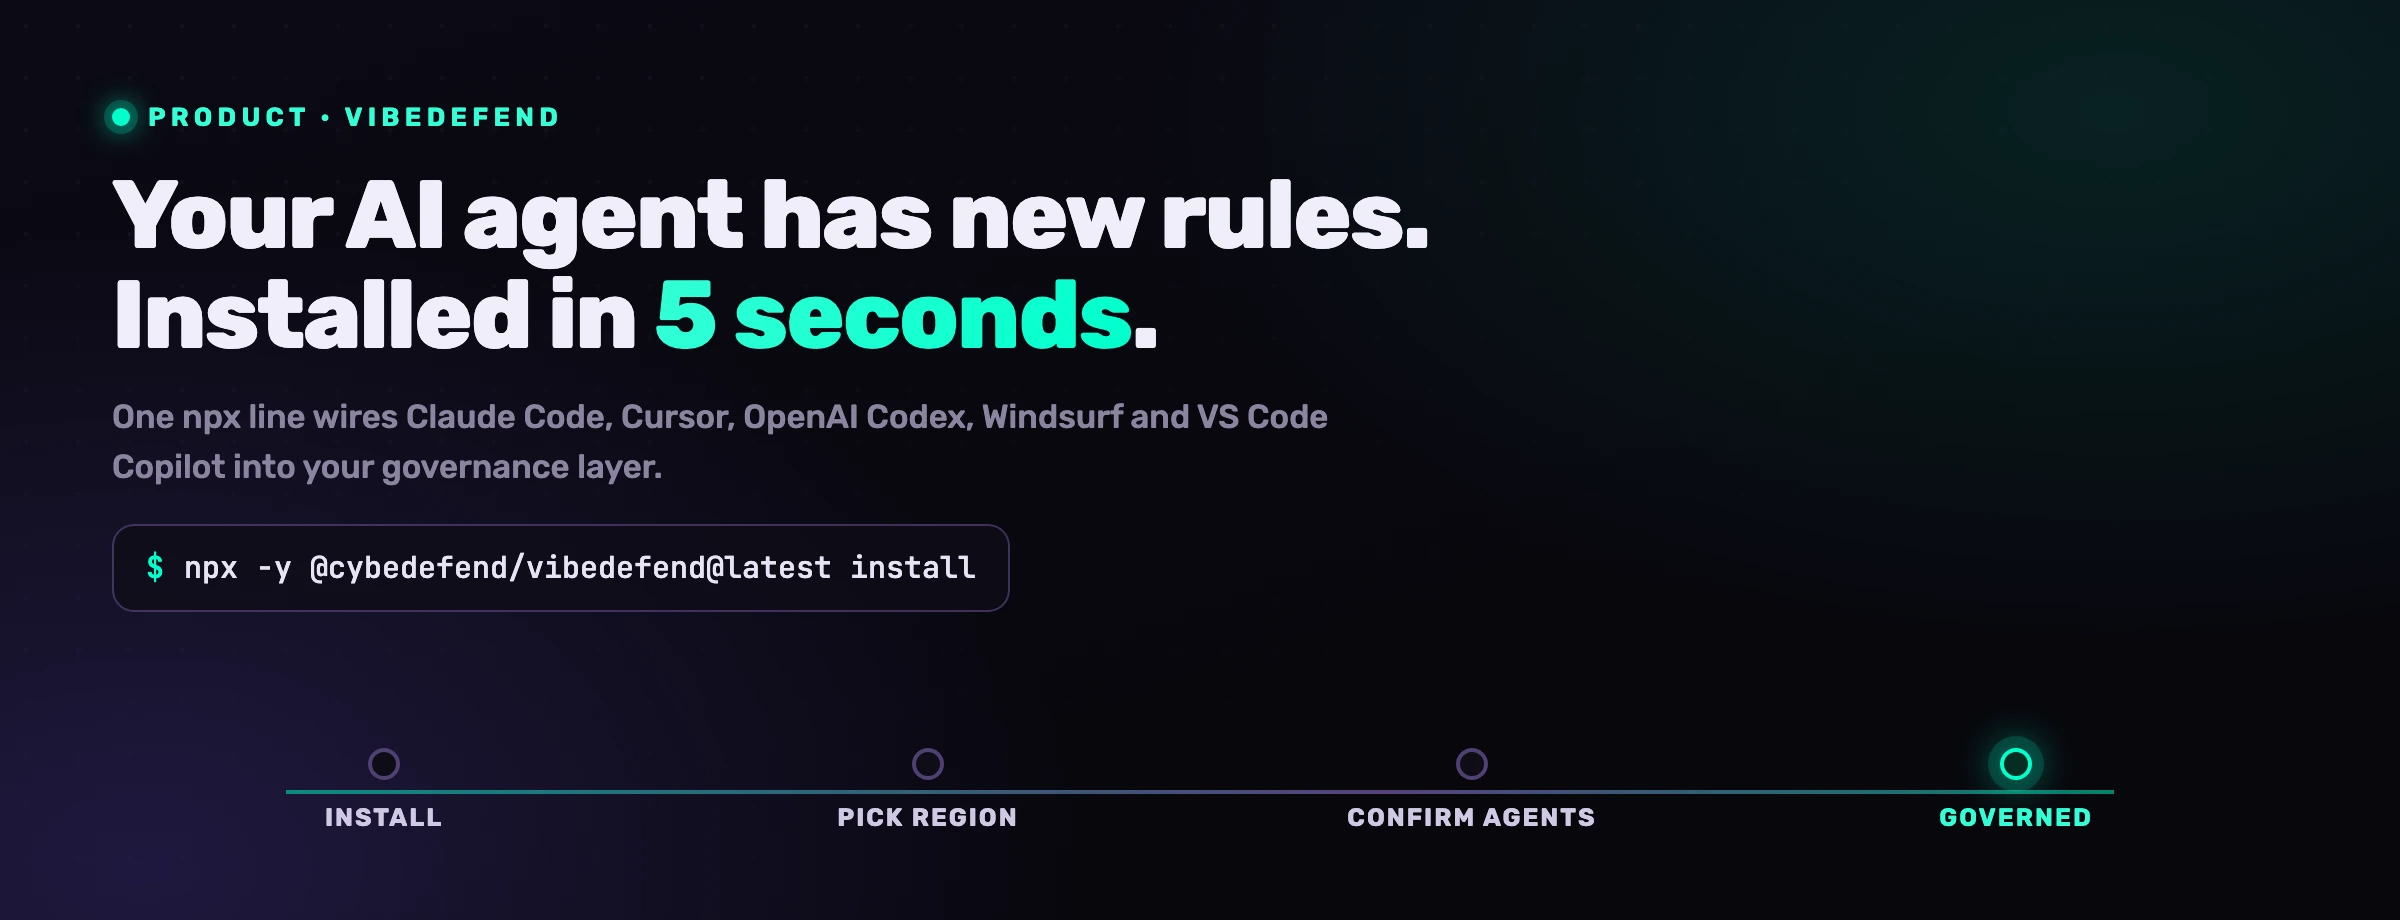
O teu agente de código de IA entrega num dia mais código do que os teus revisores vão ler num mês. Acabámos de lançar a ferramenta que entrega a esse agente as tuas regras de negócio, os teus frameworks de segurança e a tua lista de ações que nunca podem correr. Instala-se com um só comando.
A versão 1.1.1 de @cybedefend chegou ontem ao npm. É uma única linha npx que deteta sozinha cada agente de código no teu portátil e os liga à camada de governação CybeDefend. Sem yaml. Sem deploy. Sem contentor para construir. Corre-a, escolhe a tua região, escolhe os teus agentes, e o teu próximo prompt já está governado.
Este post explica o que o pacote faz, porque é que sai agora e como passar do npm a um prompt protegido.
O ponto de controlo mudou de sítio. Quase ninguém deu por isso.
Durante quinze anos, a AppSec viveu dentro da pull request. O SAST analisava o diff. O SCA verificava as dependências. O revisor lia a alteração. Três camadas, todas apontadas ao mesmo artefacto: a PR.
Esse modelo parte de um pressuposto essencial: que um humano lê o diff antes do merge. Funciona ao ritmo humano. Não funciona ao ritmo do agente.
Quando a sessão de Claude Code de um único programador entrega 2000 linhas de código numa tarde, o ciclo de revisão de PR parte-se. Há equipas que fazem merge sem mais. Outras juntam o que o agente produziu numa PR gigante que nenhum humano lê de facto do princípio ao fim. Seja como for, o diff deixou de ser um ponto de controlo. Passou a ser uma transcrição.
O novo ponto de controlo é o próprio prompt. Sejam quais forem as regras que queres impor, tens de as pôr nas mãos do agente antes de ele escrever a linha problemática, e não depois, num scanner que chega quando o código já está em disco e o agente já passou à frente.
É esta a tese inteira por detrás do VibeDefend, e foi isto que saiu ontem.
O que acabou de sair
O VibeDefend é uma CLI Node distribuída no npm como @cybedefend. Faz uma só coisa: instala a ponte entre o teu agente de código e o backend de governação da CybeDefend. Essa ponte tem quatro camadas: regras de negócio extraídas do teu repositório, regras de segurança vindas dos frameworks de conformidade de referência, action guards que bloqueiam as chamadas perigosas antes de dispararem e live findings que passam ao agente cada resultado dos scanners.
O instalador cabe numa linha.
npx -y @cybedefend/vibedefend@latest install
A interface é só isto. O instalador é interativo: deteta sozinho quais destes agentes tens na máquina (Claude Code, Cursor, OpenAI Codex, Devin Desktop, VS Code Copilot), pergunta-te a região (EU ou US) e escreve nos sítios certos a ligação MCP, os hooks de regras e os ficheiros de doutrina.
O único requisito é o Node 18.17. A maioria dos leitores já o tem, porque o Claude Code, o Cursor e o Codex trazem um Node embutido de qualquer maneira. Funciona em macOS, Linux e Windows; bash, zsh, fish, PowerShell, cmd e Git Bash comportam-se todos da mesma forma.
Quatro camadas de governação, uma só instalação
Assim que o VibeDefend fica ligado, quatro camadas independentes começam a vigiar o agente. Cada uma trata de uma superfície de ameaça diferente, e cada uma usa um tipo de regra diferente.
Business Rules
As convenções do teu repositório que são reais mas nunca ficaram escritas. Usar Decimal128 para dinheiro. Nunca expor um registo com soft delete. A autorização passa por requireOwner, não por verificações de pertença feitas à mão. O VibeDefend extrai-as da forma como a tua equipa já programa, propõe-nas como regras explícitas, e o autopilot continua a extraí-las à medida que vais entregando. Cada regra aceite entra no contexto do agente antes da edição seguinte.
Security Rules
OWASP Top 10, SOC 2, RGPD, ISO 27001: os playbooks que os teus auditores já esperam, carregados no dia em que instalas. Junta-lhes por cima as tuas próprias regras. O agente lê cada lembrete aplicável antes de cada edição, por isso o requisito do framework passa a fazer parte da escrita em vez de ser uma caixa para assinalar na altura da auditoria.
Action Guard
sudo rm -rf, leituras diretas de process.env sobre chaves com cara de segredo, instruções psql ad-hoc contra hosts com aspeto de produção. O Action Guard interceta a chamada do agente antes de ela disparar. Escolhes, regra a regra, entre avisar e bloquear, acrescentas os teus próprios padrões proibidos, e cada interceção fica no registo de auditoria.
Live Findings
Cada resultado dos scanners da CybeDefend, SAST com alcançabilidade, SCA, segredos, IaC e CI/CD, está ao vivo no contexto do agente. Assim, o agente não se limita a escrever código seguro: faz a triagem e corrige as vulnerabilidades que já tens, cada correção num diff que aprovas.
Separá-las tem uma razão: cada uma falha de forma diferente. Uma business rule que escapa é um bug de qualidade: o teu código afasta-se da convenção, o modelo mental da tua equipa fica mais difícil de partilhar. Uma security rule que escapa é um bug de conformidade: entregas algo que falha um controlo SOC 2. Uma falha do Action Guard é um bug imediato: o agente acabou de correr algo destrutivo na máquina a que tinha acesso. O VibeDefend trata das quatro a partir da mesma instalação.
Um exemplo concreto
É assim que fica a tua primeira sessão de Claude Code depois da instalação.
Pedes ao agente que acrescente ao checkout uma funcionalidade de código de desconto. O agente edita cart-checkout.ts. Antes de a edição entrar, o VibeDefend põe no contexto a regra extraída no-raw-amount-math, vinda de src/billing.ts:14: "Os valores monetários TÊM de usar Decimal128, nunca Number." O agente aplica-a logo na primeira escrita (total =) sem precisares de dizer uma palavra.
Um minuto depois, pedes-lhe que filtre a user-search por email. O agente começa a escrever db. O VibeDefend deteta owasp-a03-injection (severidade: alta) antes de a linha estar acabada e o agente reescreve-a com uma query parametrizada. Mais uma vez, não disseste nada.
Mais tarde, a depurar um problema de ambiente, o agente propõe com toda a confiança sudo rm -rf . O Action Guard bloqueia-o com no-destructive-sudo (severidade crítica, ativa por defeito, impossível de desativar) e o evento fica no teu registo de auditoria CybeDefend, com um timestamp e um motivo. O agente recebe uma recusa simpática; tu recebes uma entrada de log; nada se parte.
Nenhum destes momentos foi vigiado por um scanner a ler o diff já integrado. Os três foram travados no prompt, por uma ferramenta que já tinha a regra certa à mão.
Cinco agentes, detetados automaticamente
O instalador cobre os cinco agentes de código que, em 2026, detêm a maior parte do mercado em uso: Claude Code, Cursor, OpenAI Codex, Devin Desktop e VS Code Copilot. Deteta quais estão instalados na tua máquina e só liga os que deixares assinalados. Podes voltar a correr o instalador quando quiseres para ativar ou desativar um agente; é idempotente.
Os cinco agentes não expõem a mesma superfície de hooks, por isso a cobertura de cada camada varia um pouco. O Claude Code, o Cursor e o Codex têm a integração mais profunda. No Devin Desktop, os guards só atuam quando ele escreve ficheiros; nas restantes ferramentas dele, as regras chegam-lhe como instruções, não como um bloqueio. O VS Code Copilot recebe o MCP e as camadas de regras; os Action Guards ainda dependem do lado do GitHub. Voltar a correr o instalador acrescenta qualquer agente que passe a expor novas superfícies de hooks entre releases.
Passo a passo: da inscrição a um prompt governado
Entre "vi um tweet sobre isto" e "o meu agente está governado" há cinco passos.
O dashboard está em eu.cybedefend.com ou us.cybedefend.com, conforme a tua região, que escolhes ao criar a conta. Há um plano gratuito, sem cartão, que inclui tudo aquilo de que precisas para experimentar as quatro camadas do princípio ao fim. Encontras o UUID na página do projeto assim que o crias. O .cybedefend é um ficheiro JSON de uma linha que pões na raiz de cada repositório que queres monitorizar:
{ "projectId": "<your-cybedefend-project-uuid>" }
O onboarding é só isto. Nenhum SDK para vender, nenhuma imagem Docker para manter, nenhuma DSL de políticas para aprender. O agente apanha a ligação no próximo arranque de sessão.
Privacidade: o que chega à CybeDefend, e onde fica
Os action guards correm no teu portátil, ao lado do teu agente: é aí que se decide se um comando é bloqueado, antes de ele correr.
O resto passa pelo backend da CybeDefend, na região que escolheste. Para servir as regras que se aplicam à linha que está a ser escrita, o VibeDefend envia um excerto curto desse código. A análise antes do commit envia os ficheiros alterados. As regras de negócio são extraídas pela plataforma a partir do repositório que ligares. O teu código nunca é usado para treinar um modelo, nem o nosso nem o de um subcontratante. A página de segurança diz o que é guardado e onde.
As regiões EU e US são fisicamente separadas. Escolhes a região na instalação; o registo de auditoria fica na região correspondente. Sem replicação, sem caminho entre regiões. Se precisares das duas, crias dois projetos.
Preço: experimentar é gratuito
Experimentar o VibeDefend no teu próprio código é gratuito: sem cartão, sem limite de tempo. Para uma equipa, fazemos um piloto nos teus repositórios e definimos depois um preço com base na tua utilização. O pacote npm tem licença BUSL-1.1 e passa a Apache-2.0 a 2030-05-25.
A intenção é simples: pôr governação dentro do agente não deve custar esforço nenhum. É ao alargá-la a uma organização inteira que começa a relação comercial.
O que isto muda
Durante dez anos, a AppSec vendeu scanners que chegavam depois de o código estar escrito. Fazia sentido quando eram humanos a escrever o código, porque os humanos costumam abrandar antes do merge. Esse modelo está agora uma ordem de grandeza atrás do fluxo de trabalho. O agente entrega mais depressa do que o ciclo do scanner, o revisor lê menos do que o agente produz, o diff já não é a barreira que foi.
O ponto de controlo passou para o prompt. A pergunta que cada equipa tem de fazer em 2026 é se a sua stack de AppSec acompanhou essa mudança, ou se continua a pagar ferramentas que vigiam uma fase da pipeline que já não pesa tanto.
O VibeDefend é a resposta que acabámos de lançar. Não é a única possível, e não será a última forma que a categoria vai ter. Mas é a primeira coisa que vimos que se instala com um só comando, que fica ao lado de cada grande agente de código e que te dá as quatro camadas de governação de uma vez. A fasquia passa a ser esta.
O pacote completo está em npmjs.com/package/@cybedefend/vibedefend. O README e a matriz de suporte estão no npm. A página do produto está em cybedefend.com/vibedefend. A plataforma está em eu.cybedefend.com e us.cybedefend.com.
Entrega uma funcionalidade esta tarde. Vê as tuas regras de negócio entrarem no contexto do agente. Diz-nos o que nos escapou.