

Nesta página
- O que é a remediação de vulnerabilidades com IA?
- Porque é que um agente de IA não consegue corrigir o que não vê?
- Como é que um agente obtém acesso ao vivo às descobertas dos scanners?
- Que scanners alimentam o agente?
- Que novos casos de uso desbloqueia o acesso ao vivo às descobertas?
- Pode confiar-se no agente para triar falsos positivos?
- Em que difere isto do autofix ou da autorremediação de SAST?
- Proteger o agente e remediar a dívida acumulada: VibeDefend
- Perguntas frequentes
- O que é a remediação de vulnerabilidades com IA?
- Pode um agente de código de IA corrigir as vulnerabilidades que o meu scanner encontrou?
- Que scanners devem alimentar o agente?
- Em que difere isto do botão de autofix de uma ferramenta de SAST?
- O agente introduz novas vulnerabilidades enquanto corrige as antigas?
- O meu código-fonte é enviado para algum lado para isto funcionar?
- Onde encaixa a remediação de vulnerabilidades com IA no resto da AppSec?
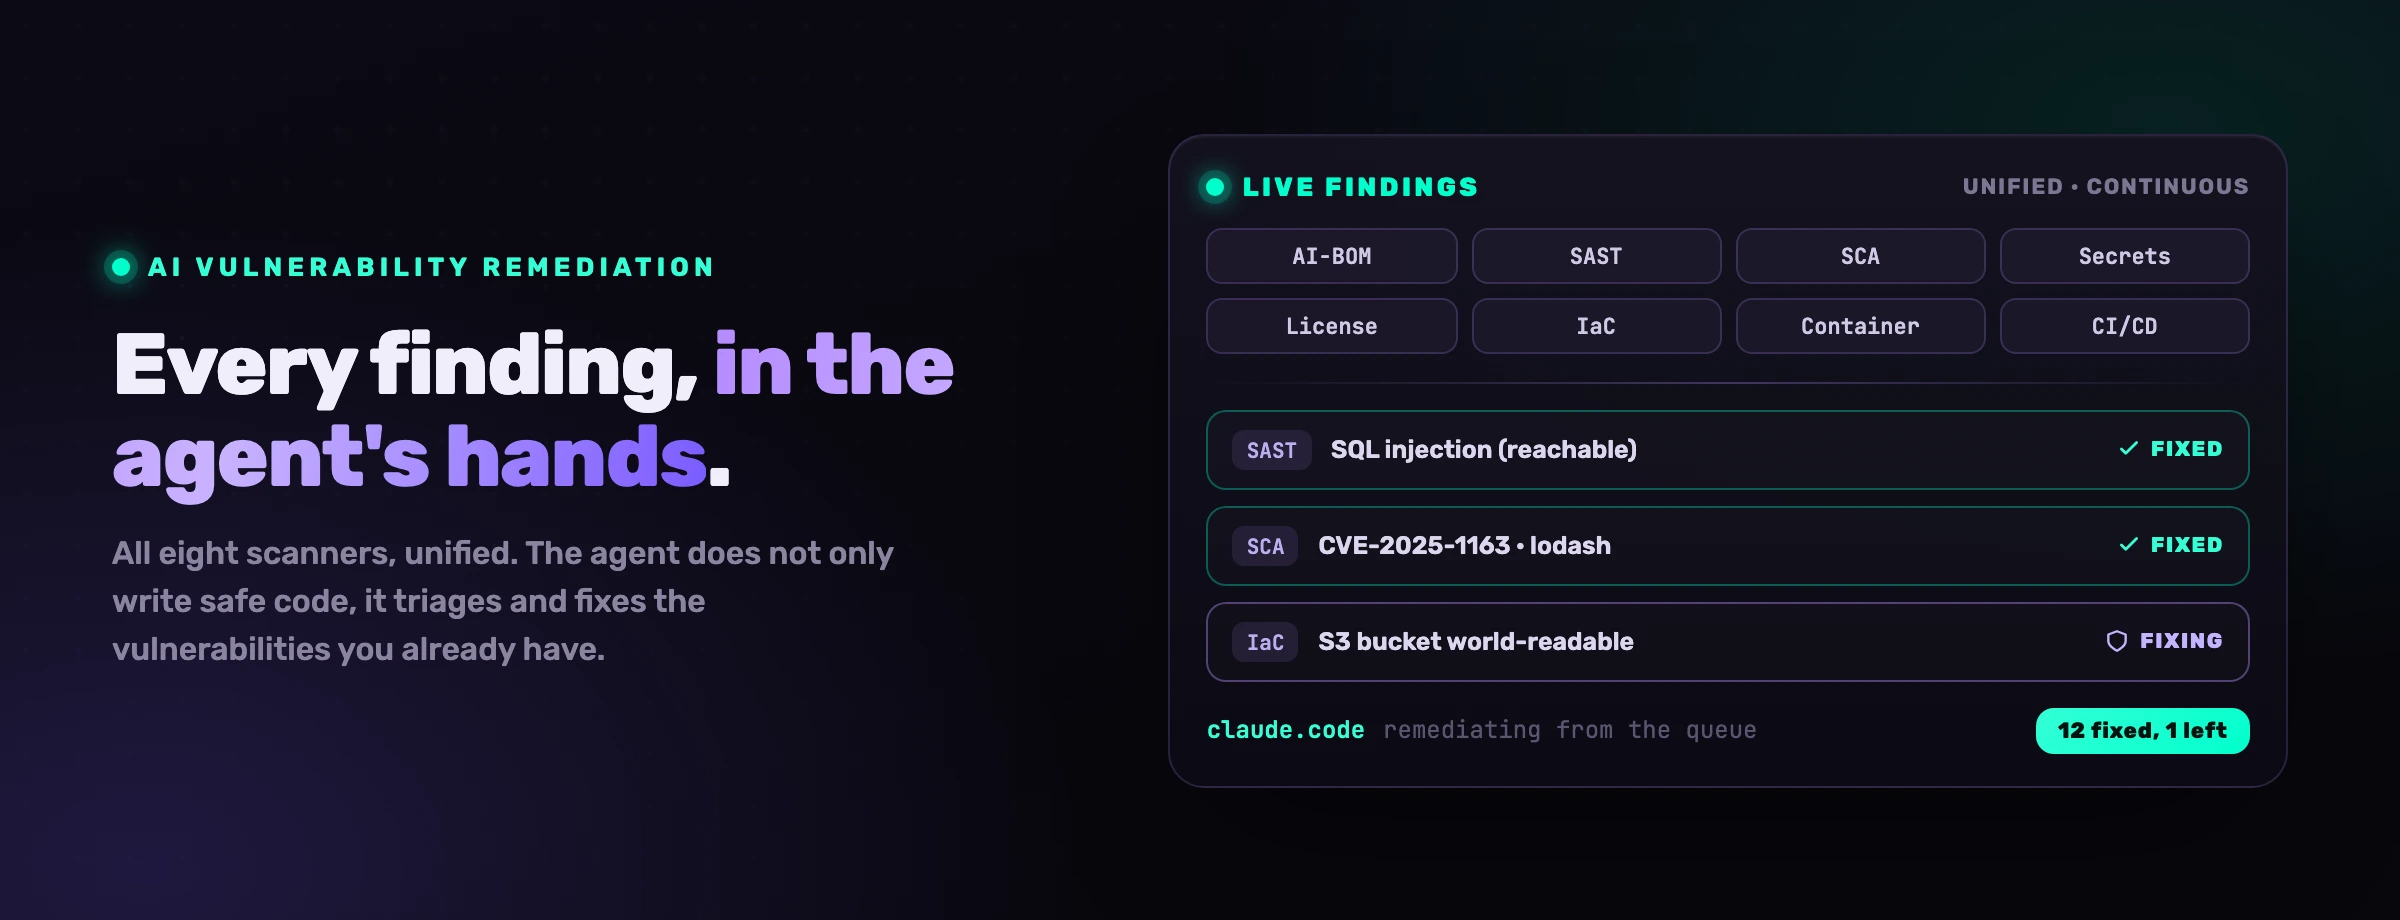
A maioria das equipas tem dois problemas de segurança que nunca se cruzam. De um lado, scanners que já encontraram centenas de vulnerabilidades reais, paradas num dashboard que ninguém tem tempo de percorrer. Do outro, um agente de código de IA que escreve milhares de linhas por dia sem fazer ideia de que essas descobertas existem. A remediação de vulnerabilidades com IA fecha essa lacuna: põe cada descoberta dos teus scanners nas mãos do agente, ao vivo, e a ferramenta que escreve o código passa também a corrigir a dívida acumulada. Este guia explica o que isso significa, que scanners alimentam o agente, os novos casos de uso que desbloqueia e em que difere dos botões de autofix que já ignoras.
O que é a remediação de vulnerabilidades com IA?
A remediação de vulnerabilidades com IA é usar um agente de código de IA para triar e corrigir as vulnerabilidades que os teus scanners detetam, com o agente a trabalhar sobre descobertas reais em vez de adivinhar. A deteção continua a vir das tuas ferramentas de segurança. O que muda é quem corrige, e quando: em vez de ficar numa fila à espera de que um humano a leia, a perceba e a corrija, a descoberta é apanhada pelo agente que já vive no teu editor, com o contexto completo do código, e corrigida como parte do trabalho normal.
A distinção que importa é entre geração e remediação. Proteger o código que um agente escreve (o tema do nosso guia de fundo sobre segurança de agentes de código de IA) impede que nasçam novas vulnerabilidades. A remediação é a outra metade: as vulnerabilidades que já tens, a dívida de segurança acumulada antes de o agente chegar e os problemas que escapam mesmo assim. Uma abordagem completa precisa das duas, porque escrever código seguro não resolve a injeção de SQL que um scanner assinalou num ficheiro em que o agente ainda não tocou.
Porque é que um agente de IA não consegue corrigir o que não vê?
Porque um agente de IA só age sobre o que está no seu contexto, e uma descoberta num dashboard à parte não está lá. Pede a um agente de código sem mais nada que «corrija os problemas de segurança neste repositório» e ele fará algo bem mais fraco do que parece: passa os olhos pelos ficheiros abertos, reconhece dois ou três padrões suspeitos óbvios e falha tudo aquilo que os teus scanners encontraram com análise a sério. Não tem uma lista de vulnerabilidades confirmadas, nem severidade, nem alcançabilidade, nem ideia de qual das 1200 linhas que acabou de ler chega mesmo a um sink explorável.
É esta a lacuna de visibilidade, e é por isso que a promessa «a IA corrige vulnerabilidades» desilude quase sempre na prática. O agente é bom a aplicar uma correção quando sabe exatamente o que corrigir e onde. É fraco a decidir o que é uma vulnerabilidade real, alcançável e ordenada por severidade, e é precisamente isso que um scanner maduro já calculou. Os dois complementam-se, e mantê-los em ferramentas separadas desperdiça ambos: o agente tenta adivinhar problemas que o scanner já resolveu, e as descobertas do scanner apodrecem numa fila porque o único ator rápido o suficiente para as limpar não as vê.
do código gerado por IA era vulnerável em testes independentes, por isso a fila cresce mesmo enquanto o agente entrega (NYU, Asleep at the Keyboard)
das soluções de agentes de código de IA eram seguras, face a 61% funcionalmente corretas (Carnegie Mellon SusVibes)
Controlo de Acesso Quebrado, o principal risco no OWASP Top 10, e o género que um agente genérico nunca deteta sem ajuda
Como é que um agente obtém acesso ao vivo às descobertas dos scanners?
O agente obtém acesso ao vivo quando uma camada dentro do seu ciclo o liga à plataforma de segurança que corre as análises: as descobertas passam a chegar ao contexto do agente a pedido, em vez de ficarem numa interface que um humano visita. A mecânica conta. O agente tem de conseguir perguntar «o que está aberto neste ficheiro, neste serviço, com esta severidade» e receber descobertas estruturadas, com a localização, a regra, a severidade e a alcançabilidade, para depois agir sobre elas e reportar a correção, de modo a que a descoberta seja fechada.
O requisito difícil é que as descobertas sejam unificadas. Um agente de código ligado a um só scanner tem uma utilidade marginal; ligado a toda a tua plataforma de segurança do código, muda o trabalho. A CybeDefend corre os seus scanners sobre a mesma base de código e junta os resultados num único Security Code Knowledge Graph, por isso, quando o agente pergunta por um ficheiro, recebe a imagem completa e não uma fatia só de SAST. É esta visão unificada que permite ao agente raciocinar sobre uma vulnerabilidade como um engenheiro de segurança: não «aqui está um padrão», mas «aqui está uma injeção de SQL alcançável numa rota que trata pagamentos, e aqui está o CVE da dependência por baixo dela».
A deteção está resolvida há uma década. O estrangulamento nunca foi encontrar vulnerabilidades, foram as horas de trabalho humano entre uma descoberta e a respetiva correção. O agente é o ator que fecha essa lacuna, desde que consiga finalmente ver as descobertas.
Que scanners alimentam o agente?
Todos, e é esse o ponto. Uma visão parcial devolve o agente à adivinhação. A CybeDefend unifica os seus scanners e passa cada resultado ao agente através da camada Live Findings:
- SAST com alcançabilidade. Análise estática que segue o input não confiável da origem até ao sink, para que o agente corrija a injeção que é de facto alcançável e não as 1000 que não são. Explicamos porque é que isto importa em porque é que a maioria das descobertas de SAST é ruído.
- SCA. Dependências vulneráveis e o grafo transitivo por baixo delas, para que o agente saiba que atualização fecha que CVE.
- Deteção de segredos. Tokens e chaves expostos, apanhados antes do commit e mostrados ao agente para que ele faça a rotação e os remova.
- IaC. Configurações erradas de Terraform, CloudFormation, Ansible e Kubernetes, para que o agente corrija o bucket legível por qualquer pessoa na mesma sessão em que mexe no código que o usa.
- CI/CD. Fraquezas em pipelines de GitHub Actions, GitLab CI, Jenkinsfile e Tekton, para que a supply chain à volta do build também fique coberta.
Todos os scanners, um grafo, um agente. Ao agente não interessa que ferramenta produziu uma descoberta: vê uma lista ordenada, só com o que é alcançável e sem duplicados, e trabalha sobre ela.
Que novos casos de uso desbloqueia o acesso ao vivo às descobertas?
Transforma o agente: de gerador de código passa a motor de remediação, o que abre casos de uso impossíveis enquanto as descobertas e quem as corrige viviam separados.
A grande mudança é o débito. Um revisor limpa descobertas à velocidade humana; um agente com as descobertas no contexto limpa-as à velocidade da máquina, e o humano aprova diffs em vez de os escrever. A fila deixa de ser o sítio onde as descobertas vão morrer.
Pode confiar-se no agente para triar falsos positivos?
Sim, mais do que num agente sem ajuda e mais do que num humano cansado, porque faz a triagem com base na alcançabilidade e no contexto real do código, e não num padrão em bruto. A maioria das filas de segurança é ignorada por causa do ruído: um scanner que reporta 1200 problemas dos quais 12 são exploráveis ensina toda a gente a ignorar os 1200. Quando o agente trabalha a partir de descobertas filtradas por alcançabilidade, herda esse filtro e gasta o esforço nos problemas que podem mesmo ser alcançados e explorados.
A triagem continua a exigir julgamento, e o modelo escreve rascunhos, não é um oráculo. A postura certa é a mesma que já tens para as funcionalidades geradas: o agente propõe um veredicto e uma correção, um humano aprova o diff e cada ação fica num registo de auditoria. O que muda é a proporção. Em vez de uma pessoa a ler cada descoberta do zero, essa pessoa revê o raciocínio do agente sobre as descobertas que sobreviveram ao filtro de alcançabilidade, um conjunto muito mais pequeno e com muito mais sinal. Explicamos porque é que esse filtro decide tudo em falhas de lógica de negócio no código gerado por IA e em porque é que a maioria das descobertas de SAST é ruído.
Em que difere isto do autofix ou da autorremediação de SAST?
A diferença está no contexto e no âmbito. O «autofix» embutido num scanner sugere uma correção feita a partir de um molde para uma única descoberta, isolada, sem conhecer a tua lógica de negócio, as tuas convenções nem as outras descobertas à volta. A remediação de vulnerabilidades com IA corre no agente que já compreende o repositório inteiro, trabalha as descobertas unificadas de toda a plataforma e aplica correções que encaixam na tua base de código, e não num molde genérico.
Lê as duas colunas como ambições diferentes. O autofix corrige uma descoberta. A remediação pelo agente fecha o ciclo entre uma plataforma de segurança unificada e o único ator rápido o suficiente para agir sobre tudo, no sítio onde o código é de facto escrito.
Proteger o agente e remediar a dívida acumulada: VibeDefend
O VibeDefend é a camada agent-time que trata das duas metades. É uma CLI npm gratuita que se instala com um só comando e liga o Claude Code, o Cursor, o Devin Desktop, o OpenAI Codex e o VS Code Copilot a quatro camadas de governação que correm dentro do ciclo do agente.
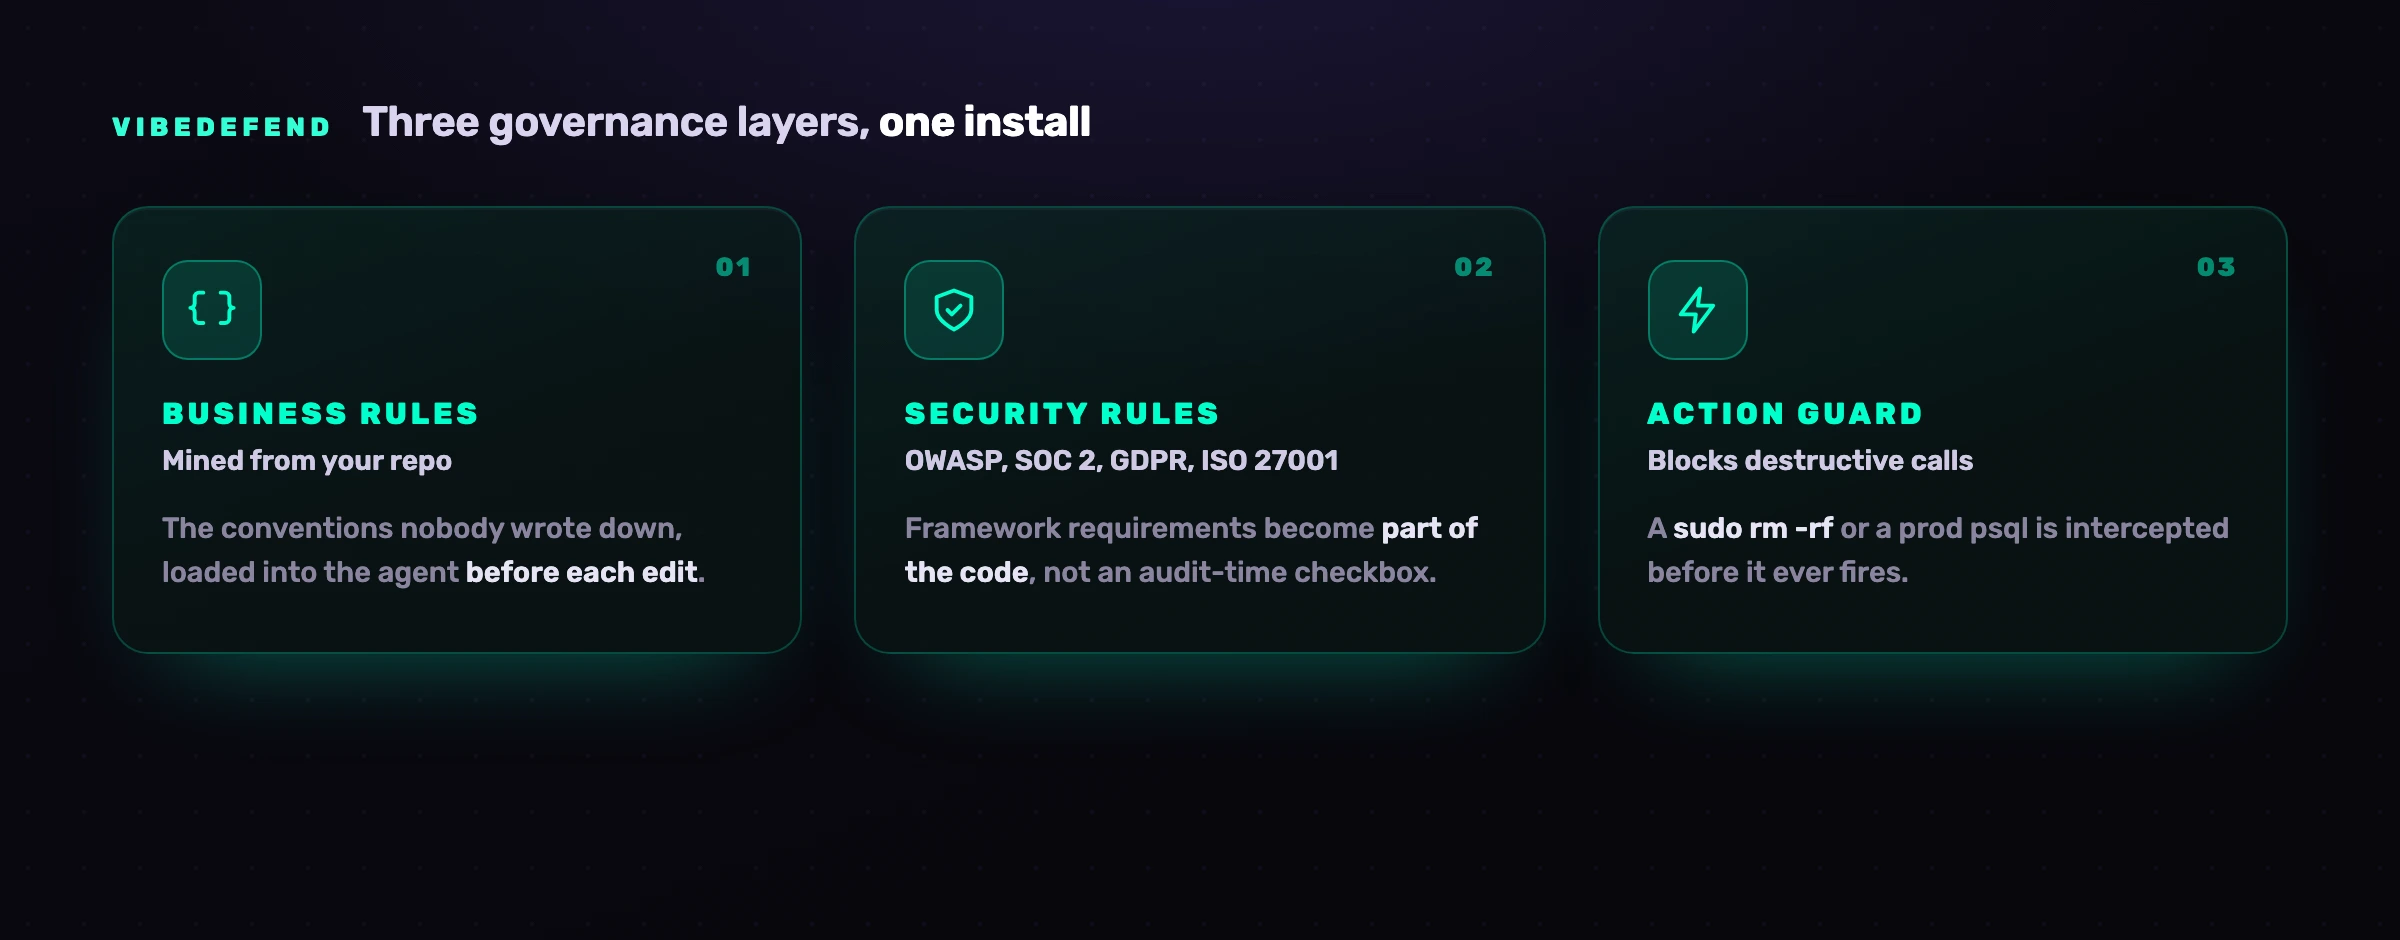
As três primeiras camadas governam o que o agente escreve: Regras de Negócio extraídas do teu repositório, Regras de Segurança de OWASP, SOC 2, RGPD e ISO 27001, e um Action Guard que bloqueia chamadas destrutivas antes de dispararem. A quarta camada, Live Findings, governa o que o agente corrige: liga o agente à plataforma de segurança do código da CybeDefend, cujos scanners (SAST com alcançabilidade, SCA, segredos, IaC e CI/CD) correm continuamente, com cada descoberta ao vivo no contexto do agente. Assim, o agente não se limita a escrever código seguro: também tria e corrige as vulnerabilidades que já tens. Quanto ao teu código: o Action Guard decide no teu portátil; o VibeDefend envia um excerto curto da linha que está a ser escrita para servir as regras, e os ficheiros alterados para a análise feita antes do commit; a plataforma analisa o repositório que ligares. Tudo isto vai para a região da UE ou dos EUA escolhida na instalação, fisicamente separadas uma da outra, e nunca é usado para treinar um modelo.
Perguntas frequentes
O que é a remediação de vulnerabilidades com IA?
A remediação de vulnerabilidades com IA é usar um agente de código de IA para triar e corrigir as vulnerabilidades que os teus scanners de segurança já detetaram, com o agente a trabalhar sobre descobertas reais e ordenadas em vez de adivinhar. A deteção continua a vir das tuas ferramentas (SAST, SCA, segredos, IaC e CI/CD); o agente traz a capacidade de correção, remediando as descobertas no ciclo com o contexto completo do código e um humano a aprovar os diffs.
Pode um agente de código de IA corrigir as vulnerabilidades que o meu scanner encontrou?
Sim, quando tem acesso ao vivo a essas descobertas. Um agente sem mais nada, a quem se pede que «corrija os problemas de segurança», limita-se a passar os olhos pelos ficheiros abertos e falha o que os teus scanners calcularam. Ligado a uma camada de descobertas unificada, o agente recebe cada descoberta com a localização, a severidade e a alcançabilidade, aplica uma correção que encaixa na tua base de código e reporta-a, para que a descoberta seja fechada. É muito mais eficaz do que um agente sem ajuda e muito mais rápido do que um humano a limpar a fila à mão.
Que scanners devem alimentar o agente?
O conjunto que alimenta o agente é o SAST com alcançabilidade, o SCA, a deteção de segredos, a IaC (Terraform, CloudFormation, Ansible, Kubernetes) e a análise de pipelines CI/CD. A CybeDefend junta-os num único Security Code Knowledge Graph para que o agente raciocine sobre uma só lista, sem duplicados e ordenada por alcançabilidade.
Em que difere isto do botão de autofix de uma ferramenta de SAST?
O autofix corrige uma descoberta de uma ferramenta com uma alteração feita a partir de um molde, sem contexto do repositório. A remediação pelo agente corre no agente de código que já compreende toda a tua base de código e as tuas convenções, trabalha as descobertas unificadas de todos os scanners, dá prioridade ao que é alcançável e evita reintroduzir problemas porque vê o que está aberto num ficheiro antes de o editar. Também guarda cada veredicto e cada correção num registo de auditoria.
O agente introduz novas vulnerabilidades enquanto corrige as antigas?
Pode introduzir, como qualquer autor, e é por isso que a remediação e a prevenção pertencem à mesma camada. Com governação agent-time, o mesmo ciclo que corrige uma descoberta também aplica as tuas regras de negócio e de segurança ao código novo, e um humano revê cada diff. Junta-lhe um gate de SAST no CI como rede de segurança e o saldo vai no sentido certo: para baixo, não de lado.
O meu código-fonte é enviado para algum lado para isto funcionar?
Sim, as partes de que a camada precisa. Para servir as regras que se aplicam à linha que está a ser escrita, o VibeDefend envia um excerto curto desse código; a análise feita antes do commit envia os ficheiros alterados; as descobertas e as respetivas correções vêm do repositório que ligares à plataforma CybeDefend. Tudo isto vai para a região da UE ou dos EUA escolhida na instalação, fisicamente separadas uma da outra, e o teu código nunca é usado para treinar um modelo, nem o nosso nem o de um subcontratante. Os action guards são a única parte que corre no teu portátil: decidem aí, antes de um comando correr.
Onde encaixa a remediação de vulnerabilidades com IA no resto da AppSec?
É a metade de remediação da segurança de agentes de código de IA. Os teus scanners continuam a detetar, o CI continua a servir de gate e os humanos continuam a rever. O agente elimina o estrangulamento do meio: as horas entre o momento em que uma descoberta é levantada e aquele em que alguém escreve a correção. Deteção, descobertas unificadas e um agente rápido o suficiente para agir sobre elas: é assim que a dívida acumulada finalmente desce em vez de subir. Para a versão prática, vê como proteger uma aplicação inteira em 5 minutos.