O cadeado sobre o código
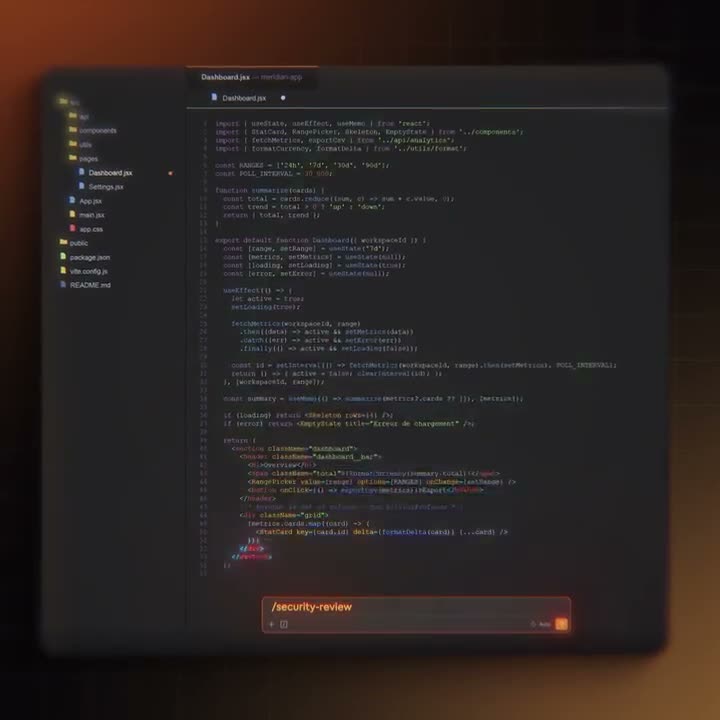
Um comando slash e a revisão de segurança corre onde o código é escrito.
Usamos cookies de análise e de medição publicitária (Google, Meta). Não vendemos nada e podes recusar.
 Seguro do código à cloud.

VibeDefend
Aprende as regras do teu projeto, vigia cada prompt e deixa o agente escrever código seguro desde o início.
O painel por trás do agente: descobertas, correções, políticas e relatórios, em cada repositório.

Os quatro spots, na íntegra. Com som, num clique.
Um comando slash e a revisão de segurança corre onde o código é escrito.
O teu agente de IA escreveu-o. A receita de segurança: uma instalação rápida, uma linha de código.
Um segredo esquecido no código é uma chave deixada na porta. Protege-te.
Erros e avisos assinalados na linha, antes da pull request, e depois a receita.
Cada paragem é uma página própria. Abre a de que precisas.
A documentação explica a instalação, a configuração e cada opção.
Ler a documentaçãoem inglêsCybeDefend
Introduction
O que faz a CybeDefend, o que acontece ao teu código durante um scan e o BLSA, o scanner de lógica de negócio.
Os mesmos dados, duas superfícies. A plataforma é a camada de dashboard onde vivem os scanners (SAST, SCA, IaC, contentores, segredos, CI/CD), o grafo de descobertas, as políticas e os relatórios de conformidade. O VibeDefend é a camada agent-time que injeta as mesmas regras no Claude Code, no Cursor, no Windsurf e em qualquer cliente compatível com MCP. Podes usar cada camada de forma independente, ou as duas em conjunto.
Inicia sessão em eu.cybedefend.com ou us.cybedefend.com, liga por OAuth a tua organização do GitHub / GitLab / Bitbucket / Azure DevOps, escolhe um repositório e o primeiro scan arranca em menos de cinco minutos. Sem passos de CI para acrescentar nem agentes para instalar. O servidor MCP está disponível em dois endpoints regionais (mcp-eu.cybedefend.com/mcp e mcp-us.cybedefend.com/mcp): só tens de registar no teu agente de programação com IA o que corresponde ao teu tenant.
O código-fonte é descarregado e analisado, e os resultados são guardados na região que escolheste ao registar-te (UE = Paris, EUA = Iowa). Os tenants da UE e dos EUA estão isolados: nada é replicado entre regiões. O código-fonte é apagado logo após a análise; só guardamos as descobertas, os resumos e os metadados do grafo.
Sim, no plano Enterprise. Disponibilizamos uma única imagem OCI, um Helm chart e um tarball para ambientes air-gapped. As mesmas funcionalidades do SaaS, incluindo o Cybe AutoFix e o servidor MCP: basta apontares o teu agente para o URL MCP do teu cluster em vez dos hosts regionais mcp-eu.cybedefend.com / mcp-us.cybedefend.com.
SAST: TypeScript / JavaScript, Python, Go, Java / Kotlin, C# / .NET, Ruby, Rust, PHP, além de regras específicas de framework para Next.js, NestJS, Django, FastAPI, Spring, Rails, Laravel. IaC: Terraform / OpenTofu, Kubernetes, Helm, CloudFormation, Pulumi, Ansible, CDKTF. Contentores: qualquer imagem OCI (camadas base Alpine, Debian, Ubuntu, RHEL/UBI, dependências npm, PyPI, Maven, Go, Cargo, NuGet, Composer). CI/CD: GitHub Actions, GitLab CI, Jenkinsfile.
Um só comando liga à CybeDefend todos os agentes de programação da tua máquina: as tuas regras de negócio, os teus referenciais de conformidade e proteções que bloqueiam ações destrutivas antes de serem executadas.
npx -y @cybedefend/vibedefend@latest install Claude Code
 Cursor
 OpenAI Codex
 Windsurf
 VS Code Copilot