

Nesta página
- Pode um agente de IA corrigir vulnerabilidades automaticamente?
- Como funciona a autorremediação de vulnerabilidades com IA?
- Porque é que a maior parte do autofix é superficial
- Pode confiar-se numa correção gerada por IA?
- O que faz, e o que não faz
- Que ferramentas fazem autorremediação com IA?
- Perguntas frequentes
- Pode um agente de IA encontrar e corrigir vulnerabilidades automaticamente?
- Posso confiar numa correção de segurança gerada por IA?
- Porque é que o autofix pode piorar as coisas?
- O agente abre o pull request sozinho?
- Que tipos de vulnerabilidades consegue a IA autorremediar bem?
- Em que difere isto do autofix embutido de uma ferramenta de SAST?
A promessa é sedutora: um agente de IA que lê as tuas vulnerabilidades, as corrige e abre um pull request enquanto dormes. A realidade é mais útil do que a promessa, desde que percebas onde o agente é forte e onde precisa de ajuda. Um agente é excelente a aplicar uma correção e fraco a decidir o que é uma vulnerabilidade real e explorável, que é precisamente a metade que um bom scanner já resolveu. Por isso, a pergunta não é "a IA consegue corrigir vulnerabilidades?", mas "de que precisa o agente à sua volta para corrigir as certas sem riscos?". Este guia percorre o ciclo de encontrar, corrigir, verificar e abrir um PR, explica porque é que a maior parte do autofix é mais superficial do que parece, e se podes confiar no resultado.
Pode um agente de IA corrigir vulnerabilidades automaticamente?
Sim, desde que receba descobertas confirmadas para tratar, em vez de lhe pedirem que as descubra sozinho. A divisão é importante: um agente de código é forte a reescrever uma linha vulnerável quando sabe exatamente o que mudar, e fraco na avaliação de segurança que decide se um problema é real, alcançável e merece correção. Essa avaliação é o que um scanner maduro já calculou. Por isso, "automático" quer dizer que a análise encontra e ordena, o agente corrige e uma pessoa aprova, e não que o agente improvisa segurança a partir de um prompt em branco.
Um agente sem mais nada, a quem se pede que "corrija os problemas de segurança neste repositório", faz algo muito mais fraco do que parece: passa os olhos pelos ficheiros abertos, reconhece meia dúzia de padrões óbvios e falha tudo aquilo que os teus scanners encontraram com análise a sério. Dá-lhe as descobertas ordenadas e o mesmo agente torna-se um motor de remediação rápido e preciso. A diferença está toda naquilo que lhe dás.
Como funciona a autorremediação de vulnerabilidades com IA?
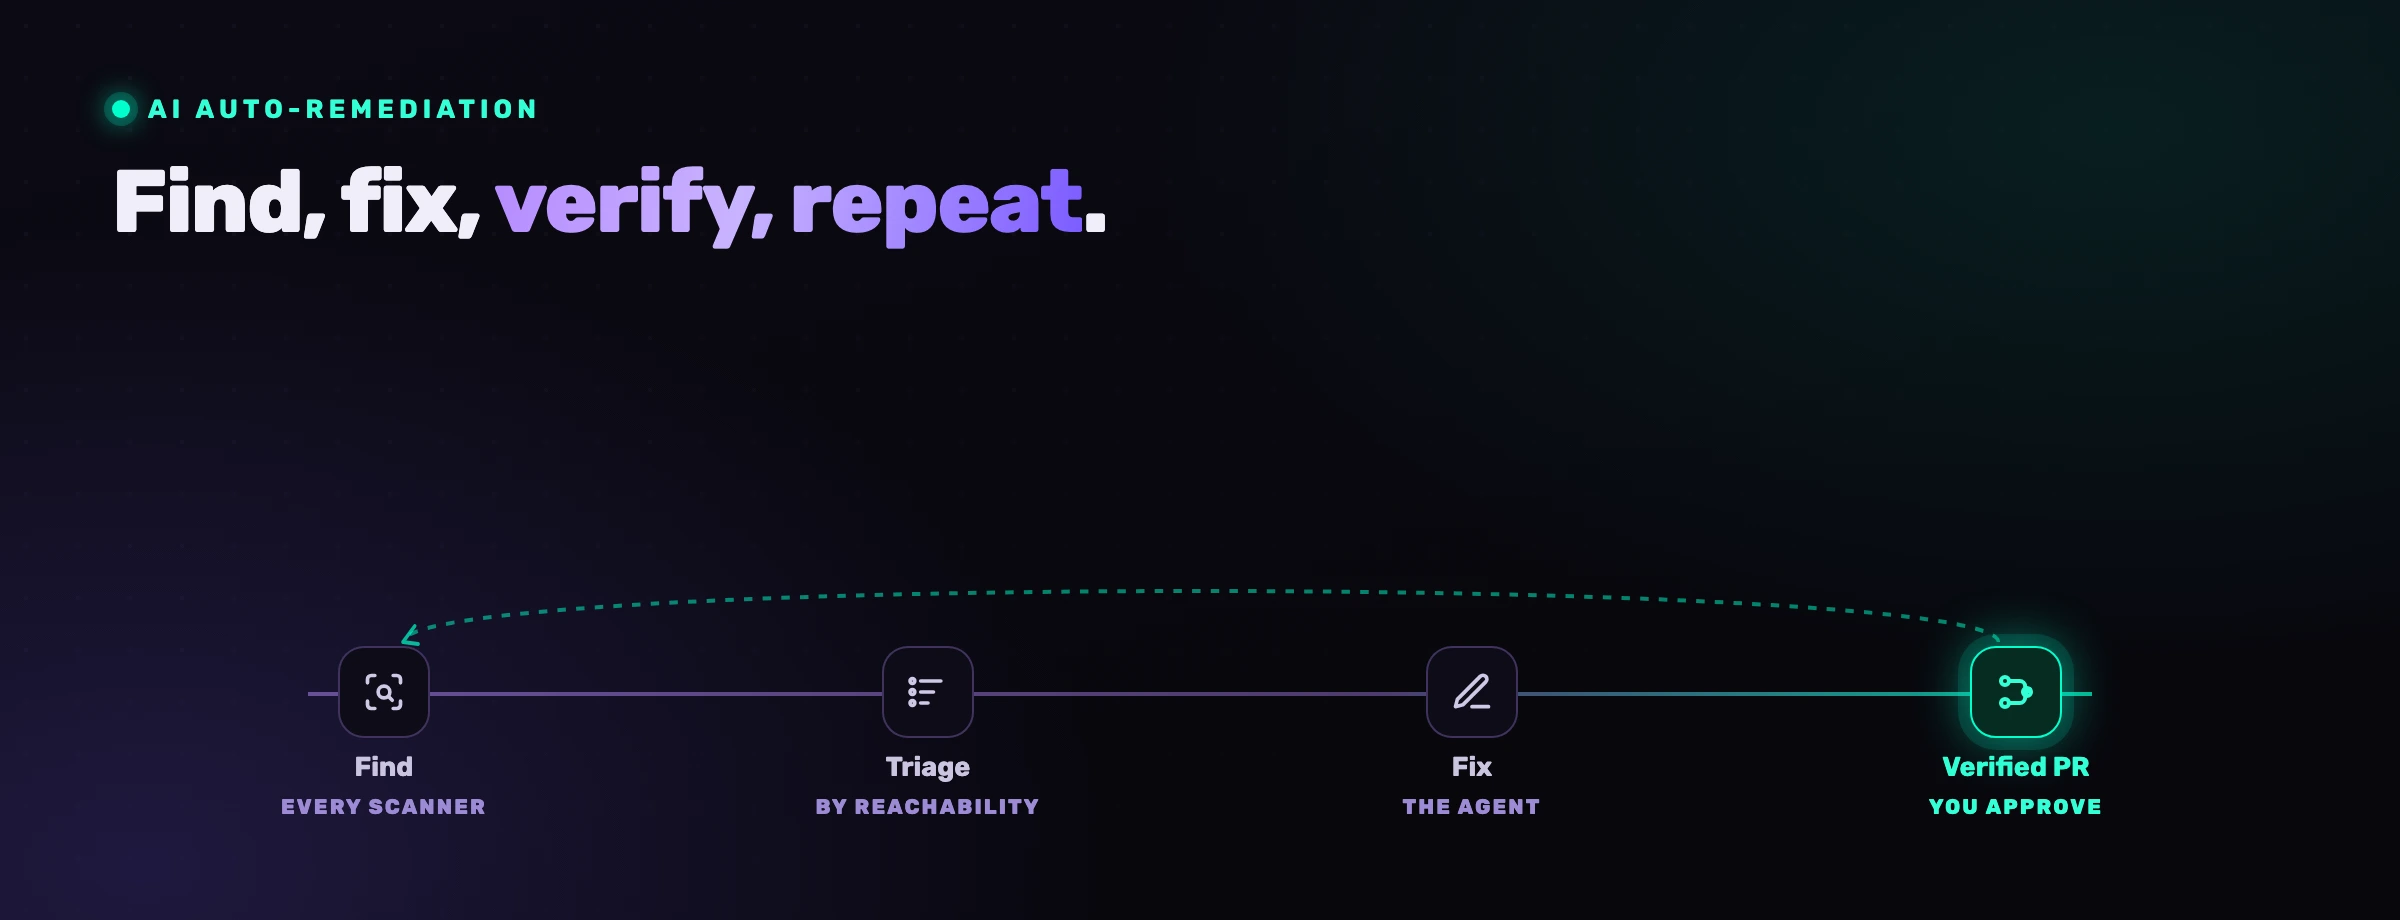
Funciona como um ciclo de quatro fases, e o agente só é dono de duas. A deteção e a triagem vêm da plataforma; a correção e o PR vêm do agente.
Encontrar. A análise contínua produz as descobertas em bruto: injeções alcançáveis, dependências vulneráveis, segredos expostos, infraestrutura mal configurada. Quanto mais ampla e unificada for, melhores são as fases seguintes, porque uma correção feita às cegas em relação às outras descobertas é a maneira clássica de trocar uma vulnerabilidade por outra.
Triar. As descobertas são ordenadas por explorabilidade, com a alcançabilidade em primeiro lugar, para que o agente trabalhe nos problemas que podem mesmo ser alcançados e explorados, e não nos mil que não podem. É este o passo que transforma uma dívida em que ninguém mexe numa lista curta e ordenada.
Corrigir. O agente reescreve cada ponto à medida da tua base de código: parametriza a query, atualiza a dependência, restringe a query ao tenant, roda o segredo. Como tem no contexto o código à volta e as tuas convenções, a correção parece escrita pela tua equipa, e não um patch feito em série.
Verificar e abrir um PR. A correção é verificada (testes, uma nova análise para confirmar que a descoberta ficou fechada) e chega como um pull request com a descoberta, a correção e a regra registadas, para uma pessoa aprovar. Nada é integrado só porque o agente o diz.
Porque é que a maior parte do autofix é superficial
Muito do que se vende como "autofix de IA" é um único scanner a sugerir um patch feito em série para uma descoberta isolada, sem conhecer a tua lógica de negócio, as tuas convenções ou as outras descobertas à volta. Isso tem utilidade real para uma injeção evidente, e é arriscado em tudo o resto, porque uma correção que ignora o contexto pode criar um problema novo: uma subida de versão de uma dependência que quebra uma restrição transitiva, um filtro de input que deixa escapar o caminho de desserialização mesmo ao lado, uma verificação de autorização acrescentada num handler mas não nos três que são iguais.
A versão mais completa é a remediação de contexto unificado: o agente corrige com as descobertas de todos os scanners e as tuas regras à vista ao mesmo tempo, e não corrige um problema de SAST ignorando a vulnerabilidade de SCA que está por baixo ou o segredo duas linhas mais abaixo. É por isso que a amplitude da plataforma que alimenta o agente conta tanto como o próprio agente, um argumento que desenvolvemos por inteiro em remediação de vulnerabilidades com IA.
Uma correção que vê uma descoberta pode fechar uma descoberta e abrir outra. Uma correção que as vê todas, com as tuas regras, fecha a real e deixa o resto intacto.
Pode confiar-se numa correção gerada por IA?
Podes confiar nela como confias num colaborador competente: revês o diff e não integras às cegas. A confiança vem do processo, não da confiança do modelo. Há três coisas que tornam fiável uma correção de IA: atua sobre uma descoberta confirmada e alcançável (não sobre um palpite), é verificada (uma nova análise ou um teste confirma que o problema ficou mesmo fechado e que nada de óbvio se partiu) e uma pessoa aprova o pull request. Tira qualquer uma das três e voltas a ficar a fazer figas.
O que não deves fazer é deixar o agente decidir e integrar. O modelo está tão confiante numa correção errada como numa certa, por isso a pessoa no ciclo, no PR, não é burocracia: é o controlo que torna a velocidade segura. O modelo mental certo é ver o agente como um júnior muito produtivo que rascunha cada correção e nunca integra o próprio trabalho. A questão mais ampla, se o código de IA é seguro, está tratada em o código gerado por IA é seguro.
O que faz, e o que não faz
Define bem o limite, para que o valor seja real. A autorremediação é excelente nas classes de alto volume e bem definidas: injeção, dependências vulneráveis, segredos expostos, validação em falta, configurações erradas comuns. Escoa a dívida de descobertas alcançáveis e de padrão conhecido muito mais depressa do que uma fila de pessoas alguma vez conseguiria.
Não substitui o julgamento de design. Uma falha de lógica de negócio em que alguém tem de decidir qual deve ser a regra, uma alteração de arquitetura, uma descoberta cuja correção tem implicações de produto: tudo isso continua a precisar de uma pessoa. O agente trata do volume para que os teus engenheiros usem o julgamento onde ele faz falta, e é esse todo o objetivo.
Que ferramentas fazem autorremediação com IA?
O mercado mexe-se depressa, e as ferramentas distinguem-se sobretudo pelo que veem quando corrigem. Alguns pontos de referência, apresentados com justiça:
- O autofix de scanner único (por exemplo, o Agent Fix da Snyk para as suas próprias descobertas, ou o Copilot Autofix do GitHub para alertas de code scanning) é forte dentro da visão do seu próprio motor e corrige uma descoberta de cada vez. Ótimo para os casos evidentes no domínio desse motor.
- O autofix de plataforma das suites de AppSec mais amplas acrescenta mais tipos de descoberta, mas muitas vezes continua a corrigir descoberta a descoberta, em vez de usar um contexto unificado.
- A remediação agent-time de contexto unificado (a abordagem da CybeDefend) passa as descobertas ordenadas de todos os scanners, mais as tuas regras de negócio e de segurança, ao agente de código que já usas, para que a correção seja feita com a imagem completa e chegue como um PR que se pode rever.
A escolha certa depende de quanto da tua stack queres que uma correção tenha em conta. Quanto mais unificado o contexto, mais segura a correção automática. Apresentamos o mercado completo em as melhores ferramentas de segurança de código de IA.
O VibeDefend com a plataforma da CybeDefend é a versão de contexto unificado. A plataforma analisa com oito motores e ordena por explorabilidade; o VibeDefend, uma CLI npm gratuita, liga o Claude Code, o Cursor, o Devin Desktop, o OpenAI Codex e o VS Code Copilot a essas descobertas, para que o agente corrija as reais dentro do ciclo.
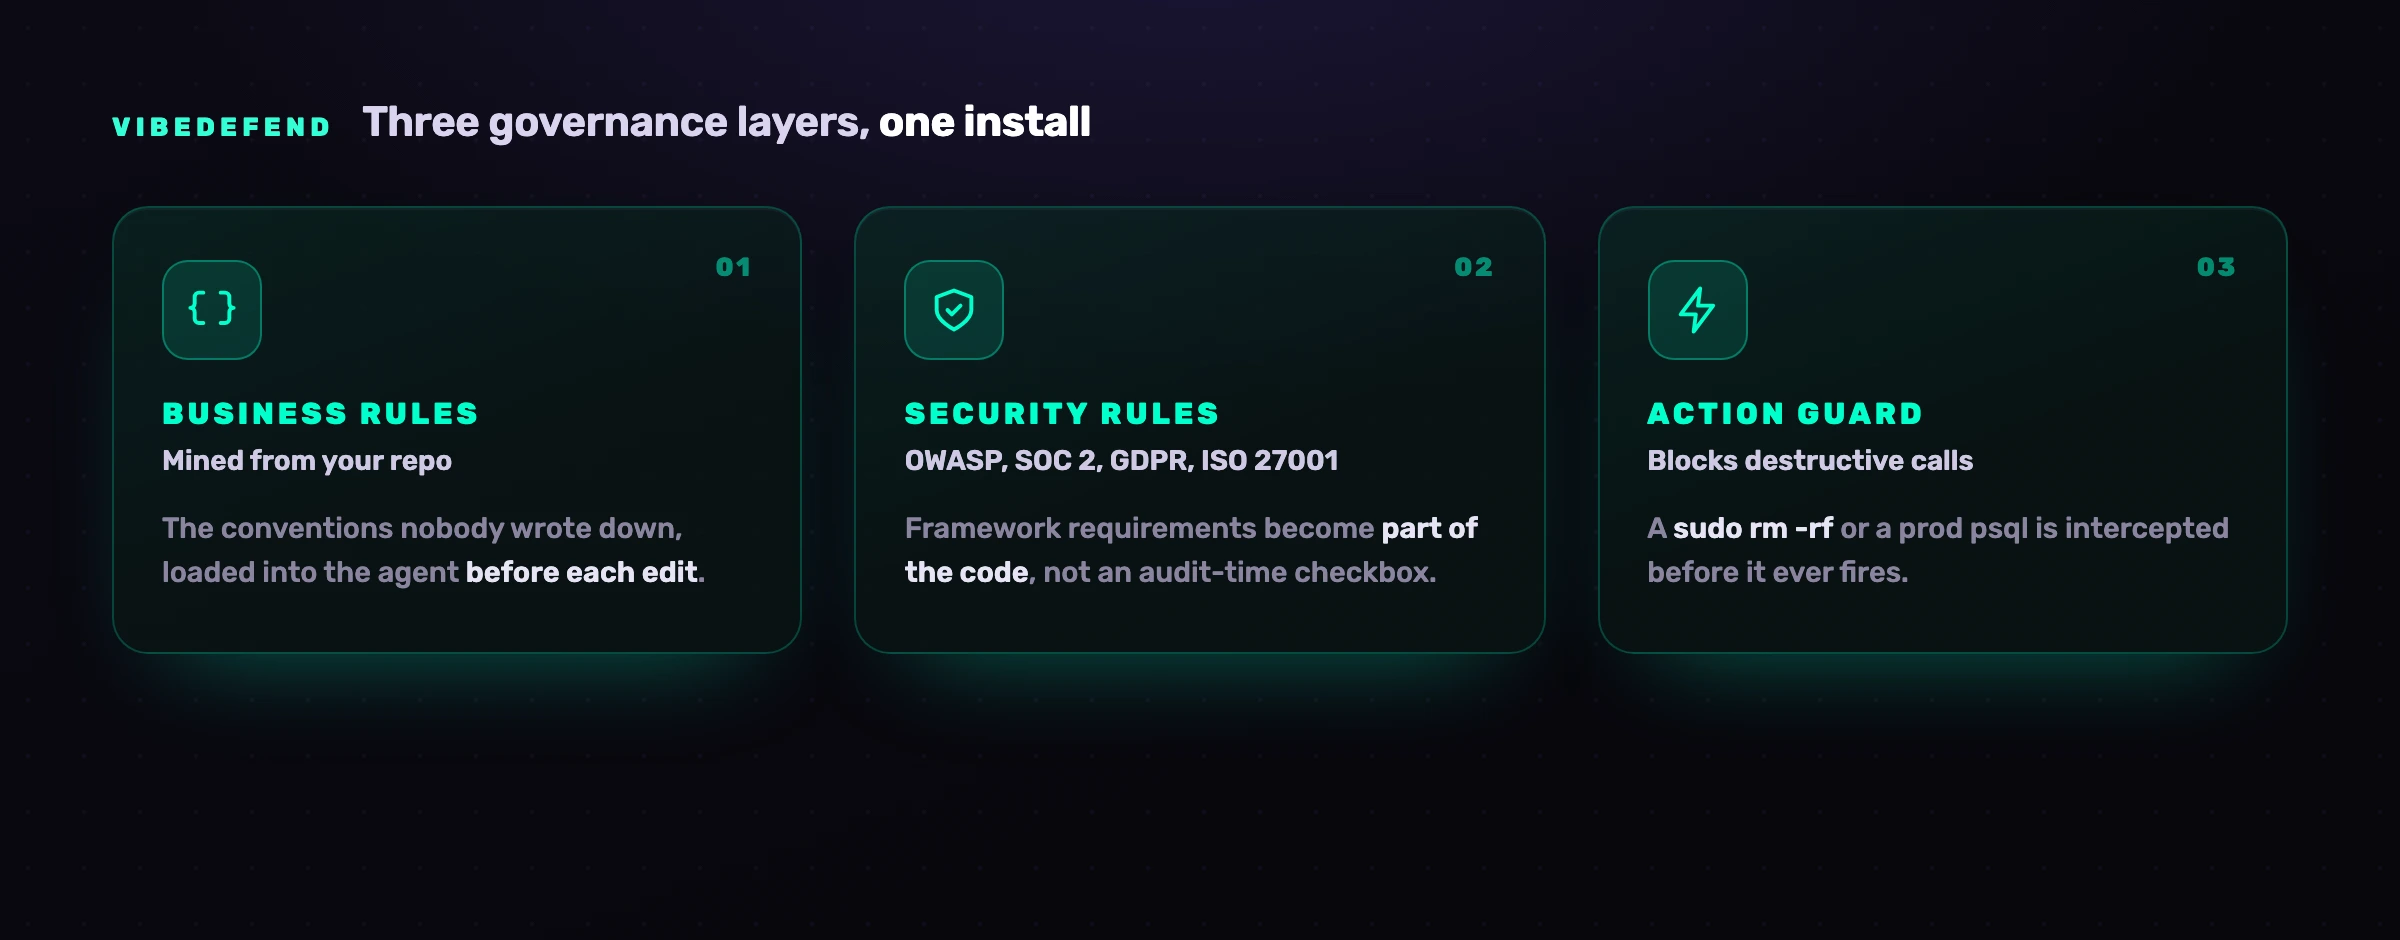
A camada Live Findings é a que interessa a este artigo: liga o agente à plataforma de segurança do código da CybeDefend, e cada resultado dos scanners fica ao vivo no contexto do agente para ser triado e corrigido, enquanto as Business Rules e as Security Rules mantêm seguro o código novo e o Action Guard bloqueia as chamadas destrutivas. O Action Guard decide no teu portátil; para servir as regras, o VibeDefend envia um excerto curto do código que está a ser escrito, e a análise feita antes do commit envia os ficheiros alterados, ambos para a região da UE ou dos EUA que escolheres na instalação (as duas são fisicamente separadas), e o teu código nunca é usado para treinar um modelo.
Perguntas frequentes
Pode um agente de IA encontrar e corrigir vulnerabilidades automaticamente?
Pode corrigi-las e abrir um pull request automaticamente, mas a deteção e a triagem devem vir dos scanners, e não de um palpite do agente. Um agente de código é forte a aplicar uma correção quando sabe exatamente o que mudar, e fraco a avaliar se um problema é real e alcançável, que é aquilo que um scanner maduro calcula. Com descobertas confirmadas e ordenadas, o agente corrige as reais à velocidade da máquina e entrega cada correção como um PR que uma pessoa aprova.
Posso confiar numa correção de segurança gerada por IA?
Confia no processo, não na confiança do modelo. Uma correção de IA é fiável quando atua sobre uma descoberta confirmada e alcançável, quando uma nova análise ou um teste confirmam que o problema ficou mesmo fechado, e quando uma pessoa a aprova no pull request. Nunca deixes o agente decidir e integrar: está tão confiante numa correção errada como numa certa, e é a pessoa no ciclo que torna a velocidade segura.
Porque é que o autofix pode piorar as coisas?
Porque uma correção que só vê uma descoberta pode fechá-la e abrir outra. Corrigir um problema de SAST sem ver a vulnerabilidade de SCA que está por baixo, ou acrescentar um filtro de input que deixa escapar o caminho de desserialização ao lado, troca um problema por outro. A remediação de contexto unificado, que corrige com as descobertas de todos os scanners e as tuas regras à vista ao mesmo tempo, evita isto, e é por isso que a amplitude do que alimenta o agente conta tanto como o agente.
O agente abre o pull request sozinho?
Pode preparar e abrir o PR com a correção, a descoberta que fecha e a regra aplicada, mas não faz o merge. O PR é o ponto de revisão: uma pessoa lê o diff, confirma a verificação e aprova. Assim fica o débito da automação e fica também uma pessoa na decisão de merge, que é o limite que torna a autorremediação segura numa base de código real.
Que tipos de vulnerabilidades consegue a IA autorremediar bem?
As classes de alto volume e bem definidas: injeção, dependências vulneráveis, segredos expostos, validação de input em falta e configurações erradas comuns de infraestrutura. Têm assinaturas claras e alcançáveis e correções contidas, por isso o agente limpa-as muito mais depressa do que uma fila de pessoas. As falhas de lógica de negócio e as alterações com implicações de design ou de produto continuam a precisar do julgamento de alguém; o agente trata do volume para que os engenheiros possam dedicar o tempo a isso.
Em que difere isto do autofix embutido de uma ferramenta de SAST?
O autofix embutido de um scanner corrige isoladamente uma descoberta de um motor, com uma alteração feita em série e sem ver a tua lógica de negócio nem as outras descobertas. A remediação agent-time de contexto unificado corre no agente de código que conhece o teu repositório inteiro, trabalha ao mesmo tempo as descobertas ordenadas de todos os scanners, adapta a correção ao teu código e entrega um PR que se pode rever. A diferença é o contexto: quanto mais a correção vê, mais segura é.