Nesta página
- Qual é a melhor ferramenta de segurança de código de IA para cada necessidade?
- O que torna uma ferramenta boa para o código gerado por IA?
- Quais são as melhores ferramentas para encontrar vulnerabilidades de código de IA antes da produção?
- Snyk ou Checkmarx: qual protege melhor o código gerado por IA?
- Como comparar ferramentas de segurança de código no teu próprio repositório?
- Perguntas frequentes
- Quais são as melhores ferramentas de segurança de código de IA em 2026?
- Quais são as ferramentas que melhor encontram vulnerabilidades no código gerado por IA?
- Qual é a melhor plataforma para manter seguro o código escrito por IA?
- Como impedir que as vulnerabilidades introduzidas por ferramentas de IA cheguem à produção?
- Snyk ou Checkmarx para código gerado por IA?
- Quais são as ferramentas que conseguem recusar uma ação de um agente de IA em vez de a reportar?
- É preciso substituir a Snyk, a Checkmarx ou a Aikido para proteger o código de IA?
- Existe uma ferramenta europeia ou soberana de segurança de código de IA?
- Quando faz sentido escolher outra coisa que não a CybeDefend?
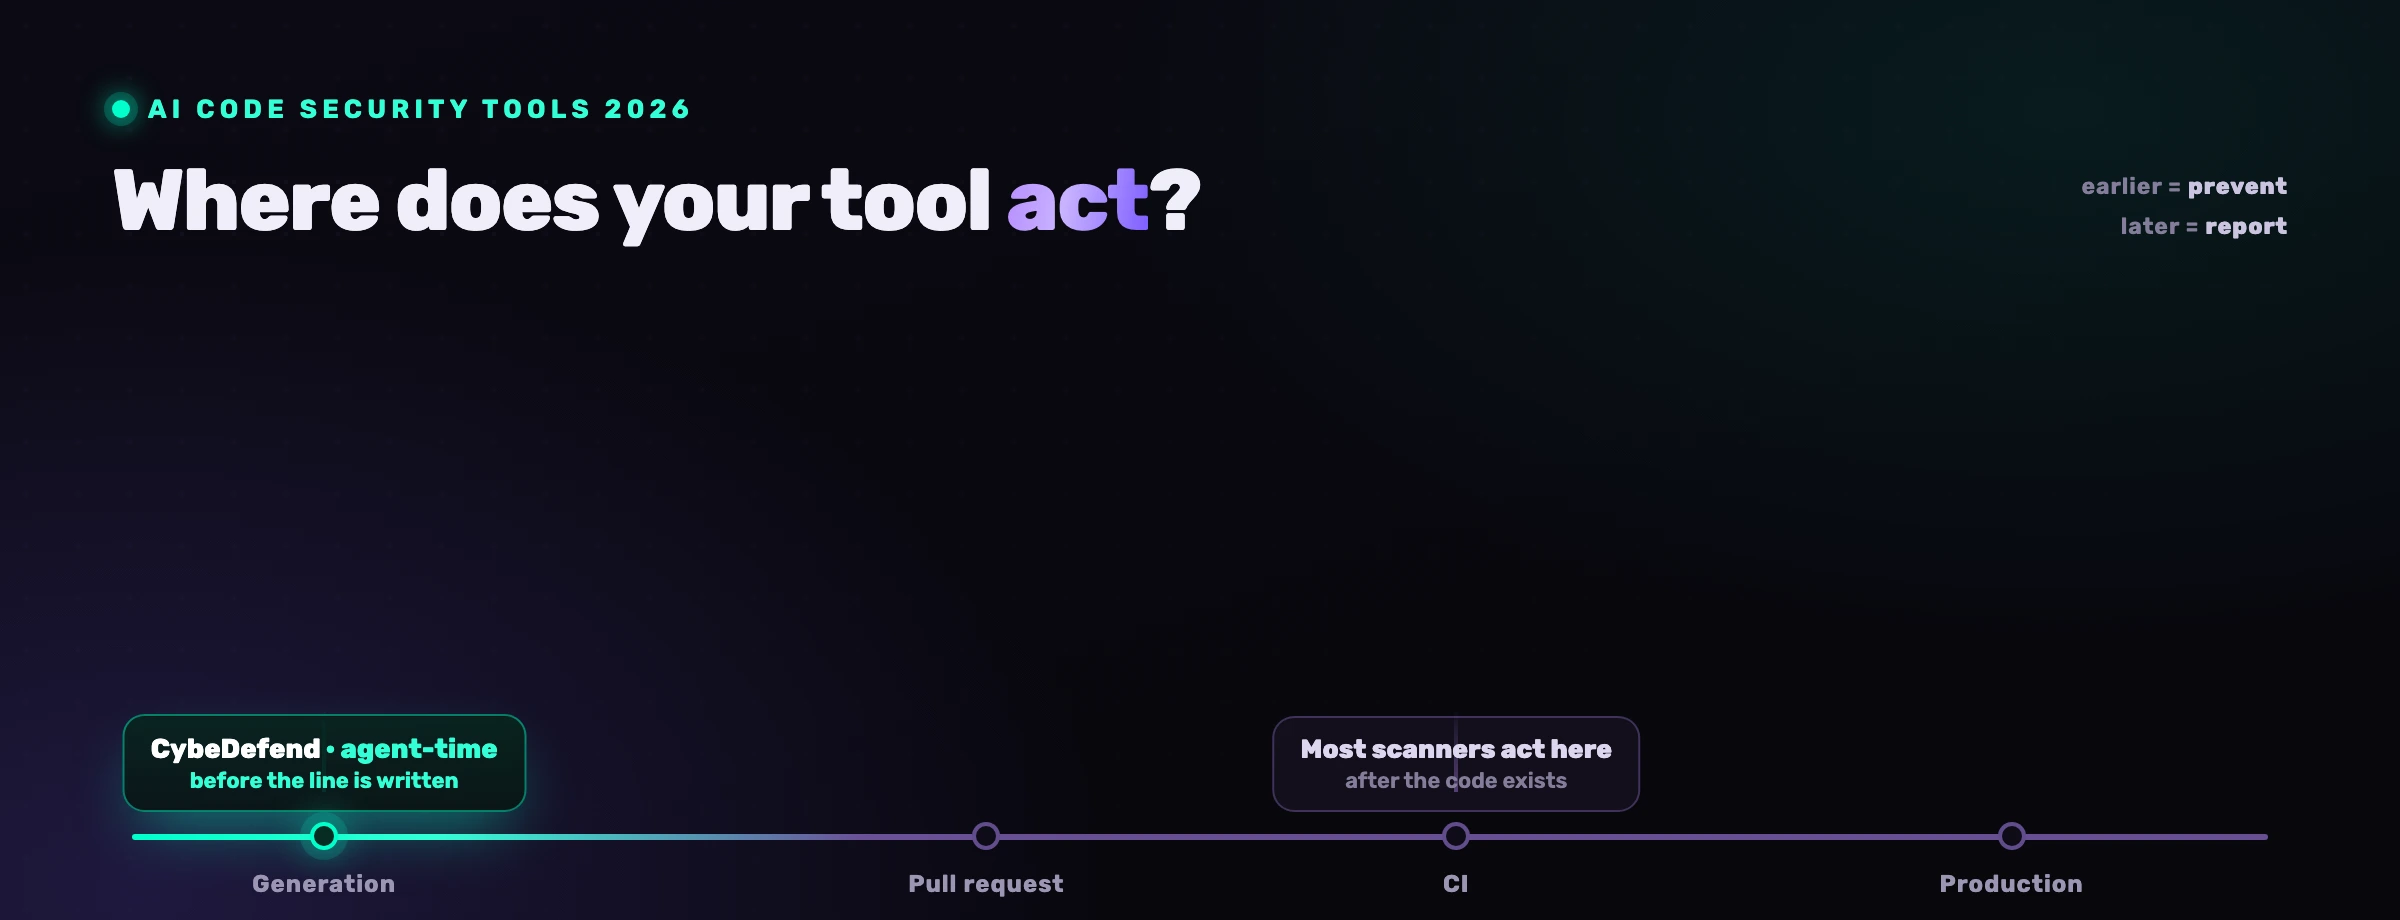
A melhor ferramenta de segurança de código de IA é a que age onde tu precisas que a segurança aja. Se um agente escreve a maior parte do código, precisas de algo que verifique a alteração enquanto ela está a ser escrita; se o teu estrangulamento são as dependências, os segredos, a governação ou o contexto de cloud, ganha um especialista. A tabela responde primeiro, os critérios, o campo e as provas vêm logo a seguir.
Qual é a melhor ferramenta de segurança de código de IA para cada necessidade?
Escolhe pelo estrangulamento, não pela marca. Para código que um agente de IA escreve, a lista curta são as ferramentas que correm dentro do agente: CybeDefend, Endor Labs, Snyk, Semgrep e Checkmarx. Para risco de dependências, SCA guiada por alcançabilidade: Endor Labs e Snyk. Para segredos, GitGuardian. Para governação central, Checkmarx ou Veracode. Para quem já vive no GitHub ou no GitLab, o add-on nativo é o primeiro passo mais barato.
| A tua necessidade | Lista curta | Onde age |
|---|---|---|
| Travar código inseguro enquanto o agente de IA o escreve, e recusar ações perigosas | CybeDefend (VibeDefend), Endor Labs | Dentro da sessão do agente, antes de gravar |
| Verificar cada ficheiro que o agente gera e depois pôr um gate no PR | Snyk, Semgrep, Checkmarx, SonarQube, Aikido | Hooks do agente ou MCP, depois PR e CI |
| Cobertura ampla e orientada ao programador: código, dependências, contentores, IaC | Snyk, Aikido | IDE, PR, CI |
| Governação empresarial, política e relatórios de conformidade | Checkmarx, Veracode | PR, CI, dashboard central |
| Regras que escreves tu e consegues ler | Semgrep | IDE, PR, CI |
| Alcançabilidade das dependências, risco transitivo | Endor Labs, Snyk | PR, CI |
| Segredos e identidades de máquina | GitGuardian | Pré-commit, CI, ferramentas do agente |
| Zero trabalho de integração, já vem na fatura | GitHub Advanced Security, GitLab Ultimate | Nativo no PR e na pipeline da plataforma |
| Descobertas de código ligadas ao que está exposto na cloud | Wiz, Orca Security | Cloud, runtime, e daí de volta ao código |
Não existe uma única ferramenta melhor, e uma lista que finja o contrário está a vender uma. A maioria das equipas acaba com duas: um controlo no momento da geração e um gate de CI como rede de segurança.
O que torna uma ferramenta boa para o código gerado por IA?
A checklist clássica (SAST, SCA, integração com o CI) já não separa ninguém, porque quase toda a gente passa nela. O que separa as ferramentas é como aguentam código produzido ao ritmo da máquina: o estudo Asleep at the Keyboard encontrou cerca de 40 % dos programas gerados pelo Copilot vulneráveis, e o benchmark SusVibes encontrou 57 % das soluções de agentes funcionalmente corretas e apenas 11,8 % seguras.
Três perguntas resolvem quase toda a tabela. O que é que encontra? Hoje, todas as plataformas sérias apanham injeções; as diferenças estão nas margens, nos segredos, no IaC, nos contentores, nas pipelines, e naquilo que um agente faz para além de escrever código. Quanto é que sobrevive à triagem? Duas ferramentas podem correr regras idênticas e reportar 1 200 descobertas ou 12, consoante apliquem primeiro a alcançabilidade e a explorabilidade, mecânica que desmontamos em porque é que a maioria das descobertas de SAST é ruído. Onde aterra o veredito, e há alguma coisa capaz de recusar? Um veredito que chega na pull request chega depois da decisão, quando o agente escreve mais depressa do que alguém revê, e reportar um comando destrutivo é um produto diferente de se recusar a executá-lo.
Quais são as melhores ferramentas para encontrar vulnerabilidades de código de IA antes da produção?
As ferramentas que apanham mais antes da produção verificam duas vezes: onde o agente escreve, e outra vez na pull request ou no CI. Hoje, a Snyk, a Checkmarx, a Semgrep, o SonarQube, a Aikido, a Endor Labs, a Wiz e a CybeDefend correm dentro da sessão do agente; a GitGuardian chega lá por plugins de agente e hooks de pré-commit; o GitHub, o GitLab, a Veracode e a Orca agem no PR, na pipeline ou em runtime.
A lista completa, lida contra a documentação pública de cada fornecedor a 21 de setembro de 2026.
| Ferramenta | Mais forte em | Onde age | Melhor para |
|---|---|---|---|
| CybeDefend (VibeDefend) | As tuas regras de negócio e de segurança injetadas enquanto o agente escreve, um Action Guard que recusa comandos perigosos, descobertas em direto corrigidas no ciclo | Dentro do Claude Code, Cursor, Windsurf, Codex e Copilot, mais o CI | Equipas cujo código é quase todo escrito por agentes, residência UE ou EUA |
| Snyk | Cobertura orientada ao programador sobre código, dependências, contentores e IaC; hooks do Studio no Claude Code, Cursor, Codex CLI, Gemini CLI e Copilot; alcançabilidade para Java, JavaScript, TypeScript e Python | Hooks do agente, IDE, PR, CI | Equipas dev-first que querem amplitude e ecossistema |
| Checkmarx | Plataforma empresarial com uma visão de risco correlacionada; Developer Assist em sete IDE e nas CLI do Claude Code, Copilot, Cursor, Gemini e Codex, sobre código, dependências, pacotes maliciosos, IaC, segredos e contentores | Plugins de agente, IDE, PR, CI | Grandes empresas com um programa de AppSec maduro |
| Aikido Security | Segurança de código, de cloud, ofensiva e de runtime numa só plataforma; um servidor MCP que analisa o código gerado por IA assim que ele é criado; descobertas inalcançáveis filtradas | MCP no agente, PR, CI | Equipas pequenas que querem uma plataforma simples |
| Semgrep | Regras YAML personalizadas que consegues ler; o Guardian analisa cada ficheiro que um agente gera através de hooks no Claude Code, Cursor e Windsurf e pede ao agente que volte a gerar até ficar limpo | Hooks do agente, IDE, PR, CI | Equipas que querem as suas próprias regras e transparência |
| Endor Labs | Alcançabilidade sobre código, dependências e imagens de contentor; hooks de governação de agentes para Claude Code, Cursor, Codex e Copilot que fazem Block, Alert ou Ask Permission | Hooks do agente, PR, CI | Equipas com muitas dependências a governar agentes em escala |
| GitGuardian | Deteção de segredos e governação de identidades não humanas; hooks ggshield de pré-commit e pré-push; IDE, ferramentas de código de IA, plugins de agente e servidores MCP, CI e GitHub público | Pré-commit, CI, ferramentas do agente | Equipas cujo primeiro risco é a dispersão de segredos |
| SonarQube | Quality gates com decisões de passa ou não passa e um gate dedicado a código gerado por máquina; plugin para Claude Code com hooks PostToolUse depois de cada edição de ficheiro | Hooks do agente, PR, CI | Equipas que já vivem dentro de quality gates |
| Veracode | Gestão de risco aplicacional com governação, relatórios e controlo de política; Veracode Fix no VS Code e no IntelliJ, nada faz merge sem aprovação | IDE, PR, CI, consola central | Ambientes regulados onde o entregável é o relatório |
| GitHub Advanced Security | Code Security (CodeQL, Copilot Autofix, revisão de dependências) e Secret Protection (análise de segredos, push protection) nos planos Team ou Enterprise; código vindo dos agentes alojados Copilot, Claude e Codex validado antes de a PR ficar fechada | Nativo na PR | Equipas nativas de GitHub |
| GitLab Ultimate | SAST, análise de dependências e deteção de segredos dentro da pipeline; a resolução agêntica de vulnerabilidades corre a pipeline para validar a correção e abre o merge request | Nativo na pipeline | Equipas nativas de GitLab |
| Wiz | Mapeamento code-to-cloud que liga um risco de cloud de volta à origem; plugin para Claude Code e Cursor que analisa ao gravar o ficheiro, no pré-commit e no pré-push, com avisos por predefinição e modo de bloqueio opcional | Cloud, runtime, plugin do agente | Organizações cloud-first |
| Orca Security | Cobertura de cloud sem agentes com SAST, SCA, segredos, IaC e análise de imagens de contentor na revisão de código e no CI; servidor MCP invocado a pedido a partir do Cursor ou do VS Code | Cloud, PR, CI | Equipas que partem da postura de cloud |
Páginas frente a frente: Snyk, Checkmarx, Aikido, Semgrep, Endor Labs, SonarQube, Veracode, GitHub Advanced Security, GitLab Ultimate, Wiz e Orca Security.
Há duas coisas que a tabela não consegue mostrar. A primeira é que "corre dentro do agente" cobre profundidades muito diferentes. Umas ferramentas analisam o ficheiro depois de o agente o gravar, outras conseguem travar um commit ou um push, e muito poucas avaliam uma ação antes de ela correr.
A segunda é que nenhum dos scanners acima confronta uma alteração com as regras de negócio que a tua própria equipa escreveu, a classe sem CWE que descrevemos em falhas de lógica de negócio no código gerado por IA. Foi sobre esse terreno que a CybeDefend foi construída, e é por isso que o nosso pilar sobre segurança de agentes de código de IA começa pelo agente e não pelo scanner.
O VibeDefend é a peça agent-time: uma CLI npm gratuita que instala em segundos e liga o Claude Code, o Cursor, o Windsurf, o OpenAI Codex e o VS Code Copilot a quatro camadas de governação dentro do ciclo do agente.

As Business Rules e as Security Rules governam o que o agente escreve, o Action Guard bloqueia as chamadas destrutivas, e as Live Findings ligam o agente aos resultados de SAST, SCA, segredos, IaC e CI/CD da plataforma, para que ele corrija o que já lá está, a metade que tratamos em remediação de vulnerabilidades com IA. O Action Guard decide localmente, na máquina do programador, e a análise corre na região que escolhes na instalação, UE ou EUA, mantidas fisicamente separadas. Nada disto substitui um gate de CI: prevenção no momento da geração mais uma rede de segurança no CI é o modelo que explicamos em como acrescentar segurança ao teu fluxo de trabalho com IA.
Snyk ou Checkmarx: qual protege melhor o código gerado por IA?
A Snyk encaixa em equipas developer-first que querem cobertura ampla sobre dependências, código, contentores e IaC, com correções propostas no IDE e na pull request. A Checkmarx encaixa numa grande empresa que precisa de uma visão de risco correlacionada, de política central e de profundidade sobre muitas equipas. Ambas verificam hoje o código dentro dos agentes de IA, por isso o desempate é a tua organização, não o agente.
Dentro do agente, tal como está documentado a 21 de setembro de 2026, a Snyk apresenta três peças. O Snyk Studio assenta numa abordagem por hooks no Claude Code, no Cursor, no Codex CLI, no Gemini CLI e no GitHub Copilot, para que o código escrito por IA seja verificado à nascença, e o servidor MCP da Snyk serve de alternativa para os restantes agentes. A alcançabilidade está disponível de forma geral para Java, JavaScript, TypeScript e Python. E existe uma capacidade de governação do comportamento do agente, que avalia cada ação antes de ela correr, ainda em open preview.
Do outro lado, o Checkmarx Developer Assist entra no VS Code, no JetBrains, no Visual Studio, no Eclipse, no Cursor, no Windsurf e no Kiro, e nas CLI do Claude Code, Copilot, Cursor, Gemini e Codex. Cobre código, dependências, pacotes maliciosos, IaC, segredos e contentores, e verifica a correção que propõe.
O que nenhuma das duas faz é confrontar a alteração com as regras que a tua equipa escreveu: a verificação de tenant que tem de sobreviver a cada novo endpoint, o desconto que se aplica depois das promoções e não antes. Escolhe a que corresponde à tua organização, guarda-a como rede de segurança no CI, e lê as comparações Snyk e Checkmarx para a leitura critério a critério.
Como comparar ferramentas de segurança de código no teu próprio repositório?
Não compres a partir de uma tabela, incluindo esta. Corre o mesmo teste de quinze minutos em todas as ferramentas da lista curta, sobre um repositório a sério: conta o que sobrevive à triagem, vê se alguma reparou numa regra de negócio que o teu código impõe, e pede a um agente para correr algo destrutivo, para perceber se a ferramenta reporta, bloqueia, ou nunca soube de nada.
- Liga um repositório real, não um projeto de demonstração, e cronometra tudo de ponta a ponta.
- Lê as primeiras vinte descobertas. Sobre quantas consegues agir sem abrir o ficheiro?
- Pega numa regra de negócio que a tua base de código impõe e vê se alguma ferramenta deu por ela.
- Pede a um agente para correr um comando destrutivo e observa o que acontece.
- Faz a conta do preço para o dobro dos programadores que tens hoje, e confirma qual é o plano que traz a região da UE, se precisares dela.
Os passos três e quatro são aqueles a que conseguimos pôr números. O estudo controlado de 24 de agosto de 2026 da CybeDefend Research correu 30 tickets de programador em três braços, 90 execuções autónomas em Claude Opus 5 com esforço elevado e 93 análises de segurança independentes, com o agente a conhecer as regras do projeto por três vias: nenhuma, um ficheiro de regras mantido à mão, ou injeção no momento da edição.
de detalhes de regra cumpridos à letra com a regra entregue no momento da edição (57 em 64), contra 12 % sem ferramenta e 13 % com um ficheiro de regras mantido à mão
descobertas de segurança introduzidas por tarefa, medidas por um scanner open source independente, contra 0,10 sem ferramenta; todas corrigidas dentro da tarefa
comandos de shell recusados pelos guardas de ação: 1 leitura real de credencial, 3 aplicações corretas da política, 13 falsos positivos
Os limites fazem parte do resultado. Numa tarefa, o braço sem ferramenta bateu o VibeDefend porque nenhum canal entregou a regra nesse dia; noutra, a regra foi servida treze vezes e o agente desmontou na mesma as suas próprias salvaguardas, o que quer dizer que a injeção informa, não impõe. Treze das recusas do guarda foram falsos positivos. Seis tarefas correram em modo degradado depois de uma falha de autenticação e de uma indisponibilidade do MCP, e foram contadas contra a ferramenta. O estudo mediu bases de código que começaram limpas, não um backlog já existente, e o custo em tokens da camada ficou em 1,20 dólares por ticket.
Perguntas frequentes
Quais são as melhores ferramentas de segurança de código de IA em 2026?
Faz a lista curta pelo estrangulamento. Para código que um agente de IA escreve: CybeDefend, Endor Labs, Snyk, Semgrep ou Checkmarx, que passaram todas a correr dentro da sessão do agente. Para dependências: Endor Labs ou Snyk. Para segredos: GitGuardian. Para governação empresarial: Checkmarx ou Veracode. Para quem vive no GitHub ou no GitLab: primeiro o add-on nativo. Para contexto de cloud: Wiz ou Orca.
Quais são as ferramentas que melhor encontram vulnerabilidades no código gerado por IA?
As que verificam duas vezes: dentro do agente, por hooks ou por um servidor MCP, e outra vez na pull request. Como cerca de 40 % dos programas gerados pelo Copilot no estudo Asleep at the Keyboard eram vulneráveis, e como Broken Access Control continua a encabeçar o OWASP Top 10:2025, dá mais peso à ordenação por alcançabilidade e à cobertura de autorização do que ao número bruto de regras.
Qual é a melhor plataforma para manter seguro o código escrito por IA?
Numa equipa pequena, uma plataforma consolidada como a Aikido ou a Snyk cobre mais superfície com menos trabalho de arranque. Numa empresa grande, a Checkmarx ou a Veracode acrescentam governação e relatórios. Numa equipa cujos agentes escrevem quase todo o código, a CybeDefend ou a Endor Labs acrescentam a camada que falta às outras: um controlo que age antes de o ficheiro ser gravado e que consegue recusar uma ação do agente.
Como impedir que as vulnerabilidades introduzidas por ferramentas de IA cheguem à produção?
Com um controlo no momento da geração e outro no CI. No momento da geração, a CybeDefend injeta as tuas regras no Claude Code, Cursor, Windsurf, Codex e Copilot e bloqueia comandos perigosos; a Snyk, a Semgrep, a Checkmarx, o SonarQube e a Endor Labs analisam por hooks o que o agente escreve. No CI, qualquer uma delas, ou os scanners nativos do GitHub e do GitLab, servem de rede de segurança. O perfil SP 800-218A do NIST para o SSDF é a referência neutra para desenhar essa pipeline.
Snyk ou Checkmarx para código gerado por IA?
Nenhuma das duas é a escolha errada. A Snyk é a opção developer-first, com hooks em cinco agentes de código de IA e alcançabilidade para Java, JavaScript, TypeScript e Python. A Checkmarx é a opção empresarial, com o Developer Assist em sete IDE e em cinco CLI de agentes. Escolhe pela organização e junta-lhe depois um controlo que confronte a alteração com as tuas próprias regras de negócio.
Quais são as ferramentas que conseguem recusar uma ação de um agente de IA em vez de a reportar?
Em setembro de 2026, três ferramentas desta lista documentam um controlo que avalia a ação de um agente de terceiros antes de ela correr: a Endor Labs, cujos hooks de governação devolvem Block, Alert ou Ask Permission para Claude Code, Cursor, Codex e Copilot, e cuja documentação avisa que a imposição falha em aberto se um hook não conseguir correr; a Snyk, cuja governação do comportamento do agente está em open preview; e a CybeDefend, cujo Action Guard decide localmente, na máquina do programador. A Wiz e o GitHub conseguem travar um commit ou um push, o que já é um gate mais tardio.
É preciso substituir a Snyk, a Checkmarx ou a Aikido para proteger o código de IA?
Não necessariamente. Muitas equipas mantêm o scanner em que confiam como gate de CI e acrescentam-lhe à frente a imposição agent-time, para que a versão segura seja a primeira a ser escrita e a pipeline passe a ser a rede de segurança. A pergunta a fazer é se a tua ferramenta atual age suficientemente cedo para a cadência de um agente, e se há alguma coisa a confrontar a alteração com as tuas próprias regras.
Existe uma ferramenta europeia ou soberana de segurança de código de IA?
Existe. A CybeDefend é uma empresa francesa com regiões da UE e dos EUA mantidas fisicamente separadas e escolhidas na instalação, com o Action Guard a correr localmente e a análise a ficar na região escolhida, em modelos que alojamos nós próprios; a postura é conformidade com o RGPD e uma auditoria SOC 2 Type II em curso. Vários fornecedores norte-americanos oferecem agora uma região da UE, muitas vezes só nos escalões empresariais, por isso confirma em que plano é que ela está.
Quando faz sentido escolher outra coisa que não a CybeDefend?
Em três casos. Se precisas hoje de uma atestação formal para um regulador, os incumbentes orientados à conformidade têm um historial mais longo junto dos auditores. Se a tua prioridade é a postura de cloud em runtime, a Wiz e a Orca partem do sítio certo e nós não. E se o teu código é quase todo escrito por humanos, a ritmo humano, a imposição agent-time resolve um problema que ainda não tens: compra por amplitude ou por governação, e lê se o código gerado por IA é seguro quando isso mudar.