

Nesta página
- Dá mesmo para proteger uma app em 5 minutos?
- Do que precisas antes de começar
- O fluxo, do início ao fim
- Passo 1: cria a tua conta CybeDefend
- Passo 2: liga o teu repositório e corre a primeira análise
- Passo 3: instala o VibeDefend no teu agente
- Passo 4: pede ao agente que faça a triagem e corrija
- O que quer dizer, de facto, "protegida em 5 minutos"
- Como a manter segura depois da primeira passagem
- Perguntas frequentes
- Dá mesmo para proteger uma app em 5 minutos?
- Quais são os passos, ao certo?
- Tenho de ser eu a correr a análise?
- Como é que o agente sabe o que corrigir?
- É seguro deixar um agente de IA corrigir vulnerabilidades?
- Isto funciona com o Claude Code, o Cursor e os outros?
- O que acontece depois da primeira passagem?
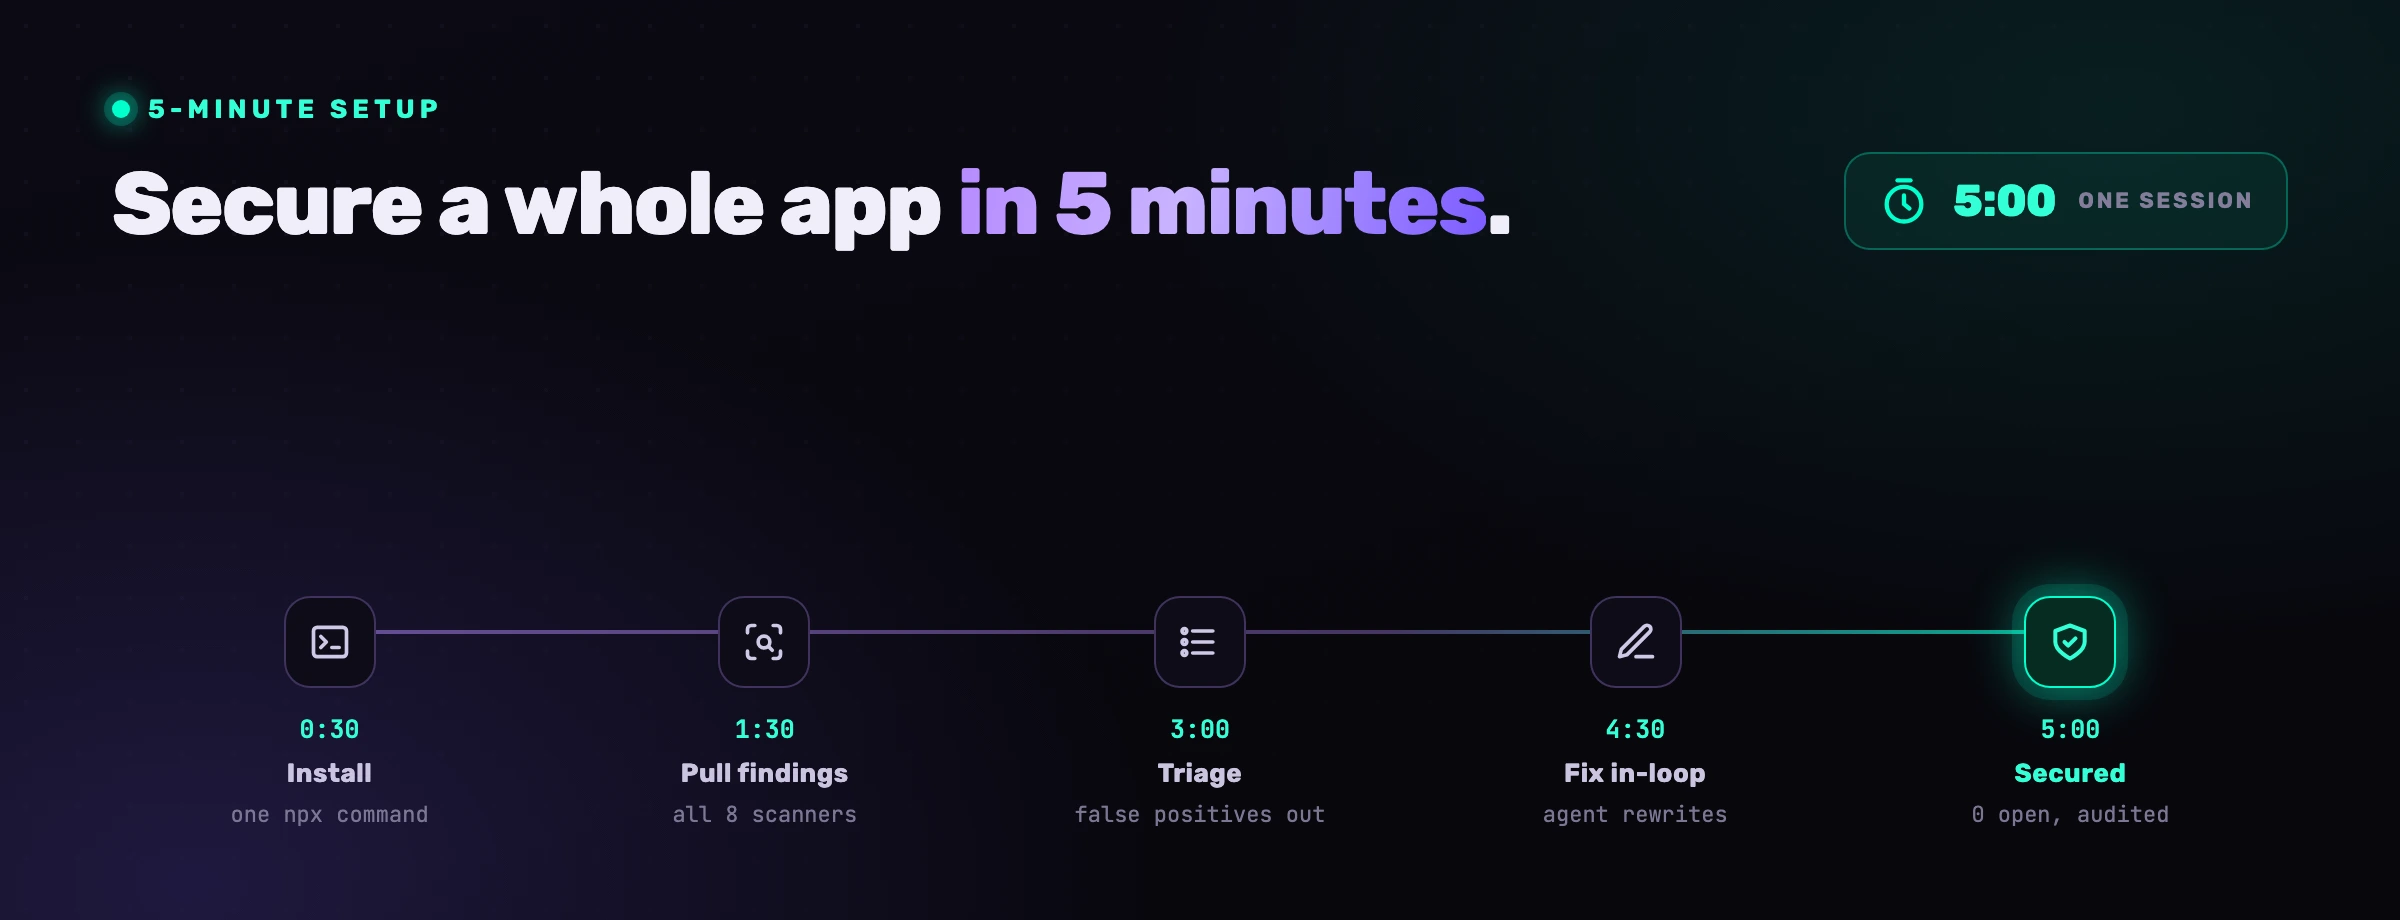
Proteger uma aplicação costuma soar a um programa para um trimestre inteiro, e a versão a fundo é mesmo isso. Mas a primeira passagem, a que mais rende, é rápida, porque a CybeDefend trata das partes lentas por ti: a primeira análise de um repositório médio termina em cerca de cinco minutos, e quem corrige é o teu agente de código de IA. O fluxo tem quatro passos: criar uma conta CybeDefend, ligar o teu repositório para que seja analisado, instalar o VibeDefend no teu agente com um comando de CLI e pedir ao agente que faça a triagem e corrija o que a análise encontrou. Segue-se esse passo a passo, com um âmbito honesto do que cinco minutos te dão.
Dá mesmo para proteger uma app em 5 minutos?
Sim, na parte que mais importa e que costuma ficar esquecida: pôr o teu código a ser analisado e corrigir as descobertas alcançáveis e de severidade alta. Os cinco minutos são sobretudo a análise, que a CybeDefend corre por ti. Enquanto ela termina, instalas a integração do agente, e depois o teu agente de código de IA corrige o que a análise classificou como explorável. O trabalho lento fica de fora: implementar um scanner, montar uma pipeline ou fazer à mão a triagem de mil alertas em bruto.
Convém ser claro quanto ao âmbito, para que a promessa se mantenha honesta. Cinco minutos não fazem o threat modeling da tua arquitetura nem corrigem falhas de lógica que ainda ninguém especificou. Dão-te uma aplicação real analisada, ordenada por explorabilidade, e a dívida acumulada perigosa e alcançável corrigida por um agente, contigo a aprovar os diffs. Num repositório que não tinha AppSec nem governação de agentes, é um grande passo de uma assentada. Tratamos o modelo mais amplo em segurança de agentes de código de IA; este guia é a versão prática.
para a primeira análise de um repositório médio, construindo o Security Code Knowledge Graph ordenado por explorabilidade
lista de descobertas unificada em todos os scanners que o agente corrige, ordenada por explorabilidade
do código gerado por IA era vulnerável em testes independentes, por isso a dívida que a análise revela é real (NYU, Asleep at the Keyboard)
Do que precisas antes de começar
Três coisas. Primeiro, uma conta CybeDefend, gratuita e sem cartão de crédito. Segundo, um repositório que possas ligar através do GitHub, do GitLab, do Bitbucket ou do Azure DevOps. Terceiro, um agente de código de IA: Claude Code, Cursor, Devin Desktop, OpenAI Codex ou VS Code Copilot. Sem alterar o CI, sem infraestrutura para implementar, sem formação em segurança. Se sabes autorizar um repositório e ler um diff, consegues fazer isto.
Uma nota sobre segurança antes de deixares um agente corrigir código: ele propõe, tu aprovas. Cada correção é um diff que revês, os comandos destrutivos ficam bloqueados por defeito, e o código que a integração envia (um excerto curto para servir as regras, os ficheiros alterados para a análise) vai para a região da UE ou dos EUA que escolheste e nunca é usado para treinar um modelo. É esta divisão que torna segura uma passagem rápida de remediação numa base de código real.
O fluxo, do início ao fim
Quatro passos, cerca de cinco minutos, quase todos ocupados pela análise, que corre enquanto configuras o agente.
Passo 1: cria a tua conta CybeDefend
Entra em eu.cybedefend.com ou us.cybedefend.com, conforme a região onde queres que os teus dados fiquem. O plano gratuito não pede cartão de crédito. Cria um projeto: é no dashboard dele que vão aparecer os resultados da análise. É a única conta de que precisas, e a região que escolhes aqui é a mesma que o teu tenant e a integração do agente usam do princípio ao fim.
Passo 2: liga o teu repositório e corre a primeira análise
Autoriza o teu fornecedor de Git (GitHub, GitLab, Bitbucket ou Azure DevOps) e escolhe o repositório que queres proteger. A primeira análise arranca de imediato e, num repositório médio, termina em cerca de cinco minutos. Não há nenhum passo de CI a acrescentar nem nada para implementar. A CybeDefend corre os seus scanners sobre o código, junta os resultados num único Security Code Knowledge Graph e ordena depois cada descoberta por explorabilidade:
- SAST com alcançabilidade, para que uma injeção real e alcançável passe à frente de mil que não o são.
- SCA para as dependências vulneráveis, deteção de segredos e conformidade de licenças.
- IaC (Terraform, CloudFormation, Ansible, Kubernetes), análise de imagens de contentor, análise de pipelines de CI/CD e um AI-BOM mapeado para o EU AI Act e o NIST AI RMF.
Quando a análise termina, tens uma lista ordenada e sem duplicados de descobertas confirmadas, não ruído em bruto. É essa ordenação que torna rápidos os passos seguintes: o agente pega primeiro nas descobertas exploráveis. Explicamos porque é que tudo depende desta ordenação por explorabilidade em porque é que a maioria das descobertas de SAST é ruído.
Passo 3: instala o VibeDefend no teu agente
Enquanto a análise corre, liga o teu agente de código ao projeto. Um comando, no teu repositório:
npx -y @cybedefend/vibedefend@latest install
O comando deteta sozinho o teu agente (Claude Code, Cursor, Devin Desktop, OpenAI Codex, VS Code Copilot), pergunta-te a região e liga-lhe o servidor MCP regional e os hooks de regras, associados ao projeto que acabaste de criar. A integração é só isto: sem contentor, sem YAML, sem pipeline. O agente passa a ler as descobertas do teu projeto (a camada Live Findings) e escreve sob as tuas regras de negócio e de segurança, com um Action Guard a bloquear as chamadas destrutivas no Claude Code, no Cursor e no Codex. Para veres esta ligação por inteiro, lê remediação de vulnerabilidades com IA.
Passo 4: pede ao agente que faça a triagem e corrija
Com a análise feita e o agente ligado, a remediação faz-se em linguagem corrente. Começa pela triagem:
> List this project's open findings, highest exploitability first, grouped by type.
O agente vai buscar à CybeDefend as descobertas já ordenadas, em vez de adivinhar a partir dos ficheiros abertos, por isso vê problemas reais, cada um com uma localização, uma severidade e um veredicto de alcançabilidade. Depois corrige, um grupo de cada vez, aprovando à medida que avanças:
> Fix the reachable critical findings. Show me each diff before applying.
O agente reescreve cada ponto à medida da tua base de código: a query sem parâmetros passa a parametrizada, a dependência vulnerável é atualizada, o recurso de IaC exposto fica fechado, o segredo que vazou é rodado e removido. E comunica cada correção para que a descoberta feche. Tu lês os diffs e aprovas; não escreves correções. Como o agente vê o que já está aberto num ficheiro antes de o editar, não volta a criar o problema que acabou de corrigir. Em dois minutos, a dívida acumulada alcançável e de severidade alta de um repositório típico fica fechada, com cada alteração no teu controlo de versões e cada ação num registo de auditoria.
O que quer dizer, de facto, "protegida em 5 minutos"
O resultado é concreto: uma aplicação real analisada e ordenada por explorabilidade, as descobertas perigosas e alcançáveis corrigidas pelo teu agente com a tua aprovação, e o agente agora governado, para que o próximo código que escrever cumpra as tuas regras em vez de engrossar a pilha. Numa base de código que começou sem AppSec e sem controlo sobre o agente, é um passo a sério de uma assentada.
Mas não é o fim do programa. Cinco minutos não fazem o threat modeling do teu sistema, não resolvem descobertas que pedem uma decisão de conceção humana, nem substituem os teus scanners e gates de CI. Vê isto como analisar a app, escoar a parte mais explorável da dívida acumulada e instalar o controlo que a impede de voltar a encher, não como um ponto de chegada.
Como a manter segura depois da primeira passagem
A primeira passagem é o arranque de um ciclo. Deixa a integração ligada, para que o projeto continue a ser analisado (a lista de descobertas mantém-se atual para a próxima sessão de remediação) e o agente continue governado enquanto escreve código novo. Em concreto: deixa a CybeDefend analisar cada push para que as novas descobertas apareçam, mantém um gate de SAST no CI como rede de segurança, faz passar o código gerado pela revisão de pull requests e corre uma passagem curta de remediação sempre que a dívida acumulada alcançável crescer. A CybeDefend encontra e ordena; o agente corrige o grosso; o humano aprova e orienta.
O VibeDefend é a integração que transforma os passos três e quatro num único comando. Liga o Claude Code, o Cursor, o Devin Desktop, o OpenAI Codex e o VS Code Copilot a quatro camadas de governação dentro do ciclo do agente.
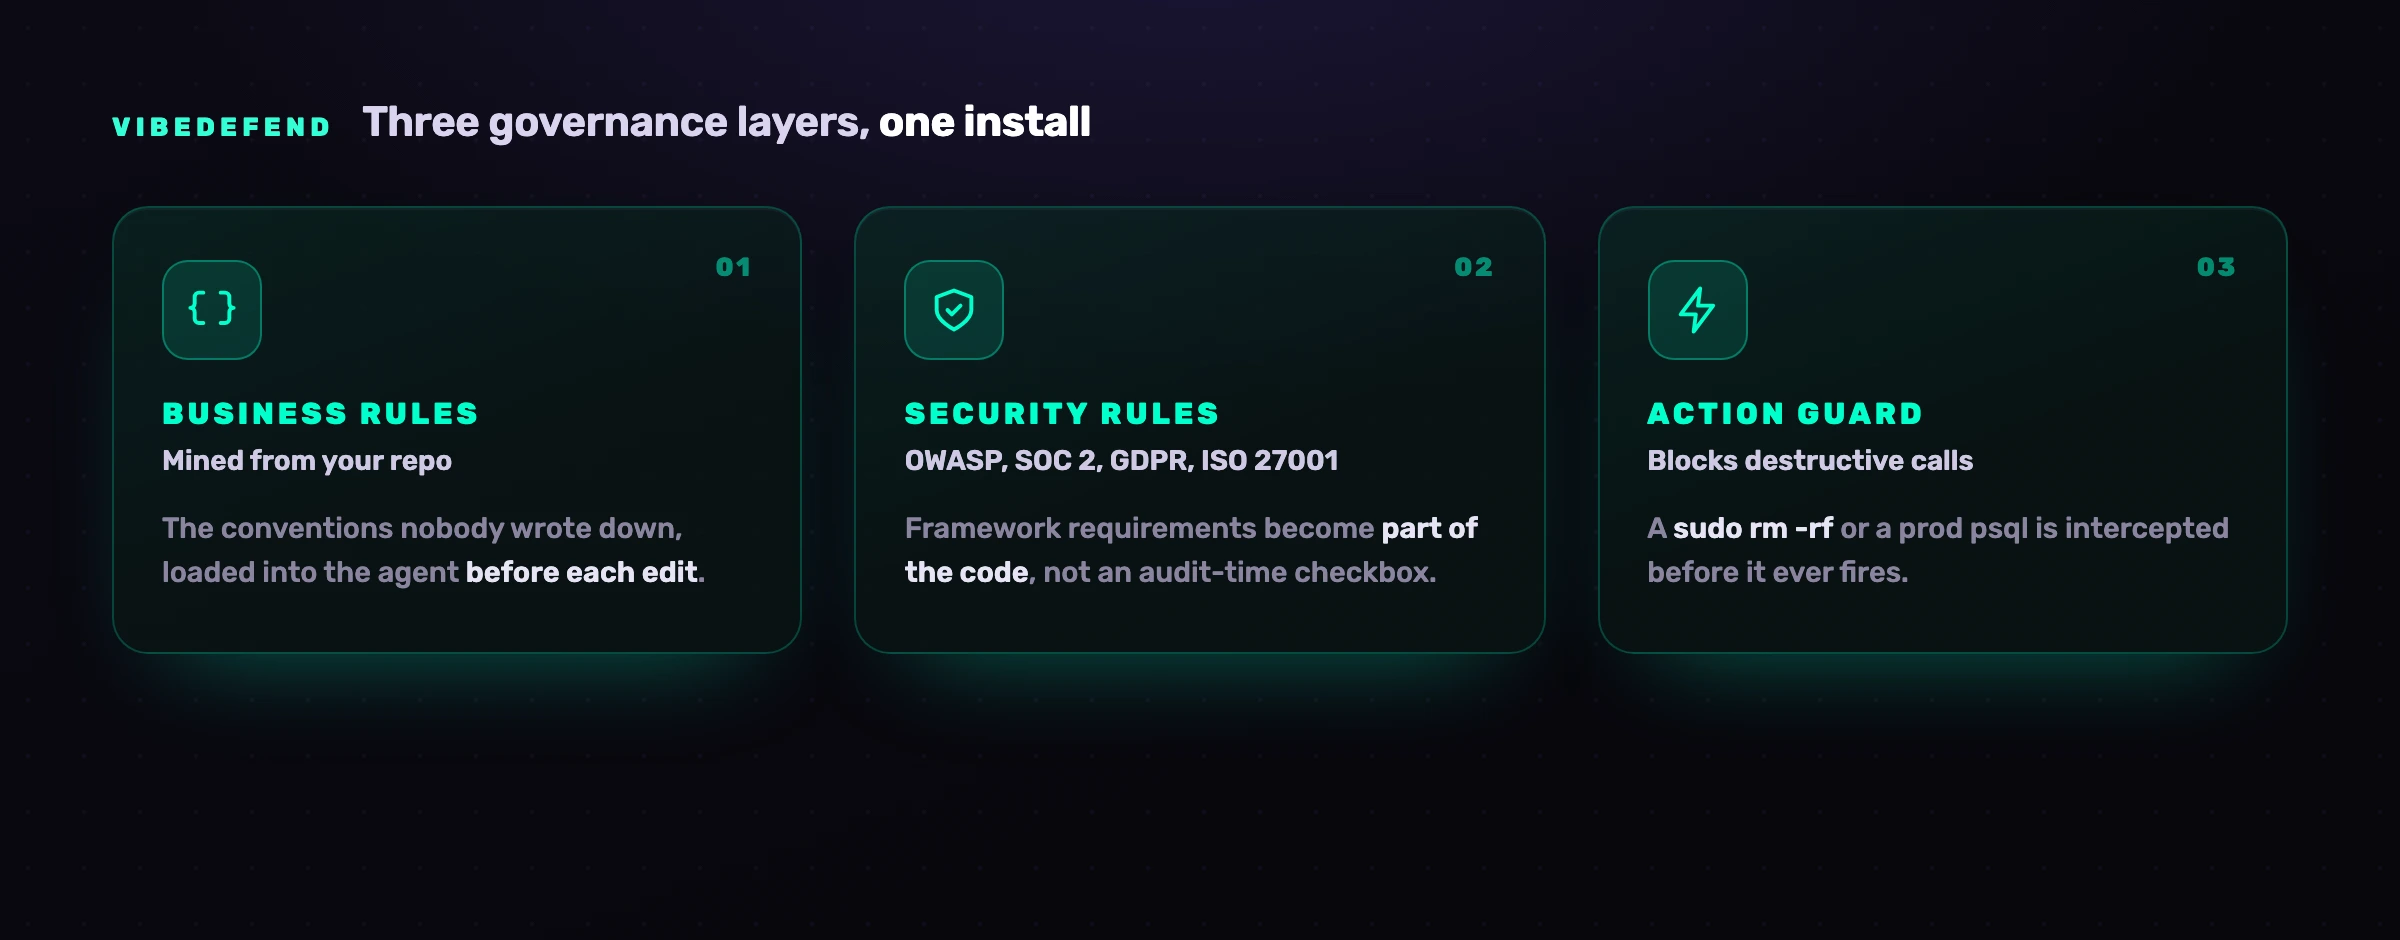
Três camadas governam o que o agente escreve: Regras de Negócio extraídas do teu repositório, Regras de Segurança de OWASP, SOC 2, RGPD e ISO 27001, e um Action Guard que bloqueia as chamadas destrutivas antes de dispararem. A quarta, Live Findings, é aquela em que este passo a passo assenta: liga o agente ao teu projeto analisado na plataforma de segurança do código da CybeDefend, para que o agente faça a triagem e corrija as vulnerabilidades que a análise já encontrou. O Action Guard decide no teu portátil; para servir as regras, o VibeDefend envia um excerto curto do código que está a ser escrito, e a análise antes do commit envia os ficheiros alterados, ambos para a região da UE ou dos EUA que escolheres na instalação (as duas são fisicamente separadas), e o teu código nunca é usado para treinar um modelo.
Perguntas frequentes
Dá mesmo para proteger uma app em 5 minutos?
Dá para a ter analisada e com as descobertas mais exploráveis corrigidas. A primeira análise de um repositório médio termina em cerca de cinco minutos; enquanto corre, instalas a integração do agente, e depois o teu agente de código de IA corrige as descobertas alcançáveis com diffs que aprovas. Não substitui o threat modeling, a análise contínua, os gates de CI nem a revisão humana, que mantêm a app segura a seguir. Analisa a app e escoa de uma assentada a dívida acumulada perigosa.
Quais são os passos, ao certo?
Quatro. Cria uma conta CybeDefend gratuita em eu.cybedefend.com ou us.cybedefend.com. Liga o teu repositório (GitHub, GitLab, Bitbucket ou Azure DevOps) para que a primeira análise corra e ordene as descobertas por explorabilidade. Instala o VibeDefend no teu agente de IA com npx -y @cybedefend. Depois pede ao agente que faça a triagem e corrija as descobertas alcançáveis.
Tenho de ser eu a correr a análise?
Não. Ligas o repositório através do teu fornecedor de Git e a CybeDefend corre a análise na cloud, sem passo de CI a acrescentar nem nada para implementar. Num repositório médio, a primeira análise termina em cerca de cinco minutos e produz um Security Code Knowledge Graph ordenado por explorabilidade. O agente lê depois essas descobertas através da integração do VibeDefend.
Como é que o agente sabe o que corrigir?
Depois de instalares o VibeDefend, o agente lê na CybeDefend as descobertas ordenadas do teu projeto (a camada Live Findings), em vez de adivinhar a partir dos ficheiros abertos. Cada descoberta traz uma localização, uma severidade e um veredicto de alcançabilidade, por isso o agente corrige primeiro o que é de facto explorável e ajusta a correção à tua base de código. É esta a diferença entre a remediação de vulnerabilidades com IA e um prompt genérico do tipo "corrige o meu código".
É seguro deixar um agente de IA corrigir vulnerabilidades?
É, quando o agente propõe e tu aprovas. Cada correção é um diff que revês antes de ser aplicado, um Action Guard bloqueia por defeito os comandos destrutivos, e o código que a integração envia vai para a região da UE ou dos EUA que escolheste, sem nunca servir para treinar um modelo. O agente dá o débito sobre descobertas confirmadas e alcançáveis; tu dás o critério sobre os diffs.
Isto funciona com o Claude Code, o Cursor e os outros?
Sim. A mesma instalação npx liga o Claude Code, o Cursor, o Devin Desktop, o OpenAI Codex e o VS Code Copilot ao mesmo ciclo governado, por isso os passos três e quatro são iguais seja qual for o agente que a tua equipa usa. Os pormenores de cada agente estão nos nossos guias de segurança do Claude Code e do Devin Desktop.
O que acontece depois da primeira passagem?
A integração fica ligada: a CybeDefend continua a analisar o projeto, para que a lista de descobertas se mantenha atual, e o agente continua governado enquanto escreve código novo. Mantém as análises a correr em cada push, mantém um gate de SAST no CI, revê o código gerado nos pull requests e corre uma passagem curta de remediação sempre que a dívida acumulada alcançável crescer. A primeira passagem é a primeira volta de um ciclo, não um destino.