

Nesta página
- O que é o GitHub Copilot e porque é que muda o modelo de segurança?
- Como funciona o modelo de segurança do GitHub Copilot
- Os 6 principais riscos de segurança no GitHub Copilot
- 1. Sugestões de código inseguro
- 2. Fuga de segredos
- 3. Alucinação de pacotes e supply chain (slopsquatting)
- 4. Privacidade de dados, PI e licenciamento
- 5. Injeção de prompt no Copilot Chat e no agente de código
- 6. Confiança excessiva sem revisão
- O que cobre a segurança nativa do GitHub Copilot, e o que fica de fora
- Boas práticas para proteger o GitHub Copilot
- Onde param os controlos nativos: proteger o agente no momento do prompt
- Perguntas frequentes
- O GitHub Copilot é seguro?
- O GitHub Copilot vaza segredos?
- O Copilot guarda o meu código e usa-o para treinar modelos?
- O que são as exclusões de conteúdo e o .copilotignore?
- O Copilot gera código inseguro?
- A indemnização de PI do Copilot chega para cobrir o risco legal?
- Em que é que a segurança do Copilot difere da do Claude Code, Cursor ou Codex?
- O GitHub Copilot é seguro em setores regulados?
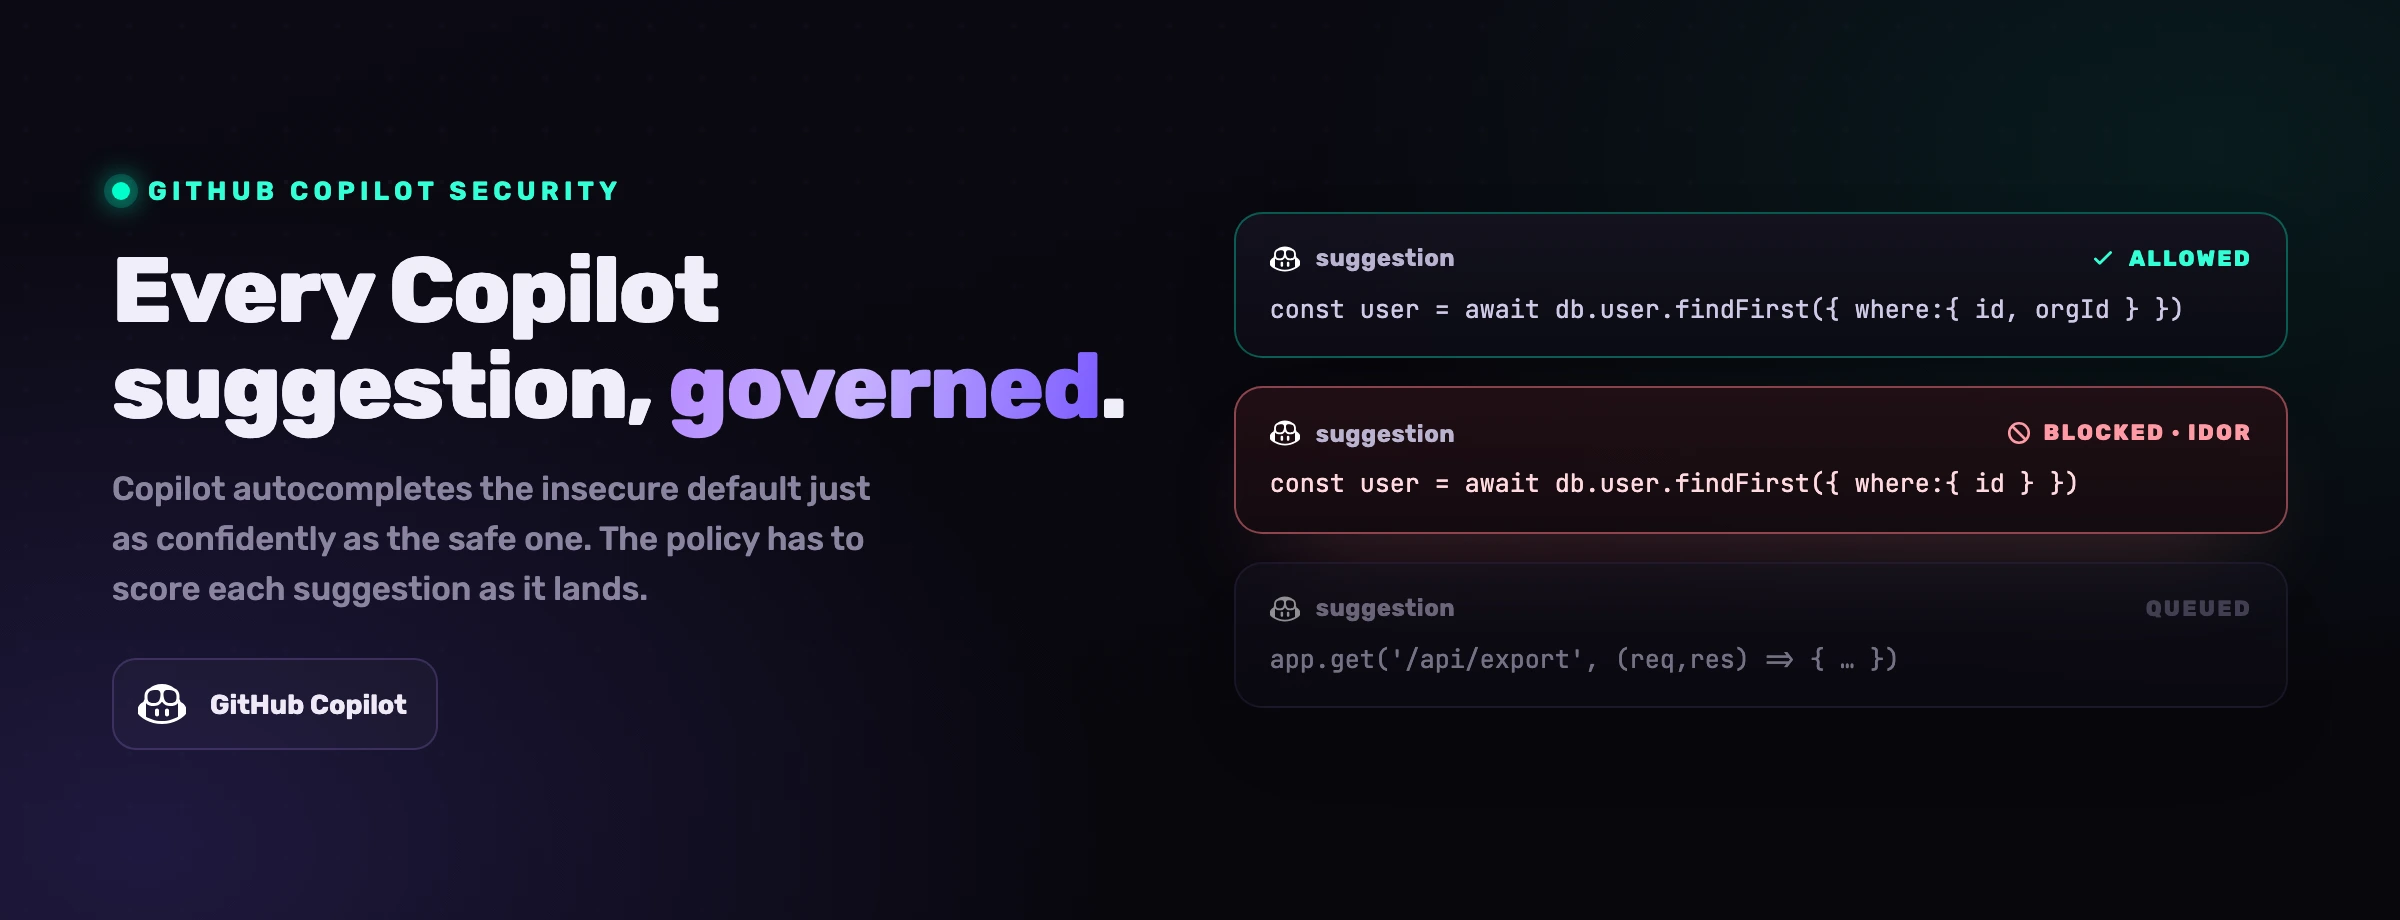
O GitHub Copilot nasceu como autocompletar e cresceu até se tornar um agente. Continua a terminar as tuas linhas, mas também lê o teu repositório de ponta a ponta, conversa sobre o teu código, abre pull requests e, em modo de agente de código, resolve sozinho uma issue inteira. É esse alcance que o torna produtivo, e é também o que faz dele uma superfície de segurança. O Copilot traz controlos reais: exclusões de conteúdo, análise de segredos, um filtro de código público, indemnização de PI, análise de código com Autofix. Reduzem o risco de forma significativa. Não o eliminam. Este guia cobre os riscos reais, o que os controlos nativos protegem de facto, as boas práticas que fecham a lacuna e a única camada que o modelo nativo presume que já tens.
O que é o GitHub Copilot e porque é que muda o modelo de segurança?
O GitHub Copilot é o assistente de código de IA do GitHub. A maioria das pessoas conhece-o como completação inline no VS Code, no Visual Studio ou num IDE da JetBrains, onde sugere as linhas seguintes enquanto escreves. Mas o Copilot é hoje uma família de superfícies: sugestões inline, o Copilot Chat (fazes perguntas sobre um ficheiro, um repositório ou um erro), o modo de agente no IDE (lê, edita e corre comandos em todo o workspace), o Copilot CLI, a revisão de código do Copilot nos pull requests, e o agente de código do Copilot no GitHub.com, que pega numa issue atribuída e a trabalha de forma autónoma até abrir um pull request.
É precisamente esta evolução que quebra o velho modelo de segurança. Uma completação inline é um rascunho: um humano lê o texto cinzento e carrega em Tab ou ignora-o, e o raio de impacto de uma má sugestão é um bloco de código que um programador ainda teve de aceitar. As superfícies mais recentes executam ações. O Copilot Chat vai buscar conteúdo do repositório e contexto externo para responder. O modo de agente edita ficheiros e corre comandos. O agente de código lê uma issue (que um desconhecido pode ter criado), reúne contexto, escreve código e abre um pull request, tudo sem um humano a ler cada passo. A superfície de ataque já não é apenas "que código sugeriu o modelo". É "o que pode este assistente ler e escrever, sobre o que pode agir, e quem consegue influenciar as instruções que ele recebe".
Uma completação é um rascunho que um humano escolhe aceitar. Uma ação de agente é algo que já aconteceu. O modelo de segurança tem de passar de rever rascunhos para restringir ações.
Há uma segunda mudança, e tem que ver com a velocidade. O pull request tornou-se a casa da segurança de aplicações porque assentava na cadência humana: uma pessoa abrandava, lia o diff e só depois fazia o merge. O Copilot, sobretudo em modo de agente e de agente de código, não trabalha à cadência humana. Pode entregar numa tarde mais código do que um revisor lê numa semana, e uma parte significativa do código novo já é assistida por IA. A partir daí, o diff deixa de ser um ponto de controlo e passa a ser o registo de decisões já tomadas. Qualquer controlo que só atue no pull request está a rever o histórico, não a evitá-lo.
Para a maioria das equipas, a questão prática não é se o Copilot tem proteções nativas. Tem, e o tier empresarial, em particular, está bem pensado. A questão é se essas proteções chegam para o uso do dia a dia. A resposta honesta é não, pelo menos sozinhas. Os controlos reduzem o risco; adotá-lo com segurança continua a depender de configuração, higiene de segredos, disciplina nas dependências, revisão humana e um controlo que chega ao agente enquanto ele escreve.
Como funciona o modelo de segurança do GitHub Copilot
O modelo de segurança do Copilot assenta em quatro ideias: manter os ficheiros sensíveis fora do contexto do modelo, apanhar o que de perigoso ele possa produzir (segredos, correspondências com código público), verificar o código que gera e deixar as organizações definir a política de forma centralizada. Na prática, isso traduz-se num punhado de controlos, a maioria mais forte nos planos Business e Enterprise.
Exclusões de conteúdo e .copilotignore
Os administradores de repositório, os donos de organização e os donos de empresa podem configurar exclusões de conteúdo para que o Copilot ignore ficheiros indicados (segredos, config, caminhos sensíveis) nas completações, no Chat e na revisão de código. No VS Code, um .copilotignore do lado do cliente permite a um programador excluir ficheiros localmente. Importante: as exclusões de conteúdo não se aplicam ao Copilot CLI, ao agente de código nem ao modo de agente no Chat dentro dos IDEs.
Análise de segredos e proteção de push
A análise de segredos do GitHub, incluindo a deteção assistida pelo Copilot de segredos genéricos como palavras-passe, mais a proteção de push, que bloqueia os commits com segredos detetados antes de chegarem ao remoto. Isto apanha um token vazado depois de ele entrar no código e, idealmente, antes de chegar ao repositório.
Filtro de código público e indemnização de PI
Um filtro de deteção de duplicados pode bloquear sugestões que correspondam, palavra por palavra ou quase, a código público. Nos planos pagos, o GitHub e a Microsoft oferecem indemnização de PI: se uma sugestão não modificada der origem a uma reivindicação de direitos de autor, a Microsoft defende-te, desde que o filtro de duplicados estivesse ativado e a sugestão tenha sido usada sem modificações.
Análise de código, Autofix e política de admin
A análise de código (CodeQL) com o Copilot Autofix sugere correções para as descobertas, e o agente de código corre verificações de segurança sobre o que produziu antes de concluir um pull request. Por cima disto, os administradores empresariais acrescentam SSO, registos de auditoria e política ao nível do plano, e o acordo de proteção de dados do GitHub deixa os dados Business e Enterprise fora do treino de modelos.
É uma base mesmo boa, e vários destes controlos (exclusões de conteúdo, proteção de push, indemnização de PI) são coisas que nenhum assistente de IDE oferecia há uma geração. A armadilha é lê-los como uma fronteira de segurança acabada. As exclusões de conteúdo só cobrem as superfícies que as suportam, e as superfícies agênticas são precisamente as que ficam de fora. O filtro de código público apanha correspondências literais, não código conceptualmente semelhante. A análise de segredos apanha padrões conhecidos e genéricos, não todos os formatos personalizados ou ofuscados. A análise de código ajuda, mas não tem a palavra final. Cada controlo desta lista tem um limite documentado, e a próxima secção trata do que acontece quando te apoias demasiado neles.
Os 6 principais riscos de segurança no GitHub Copilot
Os riscos que se seguem não são teóricos. Correspondem a investigação publicada, a avisos documentados e ao OWASP Top 10 para Aplicações LLM. Os números que os enquadram são os que todas as equipas de AppSec citam hoje.
dos programas completados pelo Copilot eram vulneráveis no estudo 'Asleep at the Keyboard' da Cornell / NYU
mais segredos vazados em repositórios que usam Copilot do que em repositórios públicos típicos (GitGuardian)
injeção de prompt, o principal risco LLM pelo 3.º ano consecutivo (OWASP LLM01)
1. Sugestões de código inseguro
O Copilot aprende com código público, e o código público está cheio de padrões inseguros, por isso reprodu-los. O estudo de referência "Asleep at the Keyboard?", de investigadores da Cornell e da NYU, gerou 1 689 programas em cenários retirados do Top 25 CWE do MITRE e concluiu que cerca de 40% deles eram vulneráveis. As falhas eram as do costume: desserialização insegura, validação de input fraca ou inexistente, autenticação e autorização mal feitas, SQL construído por concatenação de strings.
É o risco lento e estrutural. Nenhuma sugestão isolada parece alarmante, e cada uma compila e passa no teste do caminho feliz. Mas um assistente que gera milhares de linhas por dia reproduz fraquezas subtis mais depressa do que elas vêm à tona sozinhas, e um programador que anda à velocidade do Copilot tende a escrutinar menos o código com ar plausível do que o código que escreveu à mão. O quadro geral é consistente: os estudos independentes continuam a concluir que uma grande fatia do código gerado por IA é insegura. O Copilot não é um caso à parte: é representativo da categoria.
2. Fuga de segredos
O Copilot agrava o problema dos segredos em duas frentes. Primeiro, vaza mais: a investigação da GitGuardian concluiu que os repositórios que usam o Copilot vazam cerca de 40% mais segredos do que os repositórios públicos típicos, em parte porque produzir código mais depressa significa fazer commits acidentais mais depressa. Segundo, propaga-os: se um segredo estiver no contexto que o modelo consegue ver (um ficheiro .env, um bloco de config, uma credencial hard-coded num ficheiro ao lado), o Copilot pode reutilizar ou expor esse valor numa sugestão, numa resposta do Chat ou em código gerado.
A análise de segredos e a proteção de push são as redes de segurança previstas, e ajudam, mas funcionam por padrões. Apanham de forma fiável formatos de token bem conhecidos (uma chave de cloud reconhecível, um token de API de um fornecedor) e de forma bem menos fiável formatos de segredo personalizados, internos ou ofuscados. Uma chave de assinatura caseira ou um token de serviço interno que não corresponda a nenhum padrão conhecido pode passar sem problemas, ser sugerido pelo Copilot num ficheiro novo e chegar ao repositório antes de alguém dar por isso. Quando corremos seis scanners de segredos open source contra o mesmo repositório com segredos plantados, a palavra-passe da base de dados do Django, um segredo sem formato de fornecedor, escapou a três deles.
3. Alucinação de pacotes e supply chain (slopsquatting)
Como qualquer assistente baseado num LLM, o Copilot pode sugerir com toda a confiança um pacote que não existe. Inventa um nome plausível (o tipo de nome que uma biblioteca real teria), recomenda instalá-lo e escreve o import. Por si só, isto é apenas um build partido. O perigo está na reviravolta adversarial a que a indústria chama slopsquatting: os atacantes vigiam estes nomes alucinados, registam-nos no registry público com payloads maliciosos e esperam. O próximo programador cujo Copilot alucine o mesmo nome instala malware que funciona.
O fluxo de trabalho de desenvolvimento torna-se o vetor de ataque. Um "instala isto e importa-o" dito com confiança transforma um passo de configuração de rotina em roubo de credenciais ou numa backdoor, e a sugestão tem a mesma autoridade que todas as sugestões certas que vieram antes. As dependências reais também não são seguras por omissão: o Copilot vai de bom grado buscar uma versão desatualizada ou vulnerável de uma biblioteca genuína, se foi essa a que mais viu no treino.
4. Privacidade de dados, PI e licenciamento
Há aqui duas preocupações relacionadas. A primeira, a privacidade, é o que acontece ao código que o Copilot vê, e o GitHub mudou a resposta a 24 de abril de 2026. Desde então, usa os dados de interação dos planos individuais (Copilot Free, Pro, Pro+ e Max) para treinar os seus modelos, a menos que o utilizador o desative: prompts, sugestões aceites ou editadas, excertos de código e o contexto à volta do cursor, nomes de ficheiros e estrutura do repositório. O conteúdo guardado de um repositório privado fica de fora, mas o código que o Copilot lê enquanto lá trabalhas conta. O Copilot Business e o Enterprise estão excluídos pelo acordo de proteção de dados do GitHub, por isso a conta com que cada programador trabalha deixou de ser um pormenor: uma conta pessoal que não pertence a nenhuma organização paga alimenta o treino por omissão. As exclusões de conteúdo continuam a importar para os ficheiros sensíveis. A segunda, a PI, é a inversa: como o Copilot foi treinado com código público (muitas vezes licenciado), uma sugestão pode assemelhar-se a material protegido por direitos de autor, e usá-la pode expor-te a uma reivindicação de licença ou de direitos de autor.
As mitigações do GitHub são reais, mas têm limites. O filtro de deteção de duplicados reduz as correspondências literais, e a indemnização de PI oferece proteção legal, mas a indemnização é condicional: aplica-se a planos pagos específicos, exige que o filtro de duplicados esteja ligado e só cobre a sugestão se a usares sem modificações. No momento em que um programador edita uma sugestão (que é o fluxo de trabalho normal) ou trabalha com o filtro desligado, a proteção legal encolhe. A FOSSA e outros recomendam submeter a saída do Copilot à mesma revisão de licença e proveniência que aplicarias a qualquer código de terceiros.
5. Injeção de prompt no Copilot Chat e no agente de código
A injeção de prompt é o risco que define as ferramentas de código agênticas, e é o risco LLM número um da OWASP pelo terceiro ano consecutivo. Um atacante esconde instruções em algo que o assistente lê, e o assistente segue-as, passando por cima do comportamento previsto. A exposição do Copilot cresceu com o número de superfícies: o Chat lê conteúdo do repositório e contexto recuperado, e o agente de código lê issues e comentários que um contribuidor externo pode escrever.
A forma perigosa é a indireta. Não és tu que colas um prompt malicioso; a instrução escondida está num ficheiro, numa issue, num comentário de pull request ou na saída de uma ferramenta. A própria documentação do GitHub sobre os riscos e mitigações do agente de código é franca sobre isto e descreve as defesas: retira os caracteres escondidos e o conteúdo de comentários HTML antes de passar o input do utilizador ao agente, restringe o acesso do agente à internet para limitar a exfiltração de dados, e mantém cada commit do agente de código auditável e com coautoria do humano que o desencadeou. Ainda assim, há investigadores que demonstraram injeção através de conteúdo de repositório e de comentários contra o Copilot e ferramentas semelhantes, e pelo menos um problema de injeção de prompt no Copilot (registado como CVE-2025-53773) chegou à severidade de execução remota de código antes de ser corrigido. O padrão a reter: um modelo de linguagem não consegue separar de forma fiável uma instrução de confiança de uma instrução maliciosa escondida nos dados.
6. Confiança excessiva sem revisão
O risco mais silencioso é cultural. As sugestões do Copilot são fluentes, bem formatadas e confiantes, e essa fluência leva as equipas a tratá-las como prontas para produção. Código que seria escrutinado com cuidado se viesse de um engenheiro júnior ou de um terceiro desconhecido passa porque "foi o Copilot que o escreveu". O agente de código intensifica isto: abre um pull request com ar de acabado, e um pull request com ar de acabado é psicologicamente mais difícil de rejeitar do que um rascunho tosco.
A confiança excessiva é o que faz os outros cinco riscos passarem de latentes a explorados. Uma sugestão insegura só chega a produção se ninguém a rever. Um segredo vazado só fica se ninguém apanhar o diff. Um pacote alucinado só é executado se alguém correr a instalação sem verificar. O controlo com mais impacto no Copilot é também o menos técnico: um humano que continua a ler código gerado por IA com o mesmo ceticismo que teria com qualquer outro contribuidor.
O que cobre a segurança nativa do GitHub Copilot, e o que fica de fora
Os controlos nativos são reais, e convém ser preciso sobre a linha que separa o que eles tratam do que deixam a teu cargo.
Lê a coluna da direita como o verdadeiro trabalho. Os controlos nativos são a base: impedem que um erro honesto se transforme num desastre, e no tier empresarial são uma base sólida. Não foram pensados para travar um adversário determinado que controla os inputs do assistente, e o GitHub não diz que foram. Tudo o que transforma "o Copilot está ativado" em "o Copilot está governado" está nas práticas que se seguem.
Boas práticas para proteger o GitHub Copilot
Estas nove práticas fecham a distância entre a base nativa e uma postura de segurança real. Nenhuma é exótica; a disciplina está em aplicá-las de forma consistente numa equipa que anda depressa.
-
Configura as exclusões de conteúdo e o
.copilotignorede forma deliberada. Exclui segredos, ficheiros de credenciais, configuração sensível e dados regulados ao nível do repositório e da organização, para que nunca alimentem completações, o Chat ou a revisão de código. Pede aos programadores que acrescentem um.copilotignorepara os caminhos sensíveis locais no VS Code. Acima de tudo, lembra-te da lacuna: as exclusões de conteúdo não cobrem o Copilot CLI, o agente de código nem o modo de agente no Chat, por isso não deixes um segredo em nenhum sítio que essas superfícies possam ler só porque existe uma regra de exclusão. -
Mantém os segredos fora do contexto e liga a proteção de push. Usa um gestor de segredos e injeta-os em tempo de execução, para que nenhuma credencial em texto simples fique em ficheiros que o Copilot consegue ver. Ativa a análise de segredos com proteção de push em toda a organização, e acrescenta padrões personalizados para os teus formatos de segredo internos e caseiros, porque os detetores por omissão não os vão apanhar. Se um segredo aparecer alguma vez numa sugestão ou num log, faz a rotação de imediato e investiga como entrou no contexto.
-
Mantém um humano no circuito de cada sugestão. Trata a saída do Copilot como o rascunho de um contribuidor desconhecido, não como uma implementação acabada. Faz passar todo o código gerado, incluindo os pull requests do agente de código, por revisão humana obrigatória e testes automatizados, com escrutínio redobrado na autenticação, na validação de input, na desserialização e nos caminhos privilegiados. Resiste ao apelo do pull request com ar de acabado: revê-o como se um desconhecido o tivesse aberto.
-
Corre SAST e análise de código como gate, não como sugestão. Ativa a análise de código (CodeQL) e usa o Copilot Autofix para acelerar a remediação, mas trata as descobertas de segurança como um gate de merge, e não como um conselho opcional. Um SAST independente no CI apanha os padrões inseguros que o Copilot reproduz (desserialização insegura, injeção, autenticação fraca) antes de chegarem a uma branch de release.
-
Governa as dependências e defende-te da alucinação de pacotes. Restringe as instalações a registries de confiança ou a mirrors internos, exige aprovação para dependências novas e passa tudo por análise de composição de software. Antes de adicionares qualquer pacote que o Copilot sugira, confirma que existe mesmo e que é a biblioteca genuína e mantida, e não um nome plausível que um atacante possa ter registado. Fixa as versões e fica atento quando o Copilot for buscar versões desatualizadas e vulneráveis de pacotes reais.
-
Mantém o filtro de código público ligado e revê a proveniência. Ativa o filtro de deteção de duplicados em toda a organização, para que as sugestões que correspondem a código público sejam bloqueadas, o que é também uma condição para a indemnização de PI. Em qualquer bloco substancial que o Copilot produza, aplica a mesma revisão de licença e proveniência que farias a código de terceiros, e documenta essa revisão no código que entra num produto.
-
Trata todo o conteúdo de repositórios e issues como input não confiável. Como o Chat e o agente de código leem ficheiros, issues e comentários que desconhecidos podem escrever, parte do princípio de que qualquer um deles pode conter uma instrução injetada. Limita quem pode atribuir trabalho ao agente de código, reduz ao mínimo o acesso dele a repositórios e ferramentas, mantém em vigor a restrição de acesso à internet, e revê o que ele produz sabendo que pode ter sido manipulado. Não dês a um agente que lê issues não confiáveis acesso a credenciais de produção.
-
Usa os controlos empresariais de dados e de política. Põe o código da empresa em licenças Copilot Business ou Enterprise, cujos dados o GitHub não usa para treino, em vez de contares com cada programador para desativar o treino no seu plano pessoal. Impõe o SSO e liga os registos de auditoria. Usa a política ao nível da organização para uniformizar as funcionalidades do Copilot que estão ativadas, quem pode usar o agente de código e que repositórios estão no âmbito, para que a postura de segurança não dependa das definições locais de cada programador.
-
Define a política por repositório e pela sensibilidade do ambiente. Classifica os repositórios (público, interno, regulado, produção) e aplica controlos mais rigorosos aos sensíveis: exclusões de conteúdo mais amplas, revisão obrigatória, nenhum acesso do agente de código, regras de dependências mais apertadas. Nos sistemas críticos, mantém o Copilot longe de qualquer caminho direto para credenciais de produção, e documenta a política para que os programadores saibam onde a assistência de IA é permitida e com que restrições.
Onde param os controlos nativos: proteger o agente no momento do prompt
Volta a percorrer os riscos e surge um padrão. As exclusões de conteúdo, a análise de segredos, a análise de código e a revisão atuam todas sobre o que o assistente já produziu, ou sobre inputs e saídas nas margens do ciclo. Concentram-se à volta do pull request, porque foi sempre aí que a AppSec viveu. Mas o PR só foi um ponto de controlo porque um humano o lia, e à cadência do agente ninguém o lê de uma ponta à outra.
O sítio para impor uma regra já não é o diff; é o prompt, antes de a linha insegura ser escrita. Qualquer regra que queiras que o assistente siga, o teu helper de autenticação, o teu tipo de dinheiro, a tua política de validação de input, tem de estar nas mãos dele no momento em que escreve, e não à espera num scanner que só chega quando o código já está em disco e o Copilot já passou à sugestão seguinte.
É essa a camada que o VibeDefend acrescenta. É uma CLI npm gratuita que se instala com um só comando e liga o VS Code Copilot (e também o Claude Code, o Cursor, o OpenAI Codex e o Devin Desktop) a camadas de governação que correm dentro do ciclo do agente.
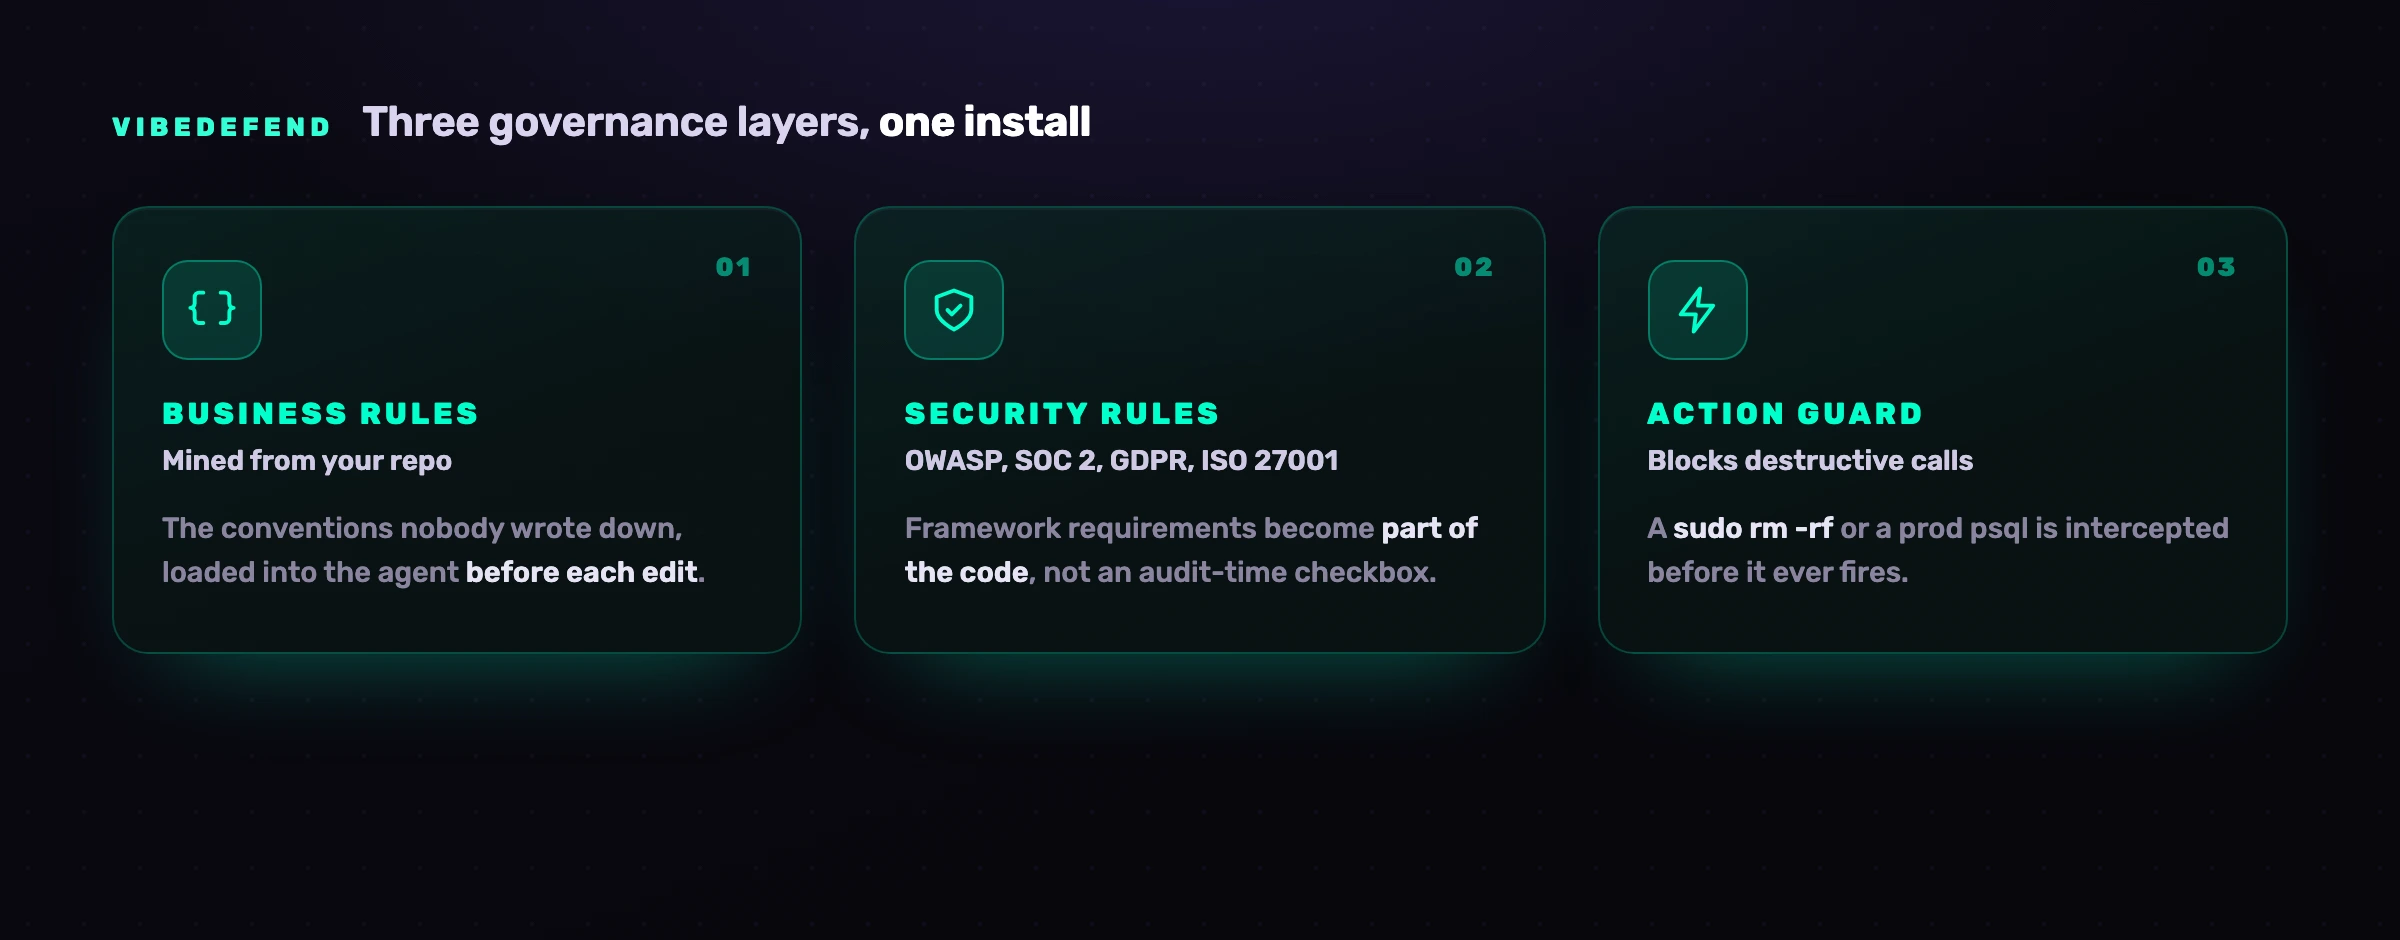
Regras de Negócio As convenções do teu repositório que nunca foram escritas (usar Decimal128 para dinheiro, a autorização passa por requireOwner). O VibeDefend extrai-as da forma como a tua equipa já programa e carrega-as no contexto do Copilot antes de cada edição. Regras de Segurança OWASP Top 10, SOC 2, RGPD e ISO 27001, carregadas no dia em que instalas. O assistente lê o lembrete que se aplica antes de escrever, de modo que o requisito do framework passa a fazer parte do código em vez de ser uma caixa a assinalar na altura da auditoria. Action Guard No Claude Code, no Cursor e no Codex, as chamadas destrutivas (um sudo rm -rf, uma leitura em bruto de uma variável de ambiente com cara de segredo, um psql ad-hoc contra um host de produção) são intercetadas antes de dispararem. Aviso ou bloqueio conforme a regra, com cada interceção no registo de auditoria. Live Findings Cada resultado dos teus scanners (SAST com alcançabilidade, SCA, segredos, IaC e CI/CD) está em direto no contexto do agente, de modo que ele não só escreve código seguro, como faz a triagem e corrige as vulnerabilidades que já tens.
Uma ressalva honesta, específica do Copilot: o VS Code Copilot recebe as camadas de MCP e de regras (as Regras de Negócio e as Regras de Segurança chegam ao contexto do agente no momento do prompt), mas não tem Action Guard: no Copilot, o VibeDefend não interceta nenhuma chamada. Os guards de comandos funcionam no Claude Code, no Cursor e no Codex. As camadas de regras, que é onde está a maior parte do ganho de segurança, funcionam hoje no Copilot.
Num controlo tão perto do código, importa saber para onde vai o código, por isso aqui fica, sem rodeios. Para servir as regras que se aplicam à linha que está a ser escrita, o VibeDefend envia um excerto curto desse código para o backend da CybeDefend, e a análise feita antes do commit envia os ficheiros alterados, ambos para a região da UE ou dos EUA que escolhes na instalação, e o teu código nunca é usado para treinar um modelo. As duas regiões são fisicamente separadas.
Isto não substitui as práticas acima. É a camada em falta que elas dão por adquirida: a que põe as tuas regras nas mãos do assistente no momento do prompt, para que a linha insegura seja reescrita antes de alguma vez ser sugerida, em vez de ser apanhada três fases depois por um scanner que lê um diff que ninguém teve tempo de ler. As exclusões de conteúdo decidem o que o Copilot pode ler; o VibeDefend molda, logo à partida, o que ele escreve.
Perguntas frequentes
O GitHub Copilot é seguro?
O GitHub Copilot é razoavelmente seguro quando os controlos estão configurados, e arriscado quando são dados como garantidos. Nos planos Business e Enterprise, as exclusões de conteúdo, a análise de segredos com proteção de push, o filtro de código público, a indemnização de PI e a análise de código com Autofix evitam uma grande classe de acidentes. O risco residual vem do código que sugere (cerca de 40% das completações do Copilot eram vulneráveis no estudo da Cornell e da NYU), dos inputs (injeção de prompt através de repositórios, issues e comentários) e da cultura (confiar demasiado numa saída fluente). Trata-o como um assistente capaz que precisa de configuração, revisão humana e um controlo no momento do prompt, e não como uma ferramenta segura logo à partida.
O GitHub Copilot vaza segredos?
Pode, de duas formas. A GitGuardian concluiu que os repositórios que usam o Copilot vazam cerca de 40% mais segredos do que os repositórios públicos típicos, em grande parte porque produzir código mais depressa significa fazer commits acidentais mais depressa. O Copilot também pode propagar um segredo que já esteja no contexto que consegue ver, expondo-o numa sugestão ou numa resposta do Chat. A análise de segredos e a proteção de push são as redes de segurança e apanham de forma fiável os formatos de token bem conhecidos, mas os segredos personalizados, internos ou ofuscados podem escapar. Mantém os segredos fora do contexto com um cofre, ativa a proteção de push, acrescenta padrões de deteção personalizados e faz a rotação de tudo o que apareça num log.
O Copilot guarda o meu código e usa-o para treinar modelos?
Depende do teu plano. Desde 24 de abril de 2026, o GitHub treina os seus modelos com os dados de interação do Copilot Free, Pro, Pro+ e Max, a menos que o desatives: os teus prompts, as sugestões que aceitas ou editas, os excertos de código enviados ao modelo e o seu contexto, incluindo o código de um repositório privado enquanto o Copilot lá trabalha. O código guardado nos teus repositórios não é usado, e estes dados podem ir para a Microsoft, mas não para fornecedores de modelos externos. Para desativar, clica na tua fotografia de perfil no GitHub, abre Copilot settings e, na secção Privacy, põe «Allow GitHub to use my data for AI model training» em Disabled. A escolha vale daí em diante, não para o que já foi recolhido. O Copilot Business e o Enterprise estão excluídos pelo acordo de proteção de dados do GitHub, tal como as contas que são membros ou colaboradores externos de uma organização paga. Para código sensível, usa uma licença Business ou Enterprise, mantém os ficheiros sensíveis fora do contexto com as exclusões de conteúdo e revê os termos atuais do GitHub antes de adotares o Copilot em trabalho regulado.
O que são as exclusões de conteúdo e o .copilotignore?
As exclusões de conteúdo são uma definição do lado do servidor, configurável pelos administradores de repositório, donos de organização e donos de empresa, que diz ao Copilot para ignorar ficheiros indicados, para que não alimentem completações, o Chat ou a revisão de código. O .copilotignore é um mecanismo separado, do lado do cliente, no VS Code, que permite a um programador excluir ficheiros localmente. Ambos são úteis para manter segredos e caminhos sensíveis fora do contexto do modelo. A ressalva importante é a cobertura: as exclusões de conteúdo não se aplicam ao Copilot CLI, ao agente de código nem ao modo de agente no Chat dentro dos IDEs, por isso não partas do princípio de que uma regra de exclusão te protege nas superfícies agênticas.
O Copilot gera código inseguro?
Sim, com frequência suficiente para importar. O estudo "Asleep at the Keyboard?" da Cornell e da NYU gerou 1 689 programas em cenários retirados do Top 25 CWE do MITRE e concluiu que cerca de 40% eram vulneráveis, com falhas como desserialização insegura, validação de input fraca e autenticação mal feita. O Copilot reproduz os padrões inseguros comuns no código público com que aprendeu. A mitigação é revisão independente e SAST como gate, mais um controlo no momento do prompt que carrega as tuas regras de segurança antes de a sugestão ser escrita.
A indemnização de PI do Copilot chega para cobrir o risco legal?
Ajuda, mas é condicional, não uma garantia geral. A indemnização de PI da Microsoft defende os clientes contra reivindicações de direitos de autor decorrentes de uma sugestão não modificada do Copilot, mas apenas em planos pagos elegíveis, apenas quando o filtro de deteção de duplicados está ativado e apenas para sugestões usadas sem modificações. O fluxo de trabalho normal do programador (editar uma sugestão antes de fazer o commit) e trabalhar com o filtro desligado reduzem, ambos, essa cobertura. Trata a indemnização como uma rede de segurança, mantém o filtro de código público ligado e aplica à saída substancial do Copilot a mesma revisão de licença e proveniência que farias a qualquer código de terceiros.
Em que é que a segurança do Copilot difere da do Claude Code, Cursor ou Codex?
Os fundamentos são comuns (privilégio mínimo, higiene de segredos, revisão humana, análise de dependências), mas as superfícies em destaque são diferentes. Os problemas característicos do Copilot são as sugestões inseguras e a fuga de segredos em escala, mais a nova superfície de injeção do Chat e do agente de código. A superfície característica do Claude Code é a integração profunda com o MCP e a shell; a do Cursor tem sido o Workspace Trust desativado por omissão; a do Codex tem sido a injeção de comandos e os incidentes de supply chain. Cobrimos cada agente no respetivo guia: Claude Code, Cursor e OpenAI Codex. Para ver os seis editores lado a lado, consulta a nossa comparação das funcionalidades de segurança dos editores de código com IA.
O GitHub Copilot é seguro em setores regulados?
Sim, com o Copilot Business ou Enterprise, e só com os controlos à volta. Esses planos ficam excluídos do treino de modelos por contrato e entram no âmbito SOC 2 Type II e ISO 27001 do GitHub, que é o que um banco, uma seguradora ou um hospital precisa de ter no papel. O que não dão é uma revisão do código que o Copilot escreve: as exclusões de conteúdo mantêm os segredos fora dos prompts, mas nada verifica se uma sugestão respeita a PSD2, o RGPD ou as tuas próprias regras de autorização. As equipas reguladas juntam o plano Enterprise à proteção de branches, a uma análise de segurança em cada pull request e a um controlo em agent-time que aplica as regras de negócio na linha.