


Sur cette page
- Le point de contrôle a bougé. Presque personne ne l'a remarqué.
- Ce qui vient de shipper
- Quatre couches de gouvernance, une seule installation
- Un passage concret
- Cinq agents, auto-détectés
- La traversée : du signup au prompt gouverné
- Confidentialité : ce qui arrive chez CybeDefend, et où ça reste
- Tarifs : l'essai est gratuit
- Ce que ça change
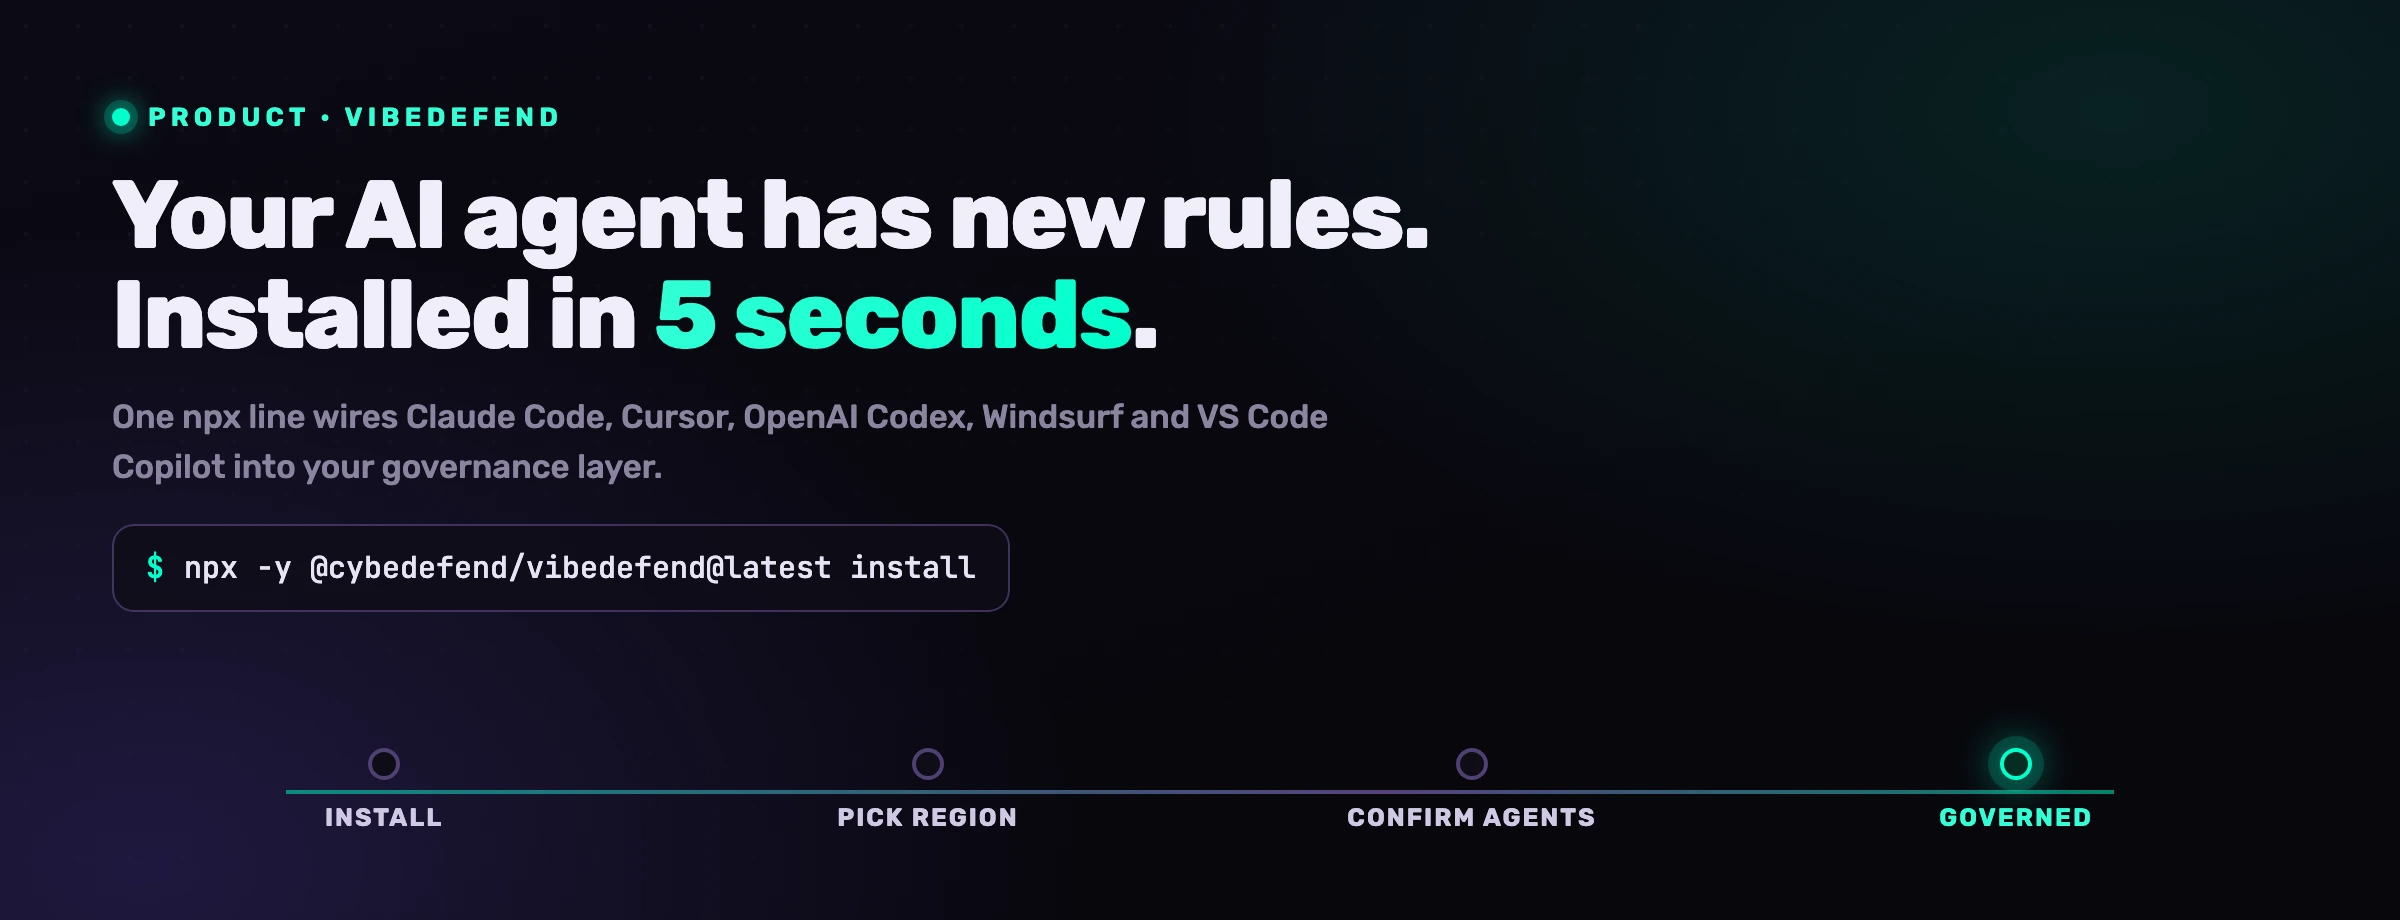
Votre agent IA livre plus de code en une journée que vos reviewers n'en liront en un mois. On vient de sortir l'outil qui donne à cet agent vos règles métier, vos référentiels sécurité et votre liste d'actions interdites. Installé en une seule commande.
@cybedefend est arrivé sur npm hier. C'est une seule ligne npx qui auto-détecte chaque agent de coding sur votre laptop et les branche à la couche de gouvernance CybeDefend. Pas de yaml. Pas de déploiement. Pas de container à build. Lancez-la, choisissez votre région, choisissez vos agents, et votre prochain prompt est déjà gouverné.
Ce post explique ce que le package fait, pourquoi il sort maintenant, et comment passer de npm à un prompt protégé.
Le point de contrôle a bougé. Presque personne ne l'a remarqué.
Pendant quinze ans, l'AppSec a vécu à l'intérieur de la pull request. Le SAST scannait le diff. La SCA vérifiait les dépendances. Le reviewer lisait le changement. Trois couches, toutes alignées sur le même artefact : la PR.
Ce modèle suppose une chose essentielle : qu'un humain lit le diff avant qu'il ne merge. Ça marche à la cadence humaine. Ça ne marche pas à la cadence agent.
Quand la session Claude Code d'un seul développeur livre 2 000 lignes de code dans une après-midi, la boucle de PR review se fracture. Certaines équipes mergent en automatique. D'autres regroupent la sortie de l'agent dans une PR géante que personne ne lit vraiment de bout en bout. Quoi qu'il arrive, le diff a cessé d'être un point de contrôle. C'est devenu une transcription.
Le nouveau point de contrôle, c'est le prompt lui-même. Quelles que soient les règles que vous voulez faire respecter, il faut les mettre dans les mains de l'agent avant qu'il écrive la ligne fautive, pas après, dans un scanner qui arrive une fois le code déjà sur disque et l'agent passé à autre chose.
C'est exactement la thèse de VibeDefend, et c'est ce qui a shippé hier.
Ce qui vient de shipper
VibeDefend est une CLI Node distribuée sous @cybedefend sur npm. Elle fait une chose : elle installe le pont entre votre agent de coding et le back-end de gouvernance CybeDefend. Ce pont a quatre couches : règles métier extraites de votre repo, règles sécurité issues des référentiels de conformité canoniques, action guards qui bloquent les appels dangereux avant qu'ils partent, et live findings qui alimentent l'agent avec chaque résultat de scanner.
L'installer tient en une ligne.
npx -y @cybedefend/vibedefend@latest install
C'est toute l'interface. L'installer est interactif : il auto-détecte lequel de Claude Code, Cursor, OpenAI Codex, Windsurf et VS Code Copilot vit sur votre machine, demande votre région (EU ou US), et écrit le câblage MCP, les hooks de règles et les fichiers de doctrine au bon endroit.
Node 18.17 est la seule exigence. La plupart des lecteurs l'ont déjà parce que Claude Code, Cursor et Codex shippent avec un Node bundlé. Marche sur macOS, Linux et Windows ; bash, zsh, fish, PowerShell, cmd et Git Bash se comportent tous pareil.
Quatre couches de gouvernance, une seule installation
Une fois VibeDefend câblé, quatre couches indépendantes commencent à surveiller l'agent. Chaque couche traite une surface de menace différente, et chacune parle une forme de règle différente.
Business Rules
Les conventions de votre repo qui sont réelles mais n'ont jamais été écrites. Utiliser Decimal128 pour l'argent. Ne jamais exposer un enregistrement soft-deleted. L'autorisation passe par requireOwner, pas par un contrôle d'appartenance brut. VibeDefend les extrait de la façon dont votre équipe code déjà, les propose comme règles explicites, et l'autopilot continue de miner au fur et à mesure que vous shippez. Chaque règle acceptée atterrit dans le contexte de l'agent avant l'édition suivante.
Security Rules
OWASP Top 10, SOC 2, RGPD, ISO 27001 : les playbooks que vos auditeurs attendent déjà, chargés le jour de l'install. Ajoutez vos propres règles custom par-dessus. L'agent lit chaque rappel applicable avant chaque édition, donc l'exigence du référentiel devient partie intégrante de l'écriture au lieu d'une case à cocher au moment de l'audit.
Action Guard
sudo rm -rf, lectures brutes de process.env sur des clés qui ressemblent à des secrets, instructions psql ad-hoc contre des hôtes qui ressemblent à de la prod. Action Guard intercepte l'appel de l'agent avant qu'il parte. Toggle warn ou block par règle, ajoutez vos patterns interdits, chaque interception atterrit dans le journal d'audit.
Live Findings
Chaque résultat des scanners de CybeDefend, SAST avec atteignabilité, SCA, secrets, IaC et CI/CD, est en direct dans le contexte de l'agent. De sorte que l'agent n'écrit pas seulement du code sûr, il trie et corrige les vulnérabilités que vous avez déjà, chaque correction étant un diff que vous approuvez.
L'intérêt de les séparer, c'est qu'elles échouent de façons différentes. Une business rule qui glisse, c'est un bug qualité : votre code dérive de la convention, le modèle mental de votre équipe devient plus difficile à partager. Une security rule qui glisse, c'est un bug conformité : vous shippez quelque chose qui rate un contrôle SOC 2. Un Action Guard qui rate, c'est un bug maintenant : l'agent vient de lancer quelque chose de destructif sur la machine à laquelle il avait accès. VibeDefend traite les quatre depuis la même installation.
Un passage concret
Voici à quoi ressemble votre première session Claude Code après l'install.
Vous demandez à l'agent d'ajouter une feature code-promo au checkout. L'agent édite cart-checkout.ts. Avant que l'édition atterrisse, VibeDefend pousse la règle minée no-raw-amount-math depuis src/billing.ts:14 dans le contexte : « Les montants monétaires DOIVENT utiliser Decimal128, jamais Number. » L'agent l'applique dès la première écriture (total =) sans que vous ayez à dire un mot.
Une minute plus tard, vous lui demandez de filtrer la user-search par email. L'agent commence à draft db. VibeDefend match owasp-a03-injection (severity : high) avant que la ligne ne soit finie et l'agent récrit avec une requête paramétrisée. Encore une fois, vous n'avez rien dit.
Plus tard, en train de debug un problème d'environnement, l'agent propose avec assurance sudo rm -rf . Action Guard le bloque avec no-destructive-sudo (severity critical, default-on, ne peut pas être désactivé) et l'événement atterrit dans votre audit trail CybeDefend avec un timestamp et un motif. L'agent reçoit un refus poli ; vous récupérez une entrée de log ; rien ne casse.
Aucun de ces tours n'a été contrôlé par un scanner qui lit le diff mergé. Les trois ont été contrôlés au prompt, par un outil qui avait déjà la bonne règle en main.
Cinq agents, auto-détectés
L'installer couvre les cinq agents de coding qui se partagent l'essentiel du marché en 2026 : Claude Code, Cursor, OpenAI Codex, Windsurf et VS Code Copilot. Il détecte ceux qui sont installés sur votre machine et ne câble que ceux que vous laissez cochés. Re-run de l'installer à tout moment pour activer ou désactiver un agent ; il est idempotent.
Les cinq agents n'exposent pas la même surface de hooks, donc la couverture de chaque couche diffère un peu. Claude Code, Cursor et Codex ont l'intégration la plus profonde. Windsurf supporte les guards côté écriture plus un fallback intelligent pour les outils non-write. VS Code Copilot ship le MCP et les couches de règles ; les Action Guards sont encore en attente côté GitHub. Re-run de l'installer pour récupérer tout agent qui exposerait de nouveaux hooks entre deux releases.
La traversée : du signup au prompt gouverné
Le chemin entre « j'ai vu un tweet sur ce truc » et « mon agent est gouverné » tient en cinq étapes.
Le dashboard vit sur eu.cybedefend.com ou us.cybedefend.com selon votre région ; vous choisissez à l'inscription. Le free tier existe, pas de carte demandée, et il inclut tout ce qu'il faut pour tester les quatre couches de bout en bout. L'UUID est sur la page projet une fois que vous en avez créé un. Le .cybedefend est un fichier JSON d'une ligne que vous déposez à la racine de chaque repo à monitorer :
{ "projectId": "<votre-uuid-projet-cybedefend>" }
C'est tout l'onboarding. Pas de SDK à vendre, pas d'image Docker à maintenir, pas de DSL de politique à apprendre. L'agent récupère le câblage au prochain démarrage de session.
Confidentialité : ce qui arrive chez CybeDefend, et où ça reste
Les action guards tournent sur votre laptop, à côté de votre agent : c'est là que se décide si une commande est bloquée, avant même qu'elle ne s'exécute.
Le reste passe par le back-end CybeDefend, dans la région que vous avez choisie. Pour servir les règles qui s'appliquent à la ligne en cours d'écriture, VibeDefend envoie un court extrait de ce code. Le scan avant le commit envoie les fichiers modifiés. Les règles métier sont minées par la plateforme à partir du repo que vous connectez. Votre code ne sert jamais à entraîner un modèle, ni le nôtre ni celui d'un sous-traitant. La page sécurité détaille ce qui est conservé, et où.
Les régions UE et US sont physiquement séparées. Choisissez la région à l'install ; l'audit trail vit dans la région correspondante. Pas de réplication, pas de chemin cross-region. Si vous avez besoin des deux, vous créez deux projets.
Tarifs : l'essai est gratuit
Essayer VibeDefend sur votre propre code est gratuit : pas de carte, pas de limite dans le temps. Pour une équipe, on lance un pilote sur vos repos, puis on fixe un prix selon votre usage. Le package npm est sous licence BUSL-1.1 et passe en Apache-2.0 le 2030-05-25.
L'intention est simple : la friction pour mettre la gouvernance à l'intérieur de l'agent doit être zéro. La friction pour la scaler dans une org, c'est là que la relation commerciale commence.
Ce que ça change
Pendant dix ans, l'AppSec a vendu des scanners qui arrivaient après l'écriture du code. Ça avait du sens quand les humains écrivaient le code, parce que les humains ralentissent généralement avant de merger. Ce modèle a maintenant un ordre de grandeur de retard sur le workflow. L'agent ship plus vite que le cycle du scanner, le reviewer lit moins que ce que l'agent produit, le diff n'est plus la barrière qu'il était.
Le point de contrôle a bougé vers le prompt. La question pour chaque équipe en 2026, c'est de savoir si leur stack AppSec a bougé avec, ou s'ils financent encore des outils qui surveillent un étage du pipeline qui ne compte plus autant.
VibeDefend, c'est la réponse qu'on vient de shipper. Ce n'est pas la seule possible, et ce ne sera pas la dernière forme que prendra la catégorie. Mais c'est la première chose qu'on a vue qui s'installe en une commande, qui se loge à côté de chaque agent de coding majeur, et qui vous donne les quatre couches de gouvernance d'un coup. C'est la barre à partir de maintenant.
Le package complet est sur npmjs.com/package/@cybedefend/vibedefend. Le README et la matrice de support vivent sur npm. La page produit est sur cybedefend.com/vibedefend. La plateforme est sur eu.cybedefend.com et us.cybedefend.com.
Shippez une feature cet après-midi. Voyez vos règles métier atterrir dans le contexte de l'agent. Dites-nous ce qu'on a raté.