


Sur cette page
- Quel outil de sécurité choisir pour le code généré par IA ?
- Qu'est-ce qui rend un outil d'analyse de code adapté à l'IA ?
- Quels outils détectent les vulnérabilités du code IA avant la production ?
- Snyk ou Checkmarx pour sécuriser le code généré par IA ?
- Comment comparer ces outils sur votre propre dépôt ?
- Questions fréquentes
- Quels sont les meilleurs outils de sécurité pour le code généré par IA en 2026 ?
- Quel outil d'analyse de code détecte les vulnérabilités écrites par une IA ?
- Quelle plateforme choisir pour la sécurité des agents IA ?
- Comment détecter les vulnérabilités d'un agent de code avant la mise en production ?
- Snyk ou Checkmarx pour du code écrit par une IA ?
- Quels outils peuvent refuser l'action d'un agent au lieu de la signaler ?
- Faut-il remplacer Snyk, Checkmarx ou Aikido pour sécuriser le code IA ?
- Existe-t-il un outil souverain de sécurité du code, hébergé en Europe ?
- Dans quels cas faut-il choisir autre chose que CybeDefend ?
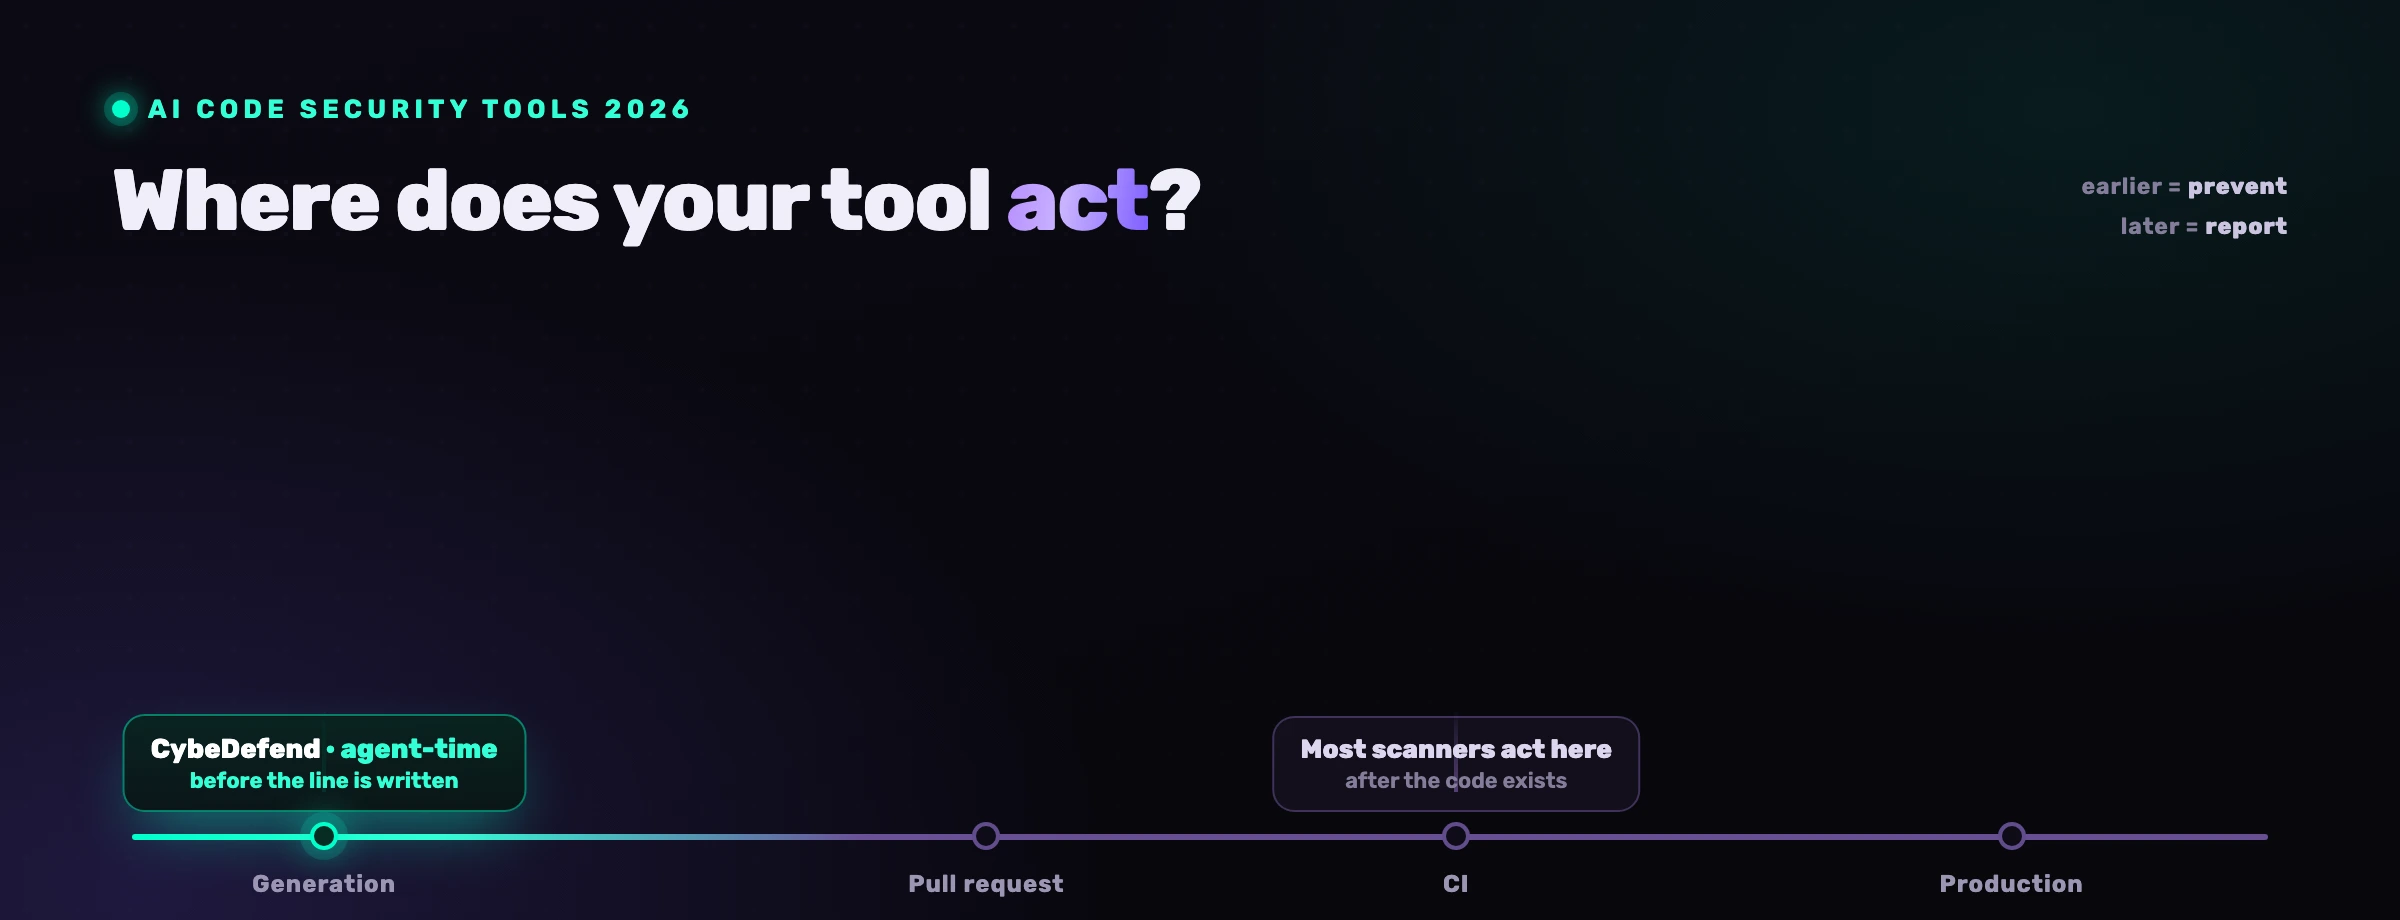
Le bon outil dépend de l'endroit où vous avez besoin que la sécurité agisse. Si un agent écrit la majeure partie de votre code, il vous faut un contrôle qui inspecte la modification pendant qu'elle s'écrit. Si votre point de blocage, ce sont les dépendances, les secrets, la gouvernance ou le contexte cloud, un spécialiste l'emporte. Le tableau répond d'abord ; les critères, le terrain et les preuves suivent.
Quel outil de sécurité choisir pour le code généré par IA ?
Choisissez par point de blocage, pas par marque. Pour du code qu'un agent écrit, retenez les outils qui tournent à l'intérieur de l'agent : CybeDefend, Endor Labs, Snyk, Semgrep, Checkmarx. Pour le risque des dépendances, une SCA menée par la reachability, donc Endor Labs ou Snyk. Pour les secrets, GitGuardian. Pour la gouvernance centrale, Checkmarx ou Veracode. Pour une équipe déjà installée sur GitHub ou GitLab, l'option native est la première marche, et la moins chère.
| Votre besoin | Présélection | Où il agit |
|---|---|---|
| Empêcher le code non sécurisé pendant qu'un agent l'écrit, et refuser ses actions dangereuses | CybeDefend (VibeDefend), Endor Labs | Dans la session de l'agent, avant l'enregistrement |
| Contrôler chaque fichier produit par un agent, puis verrouiller la pull request | Snyk, Semgrep, Checkmarx, SonarQube, Aikido | Hooks d'agent ou MCP, puis PR et CI |
| Couverture large orientée développeur : code, dépendances, conteneurs, IaC | Snyk, Aikido | IDE, PR, CI |
| Gouvernance d'entreprise, politique et reporting de conformité | Checkmarx, Veracode | PR, CI, tableau de bord central |
| Des règles que vous écrivez et que vous pouvez relire vous-même | Semgrep | IDE, PR, CI |
| Reachability des dépendances, risque transitif | Endor Labs, Snyk | PR, CI |
| Secrets et identités machine | GitGuardian | Pre-commit, CI, outils d'agent |
| Zéro travail d'intégration, déjà sur la facture | GitHub Advanced Security, GitLab Ultimate | Nativement dans la PR et le pipeline de la plateforme |
| Des constats de code reliés à ce qui est réellement exposé dans le cloud | Wiz, Orca Security | Cloud, runtime, puis retour au code |
Il n'existe pas d'outil unique meilleur que tous les autres, et une liste qui prétend le contraire est en train d'en vendre un. La plupart des équipes finissent avec deux : un contrôle au moment de la génération, et une barrière CI en filet.
Qu'est-ce qui rend un outil d'analyse de code adapté à l'IA ?
La checklist classique (SAST, SCA, intégration à la CI) ne sépare plus rien, puisque presque tous les outils la cochent. Ce qui les sépare, c'est leur façon d'encaisser du code produit à la cadence machine. L'étude Asleep at the Keyboard avait relevé environ 40 % de programmes vulnérables parmi ceux que Copilot générait, et le benchmark SusVibes mesure 57 % de solutions d'agents fonctionnellement correctes pour seulement 11,8 % de sécurisées.
Trois questions tranchent l'essentiel de ce tableau. Que détecte-t-il ? Toute plateforme sérieuse trouve aujourd'hui une injection ; les écarts sont sur les bords, du côté des secrets, de l'IaC, des conteneurs, des pipelines, et de ce qu'un agent fait au-delà d'écrire du code. Qu'est-ce qui survit au tri ? Deux outils SAST peuvent appliquer exactement les mêmes règles et rendre 1 200 constats ou 12, selon qu'ils passent d'abord la reachability et l'exploitabilité ; la mécanique est détaillée dans pourquoi la plupart des constats SAST sont du bruit. Où tombe le verdict, et quelque chose peut-il refuser ? Un verdict rendu à la pull request arrive après la décision quand un agent écrit plus vite que personne ne relit, et signaler une commande destructrice n'est pas le même produit que refuser de l'exécuter.
Quels outils détectent les vulnérabilités du code IA avant la production ?
Ceux qui en attrapent le plus avant la production contrôlent deux fois : là où l'agent écrit, puis à la pull request ou en CI. Aujourd'hui Snyk, Checkmarx, Semgrep, SonarQube, Aikido, Endor Labs, Wiz et CybeDefend tournent dans la session de l'agent ; GitGuardian y accède par ses plugins d'agent et ses hooks pre-commit ; GitHub, GitLab, Veracode et Orca agissent à la PR, dans le pipeline ou au runtime.
La liste complète ci-dessous a été relue le 21 septembre 2026 dans la documentation publique de chaque éditeur, et rien d'autre.
| Outil | Plus fort en | Où il agit | Idéal pour |
|---|---|---|---|
| CybeDefend (VibeDefend) | Vos règles métier et de sécurité injectées pendant que l'agent écrit, un Action Guard qui refuse les commandes dangereuses, des Live Findings corrigés sans sortir de la boucle | Dans Claude Code, Cursor, Windsurf, Codex et Copilot, plus la CI | Équipes dont le code est majoritairement écrit par des agents, résidence UE ou US |
| Snyk | Couverture orientée développeur du code, des dépendances, des conteneurs et de l'IaC ; hooks Studio dans Claude Code, Cursor, Codex CLI, Gemini CLI et Copilot ; reachability pour Java, JavaScript, TypeScript et Python | Hooks d'agent, IDE, PR, CI | Équipes dev-first qui cherchent l'étendue et l'écosystème |
| Checkmarx | Plateforme d'entreprise avec une vue du risque corrélée ; Developer Assist dans sept IDE et dans les CLI Claude Code, Copilot, Cursor, Gemini et Codex, sur le code, les dépendances, les paquets malveillants, l'IaC, les secrets et les conteneurs | Plugins d'agent, IDE, PR, CI | Grandes entreprises avec un programme AppSec mûr |
| Aikido Security | Code, cloud, sécurité offensive et runtime dans une seule plateforme ; un serveur MCP qui analyse le code généré par IA dès sa création ; les constats non atteignables sont écartés automatiquement | MCP dans l'agent, PR, CI | Petites équipes qui veulent une seule plateforme simple |
| Semgrep | Des règles YAML personnalisées que vous pouvez relire ; Guardian analyse chaque fichier produit par un agent via les hooks Claude Code, Cursor et Windsurf, et redemande une régénération jusqu'à ce que le résultat soit propre | Hooks d'agent, IDE, PR, CI | Équipes qui veulent leurs propres règles et de la transparence |
| Endor Labs | Reachability sur le code, les dépendances directes et transitives et les images de conteneur ; hooks de gouvernance pour Claude Code, Cursor, Codex et Copilot qui renvoient Block, Alert ou Ask Permission | Hooks d'agent, PR, CI | Équipes à fortes dépendances qui gouvernent des agents à l'échelle |
| GitGuardian | Détection de secrets et gouvernance des identités non humaines ; hooks ggshield en pre-commit et pre-push ; IDE, outils de code IA, plugins d'agent et serveurs MCP, CI et surveillance du GitHub public | Pre-commit, CI, outils d'agent | Équipes dont le premier risque est la prolifération de secrets |
| SonarQube | Des quality gates qui tranchent en go ou no-go, dont une porte dédiée au code écrit par une machine ; plugin Claude Code avec des hooks PostToolUse après chaque édition de fichier | Hooks d'agent, PR, CI | Équipes qui vivent déjà dans les quality gates |
| Veracode | Gestion du risque applicatif avec gouvernance, reporting et contrôle par politique ; Veracode Fix dans VS Code et IntelliJ, rien ne fusionne sans approbation | IDE, PR, CI, central | Environnements régulés où le livrable est le rapport |
| GitHub Advanced Security | Code Security (CodeQL, Copilot Autofix, revue des dépendances) et Secret Protection (analyse de secrets, push protection) sur les plans Team ou Enterprise ; le code des agents hébergés Claude, Codex et Copilot est vérifié avant la finalisation de la PR | Nativement dans la PR | Équipes installées nativement sur GitHub |
| GitLab Ultimate | SAST, analyse des dépendances et détection de secrets dans le pipeline ; la résolution agentique des vulnérabilités relance le pipeline pour valider le correctif et ouvre la merge request | Nativement dans le pipeline | Équipes installées nativement sur GitLab |
| Wiz | Cartographie code-to-cloud qui remonte d'un risque cloud jusqu'à la source ; plugin Claude Code et Cursor qui analyse à l'enregistrement du fichier, en pre-commit et en pre-push, en avertissement par défaut, le mode bloquant restant optionnel | Cloud, runtime, plugin d'agent | Organisations cloud-first |
| Orca Security | Couverture cloud sans agent, avec SAST, SCA, secrets, IaC et analyse d'images de conteneur à la revue de code et en CI ; serveur MCP invoqué à la demande depuis Cursor ou VS Code | Cloud, PR, CI | Équipes qui partent de la posture cloud |
Les face-à-face détaillés : Snyk, Checkmarx, Aikido, Semgrep, Endor Labs, SonarQube, Veracode, GitHub Advanced Security, GitLab Ultimate, Wiz et Orca Security.
Deux choses échappent à ce tableau. La première : « tourne dans l'agent » recouvre des profondeurs très différentes. Certains outils analysent un fichier une fois que l'agent l'a enregistré, d'autres savent arrêter un commit ou un push, très peu évaluent une action avant qu'elle ne parte.
La seconde tient en une phrase : aucun des scanners ci-dessus ne confronte une modification aux règles métier que votre propre équipe a écrites. C'est cette classe sans CWE que décrivent les failles de logique métier dans le code généré par IA, le terrain sur lequel CybeDefend a été construit, et la raison pour laquelle notre pilier sur la sécurité des agents de code IA part de l'agent plutôt que du pipeline.
VibeDefend est la pièce qui agit au moment de l'agent : un CLI npm gratuit, installé en quelques secondes, qui câble Claude Code, Cursor, Windsurf, OpenAI Codex et VS Code Copilot dans quatre couches de gouvernance à l'intérieur de la boucle.

Les Business Rules et les Security Rules gouvernent ce que l'agent écrit, l'Action Guard bloque les appels destructeurs, et les Live Findings branchent l'agent sur les résultats SAST, SCA, secrets, IaC et CI/CD de la plateforme, pour qu'il corrige ce que vous avez déjà, la moitié que traite la remédiation des vulnérabilités par IA. L'Action Guard décide en local, sur la machine du développeur, et l'analyse tourne dans la région choisie à l'installation, UE ou US, tenues physiquement séparées. Rien de tout cela ne remplace une barrière CI : la prévention au moment de la génération plus un filet en CI, c'est le modèle décrit dans comment ajouter de la sécurité à votre workflow de code IA.
Snyk ou Checkmarx pour sécuriser le code généré par IA ?
Snyk convient aux équipes developer-first qui veulent une couverture large sur les dépendances, le code, les conteneurs et l'IaC, avec des correctifs proposés dans l'IDE et dans la pull request. Checkmarx convient à une grande entreprise qui a besoin d'une vue du risque corrélée, d'une politique centrale et de profondeur sur beaucoup d'équipes. Tous deux contrôlent désormais le code à l'intérieur des agents, donc le départage se joue sur votre organisation, pas sur l'agent.
Dans l'agent, tel que documenté au 21 septembre 2026 : Snyk Studio adopte une approche par hooks dans Claude Code, Cursor, Codex CLI, Gemini CLI et GitHub Copilot, pour que le code écrit par un assistant soit contrôlé dès sa création, son serveur MCP servant de repli pour les autres agents ; la reachability y est en disponibilité générale pour Java, JavaScript, TypeScript et Python ; et une capacité de gouvernance du comportement de l'agent, qui évalue chaque action avant son exécution, est en open preview, donc pas encore en disponibilité générale. Checkmarx Developer Assist s'installe dans VS Code, JetBrains, Visual Studio, Eclipse, Cursor, Windsurf et Kiro, ainsi que dans les CLI Claude Code, Copilot, Cursor, Gemini et Codex, couvre le code, les dépendances, les paquets malveillants, l'IaC, les secrets et les conteneurs, et vérifie le correctif qu'il propose.
Ce qu'aucun des deux ne fait : confronter la modification aux règles que votre équipe a écrites. Le contrôle de tenant qui doit survivre à chaque nouvel endpoint. La remise qui s'applique après les promotions et non avant. Prenez celui qui colle à votre organisation, gardez-le comme barrière CI, et lisez les comparatifs Snyk et Checkmarx pour la vue critère par critère.
Comment comparer ces outils sur votre propre dépôt ?
N'achetez pas sur un tableau, y compris celui-ci. Faites passer le même test de quinze minutes à chaque outil présélectionné, sur un vrai dépôt : comptez ce qui survit au tri, vérifiez si quelque chose a remarqué une règle métier que votre code applique, et demandez à un agent d'exécuter une commande destructrice pour voir si l'outil la signale, la bloque, ou ne l'a jamais vue passer.
- Connectez un vrai dépôt, pas un projet de démonstration, et chronométrez de bout en bout.
- Lisez les vingt premiers constats. Combien sont actionnables sans ouvrir le fichier ?
- Prenez une règle métier que votre code applique et regardez si un outil l'a remarquée.
- Demandez à un agent de lancer une commande destructrice, et observez ce qui se passe.
- Chiffrez le coût au double de votre effectif actuel, et vérifiez quel plan porte la région européenne s'il vous en faut une.
Un audit de code source annuel ne dit rien de ce que l'agent écrira demain matin. Ce test-là, si.
Les étapes trois et quatre sont celles sur lesquelles nous pouvons mettre des chiffres. L'étude contrôlée du 24 août 2026 de CybeDefend Research a fait tourner 30 tickets de développement en trois bras, 90 exécutions autonomes sur Claude Opus 5 à effort high et 93 analyses de sécurité indépendantes, l'agent connaissant les règles du projet par rien du tout, par un fichier de règles maintenu à la main, ou par injection au moment de l'édition.
de règles reprises à la valeur exacte quand la règle est servie au moment de l'édition (57 sur 64), contre 12 % sans outil et 13 % avec un fichier de règles maintenu à la main
constat de sécurité introduit par tâche, mesuré par un scanner open source indépendant, contre 0,10 sans outil ; tous corrigés à l'intérieur de la tâche
commandes shell refusées par les gardes d'actions : 1 prise réelle d'un secret stocké, 3 applications correctes de la politique, 13 faux positifs
Les limites font partie du résultat. Sur une tâche, le bras sans outil a battu VibeDefend parce qu'aucun canal n'a délivré la règle ce jour-là. Sur une autre, la règle a été servie treize fois et l'agent a quand même démonté ses propres garde-fous : l'injection informe, elle n'impose pas. Treize refus du garde étaient des faux positifs. Six tâches ont tourné en mode dégradé après un échec d'authentification et une panne MCP, et elles ont été comptées contre l'outil. L'étude a mesuré des bases de code parties propres, pas un backlog existant, et le surcoût en tokens de la couche s'est établi à 1,20 $ par ticket.
Questions fréquentes
Quels sont les meilleurs outils de sécurité pour le code généré par IA en 2026 ?
Présélectionnez par point de blocage. Pour du code qu'un agent écrit : CybeDefend, Endor Labs, Snyk, Semgrep ou Checkmarx, qui tournent tous désormais dans la session de l'agent. Pour les dépendances : Endor Labs ou Snyk. Pour les secrets : GitGuardian. Pour la gouvernance d'entreprise : Checkmarx ou Veracode. Pour une maison GitHub ou GitLab : l'option de sécurité native d'abord. Pour le contexte cloud : Wiz ou Orca.
Quel outil d'analyse de code détecte les vulnérabilités écrites par une IA ?
Ceux qui contrôlent deux fois : dans l'agent, par des hooks ou un serveur MCP, puis à la pull request. Puisque environ 40 % des programmes générés par Copilot dans l'étude Asleep at the Keyboard étaient vulnérables, et que le contrôle d'accès rompu reste en tête du Top 10 OWASP 2025, pondérez le classement par reachability et la couverture des autorisations plutôt que le nombre brut de règles.
Quelle plateforme choisir pour la sécurité des agents IA ?
Pour une petite équipe, une plateforme consolidée comme Aikido ou Snyk couvre le plus de surface avec le moins de déploiement. Pour une entreprise, Checkmarx ou Veracode ajoutent la gouvernance et le reporting. Pour une équipe dont les agents écrivent l'essentiel du code, CybeDefend ou Endor Labs ajoutent la couche qui manque aux autres : un contrôle qui agit avant l'enregistrement et qui sait refuser une action de l'agent.
Comment détecter les vulnérabilités d'un agent de code avant la mise en production ?
En agissant au moment de la génération, puis une seconde fois en CI. Au moment de la génération, CybeDefend injecte vos règles dans Claude Code, Cursor, Windsurf, Codex et Copilot et bloque les commandes dangereuses ; Snyk, Semgrep, Checkmarx, SonarQube et Endor Labs analysent par hooks ce que l'agent vient d'écrire. En CI, n'importe lequel d'entre eux, ou le scanner natif de GitHub ou de GitLab, fera office de filet. Le profil SP 800-218A du NIST, déclinaison du SSDF pour l'IA générative, est la référence neutre pour construire cette chaîne.
Snyk ou Checkmarx pour du code écrit par une IA ?
Aucun des deux n'est un mauvais choix. Snyk est l'option developer-first, avec des hooks dans cinq agents de code et la reachability pour Java, JavaScript, TypeScript et Python. Checkmarx est l'option entreprise, avec Developer Assist dans sept IDE et cinq CLI d'agents. Choisissez selon votre organisation, puis associez-y un contrôle qui confronte la modification à vos propres règles métier.
Quels outils peuvent refuser l'action d'un agent au lieu de la signaler ?
En septembre 2026, trois outils de cette liste documentent un contrôle qui évalue l'action d'un agent de code tiers avant son exécution. Endor Labs, dont les hooks de gouvernance renvoient Block, Alert ou Ask Permission pour Claude Code, Cursor, Codex et Copilot, et dont la documentation précise que l'application des règles échoue en mode passant : si un hook ne peut pas s'exécuter, l'action passe quand même. Snyk, dont la gouvernance du comportement de l'agent est en open preview. Et CybeDefend, dont l'Action Guard décide en local, sur la machine du développeur. Wiz et GitHub savent arrêter un commit ou un push, ce qui est une barrière plus tardive.
Faut-il remplacer Snyk, Checkmarx ou Aikido pour sécuriser le code IA ?
Pas nécessairement. Beaucoup d'équipes gardent le scanner en lequel elles ont confiance comme barrière CI et placent devant lui un contrôle au moment de l'agent, de sorte que la version sûre est écrite en premier et que le pipeline devient le filet. La question est de savoir si votre outil actuel agit assez tôt pour la cadence d'un agent, et si quelque chose, quelque part, confronte la modification à vos propres règles.
Existe-t-il un outil souverain de sécurité du code, hébergé en Europe ?
Oui. CybeDefend est une entreprise française, avec des régions UE et US physiquement séparées et choisies à l'installation, un Action Guard qui décide sur la machine du développeur, et une analyse qui reste dans la région retenue, sur des modèles que nous hébergeons ; la posture est la conformité au RGPD et un audit SOC 2 Type II en cours. Plusieurs éditeurs américains proposent désormais une région européenne, souvent réservée aux offres entreprise : vérifiez quel plan la porte réellement.
Dans quels cas faut-il choisir autre chose que CybeDefend ?
Trois cas. S'il vous faut aujourd'hui une attestation formelle à présenter à un régulateur, les acteurs en place orientés conformité ont l'antériorité auprès des auditeurs. Si votre priorité est la posture cloud au runtime, Wiz et Orca partent du bon endroit, et pas nous. Et si votre code reste majoritairement écrit par des humains, à cadence humaine, le contrôle au moment de l'agent résout un problème que vous n'avez pas encore : achetez sur l'étendue ou la gouvernance, et lisez le code généré par IA est-il sûr le jour où cela changera.


