Le cadenas sur le code
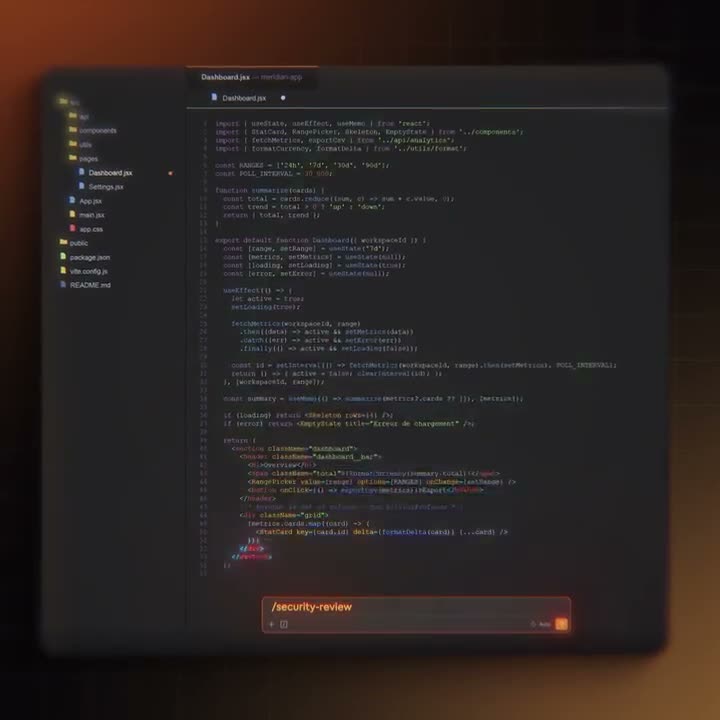
Une commande slash et la revue de sécurité tourne là où le code s'écrit.
Nous utilisons des cookies d'analyse et de mesure publicitaire (Google, Meta). Rien n'est vendu, et vous pouvez refuser.

Le dashboard derrière l'agent : alertes, correctifs, politiques et rapports, pour chaque dépôt.

Les quatre spots en entier. Activez le son d'un clic.
Une commande slash et la revue de sécurité tourne là où le code s'écrit.
Votre agent IA l'a écrit. La recette sécurité : une installation rapide, une ligne de code.
Un secret oublié dans le code, c'est une clé laissée sur la porte. Protégez-vous.
Erreurs et alertes signalées sur la ligne, avant la pull request, puis la recette.
Chaque étape a sa propre page. Ouvrez celle qu'il vous faut.
La documentation détaille l'installation, la configuration et chaque option.
Lire la documentationen anglaisCybeDefend
Introduction
Ce que fait CybeDefend, ce que devient votre code pendant un scan, et BLSA, le scanner de logique métier.
Mêmes données, deux interfaces. La plateforme est la couche dashboard où vivent les scanners (SAST, SCA, IaC, conteneurs, secrets, CI/CD), le graphe des alertes, les politiques et les rapports de conformité. VibeDefend est la couche agent-time qui injecte les mêmes règles dans Claude Code, Cursor, Windsurf et tout client compatible MCP. Vous pouvez utiliser l'un, l'autre, ou les deux.
Connectez-vous sur eu.cybedefend.com ou us.cybedefend.com, autorisez via OAuth votre organisation GitHub / GitLab / Bitbucket / Azure DevOps, choisissez un dépôt, et le premier scan démarre en moins de cinq minutes. Aucune étape CI à ajouter, aucun agent à déployer. Le serveur MCP est disponible sur deux endpoints régionaux (mcp-eu.cybedefend.com/mcp et mcp-us.cybedefend.com/mcp) : enregistrez simplement dans votre agent de code IA celui qui correspond à votre tenant.
Le code source est récupéré, analysé, et les résultats sont stockés dans la région choisie à l'inscription (UE = Paris, US = Iowa). Les tenants UE et US sont isolés ; rien n'est répliqué d'une région à l'autre. Le code source est supprimé dès la fin de l'analyse : seuls les alertes, les résumés et les métadonnées du graphe sont conservés.
Oui, avec le plan Enterprise. Nous fournissons une image OCI unique, un chart Helm et une archive pour les environnements air gap. Les fonctionnalités sont les mêmes qu'en SaaS, Cybe AutoFix et serveur MCP compris : il suffit de pointer votre agent vers l'URL MCP de votre cluster au lieu des hôtes régionaux mcp-eu.cybedefend.com / mcp-us.cybedefend.com.
SAST : TypeScript / JavaScript, Python, Go, Java / Kotlin, C# / .NET, Ruby, Rust, PHP, plus des règles adaptées aux frameworks Next.js, NestJS, Django, FastAPI, Spring, Rails, Laravel. IaC : Terraform / OpenTofu, Kubernetes, Helm, CloudFormation, Pulumi, Ansible, CDKTF. Conteneurs : toute image OCI (couches de base Alpine, Debian, Ubuntu, RHEL/UBI ; dépendances npm, PyPI, Maven, Go, Cargo, NuGet, Composer). CI/CD : GitHub Actions, GitLab CI, Jenkinsfile.
Une commande relie chaque agent de code de votre machine à CybeDefend : vos règles métier, vos référentiels de conformité et des garde-fous qui bloquent les appels destructeurs avant leur exécution.
npx -y @cybedefend/vibedefend@latest install Claude Code
 Cursor
 OpenAI Codex
 Windsurf
 VS Code Copilot