

Sur cette page
- Gemini CLI envoie-t-il mon code à Google ?
- Quelles connexions fonctionnent encore en novembre 2026 ?
- Google entraîne-t-il ses modèles sur le code envoyé par Gemini CLI ?
- Combien de temps Google garde-t-il ce que Gemini CLI envoie ?
- Qu'envoient les statistiques d'utilisation de Gemini CLI ?
- Que garde Gemini CLI sur ma propre machine ?
- Gemini CLI peut-il lire mon fichier .env ?
- Comment configurer Gemini CLI pour du code d'entreprise ?
- Ce qu'aucun réglage de confidentialité ne couvre
- Questions fréquentes
- Est-ce que Gemini CLI envoie mon code à Google ?
- Google entraîne-t-il Gemini sur mon code avec Gemini CLI ?
- Gemini CLI est-il encore gratuit ?
- Comment désactiver la télémétrie de Gemini CLI ?
- Où Gemini CLI enregistre-t-il l'historique des conversations ?
- Gemini CLI est-il conforme au RGPD ?
- Peut-on utiliser Gemini CLI au travail ?
- Qui vérifie le code écrit par un agent de code ?

Oui, Gemini CLI envoie votre code à Google. Chaque requête emporte votre prompt, l'historique de la conversation et le contenu des fichiers et des sorties de commandes que l'agent a ramenés, parce que c'est ainsi qu'un agent de code travaille. Ce que Google peut en faire dépend de la façon dont vous vous connectez, et la liste des connexions a changé cette année : depuis le 18 juin 2026, un compte Google personnel ne fonctionne plus dans Gemini CLI. Il reste une licence Gemini Code Assist, une clé d'API Gemini ou Vertex AI, chacune avec ses conditions, et c'est aussi là que se joue le RGPD. Ce guide répond à chaque question avec les pages de Google et le code de Gemini CLI 0.70.0, que nous avons installé et lu le 19 novembre 2026. Pour le modèle de menace derrière ces réglages, commencez par notre guide de la sécurité des agents de code IA.
Gemini CLI envoie-t-il mon code à Google ?
Oui, tout ce dont le modèle a besoin pour répondre, ce qui dépasse votre prompt. La documentation du cœur de Gemini CLI décrit son travail : envoyer les prompts de l'utilisateur et recevoir les réponses du modèle, construire les prompts avec « l'historique de la conversation, les définitions d'outils et le contexte d'instructions des fichiers GEMINI.md », et renvoyer « les résultats d'exécution des outils au modèle Gemini pour la suite du traitement ». C'est par cette dernière ligne que votre code voyage. Quand l'agent lit un fichier, cherche dans le dépôt ou lance une commande, le résultat repart vers le modèle avec la requête suivante.
Ce que l'agent peut ouvrir sans rien demander est plus large que ce qu'il peut modifier. La référence des outils dit que vous devez approuver à la main les outils qui modifient des fichiers ou exécutent des commandes shell, et la référence des outils de fichiers marque la recherche de fichiers et la recherche de texte d'un « Confirmation: No ». La même page garde ces outils dans une limite : ils travaillent tous à l'intérieur d'un rootDirectory, le répertoire courant ou la racine de l'espace de travail, « pour la sécurité ». Une commande shell que vous approuvez n'est pas tenue à ce dossier, et ce qu'elle affiche est une sortie d'outil comme une autre.
Le code de la version 0.70.0 nomme trois hôtes pour ces requêtes : cloudcode-pa pour une connexion Gemini Code Assist, generativelanguage pour une clé d'API Gemini, et aiplatform pour Vertex AI. Trois autres portes s'ouvrent seulement si vous vous en servez. L'outil de recherche web envoie à Google Search la requête écrite par le modèle, et c'est l'API Gemini qui traite les résultats. Les serveurs MCP sont les programmes de quelqu'un d'autre : la page MCP de Google parle elle-même de serveurs MCP tiers arbitraires qui pourraient « exécuter du code malveillant ou journaliser votre environnement ». Les extensions peuvent apporter leurs propres serveurs MCP.
Ce qui ne part jamais, c'est ce que l'agent ne lit jamais. La suite de ce guide porte sur les deux leviers qui en découlent : les conditions sous lesquelles vous placez le trafic, et ce que l'agent peut atteindre.
Quelles connexions fonctionnent encore en novembre 2026 ?
Moins que ne le disent les guides plus anciens. Le 19 mai 2026, le blog développeurs de Google a publié la transition de Gemini CLI vers Antigravity CLI : le 18 juin 2026, Gemini CLI et les extensions IDE de Gemini Code Assist cesseraient de servir les requêtes de Google AI Pro et Ultra, ainsi que celles des personnes qui l'utilisaient gratuitement avec Gemini Code Assist for individuals. La page de fin de service de Google, mise à jour le 9 octobre 2026, confirme que c'est fait : vous ne pouvez plus utiliser l'option « Login with Google » pour accéder aux extensions IDE ni à Gemini CLI.
Le README du dépôt, livré aussi dans le paquet npm, s'ouvre désormais sur un avertissement : « Enterprise Code Assist only », un outil conçu pour les licences Gemini Code Assist Standard et Enterprise et pour Code Assist for GitHub sur Google Cloud. Il ajoute que l'accès individuel gratuit et les offres Google AI Pro et Ultra (Google One) sont passés à Antigravity CLI le 18 juin 2026. Son tableau présente ce dépôt comme l'outil de ces organisations, « plus legacy paid API / Vertex keys », c'est-à-dire les clés d'API payantes et les clés Vertex déjà en place. Le billet de transition disait la même chose des clés : Gemini CLI reste accessible avec les clés d'API payantes de Gemini et de Gemini Enterprise Agent Platform. Gemini Enterprise Agent Platform est le nom que Google donne aujourd'hui à Vertex AI.
| Mode de connexion | État au 19 novembre 2026 | Conditions qui s'appliquent | Google entraîne-t-il ses modèles sur votre code ? |
|---|---|---|---|
| Compte Google avec une licence Gemini Code Assist Standard ou Enterprise | Fonctionne. Plus de nouvel abonnement depuis le 9 octobre 2026 | Conditions Google Cloud | Pas sans votre accord |
| Clé d'API Gemini, payante | Fonctionne | Conditions de l'API Gemini, services payants | Non |
| Vertex AI | Fonctionne | Conditions Google Cloud | Pas sans votre accord ni votre instruction |
| Clé d'API Gemini, gratuite | Le site de documentation de Google renvoie les utilisateurs de l'offre gratuite vers Antigravity CLI. Nous n'avions pas de clé pour tester | Conditions de l'API Gemini, services gratuits | Oui, avec relecture humaine. Pas dans l'EEE, en Suisse ni au Royaume-Uni |
| Compte Google personnel : offre gratuite, Google AI Pro ou Ultra | Terminé le 18 juin 2026 | C'était la notice de Gemini Code Assist for individuals | Il le pouvait, jusqu'à votre refus |
Deux détails pour une équipe qui s'organise autour de ce tableau. La licence de la première ligne a une échéance : la page de Google sur les abonnements Standard et Enterprise, mise à jour le 10 novembre 2026, indique que depuis le 9 octobre 2026 il n'est plus possible d'acheter de nouveaux abonnements Gemini Code Assist Standard ou Enterprise, et précise combien de temps les abonnements en cours peuvent être renouvelés. Et la documentation n'a pas rattrapé l'avertissement : le dossier de documentation livré dans la version 0.70.0 parle encore d'une « offre gratuite généreuse » et recommande encore de se connecter avec son compte Google personnel. Si un guide vous dit que l'offre gratuite décide de votre confidentialité, regardez sa date.
Un développeur qui utilisait l'offre gratuite est maintenant dirigé vers Antigravity CLI, sous d'autres conditions. Les conditions d'Antigravity disent que Google utilise les interactions pour « évaluer, développer et améliorer » la recherche, les produits, les services et les technologies d'apprentissage automatique de Google et d'Alphabet, avec un réglage pour changer ce choix. Notre guide sur la sécurité de Google Antigravity détaille ce que son bac à sable bloque et ce que ses réglages collectent.
Google entraîne-t-il ses modèles sur le code envoyé par Gemini CLI ?
Tout dépend de la connexion, et pour les trois qui restent pour du code d'entreprise, la réponse de Google est non.
Avec une licence Gemini Code Assist Standard ou Enterprise. La FAQ de Code Assist pose la question dans nos mots, à savoir si Gemini CLI utilise vos données pour entraîner les modèles Gemini quand vous utilisez une licence Standard ou Enterprise, et répond : « Google n'utilise pas vos données pour entraîner nos modèles sans votre autorisation. » La page sur l'usage de vos données par les produits Gemini dans Google Cloud le redit : Gemini n'utilise ni vos prompts ni ses réponses comme données pour entraîner ses modèles.
Avec une clé d'API Gemini payante. Les conditions de l'API Gemini, en vigueur depuis le 23 mars 2026, disent des services payants que Google n'utilise pas vos prompts (y compris les instructions système associées, le contenu mis en cache et les fichiers) ni les réponses pour améliorer ses produits. Elles ajoutent que Google les traite selon son addendum de traitement des données, celui des produits pour lesquels il est sous-traitant. La clé compte comme payante à une condition : seulement quand l'API est appelée depuis un projet Cloud associé à un compte de facturation actif.
Avec Vertex AI. La page de Google sur la plateforme et la rétention zéro, mise à jour le 19 novembre 2026, dit : « Google n'utilisera pas vos données pour entraîner ou affiner un modèle d'IA ou de ML sans votre autorisation ou instruction préalable. » Les conditions de service de Google Cloud prennent le même engagement dans une clause nommée Training Restriction.
Avec une clé d'API Gemini gratuite. Les mêmes conditions de l'API Gemini disent l'inverse pour les services gratuits : Google utilise le contenu que vous soumettez et les réponses générées pour « fournir, améliorer et développer » ses produits, ses services et ses technologies d'apprentissage automatique. Elles poursuivent : des relecteurs humains peuvent lire, annoter et traiter vos entrées et sorties d'API. Et elles donnent la consigne elles-mêmes : ne soumettez pas d'informations sensibles, confidentielles ou personnelles aux services gratuits. Les lecteurs européens ont une autre règle. Dans l'Espace économique européen, en Suisse ou au Royaume-Uni, les conditions appliquent les règles de données du service payant à tous les services, y compris Google AI Studio et le quota gratuit de l'API Gemini, « même s'ils sont proposés gratuitement ».
La colonne de gauche n'est pas une supposition sur le passé. La notice est toujours livrée dans le code de la version 0.70.0, où la commande /privacy l'affiche : quand vous utilisez Gemini Code Assist for individuals avec Gemini CLI, Google collecte vos prompts, le code associé, les sorties générées, les modifications de code, des informations d'usage et vos retours pour fournir, améliorer et développer ses produits, ses services et ses technologies d'apprentissage automatique. Le paragraphe suivant dit que des relecteurs humains peuvent lire ces données, qu'elles sont d'abord détachées de votre compte Google, et que Google garde ces copies détachées « jusqu'à 18 mois ». Le refus se faisait sur ce même écran. Si votre équipe a utilisé l'offre gratuite sur du code d'entreprise avant juin 2026, c'est sous ce texte qu'elle l'a fait.
Combien de temps Google garde-t-il ce que Gemini CLI envoie ?
Chaque connexion a sa réponse, et Google donne un chiffre pour certaines et aucun pour d'autres.
La durée pendant laquelle l'API Gemini garde prompts et sorties pour la surveillance des abus, selon la page de Google sur cette surveillance.
La durée maximale du cache des entrées et sorties sur Vertex AI, un cache que vous pouvez désactiver.
La durée de conservation des copies relues sous la connexion personnelle qui a pris fin le 18 juin 2026.
La durée pendant laquelle Gemini CLI garde chaque session sur votre propre disque par défaut.
Code Assist Standard et Enterprise. La page sécurité, confidentialité et conformité de ces éditions dit que, parce que Gemini Code Assist Standard et Enterprise sont des services Google Cloud sans état, ils ne stockent pas les prompts ni les réponses dans Google Cloud. Vous pouvez choisir de les journaliser vous-même dans un bucket Cloud Logging. Sur la localisation, la page dit sans détour que l'Europe n'est pas promise : le traitement a lieu en général dans le centre de données le plus proche de l'origine de la requête, « mais la régionalité n'est pas garantie ». Elle liste ISO 27001, 27017, 27018 et 27701 ainsi que SOC 1, 2 et 3 pour le service, des certifications qui portent sur les contrôles de Google et non sur l'usage que vous en faites.
Clé d'API Gemini. La page sur la surveillance des abus de l'API Gemini dit que Google conserve ces données pendant cinquante-cinq (55) jours pour détecter et prévenir les violations de sa politique d'usages interdits, et qu'elles ne servent à entraîner ou affiner aucun modèle, sauf ceux utilisés pour appliquer cette politique. Les conditions payantes le disent sans chiffre : les prompts et les réponses sont journalisés « pendant une période limitée ».
Vertex AI. La page sur la rétention zéro décrit un cache des entrées et sorties, supprimé « au plus tard 24 heures » après son écriture, et dit que vous pouvez désactiver entièrement ce cache. Elle dit aussi que les prompts peuvent être journalisés pour détecter les abus, pour les clients dont l'usage de Google Cloud relève des conditions standard de Google Cloud Platform. Et elle n'accorde pas la rétention zéro par défaut : pour l'obtenir, les clients doivent agir sur chacun de ces points. Pour le lieu où tournent les requêtes, Gemini CLI lit GOOGLE, que son guide d'authentification décrit comme l'emplacement de vos ressources Vertex AI ou celui où vous voulez exécuter vos tâches. C'est la seule des trois connexions où vous nommez la région, ce qui compte pour un dossier RGPD.
Nous n'avons trouvé aucune durée de conservation pour le contenu signalé sur Vertex AI, ni de chiffre derrière la « période limitée » des conditions payantes. Si votre auditeur en demande un, il se trouve dans votre contrat avec Google.
Qu'envoient les statistiques d'utilisation de Gemini CLI ?
Un second flux, distinct des requêtes au modèle, actif par défaut. Google le décrit dans la référence de configuration : « nous collectons des statistiques d'utilisation anonymisées ». Elle liste le nom des outils appelés, leur réussite et leur durée, le modèle et la durée de chaque requête, et la configuration de la CLI. Elle liste aussi ce qui reste dehors : ni les arguments passés aux outils ni les données qu'ils renvoient, ni le contenu de vos prompts ou des réponses du modèle, ni le contenu des fichiers.
Nous avons installé le paquet publié pour voir comment c'est construit. Nous n'avions ni connexion Google ni clé d'API : cette exécution montre donc le code et les valeurs par défaut, pas une session réelle.
$ npm i --ignore-scripts @google/gemini-cli
$ npx gemini --version
0.70.0

$ npx gemini --list-sessions
Please set an Auth method in your ~/.gemini/settings.json or specify
one of the following environment variables before running:
GEMINI_API_KEY, GOOGLE_GENAI_USE_VERTEXAI, GOOGLE_GENAI_USE_GCA

$ grep -rhoE "https://play\.googleapis\.com/[^\"']+" \
    node_modules/@google/gemini-cli/bundle | sort -u
https://play.googleapis.com/log?format=json&hasfast=true

$ grep -rh "usageStatisticsEnabled ??" \
    node_modules/@google/gemini-cli/bundle | sort -u
    this.usageStatisticsEnabled = params.usageStatisticsEnabled ?? true;
La sortie est celle qui s'est affichée, avec le chemin de notre dossier personnel de test raccourci en ~ et la longue ligne d'erreur coupée. Elle montre trois choses. La version 0.70.0, publiée le 19 novembre 2026, refuse d'ouvrir une session sans identifiants. Ses statistiques d'utilisation partent vers une seule adresse, play. Et la valeur par défaut est active : sans réglage, usage vaut true.
Vient ensuite la question de savoir à qui les événements sont rattachés. La fonction qui construit chaque événement la tranche, dans le code source de la même version :
// Should log either email or install ID, not both.
if (email) {
  logEvent.client_email = email;
} else {
  logEvent.client_install_id = this.installationManager.getInstallationId();
}
email est le compte Google mis en cache à la connexion. Avec une clé d'API ou Vertex AI il n'y en a pas, et l'événement porte un identifiant d'installation aléatoire. Avec un compte Google, et c'est ainsi qu'une licence Code Assist se connecte, l'événement porte l'adresse. La référence dit qu'aucune information personnelle n'est collectée, « comme votre nom, votre adresse e-mail ou vos clés d'API ». Le code de la même version renseigne client_email. Faute de connexion, nous n'avons capturé aucun événement réel ; il s'agit du code tel qu'il est livré.
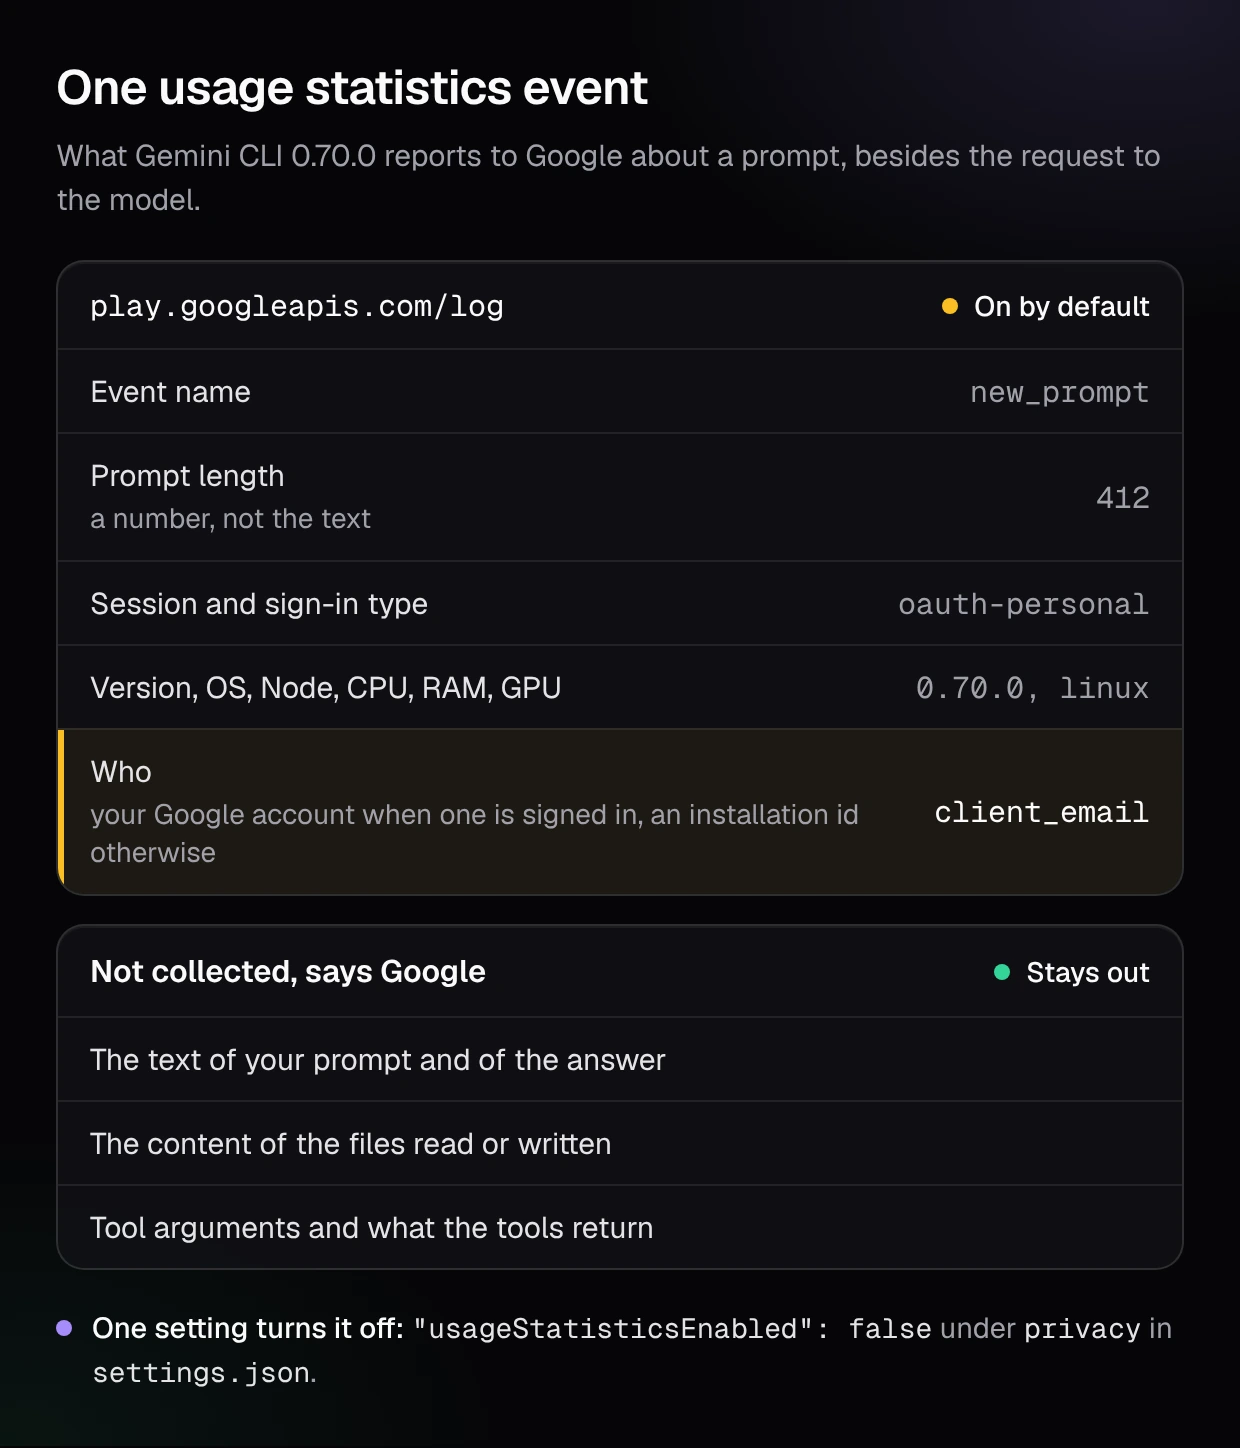
Le même fichier montre ce qui voyage en plus. Un nouveau prompt est rapporté par sa longueur, un nombre. L'événement de début de session porte le nom de vos serveurs MCP et de leurs outils, le modèle de processeur, la quantité de mémoire et la carte graphique. Dans une exécution GitHub Actions, il ajoute une empreinte du nom du dépôt et le nom du workflow. Un événement dépasse les compteurs : quand la CLI oriente une requête entre plusieurs modèles, elle ajoute le raisonnement du routeur sur cette requête, une phrase, tant que telemetry garde sa valeur par défaut, true. Les événements sont regroupés et envoyés une fois par minute.
L'interrupteur tient en une clé de settings.json :
{
  "privacy": {
    "usageStatisticsEnabled": false
  }
}
Ne le confondez pas avec l'export OpenTelemetry, une autre fonction, faite pour votre propre observabilité. La page télémétrie donne à enabled la valeur par défaut false : rien n'est exporté tant que vous ne le configurez pas. Mais quand une équipe l'active, logPrompts vaut true par défaut et les prompts arrivent dans le collecteur. Le guide entreprise de Google le dit lui-même : en entreprise, assurez-vous que logPrompts vaut false pour ne pas collecter d'informations sensibles venues des prompts.
Que garde Gemini CLI sur ma propre machine ?
Une copie complète de chaque session, en fichiers lisibles, pendant 30 jours. La page sur la gestion des sessions liste ce qui est enregistré, vos prompts et les réponses du modèle, et toutes les exécutions d'outils, entrées et sorties, et dit où : les sessions sont stockées dans ~. Elle donne aussi la durée : la politique par défaut est de conserver les sessions 30 jours.
Une sortie d'outil, c'est ce que l'outil a renvoyé. Si l'agent a lu config ou si vous avez approuvé git log -p, ce texte reste dans le fichier de session pendant un mois, là où les outils de sauvegarde, les clients de synchronisation et toute personne ayant accès au portable peuvent le trouver.
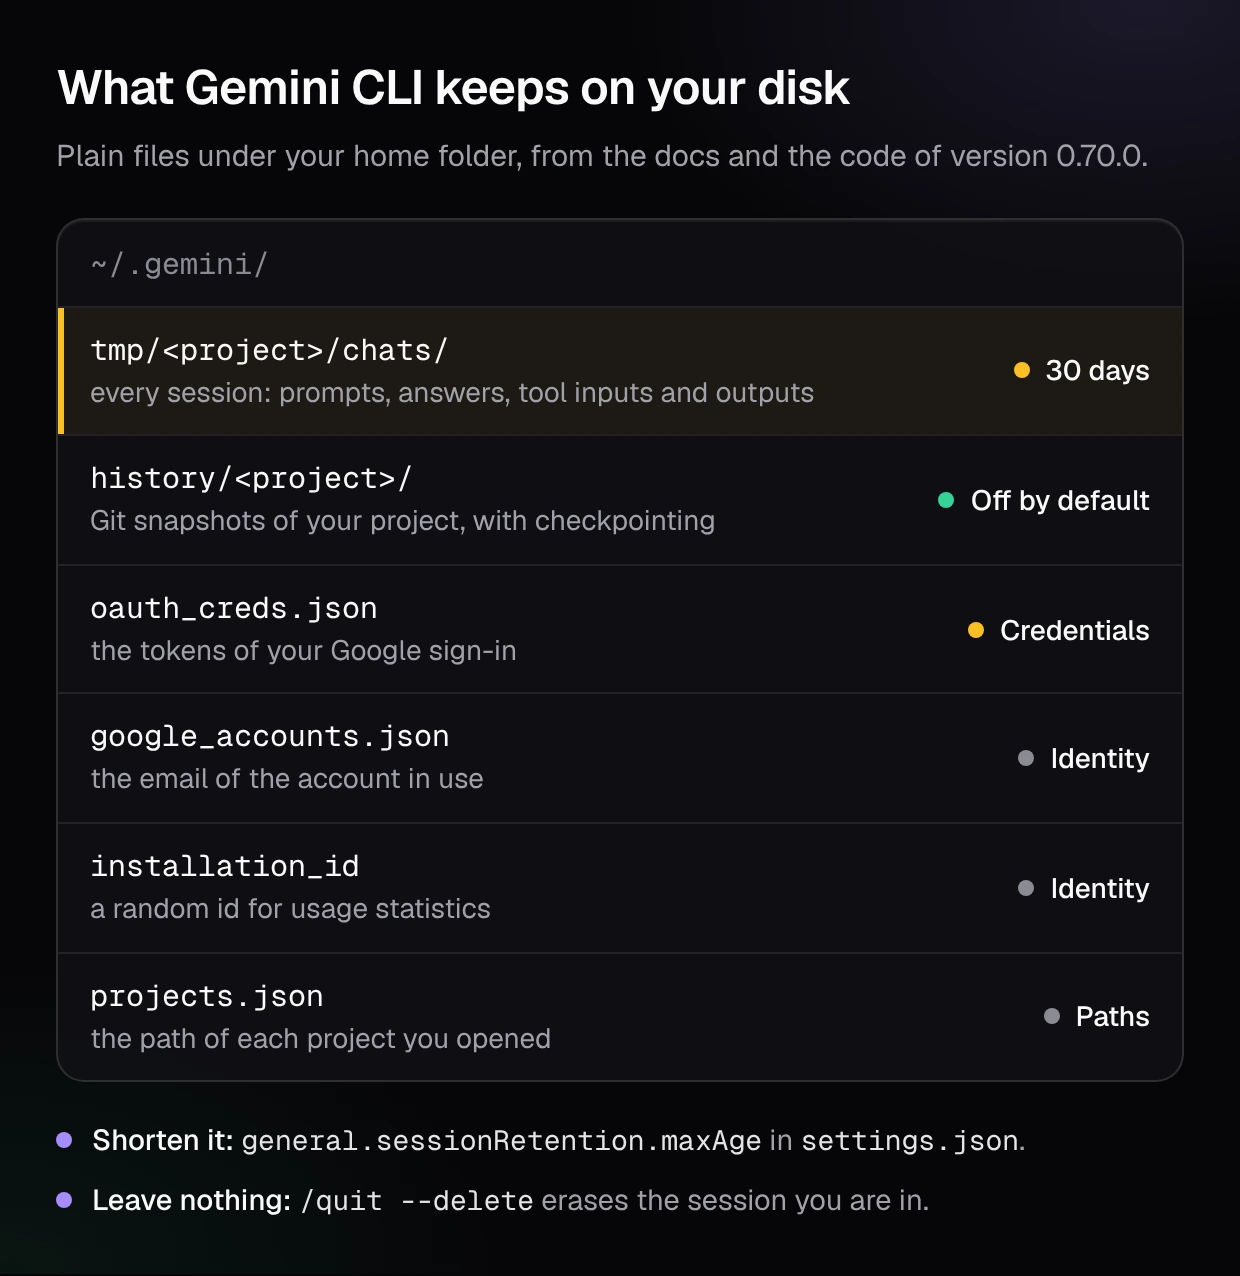
Quatre autres choses vivent dans ce dossier :
- Les identifiants. Une connexion Google est mise en cache dans
~. Le code l'écrit avec des droits réservés au propriétaire, et cela reste un fichier qu'un paquet malveillant sur votre machine peut lire./ .gemini /oauth _creds .json - L'identité.
googlecontient l'adresse du compte utilisé, et_accounts .json installation_idl'identifiant aléatoire des statistiques d'utilisation. - Les chemins des projets. Dans notre exécution,
gemini --list-sessionslancé dans un dossier nomméacme-apia écrit~avec le chemin complet de ce dossier, avant toute connexion./ .gemini /projects .json - Des instantanés, si vous les demandez. Avec le checkpointing activé, chaque modification de fichier commence par enregistrer « l'état complet des fichiers de votre projet » dans un dépôt Git fantôme sous
~/.gemini/history/. La page dit que la fonction est désactivée par défaut et que tout cela est stocké localement sur votre machine.
Deux réglages raccourcissent ce qui reste. general prend une durée comme "7d", avec un plancher : minRetention vaut un jour par défaut. Et pour une tâche ponctuelle sur du code sensible, la référence des commandes documente /quit --delete, qui quitte et supprime l'historique de la session en cours et ses fichiers temporaires, enregistrement de la conversation et sorties d'outils compris.
Gemini CLI peut-il lire mon fichier .env ?
Oui, et par défaut la CLI le charge elle-même avant que l'agent ne fasse quoi que ce soit. La référence de configuration dit que la CLI charge automatiquement les variables d'environnement depuis un fichier .env, en partant du répertoire courant puis en remontant. Ce fichier est prévu pour les clés de la CLI elle-même, et les valeurs se retrouvent dans l'environnement du processus.
Reste à savoir ce dont héritent les commandes de l'agent. La référence décrit un masquage des variables dont le nom contient TOKEN, SECRET, PASSWORD ou KEY quand les outils s'exécutent, et le qualifie de « best effort ». Le réglage correspondant, security, vaut false par défaut dans la même référence, et le code livré transmet tout l'environnement aux commandes shell quand il est désactivé, hors GitHub Actions. Une commande lancée par l'agent peut alors afficher une DATABASE_URL, et ce qu'une commande affiche part vers le modèle.
Quatre contrôles documentés resserrent cette porte, du plus léger au plus lourd :
.geminiignore. La page dédiée dit que les chemins listés sont exclus « des outils qui prennent en charge cette fonction », et donne la commande@en exemple. Les fichiers couverts par.gitignoresont eux aussi ignorés par la recherche par défaut. Aucune des deux pages ne dit qu'une commande shell commecat .envest filtrée. Les commandes shell demandent votre accord dans le mode par défaut : lisez ce que vous approuvez.- Le masquage activé. Passez
securityà.environment Variable Redaction .enabled true. - Pas de
.envlocal.advancedfait ignorer à la CLI les fichiers.ignore Local Env .envdu répertoire du projet. Dans un dossier non approuvé, c'est déjà le cas : la page sur les dossiers de confiance dit que la CLI ne charge aucun fichier.envdu projet et que les serveurs MCP ne se connectent pas. - Le bac à sable. La référence dit que le sandboxing est désactivé par défaut. Avec
--sandboxet Docker ou Podman, les outils tournent dans un conteneur qui monte le dossier de votre projet et, selon la page sandbox, reste « isolé du reste de votre système » : les clés de votre dossier personnel sont hors d'atteinte. Sur macOS, le profil Seatbelt par défaut limite les écritures au projet et autorise encore de larges lectures de fichiers. Un.envplacé dans le projet reste lisible dans les deux cas.
Le premier contrôle reste un secret qui n'est pas dans l'arborescence. Une clé rangée dans un gestionnaire de secrets et injectée à l'exécution ne peut être ni lue, ni mal masquée, ni approuvée par erreur. C'est le point sur lequel les éditeurs diffèrent le plus, comme le montre notre comparaison des fonctions de sécurité de six éditeurs de code IA.
Comment configurer Gemini CLI pour du code d'entreprise ?
Décidez d'abord de la connexion, coupez ensuite le second flux, puis réduisez ce qui reste et ce que l'agent peut atteindre. Gemini CLI lit un fichier de réglages système qui l'emporte sur ceux de l'utilisateur et du projet : /etc sous Linux, /Library sous macOS, C: sous Windows.
Imposer la connexion
Le réglage : security, à vertex-ai, gemini-api-key ou oauth-personal (le compte Google qui porte une licence Code Assist). Ce qu'il fait : un développeur qui utilise une autre méthode est invité à changer, et une exécution sans interface s'arrête sur une erreur. Pour tenir les comptes Gmail personnels à l'écart, le guide de Google ajoute un en-tête de proxy, X-Goog.
Couper les statistiques d'utilisation
Le réglage : privacy. Ce qu'il fait : plus d'événements vers play, donc ni adresse de compte, ni noms de serveurs MCP, ni détails matériels qui partent à côté des requêtes au modèle.
Garder les prompts hors de votre télémétrie
Le réglage : telemetry. Ce qu'il fait : si vous exportez OpenTelemetry pour l'audit, le collecteur reçoit les appels d'outils et les durées sans le texte des prompts.
Raccourcir ce qui reste sur le portable
Le réglage : general, et /quit --delete pour un travail ponctuel. Ce qu'il fait : les fichiers de session, avec leurs contenus de fichiers et leurs sorties de commandes, ne dorment pas un mois dans ~/.gemini.
Mettre les secrets hors de portée
Le réglage : security, advanced, un .geminiignore, et aucune clé active dans le dépôt. Ce qu'il fait : les commandes de l'agent n'héritent plus des identifiants, et les outils de fichiers sautent ce que vous avez listé.
Contenir les outils
Le réglage : tools.sandbox, et une liste de serveurs MCP autorisés avec mcp.allowed. Ce qu'il fait : les commandes tournent dans un conteneur, et seuls les serveurs nommés par votre organisation peuvent recevoir ce que l'agent leur envoie.
Mis bout à bout, un fichier système pour une équipe sur Vertex AI ressemble à ceci. Chaque clé vient de la référence de configuration de Google :
{
  "security": {
    "auth": { "enforcedType": "vertex-ai" },
    "environmentVariableRedaction": { "enabled": true }
  },
  "privacy": { "usageStatisticsEnabled": false },
  "telemetry": { "logPrompts": false },
  "general": { "sessionRetention": { "enabled": true, "maxAge": "7d" } },
  "tools": { "sandbox": "docker" }
}
Sachez ce que vaut ce fichier. Le guide entreprise de Google prévient que ces schémas ne doivent pas être pris pour une frontière de sécurité infaillible, parce qu'un développeur qui a les droits d'administration sur sa machine peut les contourner. Les organisations qui ont une licence Code Assist disposent d'une couche plus forte : les contrôles d'administration entreprise sont appliqués globalement, ne peuvent pas être remplacés localement par les utilisateurs, et arrivent avec MCP et les extensions désactivés tant qu'un administrateur ne les active pas.
Les trois mêmes questions, la connexion, le second flux et les fichiers locaux, ont des réponses différentes dans chaque agent. Nous y avons répondu pour Claude Code et Anthropic, pour Codex et OpenAI, et pour Cursor et son Privacy Mode.
Ce qu'aucun réglage de confidentialité ne couvre
Tous les contrôles ci-dessus encadrent ce que Gemini CLI lit, envoie et garde. Aucun ne regarde ce que l'agent écrit, et le code qu'il écrit est une surface de confidentialité à lui seul. Un agent qui met en dur un token vu dans un jeu de test, qui journalise un corps de requête complet avec l'adresse d'un client dedans, ou qui renvoie des enregistrements que l'appelant n'avait pas le droit de voir a créé un problème de protection des données qu'aucune durée de conservation ne règle. La fuite est désormais dans votre dépôt et dans vos journaux de production.
C'est pour cette partie que CybeDefend Open Source est fait. Une commande dans votre agent de code, /cybedefend, lance un audit complet. D'abord les scanners AppSec open source, pour le code, les dépendances, les secrets, l'infrastructure as code, la CI/CD et les conteneurs. Ensuite le scanner IA, lancé par votre agent de code, qui traque les failles que les scanners statiques ne voient pas, logique métier, droits d'accès, données qui passent d'un client à l'autre, et prouve chaque faille par un test d'exploit. Pas de modèle en plus ni de clé d'API : l'IA, c'est l'agent de code que vous utilisez déjà. Chaque finding arrive dans une seule file, notre plateforme d'ASPM agentique, que vous hébergez sur vos serveurs.
Nous ouvrons le code de toute notre plateforme, et elle arrive bientôt. Pour la lancer sur votre propre code dès l'ouverture, inscrivez-vous sur la liste d'attente de CybeDefend Open Source.
Questions fréquentes
Est-ce que Gemini CLI envoie mon code à Google ?
Oui. Chaque requête emporte votre prompt, l'historique de la conversation et ce que les outils ont renvoyé, dont le contenu des fichiers lus par l'agent et la sortie des commandes qu'il a lancées. Un fichier que l'agent n'ouvre jamais n'est pas envoyé. Le service Google qui reçoit la requête, et les conditions qui s'y appliquent, dépendent de votre connexion.
Google entraîne-t-il Gemini sur mon code avec Gemini CLI ?
Avec une licence Gemini Code Assist Standard ou Enterprise, ou avec Vertex AI, Google dit ne pas entraîner ses modèles sur vos données sans votre accord, et avec une clé d'API Gemini payante il n'utilise pas vos prompts ni vos réponses pour améliorer ses produits. Avec une clé gratuite, les conditions le permettent, avec relecture humaine, sauf dans l'EEE, en Suisse et au Royaume-Uni.
Gemini CLI est-il encore gratuit ?
Non. L'accès individuel gratuit et les offres Google AI Pro et Ultra ont cessé de fonctionner dans Gemini CLI le 18 juin 2026 et sont passés à Antigravity CLI. Le README de Google présente maintenant Gemini CLI comme un outil pour les organisations qui ont une licence Gemini Code Assist Standard ou Enterprise, plus les clés d'API Gemini payantes et Vertex AI.
Comment désactiver la télémétrie de Gemini CLI ?
Passez usage à false sous privacy dans settings.json, au niveau de l'utilisateur ou dans le fichier de réglages système pour toute une équipe. Cela arrête les statistiques d'utilisation envoyées à Google. L'export OpenTelemetry est distinct et désactivé par défaut ; si vous l'activez, passez telemetry à false.
Où Gemini CLI enregistre-t-il l'historique des conversations ?
Dans ~ sur votre propre machine, avec les prompts, les réponses et les entrées et sorties de chaque outil, gardés 30 jours par défaut. Changez la durée avec general, ou quittez avec /quit --delete pour effacer la session en cours.
Gemini CLI est-il conforme au RGPD ?
Aucun outil ne l'est par lui-même : cela dépend de la connexion et de votre contrat. Une seule connexion vous laisse nommer une région, Vertex AI, avec la variable GOOGLE. Pour Gemini Code Assist Standard et Enterprise, Google dit que le traitement a lieu en général près de la requête, mais que la régionalité n'est pas garantie. Vérifiez que le modèle voulu existe dans la région choisie avant de vous engager.
Peut-on utiliser Gemini CLI au travail ?
Oui, avec la bonne configuration : une licence Code Assist, une clé payante ou Vertex AI, imposée à tout le monde, les statistiques d'utilisation coupées, les secrets hors du dépôt, le bac à sable activé et des sessions locales courtes. Il reste le code que l'agent écrit, qui demande ses propres vérifications avant d'atteindre un commit.
Qui vérifie le code écrit par un agent de code ?
Aucun réglage de confidentialité ne le fait : ils encadrent ce qui est lu, envoyé et gardé. Le code a besoin de scanners pour les motifs connus et d'une preuve pour chaque faille qu'ils ne voient pas. CybeDefend Open Source fait les deux avec une commande dans votre agent de code, et il arrive bientôt. Inscrivez-vous sur la liste d'attente de CybeDefend Open Source.