

Sur cette page
- Comment les six éditeurs de code IA se comparent-ils en sécurité ?
- Claude Code est-il sûr ?
- Cursor est-il sûr ?
- GitHub Copilot est-il sûr ?
- OpenAI Codex est-il sûr ?
- Devin Desktop est-il sûr ?
- Google Antigravity est-il sûr ?
- Qu'exiger avant de déployer un éditeur ?
- Qu'est-ce que la sécurité intégrée d'aucun éditeur ne couvre ?
- Questions fréquentes
- Quel est l'éditeur de code IA le plus sûr ?
- GitHub Copilot est-il sûr dans un secteur réglementé ?
- Cursor exécute-t-il les commandes de l'agent dans une sandbox ?
- La sandbox de Claude Code est-elle active par défaut ?
- OpenAI Codex a-t-il accès au réseau par défaut ?
- Devin Desktop, c'est Windsurf ?
- Ces fonctions intégrées remplacent-elles le SAST et la revue de code ?
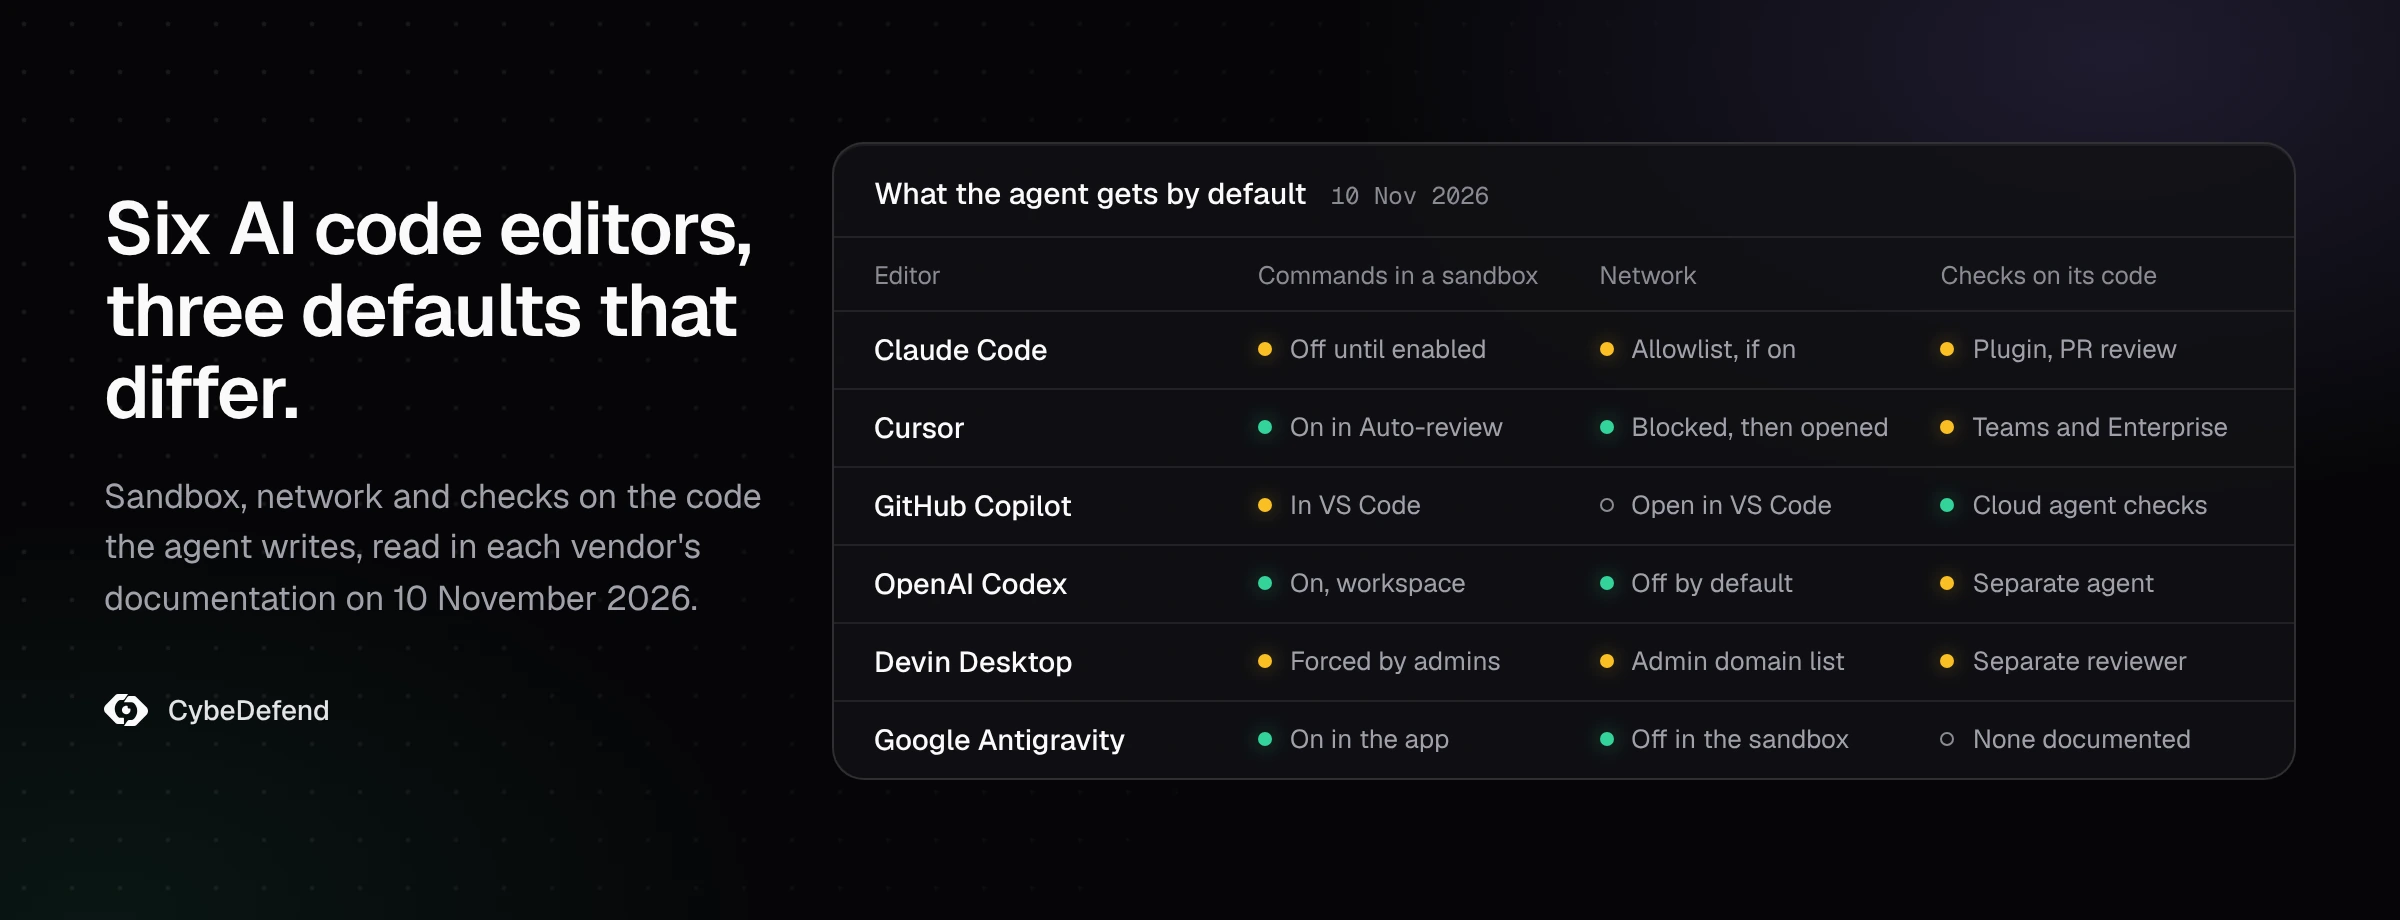
Tous les grands éditeurs de code IA livrent désormais de vraies fonctions de sécurité : demandes d'approbation, listes d'autorisation et de refus, politique d'administration et une forme de sandbox. Ce qui les sépare tient en quatre points qu'un acheteur peut vérifier : les commandes shell de l'agent tournent-elles dans une sandbox du système d'exploitation par défaut, le réseau est-il fermé par défaut, un admin peut-il imposer la politique sans que les développeurs la relâchent, et l'éditeur contrôle-t-il le code que son agent écrit. Nous avons lu la documentation de six éditeurs le 10 novembre 2026 : Claude Code, Cursor, GitHub Copilot, OpenAI Codex, Devin Desktop et Google Antigravity. Pour le modèle de menace derrière ces contrôles, commencez par notre guide sur la sécurité des agents de code IA.
Comment les six éditeurs de code IA se comparent-ils en sécurité ?
Le tableau reprend la documentation de chaque éditeur telle que publiée le 10 novembre 2026. « Sandbox » désigne une frontière imposée par le système d'exploitation autour des commandes shell de l'agent, pas un espace de travail dans le cloud.
| Éditeur | Commandes de l'agent en sandbox | Réseau pour ces commandes | Politique imposée par un admin | Contrôle du code écrit par l'agent |
|---|---|---|---|---|
| Claude Code | Éteinte par défaut ; macOS, Linux et WSL2 | Via un proxy local, domaines autorisés vides au départ | Managed settings que les développeurs ne peuvent pas contourner | Plugin security guidance, /security-review, Code Review sur les pull requests (Team et Enterprise) |
| Cursor | Active en Auto-review, le mode recommandé ; macOS et Linux | Bloqué, puis ouvert aux gestionnaires de paquets par défaut | Politiques de run mode dans le tableau de bord Enterprise | Security Review sur les pull requests et un scanner planifié (Teams et Enterprise) |
| GitHub Copilot | Dans VS Code, sur les machines Windows, macOS et Linux prises en charge | Ouvert par défaut dans VS Code ; l'agent cloud passe par un pare-feu | Politiques Enterprise sur le mode agent, MCP et l'auto-approbation | L'agent cloud passe CodeQL, le secret scanning et un contrôle des dépendances sur son propre code |
| OpenAI Codex | Active, écriture limitée à l'espace de travail par défaut ; macOS, Linux et Windows | Coupé par défaut | Configuration gérée (requirements.toml) | Codex Security, un agent de sécurité applicative à part |
| Devin Desktop | Optionnelle ; les admins peuvent l'imposer aux sessions d'agent locales | Liste de domaines autorisés et refusés fixée par les admins | Règles d'équipe prioritaires sur les membres et sur Bypass Permissions | Security dans Devin Review, l'outil de revue de pull requests de Cognition |
| Google Antigravity | Active dans le preset Default de l'application ; éteinte dans la CLI et pour les comptes entreprise tant qu'on ne l'active pas | Aucun pour les commandes en sandbox par défaut | Règles allow, ask et deny sur des presets | Aucun dans la documentation que nous avons lue |
Deux tendances ressortent. La sandbox est devenue la norme, mais qu'elle soit active au moment où un développeur installe l'éditeur varie d'un outil à l'autre. Et le contrôle du code écrit vit, pour quatre des six, dans un produit séparé ou une offre payante, pas dans l'éditeur lui-même.
Claude Code est-il sûr ?
Claude Code décide de ce qui s'exécute par des modes de permission. Depuis la v2.1.283, le mode auto est le mode de départ des sessions interactives dans le terminal et dans VS Code : « a separate classifier model reviews actions before they run ». Les autres modes vont de plan, qui propose sans modifier, à bypassPermissions, qu'Anthropic réserve « only » aux environnements isolés comme des conteneurs ou des VM « without internet access ». Des règles allow, ask et deny visent des outils, des commandes, des chemins, des domaines et des serveurs MCP, et les managed settings les poussent à chaque développeur.
La sandbox est réelle mais optionnelle. « The sandbox is off by default » : vous l'activez avec /sandbox ou sandbox.enabled. Elle s'appuie sur Seatbelt sous macOS et sur bubblewrap sous Linux et WSL2 ; sous Windows natif, les commandes tournent hors sandbox. Une fois activée, les commandes isolées sortent sur le réseau par un proxy dont la liste de domaines autorisés part vide, et les managed settings peuvent rendre la sandbox obligatoire.
Côté code, le plugin security guidance compare chaque modification à des motifs à risque, relit le diff de chaque tour avec un modèle séparé et relit chaque commit fait par Claude. Anthropic est clair sur sa limite : « None of the layers block writes or commits. » Notre article sur les risques et contrôles de Claude Code passe chaque réglage en revue.
Cursor est-il sûr ?
L'agent de Cursor lit les fichiers sans approbation, modifie les fichiers de l'espace de travail sans approbation sauf les fichiers de configuration, et demande avant les commandes du terminal sauf si un run mode en décide autrement. Auto-review est le réglage recommandé : les commandes de la liste d'autorisation s'exécutent, les autres commandes shell passent dans la sandbox quand c'est possible, et le reste part vers un classifieur. Le mode Allowlist n'exécute que ce que vous avez listé. Run Everything retire la sandbox et le classifieur. Cursor présente les run modes comme des « best-effort guardrails », pas comme « a hard security boundary ».
La sandbox s'appuie sur Seatbelt sous macOS et sur Landlock avec seccomp sous Linux, à partir du noyau 6.2 ; sur un noyau plus ancien, Cursor revient à la demande d'approbation. À l'intérieur, le réseau est bloqué, puis ouvert selon votre mode réseau, qui ajoute par défaut les domaines des gestionnaires de paquets et des outils à votre propre liste. Les écritures restent dans l'espace de travail, et .git/config, .git/hooks, .vscode et .cursorignore sont protégés. Workspace Trust est désactivé par défaut. Chaque connexion MCP demande une approbation. Les admins Enterprise fixent les politiques de run mode, protègent le répertoire .cursor et restreignent les sites que le navigateur de l'agent peut ouvrir.
La Security Review de Cursor vérifie les pull requests et un Vulnerability Scanner tourne à intervalles réguliers, tous deux sur Teams et Enterprise. Cursor est-il sûr à utiliser ? détaille les réglages à changer dès le premier jour.
GitHub Copilot est-il sûr ?
Copilot a deux agents à juger. Dans VS Code, l'agent demande avant les commandes du terminal, avec des règles d'auto-approbation commande par commande ; le mode restreint de Workspace Trust désactive les agents ; la sandbox de l'agent confine les commandes shell par une isolation du système d'exploitation sur les machines Windows, macOS et Linux prises en charge, avec le réseau sortant autorisé par défaut. Les politiques Enterprise peuvent couper le mode agent, limiter les serveurs MCP à un registre et restreindre l'auto-approbation.
L'agent cloud, qui travaille sur GitHub et ouvre des pull requests, a les garde-fous de revue les plus stricts que nous ayons trouvés. Seuls les utilisateurs avec un accès en écriture peuvent le lancer ; il pousse sur une seule branche ; un humain doit relire et fusionner sa pull request en brouillon ; les workflows GitHub Actions attendent une approbation ; son accès à Internet passe par un pare-feu. Avant de finir, il contrôle son propre code avec CodeQL, le secret scanning et une vérification des nouvelles dépendances dans la GitHub Advisory Database, sans licence GitHub Advanced Security. Depuis le 9 juin 2026, cette validation couvre aussi les agents tiers qui travaillent dans vos dépôts, Claude et OpenAI Codex compris.
Pour une équipe réglementée, la trace compte autant que les contrôles : les commits de l'agent cloud sont signés, et les journaux de session et les événements du journal d'audit sont accessibles aux administrateurs. Notre article sur les risques et contrôles de GitHub Copilot répond en détail à la question des secteurs réglementés.
OpenAI Codex est-il sûr ?
Codex part strict. Dans un dossier sous contrôle de version, le preset Auto laisse l'agent écrire dans l'espace de travail et demander pour tout le reste ; hors contrôle de version, il démarre en lecture seule. « By default, the agent runs with network access turned off. » La sandbox s'appuie sur Seatbelt sous macOS, sur bubblewrap avec seccomp sous Linux et WSL2, et sur une sandbox native sous Windows. Dans un espace de travail accessible en écriture, .git, .agents, .codex et .aws restent en lecture seule.
Les politiques d'approbation sont on-request, never et granular, qui garde certaines catégories interactives et en rejette d'autres ; danger-full-access retire la sandbox. Les admins imposent leurs exigences par la configuration gérée, qui peut restreindre les politiques d'approbation, la recherche web et les serveurs MCP autorisés. L'agent de sécurité applicative d'OpenAI, Codex Security, analyse les dépôts, valide les résultats et propose des correctifs, en tant que produit séparé. Les options qui relâchent tout cela sont dans notre article sur la sandbox et les modes d'approbation de Codex.
Devin Desktop est-il sûr ?
Devin Desktop, qui s'appelait Windsurf jusqu'en juin 2026, exécute les sessions d'agent dans l'un de trois modes : Code demande avant chaque commande, Smart laisse « a fast model auto-approve commands it judges safe », et Bypass Permissions les exécute sauf si l'organisation exige une approbation. Des règles allow, ask et deny affinent ces modes, et « Deny rules have the highest priority. »
Sa force est côté admin. Les règles deny et ask de l'organisation l'emportent sur les règles propres à un membre et sur Bypass Permissions. Les admins plafonnent le niveau d'autonomie, imposent la Devin Sandbox aux sessions de l'agent local et de la CLI, fixent les domaines que cette sandbox peut joindre, tiennent une liste de serveurs MCP autorisés, restreignent les modèles et déploient des hooks pour toute l'équipe. Sur l'offre Enterprise, un contrôle d'attribution compare le code généré au code public. Security dans Devin Review, l'outil de revue de pull requests de Cognition, cherche les vulnérabilités dans les pull requests. Notre guide sur les risques et contrôles de Devin Desktop liste les réglages par défaut à changer.
Google Antigravity est-il sûr ?
Antigravity règle le terminal avec quatre presets. Request Review demande toujours. Default, le réglage par défaut, autorise les commandes dans la sandbox et demande en dehors. Auto vérifie les commandes hors sandbox et demande pour celles qui sont risquées. Turbo autorise tout, sans sandbox. Deny l'emporte sur ask, et ask sur allow. Lire une page et en ouvrir une dans le navigateur demandent une approbation par défaut, et les outils MCP aussi, sur tous les presets sauf Turbo.
La sandbox bloque les fichiers sensibles comme ~/.ssh et .env, et « sandboxed commands run without network access by default ». Elle tourne sous Linux, sous macOS et, depuis la mise à jour d'août 2026 de Windows 11 24H2, sous Windows. Deux exceptions comptent pour une entreprise : dans la CLI, la sandbox est éteinte sauf si vous l'activez ou passez en mode auto, et les comptes business et entreprise, restés sur les anciens réglages, doivent l'activer à la main. La sandbox d'Antigravity protège votre poste, pas votre code explique la différence.
Qu'exiger avant de déployer un éditeur ?
Quel que soit l'éditeur, cinq réglages transforment ses fonctions en politique :
- La sandbox active et imposée. Par les managed settings ou la console d'administration, pour qu'un développeur pressé ne puisse pas la couper.
- Le réseau fermé, avec une liste d'autorisation. Les registres de paquets et vos propres hôtes, rien d'autre.
- Des règles de refus sur les secrets.
.env, les clés, les identifiants cloud et les fichiers de configuration de l'agent lui-même. - Le mode bypass coupé.
bypassPermissions, Run Everything,danger-full-access, Bypass Permissions et Turbo sont faits pour des conteneurs jetables. - Un contrôle du code avant le commit. La revue de l'éditeur quand elle existe, vos scanners quand elle n'existe pas, avec les journaux conservés.
Qu'est-ce que la sécurité intégrée d'aucun éditeur ne couvre ?
Trois choses restent à votre charge. D'abord, les règles propres à votre entreprise. Les revues intégrées cherchent des classes de vulnérabilités connues ; savoir si un remboursement peut dépasser le montant payé, ou quel service peut lire les données client, n'est écrit nulle part où elles lisent. Le fichier de consignes de Claude Code le dit lui-même : ses règles sont « guidance for the reviewer, not deterministic guardrails ». Ensuite, une seule politique pour tous les éditeurs. Une équipe sur Cursor, Claude Code et Copilot maintient trois formats de règles, trois consoles d'administration et trois journaux. Enfin, la preuve : chaque éditeur consigne ce que son agent a fait à son propre endroit.
C'est là que se place CybeDefend. VibeDefend s'installe en une commande dans Claude Code, Cursor, OpenAI Codex, Google Antigravity, Devin Desktop et GitHub Copilot, et sert à chaque agent les règles métier et de sécurité de votre équipe pendant qu'il écrit. Ses guards contrôlent chaque appel d'outil dans Claude Code, Cursor, OpenAI Codex et Google Antigravity, et bloquent les écritures et lectures de fichiers et les commandes shell dans Devin Desktop ; GitHub Copilot reçoit les règles, pas les guards. Avant le commit, une analyse du diff vérifie le SAST, l'infrastructure as code et les secrets.
Questions fréquentes
Quel est l'éditeur de code IA le plus sûr ?
Aucun n'est sûr par défaut dans toutes les configurations. OpenAI Codex a les réglages par défaut les plus stricts, avec une sandbox sur l'espace de travail et le réseau coupé. L'agent cloud de GitHub Copilot a les garde-fous de revue les plus stricts et contrôle son propre code. Claude Code et Devin Desktop donnent aux admins les contrôles de politique les plus poussés. Le choix le plus sûr est l'éditeur dont votre équipe imposera vraiment la sandbox, le réseau et la politique.
GitHub Copilot est-il sûr dans un secteur réglementé ?
Il peut l'être, contrôles activés. Les politiques Enterprise restreignent le mode agent, les serveurs MCP et l'auto-approbation ; l'agent cloud exige qu'un humain relise et fusionne, attend une approbation avant de lancer les workflows, signe ses commits et laisse des journaux de session et des événements d'audit. Ce que vous devez encore montrer à un auditeur, c'est votre propre politique : les dépôts qu'il peut toucher, et la façon dont son code est relu.
Cursor exécute-t-il les commandes de l'agent dans une sandbox ?
Oui, en Auto-review, le run mode recommandé, sous macOS et sous Linux à partir du noyau 6.2. Les commandes qui ne peuvent pas tourner dans la sandbox passent par un classifieur. Run Everything coupe les deux.
La sandbox de Claude Code est-elle active par défaut ?
Non. Vous l'activez avec /sandbox ou le réglage sandbox.enabled, sous macOS, Linux ou WSL2, et un admin peut l'imposer par les managed settings. Sous Windows natif, Claude Code exécute les commandes sans sandbox.
OpenAI Codex a-t-il accès au réseau par défaut ?
Non. L'agent tourne avec l'accès réseau coupé tant que vous ne l'activez pas pour la sandbox en écriture sur l'espace de travail.
Devin Desktop, c'est Windsurf ?
Oui. Windsurf est devenu Devin Desktop en juin 2026. Certains réglages d'administration parlent encore de « Windsurf Enterprise », et les contrôles décrits ici s'appliquent à Devin Desktop.
Ces fonctions intégrées remplacent-elles le SAST et la revue de code ?
Non. Elles limitent ce que l'agent peut exécuter et attrapent des vulnérabilités courantes dans ce qu'il écrit. Les règles métier de votre entreprise, le risque des dépendances sur l'ensemble du code et la revue de ce qui part en production demandent toujours leurs propres contrôles.