

Sur cette page
- Que transmet Cursor, et à qui ?
- Cursor est-il conforme au RGPD ?
- Cursor conserve-t-il votre code ?
- Privacy Mode ou Privacy Mode (Legacy) : quelle différence ?
- Cursor utilise-t-il votre code pour entraîner ses modèles ?
- Quels modèles conservent vos données même avec Privacy Mode ?
- Quelle offre Cursor choisir en entreprise ?
- Ce que Privacy Mode ne couvre pas
- Questions fréquentes
- Cursor est-il conforme au RGPD ?
- Cursor stocke-t-il mon code sur ses serveurs ?
- Cursor utilise-t-il mon code pour entraîner ses modèles ?
- Quelle différence entre Privacy Mode et Privacy Mode (Legacy) ?
- Privacy Mode est-il activé par défaut dans Cursor ?
- Cursor garantit-il une conservation zéro des données ?
- Les données de Cursor peuvent-elles rester en Europe ?
- Cursor est-il certifié SOC 2 ou ISO 27001 ?
- Avec ma propre clé API, mon code passe-t-il quand même par Cursor ?
- Les Cloud Agents de Cursor gardent-ils une copie de mon code ?
- Cursor peut-il lire mon fichier .env même avec Privacy Mode ?
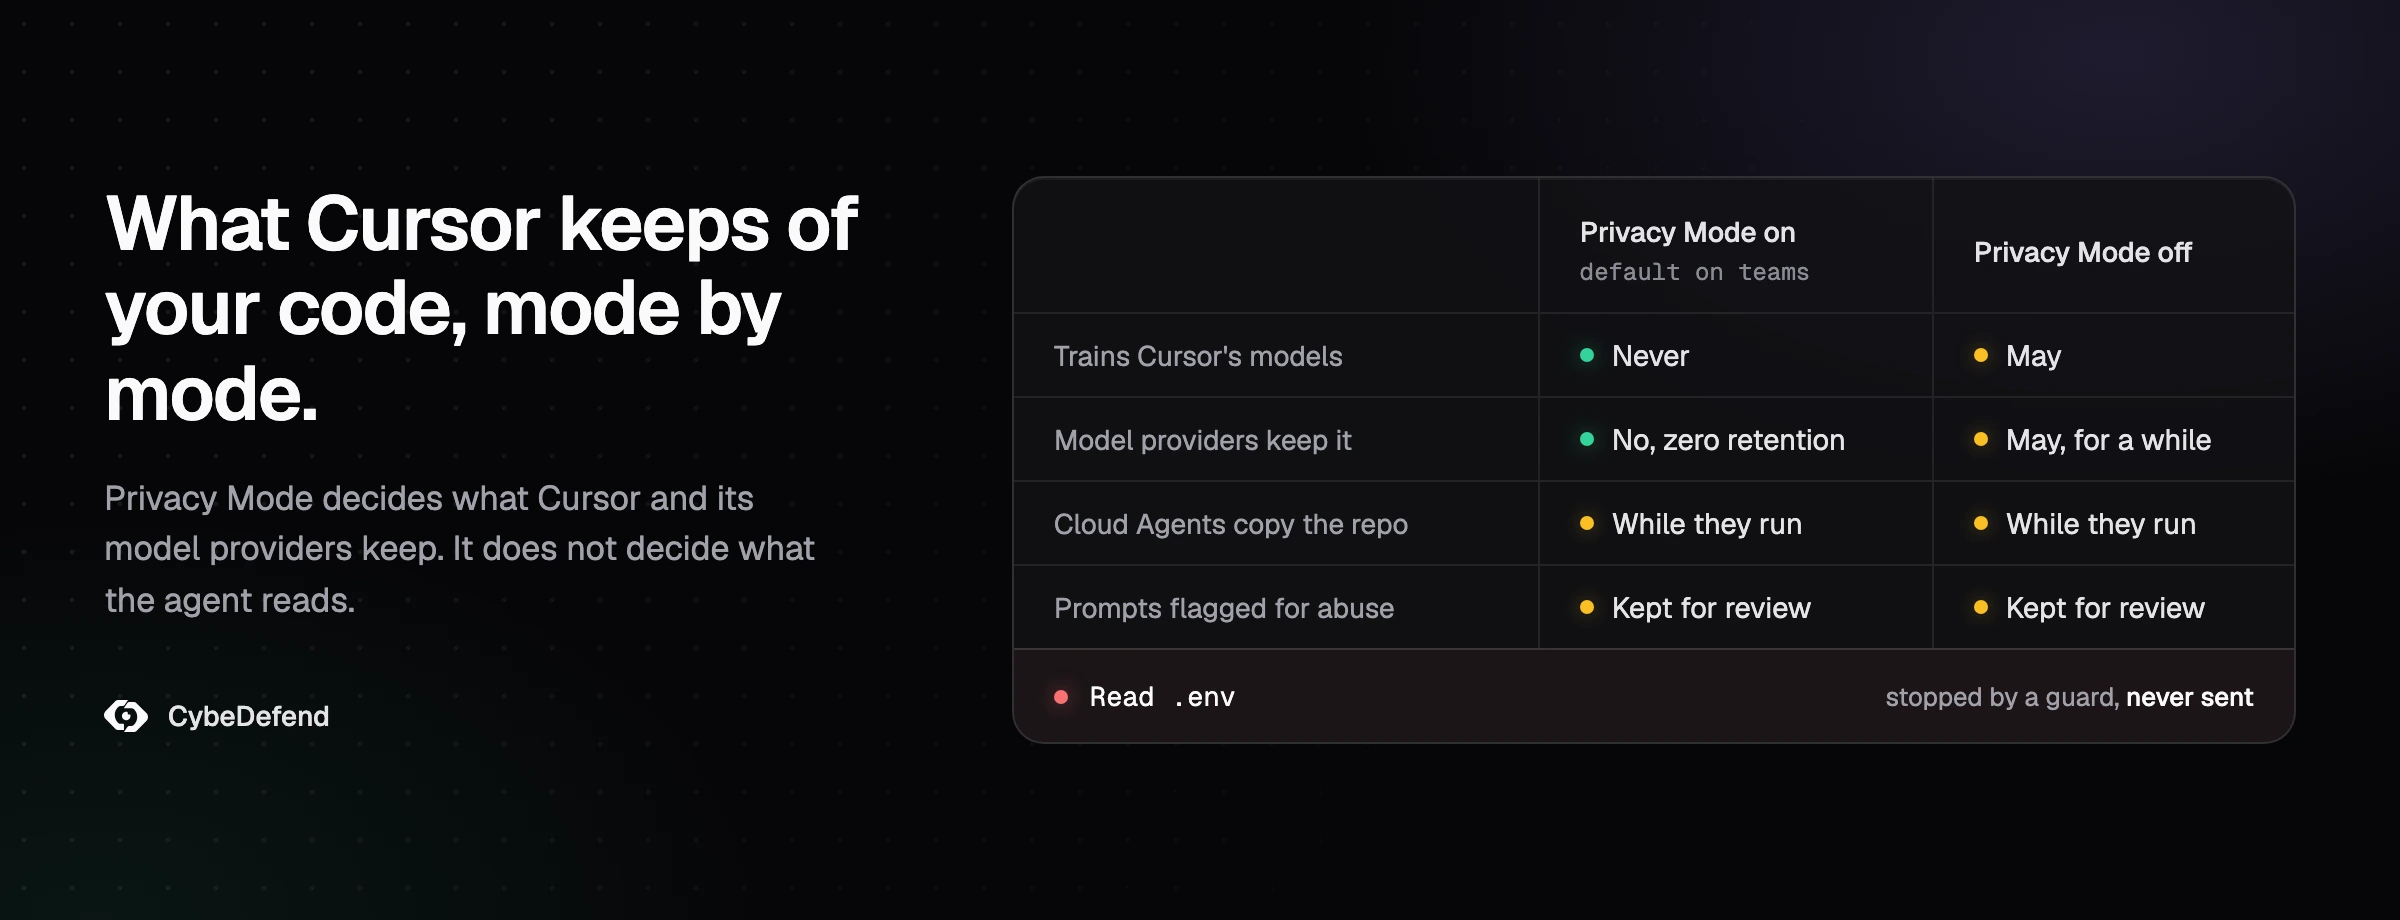
Cursor est-il conforme au RGPD ? Avant de répondre, il faut savoir ce qui quitte votre poste, et sur ce point il n'y a pas de doute : à chaque fonctionnalité d'IA, Cursor envoie votre code à ses propres serveurs puis aux fournisseurs de modèles, puisque c'est ainsi qu'il construit le prompt. Que ce code soit ensuite conservé, ou qu'il serve à l'entraînement, dépend d'un réglage et de quelques fonctionnalités. Avec Privacy Mode, Cursor n'entraîne pas ses modèles sur votre code et ses fournisseurs ne le stockent pas, à quelques exceptions près, qu'il nomme. Sans Privacy Mode, Cursor peut le conserver et s'en servir pour entraîner ses modèles, dont les Grok qu'il développe avec la division IA de SpaceX, son propriétaire depuis août 2026. Les Cloud Agents, eux, gardent une copie de votre dépôt pendant qu'ils travaillent. Et rien de tout cela ne limite ce que l'agent peut ouvrir sur votre disque. Ce guide reprend chaque question, pages de Cursor et documents déposés par SpaceX auprès de la SEC à l'appui, lus le 21 octobre 2026.
Que transmet Cursor, et à qui ?
Deux flux quittent votre machine quand vous utilisez Cursor, et sa page sur la confidentialité et la gouvernance des données les nomme : les requêtes aux LLM et les Cloud Agents. Le premier, tout développeur le produit. Quand vous utilisez une fonctionnalité d'IA, Cursor envoie les prompts et le contexte de code à des fournisseurs de modèles comme OpenAI, Anthropic et Google ; avec ses modèles maison (Composer, par exemple), vos données peuvent aussi passer chez ses fournisseurs d'inférence.
Ce qu'on oublie, c'est le passage par Cursor. La page de Cursor sur l'utilisation des données, mise à jour le 3 septembre 2026, l'écrit en toutes lettres : même avec votre propre clé API, vos requêtes passent par le backend de Cursor, car c'est là que se construit le prompt final. Apporter sa clé change qui sert le modèle, pas qui voit passer la requête. Votre clé vous fait aussi sortir des accords de conservation zéro (ZDR) de Cursor : d'après sa page d'aide sur la confidentialité, la ZDR ne s'applique pas à vos propres clés API, et c'est la politique de votre fournisseur qui prend le relais.
Les destinataires ont changé cette année. La liste des sous-traitants ultérieurs de Cursor mentionne SpaceXAI, aux États-Unis, comme fournisseur d'inférence, aux côtés d'OpenAI, d'Anthropic, de Google, de Meta et des hébergeurs des modèles maison de Cursor, et quatre sous-traitants d'inférence y sont entrés entre le 11 septembre et le 8 octobre 2026. Sur les offres Free et Plus, la page des modèles disponibles précise que seuls les modèles de Cursor sont proposés : Grok 4.7, 4.6 et 4.5, développés avec SpaceXAI, et Composer 2.5. De son côté, OpenAI a annoncé le 28 août 2026 son intention de mettre fin à son contrat avec Cursor, avec une coupure proposée au 12 novembre 2026.
Le contexte de code ne se limite pas au fichier ouvert dans l'éditeur. C'est tout ce que l'agent glisse dans la requête : les fichiers qu'il a ouverts, les résultats de ses recherches, la sortie des commandes qu'il a lancées. Un fichier que l'agent ne lit jamais ne part jamais, et la recherche ne fabrique plus de copie de votre code dans le cloud : d'après la documentation de la recherche, Instant Grep construit son index sur votre machine, et Cursor ne stocke pas d'embeddings de votre base de code pour la recherche. D'après la page sur l'utilisation des données, Cursor garde aussi le contenu des fichiers en cache sur ses serveurs, pour économiser de la bande passante. Ces fichiers sont chiffrés avec des clés uniques générées côté client, qui n'existent sur ses serveurs que le temps d'une requête, et ce cache est temporaire, jamais stocké de façon permanente.
Deux autres flux suivent leur propre chemin. Vos serveurs MCP, vos connecteurs et la recherche @Web sont, selon la page de gouvernance des données, des services distincts, chacun avec sa propre région et ses propres conditions. Quant à Grok Bot, l'agent lancé en août 2026 que les comptes Cursor peuvent utiliser, il relève, d'après la page d'aide, d'un produit à part, avec ses propres flux de données. Sa page sécurité ajoute que Privacy Mode s'y applique, que ses ordinateurs tournent aux États-Unis et gardent les fichiers sur un disque persistant d'une session à l'autre, et que la liste des modèles autorisés par l'équipe ne s'applique pas à Grok Bot.
Cursor est-il conforme au RGPD ?
Cursor peut s'utiliser dans le respect du RGPD avec une offre Teams ou Enterprise, qui s'accompagne d'un DPA ; aucun outil n'est conforme à lui seul, et c'est l'usage que vous en faites qu'une autorité de contrôle examine. Voici les faits que votre DPO vous demandera.
- Qui est responsable. Sur une offre Teams ou Enterprise, Anysphere, l'éditeur de Cursor, agit comme votre sous-traitant au titre de son Data Processing Addendum, mis à jour le 5 novembre 2025, qui s'applique par le biais du Master Services Agreement. Sur une offre individuelle, le DPA ne s'applique pas et vos données relèvent de la politique de confidentialité, précise la page d'aide ; cette politique de confidentialité, mise à jour le 11 octobre 2026, encadre l'usage qu'Anysphere fait de vos données.
- Ce que contient le DPA. Les clauses contractuelles types de 2021 (module deux, du responsable du traitement au sous-traitant, et module trois pour les sous-traitants ultérieurs), la Data Protection Commission irlandaise comme autorité de contrôle compétente, le droit irlandais, la notification de toute violation de données personnelles sous 48 heures, l'effacement ou la restitution des données personnelles dans les 30 jours suivant une demande en fin de service, et le Data Privacy Framework UE-États-Unis comme mécanisme de transfert possible.
- Où vont les données. Surtout aux États-Unis. D'après la liste des sous-traitants ultérieurs, l'infrastructure est principalement hébergée dans la région US d'AWS, avec quelques services sensibles à la latence en Europe et à Singapour, et la politique de confidentialité prévient les utilisateurs de l'Espace économique européen que leurs données peuvent être transférées vers les serveurs américains de Cursor. La page de gouvernance des données propose aux clients Enterprise une résidence des données limitée aux États-Unis ; une couverture de l'inférence seule en UE et au Royaume-Uni est disponible sur demande, et une prise en charge plus large de l'UE est en cours de développement. Aucune option de stockage en Europe n'existe aujourd'hui.
- Ce qui est certifié. La page sécurité de Cursor cite les certifications AIUC-1, ISO/IEC 27001:2022 et ISO/IEC 42001:2023 et une attestation SOC 2 Type II, rapports sur demande via son portail de confiance, et Cursor ne signe d'accord HIPAA (business associate agreement) que sur Enterprise. Ces documents attestent des contrôles de Cursor, pas de votre usage.
Les autorités européennes ont dit ce qu'elles attendent de celui qui déploie l'outil. La CNIL d'abord : dans ses premières précisions sur le déploiement d'une IA générative, publiées le 18 juillet 2024, elle demande au déployeur de « déterminer dans quelle mesure le prestataire opérant le système est susceptible de réutiliser les données fournies au système d'IA ». En Allemagne, la conférence des autorités de protection des données (DSK), dans son guide sur l'IA et la protection des données du 6 mai 2024, juge préférables les applications qui n'utilisent pas les saisies pour l'entraînement, et suggère de configurer les comptes des salariés pour qu'aucune saisie n'entraîne un modèle. En Espagne, l'AEPD a publié en février 2026 des orientations sur l'IA agentique. Appliqués à Cursor, les textes français et allemand mènent aux deux mêmes leviers : une offre commerciale avec DPA, et Privacy Mode imposé.
En pratique, la question RGPD porte rarement sur le code source lui-même. Elle porte sur les données personnelles qui l'entourent : des fiches clients dans les fixtures, un dump de production oublié dans un dossier temporaire, des adresses e-mail dans un log, des clés d'accès à des bases de données nominatives. Ce sont ces fichiers qu'il faut tenir hors de portée de l'agent.
Cursor conserve-t-il votre code ?
Avec Privacy Mode, Cursor ne conserve pas votre code pour les requêtes ordinaires, hormis un cache chiffré temporaire et deux exceptions : les Cloud Agents et les prompts signalés pour abus. Sans Privacy Mode, il peut le conserver et s'en servir pour l'entraînement.
Sur la principale exception, la page de gouvernance des données ne laisse aucune ambiguïté : les Cloud Agents sont la seule fonctionnalité qui oblige Cursor à stocker du code, car contrairement aux requêtes LLM, ils doivent accéder à votre dépôt dans la durée pour le modifier. La présentation sécurité des Cloud Agents détaille ensuite la conservation de chaque type de données :
| Ce que produit un Cloud Agent | Où c'est stocké | Combien de temps |
|---|---|---|
| Le dépôt extrait et les artefacts de build | La VM isolée de l'agent | Recyclés quand l'exécution devient inactive |
| Les snapshots de la VM, code cloné compris | Une couche de snapshots chiffrée | 30 jours d'inactivité glissants, puis suppression |
| Prompts, réponses, appels d'outils, contexte des diffs | Le backend de Cursor, avec des clés propres à chaque agent | Sans limite par défaut, supprimables à la demande |
| Les secrets et tokens que vous configurez | Un coffre d'identifiants chiffré | Jusqu'à ce que vous les retiriez |
La conversation d'un Cloud Agent, qui contient les diffs et le code dont il a été question, reste en place jusqu'à ce que vous la supprimiez par l'API Delete Agent, et les snapshots ne peuvent pas être supprimés à la demande. Les équipes Enterprise peuvent plafonner la conservation des conversations par une politique de rétention. Si votre politique interdit tout stockage de code, la page de gouvernance donne elle-même la réponse : les Cloud Agents sont facultatifs, alors ne les activez pas.
La seconde exception joue dans tous les modes. Selon la page sur l'utilisation des données, si vos prompts ou vos conversations déclenchent les détecteurs d'abus, Cursor comme ses fournisseurs de modèles peuvent stocker vos données pour enquête, puis les supprimer selon leurs politiques de conservation.
Sans Privacy Mode, la même page autorise bien davantage. Cursor peut alors utiliser et stocker les données de la base de code, les prompts, les actions dans l'éditeur, les extraits de code et d'autres données et actions liées au code, pour améliorer ses fonctionnalités d'IA et entraîner ses modèles ; et certains fournisseurs d'inférence peuvent accéder temporairement aux entrées et aux sorties des modèles, et les stocker.
Privacy Mode ou Privacy Mode (Legacy) : quelle différence ?
Privacy Mode (Legacy), c'est l'ancienne promesse de Cursor, et c'est encore elle que décrivent la plupart des réponses que vous lirez à son sujet. Jusqu'en juin 2025, Cursor n'avait qu'un seul Privacy Mode, et sa page de confidentialité promettait qu'une fois celui-ci activé, rien de votre code ne serait jamais stocké ni utilisé pour l'entraînement, ni par Cursor ni par un tiers. En juin 2025, la page de présentation de la confidentialité de Cursor l'a scindé en deux : un « Privacy Mode with storage » est apparu le 13 juin, puis a pris le nom de « Privacy Mode » le 19 juin. Ce nouveau mode garde l'interdiction d'entraînement, mais ajoute que Cursor peut stocker certaines données de code pour proposer des fonctionnalités supplémentaires. L'ancien est devenu « Privacy Mode (Legacy) », et la promesse de non-stockage est partie avec lui. La page actuelle sur l'utilisation des données ne mentionne plus du tout le mode Legacy.
| Privacy Mode | Privacy Mode (Legacy) | |
|---|---|---|
| Entraînement de Cursor sur votre code | Non | Non |
| Stockage chez les fournisseurs de modèles | Non, accords de conservation zéro | Non, accords de conservation zéro |
| Stockage de code par Cursor pour certaines fonctionnalités | Oui | Non |
| Cloud Agents, Remote Control, app iOS, Grok Bot | Disponibles | Bloqués |
| Encore sélectionnable aujourd'hui | Oui | Non, une fois quitté |
Le changement est sans retour. La documentation mobile de Cursor prévient que si vous passez à Privacy Mode pour utiliser les Cloud Agents, vous ne pourrez plus revenir ensuite au mode Legacy. Sur le forum de Cursor, un employé de l'éditeur a répondu le 25 juillet 2026 que les comptes individuels ne peuvent pas revenir en arrière, et un autre a écrit le 1er juillet 2026 que le mode Legacy est désormais réservé aux comptes Enterprise. Configurer l'app iOS ou lancer un Cloud Agent est donc une décision de confidentialité : tout le compte bascule dans le mode qui stocke du code.
Pour savoir dans quel mode vous êtes, ouvrez Cursor Settings (Cmd ou Ctrl + Maj + J), puis General, et regardez le réglage Privacy Mode ; dans une équipe, il se trouve dans le dashboard de l'équipe. Si votre revue de sécurité date d'avant juin 2025, ou si elle cite l'ancienne promesse, elle décrit un mode que vous n'avez peut-être plus.
Cursor utilise-t-il votre code pour entraîner ses modèles ?
Avec Privacy Mode, Cursor n'utilise pas votre code pour entraîner ses modèles. La page sur l'utilisation des données est nette : chez Cursor, les données des clients ne servent pas à l'entraînement, et ses fournisseurs de modèles ne les stockent pas et ne s'en servent pas pour entraîner les leurs. Sans Privacy Mode, Cursor peut entraîner ses modèles sur votre code, vos prompts et vos actions dans l'éditeur.
En 2026, c'est le constructeur de ces modèles qui a changé. SpaceX a finalisé le rachat de Cursor le 14 août 2026, pour 60,0 milliards de dollars payés en actions selon le document déposé auprès de la SEC, et Cursor entraîne ses modèles Grok avec SpaceXAI, la division IA de SpaceX, anciennement xAI, depuis un partenariat annoncé en avril 2026. Dans son billet sur Grok 4.5 du 8 juillet 2026, Cursor écrit que l'entraînement a porté sur des milliers de milliards de tokens de données Cursor, qui couvrent un large éventail d'interactions des utilisateurs avec des bases de code et des outils logiciels, et les fiches techniques de Grok 4.5, 4.6 et 4.7 mentionnent des « anonymized Cursor workflow data », des données de travail anonymisées issues de Cursor. Le prospectus de SpaceX, déposé le 12 juin 2026, est tout aussi direct : « We expect that access to this data will enhance our model training and inference, including with respect to Grok ». Autrement dit, SpaceX attend de l'accès à ces données un meilleur entraînement et une meilleure inférence de ses modèles, Grok compris.
Pour qui active Privacy Mode, la réponse de Cursor est catégorique. Sa page d'aide affirme que Privacy Mode fonctionne pour Grok 4.5 exactement comme pour tous les autres modèles, et qu'avec Privacy Mode activé, votre code ne sert jamais à l'entraînement. Les fiches des modèles, elles, ne disent pas de quels comptes venaient les données d'entraînement. En pratique, la lecture est simple : avec Privacy Mode, Cursor s'engage à ce que votre code ne serve pas de données d'entraînement ; sans lui, vos sessions sont précisément le type de données sur lesquelles, selon Cursor, ces modèles ont été entraînés.
Une enquête de presse mérite d'être signalée. Le 15 octobre 2026, The Information a rapporté que des employés de Cursor avaient cherché à savoir si des données confidentielles étaient parvenues à SpaceX pour entraîner son IA, pendant le développement de Grok Bot. Nous n'avons trouvé aucune déclaration publique de Cursor à ce sujet.
Quels modèles conservent vos données même avec Privacy Mode ?
Même avec Privacy Mode, quelques modèles conservent vos données chez leur fournisseur, et ceux que Cursor nomme sont Claude Fable 5 et 5.1. La plupart des modèles tournent sous les accords de conservation zéro de Cursor, mais la page de gouvernance des données prévient que certains exigent une conservation chez le fournisseur et sortent de ces accords. Pour Fable, la raison est donnée : Anthropic stocke leurs entrées et leurs sorties pour des examens automatiques et humains de prévention des préjudices, et ces données ne servent ni à l'entraînement ni à l'amélioration des produits.
Cursor place un verrou devant ces modèles. Avec Privacy Mode, sur un compte individuel comme dans une équipe, les requêtes vers ces modèles échouent tant que leur politique de conservation n'a pas été approuvée depuis le dashboard, et l'approbation vaut pour toute l'équipe. Autoriser Fable pour un ingénieur, c'est l'autoriser pour tout le monde : la décision revient à la personne responsable de votre politique de données. Côté Anthropic, la politique sur les modèles couverts garde 30 jours les prompts et les réponses de ces modèles, sur toutes les plateformes qui les proposent. Sans Privacy Mode, ce verrou saute : la page de Cursor sur Fable 5.1 indique que le modèle est activé d'office pour les comptes individuels et les équipes sans Privacy Mode, et qu'Anthropic conserve ses entrées et ses sorties quel que soit ce réglage.
Deux autres cas échappent à la ZDR par construction : votre propre clé API, on l'a vu, et tout modèle appelé via une URL de base personnalisée ou une passerelle, qui obéit alors aux conditions de cette passerelle.
Quelle offre Cursor choisir en entreprise ?
En entreprise, Cursor doit tourner sur une offre Teams ou Enterprise, avec Privacy Mode imposé et les comptes personnels bannis des machines de l'entreprise. Dans l'ordre :
- Mettez le code de l'entreprise dans une équipe. D'après la page d'aide, Privacy Mode est activé par défaut pour tous les membres d'une équipe, et le DPA n'existe que sous contrat Teams ou Enterprise.
- Imposez Privacy Mode. Dans le dashboard de l'équipe, ouvrez Settings, puis Privacy Mode, et imposez-le pour que les membres ne puissent pas le désactiver. Les nouveaux membres héritent du réglage de l'équipe.
- Fermez la porte aux comptes personnels. La page de gouvernance des données recommande la politique d'appareil Allowed Team IDs, qui empêche de se connecter, sur les postes de l'entreprise, à des comptes personnels où Privacy Mode n'est peut-être pas activé.
- Tranchez la question des Cloud Agents. Ils stockent du code, leurs conversations restent jusqu'à ce qu'on les supprime, et ils ne fonctionnent pas avec Privacy Mode (Legacy). Si vous les activez, restreignez leur accès réseau et fixez une politique de rétention.
- N'approuvez les modèles à conservation qu'en connaissance de cause. Laissez Fable 5 et 5.1 désactivés tant que votre politique de données ne les autorise pas, puis réservez-les aux groupes qui en ont besoin grâce au contrôle d'accès aux modèles.
- Coupez ce qui ne sert pas. Remote Control, qui permet de piloter vos agents locaux depuis l'app iOS de Cursor, est activé par défaut depuis le 6 octobre 2026, sur les offres qui le proposent, pour tout le monde sauf les organisations Enterprise, selon le changelog de Cursor. Le changelog affirme que l'agent continue de tourner sur votre ordinateur ; la documentation précise, elle, que la boucle de l'agent s'exécute dans le cloud de Cursor, et que Cursor y envoie l'état de la conversation et le contexte du modèle nécessaires pour poursuivre la session. Si personne n'en a besoin, désactivez-le dans les réglages des agents ; côté Enterprise, les administrateurs le gèrent dans Org settings, Security and identity.
- Sortez les secrets de l'arborescence. Un gestionnaire de secrets injecté à l'exécution vaut mieux que n'importe quel fichier d'exclusion. Ce qui n'est pas sur le disque ne peut être ni lu, ni envoyé, ni conservé.
Ce que Privacy Mode ne couvre pas
Le Privacy Mode de Cursor règle ce que Cursor et ses fournisseurs conservent, pas ce que l'agent lit, et tout ce que l'agent lit part dans une requête. Un fichier .env, une clé SSH, un fichier d'identifiants cloud : si l'agent l'ouvre, son contenu part vers le backend de Cursor et vers le modèle au tour suivant, Privacy Mode ou pas. Conservation zéro veut dire que le fournisseur ne le garde pas, pas que le secret n'a jamais quitté votre portable.
Le fichier d'exclusion de Cursor a une limite connue. .cursorignore masque des fichiers aux outils de fichiers de l'agent, à Tab et aux mentions @, mais la référence du fichier d'exclusion reconnaît que les outils de terminal et de serveur MCP de l'agent ne peuvent pas bloquer l'accès au code couvert par .cursorignore. Une commande lancée hors de la sandbox peut toujours faire cat .env. Notre article sur le YOLO mode et l'Auto-run de Cursor explique quels modes d'exécution laissent cette porte ouverte, et le guide des risques de sécurité de Cursor couvre les autres contrôles de l'éditeur.
C'est là qu'un garde-fou a sa place. VibeDefend, la couche que CybeDefend installe dans Claude Code, Cursor et Codex, exécute ses garde-fous comme un hook Cursor avant chaque appel d'outil, quel que soit le mode d'exécution. Par défaut, ils refusent la lecture des fichiers .env et .env.* (sauf les modèles comme .env.example), des clés privées et de ~/.ssh, des identifiants AWS, Google Cloud, Azure, Kubernetes et Docker, et des fichiers dont le nom évoque un secret, que la lecture passe par les outils de fichiers de l'agent ou par les lecteurs shell habituels comme cat, grep, jq, cp, node -e ou python -c. La décision se prend sur votre portable, avant que l'outil ne s'exécute : une lecture refusée n'envoie rien au modèle. Dans l'étude contrôlée de CybeDefend du 24 août 2026, sur trente tickets traités par un agent, 1 769 commandes shell ont été vérifiées et dix-sept refusées : une interception justifiée, quand l'agent est allé de lui-même chercher dans le trousseau, avec git credential fill, un token GitHub enregistré, trois refus conformes à la politique et treize faux positifs.
Un garde-fou qui compare des chemins et le texte des commandes reste une ceinture de sécurité, pas un mur. Il connaît les lecteurs qu'il liste, pas tous les interpréteurs, et il ne décide que là où il est installé. Le contrôle principal reste un secret absent de l'arborescence.
Puisque cet article parle de l'endroit où part le code, voici où part le nôtre. Les garde-fous décident sur votre portable. Pour servir les règles métier et de sécurité qui correspondent à la ligne en cours d'écriture, VibeDefend envoie un court extrait de ce code au backend de CybeDefend, et l'analyse avant le commit envoie les fichiers modifiés, l'un et l'autre dans la région UE ou US que vous choisissez à l'installation. Votre code ne sert jamais à entraîner un modèle. La page sécurité détaille ce qui est conservé, et où.
Si votre équipe utilise plusieurs agents, la même question appelle d'autres réponses pour Claude Code et Anthropic et pour Codex et OpenAI, et notre guide de la sécurité des agents de code IA les met côte à côte. Un serveur MCP branché sur Cursor reçoit lui aussi du contexte, sous ses propres conditions : raison de plus pour l'examiner comme du code. Et si vous déployez Cursor sur du code qui ne doit pas sortir de l'entreprise, parlons-en.
Questions fréquentes
Cursor est-il conforme au RGPD ?
Cursor peut s'utiliser de façon conforme au RGPD avec une offre Teams ou Enterprise, qui inclut un DPA fondé sur les clauses contractuelles types de 2021, soumis au droit irlandais et à la Data Protection Commission irlandaise. Les offres individuelles n'ont pas de DPA. Les données partent principalement aux États-Unis, et Cursor ne propose aujourd'hui aucune résidence des données en Europe.
Cursor stocke-t-il mon code sur ses serveurs ?
Avec Privacy Mode, pas pour les requêtes ordinaires, en dehors d'un cache chiffré temporaire. Les Cloud Agents stockent une copie chiffrée de votre dépôt pendant leur exécution, gardent les snapshots de VM pendant 30 jours d'inactivité et conservent leurs conversations jusqu'à ce que vous les supprimiez. Sans Privacy Mode, Cursor peut stocker votre code et s'en servir pour l'entraînement. Dans tous les modes, les prompts signalés pour abus peuvent être conservés.
Cursor utilise-t-il mon code pour entraîner ses modèles ?
Pas avec Privacy Mode : les données des clients ne servent pas à l'entraînement chez Cursor, et ses fournisseurs de modèles sont liés par des accords de conservation zéro. Sans Privacy Mode, Cursor peut utiliser votre code, vos prompts et vos actions dans l'éditeur pour entraîner ses modèles, y compris les Grok qu'il développe avec SpaceXAI, la division IA de SpaceX, qui a racheté Cursor le 14 août 2026.
Quelle différence entre Privacy Mode et Privacy Mode (Legacy) ?
Les deux excluent votre code de l'entraînement et reposent sur des accords de conservation zéro avec les fournisseurs de modèles. Privacy Mode (Legacy), le mode d'origine, promet en plus que Cursor ne stocke rien de votre code : c'est pourquoi il bloque les Cloud Agents, Remote Control, l'app iOS et Grok Bot. Le Privacy Mode actuel, introduit en juin 2025, autorise Cursor à stocker du code pour ces fonctionnalités. Une fois sorti du mode Legacy, on n'y revient pas.
Privacy Mode est-il activé par défaut dans Cursor ?
Dans une équipe, oui : Cursor indique que Privacy Mode est activé par défaut pour tous les membres d'une équipe et pour Enterprise, et les administrateurs peuvent l'imposer. Pour un compte individuel, Cursor ne donne pas la valeur par défaut. Ouvrez Cursor Settings, puis General, et vérifiez avant d'ouvrir du code qui n'est pas le vôtre.
Cursor garantit-il une conservation zéro des données ?
Oui, avec Privacy Mode, grâce à ses accords avec les fournisseurs de modèles. Trois cas y échappent : votre propre clé API, qui vous place sous la politique de votre fournisseur ; les modèles qui exigent une conservation, comme Claude Fable 5 et 5.1, qu'il faut d'abord approuver dans le dashboard ; et les prompts signalés par les détecteurs d'abus, qui peuvent être gardés pour enquête.
Les données de Cursor peuvent-elles rester en Europe ?
Pas aujourd'hui. L'infrastructure de Cursor est surtout hébergée dans la région US d'AWS, avec quelques services sensibles à la latence en Europe et à Singapour, et la seule résidence des données proposée aux clients Enterprise est américaine. Aucune option de stockage en Europe n'existe. Une couverture de l'inférence seule en UE et au Royaume-Uni est disponible sur demande, et une prise en charge plus large de l'UE est en cours de développement.
Cursor est-il certifié SOC 2 ou ISO 27001 ?
Cursor détient une attestation SOC 2 Type II et les certifications AIUC-1, ISO/IEC 27001:2022 et ISO/IEC 42001:2023, rapports sur demande via son portail de confiance. Elles couvrent les contrôles de Cursor. Votre auditeur voudra quand même savoir comment votre équipe l'a configuré : quelle offre, Privacy Mode imposé ou non, quels modèles approuvés.
Avec ma propre clé API, mon code passe-t-il quand même par Cursor ?
Oui. Les requêtes faites avec votre clé passent toujours par le backend de Cursor, où le prompt est construit, et elles sortent des accords de conservation zéro de Cursor : c'est la politique de conservation de votre fournisseur qui s'applique.
Les Cloud Agents de Cursor gardent-ils une copie de mon code ?
Oui, c'est leur principe. Un Cloud Agent clone votre dépôt dans une VM isolée, garde des snapshots chiffrés pendant 30 jours d'inactivité et conserve sa conversation, diffs compris, jusqu'à ce que vous la supprimiez. Les snapshots ne peuvent pas être supprimés à la demande. Si votre politique interdit le stockage de code, n'activez pas les Cloud Agents.
Cursor peut-il lire mon fichier .env même avec Privacy Mode ?
Oui. Privacy Mode décide de ce qui est conservé, pas de ce qui est lu. .cursorignore masque .env aux outils de fichiers de l'agent, mais une commande de terminal lancée hors de la sandbox peut toujours le lire, et tout ce que l'agent lit part avec la requête. Gardez les secrets actifs hors du projet et bloquez ces lectures avec un garde-fou.