

Sur cette page
- Quelle alternative à Semgrep selon votre raison de partir ?
- Que laisse de côté la Community Edition de Semgrep ?
- Opengrep remplace-t-il Semgrep sans rien changer ?
- Quelles alternatives contrôlent le code écrit par des agents IA ?
- Comment les alternatives facturent-elles, comparées à Semgrep ?
- Où chaque alternative garde-t-elle votre code et vos résultats ?
- Quand faut-il rester sur Semgrep ?
- Comment quitter Semgrep sans perdre vos règles ?
- Où se situe CybeDefend ?
- Questions fréquentes
- Quelle est la meilleure alternative gratuite à Semgrep ?
- Peut-on utiliser ses règles Semgrep avec Opengrep ?
- La version gratuite de Semgrep fait-elle de l'analyse inter-fichiers ?
- SonarQube est-il une bonne alternative à Semgrep ?
- Que choisir à la place de Semgrep Guardian ?
- Où Semgrep héberge-t-il les données de ses clients ?
- CodeQL est-il une alternative gratuite à Semgrep ?
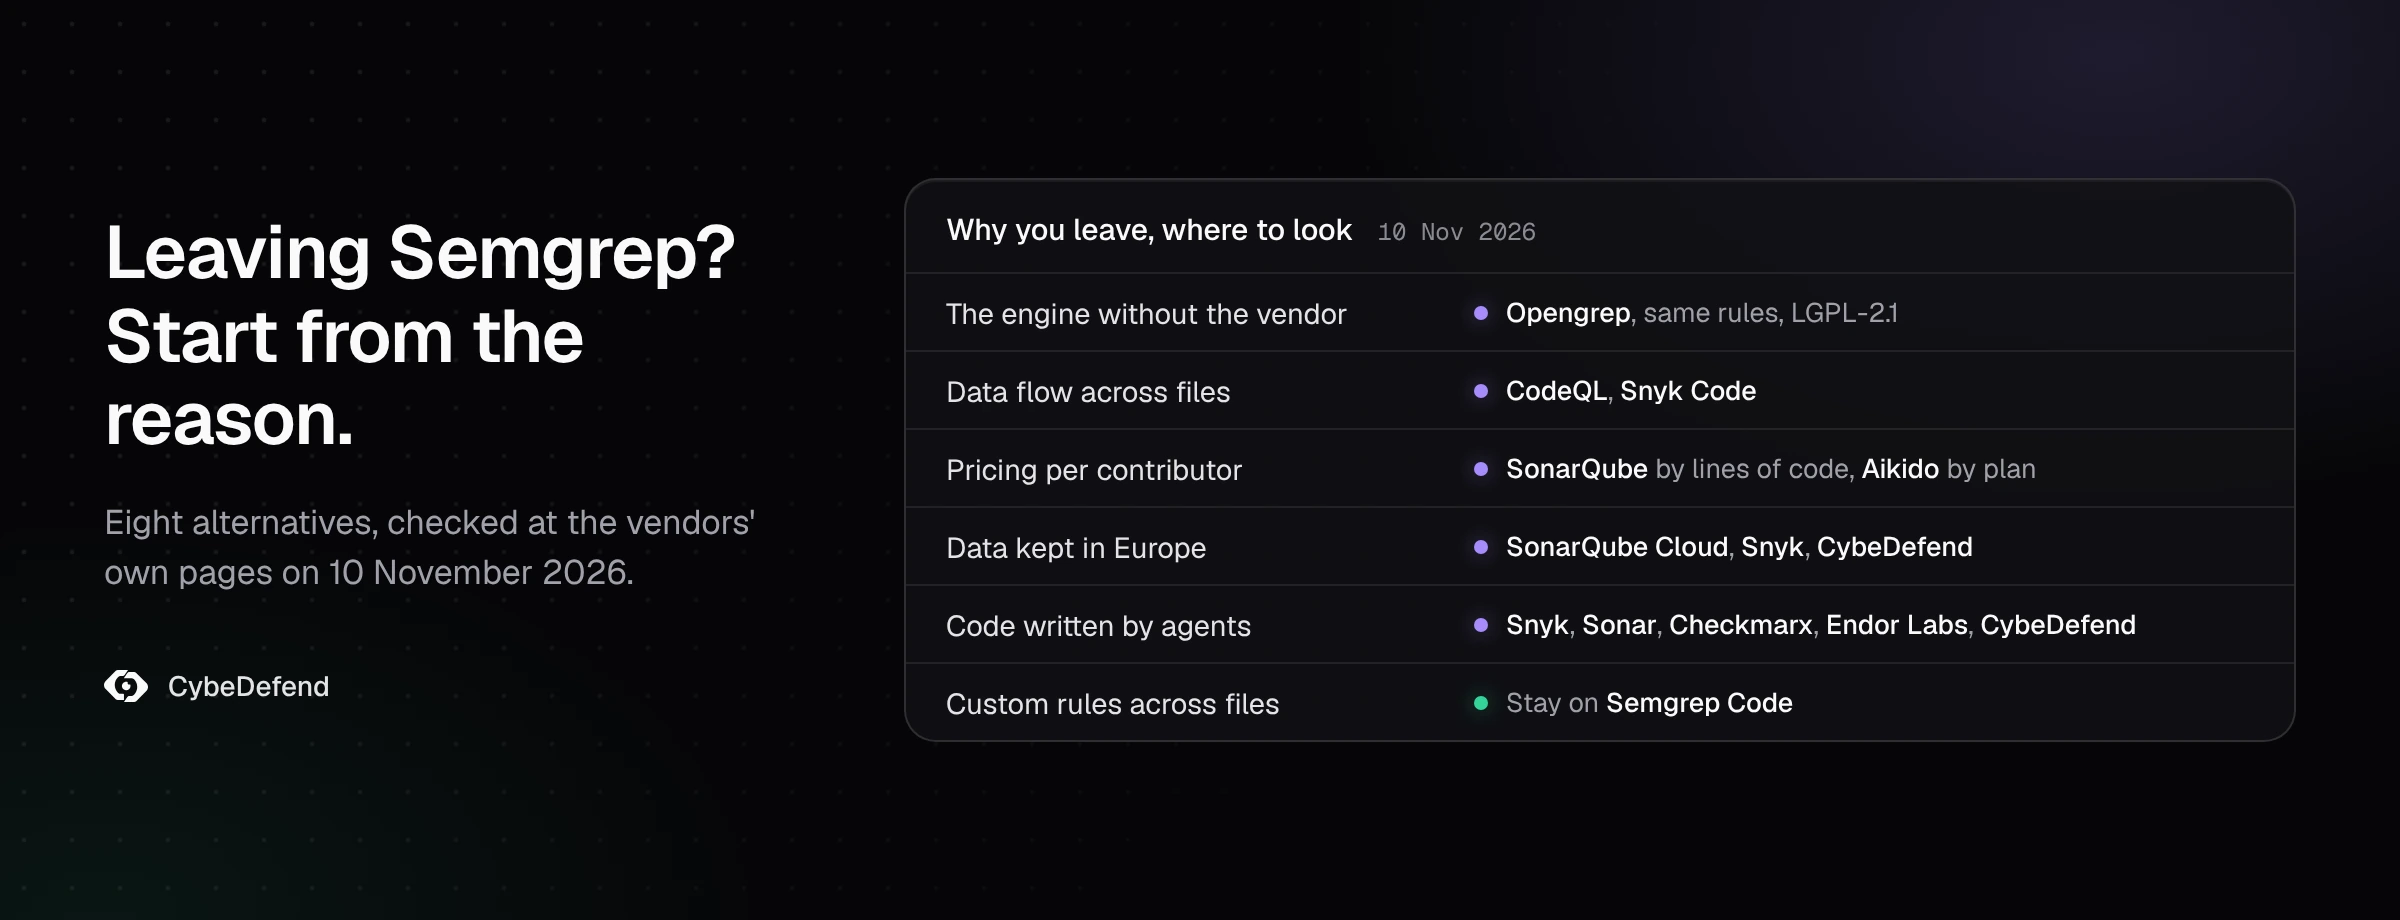
La bonne alternative à Semgrep dépend de la raison pour laquelle vous le quittez. Nous en avons vérifié huit sur les pages des éditeurs eux-mêmes le 10 novembre 2026 ; pour les seuls moteurs gratuits, notre comparatif des outils SAST open source en passe vingt au crible. Ce sont les raisons qui trient le marché. Pour garder le moteur open source sans l'entreprise, Opengrep exécute vos règles Semgrep telles quelles. Pour suivre les données d'un fichier à l'autre sans passer à l'offre payante de Semgrep, CodeQL et Snyk Code le font. Pour ne plus payer au contributeur, SonarQube facture aux lignes de code et Aikido à la formule. Pour garder vos données en Europe, SonarQube Cloud, Snyk Enterprise et CybeDefend proposent une région UE, là où Semgrep stocke les données de ses clients chez AWS, aux États-Unis. Et pour le code écrit par des agents IA, Snyk, SonarQube, Checkmarx, Endor Labs et CybeDefend tournent désormais dans l'agent, comme Semgrep Guardian.
Quelle alternative à Semgrep selon votre raison de partir ?
Partez de la raison, pas d'une liste de logos. Chaque ligne ci-dessous nomme ce qui pousse une équipe à regarder ailleurs, les outils qui y répondent, et ce qu'ils apportent en échange.
| Pourquoi vous partez | Où regarder | Ce que vous obtenez |
|---|---|---|
| Vous voulez le moteur sans l'éditeur | Opengrep | La même syntaxe de règles sous LGPL-2.1, maintenue au grand jour avec le soutien de plusieurs éditeurs AppSec |
| La Community Edition s'arrête à un fichier ou à une fonction | CodeQL dans GitHub Code Security, Snyk Code | Le suivi des données entre fichiers, dans un produit commercial |
| Le prix au contributeur grimpe avec l'équipe | SonarQube, Aikido | Un prix aux lignes de code, ou un forfait par formule qui inclut un nombre d'utilisateurs |
| Votre code et vos résultats doivent rester en Europe | SonarQube Cloud, Snyk Enterprise, CybeDefend, ou un moteur auto-hébergé | Une région UE, ou rien qui ne quitte vos machines |
| Ce sont désormais des agents qui écrivent le code | Snyk Studio, les plugins agents de SonarQube, Checkmarx Developer Assist, Endor Labs AURI, CybeDefend VibeDefend | Des contrôles dans la session de l'agent, comme le fait Semgrep Guardian |
| Vous voulez une seule plateforme pour le code, les dépendances, les conteneurs et l'IaC | Snyk, Aikido, Checkmarx, CybeDefend | Une seule file pour tous les scanners, images de conteneurs comprises |
Les trois premières raisons viennent des conditions de Semgrep elles-mêmes, que la section suivante lit ligne par ligne.
Que laisse de côté la Community Edition de Semgrep ?
Le moteur gratuit lit un fichier à la fois. La comparaison publiée par Semgrep indique que la Community Edition « provides cross function constant propagation and single function taint analysis », et qu'elle « can't track data beyond a single function or file and may find more false positives ». L'analyse inter-fichiers fait partie de l'offre payante Semgrep Code, que la FAQ de Semgrep décrit comme une analyse « proprietary cross-file (interfile) ». La Community Edition n'a pas non plus de tri des résultats, de réglage, de métriques ni de rapports : à l'échelle, son déploiement et l'envoi de ses résultats où que ce soit se font à la main.
Trois autres faits nourrissent la recherche d'alternatives :
- Les règles ne sont pas open source. Le moteur est sous LGPL-2.1, mais toutes les règles maintenues par Semgrep relèvent de la Semgrep Rules License v1.0, dont Semgrep dit lui-même qu'elle « is not an open source license ». Un éditeur ne peut pas les utiliser dans un produit concurrent ou une offre SaaS. Les règles de dépôts tiers présentes dans le registry gardent leur propre licence.
- Le prix suit vos contributeurs. La Free Edition couvre jusqu'à 10 contributeurs. Au-delà, l'offre Teams est facturée par contributeur, par mois et par produit (Code, Supply Chain, Secrets). Un contributeur est toute personne ayant fait un commit dans un dépôt privé analysé au cours des 90 derniers jours.
- Les données sont aux États-Unis. La FAQ de Semgrep l'écrit noir sur blanc : « All customer data is located in AWS (US region). »
Rien de tout cela ne fait de Semgrep un mauvais outil. Cela explique pourquoi une équipe partie du moteur gratuit se retrouve face à une décision en grandissant, et pourquoi les réponses diffèrent.
Opengrep remplace-t-il Semgrep sans rien changer ?
Pour le moteur, presque. Opengrep est un fork de Semgrep sous la même licence LGPL-2.1 ; son README indique qu'il « was created when Semgrep moved critical features behind a commercial licence ». Il lit la même syntaxe de règles, donc vos propres règles tournent telles quelles :
# vos règles existantes, résultats en SARIF pour la CI ou une plateforme de sécurité
opengrep scan --sarif-output=opengrep.sarif -f ./rules .
Ce qu'il ajoute par rapport à la Community Edition de Semgrep :
- Le taint entre fonctions d'un même fichier, avec
--taint-intrafile. L'équivalent chez Semgrep,--pro-intrafile, est une fonction payante de Semgrep Code. - Plus de langages. La comparaison de Semgrep elle-même attribue à Opengrep Crystal, Visual Basic et Apex ; ses mainteneurs y ajoutent Elixir.
- Le packaging. Des binaires autonomes, sans runtime Python, signés avec Cosign.
- Le taint inter-fichiers, en test. La pré-version
v2.0.0-nopython-interfiledu 11 septembre 2026 ajoute.alpha.3 --taint-interfile, marquée « FOR TESTING ONLY ». La dernière version stable est la 1.30.0, du 7 septembre 2026.
Ce qu'il ne fait pas : il ne publie aucun jeu de règles à lui, les nouvelles classes de vulnérabilités sont donc à votre charge ; il n'analyse ni les dépendances ni les secrets ; il ne s'utilise qu'en ligne de commande, sans dashboard ni tri. Semgrep note aussi que les deux lignes de commande « remain similar, though individual arguments have diverged » : relisez vos scripts de CI.
Le projet est vivant. Sur sa première année, il a publié 43 versions et accepté 29 pull requests de 17 contributeurs externes, selon un billet publié en mai 2026 sur le blog d'Aikido par l'un de ses trois mainteneurs. Les soutiens cités dans son README sont Aikido, Amplify, Endor Labs, Kodem et Orca Security.
Quelles alternatives contrôlent le code écrit par des agents IA ?
La réponse de Semgrep s'appelle Guardian, un plugin qui regroupe « an MCP server, hooks, and skills », dont les « hooks fire on every file write ». Il cite Claude Code, Cursor et Devin Desktop (encore nommé Windsurf), a ajouté OpenAI Codex en octobre 2026 « with the same capabilities as Claude Code », et propose une version GitHub Copilot en accès anticipé. Les nouvelles organisations Semgrep peuvent l'essayer gratuitement pendant 30 jours.
Cinq alternatives font désormais ce même travail. Telles que chaque éditeur les documente au 10 novembre 2026 :
| Outil | Agents cités par l'éditeur | Comment il s'intègre | Ce qui le distingue |
|---|---|---|---|
| Snyk Studio | Claude Code, Cursor, Codex CLI, Gemini CLI, GitHub Copilot | Hooks, et son serveur MCP pour les autres agents | Analyses du code, des dépendances, des conteneurs et de l'IaC sous forme d'outils pour l'agent |
| SonarQube | Claude Code ; des plugins aussi listés pour Cursor, Codex, Google Antigravity et la CLI Copilot | Skills, agents, hooks et un serveur MCP | Une analyse après chaque modification de fichier avec Agentic Analysis, en bêta pour C#, Java, JavaScript, Python et TypeScript ; plus de 450 motifs de secrets bloqués avant d'atteindre le modèle |
| Checkmarx Developer Assist | Cursor, Devin Desktop, Kiro ; des plugins CLI pour Claude Code, Copilot, Cursor, Gemini et Codex | Extension d'IDE, plugins CLI | Détecte, corrige et « verifies it before code is committed » |
| Endor Labs AURI | Cursor, Claude Code, OpenAI Codex, OpenHands | Plugin de skills, serveur MCP, CLI | Code, secrets, dépendances et images de conteneurs ; gratuit pour tous |
| CybeDefend VibeDefend | Claude Code, Cursor, OpenAI Codex, Google Antigravity, Devin Desktop, GitHub Copilot | Une commande d'installation, des hooks et MCP | Sert les règles métier et de sécurité de votre équipe pendant que l'agent écrit, et refuse les commandes dangereuses avant leur exécution |
Ils diffèrent par le moment où ils agissent et par ce sur quoi ils agissent. Chaque outil du tableau contrôle le code une fois écrit : un fichier, une modification, un diff. Deux d'entre eux agissent aussi sur ce que fait l'agent. Les garde-fous de VibeDefend contrôlent chaque appel d'outil dans Claude Code, Cursor, OpenAI Codex et Google Antigravity, et bloquent les écritures de fichiers, les lectures de fichiers et les commandes shell dans Devin Desktop ; l'Agent Behavior Governance de Snyk évalue chaque action de l'agent au regard d'une politique avant qu'elle ne s'exécute. Pour le marché plus large, notre comparatif des meilleurs outils de sécurité du code IA selon le besoin va plus loin.
Comment les alternatives facturent-elles, comparées à Semgrep ?
Avec des unités différentes, et c'est ce qui compte plus que le prix catalogue. Une équipe qui paie au contributeur paie ses effectifs ; une équipe qui paie aux lignes de code paie la taille de ce qu'elle livre. Voici ce que compte chaque éditeur, tel que publié le 10 novembre 2026 :
| Outil | Ce que vous payez | Gratuit pour démarrer |
|---|---|---|
| Semgrep | Chaque contributeur, par produit, par mois | Jusqu'à 10 contributeurs |
| Opengrep | Rien, LGPL-2.1 | Tout |
| SonarQube | Les lignes de code : un plafond sur Cloud, par instance sur Server | Community Build, auto-hébergé ; Cloud jusqu'à 50 000 lignes privées |
| GitHub Code Security | Chaque committer actif, par mois, y compris avec l'offre GitHub Team | La CLI CodeQL sur du code open source |
| Snyk | Chaque développeur contributeur, par produit | Un nombre limité de tests |
| Aikido | Un forfait par formule qui inclut un nombre d'utilisateurs | 2 utilisateurs, 10 dépôts |
| Checkmarx, Endor Labs | Sur demande | Endor Labs AURI est gratuit |
| CybeDefend | Par siège dans notre cloud ; VibeDefend facturé à l'usage | L'édition open source, gratuite en auto-hébergement ; le palier gratuit de VibeDefend |
Comptez avant de comparer. Semgrep, Snyk et GitHub comptent tous les personnes qui ont fait un commit sur les 90 derniers jours, prestataires et contributeurs occasionnels compris : c'est ce chiffre qu'il faut apporter à chaque devis. Notre analyse de ce que coûte la sécurité du code IA met ces unités en regard des heures que coûte la correction d'une vulnérabilité.
Où chaque alternative garde-t-elle votre code et vos résultats ?
Si la localisation des données est votre raison de partir, voici la liste courte, d'après la documentation de chaque éditeur :
- Semgrep : AWS, région US, pour toutes les données clients.
- SonarQube Cloud : région UE par défaut ; une région US avec l'offre Team (annuelle) ou Enterprise. La région se choisit à l'inscription et ne peut plus changer ensuite.
- Snyk : États-Unis, UE (Francfort) et Australie, plus une région pour le gouvernement américain ; l'hébergement régional est réservé aux offres Enterprise.
- CybeDefend : en Europe sur une infrastructure qualifiée SecNumCloud, la qualification de l'ANSSI, ou dans une région US, au choix à l'inscription ; sur site ou en environnement isolé pour Enterprise.
- Auto-hébergé : Opengrep, SonarQube Community Build ou Server et la CLI CodeQL tournent sur vos machines, le code ne les quitte donc jamais. La CLI CodeQL exige tout de même une licence payante pour du code privé.
Quand faut-il rester sur Semgrep ?
Restez si votre équipe sécurité écrit ses propres règles et a besoin qu'elles suivent les données d'un fichier à l'autre. Le moteur inter-fichiers de Semgrep Code lit ces règles aujourd'hui ; le mode inter-fichiers d'Opengrep est une version de test, et chaque autre moteur cité ici imposerait de les réécrire dans son propre langage. Restez aussi si vous vous appuyez déjà sur le tri de Semgrep Assistant, sur Supply Chain et sur Guardian, et qu'un hébergement aux États-Unis vous convient. Un changement coûte des règles, des modifications de CI et quelques semaines de résultats en parallèle : il doit vous apporter quelque chose que vous avez identifié dans le premier tableau.
Comment quitter Semgrep sans perdre vos règles ?
Traitez-le comme une migration de règles d'abord, d'outils ensuite.
- Triez vos règles par propriétaire. Les règles écrites par votre équipe vous appartiennent. Les règles tierces du registry gardent leur propre licence. Les règles maintenues par Semgrep relèvent de la Semgrep Rules License v1.0 : lisez-la avant de les réutiliser dans un produit à vous.
- Faites tourner les deux moteurs sur les pull requests pendant deux semaines. Exportez le SARIF de chacun et comparez ce qu'ils trouvent sur les mêmes commits.
- Ne bloquez que sur les nouveaux résultats. Une baseline évite que le changement d'outil noie la file sous les anciens résultats ; notre article sur le tri des résultats SAST qui ne sont que du bruit couvre la suite.
- Gardez une seule file. Si vous combinez un moteur multi-langages et un spécialiste par langage, fusionnez leur SARIF au même endroit, comme le montre notre guide pour faire tourner plusieurs outils SAST open source ensemble.
Où se situe CybeDefend ?
CybeDefend réunit l'analyse SAST, SCA, secrets, IaC, conteneurs et CI/CD en un seul endroit et trie les résultats par reachability, pour que ceux du haut soient ceux qu'un attaquant peut atteindre. Il exécute aussi les scanners SARIF de votre choix, Opengrep compris, dans la même file dédupliquée : quitter la plateforme de Semgrep ne vous oblige donc pas à abandonner vos règles. Les données restent en Europe sur une infrastructure qualifiée SecNumCloud, ou dans une région US. Quand des agents écrivent le code, VibeDefend leur transmet vos règles et les résultats pendant l'écriture, avant la pull request. L'édition open source, gratuite en auto-hébergement, a sa liste d'attente ouverte.
Questions fréquentes
Quelle est la meilleure alternative gratuite à Semgrep ?
Opengrep, si vous voulez le même moteur : il est sous LGPL-2.1, exécute les règles Semgrep sans modification et ajoute le suivi du taint entre fonctions d'un même fichier. SonarQube Community Build est l'option gratuite auto-hébergée, avec ses propres règles. Associez l'un ou l'autre à un spécialiste de votre langage principal, comme Bandit pour Python ou gosec pour Go.
Peut-on utiliser ses règles Semgrep avec Opengrep ?
Oui. Les deux moteurs lisent la même syntaxe de règles, donc les règles écrites par votre équipe tournent telles quelles. Certains arguments de la ligne de commande diffèrent : vérifiez vos scripts de CI. Les règles maintenues par Semgrep relèvent de la Semgrep Rules License v1.0, qui n'est pas une licence open source, et Opengrep ne fournit aucun jeu de règles à lui.
La version gratuite de Semgrep fait-elle de l'analyse inter-fichiers ?
Non. La Community Edition suit le taint à l'intérieur d'une seule fonction et ne peut pas suivre les données au-delà d'une fonction ou d'un fichier. L'analyse inter-fichiers fait partie de l'offre payante Semgrep Code. Opengrep l'a dans une version de test, et CodeQL comme Snyk Code suivent les données entre fichiers dans leurs produits commerciaux.
SonarQube est-il une bonne alternative à Semgrep ?
Pour une équipe qui veut la qualité du code et la sécurité dans un seul outil, oui. Son socle couvre le SAST et la détection de secrets ; l'analyse des dépendances vient avec Advanced Security, vendu à partir de l'offre Team. SonarQube Cloud est facturé aux lignes de code, hébergé en UE par défaut, et ses plugins contrôlent le code dans Claude Code et d'autres agents. Les règles maison ne se transfèrent pas depuis Semgrep.
Que choisir à la place de Semgrep Guardian ?
Snyk Studio, les plugins agents de SonarQube, Checkmarx Developer Assist, Endor Labs AURI et CybeDefend VibeDefend tournent tous dans les agents de code IA. Ils diffèrent par les agents pris en charge, par le moment du contrôle (chaque écriture de fichier, chaque modification, avant le commit) et par leur capacité à agir aussi sur les commandes de l'agent, comme le font les garde-fous de VibeDefend.
Où Semgrep héberge-t-il les données de ses clients ?
Chez Amazon Web Services, en région US, d'après la FAQ de Semgrep. Les équipes qui ont besoin de données en Europe regardent la région UE de SonarQube Cloud, la région de Francfort de Snyk sur les offres Enterprise, l'hébergement de CybeDefend qualifié SecNumCloud en Europe, ou un moteur auto-hébergé.
CodeQL est-il une alternative gratuite à Semgrep ?
Seulement pour du code open source. Les requêtes CodeQL sont sous licence MIT, mais la CLI CodeQL est distribuée sous les conditions propres de GitHub : gratuite pour la recherche et le code open source, tandis que le code privé exige GitHub Code Security, facturé par committer actif. Son analyse de flux de données globale suit les données à travers tout le programme.