

Sur cette page
- Quels modèles de facturation trouve-t-on sur les outils de sécurité du code IA en 2026 ?
- Combien coûte CybeDefend ?
- Combien une équipe paie-t-elle vraiment sur un an ?
- Les deux coûts qu'aucune page de tarifs n'affiche
- Pourquoi l'endroit où l'outil intervient change son prix
- Comment comparer deux devis
- Est-ce rentable pour une start-up de trois personnes ?
- Questions fréquentes
- Combien coûte un outil de sécurité du code IA ?
- Quelle est la façon la moins chère de vérifier le code écrit par une IA ?
- Combien coûte un outil SAST ?
- Existe-t-il un outil gratuit pour sécuriser le code écrit par IA ?
- Quelle est l'option la moins chère quand on développe seul ?
- Paie-t-on au siège ou au dépôt ?
- Que propose CybeDefend gratuitement ?
- Comment calcule-t-on le ROI d'un outil de sécurité du code ?
- Le prix dépend-il de l'agent de code utilisé ?
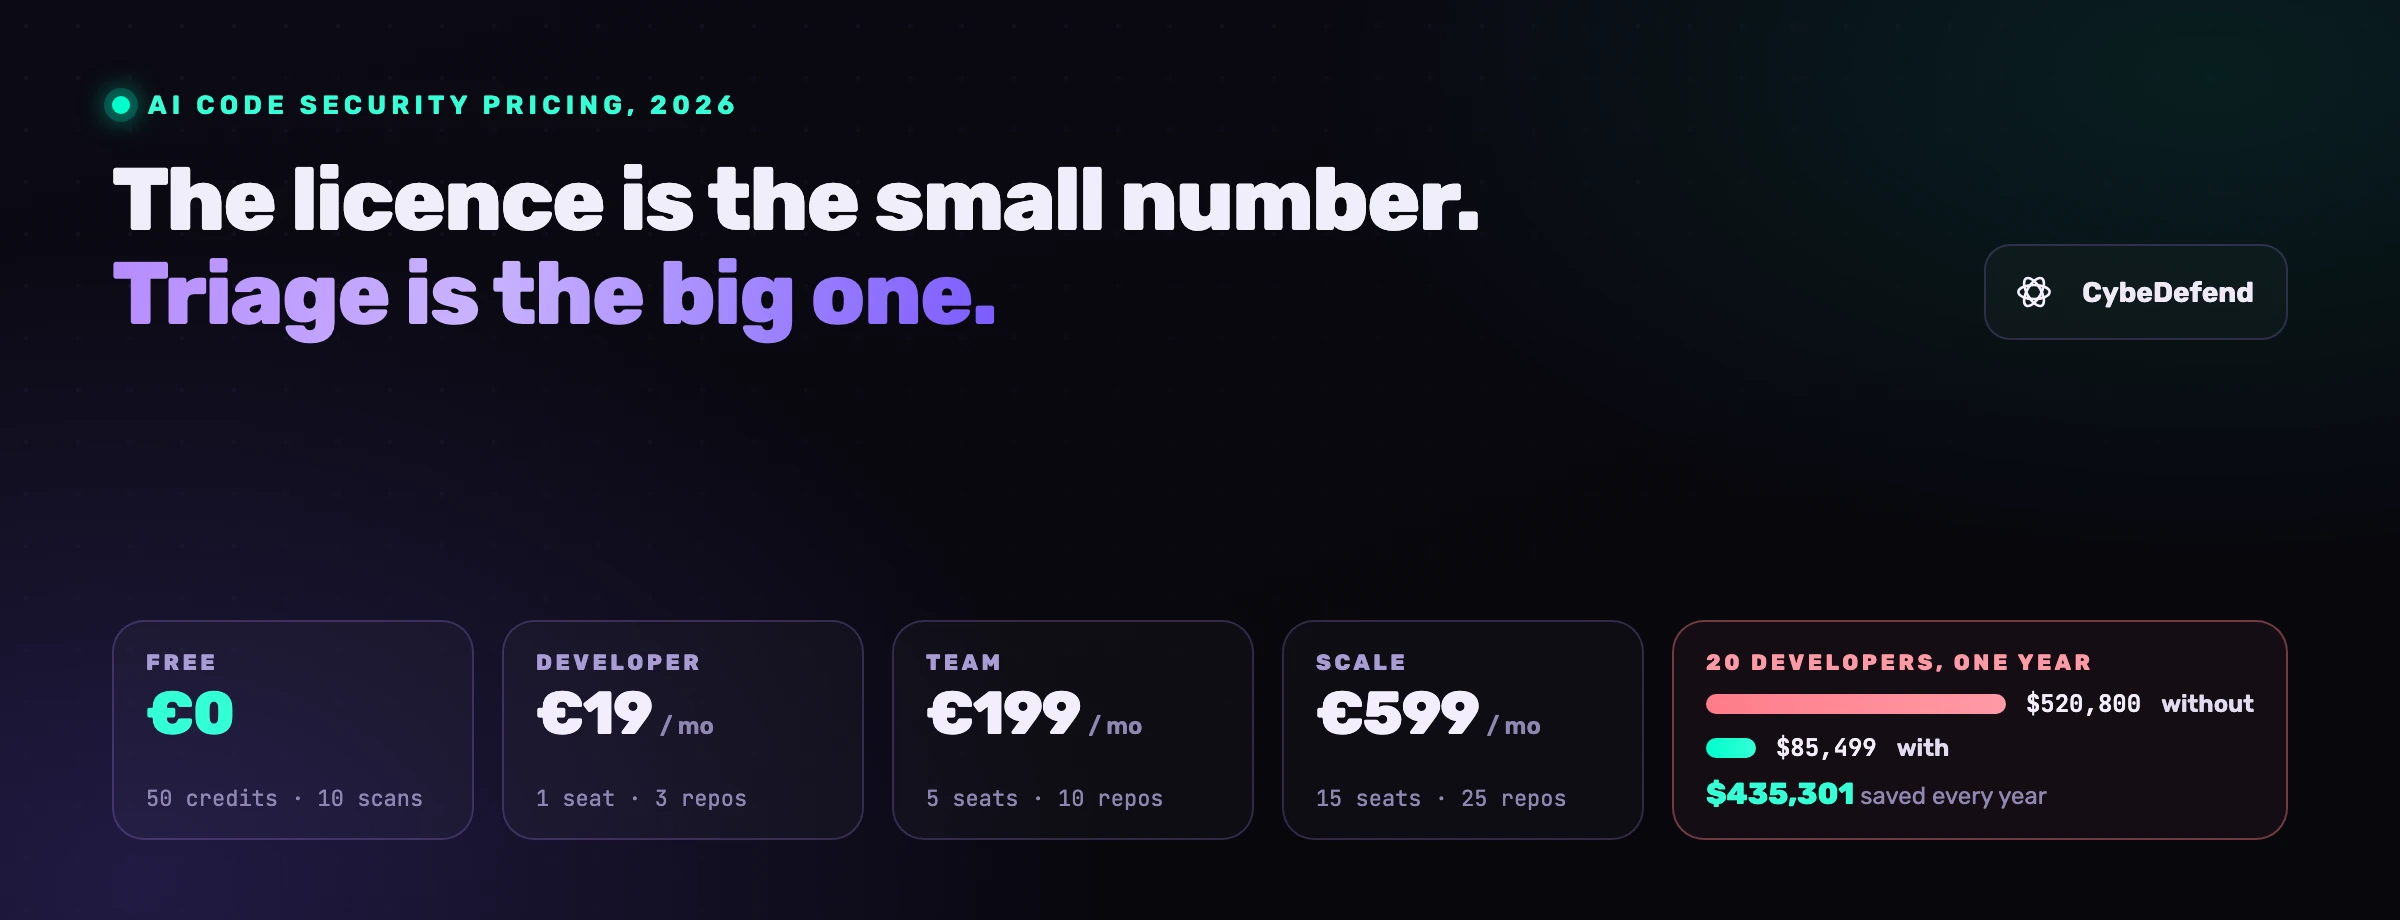
Un outil de sécurité du code IA peut ne rien coûter comme il peut coûter un contrat annuel à cinq chiffres, et dans les deux cas la licence est rarement la plus grosse ligne de la facture. Ce guide vous donne les quatre modèles de facturation que vous croiserez en 2026, avec ce que chacun facture sans le dire, puis la méthode pour transformer n'importe quel devis en montant annuel, qu'il s'agisse d'un développeur seul, d'une équipe de cinq ou d'une organisation de vingt développeurs. Viennent ensuite les deux coûts qui n'apparaissent sur aucune page de tarifs. Le premier, ce sont les heures que vos développeurs passent à rattraper les règles que l'agent a ignorées. Le second, ce sont les findings de sécurité qui remontent après le merge, faute d'avoir été vus pendant que le code s'écrivait.
Quels modèles de facturation trouve-t-on sur les outils de sécurité du code IA en 2026 ?
Les outils qui analysent le code écrit par IA se facturent de quatre façons en 2026 : au siège développeur, au développeur contributeur, par palier de plateforme avec des options, ou à l'usage sur les scans et les crédits. Ce qui les sépare pèse plus lourd sur la facture que le prix affiché, et la plupart des éditeurs en combinent deux, ce qui explique les surprises au renouvellement.
| Modèle | Ce qui vous est facturé | À qui cela convient | Ce qu'il faut vérifier avant de signer |
|---|---|---|---|
| Au siège développeur | Un utilisateur nommé qui accède à la plateforme | Les équipes qui savent qui a besoin du dashboard | Si l'intégration dans l'agent réclame un siège par développeur ou par machine |
| Au développeur contributeur | Toute personne ayant committé sur un dépôt scanné pendant une fenêtre, souvent 90 jours | Personne, à vrai dire : c'est le modèle qui arrange l'éditeur | Le stagiaire qui a corrigé une coquille devient un contributeur facturable |
| Par palier de plateforme | Un lot de sièges et de dépôts avec un minimum, puis des options au-delà | Les équipes qui veulent une facture prévisible | Quels scanners sont des options : SCA, secrets, IaC, conteneurs et rapports se paient souvent à part |
| À l'usage | Des scans, des crédits ou des lignes de code analysées | Les très petites équipes et l'usage en CI seulement | Si un rescan à chaque push épuise le budget en une semaine |
Il y a une question qui démonte n'importe quel devis : que se passe-t-il quand un développeur de plus arrive ?
Au siège, la facture monte d'un siège et vous le voyez. Au contributeur, elle monte le jour où le premier commit de cette personne atterrit dans un dépôt scanné, parfois des mois après la signature, et la régularisation ne se découvre qu'au renouvellement. À l'usage, elle monte au rythme de la vélocité de l'équipe, c'est-à-dire exactement ce qu'un agent de code multiplie.
Combien coûte CybeDefend ?
Les deux produits CybeDefend démarrent gratuitement. VibeDefend, la couche qui vit dans l'agent de code, est gratuit à l'essai sur votre propre code, sans carte et sans limite de durée ; pour une équipe, un pilote d'abord, puis un prix fixé avec vous. L'édition Community de CybeDefend Platform, en bêta privée, est open source : toute la plateforme sur vos propres serveurs, gratuite pour toujours, sans limite d'utilisateurs. La page tarifs détaille ce que comprend chaque édition ; le montant, lui, arrive avec votre devis.
Deux détails façonnent ce montant.
Le premier est la facturation. L'édition Cloud, que nous hébergeons, se facture au développeur, VibeDefend selon ce qu'utilisent vos agents, et les start-up ont des mois de Cloud offerts.
Le second est le périmètre. Les scanners ne sont pas les paliers : SAST, SCA, secrets et IaC sont dans chaque espace Cloud. Ce qui s'ouvre quand l'équipe grandit, ce sont les intégrations et les rapports, sans plan à choisir.
Combien une équipe paie-t-elle vraiment sur un an ?
Moins ou plus que le prix affiché, selon quatre paramètres : l'unité facturable, le nombre de ces unités dans douze mois, les options dont l'équipe aura besoin et la période de facturation. Passez n'importe quel devis, le nôtre compris, par les mêmes quatre étapes.
- Comptez les unités dans un an, pas aujourd'hui. Des sièges que vous attribuez, ou des contributeurs que l'éditeur comptera dans l'historique git. Avec un agent de code, comptez large côté dépôts aussi : un agent lance de nouveaux services plus vite qu'une équipe n'en retire.
- Chiffrez le plan de base en facturation annuelle, puis vérifiez ce que couvre la remise. En général, le plan de base seulement.
- Ajoutez les options à leur tarif mensuel, fois douze, pour les sièges et les dépôts au-delà de la dotation du plan et pour tout scanner vendu à part.
- Mettez le total en face de la correction qu'il supprime, que la section suivante chiffre à partir de notre étude.
C'est la dernière étape qui change la décision : à vingt développeurs, la licence n'est qu'une ligne parmi trois, et pas la plus grosse.
Les deux coûts qu'aucune page de tarifs n'affiche
La licence est le coût qu'on voit. Les deux qu'on ne voit pas, ce sont les heures que vos développeurs passent à rattraper les règles que l'agent a ignorées, et les findings de sécurité qui remontent après le merge. Notre calculateur de ROI chiffre les deux à partir de taux mesurés dans notre propre étude contrôlée, et chaque hypothèse posée par-dessus ces taux vous appartient : elle se change directement sur la page.
Ce que l'étude a mesuré, sur 30 tâches, trois bras et 90 exécutions autonomes : un agent sans outil laisse 2,28 écarts aux règles par ticket porteur de règles ; avec un fichier de règles maintenu à la main dans le dépôt, 2,27 ; avec un fichier parfait, tenu au mot près, 0,95 ; avec VibeDefend dans la boucle, 0,28. Un scanner indépendant a compté 0,10 finding de sécurité introduit par tâche sans outil, 0,067 avec un fichier de règles et 0,033 avec la couche, dont la totalité a été corrigée à l'intérieur même de la tâche. Le surcoût en tokens de la couche s'établit à 1,20 $ par ticket, soit 18 % de plus.
Ce que le calculateur suppose, et qu'il affiche comme hypothèses :
- 10 tickets porteurs de règles par développeur et par mois (l'étude balaie 5, 10 et 20) ;
- 60 minutes pour corriger un écart à la main (30, 60 ou 90) ;
- deux heures pour un finding de sécurité découvert après le merge (une, deux ou quatre) ;
- un coût d'ingénieur chargé de 87,50 $ de l'heure, 700 $ la journée ;
- et, depuis le 16 septembre, le temps passé à tenir un fichier de règles à jour, deux heures par mois et par dépôt par défaut.
Appliquez cela à vingt développeurs sur vingt-cinq dépôts et le calcul tient en quelques lignes. 20 × 10 × 12 = 2 400 tickets porteurs de règles par an. Multipliés par 2,28, cela fait 5 472 règles enfreintes sans l'outil ; par 0,28 (0,284 sans arrondi), 682 avec. À une heure et 87,50 $ pièce : 478 800 $ contre 59 640 $. Côté findings de sécurité, 240 contre 79, à deux heures chacun, 42 000 $ contre 13 860 $, et la couche se voit facturer des findings que l'étude l'a pourtant vue corriger dans la tâche, par prudence. Côté outil, 1,20 $ × 2 400 = 2 870 $ de tokens, et la licence, dont le prix se fixe avec vous.
par an pour vingt développeurs sans couche agent-time : écarts aux règles et findings de sécurité corrigés à la main après le merge
la même équipe, la même année, avec VibeDefend dans la boucle de l'agent, tokens compris, avant la licence
retirés chaque année avant la licence ; 222 215 $ à cinq tickets par mois, 888 859 $ à vingt
Balayez le flux de tickets et le montant bouge, mais jamais son signe : à cinq tickets porteurs de règles par développeur et par mois, la même équipe retire 222 215 $ par an avant la licence ; à vingt, 888 859 $. L'article de recherche, qui valorisait la licence aux tarifs de l'époque, chiffre l'économie nette du cas central à 435 301 $ par an. Le calculateur en ligne fait tourner le même modèle sur vos propres chiffres.
Où part l'argent n'a rien de mystérieux : 5 472 écarts aux règles à une heure pièce, cela fait 5 472 heures d'ingénieur avant même d'avoir compté un seul finding de sécurité. Un outil qui les signale après le merge et laisse la correction à un humain n'a pas économisé cette heure, il l'a mise à l'agenda, et c'est la même raison qui fait que la plupart des findings SAST sont du bruit une fois tombés dans une file que personne n'a le temps de traiter.
Pourquoi l'endroit où l'outil intervient change son prix
Un finding levé après le merge coûte la correction complète : le code est écrit, le développeur est passé à autre chose, et quelqu'un doit revenir comprendre la faille, la corriger et la faire relire, l'heure ou les deux heures que retient le calculateur. Un finding en agent-time, pendant que le diff s'écrit, coûte 1,20 $ de tokens : l'agent réécrit la version dangereuse avant qu'elle n'atterrisse.
Deux outils au même prix de licence et au même taux de détection n'ont donc pas du tout le même coût total, et l'écart se loge dans la colonne correction, pas dans la colonne prix.
C'est cela que VibeDefend est tarifé pour remplacer. Il se place à l'intérieur de l'agent de code, que ce soit Claude Code, Cursor, Codex, Copilot ou Windsurf, sert vos règles sur le diff et, dans Claude Code, Cursor et Codex, surveille les commandes shell. Dans notre étude, l'agent équipé de la couche a appliqué la règle exacte dans 89 % des cas (57 règles notées sur 64), contre 12 % sans aucun outil et 13 % avec un fichier de règles maintenu à la main dans le dépôt : c'est ce qui fait passer un ticket de 2,28 écarts à 0,28. Si le fichier de règles est votre plan actuel, la version longue de cette mesure vaut bien une heure de lecture.
Comment comparer deux devis
Six questions règlent la plupart des comparaisons en une heure, et aucune ne porte sur le prix affiché : l'unité facturable, les options, l'endroit où l'outil intervient, ce qu'est vraiment le palier gratuit, où part le code, et la façon dont une remise annuelle cohabite avec des options mensuelles. Exigez chaque réponse par écrit, puis modélisez douze mois de votre propre croissance avant de signer.
- Quelle est l'unité facturable, exactement ? Des sièges que vous attribuez, ou des contributeurs que l'éditeur compte dans l'historique git ? Demandez la définition par écrit.
- Qu'est-ce qui passe en option ? Faites la liste (SCA, détection de secrets, IaC, scan de conteneurs, conformité des licences, rapports de conformité) et marquez ce qui entre déjà dans le prix de base.
- Où l'outil intervient-il ? Dans la pull request, en CI, ou à l'intérieur de l'agent pendant que le code s'écrit ? Chiffrez les heures de correction en conséquence.
- Qu'est-ce que le palier gratuit ? Un essai limité dans le temps, ou un plan sur lequel on peut rester ? Un plan gratuit avec une vraie dotation vous dit que l'éditeur compte mériter la montée en gamme.
- Où part le code ? Traitement en UE ou aux États-Unis, et si le choix vous revient. Pour une équipe soumise au RGPD, c'est un coût aussi, payé plus tard.
- Mensuel ou annuel, et les options ? Les plans de base annuels sont généralement remisés, les options sont généralement mensuelles. Modélisez votre croissance sur douze mois avant de signer.
Si vous voulez le même exercice appliqué aux outils qu'on retrouve le plus souvent en short-list, notre guide des meilleurs outils de sécurité du code IA le mène fonctionnalité par fonctionnalité.
Est-ce rentable pour une start-up de trois personnes ?
Oui, et ce sont les plus petites lignes de l'étude qui le montrent. Un développeur sur trois dépôts coûte 26 040 $ de correction par an sans outil, et 3 819 $ avec la couche, tokens compris, avant la licence. Cinq développeurs sur dix dépôts : 130 200 $ contre 19 093 $. Une équipe de trois se place entre ces deux lignes.
Le chiffre à garder en tête, c'est le coût de fonctionnement : 1,20 $ de tokens par ticket, contre environ 185 $ de correction retirés par ticket porteur de règles aux taux de l'étude. Chaque ticket rattrapé rembourse donc la couche bien des fois. L'étude propose une autre lecture : sur ses trente tâches, le surcoût de la couche est remboursé dès lors qu'elle évite une violation de données moyenne avec une probabilité de 0,0008 %, ou une amende de 15 000 € pour défaut d'information sur les prix avec une probabilité de 0,24 %. Pour une petite équipe, la question n'est pas de savoir si l'outil se rembourse, mais de savoir si vous préférez passer ces heures sur le produit.
Commencez par essayer VibeDefend gratuitement sur votre propre code, sans carte et sans limite de durée. Ou réservez une démo si vous préférez que nous passions le calculateur sur vos propres chiffres.
Questions fréquentes
Combien coûte un outil de sécurité du code IA ?
Entre rien du tout et un contrat annuel à cinq chiffres. CybeDefend démarre gratuitement : VibeDefend s'essaie sans carte, l'édition Community de la plateforme, en bêta privée, s'héberge chez vous sans rien payer, et le prix pour une équipe se fixe avec vous. Ailleurs, demandez quelle est l'unité facturable avant de comparer des prix affichés, et chiffrez les heures de correction à côté de la licence : dans notre étude, c'était de loin le plus gros montant.
Quelle est la façon la moins chère de vérifier le code écrit par une IA ?
Le vérifier pendant que l'agent l'écrit, pas après le merge. Notre étude contrôlée a mesuré le coût de la couche à 1,20 $ de tokens par ticket, contre l'heure d'ingénieur que le calculateur retient pour un écart corrigé après le merge, et la couche a fait tomber les écarts par ticket de 2,28 à 0,28. Pour vingt développeurs, cela représente 444 430 $ retirés par an avant la licence, 2 870 $ de tokens déjà payés. Essayer VibeDefend gratuitement sur votre propre dépôt reste le moyen le moins cher de le vérifier.
Combien coûte un outil SAST ?
Vendu seul, le SAST, c'est-à-dire l'analyse statique de code, se facture en général au siège développeur ou au développeur contributeur, d'un abonnement mensuel par développeur jusqu'à des contrats entreprise négociés au volume. En 2026, la plupart des équipes achètent le SAST à l'intérieur d'une plateforme qui couvre aussi SCA, secrets et IaC : le chiffre qui compte est donc le prix de la plateforme, et la liste de ce qui y est en option. Chez CybeDefend, le SAST est dans chaque espace Cloud, l'édition Community, open source, fait tourner les scanners que vous utilisez déjà, et VibeDefend, gratuit à l'essai, vérifie chaque diff avant le commit.
Existe-t-il un outil gratuit pour sécuriser le code écrit par IA ?
Oui. VibeDefend est gratuit à l'essai sur votre propre code, sans carte et sans limite de durée, et l'édition Community de CybeDefend Platform, en bêta privée, est open source, gratuite sur vos propres serveurs. Les autres scanners open source sont eux aussi gratuits à exécuter, au prix de l'hébergement, du réglage et du triage de leurs résultats, à votre charge.
Quelle est l'option la moins chère quand on développe seul ?
Pour un développeur seul, le plancher d'un outil hébergé est un plan gratuit ; VibeDefend, par exemple, est gratuit à l'essai sur votre propre code, sans carte et sans limite de durée. En dessous, vous exécutez vous-même des scanners open source, ce qui est gratuit en licence et coûteux en heures.
Paie-t-on au siège ou au dépôt ?
Chez CybeDefend, le Cloud se paie au développeur, à un prix fixé avec vous, avec des projets inclus pour chaque développeur. L'édition Community n'a pas de limite d'utilisateurs, et le prix de VibeDefend se fixe avec vous après un pilote. Ailleurs, vérifiez si « développeur » désigne un siège que vous attribuez ou un contributeur compté dans l'historique git.
Que propose CybeDefend gratuitement ?
Deux choses. VibeDefend est gratuit à l'essai sur votre propre code, sans carte et sans limite de durée : vos règles avant chaque modification dans Claude Code, Cursor, OpenAI Codex, GitHub Copilot et Windsurf, et les garde-fous dans Claude Code, Cursor et OpenAI Codex. L'édition Community de CybeDefend Platform, en bêta privée, est open source : toute la plateforme sur vos serveurs, gratuite pour toujours, sans limite d'utilisateurs. Le Cloud, que nous hébergeons, se facture au développeur à un prix fixé avec vous, et les start-up ont des mois de Cloud offerts.
Comment calcule-t-on le ROI d'un outil de sécurité du code ?
Les tickets porteurs de règles sur un an (développeurs × tickets par mois × 12), multipliés par les écarts par ticket que l'étude a mesurés pour ce que vous utilisez aujourd'hui puis pour la couche, multipliés par votre temps de correction et votre coût chargé ; plus les findings de sécurité découverts après le merge, chiffrés de la même façon ; plus, si vous tenez un fichier de règles, les heures passées à le maintenir ; moins la licence et 1,20 $ de tokens par ticket. Notre calculateur de ROI imprime chaque ligne et vous laisse changer toutes les hypothèses.
Le prix dépend-il de l'agent de code utilisé ?
Non. Le même plan couvre Claude Code, Cursor, OpenAI Codex, GitHub Copilot et Windsurf ; le prix suit vos développeurs et votre usage, pas l'agent.