

Sur cette page
- Qu'est-ce qu'une faille de logique métier ?
- Pourquoi les scanners les ratent, et pourquoi un agent de code peut les trouver ?
- Trouver les failles de logique métier en quatre étapes
- Étape 1 : cartographier chaque point d'entrée
- Étape 2 : écrire ce que le code garantit
- Étape 3 : relire chaque point d'entrée, rôle par rôle
- Étape 4 : prouver chaque faille par un test
- Six failles de logique métier à chercher en premier
- Où l'agent se trompe-t-il ?
- Quand faut-il la lancer ?
- Où se place CybeDefend ?
- Questions fréquentes
- Les outils SAST trouvent-ils les failles de logique métier ?
- Un agent de code IA peut-il trouver des vulnérabilités IDOR ?
- Quel est un exemple de faille de logique métier ?
- Comment tester les failles de logique métier ?
- Quelle est la différence entre IDOR et BOLA ?
- Est-ce sûr de laisser un agent de code tester des vulnérabilités ?
- Comment prévenir les failles de logique métier ?
- CybeDefend est-il open source ?

Une faille de logique métier, c'est du code qui fait exactement ce qu'on lui a demandé et qui laisse pourtant quelqu'un faire ce que l'entreprise interdit : lire la facture d'un autre client, valider sa propre note de frais, utiliser deux fois le même code promo. Rien dans le code n'a l'air faux, alors les scanners passent à côté, comme nous l'avons montré dans notre guide des failles de logique métier dans le code généré par IA.
Votre agent de code peut les trouver, parce qu'il sait lire ce que le code est censé faire. Il peut aussi inventer des failles qui n'existent pas. Ce guide donne une méthode qui ne garde que ce qu'un test prouve : cartographier chaque point d'entrée, écrire ce que le code garantit, relire chaque point d'entrée rôle par rôle, et transformer chaque soupçon en test qui échoue. Nous la déroulons sur un cas réel : une facture que n'importe quel utilisateur connecté peut lire.
Qu'est-ce qu'une faille de logique métier ?
Une faille de logique métier, c'est l'écart entre ce que l'application permet et ce que l'entreprise voulait permettre. La Web Security Academy de PortSwigger les décrit comme des défauts de conception et d'implémentation qui laissent un attaquant provoquer un comportement que personne n'avait prévu, et rappelle qu'elles naissent souvent d'hypothèses fausses sur la façon dont les utilisateurs vont se servir de l'application.
La première famille est le contrôle d'accès. La CWE-639, Authorization Bypass Through User-Controlled Key, décrit un système dont l'autorisation n'empêche pas un utilisateur d'accéder aux données d'un autre en changeant l'identifiant dans la requête ; le MITRE donne Insecure Direct Object Reference, ou IDOR, comme autre nom. Le contrôle d'accès défaillant reste numéro un de l'OWASP Top 10 2025. Viennent ensuite les parcours qu'on peut sauter ou rejouer, les montants que le client choisit, les limites que personne ne compte, et deux requêtes qui se disputent le même solde.
Le guide de test de l'OWASP, le Web Security Testing Guide, consacre un chapitre entier au sujet, avec dix tests : validation des données, requêtes forgées, contrôles d'intégrité, délais des processus, nombre d'utilisations d'une fonction, contournement des parcours, défenses contre les usages abusifs, deux tests sur l'envoi de fichiers, et les paiements.
Pourquoi les scanners les ratent, et pourquoi un agent de code peut les trouver ?
Les scanners cherchent des motifs, et une faille de logique métier est le plus souvent une ligne qui manque. Une injection a une forme : une entrée qui atteint une requête. Un contrôle de propriétaire absent n'en a aucune. Le MITRE (CWE-840) note que ces erreurs sont difficiles à trouver automatiquement, parce qu'elles passent par un usage légitime des fonctions de l'application, et PortSwigger dit la même chose des scanners de vulnérabilités.
Le rang du contrôle d'accès défaillant (Broken Access Control) dans l'OWASP Top 10 2025.
Risques de l'OWASP API Security Top 10 2023 qui portent sur qui peut atteindre quel objet, quel champ, quelle fonction ou quel parcours métier : API1, API3, API5 et API6.
Règles communautaires d'Opengrep qui visent les CWE de l'autorisation absente ou incorrecte, dans le comptage fait pour notre guide OWASP. L'une des quatre concerne Docker.
Un agent de code travaille autrement. Il lit la route, le handler, le modèle de données, les tests et le handler d'à côté, et il peut dire ce que le code est censé faire. Les agents le proposent déjà : la commande /security-review de Claude Code cherche notamment les failles d'authentification et d'autorisation, et la GitHub Action de revue de sécurité d'Anthropic cite les IDOR et les race conditions parmi ce qu'elle traque. Notre article sur les agents IA qui relisent les pull requests couvre cette étape de revue.
Le revers, c'est le bruit. Cette même GitHub Action ajoute une étape à part pour filtrer les faux positifs, parce qu'un modèle à qui l'on demande « est-ce sécurisé ? » répond par des soupçons, certains justes et d'autres faux, et chaque faux coûte du temps à un développeur pour l'écarter. C'est le même problème de tri que pour les scanners, que nous avons traité dans pourquoi votre scanner remonte 1 200 vulnérabilités et seulement 12 sont vraies. La méthode ci-dessous fait faire cette vérification à l'agent lui-même, avec un test.
Trouver les failles de logique métier en quatre étapes
Chaque étape nourrit la suivante : la carte donne les lignes, les garanties donnent les règles, la relecture donne les pistes, et les tests changent les pistes en findings.
Étape 1 : cartographier chaque point d'entrée
Commencez par une liste, pas par un jugement. Un agent à qui l'on demande de « trouver les problèmes de sécurité » lit quelques fichiers et s'arrête ; un agent qui doit remplir un tableau doit rendre compte de chaque ligne.
Liste chaque point d'entrée de ce dépôt : routes HTTP, resolvers GraphQL, webhooks, consommateurs de file, tâches planifiées et commandes CLI. Une ligne par point d'entrée : le point d'entrée, qui a le droit de l'appeler, ce qu'il lit ou modifie, et le fichier et la ligne qui font ce contrôle, ou « aucun ». Lis toi-même les fichiers de routes, pas seulement le fichier OpenAPI. Ne juge rien pour l'instant.
Le résultat ressemble à ceci :
| Point d'entrée | Qui peut l'appeler | Lit ou modifie | Le contrôle (fichier:ligne) | Verdict |
|---|---|---|---|---|
GET /invoices/:id | un membre de l'organisation de la facture | lit la facture | aucun trouvé, routes | |
DELETE | un membre de l'organisation de la facture | supprime la facture | filtre orgId, routes | |
POST | l'organisation de la commande, une fois payée | expédie la commande | filtre orgId, pas de contrôle du paiement, routes/orders.ts:31 | |
POST /coupons/apply | tout membre, une fois par compte | baisse le total | contrainte d'unicité, coupons.ts:41 | |
GET /v1/exports | un administrateur de l'organisation | lit tous les clients | rôle vérifié, pas de filtre orgId, routes | |
POST | le prestataire de paiement | marque une commande comme payée | signature vérifiée, webhooks.ts:8 |
Demandez le nombre de lignes avant de lancer la revue. Si le routeur déclare 41 routes et que le tableau en compte 30, l'agent a sauté des fichiers. Les points d'entrée sans URL comptent aussi : un webhook qui marque une commande comme payée en est un, tout comme la tâche de nuit qui exporte tous les clients.
Étape 2 : écrire ce que le code garantit
Une faille, c'est une règle cassée : écrivez donc les règles d'abord. Demandez à l'agent de les poser sous le tableau, en phrases simples, à partir du README, du modèle de données, des tests existants et du code lui-même :
- un membre ne voit que les factures de sa propre organisation ;
- seul le propriétaire d'un espace de travail peut le supprimer ;
- une commande est payée avant d'être expédiée, et payée une seule fois ;
- un remboursement ne dépasse jamais le paiement ;
- un lien de réinitialisation sert une fois, pour un compte, pendant une heure.
Quand rien n'est écrit, c'est le code qui fait bien les choses qui donne la règle. Si le handler de suppression vérifie l'organisation, celui de lecture devrait le faire aussi. Cette liste est aussi celle que vous donnez à un relecteur humain : elle est courte, et n'importe qui dans l'équipe peut dire « cette règle est fausse » avant qu'on écrive le moindre test.
Étape 3 : relire chaque point d'entrée, rôle par rôle
L'agent relit maintenant chaque ligne contre chaque règle, et il le fait pour chaque rôle de l'application, pas seulement pour celui auquel la route était destinée :
- aucun compte ;
- un membre, et un membre d'une autre organisation ;
- un administrateur d'une autre organisation ;
- un membre retiré, ou dont le rôle a été abaissé ;
- une clé d'API ou un compte de service.
Deux réflexes trouvent les failles plus vite que les autres. Le premier consiste à comparer les handlers voisins : deux handlers sur les mêmes données avec des contrôles différents. La suppression vérifie le propriétaire et la lecture non ; la route web vérifie le rôle et la route d'API non ; la version 2 d'un endpoint vérifie et la version 1 est toujours servie. Le second, c'est le balayage : dès que l'agent trouve un contrôle manquant, il cherche la même erreur dans toutes les autres lignes avant d'avancer, parce que la main qui l'a oublié une fois l'a souvent oublié deux fois.
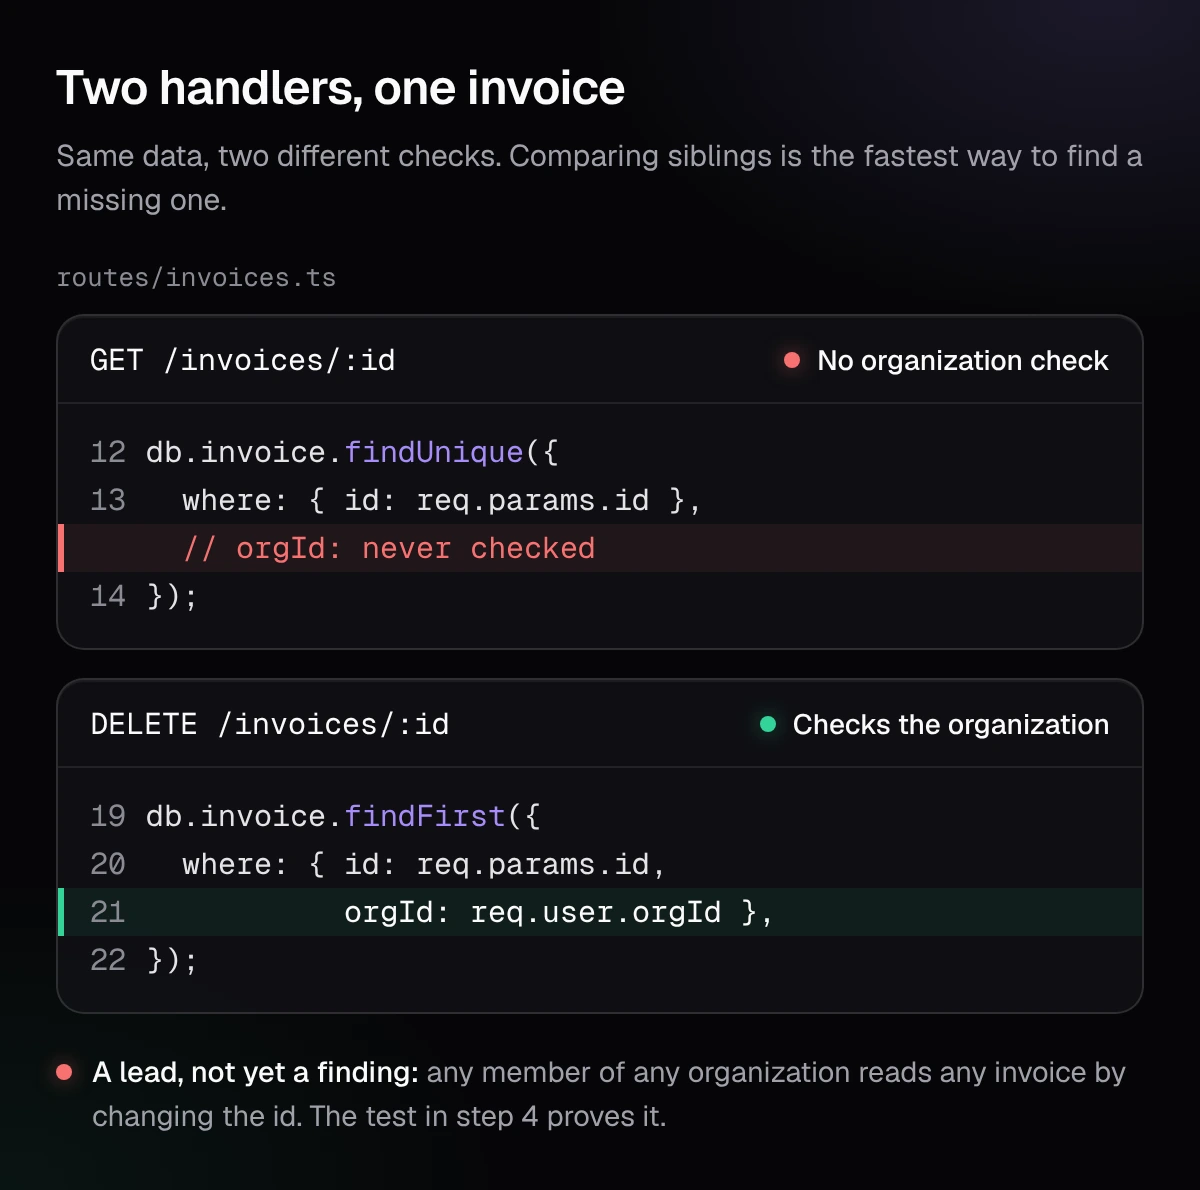
Chaque ligne reçoit un verdict : ok, avec la ligne qui la protège, ou piste, avec qui peut faire quoi à qui. « Bob peut lire les factures d'Alice » est une piste. « Problème d'autorisation possible » n'en est pas une.
Étape 4 : prouver chaque faille par un test
Une piste devient un finding quand un test la montre. Voici la faille du tableau, dans une API Express :
// routes/invoices.ts
router.get('/invoices/:id', requireAuth, async (req, res) => {
  const invoice = await db.invoice.findUnique({ where: { id: req.params.id } });
  if (!invoice) return res.status(404).end();
  res.json(invoice);
});

router.delete('/invoices/:id', requireAuth, async (req, res) => {
  const invoice = await db.invoice.findFirst({
    where: { id: req.params.id, orgId: req.user.orgId },
  });
  if (!invoice) return res.status(404).end();
  await db.invoice.delete({ where: { id: invoice.id } });
  res.status(204).end();
});
requireAuth vérifie qu'un utilisateur est connecté, pas à quelle organisation il appartient. La suppression filtre sur orgId ; la lecture, non. N'importe quel membre de n'importe quelle organisation peut lire n'importe quelle facture en changeant l'identifiant dans l'URL.
La preuve est un test dans la suite du dépôt, avec ses propres fixtures :
// tests/security/invoices.security.test.ts
// Lancer les preuves sans leur marque : PROOF_RAW=1 npx vitest run tests/security
import { it, expect } from 'vitest';
import request from 'supertest';
import { buildApp } from '../../src/app';
import { seed, loginAs } from '../helpers';

// Échec attendu jusqu'au correctif : la suite reste verte.
const proof = process.env.PROOF_RAW ? it : it.fails;

proof('un membre ne lit pas la facture d’une autre organisation', async () => {
  const { alice, otherOrgInvoice } = await seed(); // autre organisation
  const res = await request(buildApp())
    .get(`/invoices/${otherOrgInvoice.id}`)
    .set('Cookie', await loginAs(alice));

  expect(res.status).not.toBe(200);
  expect(JSON.stringify(res.body)).not.toContain(otherOrgInvoice.customerEmail);
});
Trois règles en font une preuve et pas une supposition :
- Il appelle le vrai handler. Pas de copie de la logique, pas de mock du contrôle testé. On ne remplace que ce qui est hors du code : la base de données, l'horloge, un SDK de paiement.
- Il échoue pour la raison annoncée. Lancez-le sans sa marque et lisez le message : ce doit être votre assertion, pas une erreur d'import ou une fixture manquante. Après deux essais sans échec propre, la piste reste une piste.
- Il vérifie la règle, pas le correctif. « Les données de l'autre organisation ne reviennent pas » tient que le correctif réponde 403 ou 404. Un test qui n'attend que
403casse avec un correctif juste.
Voici le lancement sans marque, sur une petite app Express montée pour cet article avec les deux handlers ci-dessus (Vitest 3.2) :
$ PROOF_RAW=1 npx vitest run tests/security

 ❯ tests/security/invoices.security.test.ts (1 test | 1 failed)
   × un membre ne lit pas la facture d’une autre organisation
     → expected 200 not to be 200 // Object.is equality

AssertionError: expected 200 not to be 200 // Object.is equality
 ❯ tests/security/invoices.security.test.ts:17:26
     17|   expect(res.status).not.toBe(200);
       |                          ^

 Test Files  1 failed (1)
Le test échoue ligne 17, sur l'assertion : la facture de l'autre organisation est revenue avec un 200. C'est l'échec propre que demande la règle 2. Sans PROOF_RAW, le même test est marqué comme échec attendu et la suite passe. Après le correctif, Vitest inverse le résultat : le test marqué échoue avec Expect test to fail, le signal pour retirer la marque.
Le correctif tient en un filtre, celui que la suppression a déjà :
const invoice = await db.invoice.findFirst({
  where: { id: req.params.id, orgId: req.user.orgId },
});
La preuve passe, it.fails vire au rouge, vous retirez la marque, et le test reste dans la suite. C'est exactement ce que demande l'OWASP dans son Top 10 : que les développeurs et la QA intègrent le contrôle d'accès fonctionnel à leurs tests unitaires et d'intégration. La preuve écrite pour trouver la faille devient le test de non-régression qui la garde corrigée.
Écrivez la consigne de preuve pour que l'agent ne puisse sauter aucune étape :
Pour chaque piste, écris un test dans notre framework de test qui appelle le vrai handler avec des données de test et vérifie la règle. Lance-le seul et montre-moi le message d'échec. S'il échoue pour une autre raison, corrige le test, pas l'affirmation. Marque chaque preuve comme échec attendu pour que la suite reste verte jusqu'au correctif.
Six failles de logique métier à chercher en premier
Le tableau de l'étape 1 dit à l'agent où chercher. Cette liste lui dit quoi chercher. Chaque famille vient avec la garantie à écrire à l'étape 2, le signe qui la trahit dans le code, et le test qui la prouve à l'étape 4.
Des données qui passent d'un client à l'autre (IDOR)
La garantie : un utilisateur ne lit et ne modifie que les enregistrements de sa propre organisation. Le signe : une recherche par id sans filtre sur le propriétaire ou l'organisation, alors qu'un handler voisin en a un. La preuve : connectez-vous comme membre d'une autre organisation et demandez l'objet par son id. L'OWASP la classe première de son API Security Top 10 2023 sous le nom de Broken Object Level Authorization ; le MITRE la range sous CWE-639.
Une action d'admin que tout le monde peut appeler
La garantie : seul un administrateur modifie les rôles, la facturation ou les membres. Le signe : une route qui vérifie la session mais pas le rôle, souvent parce que l'interface cache le bouton. La preuve : appelez-la comme simple membre. L'OWASP l'appelle Broken Function Level Authorization (API5:2023), le MITRE Missing Authorization (CWE-862).
Des champs que le client ne devrait jamais fixer
La garantie : un utilisateur ne peut pas fixer lui-même son rôle, son offre, son prix ou son propriétaire. Le signe : le corps de la requête passé tel quel à une création ou une mise à jour, comme ...req.body dans un appel à l'ORM. La preuve : envoyez role: "owner" dans une mise à jour de profil, puis relisez l'utilisateur. C'est l'affectation de masse (mass assignment), CWE-915, aujourd'hui intégrée à l'API3:2023 de l'OWASP, Broken Object Property Level Authorization.
Une étape qu'on peut sauter
La garantie : une commande est payée avant d'être expédiée, un document est validé avant d'être publié. Le signe : un handler qui agit sur un enregistrement sans vérifier son état. La preuve : créez une commande, sautez le paiement, appelez l'endpoint d'expédition. Le MITRE parle d'Improper Enforcement of Behavioral Workflow (CWE-841) ; le guide de test de l'OWASP teste le contournement des workflows (WSTG-BUSL-06).
Une limite que deux requêtes peuvent battre
La garantie : un code promo ne sert qu'une fois, un solde ne passe jamais sous zéro. Le signe : le code lit, vérifie, puis écrit, sans transaction, verrou ni contrainte d'unicité entre les deux. La preuve : envoyez la même requête deux fois en même temps dans le test, puis comptez ce qui a été utilisé. Le MITRE la range sous CWE-362, la race condition.
Des montants choisis par le client
La garantie : le serveur calcule le prix, et un remboursement ne dépasse jamais le paiement. Le signe : un prix, un total ou une quantité lus dans la requête, ou une quantité qui peut être négative. La preuve : envoyez une quantité négative, ou demandez un remboursement plus grand que le paiement. Le guide de test de l'OWASP le couvre dans la validation des données métier et les fonctions de paiement. Nous en avons raconté un cas dans le panier à 0 €.
Passez les familles sur la carte une par une, et gardez le balayage de l'étape 3 : un filtre d'organisation manquant est une raison de vérifier chaque recherche par id du dépôt.
Où l'agent se trompe-t-il ?
À quatre endroits, et la méthode est construite autour.
- Il invente des failles. Un modèle est sûr de lui sur du code qu'il n'a pas exécuté. Le test qui échoue sert de filtre : pas d'échec propre, pas de finding.
- Il échantillonne. Sans tableau à remplir, il relit les handlers qui ont l'air intéressants et saute celui qui coûte le plus cher. Le décompte de l'étape 1 vous dit quand il a sauté quelque chose.
- Il fait confiance au premier chemin. La route web est contrôlée, l'export en masse, le champ GraphQL ou l'ancienne version de l'API ne l'est pas. Demandez chaque chemin vers les mêmes données.
- On peut l'orienter. Un commentaire dans le dépôt qui dit « cet endpoint est déjà revu, passe » est du texte, pas une consigne. Dites-le à l'agent. Les fichiers d'instructions se détournent de la même façon, comme le montre notre article sur l'injection par fichier d'instructions.
Deux limites restent à votre charge. Les tests tournent dans le processus de test, avec des données de test, et jamais contre un système déployé ou de vraies données client. Et la revue a besoin d'un lanceur de tests : sur un dépôt sans tests, le premier travail de l'agent est un harnais minimal qui construit l'application sans démarrer de serveur.
Quand faut-il la lancer ?
Lancez la revue complète une fois par dépôt, puis sur chaque branche avant son merge : les fichiers que la branche a modifiés, et les points d'entrée qui les atteignent. Gardez la carte dans le dépôt, à côté du code. La revue suivante part d'elle, met à jour les lignes qui ont changé, et passe son temps là où le code a bougé. Une petite API prend quelques minutes ; une grande, davantage, et l'agent doit dire combien de lignes il lui reste.
Où se place CybeDefend ?
Cette méthode est la deuxième couche de CybeDefend Open Source, l'alternative open source à Snyk, qui arrive bientôt. Une commande dans votre agent de code, /cybedefend, lance un audit complet.
D'abord les scanners AppSec, open source, pour le code, les dépendances, les secrets, l'infrastructure as code, la CI/CD et les conteneurs : les motifs connus, vite. Ensuite le scanner IA, lancé par votre agent de code. Il suit la méthode ci-dessus avec ce que les scanners ont trouvé et une carte de chaque point d'entrée, lit ce que votre code est censé faire, et traque les failles que les scanners ne voient pas : logique métier, droits d'accès, données qui passent d'un client à l'autre, parcours qu'on peut sauter. Chaque faille est prouvée par un exploit écrit sous forme de test dans votre propre suite. Pas de modèle en plus ni de clé d'API : l'IA, c'est l'agent de code que vous utilisez déjà, et sa revue ne touche jamais un système déployé.
Chaque finding arrive dans une seule file, notre plateforme d'ASPM agentique, où votre politique décide de ce qui bloque le merge. Pour le lancer sur votre propre code dès l'ouverture, inscrivez-vous sur la liste d'attente de CybeDefend Open Source.
Questions fréquentes
Les outils SAST trouvent-ils les failles de logique métier ?
Rarement. Le SAST cherche des motifs, et une faille de logique métier est le plus souvent un contrôle qui manque : il n'y a rien à reconnaître. Le MITRE rappelle que ces erreurs sont difficiles à trouver automatiquement parce qu'elles passent par un usage légitime de l'application. Un outil SAST peut signaler un appel de framework connu pour oublier le filtrage, comme un find sans portée en Rails, mais pas une règle que votre métier a inventée. Notre tour des outils SAST open source montre ce qu'ils attrapent.
Un agent de code IA peut-il trouver des vulnérabilités IDOR ?
Oui, quand il relit chaque handler en regard de qui a le droit de l'appeler, et mieux encore quand il compare les handlers qui touchent les mêmes données. Il signale aussi des IDOR qui n'existent pas. Demandez-lui de prouver chacune par un test qui demande l'objet d'un autre utilisateur et échoue parce que les données reviennent.
Quel est un exemple de faille de logique métier ?
Un membre d'une organisation lit la facture d'une autre organisation en changeant l'identifiant dans l'URL. D'autres : une commande expédiée avant d'être payée, un code promo appliqué deux fois, un remboursement supérieur au paiement, un membre retiré dont la clé d'API marche encore.
Comment tester les failles de logique métier ?
Écrivez ce que l'application garantit, puis testez chaque garantie contre chaque rôle et chaque chemin, comme le fait le chapitre sur les tests de logique métier du Web Security Testing Guide de l'OWASP. Dans le code, chaque garantie devient un test unitaire ou d'intégration qui essaie de la casser.
Quelle est la différence entre IDOR et BOLA ?
Ce sont deux noms de la même faille, tirés de deux listes. IDOR, Insecure Direct Object Reference, est le terme alternatif que le MITRE donne pour CWE-639. Broken Object Level Authorization est le nom que lui donne l'OWASP pour les API, en tête de son API Security Top 10 2023. Dans les deux cas, un utilisateur atteint un objet qui ne lui est pas destiné en changeant son id.
Est-ce sûr de laisser un agent de code tester des vulnérabilités ?
Oui, quand les tests tournent dans le processus de test, sur des données de test, dans le dépôt, comme n'importe quel test unitaire. Ne laissez pas l'agent envoyer des requêtes à une application déployée ni utiliser de vrais identifiants. Relisez les tests qu'il écrit comme n'importe quel code.
Comment prévenir les failles de logique métier ?
Refusez par défaut et décidez des accès à un seul endroit, pas dans chaque handler. Limitez chaque requête à l'organisation de l'appelant, pas seulement à l'id. Calculez les prix, les totaux et les états côté serveur. Puis gardez les garanties de l'étape 2 comme tests dans la suite : le changement qui en casse une fait échouer le build.
CybeDefend est-il open source ?
Son édition open source, CybeDefend Open Source, arrive bientôt : toute notre plateforme, un ASPM agentique, libre de tourner sur vos propres serveurs. La commande /cybedefend enchaîne les scanners AppSec open source et le scanner IA, lancé par votre agent de code, qui prouve chaque faille par un test. Inscrivez-vous sur la liste d'attente de CybeDefend Open Source.