

Nesta página
- Como se comparam em segurança os seis editores de código com IA?
- O Claude Code é seguro?
- O Cursor é seguro?
- O GitHub Copilot é seguro?
- O OpenAI Codex é seguro?
- O Devin Desktop é seguro?
- O Google Antigravity é seguro?
- O que exigir antes de adotar um editor?
- O que é que a segurança integrada de nenhum editor cobre?
- Perguntas frequentes
- Qual é o editor de código com IA mais seguro?
- O GitHub Copilot é seguro em setores regulados?
- O Cursor corre os comandos do agente numa sandbox?
- A sandbox do Claude Code vem ligada por omissão?
- O OpenAI Codex tem acesso à rede por omissão?
- O Devin Desktop é o mesmo que o Windsurf?
- Estas funcionalidades integradas substituem o SAST e a revisão de código?
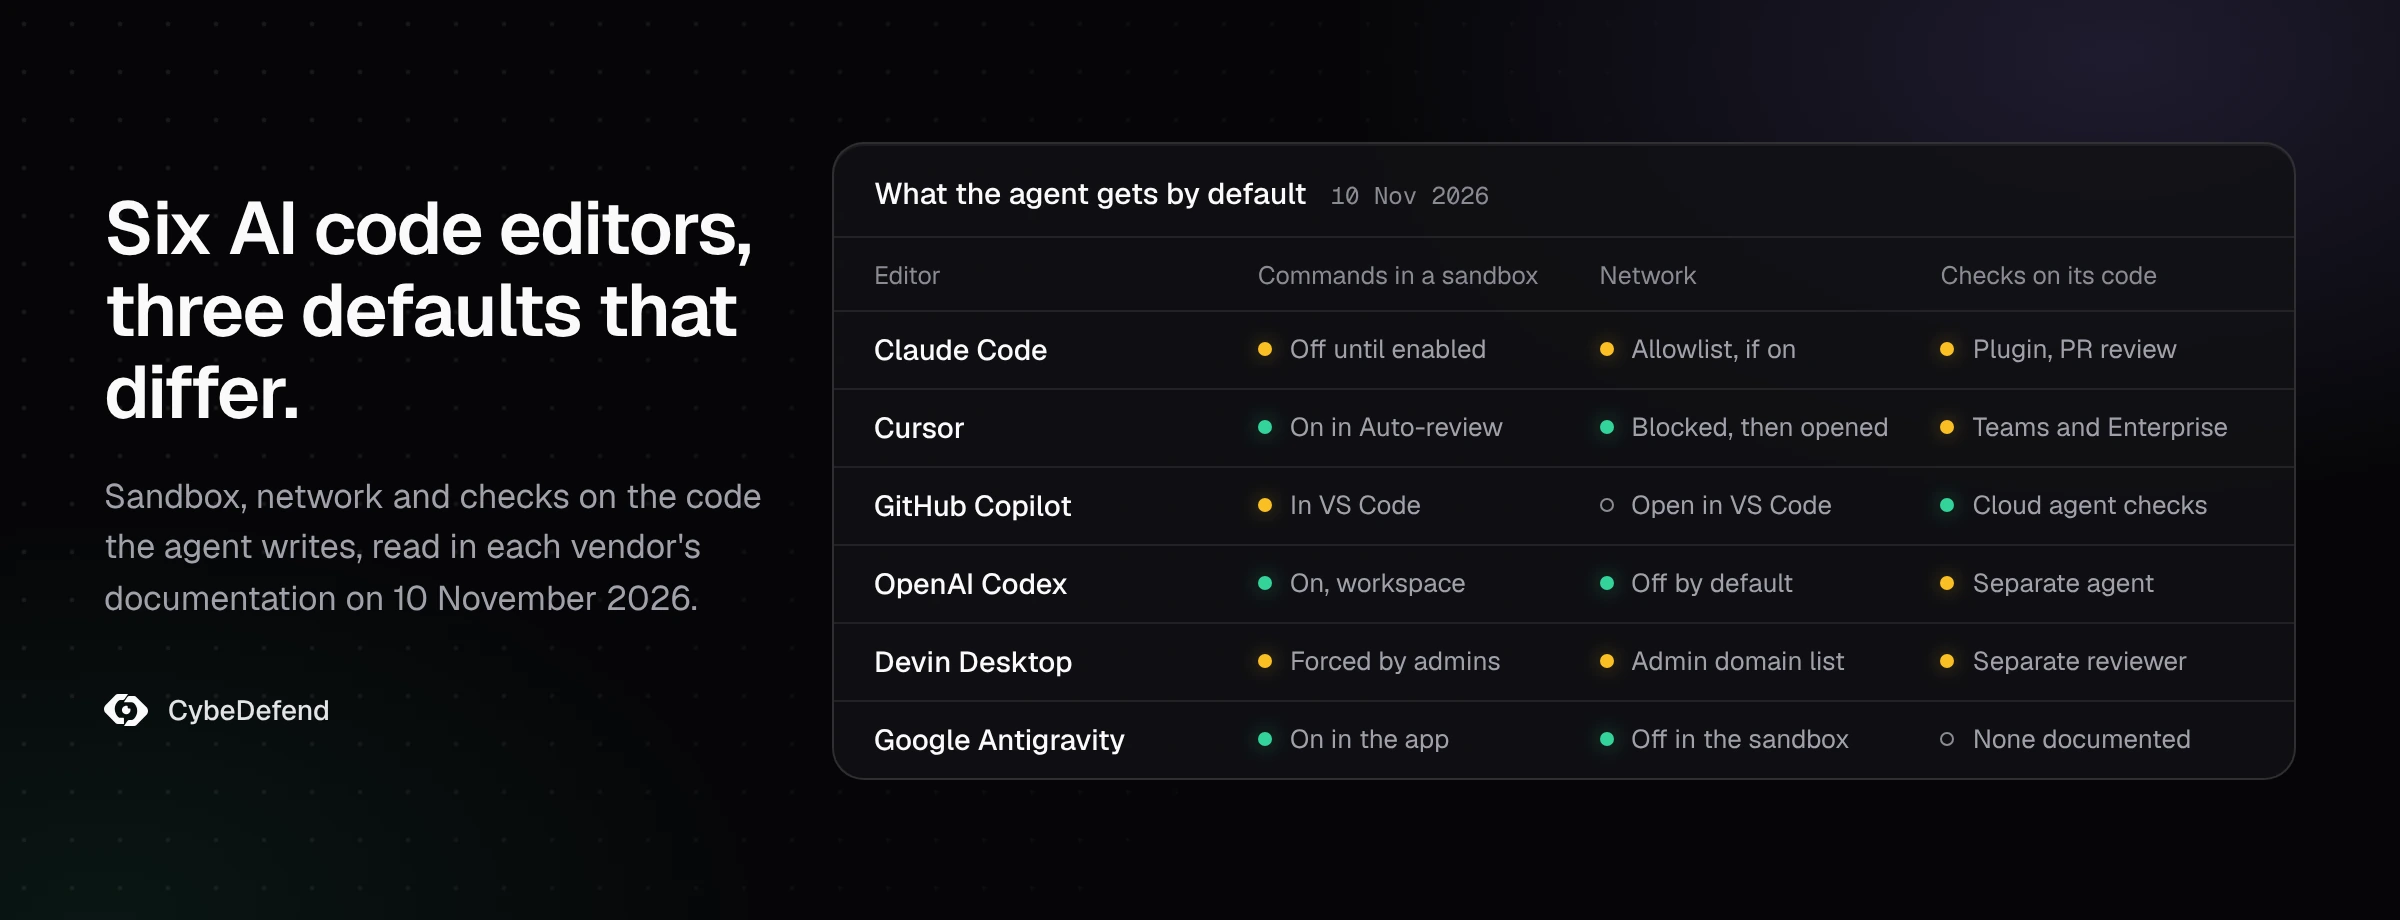
Todos os grandes editores de código com IA trazem hoje funcionalidades de segurança reais: pedidos de aprovação, listas de permissões e de bloqueios, política de administração e algum tipo de sandbox. O que os separa são quatro coisas que um comprador pode verificar: se os comandos de shell do agente correm dentro de uma sandbox do sistema operativo por omissão, se a rede está fechada por omissão, se um admin pode impor a política sem que os programadores a aliviem, e se o editor revê o código que o seu agente escreve. Lemos a documentação de seis editores a 10 de novembro de 2026: Claude Code, Cursor, GitHub Copilot, OpenAI Codex, Devin Desktop e Google Antigravity. Para o modelo de ameaças por trás destes controlos, começa pelo nosso guia de segurança de agentes de código de IA.
Como se comparam em segurança os seis editores de código com IA?
A tabela segue a documentação de cada editor tal como estava publicada a 10 de novembro de 2026. «Sandbox» quer dizer uma fronteira imposta pelo sistema operativo à volta dos comandos de shell do agente, não um espaço de trabalho na cloud.
| Editor | Comandos do agente em sandbox | Rede para esses comandos | Política imposta por um admin | Revisão do código que o agente escreve |
|---|---|---|---|---|
| Claude Code | Desligada por omissão; macOS, Linux e WSL2 | Através de um proxy local, com os domínios permitidos vazios no início | Managed settings que os programadores não conseguem contornar | Plugin security guidance, /security-review, Code Review nas pull requests (Team e Enterprise) |
| Cursor | Ligada em Auto-review, o modo recomendado; macOS e Linux | Bloqueada, depois aberta aos gestores de pacotes por omissão | Políticas de run mode no painel Enterprise | Security Review nas pull requests e um scanner agendado (Teams e Enterprise) |
| GitHub Copilot | No VS Code, em máquinas Windows, macOS e Linux suportadas | Aberta por omissão no VS Code; o agente na cloud passa por uma firewall | Políticas Enterprise sobre o modo agente, MCP e a aprovação automática | O agente na cloud corre CodeQL, secret scanning e uma verificação de dependências sobre o próprio código |
| OpenAI Codex | Ligada, escrita limitada ao espaço de trabalho por omissão; macOS, Linux e Windows | Desligada por omissão | Configuração gerida (requirements.toml) | Codex Security, um agente de segurança aplicacional à parte |
| Devin Desktop | Opcional; os admins podem impô-la nas sessões do agente local | Lista de domínios permitidos e bloqueados definida pelos admins | Regras de equipa que mandam sobre os membros e sobre Bypass Permissions | Security no Devin Review, o revisor de pull requests da Cognition |
| Google Antigravity | Ligada no preset Default da app; desligada na CLI e nas contas empresariais até a ativares | Nenhuma para os comandos em sandbox por omissão | Regras allow, ask e deny sobre presets | Nenhuma na documentação que lemos |
Destacam-se dois padrões. A sandbox já é padrão, mas estar ligada quando um programador instala o editor muda de ferramenta para ferramenta. E a revisão do código escrito vive, em quatro dos seis, num produto à parte ou num plano pago, não no próprio editor.
O Claude Code é seguro?
O Claude Code decide o que corre através de modos de permissão. Desde a v2.1.283, o modo auto é o modo de arranque das sessões interativas no terminal e no VS Code: «a separate classifier model reviews actions before they run». Os outros modos vão do plan, que propõe sem editar, ao bypassPermissions, que a Anthropic reserva «only» para ambientes isolados como contentores ou máquinas virtuais «without internet access». As regras allow, ask e deny visam ferramentas, comandos, caminhos, domínios e servidores MCP, e as managed settings levam-nas a cada programador.
A sandbox é real, mas opcional. «The sandbox is off by default»: ativas com /sandbox ou com sandbox.enabled. Usa Seatbelt no macOS e bubblewrap no Linux e no WSL2; no Windows nativo, os comandos correm sem sandbox. Depois de ligada, os comandos isolados saem para a rede por um proxy cuja lista de domínios permitidos começa vazia, e as managed settings podem tornar a sandbox obrigatória.
Do lado do código, o plugin security guidance compara cada edição com padrões de risco, revê o diff de cada turno com um modelo à parte e revê cada commit feito pelo Claude. A Anthropic é clara sobre o limite: «None of the layers block writes or commits.» O nosso artigo sobre os riscos e controlos do Claude Code passa cada definição em revista.
O Cursor é seguro?
O agente do Cursor lê ficheiros sem aprovação, edita os ficheiros do espaço de trabalho sem aprovação exceto os de configuração, e pergunta antes dos comandos do terminal, a menos que um run mode diga o contrário. Auto-review é a definição recomendada: os comandos da lista de permissões correm, os outros comandos de shell vão para a sandbox quando possível e o resto segue para um classificador. O modo Allowlist só corre o que listaste. Run Everything retira a sandbox e o classificador. O Cursor descreve os run modes como «best-effort guardrails», não como «a hard security boundary».
A sandbox usa Seatbelt no macOS e Landlock com seccomp no Linux, com kernel 6.2 ou posterior; com um kernel mais antigo, o Cursor volta a pedir aprovação. Lá dentro, a rede está bloqueada e depois abre consoante o teu modo de rede, que por omissão junta à tua lista os domínios de gestores de pacotes e de ferramentas. As escritas ficam no espaço de trabalho, e .git/config, .git/hooks, .vscode e .cursorignore estão protegidos. O Workspace Trust vem desligado. Cada ligação MCP precisa de aprovação. Os admins Enterprise definem as políticas de run mode, protegem a pasta .cursor e limitam os sites que o navegador do agente pode abrir.
A Security Review do Cursor revê as pull requests e um Vulnerability Scanner corre de forma agendada, ambos em Teams e Enterprise. O Cursor é seguro de usar? cobre as definições a mudar logo no primeiro dia.
O GitHub Copilot é seguro?
O Copilot tem dois agentes a avaliar. No VS Code, o agente pergunta antes dos comandos do terminal, com regras de aprovação automática por comando; o modo restrito do Workspace Trust desativa os agentes; a sandbox do agente confina os comandos de shell com isolamento do sistema operativo nas máquinas Windows, macOS e Linux suportadas, com a rede de saída permitida por omissão. As políticas Enterprise podem desligar o modo agente, limitar os servidores MCP a um registo e restringir a aprovação automática.
O agente na cloud, que trabalha no GitHub e abre pull requests, tem as barreiras de revisão mais rigorosas que encontrámos. Só utilizadores com acesso de escrita o podem lançar; faz push para um único ramo; uma pessoa tem de rever e fazer merge da pull request em rascunho; os workflows do GitHub Actions esperam aprovação; o acesso à internet passa por uma firewall. Antes de terminar, revê o próprio código com CodeQL, secret scanning e uma consulta das novas dependências na GitHub Advisory Database, sem licença do GitHub Advanced Security. Desde 9 de junho de 2026, essa validação cobre também agentes de terceiros que trabalham nos teus repositórios, Claude e OpenAI Codex incluídos.
Para equipas reguladas, o rasto conta tanto como os controlos: os commits do agente na cloud são assinados, e os registos de sessão e os eventos do registo de auditoria estão disponíveis para os administradores. O nosso artigo sobre os riscos e controlos do GitHub Copilot responde em detalhe à questão dos setores regulados.
O OpenAI Codex é seguro?
O Codex começa rigoroso. Numa pasta sob controlo de versões, o preset Auto deixa o agente escrever no espaço de trabalho e pedir para tudo o resto; fora do controlo de versões, arranca só com leitura. «By default, the agent runs with network access turned off.» A sandbox usa Seatbelt no macOS, bubblewrap com seccomp no Linux e no WSL2, e uma sandbox nativa no Windows. Num espaço de trabalho com escrita, .git, .agents, .codex e .aws ficam só de leitura.
As políticas de aprovação são on-request, never e granular, que mantém algumas categorias interativas e rejeita outras; danger-full-access retira a sandbox. Os admins impõem requisitos através da configuração gerida, que pode restringir as políticas de aprovação, a pesquisa web e os servidores MCP permitidos. O agente de segurança aplicacional da OpenAI, o Codex Security, analisa repositórios, valida resultados e propõe correções como produto à parte. As opções que aliviam tudo isto estão no nosso artigo sobre a sandbox e os modos de aprovação do Codex.
O Devin Desktop é seguro?
O Devin Desktop, que se chamava Windsurf até junho de 2026, corre as sessões do agente num de três modos: Code pergunta antes de cada comando, Smart deixa «a fast model auto-approve commands it judges safe», e Bypass Permissions corre-os a menos que a organização exija aprovação. As regras allow, ask e deny afinam estes modos, e «Deny rules have the highest priority.»
O ponto forte está do lado do admin. As regras deny e ask da organização mandam sobre as regras de cada membro e sobre Bypass Permissions. Os admins limitam o nível máximo de autonomia, impõem a Devin Sandbox nas sessões do agente local e da CLI, definem os domínios que essa sandbox pode alcançar, mantêm uma lista de servidores MCP permitidos, restringem os modelos e distribuem hooks para toda a equipa. No plano Enterprise, uma verificação de atribuição compara o código gerado com código público. O Security no Devin Review, o revisor de pull requests da Cognition, procura vulnerabilidades nas pull requests. O nosso guia sobre os riscos e controlos do Devin Desktop lista as predefinições a mudar.
O Google Antigravity é seguro?
O Antigravity regula o terminal com quatro presets. Request Review pergunta sempre. Default, a predefinição, permite os comandos na sandbox e pergunta fora dela. Auto verifica os comandos fora da sandbox e pergunta pelos arriscados. Turbo permite tudo, sem sandbox. Deny ganha a ask, e ask ganha a allow. Ler uma página e abri-la no navegador pedem aprovação por omissão, e as ferramentas MCP também, em todos os presets exceto Turbo.
A sandbox bloqueia ficheiros sensíveis como ~/.ssh e .env, e «sandboxed commands run without network access by default». Corre no Linux, no macOS e, desde a atualização de agosto de 2026 do Windows 11 24H2, no Windows. Duas exceções contam para uma empresa: na CLI, a sandbox está desligada a menos que a atives ou uses o modo auto, e as contas business e enterprise, que continuam nas definições anteriores, têm de a ligar à mão. A sandbox do Antigravity protege a máquina, não o teu código explica a diferença.
O que exigir antes de adotar um editor?
Seja qual for o editor, cinco definições transformam as funcionalidades numa política:
- A sandbox ligada e imposta. Através das managed settings ou da consola de administração, para que um programador com pressa não a consiga desligar.
- A rede fechada, com uma lista de permissões. Os registos de pacotes e os teus próprios hosts, mais nada.
- Regras de bloqueio sobre os segredos.
.env, chaves, credenciais de cloud e os ficheiros de configuração do próprio agente. - O modo bypass desligado.
bypassPermissions, Run Everything,danger-full-access, Bypass Permissions e Turbo são para contentores descartáveis. - Uma revisão do código antes do commit. A do editor onde existir, os teus scanners onde não existir, com os registos guardados.
O que é que a segurança integrada de nenhum editor cobre?
Três coisas continuam a ser tuas. Primeiro, as regras próprias da tua empresa. As revisões integradas procuram classes de vulnerabilidades conhecidas; se um reembolso pode passar o valor pago, ou que serviço pode ler dados de clientes, não está escrito em lado nenhum que elas leiam. O ficheiro de orientações do Claude Code di-lo: as regras são «guidance for the reviewer, not deterministic guardrails». Segundo, uma só política para todos os editores. Uma equipa em Cursor, Claude Code e Copilot mantém três formatos de regras, três consolas de administração e três registos. Terceiro, a prova: cada editor regista o que o seu agente fez no seu próprio sítio.
É aí que entra a CybeDefend. O VibeDefend instala-se com um só comando no Claude Code, Cursor, OpenAI Codex, Google Antigravity, Devin Desktop e GitHub Copilot, e serve a cada agente as regras de negócio e de segurança da tua equipa enquanto escreve. Os seus guards verificam cada chamada de ferramenta no Claude Code, Cursor, OpenAI Codex e Google Antigravity, e bloqueiam escritas e leituras de ficheiros e comandos de shell no Devin Desktop; o GitHub Copilot recebe as regras, não os guards. Antes do commit, uma análise do diff verifica SAST, infraestrutura como código e segredos.
Perguntas frequentes
Qual é o editor de código com IA mais seguro?
Nenhum é seguro por omissão em todas as configurações. O OpenAI Codex tem as predefinições mais rigorosas, com sandbox sobre o espaço de trabalho e a rede desligada. O agente na cloud do GitHub Copilot tem as barreiras de revisão mais rigorosas e revê o próprio código. O Claude Code e o Devin Desktop dão aos admins os controlos de política mais profundos. A escolha mais segura é o editor cuja sandbox, rede e política a tua equipa vai mesmo impor.
O GitHub Copilot é seguro em setores regulados?
Pode ser, com os controlos ligados. As políticas Enterprise restringem o modo agente, os servidores MCP e a aprovação automática; o agente na cloud precisa que uma pessoa reveja e faça merge, espera aprovação antes de correr workflows, assina os commits e deixa registos de sessão e eventos de auditoria. O que ainda tens de mostrar a um auditor é a tua própria política: que repositórios pode tocar e como o seu código é revisto.
O Cursor corre os comandos do agente numa sandbox?
Sim, em Auto-review, o run mode recomendado, no macOS e no Linux com kernel 6.2 ou posterior. Os comandos que não conseguem correr na sandbox passam por um classificador. Run Everything desliga os dois.
A sandbox do Claude Code vem ligada por omissão?
Não. Ativas com /sandbox ou com a definição sandbox.enabled, no macOS, Linux ou WSL2, e um admin pode exigi-la através das managed settings. No Windows nativo, o Claude Code corre os comandos sem sandbox.
O OpenAI Codex tem acesso à rede por omissão?
Não. O agente corre com o acesso à rede desligado até o ativares para a sandbox com escrita no espaço de trabalho.
O Devin Desktop é o mesmo que o Windsurf?
Sim. O Windsurf passou a chamar-se Devin Desktop em junho de 2026. Algumas definições de administração ainda dizem «Windsurf Enterprise», e os controlos descritos aqui aplicam-se ao Devin Desktop.
Estas funcionalidades integradas substituem o SAST e a revisão de código?
Não. Limitam o que o agente pode correr e apanham vulnerabilidades comuns no que escreve. As regras de negócio da tua empresa, o risco das dependências em todo o código e a revisão do que chega a produção continuam a precisar de controlos próprios.