

Nesta página
- Que alternativa ao Semgrep serve o teu motivo para sair?
- O que fica de fora na Community Edition do Semgrep?
- O Opengrep substitui o Semgrep sem mudar nada?
- Que alternativas verificam o código escrito por agentes de IA?
- Como cobram as alternativas, em comparação com o Semgrep?
- Onde guarda cada alternativa o teu código e os teus resultados?
- Quando vale a pena ficar no Semgrep?
- Como sair do Semgrep sem perder as tuas regras?
- Onde entra a CybeDefend?
- Perguntas frequentes
- Qual é a melhor alternativa gratuita ao Semgrep?
- Posso usar as minhas regras do Semgrep no Opengrep?
- A versão gratuita do Semgrep analisa entre ficheiros?
- O SonarQube é uma boa alternativa ao Semgrep?
- Que alternativas existem ao Semgrep Guardian?
- Onde guarda o Semgrep os dados dos clientes?
- O CodeQL é uma alternativa gratuita ao Semgrep?
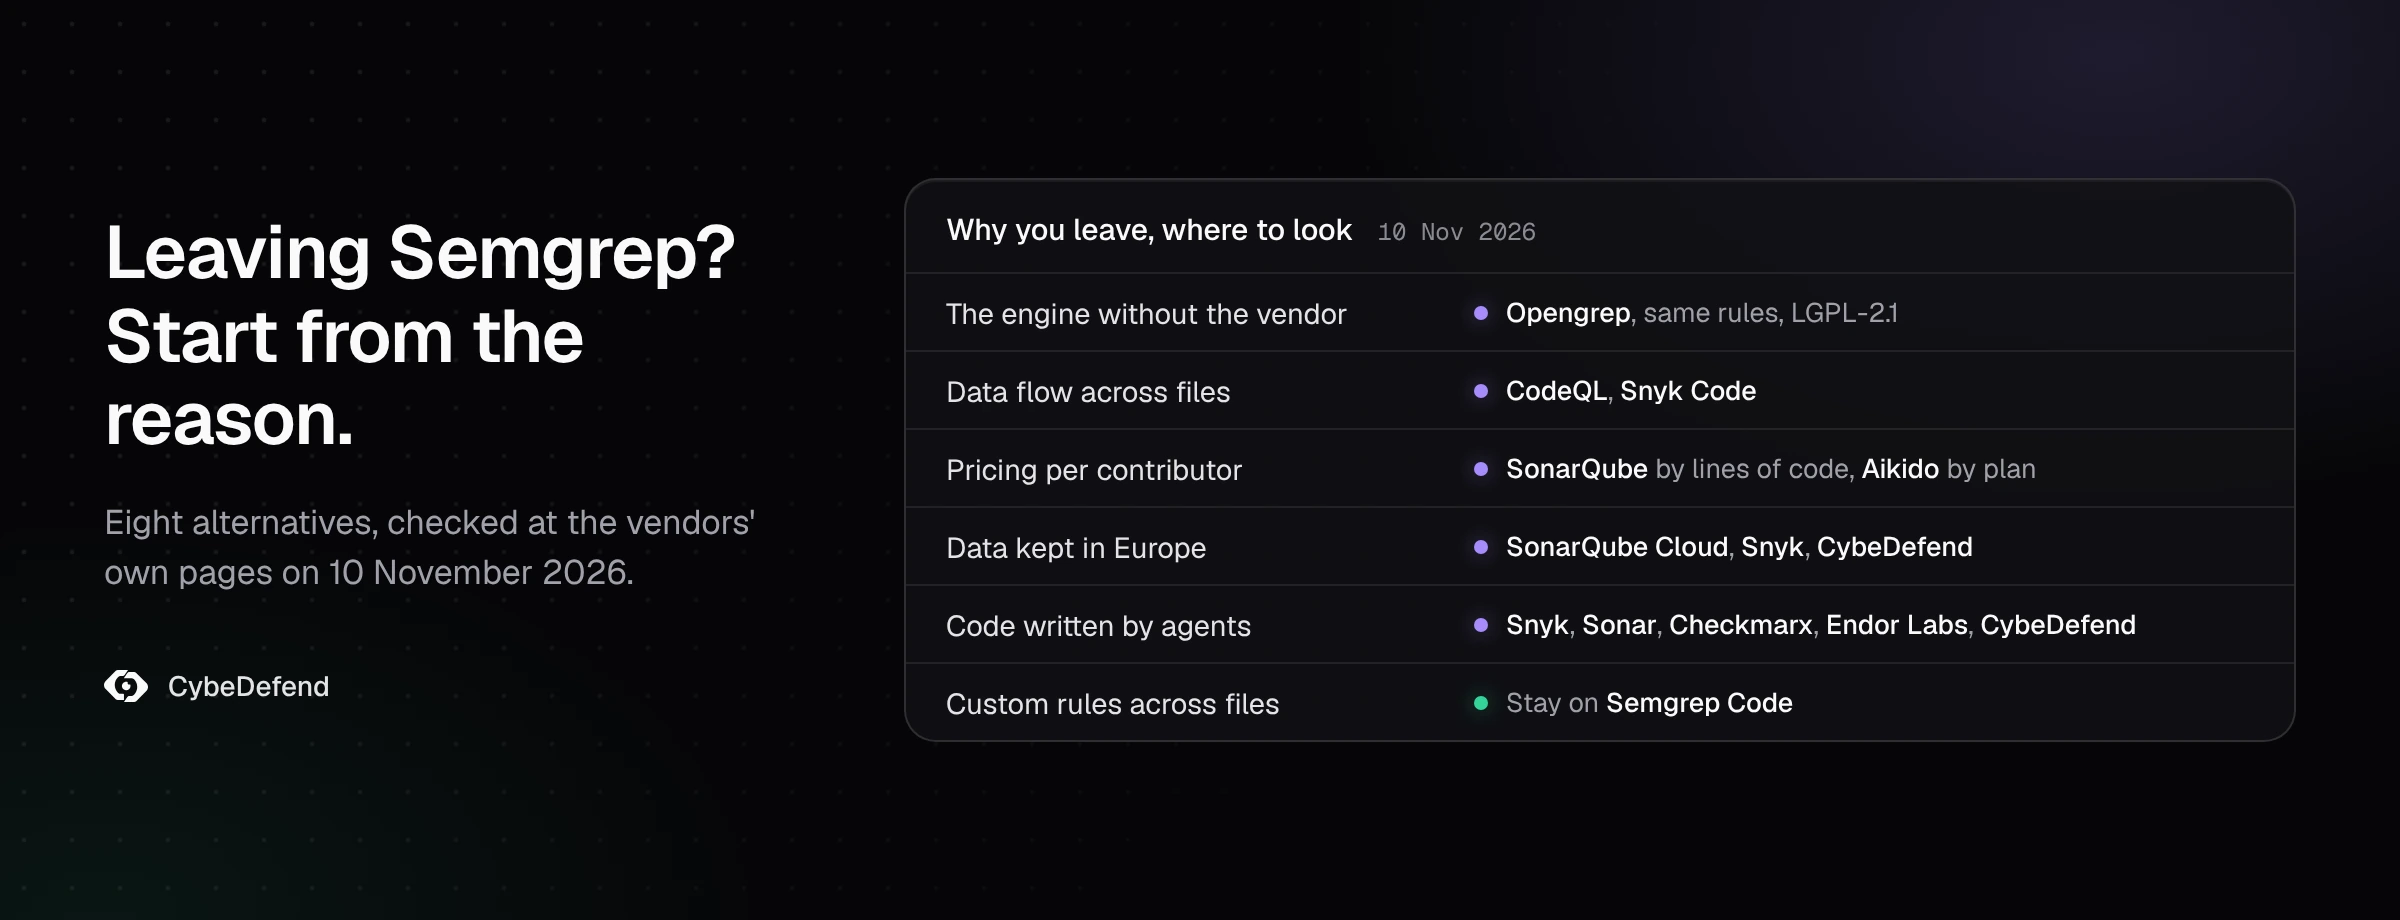
A melhor alternativa ao Semgrep depende do motivo que te leva a sair. Verificámos oito nas páginas dos próprios fabricantes a 10 de novembro de 2026; se só procuras motores gratuitos, o nosso guia de ferramentas SAST open source compara vinte. São os motivos que arrumam o mercado. Para manteres o motor open source sem a empresa, o Opengrep corre as tuas regras do Semgrep tal como estão. Para seguires os dados de um ficheiro para outro sem passar para o plano pago do Semgrep, o CodeQL e o Snyk Code fazem-no. Para deixares de pagar por contribuidor, o SonarQube cobra por linhas de código e o Aikido por plano. Para manteres os dados na Europa, o SonarQube Cloud, o Snyk Enterprise e a CybeDefend oferecem uma região na UE, enquanto o Semgrep guarda os dados dos clientes na AWS, nos Estados Unidos. E para o código escrito por agentes de IA, o Snyk, o SonarQube, a Checkmarx, a Endor Labs e a CybeDefend já correm dentro do agente, tal como o Semgrep Guardian.
Que alternativa ao Semgrep serve o teu motivo para sair?
Começa pelo motivo, não por uma lista de logótipos. Cada linha abaixo diz o que leva uma equipa a procurar noutro lado, as ferramentas que respondem a isso e o que dão em troca.
| Porque sais | Onde procurar | O que ganhas |
|---|---|---|
| Queres o motor sem o fabricante | Opengrep | A mesma sintaxe de regras em LGPL-2.1, mantida às claras com o apoio de vários fabricantes de AppSec |
| A Community Edition fica-se por um ficheiro ou uma função | CodeQL no GitHub Code Security, Snyk Code | Seguimento dos dados entre ficheiros, dentro de um produto comercial |
| O preço por contribuidor cresce com a equipa | SonarQube, Aikido | Um preço por linhas de código, ou uma tarifa por plano que inclui um número de utilizadores |
| O teu código e os teus resultados têm de ficar na Europa | SonarQube Cloud, Snyk Enterprise, CybeDefend, ou um motor alojado por ti | Uma região na UE, ou nada a sair das tuas máquinas |
| Agora quem escreve o código são agentes | Snyk Studio, os plugins para agentes do SonarQube, Checkmarx Developer Assist, Endor Labs AURI, CybeDefend VibeDefend | Verificações dentro da sessão do agente, como faz o Semgrep Guardian |
| Queres uma só plataforma para código, dependências, contentores e IaC | Snyk, Aikido, Checkmarx, CybeDefend | Uma só fila para todos os scanners, imagens de contentores incluídas |
Os três primeiros motivos vêm das próprias condições do Semgrep, que a secção seguinte lê linha a linha.
O que fica de fora na Community Edition do Semgrep?
O motor gratuito lê um ficheiro de cada vez. A comparação publicada pelo Semgrep diz que a Community Edition «provides cross function constant propagation and single function taint analysis» e que «can't track data beyond a single function or file and may find more false positives». A análise entre ficheiros faz parte do plano pago Semgrep Code, que a FAQ do Semgrep descreve como uma análise «proprietary cross-file (interfile)». A Community Edition também não tem triagem de resultados, afinação, métricas nem relatórios: em escala, instalá-la e enviar os resultados para onde quer que seja é trabalho manual.
Há mais três factos por trás da procura de alternativas:
- As regras não são open source. O motor é LGPL-2.1, mas todas as regras mantidas pelo Semgrep estão sob a Semgrep Rules License v1.0, que o próprio Semgrep diz que «is not an open source license». Um fabricante não as pode usar em produtos concorrentes nem em ofertas SaaS. As regras de repositórios de terceiros no registry mantêm a sua própria licença.
- O preço acompanha os teus contribuidores. A Free Edition cobre até 10 contribuidores. A partir daí, o Teams é cobrado por contribuidor, por mês e por produto (Code, Supply Chain, Secrets). Um contribuidor é quem fez commit num repositório privado analisado nos últimos 90 dias.
- Os dados estão nos Estados Unidos. A FAQ do Semgrep di-lo assim: «All customer data is located in AWS (US region).»
Nada disto faz do Semgrep uma má ferramenta. Explica porque é que uma equipa que começou com o motor gratuito chega a uma decisão quando cresce, e porque é que as respostas são diferentes.
O Opengrep substitui o Semgrep sem mudar nada?
No que toca ao motor, quase. O Opengrep é um fork do Semgrep com a mesma licença LGPL-2.1; o README diz que «was created when Semgrep moved critical features behind a commercial licence». Lê a mesma sintaxe de regras, por isso as tuas regras correm tal como estão:
# as tuas regras de sempre, resultados em SARIF para a CI ou uma plataforma de segurança
opengrep scan --sarif-output=opengrep.sarif -f ./rules .
O que acrescenta face à Community Edition do Semgrep:
- Taint entre funções do mesmo ficheiro, com
--taint-intrafile. O equivalente no Semgrep,--pro-intrafile, é uma funcionalidade paga do Semgrep Code. - Mais linguagens. A própria comparação do Semgrep atribui ao Opengrep Crystal, Visual Basic e Apex; os mantenedores juntam-lhe Elixir.
- O empacotamento. Binários autónomos, sem runtime de Python, assinados com Cosign.
- Taint entre ficheiros, em teste. A pré-versão
v2.0.0-nopython-interfile, de 11 de setembro de 2026, acrescenta.alpha.3 --taint-interfilee traz a marca «FOR TESTING ONLY». A última versão estável é a 1.30.0, de 7 de setembro de 2026.
O que não faz: não publica um conjunto de regras próprio, por isso cobrir novas classes de vulnerabilidades fica a teu cargo; não analisa dependências nem segredos; só funciona na linha de comandos, sem dashboard nem triagem. O Semgrep nota ainda que as duas linhas de comandos «remain similar, though individual arguments have diverged», por isso revê os teus scripts de CI.
O projeto está ativo. No primeiro ano lançou 43 versões e aceitou 29 pull requests de 17 contribuidores externos, segundo um texto publicado em maio de 2026 no blog da Aikido por um dos seus três mantenedores. Os apoiantes citados no README são a Aikido, a Amplify, a Endor Labs, a Kodem e a Orca Security.
Que alternativas verificam o código escrito por agentes de IA?
A resposta do Semgrep chama-se Guardian, um plugin que junta «an MCP server, hooks, and skills» e cujos «hooks fire on every file write». Nomeia o Claude Code, o Cursor e o Devin Desktop (ainda como Windsurf), acrescentou o OpenAI Codex em outubro de 2026 «with the same capabilities as Claude Code» e tem uma versão para o GitHub Copilot em acesso antecipado. As novas organizações do Semgrep podem experimentá-lo grátis durante 30 dias.
Cinco alternativas já fazem o mesmo trabalho. Tal como cada fabricante o documenta a 10 de novembro de 2026:
| Ferramenta | Agentes nomeados pelo fabricante | Como se liga | O que a distingue |
|---|---|---|---|
| Snyk Studio | Claude Code, Cursor, Codex CLI, Gemini CLI, GitHub Copilot | Hooks, e o seu servidor MCP para outros agentes | Análises de código, dependências, contentores e IaC como ferramentas do agente |
| SonarQube | Claude Code; também plugins para Cursor, Codex, Google Antigravity e a CLI do Copilot | Skills, agentes, hooks e um servidor MCP | Análise após cada edição de ficheiro com o Agentic Analysis, em beta para C#, Java, JavaScript, Python e TypeScript; mais de 450 padrões de segredos bloqueados antes de chegarem ao modelo |
| Checkmarx Developer Assist | Cursor, Devin Desktop, Kiro; plugins CLI para Claude Code, Copilot, Cursor, Gemini e Codex | Extensão de IDE, plugins CLI | Deteta, corrige e «verifies it before code is committed» |
| Endor Labs AURI | Cursor, Claude Code, OpenAI Codex, OpenHands | Plugin de skills, servidor MCP, CLI | Código, segredos, dependências e imagens de contentores; grátis para todos |
| CybeDefend VibeDefend | Claude Code, Cursor, OpenAI Codex, Google Antigravity, Devin Desktop, GitHub Copilot | Um comando de instalação, hooks e MCP | Serve as regras de negócio e de segurança da tua equipa enquanto o agente escreve, e recusa comandos perigosos antes de correrem |
Diferem em quando atuam e sobre o quê. Todas as ferramentas da tabela verificam o código depois de escrito: um ficheiro, uma edição, um diff. Duas delas atuam também sobre o que o agente faz. As proteções do VibeDefend verificam cada chamada de ferramenta no Claude Code, no Cursor, no OpenAI Codex e no Google Antigravity, e bloqueiam escritas e leituras de ficheiros e comandos de shell no Devin Desktop; o Agent Behavior Governance do Snyk avalia cada ação do agente face a uma política antes de ela correr. Para o mercado mais amplo, a nossa comparação das melhores ferramentas de segurança para código de IA, por necessidade vai mais longe.
Como cobram as alternativas, em comparação com o Semgrep?
Com unidades diferentes, e isso pesa mais do que o preço de tabela. Uma equipa que paga por contribuidor paga o número de pessoas; uma equipa que paga por linhas de código paga o tamanho do que entrega. Eis o que cada fabricante conta, tal como publicado a 10 de novembro de 2026:
| Ferramenta | O que pagas | Grátis para começar |
|---|---|---|
| Semgrep | Cada contribuidor, por produto, por mês | Até 10 contribuidores |
| Opengrep | Nada, LGPL-2.1 | Tudo |
| SonarQube | Linhas de código: um máximo no Cloud, por instância no Server | Community Build, alojado por ti; Cloud até 50 000 linhas privadas |
| GitHub Code Security | Cada committer ativo, por mês, também no plano GitHub Team | A CLI do CodeQL em código open source |
| Snyk | Cada programador contribuidor, por produto | Um número limitado de testes |
| Aikido | Uma tarifa por plano que inclui um número de utilizadores | 2 utilizadores, 10 repositórios |
| Checkmarx, Endor Labs | Sob pedido | O Endor Labs AURI é grátis |
| CybeDefend | Por lugar na nossa cloud; o VibeDefend é faturado pelo uso | A edição open source, grátis se a alojares tu; o nível gratuito do VibeDefend |
Conta antes de comparar. O Semgrep, o Snyk e o GitHub contam as pessoas que fizeram commit nos últimos 90 dias, prestadores e contribuidores ocasionais incluídos, e é esse número que deves levar a cada orçamento. A nossa análise de quanto custa a segurança do código de IA põe estas unidades ao lado das horas que custa corrigir um resultado.
Onde guarda cada alternativa o teu código e os teus resultados?
Se a residência dos dados é o teu motivo para sair, esta é a lista curta, segundo a documentação de cada fabricante:
- Semgrep: AWS, região dos EUA, para todos os dados de clientes.
- SonarQube Cloud: região da UE por omissão; uma região dos EUA com o plano Team (anual) ou Enterprise. A região escolhe-se no registo e não pode ser alterada.
- Snyk: EUA, UE (Frankfurt) e Austrália, mais uma região para o governo dos EUA; o alojamento regional só existe nos planos Enterprise.
- CybeDefend: Europa, numa infraestrutura com a qualificação SecNumCloud, ou uma região dos EUA, à escolha no registo; nas tuas instalações ou em ambiente isolado para Enterprise.
- Alojado por ti: o Opengrep, o SonarQube Community Build ou Server e a CLI do CodeQL correm nas tuas máquinas, por isso o código nunca sai delas. A CLI do CodeQL continua a precisar de uma licença paga para código privado.
Quando vale a pena ficar no Semgrep?
Fica se a tua equipa de segurança escreve as suas próprias regras e precisa que elas sigam os dados entre ficheiros. O motor entre ficheiros do Semgrep Code lê essas regras hoje; o modo entre ficheiros do Opengrep é uma versão de teste, e qualquer outro motor desta lista obrigaria a reescrevê-las na sua própria linguagem. Fica também se já contas com a triagem do Semgrep Assistant, com o Supply Chain e com o Guardian, e o alojamento nos Estados Unidos te serve. Uma mudança custa regras, alterações na CI e algumas semanas de resultados em paralelo, por isso deve dar-te algo que identificaste na primeira tabela.
Como sair do Semgrep sem perder as tuas regras?
Trata-a como uma migração de regras primeiro e de ferramentas depois.
- Separa as regras por dono. As que a tua equipa escreveu são tuas. As regras de terceiros do registry mantêm a sua própria licença. As que o Semgrep mantém estão sob a Semgrep Rules License v1.0: lê-a antes de as reutilizares num produto teu.
- Corre os dois motores nas pull requests durante duas semanas. Exporta o SARIF de cada um e compara o que encontram nos mesmos commits.
- Bloqueia só com resultados novos. Uma baseline evita que a mudança encha a fila com resultados antigos; o nosso artigo sobre como separar os resultados SAST que são só ruído cobre a triagem que se segue.
- Mantém uma só fila. Se combinas um motor multilinguagem com um especialista por linguagem, junta o SARIF de todos num só sítio, como mostra o nosso guia para correr várias ferramentas SAST open source em conjunto.
Onde entra a CybeDefend?
A CybeDefend junta a análise SAST, SCA, de segredos, IaC, contentores e CI/CD num só sítio e ordena os resultados pela reachability, para que no topo fiquem os que um atacante consegue alcançar. Também corre os scanners SARIF que escolheres, o Opengrep incluído, na mesma fila sem duplicados, por isso deixar a plataforma do Semgrep não te obriga a largar as tuas regras. Os dados ficam na Europa, numa infraestrutura com a qualificação SecNumCloud, ou numa região dos EUA. Quando quem escreve o código são agentes, o VibeDefend passa-lhes as tuas regras e os resultados enquanto escrevem, antes da pull request. A edição open source, grátis se a alojares tu, tem a lista de espera aberta.
Perguntas frequentes
Qual é a melhor alternativa gratuita ao Semgrep?
O Opengrep, se queres o mesmo motor: é LGPL-2.1, corre as regras do Semgrep sem alterações e acrescenta o seguimento do taint entre funções do mesmo ficheiro. O SonarQube Community Build é a opção gratuita alojada por ti, com regras próprias. Junta qualquer um dos dois a um especialista para a tua linguagem principal, como o Bandit para Python ou o gosec para Go.
Posso usar as minhas regras do Semgrep no Opengrep?
Sim. Os dois motores leem a mesma sintaxe de regras, por isso as regras que a tua equipa escreveu correm tal como estão. Alguns argumentos da linha de comandos mudam, por isso revê os scripts de CI. As regras mantidas pelo Semgrep estão sob a Semgrep Rules License v1.0, que não é uma licença open source, e o Opengrep não traz regras próprias.
A versão gratuita do Semgrep analisa entre ficheiros?
Não. A Community Edition segue o taint dentro de uma só função e não consegue seguir os dados para lá de uma função ou de um ficheiro. A análise entre ficheiros faz parte do plano pago Semgrep Code. O Opengrep tem-na numa versão de teste, e o CodeQL e o Snyk Code seguem os dados entre ficheiros nos seus produtos comerciais.
O SonarQube é uma boa alternativa ao Semgrep?
Para uma equipa que quer qualidade de código e segurança numa só ferramenta, sim. A base cobre SAST e deteção de segredos; a análise de dependências vem com o Advanced Security, vendido a partir do plano Team. O SonarQube Cloud é cobrado por linhas de código, alojado na UE por omissão, e os seus plugins verificam o código dentro do Claude Code e de outros agentes. As regras próprias não passam do Semgrep para lá.
Que alternativas existem ao Semgrep Guardian?
O Snyk Studio, os plugins para agentes do SonarQube, o Checkmarx Developer Assist, o Endor Labs AURI e o CybeDefend VibeDefend correm todos dentro dos agentes de código com IA. Diferem nos agentes que suportam, no momento em que verificam (cada escrita de ficheiro, cada edição, antes do commit) e em também atuarem, ou não, sobre os comandos do agente, como fazem as proteções do VibeDefend.
Onde guarda o Semgrep os dados dos clientes?
Na Amazon Web Services, na região dos EUA, segundo a FAQ do Semgrep. As equipas que precisam dos dados na Europa olham para a região da UE do SonarQube Cloud, para a região de Frankfurt do Snyk nos planos Enterprise, para o alojamento da CybeDefend com qualificação SecNumCloud na Europa, ou para um motor alojado por elas.
O CodeQL é uma alternativa gratuita ao Semgrep?
Só para código open source. As consultas do CodeQL têm licença MIT, mas a CLI do CodeQL é distribuída nos termos próprios do GitHub: grátis para investigação e código open source, enquanto o código privado precisa do GitHub Code Security, cobrado por committer ativo. A sua análise global de fluxo de dados segue os dados por todo o programa.