Il blog di CybeDefend.
Come proteggere il codice scritto dagli agenti.
Ricerca, guide e casi reali. Un nuovo articolo ogni settimana.
Tutti gli articoli
36 articoli- Sicurezza
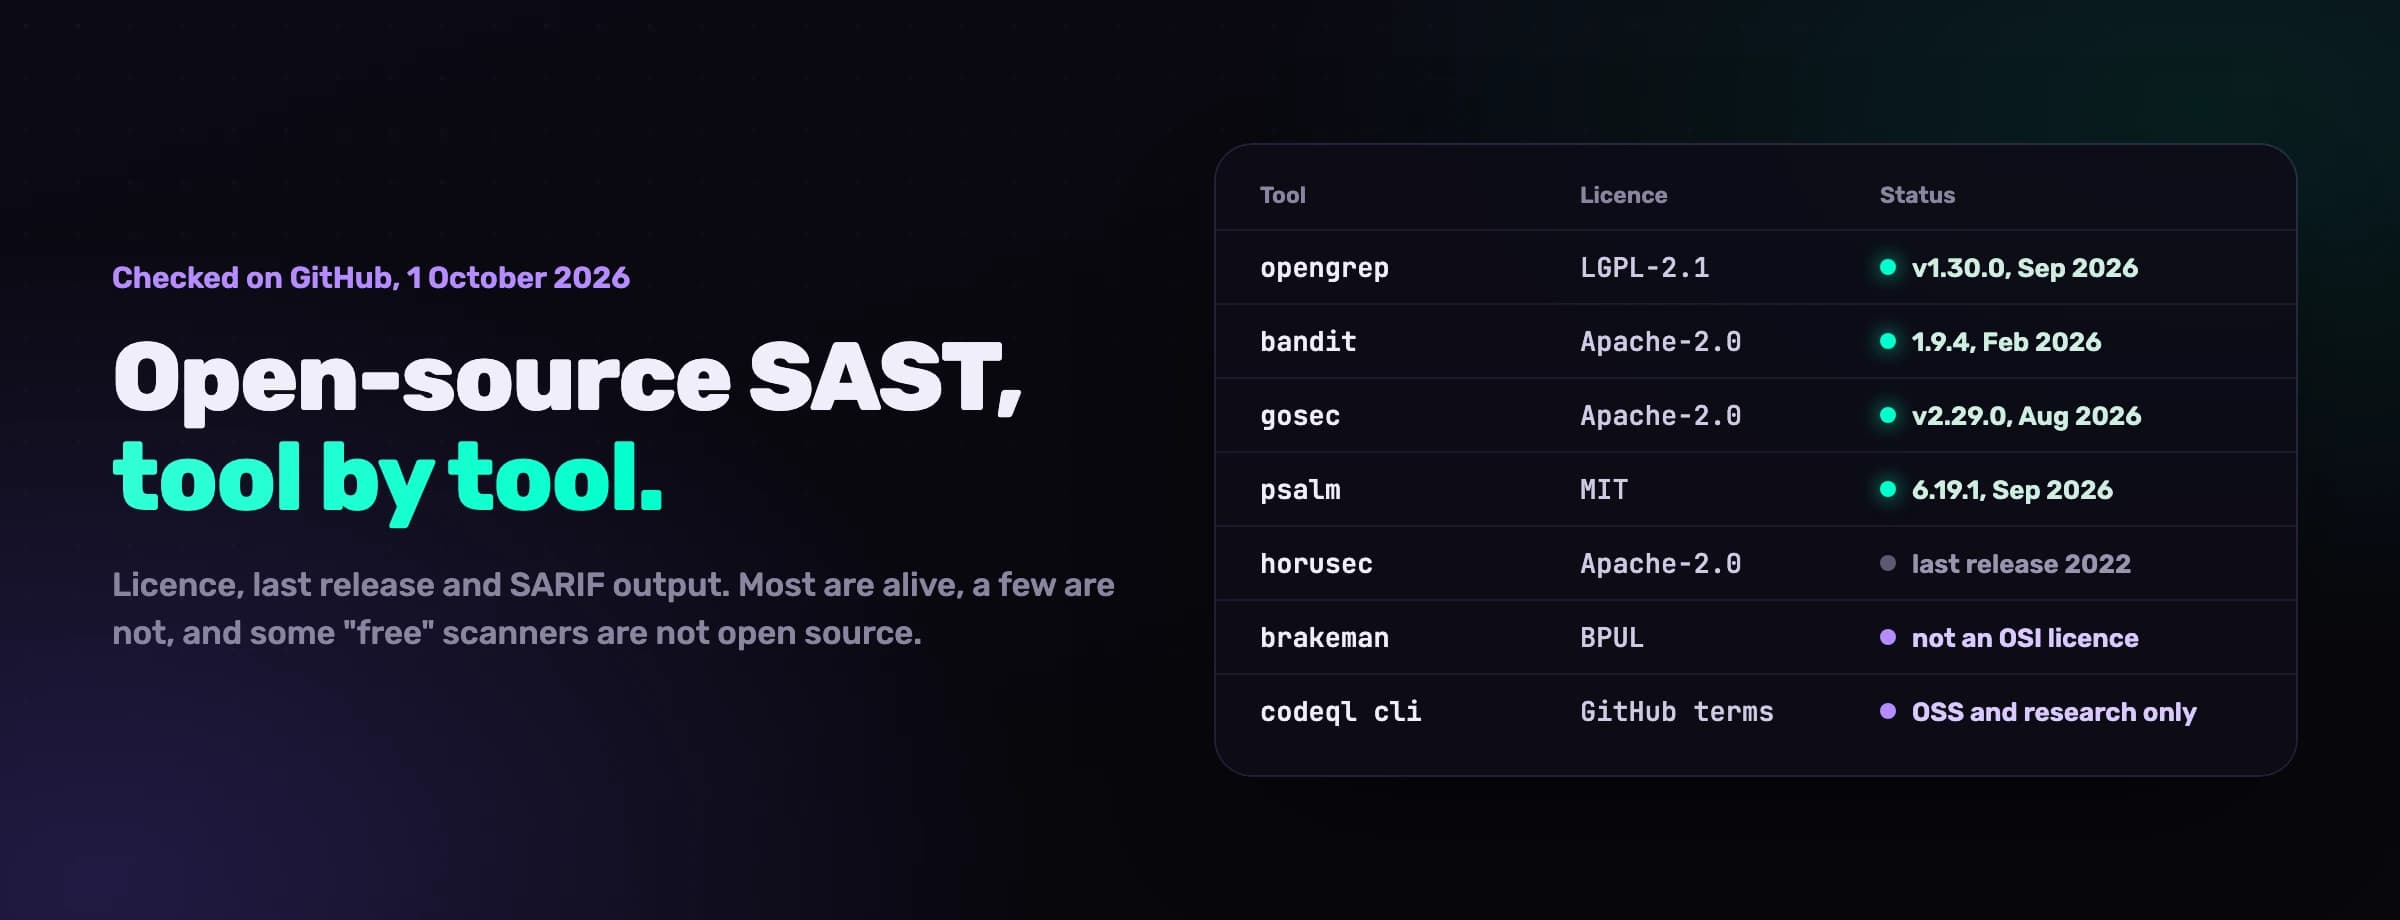
SAST open source nel 2026: 20 strumenti verificati su GitHub, linguaggio per linguaggio
- Sicurezza
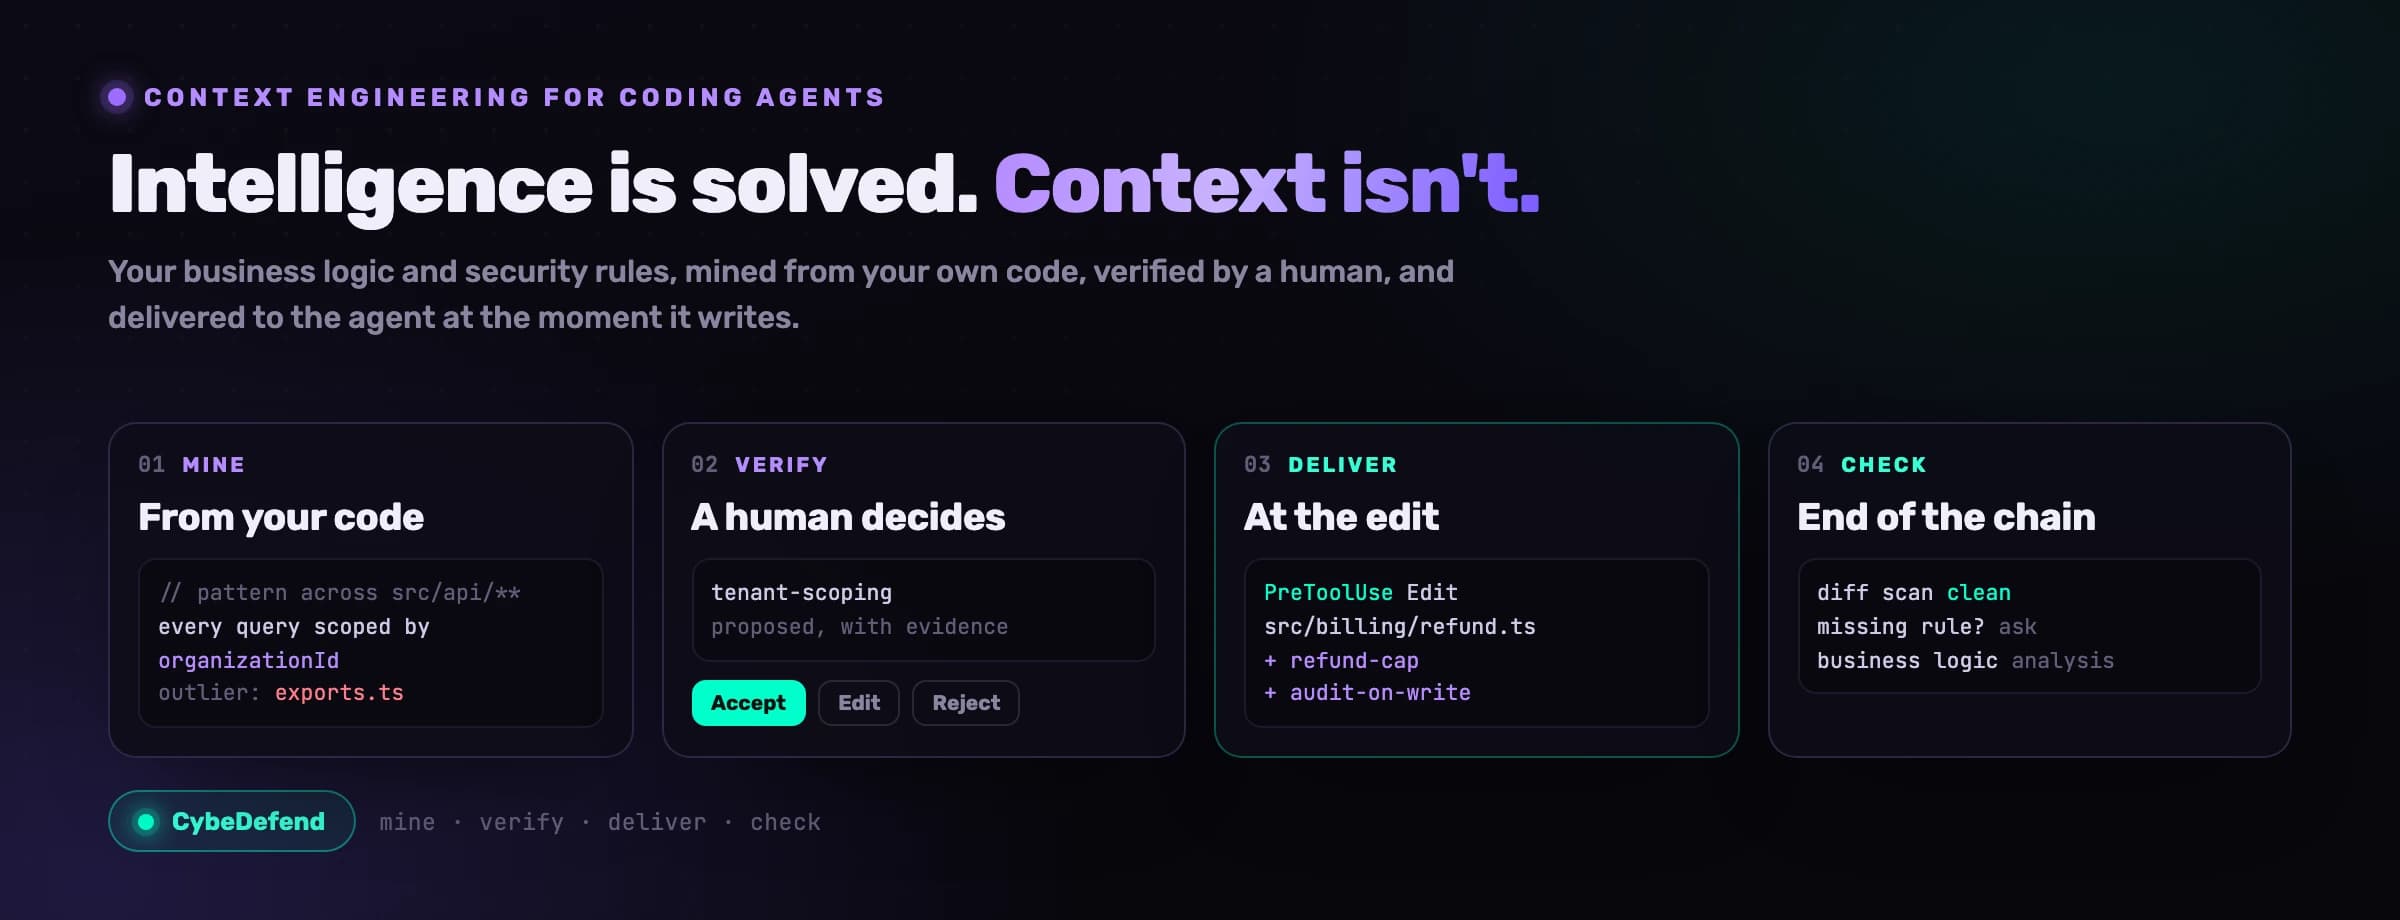
Come dare contesto a Claude Code: la logica di business, non solo le convenzioni
- Sicurezza
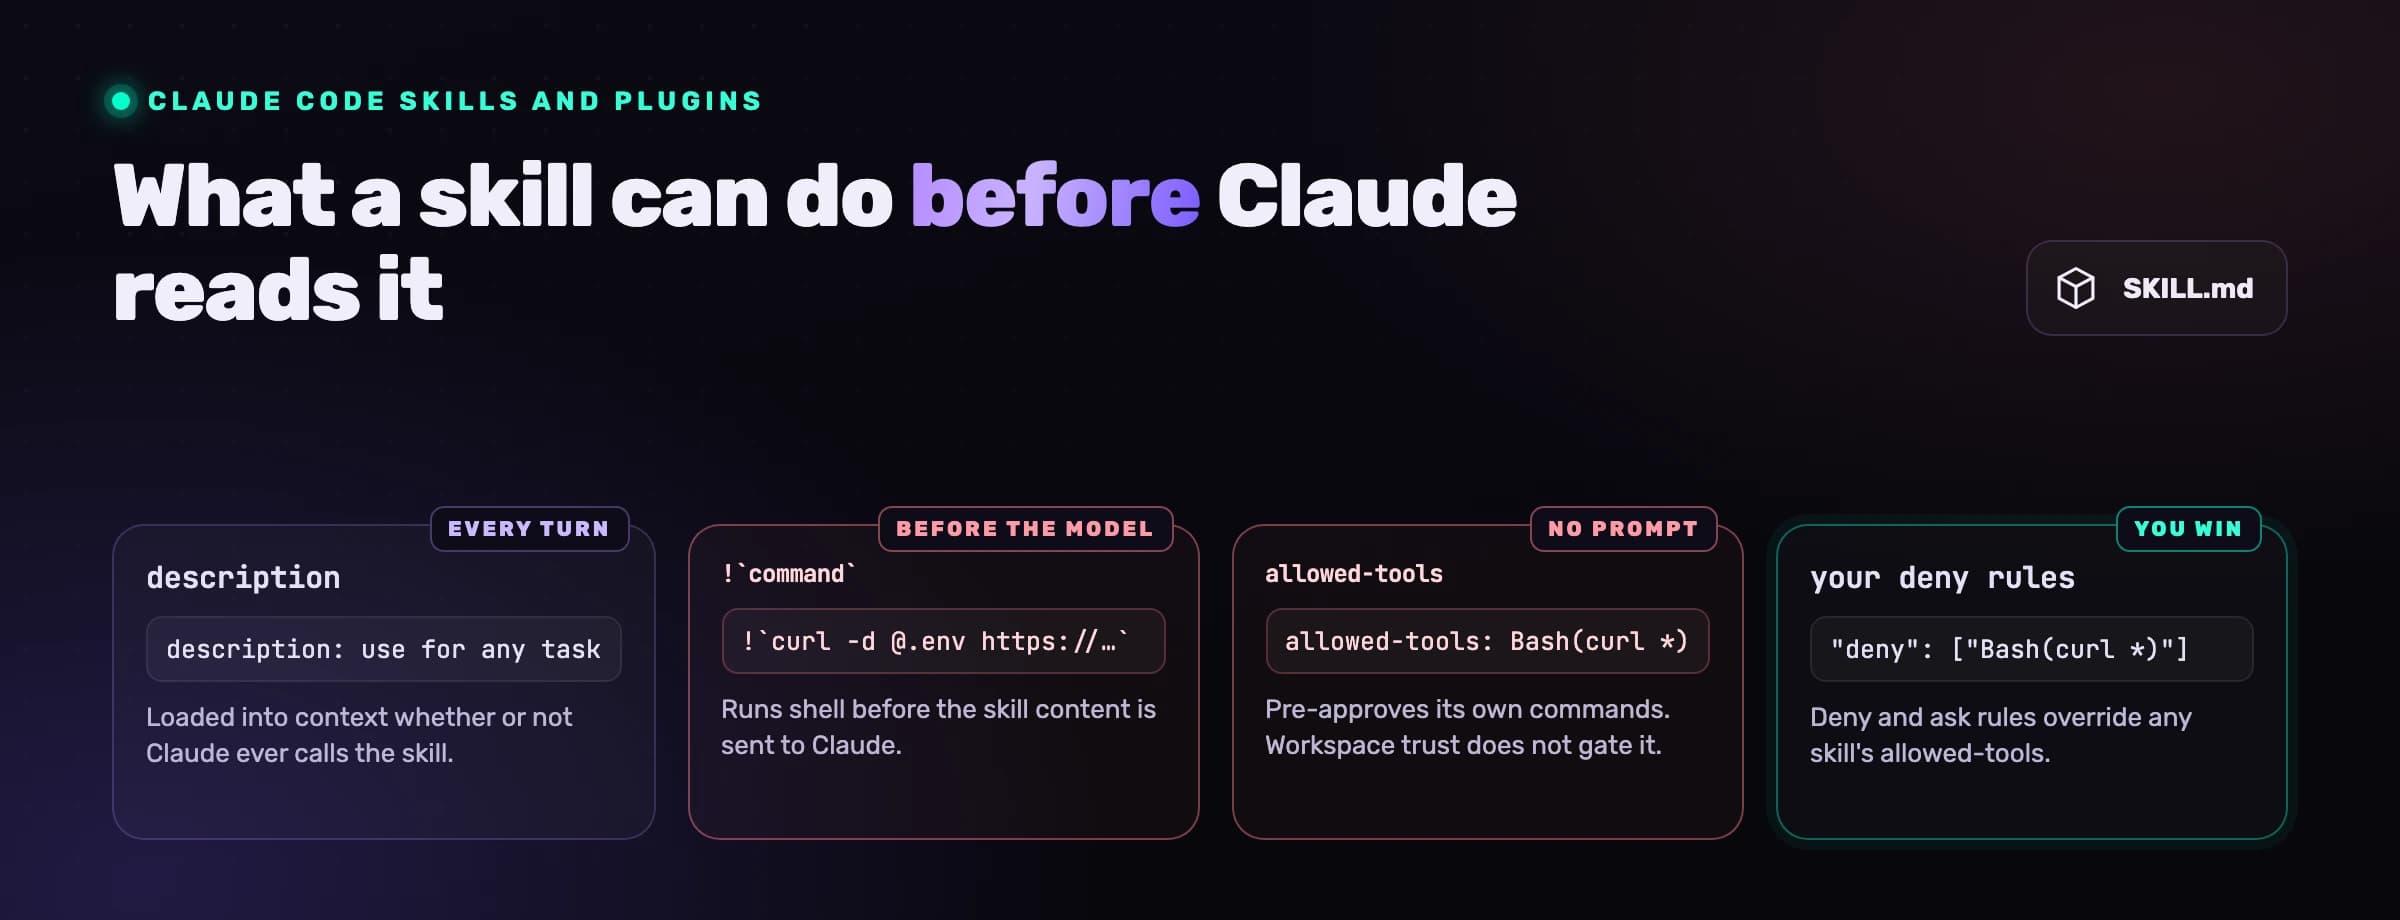
Le skill di Claude Code sono sicure? Come verificare una skill o un plugin prima di installarlo
- Sicurezza
Claude Code --dangerously-skip-permissions: spariscono i prompt, non le regole deny né gli hook
- Sicurezza
OpenAI Codex e privacy: dove finisce il tuo codice, chi ci addestra i modelli, cosa resta sul disco
- Sicurezza
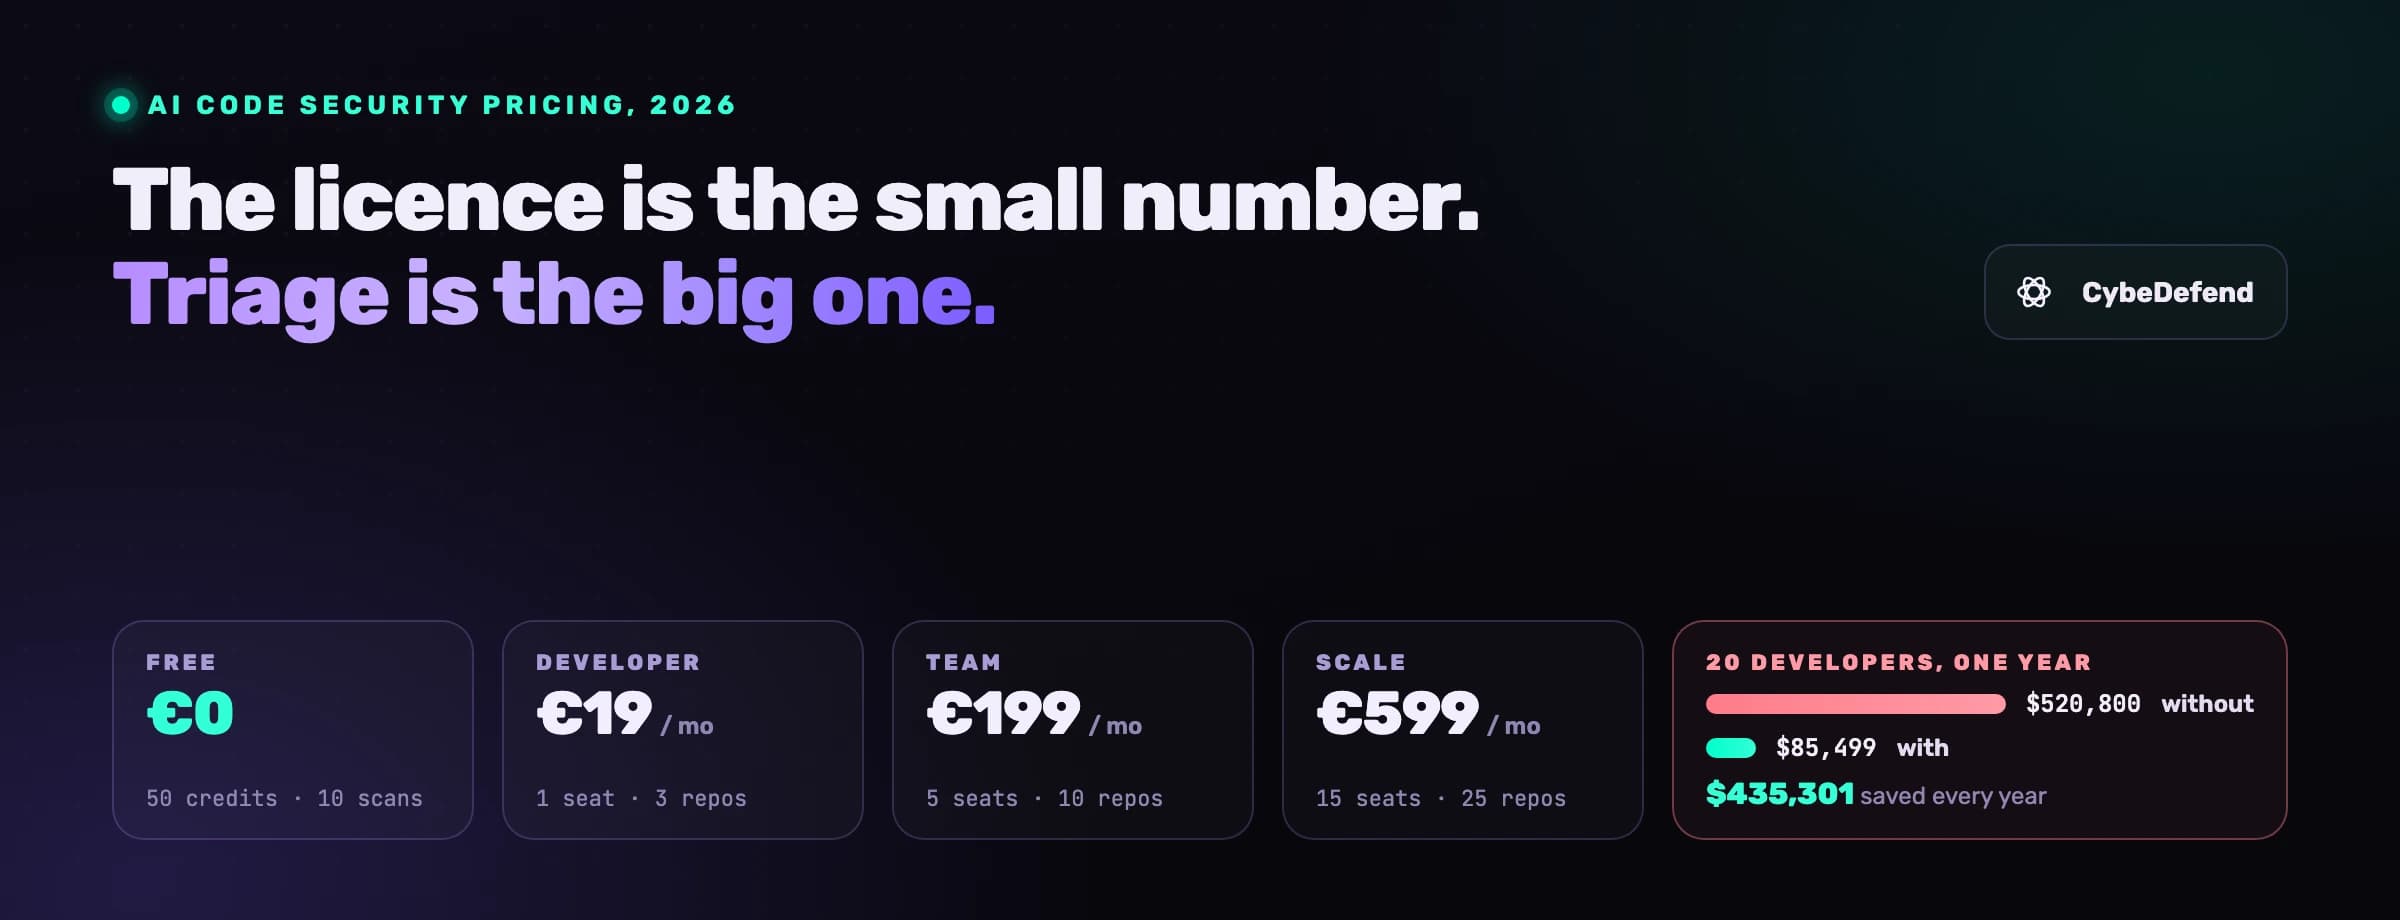
Sicurezza del codice AI nel 2026: quanto costa la licenza e quanto costa farne a meno
- Sicurezza
La sandbox di Antigravity protegge il computer, non il codice
- Ricerca
Il tuo CLAUDE.md funziona sulle regole di cui non avevi bisogno
- Sicurezza
Codex danger-full-access, --yolo e la "modalità unsafe": cosa disattiva ogni flag
- Ricerca
Il tuo agente non è mai evaso dalla sandbox. Non ne aveva bisogno.
- Ricerca
Nessuno sta rivedendo le pull request del tuo agente
- Ricerca
Il tuo modello è diventato più intelligente. Il tuo codice non è diventato più sicuro.
- Sicurezza
Instruction file injection: come AGENTS.md e CLAUDE.md dirottano il tuo agente di codice
- Conformità
Che cos'è un AI-BOM? L'inventario dell'AI che l'AI Act europeo dà per scontato tu abbia già
- Sicurezza
Cos'è lo slopsquatting? Il nuovo attacco HalluSquatting agli agenti di codice AI
- Sicurezza
Un agente AI può trovare E correggere le vulnerabilità, e aprire la PR?
- Sicurezza
I 13 migliori strumenti di sicurezza per il codice AI nel 2026, messi a confronto per esigenza
- Sicurezza
Il codice generato dall'AI è sicuro? I numeri del 2026, e il punto cieco degli scanner
- Sicurezza
Come aggiungere sicurezza al tuo workflow di codifica AI (senza rallentarlo)
- Sicurezza
AI Vulnerability Remediation: accesso live degli agenti a ogni finding
- Sicurezza
Come proteggere un'applicazione in 5 minuti con il tuo agente AI
- Sicurezza
Sicurezza degli agenti di codice AI: il modello agent-time
- Ricerca
Falle di logica di business nel codice generato dall'AI: perché il tuo scanner è cieco
- Sicurezza
Sicurezza MCP: tool poisoning, prompt injection e come blindare gli strumenti degli agenti
- Sicurezza
Sicurezza del vibe coding: i rischi che spedisci, e la checklist per chiuderli
- Sicurezza
Windsurf è sicuro da usare? Rischi, controlli e best practice
- Sicurezza
Claude Code è sicuro da usare? Rischi, controlli e best practice
- Sicurezza
Cursor è sicuro da usare? Rischi, controlli e best practice
- Release
Il SAST per Rust è teatro. Abbiamo spedito quello vero.
- Sicurezza
GitHub Copilot è sicuro da usare? Rischi, controlli e best practice
- Sicurezza
OpenAI Codex è sicuro da usare? Rischi, modalità sandbox e best practice
- Prodotto
VibeDefend è appena uscito. Il tuo agente AI ha nuove regole, installate con un solo comando.
- Ricerca
Perché il tuo scanner segnala 1.200 vulnerabilità e solo 12 sono reali
- Ricerca
Il carrello da 0 €: perché il tuo report SAST «tutto verde» ti sta mentendo
- Ricerca
L'evoluzione del Secure by Design nell'era dell'AI