M06 · LOY-01Punti fedeltàLa regola era nel suo file
La regola aziendaleUn punto fedeltà per ogni euro pagato in denaro. Nessuno sulla parte pagata con carta regalo.
ViolataUn file di regole
Usiamo cookie di analisi e di misurazione pubblicitaria (Google, Meta). Non vendiamo nulla e puoi rifiutare.

VibeDefend collega il tuo agente di coding a CybeDefend con un solo comando. Regole di business estratte dal modo in cui scrivi codice.
npx -y @cybedefend/vibedefend@latest install Claude Code
 Cursor
 OpenAI Codex
 Windsurf
 VS Code Copilot
Esegui l'installer una volta: rileva in automatico tutti gli agenti sul tuo computer e collega quelli che scegli.
Migliaia di righe al giorno. Nessuna review individua la falla.
Claude CodeL'agente, da soloThinking ...
db . query('SELECT * FROM users WHERE id = ' + id)Test verdi
Apertura della pull request #482
La regola era nel suo file, esatta. L'agente l'ha violata lo stesso.
La regola aziendaleUn punto fedeltà per ogni euro pagato in denaro. Nessuno sulla parte pagata con carta regalo.
Un solo comando. Rileva tutti gli agenti sul tuo computer.
$npx -y @cybedefend/vibedefend@latest install✓Claude Code ✓Cursor
 ✓Windsurf✓GitHub Copilot✓OpenAI Codex
Estratte dal tuo codice, più OWASP, SOC 2, GDPR, ISO 27001.
Claude Code VibeDefend
Thinking ...
db . query('SELECT * FROM users WHERE id = ' + id)new finding in diff → SQL Injection
Un solo finding, già con la correzione. L'agente riscrive la riga.
SQL Injection, corretta sulla riga modificata
Regola LOY-01 applicata alla lettera
Una cancellazione di schema, un sudo distruttivo. Bloccati prima dell'esecuzione.
sudo rm -rf /etc/BLOCKEDsudo distruttivo fuori dal progetto· no-destructive-sudo
DROP SCHEMA public CASCADEBLOCKEDcancellazione di schema su un database in produzione· no-destructive-sql
requests-toolbelt-asyncBLOCKEDil pacchetto non esiste sul registry· package does not exist
Una dashboard per il team. La stessa lista, dentro l'agente.

Sessioni reali di Claude Code con VibeDefend nel loop. Scegline una.
Ciò che gira nell'agente una volta eseguito il comando.
Regole di business estratte dal tuo codice, più OWASP, SOC 2, GDPR e ISO 27001, iniettate con il prompt.
vibedefend · rules.injectLe letture dirette dei segreti sono rifiutate; l'agente riceve il riferimento gestito.
vibedefend · action.guardComandi distruttivi, drop di schema, percorsi protetti: bloccati prima dell'esecuzione e registrati nell'audit trail.
vibedefend · action.guardTutti gli scanner, unificati. L'agente legge in tempo reale la lista completa dei finding e corregge nel loop.
vibedefend · findings.list43% delle vulnerabilità API sfruttano la logica di business, non le CVE (Wallarm, 2026). Nessuno scanner le intercetta.
Claude Codeprima1// GET /api/orders/:id2const order = await db.order.findUnique({3 where: { id: req.params.id },4});5return res.json(order);
VibeDefenddopo1// GET /api/orders/:id2const order = await db.order.findUnique({3 where: { id: req.params.id, tenantId: req.user.tenantId },4});5if (!order) return res.status(404).end();6return res.json(order);
Ricerca per id senza filtro tenant: qualsiasi cliente autenticato può leggere questo ordine.
Intercettato in agent-time · Claude Code
Quello che installi nell'agente poggia sulla piattaforma CybeDefend completa: dashboard, scanner, policy, report e AutoFix, per tutto il team.
VibeDefendnel tuo agenteLa piattaforma CybeDefendDashboardScannerPolicyReportAutoFixVedi la piattaforma completaFiducia e conformità
 GDPRConforme
La conformità è già effettiva. I clienti UE usano un'infrastruttura qualificata SecNumCloud.
I nostri controlli rispettano i criteri e l'audit è in corso. Ti inviamo l'attestazione sotto NDA il giorno stesso in cui viene emessa.
Trust CenterLa protezione decide in locale. L'analisi resta nella tua regione, sui nostri modelli, e non serve mai ad addestrarne uno.
Partner, programmi e investitori
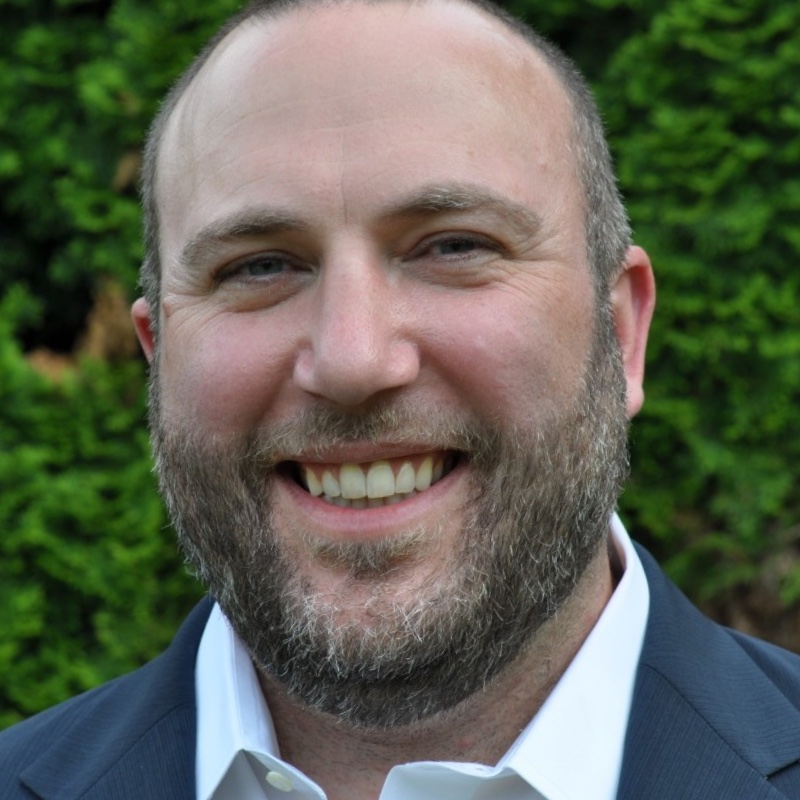
Vent'anni ai vertici della sicurezza, da tredici anni in Microsoft a SVP Security Operations in Salesforce. È entrato nel board a settembre 2026.
Ha condotto lo studio controllato e pubblicato tutto, compresi i sei casi in cui il layer non ha portato nulla.
Inizia gratis
Nessuna carta di credito, nessun limite di tempo.
0 €senza carta di credito
Venti minuti con un fondatore, sul tuo repository.
Prenota una demoLeggi lo studio e riproducilo36 pagine, 90 trascrizioni, audit alla cieca.La documentazione spiega l'installazione, la configurazione e ogni opzione.
Leggi la documentazionein ingleseAgent & AI Integration
VibeDefend, one command to wire every agent
L'installazione con un solo comando, il server MCP e gli hook, come collegare un progetto, ogni comando, i parametri e la risoluzione dei problemi.
Domande
Solo ciò che invii per l'analisi, e resta nella regione scelta all'installazione: Parigi per i clienti UE, su infrastruttura qualificata SecNumCloud, Iowa per i clienti USA, sempre sui nostri modelli self-hosted e mai tramite un'API AI di terzi. La protezione decide sul tuo computer, la sua telemetria contiene solo metadati (nessun contenuto dei prompt, nessun codice grezzo), i finding non passano mai da una regione all'altra e il tuo codice non viene mai usato per addestrare un modello.
L'installer configura Claude Code, Cursor, Windsurf, GitHub Copilot e Codex. Qualsiasi altro agente compatibile con MCP funziona con una configurazione manuale (bring-your-own-config), inclusi Gemini CLI, Cline, Continue.dev e Zed.
50 crediti AI e 10 scansioni statiche, con accesso a tutta la piattaforma, senza carta di credito e senza limiti di tempo. Lancia la prima scansione e ti mandiamo via email un codice promo. Quando ti serve di più, il piano Developer parte da 19 € o 21 $ al mese.
No. Gli scanner classici girano sui commit e ti sommergono di falsi positivi. VibeDefend agisce in agent-time sul diff mentre viene scritto, con reachability e conoscenza del framework, e passa all'agente un solo finding su cui può intervenire, già con la correzione.
Sì, anzi, ti consigliamo di farlo. Il paper di 36 pagine, le 90 trascrizioni, gli audit alla cieca e i sei casi in cui il layer non ha funzionato sono nel repository pubblico indicato in questa pagina.
Un comando. Due minuti. Nessuna carta di credito.
Un solo comando collega ogni agente di coding sul tuo computer a CybeDefend: le tue regole di business, i tuoi framework di compliance e protezioni che bloccano le chiamate distruttive prima che vengano eseguite.
npx -y @cybedefend/vibedefend@latest installClaude CodeCursorOpenAI CodexWindsurfVS Code Copilot