Il lucchetto sul codice
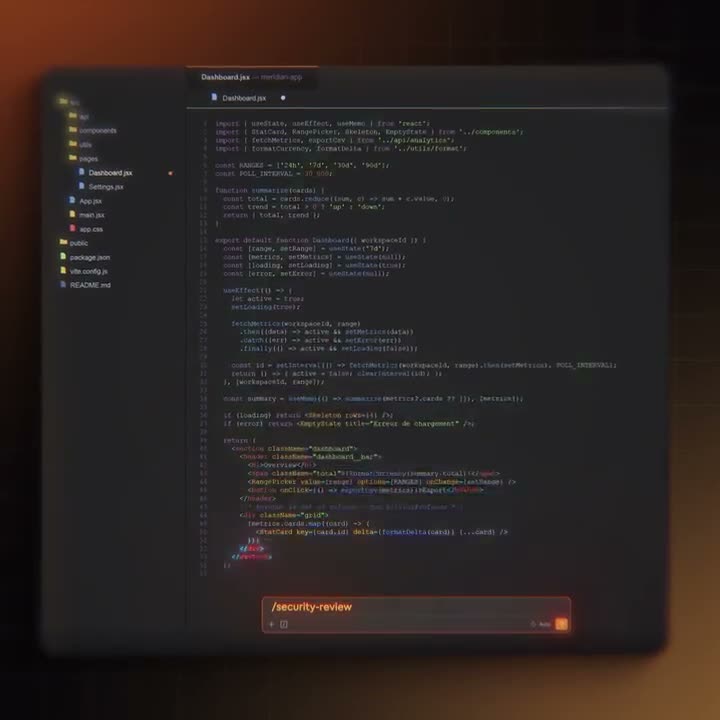
Un comando slash e la review di sicurezza gira dove si scrive il codice.
Usiamo cookie di analisi e di misurazione pubblicitaria (Google, Meta). Non vendiamo nulla e puoi rifiutare.

La dashboard dietro l'agente: finding, correzioni, policy e report, su ogni repository.

I quattro spot, per intero. Con l'audio, in un clic.
Un comando slash e la review di sicurezza gira dove si scrive il codice.
L'ha scritto il tuo agente AI. La ricetta della sicurezza: un'installazione rapida, una riga di codice.
Un segreto dimenticato nel codice è una chiave lasciata nella porta. Proteggiti.
Errori e avvisi segnalati sulla riga, prima della pull request, poi la ricetta.
Ogni tappa è una pagina a sé. Apri quella che ti serve.
La documentazione spiega l'installazione, la configurazione e ogni opzione.
Leggi la documentazionein ingleseCybeDefend
Introduction
Cosa fa CybeDefend, cosa succede al tuo codice durante una scansione e BLSA, lo scanner della logica di business.
Stessi dati, due punti di accesso. La piattaforma è il livello della dashboard, dove trovi gli scanner (SAST, SCA, IaC, container, secret, CI/CD), il grafo dei finding, le policy e i report di conformità. VibeDefend è il livello agent-time che inietta le stesse regole in Claude Code, Cursor, Windsurf e qualsiasi client compatibile con MCP. Puoi usarli separatamente o insieme.
Accedi a eu.cybedefend.com o us.cybedefend.com, collega via OAuth la tua organizzazione GitHub / GitLab / Bitbucket / Azure DevOps, scegli un repo e la prima scansione parte entro cinque minuti. Nessuno step di CI da aggiungere, nessun agente da distribuire. Il server MCP è disponibile su due endpoint regionali (mcp-eu.cybedefend.com/mcp e mcp-us.cybedefend.com/mcp): nel tuo agente di coding AI registri solo quello del tuo tenant.
Il codice sorgente viene recuperato e analizzato, e i risultati vengono salvati nella regione scelta in fase di registrazione (UE = Parigi, USA = Iowa). I tenant UE e USA sono isolati: nulla viene replicato tra le regioni. Il codice sorgente viene cancellato subito dopo l'analisi; vengono conservati solo finding, riepiloghi e metadati del grafo.
Sì, con il piano Enterprise. Forniamo un'unica immagine OCI, un chart Helm e un tarball air-gapped, con le stesse funzionalità del SaaS, inclusi Cybe AutoFix e il server MCP: basta puntare il tuo agente all'URL MCP interno al cluster invece che agli host regionali mcp-eu.cybedefend.com / mcp-us.cybedefend.com.
SAST: TypeScript / JavaScript, Python, Go, Java / Kotlin, C# / .NET, Ruby, Rust, PHP, più regole specifiche per Next.js, NestJS, Django, FastAPI, Spring, Rails, Laravel. IaC: Terraform / OpenTofu, Kubernetes, Helm, CloudFormation, Pulumi, Ansible, CDKTF. Container: qualsiasi immagine OCI (layer di base Alpine, Debian, Ubuntu, RHEL/UBI, dipendenze npm, PyPI, Maven, Go, Cargo, NuGet, Composer). CI/CD: GitHub Actions, GitLab CI, Jenkinsfile.
Un solo comando collega ogni agente di coding sul tuo computer a CybeDefend: le tue regole di business, i tuoi framework di compliance e protezioni che bloccano le chiamate distruttive prima che vengano eseguite.
npx -y @cybedefend/vibedefend@latest install Claude Code
 Cursor
 OpenAI Codex
 Windsurf
 VS Code Copilot