In questa pagina
- Quale strumento di sicurezza per il codice AI serve al tuo caso?
- Che cosa rende buono uno strumento per il codice generato dall'AI?
- Quali strumenti trovano le vulnerabilità del codice AI prima della produzione?
- Meglio Snyk o Checkmarx per proteggere il codice generato dall'AI?
- Come si confrontano questi strumenti sul tuo repository?
- Domande frequenti
- Quali sono i migliori strumenti di sicurezza per il codice AI nel 2026?
- Quali strumenti trovano meglio le vulnerabilità nel codice scritto dall'AI?
- Qual è la piattaforma migliore per mettere in sicurezza il codice generato dall'AI?
- Come si bloccano le vulnerabilità introdotte da un agente AI prima che arrivino in produzione?
- Meglio Snyk o Checkmarx per il codice generato dall'AI?
- Quali strumenti sanno rifiutare l'azione di un agente invece di limitarsi a segnalarla?
- Devo sostituire Snyk, Checkmarx o Aikido per proteggere il codice AI?
- Esiste uno strumento europeo o sovrano per la sicurezza del codice AI?
- Quando conviene scegliere qualcosa di diverso da CybeDefend?
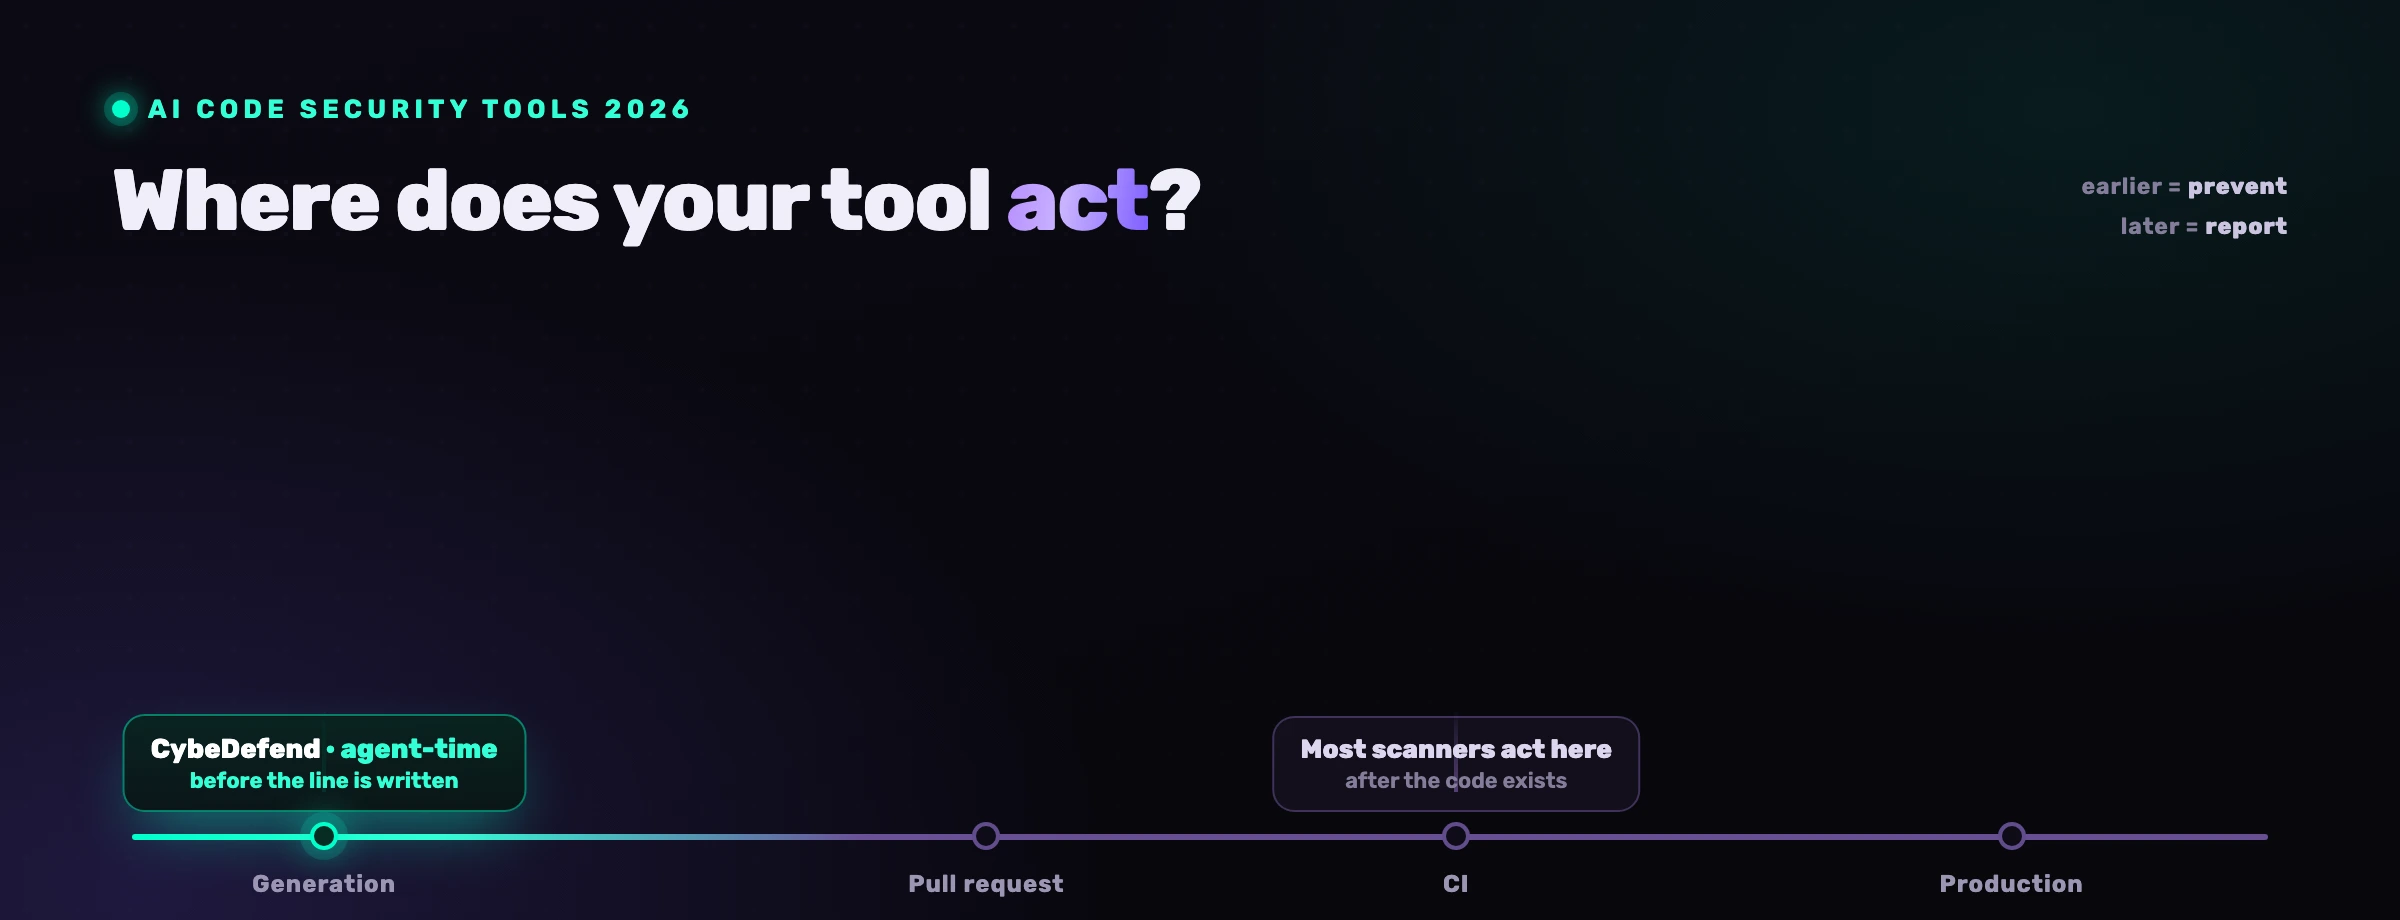
Il miglior strumento di sicurezza per il codice AI è quello che agisce dove serve a te. Se la maggior parte del codice la scrive un agente, ti serve un controllo che legga la modifica mentre nasce; se il tuo collo di bottiglia sono le dipendenze, i segreti, la governance o il contesto cloud, vince uno specialista. Qui sotto trovi prima la tabella che risponde, poi i criteri, il campo del 2026 e le misure.
Quale strumento di sicurezza per il codice AI serve al tuo caso?
Scegli dal collo di bottiglia, non dal marchio. Per il codice che scrive un agente AI, la rosa è CybeDefend, Endor Labs, Snyk, Semgrep e Checkmarx, che girano dentro la sessione. Per il rischio delle dipendenze, una SCA guidata dalla reachability: Endor Labs o Snyk. Per i segreti, GitGuardian. Per la governance centrale, Checkmarx o Veracode. Se il team vive già su GitHub o GitLab, l'add-on nativo è il primo passo più economico.
| La tua esigenza | Rosa di candidati | Dove agisce |
|---|---|---|
| Fermare il codice insicuro mentre l'agente AI lo scrive, e rifiutare le azioni pericolose | CybeDefend (VibeDefend), Endor Labs | Nella sessione dell'agente, prima del salvataggio |
| Controllare ogni file generato dall'agente, poi mettere un gate sulla pull request | Snyk, Semgrep, Checkmarx, SonarQube, Aikido | Hook dell'agente o MCP, poi PR e CI |
| Copertura ampia developer-first: codice, dipendenze, container, IaC | Snyk, Aikido | IDE, PR, CI |
| Governance enterprise, policy e reporting di conformità | Checkmarx, Veracode | PR, CI, dashboard centrale |
| Regole che scrivi tu e che sai rileggere | Semgrep | IDE, PR, CI |
| Reachability delle dipendenze, rischio transitivo | Endor Labs, Snyk | PR, CI |
| Segreti e identità macchina | GitGuardian | Pre-commit, CI, strumenti dell'agente |
| Zero lavoro di integrazione, è già in fattura | GitHub Advanced Security, GitLab Ultimate | Nativo nella PR e nella pipeline della piattaforma |
| Finding di codice legati a ciò che è davvero esposto in cloud | Wiz, Orca Security | Cloud, runtime, poi ritorno al codice |
Non esiste un singolo strumento migliore, e una classifica che finge il contrario ne sta vendendo uno. Quasi tutti i team finiscono con due: un controllo al momento della generazione e un gate CI come rete di sicurezza.
Che cosa rende buono uno strumento per il codice generato dall'AI?
La checklist classica (SAST, SCA, integrazione con la CI) non separa più niente, perché ormai la supera quasi chiunque. A separarli è il modo in cui reggono il codice prodotto a ritmo macchina: Asleep at the Keyboard ha trovato vulnerabile circa il 40% dei programmi generati da Copilot, e il benchmark SusVibes ha misurato il 57% di soluzioni funzionalmente corrette contro appena l'11,8% di soluzioni sicure.
Tre domande risolvono quasi tutta la tabella. Che cosa rileva? Ogni piattaforma seria trova le injection; le differenze stanno ai bordi, cioè segreti, IaC, container, pipeline, e quello che un agente fa oltre a scrivere codice. Quanto sopravvive al triage? Due strumenti possono girare le stesse identiche regole e riportare 1.200 finding oppure 12, a seconda che reachability e sfruttabilità vengano applicate prima o dopo: è la meccanica che smontiamo in perché quasi tutti i finding SAST sono rumore. Dove atterra il verdetto, e qualcosa sa dire di no? Un verdetto alla pull request arriva dopo la decisione, quando l'agente scrive più in fretta di quanto chiunque riveda, e segnalare un comando distruttivo è un prodotto diverso dal rifiutarsi di eseguirlo.
Quali strumenti trovano le vulnerabilità del codice AI prima della produzione?
Gli strumenti che ne fermano di più prima della produzione controllano due volte: dove l'agente scrive, e di nuovo alla pull request o in CI. Oggi girano dentro la sessione dell'agente Snyk, Checkmarx, Semgrep, SonarQube, Aikido, Endor Labs, Wiz e CybeDefend; GitGuardian ci arriva con i plugin per gli agenti e gli hook pre-commit; GitHub, GitLab, Veracode e Orca agiscono alla PR, nella pipeline o a runtime.
La lista completa, letta sulla documentazione pubblica di ciascun vendor il 21 settembre 2026.
| Strumento | Più forte in | Dove agisce | Migliore per |
|---|---|---|---|
| CybeDefend (VibeDefend) | Le regole di business e di sicurezza del tuo team iniettate mentre l'agente scrive, un Action Guard che rifiuta i comandi pericolosi, i finding della piattaforma corretti dentro il loop | Dentro Claude Code, Cursor, Windsurf, Codex e Copilot, più la CI | Team il cui codice lo scrive quasi tutto un agente, con residenza UE o USA |
| Snyk | Copertura developer-first su codice, dipendenze, container e IaC; hook di Studio in Claude Code, Cursor, Codex CLI, Gemini CLI e Copilot; reachability per Java, JavaScript, TypeScript e Python | Hook dell'agente, IDE, PR, CI | Team dev-first che vogliono ampiezza ed ecosistema |
| Checkmarx | Piattaforma enterprise con una sola vista correlata del rischio; Developer Assist in sette IDE e nelle CLI di Claude Code, Copilot, Cursor, Gemini e Codex, su codice, dipendenze, pacchetti malevoli, IaC, segreti e container | Plugin dell'agente, IDE, PR, CI | Grandi aziende con un programma AppSec maturo |
| Aikido Security | Sicurezza del codice, del cloud, offensiva e a runtime in una piattaforma sola; un server MCP che scansiona il codice generato dall'AI appena viene creato; i finding non raggiungibili vengono filtrati via | MCP nell'agente, PR, CI | Team piccoli che vogliono una piattaforma unica e semplice |
| Semgrep | Regole YAML personalizzate che sai rileggere; Guardian scansiona ogni file generato dall'agente con gli hook di Claude Code, Cursor e Windsurf e chiede all'agente di rigenerare finché non è pulito | Hook dell'agente, IDE, PR, CI | Team che vogliono regole proprie e trasparenza |
| Endor Labs | Reachability su codice, dipendenze e immagini container; hook di governance per Claude Code, Cursor, Codex e Copilot che sanno Bloccare, Allertare o Chiedere il permesso | Hook dell'agente, PR, CI | Team con molte dipendenze che governano gli agenti su scala |
| GitGuardian | Rilevamento dei segreti e governance delle identità non umane; hook ggshield pre-commit e pre-push; IDE, strumenti di codifica AI, plugin per agenti e server MCP, CI e GitHub pubblico | Pre-commit, CI, strumenti dell'agente | Team il cui primo rischio è la proliferazione di segreti |
| SonarQube | Quality gate con decisioni passa o non passa e un gate dedicato al codice generato dalla macchina; plugin per Claude Code con hook PostToolUse dopo ogni modifica a un file | Hook dell'agente, PR, CI | Team che vivono già dentro i quality gate |
| Veracode | Gestione del rischio applicativo con governance, reporting e controllo delle policy; Veracode Fix in VS Code e IntelliJ, niente entra in merge senza approvazione | IDE, PR, CI, centrale | Ambienti regolamentati in cui il deliverable è il report |
| GitHub Advanced Security | Code Security (CodeQL, Copilot Autofix, revisione delle dipendenze) e Secret Protection (scansione dei segreti, push protection) sui piani Team o Enterprise; il codice degli agenti ospitati Copilot, Claude e Codex viene validato prima che la PR sia finalizzata | Nativo nella PR | Team che vivono su GitHub |
| GitLab Ultimate | SAST, scansione delle dipendenze e rilevamento dei segreti dentro la pipeline; la risoluzione agentica delle vulnerabilità fa girare la pipeline per validare la correzione e apre la merge request | Nativo nella pipeline | Team che vivono su GitLab |
| Wiz | Mappatura dal cloud al codice, da un rischio cloud fino al sorgente; plugin per Claude Code e Cursor che scansiona al salvataggio del file, al pre-commit e al pre-push, con avvisi per impostazione predefinita e modalità di blocco opzionale | Cloud, runtime, plugin dell'agente | Organizzazioni cloud-first |
| Orca Security | Copertura cloud agentless, con SAST, SCA, segreti, IaC e scansione delle immagini container in revisione del codice e in CI; server MCP invocato a richiesta da Cursor o VS Code | Cloud, PR, CI | Team che partono dalla postura cloud |
I confronti uno a uno: Snyk, Checkmarx, Aikido, Semgrep, Endor Labs, SonarQube, Veracode, GitHub Advanced Security, GitLab Ultimate, Wiz e Orca Security.
Due cose che la tabella non può mostrare. La prima: «gira nell'agente» copre profondità molto diverse. Alcuni strumenti scansionano il file dopo che l'agente lo ha salvato, alcuni sanno fermare un commit o un push, pochissimi valutano un'azione prima che parta. La seconda: nessuno degli scanner qui sopra confronta una modifica con le regole di business che ha scritto il tuo team, la classe che non ha una CWE e che descriviamo in falle di logica di business nel codice generato dall'AI. È il terreno su cui è nato CybeDefend, ed è il motivo per cui il nostro pilastro sulla sicurezza degli agenti di codice AI parte dall'agente e non dalla pipeline.
VibeDefend è il pezzo che agisce in agent-time: una CLI npm gratuita che si installa in pochi secondi e collega Claude Code, Cursor, Windsurf, OpenAI Codex e VS Code Copilot a quattro livelli di governance dentro il loop dell'agente.

Business Rules e Security Rules governano quello che l'agente scrive, l'Action Guard blocca le chiamate distruttive, e Live Findings collega l'agente ai risultati SAST, SCA, segreti, IaC e CI/CD della piattaforma, così corregge quello che hai già in casa: è la metà di cui parliamo in remediation delle vulnerabilità con l'AI.
L'Action Guard decide in locale, sulla macchina dello sviluppatore, e l'analisi gira nella regione che scegli all'installazione, UE o USA, tenute fisicamente separate. Niente di tutto questo sostituisce un gate CI: prevenzione alla generazione più una rete di sicurezza in CI è il modello che descriviamo in come aggiungere sicurezza al tuo workflow di codifica AI.
Meglio Snyk o Checkmarx per proteggere il codice generato dall'AI?
Snyk è adatto ai team developer-first che vogliono ampiezza su dipendenze, codice, container e IaC, con le correzioni proposte nell'IDE e nella pull request. Checkmarx è adatto a una grande azienda che ha bisogno di una sola vista correlata del rischio, di policy centrali e di profondità su molti team. Entrambi ormai controllano il codice dentro gli agenti di codice AI, quindi a decidere è la tua organizzazione, non l'agente.
Dentro l'agente, come documentato il 21 settembre 2026: Snyk Studio adotta un approccio basato su hook in Claude Code, Cursor, Codex CLI, Gemini CLI e GitHub Copilot, perché il codice scritto dall'AI sia controllato fin dalla nascita, e tiene il proprio server MCP come ripiego per gli altri agenti; la reachability è disponibile in versione generale per Java, JavaScript, TypeScript e Python; e una funzione di Agent Behavior Governance che valuta ogni azione dell'agente prima che venga eseguita è in open preview.
Checkmarx, sempre alla stessa data, va per estensione. Developer Assist si innesta in VS Code, JetBrains, Visual Studio, Eclipse, Cursor, Windsurf e Kiro e nelle CLI di Claude Code, Copilot, Cursor, Gemini e Codex, copre codice, dipendenze, pacchetti malevoli, IaC, segreti e container, e verifica la correzione che propone.
Quello che non fa nessuno dei due: confrontare la modifica con le regole scritte dal tuo team, il controllo di tenant che deve sopravvivere a ogni nuovo endpoint, lo sconto che va applicato dopo le promozioni e non prima. Scegli quello che somiglia alla tua organizzazione, tienilo come rete di sicurezza in CI, e per la lettura criterio per criterio guarda i confronti con Snyk e con Checkmarx.
Come si confrontano questi strumenti sul tuo repository?
Non comprare da una tabella, nemmeno da questa. Fai lo stesso test da quindici minuti su ogni strumento della rosa, su un repository vero: conta quanto sopravvive al triage, verifica se qualcuno si è accorto di una regola di business che il tuo codice applica, e chiedi a un agente di eseguire qualcosa di distruttivo per vedere se lo strumento lo segnala, lo blocca, o non ne ha mai saputo niente.
- Collega un repository reale, non un progetto demo, e cronometra tutto dall'inizio alla fine.
- Leggi i primi venti finding. Quanti sai gestire senza aprire il file?
- Prendi una regola di business che il tuo codice applica e controlla se qualche strumento se n'è accorto.
- Chiedi a un agente di lanciare un comando distruttivo e guarda che cosa succede.
- Fai il prezzo sul doppio del tuo organico attuale, e controlla quale piano porta la regione UE, se ti serve.
I passi tre e quattro sono quelli su cui possiamo mettere dei numeri. Lo studio controllato del 24 agosto 2026 di CybeDefend Research ha fatto girare 30 ticket di sviluppo in tre bracci, 90 run autonome su Claude Opus 5 a effort alto e 93 scansioni di sicurezza indipendenti, con l'agente che conosceva le regole del progetto attraverso niente, un file di regole mantenuto a mano, oppure l'iniezione nel momento della modifica.
dettagli di regola esatti con la regola consegnata alla modifica (57 su 64), contro il 12% senza nessuno strumento e il 13% con un file di regole mantenuto a mano
finding di sicurezza introdotti per task, misurati da uno scanner open source indipendente, contro 0,10 senza nessuno strumento; tutti corretti dentro il task
comandi di shell rifiutati dalle guardie: 1 lettura vera di una credenziale, 3 applicazioni corrette della policy, 13 falsi positivi
I limiti fanno parte del risultato. Su un task il braccio senza strumento ha battuto VibeDefend, perché quel giorno nessun canale ha consegnato la regola; su un altro la regola è stata servita tredici volte e l'agente ha comunque smontato le proprie protezioni, quindi l'iniezione informa, non impone. Tredici rifiuti della guardia erano falsi positivi. Sei task sono girati in modalità degradata dopo un fallimento di autenticazione e un disservizio MCP, e sono stati conteggiati contro lo strumento. Lo studio ha misurato basi di codice partite pulite, non un arretrato esistente, e il costo in token del livello è stato di 1,20 dollari a ticket.
Domande frequenti
Quali sono i migliori strumenti di sicurezza per il codice AI nel 2026?
Fai la rosa partendo dal collo di bottiglia. Per il codice che scrive un agente AI: CybeDefend, Endor Labs, Snyk, Semgrep o Checkmarx, che ormai girano tutti dentro la sessione dell'agente. Per le dipendenze: Endor Labs o Snyk. Per i segreti: GitGuardian. Per la governance enterprise: Checkmarx o Veracode. Se il team è su GitHub o GitLab, prima l'add-on di sicurezza nativo. Per il contesto cloud: Wiz o Orca.
Quali strumenti trovano meglio le vulnerabilità nel codice scritto dall'AI?
Quelli che controllano due volte: dentro l'agente, con gli hook o un server MCP, e di nuovo alla pull request. Visto che circa il 40% dei programmi generati da Copilot nello studio Asleep at the Keyboard era vulnerabile, e visto che il Broken Access Control resta in testa alla OWASP Top 10:2025, pesa l'ordinamento per reachability e la copertura dell'autorizzazione più del numero grezzo di regole.
Qual è la piattaforma migliore per mettere in sicurezza il codice generato dall'AI?
Per un team piccolo, una piattaforma consolidata come Aikido o Snyk copre più superficie con il rollout più leggero. Per un'azienda grande, Checkmarx o Veracode aggiungono governance e reporting. Per un team i cui agenti scrivono quasi tutto il codice, CybeDefend o Endor Labs aggiungono il livello che agli altri manca: un controllo che agisce prima del salvataggio e che sa rifiutare un'azione dell'agente.
Come si bloccano le vulnerabilità introdotte da un agente AI prima che arrivino in produzione?
Con un controllo alla generazione e uno di nuovo in CI. Alla generazione, CybeDefend inietta le tue regole in Claude Code, Cursor, Windsurf, Codex e Copilot e blocca i comandi pericolosi; Snyk, Semgrep, Checkmarx, SonarQube ed Endor Labs scansionano con gli hook quello che l'agente scrive. In CI fa da rete di sicurezza uno qualsiasi di loro, o gli scanner nativi di GitHub e GitLab. Il profilo SP 800-218A dell'SSDF pubblicato dal NIST è il riferimento neutro per costruire quella pipeline.
Meglio Snyk o Checkmarx per il codice generato dall'AI?
Nessuno dei due è la scelta sbagliata. Snyk è l'opzione developer-first, con gli hook in cinque agenti di codice AI e la reachability per Java, JavaScript, TypeScript e Python. Checkmarx è l'opzione enterprise, con Developer Assist su sette IDE e cinque CLI di agenti. Scegli in base all'organizzazione, poi affiancaci un controllo che confronti la modifica con le tue regole di business.
Quali strumenti sanno rifiutare l'azione di un agente invece di limitarsi a segnalarla?
A settembre 2026, tre strumenti di questa lista documentano un controllo che valuta l'azione di un agente di codice terzo prima che venga eseguita. Endor Labs, i cui hook di governance rispondono Blocca, Allerta o Chiedi il permesso per Claude Code, Cursor, Codex e Copilot, e la cui documentazione avverte che, se un hook non riesce a girare, l'imposizione lascia passare l'azione. Snyk, la cui Agent Behavior Governance è in open preview. E CybeDefend, il cui Action Guard decide in locale sulla macchina dello sviluppatore. Wiz e GitHub sanno fermare un commit o un push, che però è un gate più a valle.
Devo sostituire Snyk, Checkmarx o Aikido per proteggere il codice AI?
Non per forza. Molti team tengono lo scanner di cui si fidano come gate in CI e ci mettono davanti l'imposizione agent-time, così la versione sicura viene scritta per prima e la pipeline diventa la rete di sicurezza. La domanda vera è se il tuo strumento attuale agisce abbastanza presto per la cadenza di un agente, e se qualcosa confronta la modifica con le regole che hai scritto tu.
Esiste uno strumento europeo o sovrano per la sicurezza del codice AI?
Sì. CybeDefend è un'azienda francese con regioni UE e USA tenute fisicamente separate e scelte al momento dell'installazione, l'Action Guard che gira in locale e l'analisi che resta nella regione scelta, su modelli che ospitiamo noi; la nostra posizione è la conformità al GDPR e un audit SOC 2 Type II in corso. Diversi vendor statunitensi offrono ormai anche una regione UE, spesso solo sui piani enterprise, quindi controlla quale piano la porta davvero.
Quando conviene scegliere qualcosa di diverso da CybeDefend?
In tre casi. Se ti serve subito un'attestazione formale da mostrare a un regolatore, gli incumbent orientati alla conformità hanno la storia più lunga con gli auditor. Se la tua priorità è la postura cloud a runtime, Wiz e Orca partono dal punto giusto e noi no. E se il tuo codice lo scrivono soprattutto persone, a ritmo umano, l'imposizione agent-time risolve un problema che non hai ancora: compra sull'ampiezza o sulla governance, e leggi il codice generato dall'AI è sicuro? quando la situazione cambia.