


In questa pagina
- Puoi davvero proteggere un'app in 5 minuti?
- Cosa ti serve prima di iniziare
- Il flusso, dall'inizio alla fine
- Passo 1: Crea il tuo account CybeDefend
- Passo 2: Collega il tuo repo ed esegui la prima scansione
- Passo 3: Installa VibeDefend nel tuo agente
- Passo 4: Chiedi all'agente di smistare e correggere
- Cosa significa davvero "protetta in 5 minuti"
- Come mantenerla sicura dopo la prima passata
- Domande frequenti
- Puoi davvero proteggere un'app in 5 minuti?
- Quali sono i passi esatti?
- Devo eseguire io stesso la scansione?
- Come fa l'agente a sapere cosa correggere?
- È sicuro lasciare che un agente AI corregga le vulnerabilità?
- Funziona con Claude Code, Cursor e gli altri?
- Cosa succede dopo la prima passata?
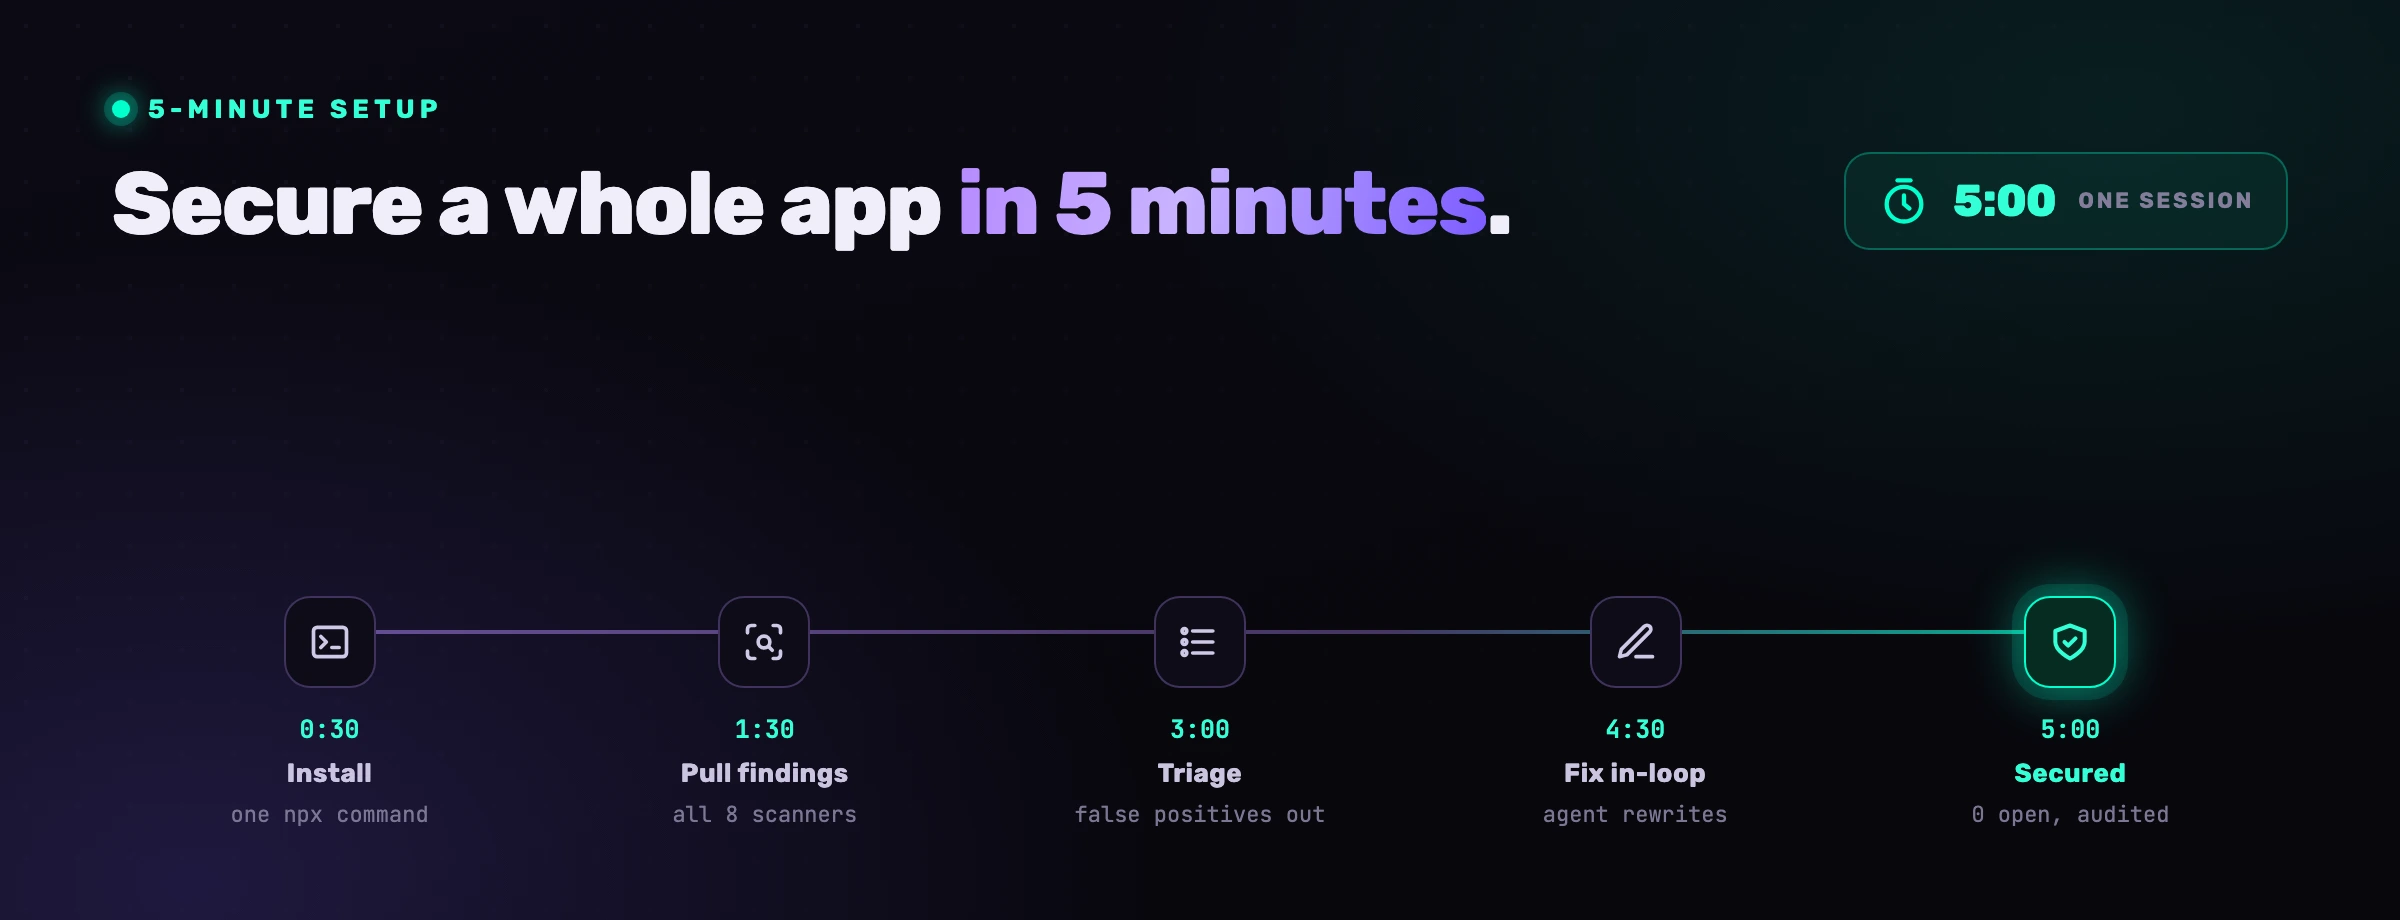
Proteggere un'applicazione di solito suona come un programma lungo un trimestre, e nella sua versione profonda lo è. Ma la prima passata, quella con il maggior effetto leva, è veloce, perché CybeDefend fa per te le parti lente: la prima scansione di un repository medio si completa in circa cinque minuti e il tuo agente di codice AI fa le correzioni. Il flusso è di quattro passi: crea un account CybeDefend, collega il tuo repo così viene scansionato, installa VibeDefend nel tuo agente con un comando CLI e chiedi all'agente di smistare e correggere ciò che la scansione ha trovato. Questa è quella guida, con la portata onesta di ciò che cinque minuti ti comprano.
Puoi davvero proteggere un'app in 5 minuti?
Sì, per la parte che conta di più ed è di solito trascurata: ottenere la scansione del tuo codice e la correzione dei finding raggiungibili e ad alta severità. I cinque minuti sono per lo più la scansione, che CybeDefend esegue per te. Mentre finisce, installi l'integrazione nell'agente, e poi il tuo agente di codice AI fa la remediation di ciò che la scansione ha classificato come sfruttabile. Ciò che non stai facendo è il lavoro lento: distribuire uno scanner, costruire una pipeline o smistare a mano migliaia di alert grezzi.
Sii chiaro sulla portata così l'affermazione resta onesta. Cinque minuti non faranno il threat modeling della tua architettura, né correggeranno le falle di logica che nessuno ha ancora specificato. Otterranno la scansione di un'applicazione reale, classificata per sfruttabilità, e la correzione del suo arretrato pericoloso e raggiungibile da parte di un agente, con te che approvi i diff. Per un repo che non aveva alcun AppSec e nessuna governance dell'agente, è un grande passo in una sola seduta. Copriamo il modello più ampio in sicurezza degli agenti di codice AI; questa è la versione pratica.
per la prima scansione di un repo medio, costruendo il Security Code Knowledge Graph classificato per sfruttabilità
elenco di finding unificato su tutti i tuoi scanner che l'agente corregge, ordinato per sfruttabilità
del codice generato dall'AI era vulnerabile in test indipendenti, quindi l'arretrato che la scansione fa emergere è reale (NYU, Asleep at the Keyboard)
Cosa ti serve prima di iniziare
Tre cose. Primo, un account CybeDefend, che è gratuito e non richiede carta di credito. Secondo, un repository che puoi collegare tramite GitHub, GitLab, Bitbucket o Azure DevOps. Terzo, un agente di codice AI: Claude Code, Cursor, Windsurf, OpenAI Codex o VS Code Copilot. Nessuna modifica alla CI, nessuna infrastruttura da distribuire, nessun background di sicurezza richiesto. Se sai autorizzare un repo e leggere un diff, puoi eseguire tutto questo.
Una nota sulla sicurezza prima di lasciare che un agente corregga il codice: lui propone, tu approvi. Ogni correzione è un diff che rivedi, i comandi distruttivi sono bloccati per impostazione predefinita e nessun codice sorgente viene inviato altrove dall'integrazione nell'agente. Quella divisione è ciò che rende sicura una passata di remediation rapida su un codebase reale.
Il flusso, dall'inizio alla fine
Quattro passi, all'incirca cinque minuti, la maggior parte dei quali è la scansione in esecuzione mentre configuri l'agente.
Passo 1: Crea il tuo account CybeDefend
Accedi su eu.cybedefend.com o us.cybedefend.com, scegliendo la regione in cui i tuoi dati devono risiedere. Il piano gratuito non richiede carta di credito. Crea un progetto; la sua dashboard è dove appariranno i risultati della scansione. Questo è l'unico account che ti serve, e la regione che scegli qui è quella che il tuo tenant e l'integrazione nell'agente usano in tutto il flusso.
Passo 2: Collega il tuo repo ed esegui la prima scansione
Autorizza il tuo provider Git (GitHub, GitLab, Bitbucket o Azure DevOps) e scegli il repository che vuoi proteggere. La prima scansione parte immediatamente e si completa in circa cinque minuti per un repo medio. Non c'è alcun passo CI da aggiungere e nulla da distribuire. CybeDefend esegue i suoi scanner sul codice e li risolve in un unico Security Code Knowledge Graph, poi classifica ogni finding per sfruttabilità:
- SAST con reachability, così una vera injection raggiungibile supera mille che non lo sono.
- SCA per le dipendenze vulnerabili, rilevamento dei segreti e conformità delle licenze.
- IaC (Terraform, CloudFormation, Ansible, Kubernetes), scansione delle immagini container, analisi delle pipeline CI/CD e un AI-BOM mappato all'EU AI Act e al NIST AI RMF.
Quando la scansione finisce, hai un elenco di finding confermati, classificato e deduplicato, non rumore grezzo. Quella classificazione è ciò che rende veloci i passi successivi: l'agente lavora prima i finding sfruttabili. Perché quella classificazione per sfruttabilità sia tutta la partita è spiegato in perché la maggior parte dei finding SAST è rumore.
Passo 3: Installa VibeDefend nel tuo agente
Mentre la scansione gira, collega il tuo agente di codice al progetto. Un comando, nel tuo repo:
npx -y @cybedefend/vibedefend@latest install
Rileva automaticamente il tuo agente (Claude Code, Cursor, Windsurf, OpenAI Codex, VS Code Copilot), ti chiede la tua regione e vi collega il server MCP regionale più i rule hook, collegati al progetto appena creato. Questa è l'intera integrazione: nessun container, nessuno YAML, nessuna pipeline. L'agente può ora leggere i finding del tuo progetto (il livello Live Findings) ed è governato dalle tue regole di business e di sicurezza mentre scrive, con un Action Guard che blocca le chiamate distruttive. Per il quadro completo di quel collegamento, vedi AI vulnerability remediation.
Passo 4: Chiedi all'agente di smistare e correggere
Con la scansione conclusa e l'agente collegato, fai la remediation in linguaggio semplice. Prima lo smistamento:
> List this project's open findings, highest exploitability first, grouped by type.
L'agente preleva i finding classificati da CybeDefend anziché tirare a indovinare dai file aperti, così vedi problemi reali con una posizione, una severità e un verdetto di reachability. Poi correggi, un gruppo alla volta, approvando man mano:
> Fix the reachable critical findings. Show me each diff before applying.
L'agente riscrive ogni punto per adattarsi al tuo codebase, la query non parametrizzata parametrizzata, la dipendenza vulnerabile aggiornata, la risorsa IaC esposta blindata, il segreto trapelato ruotato e rimosso, e riporta indietro ogni correzione così che il finding si chiuda. Tu leggi i diff e approvi; non scrivi le correzioni. Poiché l'agente vede cosa è già aperto in un file prima di modificarlo, non ricrea il problema appena corretto. In un paio di minuti l'arretrato raggiungibile e ad alta severità di un repo tipico è chiuso, con ogni modifica nel tuo controllo di versione e ogni azione in un audit trail.
Cosa significa davvero "protetta in 5 minuti"
Ciò che ottieni è concreto: un'applicazione reale scansionata e classificata per sfruttabilità, i suoi finding pericolosi e raggiungibili corretti dal tuo agente con la tua approvazione, e l'agente ora governato così che il prossimo codice che scrive rispetti le tue regole anziché aggiungersi al mucchio. Per un codebase che è partito senza alcun AppSec e nessun controllo dell'agente, è un passo concreto in una sola seduta.
Ciò che non è è la fine del programma. Cinque minuti non faranno il threat modeling del tuo sistema, non risolveranno i finding che richiedono una decisione di design umana, né sostituiranno i tuoi scanner e i tuoi gate in CI. Pensalo come scansionare l'app, svuotare la parte più sfruttabile dell'arretrato e installare il controllo che ne impedisce il riempimento, non come uno stato finale.
Come mantenerla sicura dopo la prima passata
La prima passata è l'inizio di un loop. Lascia l'integrazione attiva così il progetto continua a essere scansionato (l'elenco dei finding resta aggiornato per la prossima sessione di remediation) e l'agente resta governato mentre scrive nuovo codice. In concreto, lascia che CybeDefend scansioni a ogni push così i nuovi finding emergono, mantieni un gate SAST nella CI come rete di sicurezza, indirizza il codice generato attraverso la revisione delle pull request ed esegui una breve passata di remediation ogni volta che l'arretrato raggiungibile cresce. CybeDefend trova e classifica; l'agente corregge il volume; l'essere umano approva e guida.
VibeDefend è l'integrazione che rende i passi tre e quattro un solo comando. Si installa in pochi secondi e collega Claude Code, Cursor, Windsurf, OpenAI Codex e VS Code Copilot a quattro livelli di governance dentro il loop dell'agente.

Tre livelli governano ciò che l'agente scrive: Regole di business estratte dal tuo repo, Regole di sicurezza da OWASP, SOC 2, GDPR e ISO 27001, e un Action Guard che blocca le chiamate distruttive prima che partano. Il quarto, Live Findings, è quello su cui si appoggia questa guida: collega l'agente al tuo progetto scansionato sulla piattaforma di sicurezza del codice di CybeDefend, così l'agente smista e corregge le vulnerabilità che la scansione ha già trovato. Nulla del tuo codice attraversa la rete dall'agente; solo metadati di governance strutturati lo fanno, su regioni EU o US tenute fisicamente separate.
Domande frequenti
Puoi davvero proteggere un'app in 5 minuti?
Puoi ottenerne la scansione e la correzione dei suoi finding più sfruttabili. La prima scansione di un repo medio si completa in circa cinque minuti; mentre gira installi l'integrazione nell'agente, e poi il tuo agente di codice AI corregge i finding raggiungibili con diff che approvi. Non sostituisce il threat modeling, la scansione continua, i gate in CI o la revisione umana, che mantengono l'app sicura in seguito. Scansiona l'app e svuota l'arretrato pericoloso in una sola seduta.
Quali sono i passi esatti?
Quattro. Crea un account CybeDefend gratuito su eu.cybedefend.com o us.cybedefend.com. Collega il tuo repository (GitHub, GitLab, Bitbucket o Azure DevOps) così la prima scansione gira e classifica i finding per sfruttabilità. Installa VibeDefend nel tuo agente AI con npx -y @cybedefend/vibedefend@latest install. Poi chiedi all'agente di smistare e correggere i finding raggiungibili.
Devo eseguire io stesso la scansione?
No. Colleghi il repository tramite il tuo provider Git e CybeDefend esegue la scansione nel cloud, nessun passo CI da aggiungere e nulla da distribuire. La prima scansione si completa in circa cinque minuti per un repo medio e produce un Security Code Knowledge Graph classificato per sfruttabilità. L'agente legge poi quei finding attraverso l'integrazione VibeDefend.
Come fa l'agente a sapere cosa correggere?
Dopo che installi VibeDefend, l'agente legge i finding classificati del tuo progetto da CybeDefend (il livello Live Findings) anziché tirare a indovinare dai file aperti. Ogni finding porta una posizione, una severità e un verdetto di reachability, così l'agente corregge prima ciò che è davvero sfruttabile e adatta la correzione al tuo codebase. Questa è la differenza tra AI vulnerability remediation e un prompt generico "correggi il mio codice".
È sicuro lasciare che un agente AI corregga le vulnerabilità?
Sì, quando l'agente propone e tu approvi. Ogni correzione è un diff che rivedi prima che venga applicato, i comandi distruttivi sono bloccati per impostazione predefinita da un Action Guard e nessun codice sorgente viene inviato altrove dall'integrazione nell'agente. L'agente fornisce il throughput sui finding confermati e raggiungibili; tu fornisci il giudizio sui diff.
Funziona con Claude Code, Cursor e gli altri?
Sì. La stessa installazione npx collega Claude Code, Cursor, Windsurf, OpenAI Codex e VS Code Copilot allo stesso loop governato, così i passi tre e quattro sono identici a prescindere da quale agente usi il tuo team. Le specificità per singolo agente sono nelle nostre guide alla sicurezza di Claude Code e Windsurf.
Cosa succede dopo la prima passata?
L'integrazione resta attiva: CybeDefend continua a scansionare il progetto così l'elenco dei finding resta aggiornato, e l'agente resta governato mentre scrive nuovo codice. Tieni le scansioni in esecuzione a ogni push, mantieni un gate SAST nella CI, rivedi il codice generato nelle pull request ed esegui una breve passata di remediation ogni volta che l'arretrato raggiungibile cresce. La prima passata è il primo giro di un loop, non una destinazione.


