


In questa pagina
- Un agente AI può correggere le vulnerabilità automaticamente?
- Come funziona l'auto-remediation delle vulnerabilità con l'AI?
- Perché la maggior parte dell'autofix è superficiale
- Ci si può fidare di una correzione generata dall'AI?
- Cosa fa, e cosa non fa
- Quali strumenti fanno auto-remediation con l'AI?
- Domande frequenti
- Un agente AI può trovare e correggere le vulnerabilità automaticamente?
- Posso fidarmi di una correzione di sicurezza generata dall'AI?
- Perché l'autofix può peggiorare le cose?
- L'agente apre la pull request da solo?
- Che tipi di vulnerabilità può auto-correggere bene l'AI?
- In cosa è diverso dall'autofix integrato di uno strumento SAST?
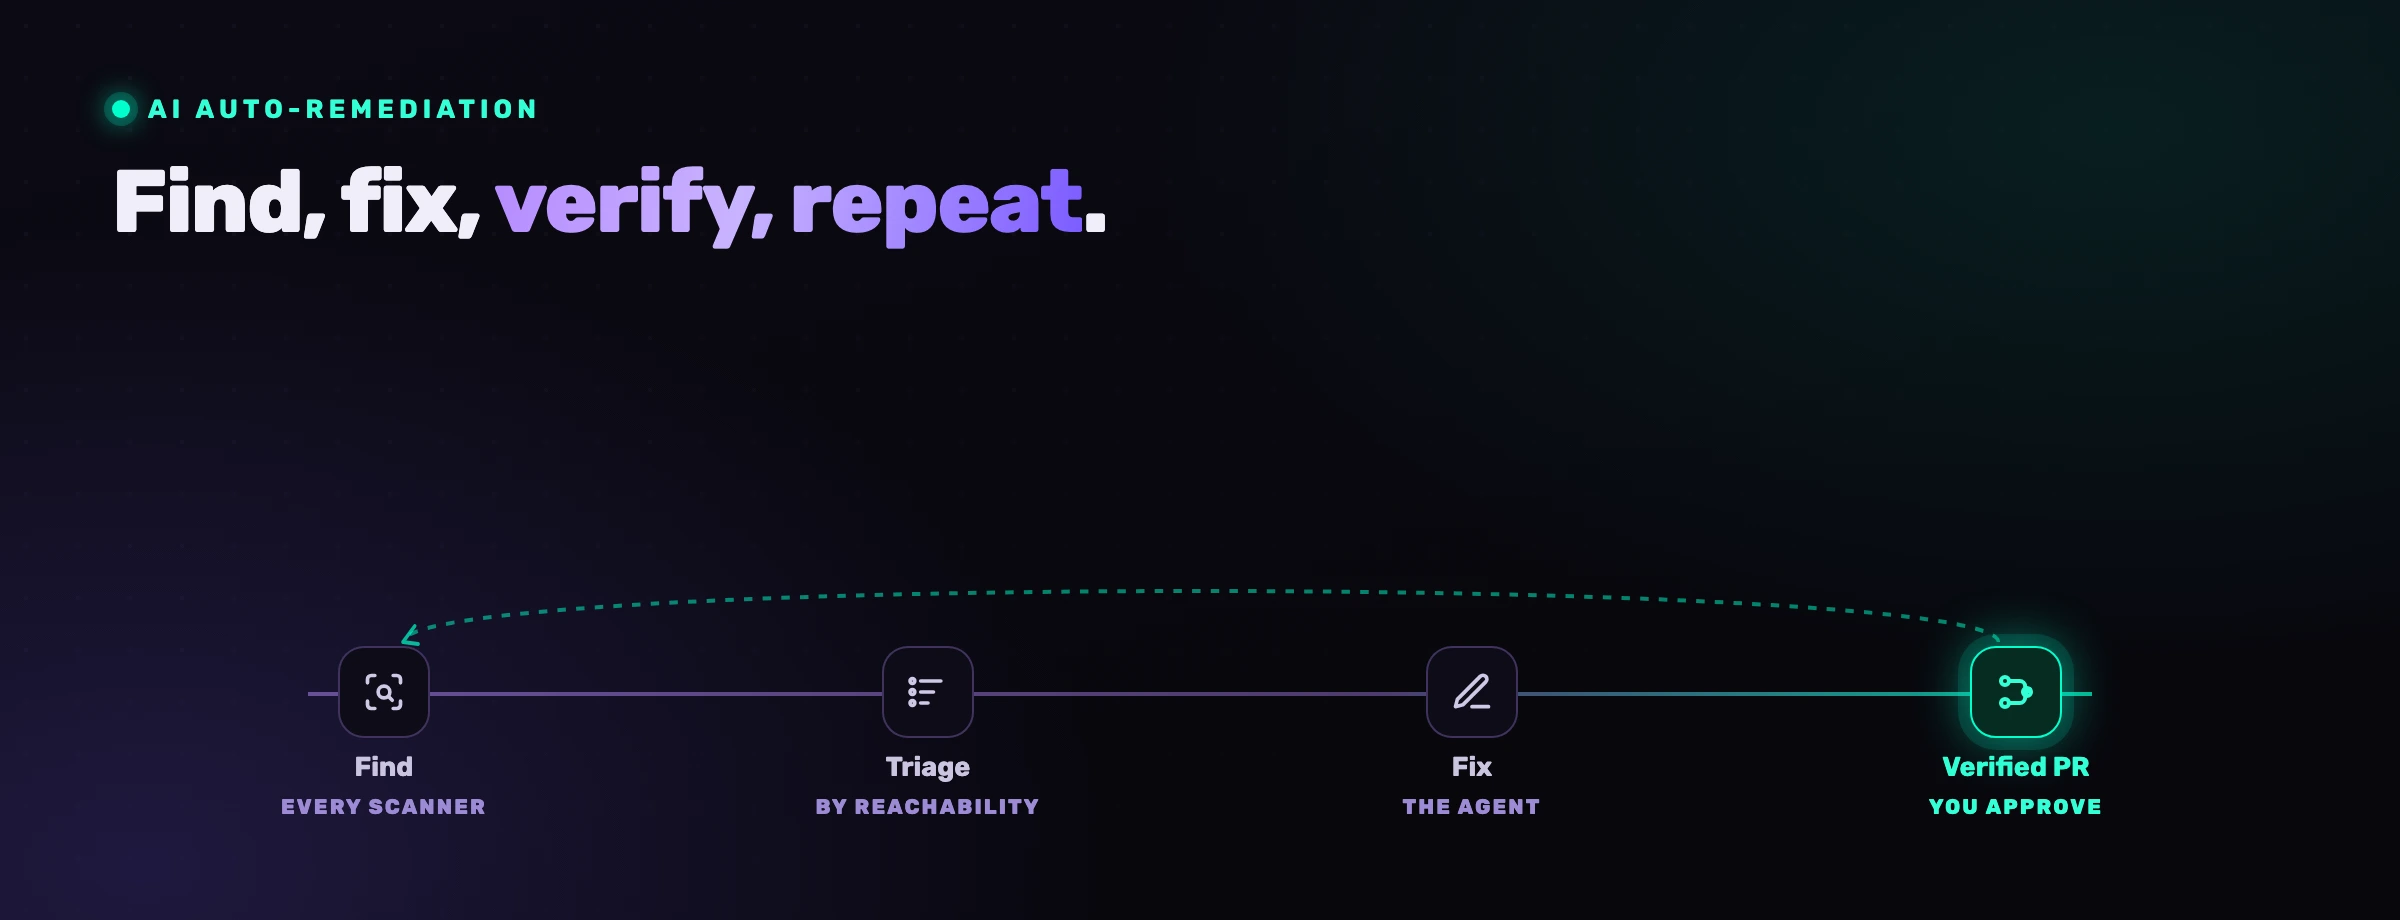
La promessa è seducente: un agente AI che legge le tue vulnerabilità, le corregge e apre una pull request mentre dormi. La realtà è più utile della promessa una volta capito dove l'agente è forte e dove ha bisogno di aiuto. Un agente è eccellente nell'applicare una correzione e debole nel decidere cosa sia una vulnerabilità reale e sfruttabile, che è esattamente la metà che un buon scanner ha già risolto. Quindi la domanda non è "l'AI può correggere le vulnerabilità" ma "cosa serve attorno all'agente perché corregga quelle giuste in sicurezza". Questa guida percorre il loop trova, correggi, verifica e apri-una-PR, perché la maggior parte dell'autofix è più superficiale di quanto sembri, e se ci si può fidare del risultato.
Un agente AI può correggere le vulnerabilità automaticamente?
Sì, quando gli vengono dati finding confermati su cui agire anziché chiedergli di scoprirli da solo. La distinzione conta: un agente di codice è forte nel riscrivere una riga vulnerabile una volta che sa con precisione cosa cambiare, e debole nel giudizio da ingegnere della sicurezza su se un problema sia reale, raggiungibile e degno di correzione. Quel giudizio è ciò che uno scanner maturo ha già calcolato. Quindi "automatico" significa che la scansione trova e classifica, l'agente corregge e un essere umano approva, non l'agente che improvvisa la sicurezza da un prompt vuoto.
Un agente nudo a cui si chiede di "correggere i problemi di sicurezza in questo repo" fa qualcosa di molto più debole di quanto sembri: scorre i file aperti, riconosce per pattern qualche odore evidente e manca tutto ciò che i tuoi scanner hanno trovato con un'analisi reale. Dagli i finding classificati, e lo stesso agente diventa un motore di remediation rapido e accurato. La differenza è interamente in cosa gli viene dato in pasto.
Come funziona l'auto-remediation delle vulnerabilità con l'AI?
Funziona come un loop con quattro fasi, e l'agente ne possiede solo due. Il rilevamento e lo smistamento arrivano dalla piattaforma; la correzione e la PR arrivano dall'agente.
Trova. La scansione continua produce i finding grezzi: injection raggiungibili, dipendenze vulnerabili, segreti esposti, infrastruttura mal configurata. Più questo è ampio e unificato, meglio vanno le fasi successive, perché una correzione fatta alla cieca rispetto agli altri finding è il modo in cui scambi una vulnerabilità con un'altra.
Smista. I finding sono classificati per sfruttabilità, reachability per prima, così che l'agente lavori i problemi che possono davvero essere raggiunti e sfruttati anziché i mille che non possono. Questo è il passo che trasforma un arretrato che nessuno tocca in una lista breve e ordinata.
Correggi. L'agente riscrive ogni punto perché si adatti al tuo codebase, parametrizzando la query, aggiornando la dipendenza, vincolando la query al tenant, ruotando il segreto. Poiché ha nel contesto il codice circostante e le tue convenzioni, la correzione si legge come se l'avesse scritta il tuo team, non come una patch da template.
Verifica e apri una PR. La correzione viene controllata (test, una ri-scansione per confermare che il finding si sia chiuso) e atterra come una pull request con il finding, la correzione e la regola registrati, perché un essere umano la approvi. Nulla viene mergiato sulla parola dell'agente.
Perché la maggior parte dell'autofix è superficiale
Molto dell'"autofix AI" è un singolo scanner che suggerisce una patch da template per un finding in isolamento, senza alcuna conoscenza della tua logica di business, delle tue convenzioni o degli altri finding intorno. È genuinamente utile per un'injection netta, e rischioso ovunque altro, perché una correzione che ignora il contesto può creare un nuovo problema: un bump di dipendenza che rompe un vincolo transitivo, un filtro di input che manca il percorso di deserializzazione accanto, un controllo di autorizzazione aggiunto in un handler ma non nei tre simili a esso.
La versione più profonda è la remediation a contesto unificato: l'agente corregge con i finding di ogni scanner e le tue regole in vista tutti insieme, così non applica una patch a un problema SAST ignorando la vulnerabilità SCA sotto di esso o il segreto due righe più in là. È per questo che l'ampiezza della piattaforma che alimenta l'agente conta quanto l'agente stesso, l'argomento che esponiamo per intero in AI vulnerability remediation.
Una correzione che vede un finding può chiudere un finding e aprirne un altro. Una correzione che li vede tutti, con le tue regole, chiude quello reale e lascia il resto intatto.
Ci si può fidare di una correzione generata dall'AI?
Puoi fidartene come ti fidi di un collaboratore capace: rivedi il diff, non mergiare alla cieca. La fiducia viene dal processo, non dalla sicurezza del modello. Tre cose rendono affidabile una correzione AI: agisce su un finding confermato e raggiungibile (non un'ipotesi), è verificata (una ri-scansione o un test confermano che il problema sia davvero chiuso e che nulla di evidente si sia rotto) e un essere umano approva la pull request. Togli una qualunque delle tre e sei tornato a sperare.
Ciò che non dovresti fare è lasciare che l'agente decida e mergii insieme. Il modello è sicuro di una correzione sbagliata quanto di una giusta, quindi l'essere umano nel loop sulla PR non è burocrazia, è il controllo che rende sicura la velocità. Il modello mentale giusto è l'agente come un junior ad alto throughput che redige ogni correzione e non mergia mai il proprio lavoro. Trattiamo la domanda più ampia "il codice AI è sicuro" in il codice generato dall'AI è sicuro.
Cosa fa, e cosa non fa
Sii chiaro sul confine così che il valore sia reale. L'auto-remediation è eccellente sulle classi ad alto volume e ben definite: injection, dipendenze vulnerabili, segreti esposti, validazione mancante, misconfigurazioni comuni. Svuota l'arretrato di finding raggiungibili e a pattern noto molto più in fretta di quanto una coda umana potrebbe mai.
Non è un sostituto del giudizio di progettazione. Una falla di logica di business che ha bisogno di un essere umano per decidere quale debba essere la regola, un cambiamento architetturale, un finding la cui correzione ha implicazioni di prodotto, questi hanno ancora bisogno di una persona. L'agente gestisce il volume così che i tuoi ingegneri spendano il loro giudizio dove serve, che è tutto il punto.
Quali strumenti fanno auto-remediation con l'AI?
Lo spazio si muove in fretta, e gli strumenti differiscono soprattutto in cosa vedono quando correggono. Alcuni punti di riferimento, dichiarati onestamente:
- Autofix a singolo scanner (per esempio Agent Fix di Snyk per i propri finding, Copilot Autofix di GitHub per gli alert di code-scanning) è forte dentro la vista del proprio motore e applica una patch a un finding alla volta. Ottimo per i casi netti nel dominio di quel motore.
- Autofix di piattaforma delle suite AppSec più ampie aggiunge più tipi di finding ma spesso corregge ancora per-finding anziché con contesto unificato.
- Remediation agent-time a contesto unificato (l'approccio di CybeDefend) alimenta i finding classificati di ogni scanner più le tue regole di business e di sicurezza nell'agente di codice che già usi, così che la correzione sia fatta con il quadro completo e atterri come una PR rivedibile.
La scelta giusta dipende da quanto del tuo stack vuoi che una correzione tenga in conto. Più il contesto è unificato, più la correzione automatica è sicura. Esponiamo l'intero campo in i migliori strumenti di sicurezza per il codice AI.
VibeDefend più la piattaforma di CybeDefend è la versione a contesto unificato. La piattaforma scansiona con otto motori e classifica per sfruttabilità; VibeDefend, una CLI npm gratuita, collega Claude Code, Cursor, Windsurf, OpenAI Codex e VS Code Copilot a quei finding così che l'agente corregga quelli reali nel loop.

Il livello Live Findings è quello di cui parla questo articolo: collega l'agente alla piattaforma di sicurezza del codice di CybeDefend così che ogni risultato degli scanner sia live nel contesto dell'agente da smistare e correggere, mentre Business Rules e Security Rules mantengono sicuro il codice nuovo e l'Action Guard blocca le chiamate distruttive. Nulla del tuo codice attraversa la rete; solo metadati di governance strutturati, su regioni EU o US tenute fisicamente separate.
Domande frequenti
Un agente AI può trovare e correggere le vulnerabilità automaticamente?
Può correggerle e aprire una pull request automaticamente, ma il trovare e lo smistamento dovrebbero arrivare dagli scanner, non dall'ipotesi dell'agente. Un agente di codice è forte nell'applicare una correzione una volta che sa esattamente cosa cambiare e debole nel giudicare se un problema sia reale e raggiungibile, che è ciò che uno scanner maturo calcola. Alimentato con finding confermati e classificati, l'agente corregge quelli reali alla velocità della macchina e fa atterrare ogni correzione come una PR che un essere umano approva.
Posso fidarmi di una correzione di sicurezza generata dall'AI?
Fidati del processo, non della sicurezza del modello. Una correzione AI è affidabile quando agisce su un finding confermato e raggiungibile, è verificata da una ri-scansione o un test che il problema sia davvero chiuso, ed è approvata da un essere umano sulla pull request. Non lasciare mai che l'agente decida e mergii insieme: è sicuro di una correzione sbagliata quanto di una giusta, quindi l'essere umano nel loop è ciò che rende sicura la velocità.
Perché l'autofix può peggiorare le cose?
Perché una correzione che vede solo un finding può chiuderlo aprendone un altro. Applicare una patch a un problema SAST senza vedere la vulnerabilità SCA sotto di esso, o aggiungere un filtro di input che manca il percorso di deserializzazione accanto, scambia un problema con uno nuovo. La remediation a contesto unificato, correggere con i finding di ogni scanner e le tue regole in vista tutti insieme, evita questo, ed è per questo che l'ampiezza di ciò che alimenta l'agente conta quanto l'agente.
L'agente apre la pull request da solo?
Può preparare e aprire la PR con la correzione, il finding che chiude e la regola che si è applicata, ma non mergia. La PR è il punto di revisione: un essere umano legge il diff, conferma la verifica e approva. Questo mantiene il throughput dell'automazione mantenendo una persona sulla decisione di merge, che è il confine che rende l'auto-remediation sicura da eseguire su un codebase reale.
Che tipi di vulnerabilità può auto-correggere bene l'AI?
Le classi ad alto volume e ben definite: injection, dipendenze vulnerabili, segreti esposti, validazione dell'input mancante e misconfigurazioni comuni dell'infrastruttura. Queste hanno firme chiare e raggiungibili e correzioni contenute, così l'agente le svuota molto più in fretta di una coda umana. Le falle di logica di business e i cambiamenti con implicazioni di progettazione o di prodotto hanno ancora bisogno del giudizio umano; l'agente gestisce il volume così che gli ingegneri spendano il loro tempo lì.
In cosa è diverso dall'autofix integrato di uno strumento SAST?
L'autofix integrato di uno scanner applica una patch a un finding di un solo motore in isolamento, con una modifica da template e senza vista della tua logica di business o degli altri finding. La remediation agent-time a contesto unificato gira nell'agente di codice che comprende l'intero repository, lavora i finding classificati di ogni scanner tutti insieme, adatta la correzione al tuo codice e fa atterrare una PR rivedibile. La differenza è il contesto: più la correzione vede, più è sicura.


