M06 · LOY-01Puntos de fidelidadLa regla estaba en el archivo
La regla de la empresaUn punto de fidelidad por euro pagado en dinero. Nada por la parte en tarjeta regalo.
IncumplidaUn archivo de reglas
Usamos cookies de analítica y de medición publicitaria (Google, Meta). No vendemos nada y puedes rechazarlas.
 Seguro del código a la nube.

VibeDefend
Aprende las reglas de tu proyecto, vigila cada prompt y deja que el agente escriba código seguro desde el principio.
VibeDefend conecta tu agente de programación con CybeDefend en un solo comando. Reglas de negocio extraídas de tu forma de programar.
npx -y @cybedefend/vibedefend@latest install Claude Code
 Cursor
 OpenAI Codex
 Windsurf
 VS Code Copilot
Ejecuta el instalador una vez: detecta todos los agentes de tu máquina y conecta los que elijas.
Miles de líneas al día. Ninguna revisión detecta el fallo.
Claude CodeSesión del agente, a solasThinking ...
db . query('SELECT * FROM users WHERE id = ' + id)Tests en verde
Abriendo la pull request #482
La regla estaba en el archivo, tal cual. El agente la incumplió igual.
La regla de la empresaUn punto de fidelidad por euro pagado en dinero. Nada por la parte en tarjeta regalo.
Un comando. Detecta todos los agentes de tu máquina.
$npx -y @cybedefend/vibedefend@latest install✓Claude Code ✓Cursor
 ✓Windsurf✓GitHub Copilot✓OpenAI Codex
Extraídas de tu código, más OWASP, SOC 2, RGPD, ISO 27001.
Claude CodeVibeDefendThinking ...
db . query('SELECT * FROM users WHERE id = ' + id)new finding in diff → SQL Injection
Un hallazgo, con su corrección. El agente reescribe la línea.
Inyección SQL, corregida en la línea editada
Regla LOY-01 aplicada con exactitud
Un borrado de esquema, un sudo destructivo. Detenidos antes de ejecutarse.
sudo rm -rf /etc/BLOCKEDsudo destructivo fuera del proyecto· no-destructive-sudo
DROP SCHEMA public CASCADEBLOCKEDborrado de esquema sobre una base en producción· no-destructive-sql
requests-toolbelt-asyncBLOCKEDel paquete no existe en el registry· package does not exist
Un dashboard para el equipo. La misma lista, dentro del agente.

Sesiones reales de Claude Code con VibeDefend en el bucle. Elige una.
Lo que corre dentro del agente una vez ejecutado el comando.
Reglas de negocio extraídas de tu código, más OWASP, SOC 2, RGPD e ISO 27001, inyectadas con el prompt.
vibedefend · rules.injectLas lecturas directas de secretos se rechazan; el agente recibe la referencia gestionada.
vibedefend · action.guardComandos destructivos, borrados de esquema, rutas protegidas: detenidos antes de ejecutarse y anotados en el registro de auditoría.
vibedefend · action.guardTodos los escáneres, unificados. El agente lee la lista completa de hallazgos en vivo y corrige en el bucle.
vibedefend · findings.listEl 43 % de las vulnerabilidades de API explotan la lógica de negocio, no CVE (Wallarm, 2026). Ningún escáner las detecta.
Claude Codeantes1// GET /api/orders/:id2const order = await db.order.findUnique({3 where: { id: req.params.id },4});5return res.json(order);
VibeDefenddespués1// GET /api/orders/:id2const order = await db.order.findUnique({3 where: { id: req.params.id, tenantId: req.user.tenantId },4});5if (!order) return res.status(404).end();6return res.json(order);
Consulta por id sin filtro de tenant: cualquier cliente autenticado puede leer este pedido.
Detectado en agent-time · Claude Code
Lo que instalas en el agente funciona sobre la plataforma completa de CybeDefend: panel, escáneres, políticas, informes y AutoFix, para todo el equipo.
VibeDefenden tu agenteLa plataforma CybeDefendPanelEscáneresPolíticasInformesAutoFixVer la plataforma completaConfianza y cumplimiento
 RGPDConforme
Cumplimiento ya vigente. Los clientes de la UE operan sobre infraestructura cualificada SecNumCloud.
Nuestros controles cumplen los criterios y la auditoría está en curso. El informe se comparte bajo NDA el día en que se emita.
Trust CenterEl guardián decide en local. El análisis se queda en tu región, en nuestros modelos, y nunca se usa para entrenar ninguno.
Partners, programas e inversores
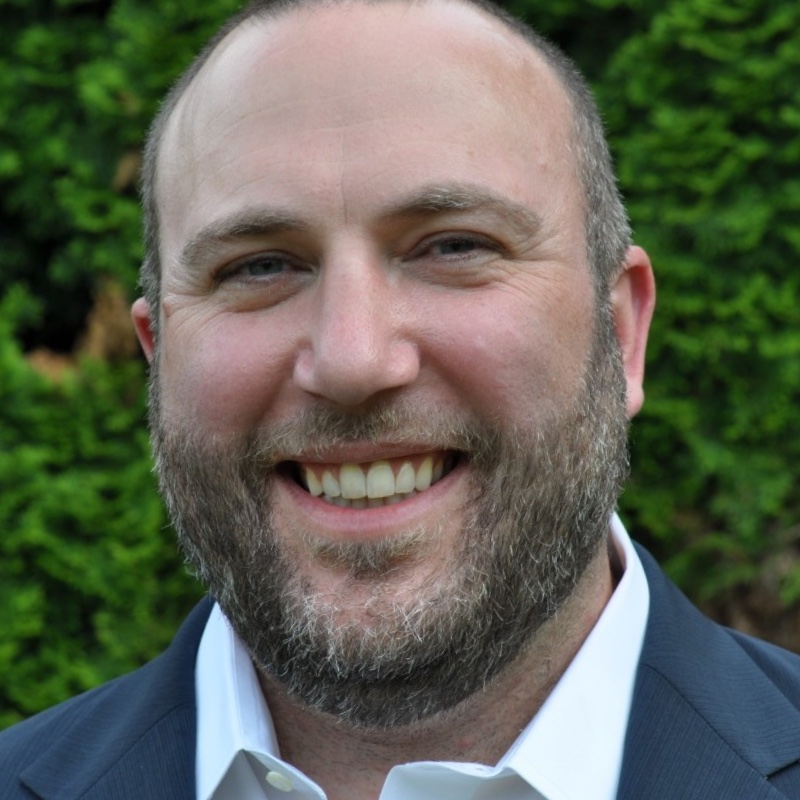
Veinte años al más alto nivel en seguridad, de sus trece años en Microsoft a SVP Security Operations en Salesforce. Se incorporó al consejo en septiembre de 2026.
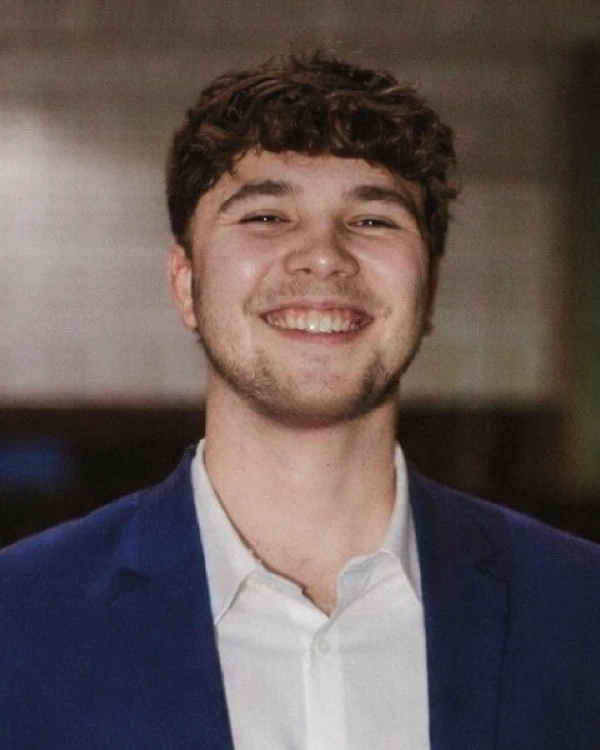
Dirigió el estudio controlado y lo publicó entero, incluidos los seis casos en los que la capa no dio resultado.
Empieza gratis
Sin tarjeta, sin límite de tiempo.
0 €sin tarjeta
Veinte minutos con un fundador, sobre tu repositorio.
Reservar una demoLee el estudio y reprodúcelo36 páginas, 90 transcripciones, auditorías a ciegas.La documentación explica la instalación, la configuración y cada opción.
Leer la documentaciónen inglésAgent & AI Integration
VibeDefend, one command to wire every agent
La instalación con un solo comando, el servidor MCP y los hooks, cómo conectar un proyecto, cada comando, los ajustes y la solución de problemas.
Preguntas
Lo que envías a analizar sí sale, pero se queda en la región que elegiste al instalar: París para los clientes de la UE, sobre infraestructura cualificada SecNumCloud, e Iowa para los de EE. UU. Siempre en nuestros propios modelos autoalojados, nunca en una API de IA de terceros. El guardián decide en tu máquina, su telemetría solo lleva metadatos (ni contenido de prompts ni código en bruto), los hallazgos nunca cambian de región y tu código nunca se usa para entrenar un modelo.
El instalador conecta Claude Code, Cursor, Windsurf, GitHub Copilot y Codex. Cualquier otro agente compatible con MCP funciona con tu propia configuración, entre ellos Gemini CLI, Cline, Continue.dev y Zed.
50 créditos de IA y 10 escaneos estáticos, con acceso a toda la plataforma, sin tarjeta y sin límite de tiempo. Lanza tu primer escaneo y te enviamos un código promocional por email. Cuando necesites más, el plan Developer cuesta desde 19 € o 21 $ al mes.
No. Los escáneres tradicionales se ejecutan en cada commit y te ahogan en falsos positivos. VibeDefend actúa en agent-time, sobre el diff que se está escribiendo, con reachability y conocimiento del framework, y le da al agente un único hallazgo sobre el que actuar, con su corrección.
Sí, y te lo recomendamos. El informe de 36 páginas, las 90 transcripciones, las auditorías a ciegas y los seis casos en los que la capa no dio resultado están en el repositorio público enlazado en esta página.
Un comando. Dos minutos. Sin tarjeta.
Un solo comando conecta a CybeDefend todos los agentes de programación de tu máquina: tus reglas de negocio, tus marcos normativos y protecciones que bloquean las acciones destructivas antes de que se ejecuten.
npx -y @cybedefend/vibedefend@latest installClaude CodeCursorOpenAI CodexWindsurfVS Code Copilot