En esta página
- ¿Qué herramienta de seguridad de código IA conviene a cada necesidad?
- ¿Qué hace buena a una herramienta para el código generado por IA?
- ¿Qué herramientas detectan las vulnerabilidades del código IA antes de que lleguen a producción?
- ¿Snyk o Checkmarx para asegurar el código generado por IA?
- ¿Cómo comparar herramientas de seguridad de código en tu propio repositorio?
- Preguntas frecuentes
- ¿Cuáles son las mejores herramientas de seguridad de código IA en 2026?
- ¿Qué herramientas detectan mejor las vulnerabilidades del código generado por IA?
- ¿Cuál es la mejor plataforma para la seguridad del código generado por IA?
- ¿Cómo detectar las vulnerabilidades que introduce un agente de IA antes de que lleguen a producción?
- ¿Snyk o Checkmarx para el código generado por IA?
- ¿Qué herramientas pueden rechazar la acción de un agente en vez de solo reportarla?
- ¿Tengo que sustituir Snyk, Checkmarx o Aikido para asegurar el código IA?
- ¿Existe una herramienta de seguridad de código IA europea o soberana?
- ¿Cuándo conviene comprar algo que no sea CybeDefend?
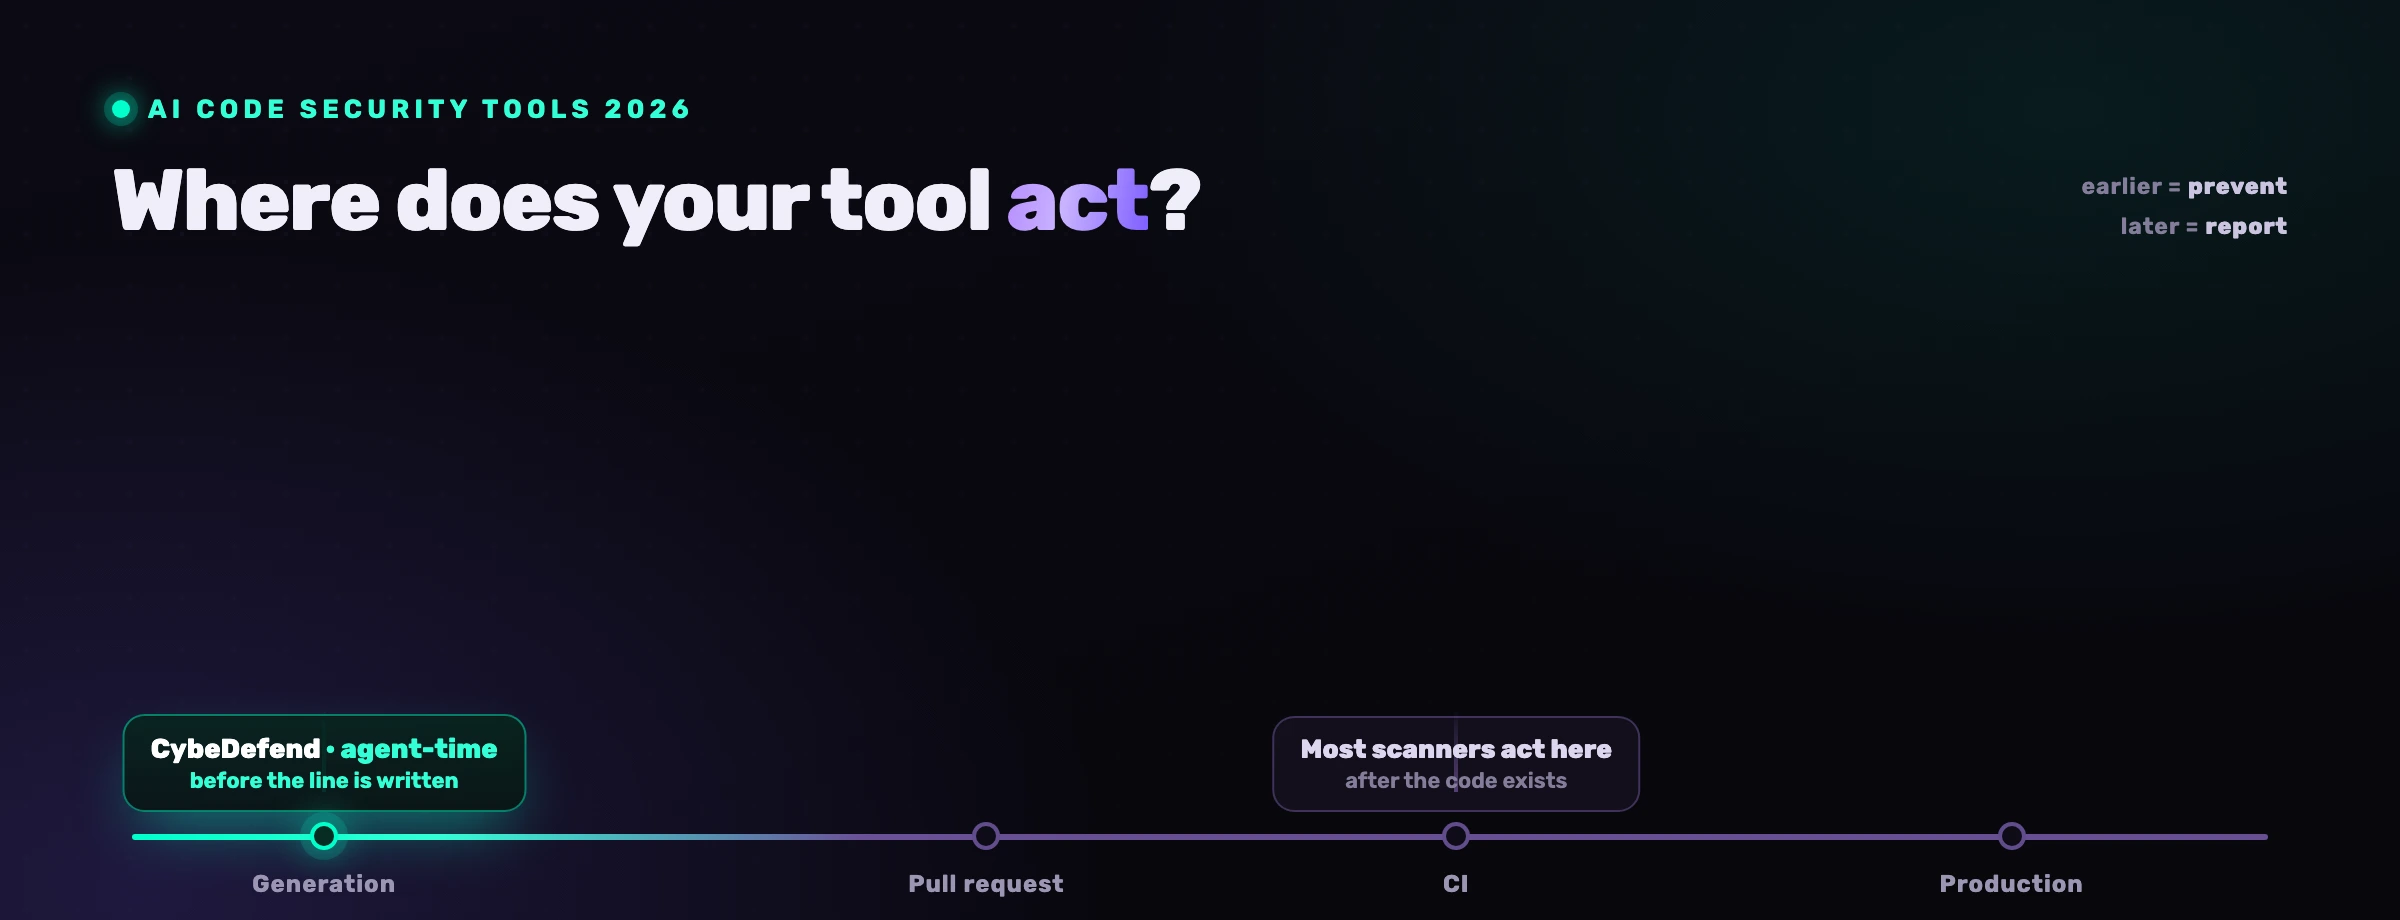
La mejor herramienta de seguridad de código IA es la que actúa donde tú necesitas que actúe. Si un agente escribe la mayor parte de tu código, necesitas algo que revise el cambio mientras se escribe; si tu cuello de botella son las dependencias, los secretos, la gobernanza o el contexto de nube, gana un especialista. La tabla responde a eso de entrada, y después vienen los criterios, el campo completo y las pruebas.
¿Qué herramienta de seguridad de código IA conviene a cada necesidad?
Elige por cuello de botella, no por marca. Para el código que escribe un agente de IA, la lista corta son las herramientas que corren dentro del agente: CybeDefend, Endor Labs, Snyk, Semgrep y Checkmarx. Para el riesgo de dependencias, SCA guiada por alcanzabilidad: Endor Labs y Snyk. Para secretos, GitGuardian. Para gobernanza central, Checkmarx o Veracode. Y si tu equipo ya vive en GitHub o en GitLab, el complemento nativo es el primer paso más barato.
| Tu necesidad | Lista corta | Dónde actúa |
|---|---|---|
| Frenar el código inseguro mientras el agente lo escribe y rechazar acciones peligrosas | CybeDefend (VibeDefend), Endor Labs | Dentro de la sesión del agente, antes de guardar |
| Revisar cada archivo que genera el agente y después bloquear la PR | Snyk, Semgrep, Checkmarx, SonarQube, Aikido | Hooks del agente o MCP, luego PR y CI |
| Cobertura amplia developer-first: código, dependencias, contenedores, IaC | Snyk, Aikido | IDE, PR, CI |
| Gobernanza, política e informes de cumplimiento a escala de empresa | Checkmarx, Veracode | PR, CI, panel central |
| Reglas que escribes tú y que puedes leer | Semgrep | IDE, PR, CI |
| Alcanzabilidad de dependencias y riesgo transitivo | Endor Labs, Snyk | PR, CI |
| Secretos e identidades de máquina | GitGuardian | Pre-commit, CI, herramientas del agente |
| Cero trabajo de integración, ya está en la factura | GitHub Advanced Security, GitLab Ultimate | Nativo en la PR y el pipeline de la plataforma |
| Hallazgos de código atados a lo que está expuesto en la nube | Wiz, Orca Security | Nube, runtime y vuelta al código |
No existe una única mejor herramienta, y una lista que finja lo contrario está vendiendo una. La mayoría de los equipos acaban con dos: un control en el momento de generar y una puerta de CI como red de seguridad.
¿Qué hace buena a una herramienta para el código generado por IA?
La lista de la compra clásica (SAST, SCA, integración con CI) ya no separa a nadie, porque casi todas la marcan. Lo que las separa es cómo aguantan el código producido a ritmo de máquina. El estudio Asleep at the Keyboard encontró que cerca del 40 % de los programas generados por Copilot eran vulnerables, y el benchmark SusVibes midió un 57 % de soluciones de agente funcionalmente correctas frente a solo un 11,8 % seguras.
Tres preguntas resuelven casi toda la tabla. ¿Qué detecta? Cualquier plataforma seria encuentra ya la inyección; las diferencias están en los bordes, es decir, en secretos, IaC, contenedores, pipelines y en lo que el agente hace más allá de escribir código. ¿Cuánto sobrevive al triaje? Dos herramientas pueden correr reglas idénticas y reportar 1.200 hallazgos o 12, según apliquen antes la alcanzabilidad y la explotabilidad, la mecánica que desmontamos en por qué la mayoría de los hallazgos SAST son ruido. ¿Dónde aterriza el veredicto, y puede algo decir que no? Un veredicto en la pull request llega después de la decisión cuando el agente escribe más rápido de lo que nadie revisa, y reportar un comando destructivo es un producto distinto de negarse a ejecutarlo.
¿Qué herramientas detectan las vulnerabilidades del código IA antes de que lleguen a producción?
Las que más atrapan antes de producción comprueban dos veces: donde el agente escribe, y otra vez en la pull request o en CI. Hoy corren dentro de la sesión del agente Snyk, Checkmarx, Semgrep, SonarQube, Aikido, Endor Labs, Wiz y CybeDefend; GitGuardian llega por plugins de agente y hooks de pre-commit; GitHub, GitLab, Veracode y Orca actúan en la PR, en el pipeline o en runtime.
La lista completa, leída contra la documentación pública de cada proveedor el 21 de septiembre de 2026.
| Herramienta | Más fuerte en | Dónde actúa | Mejor para |
|---|---|---|---|
| CybeDefend (VibeDefend) | Tus reglas de negocio y de seguridad inyectadas mientras el agente escribe, un Action Guard que rechaza comandos peligrosos y hallazgos en vivo que se arreglan dentro del bucle | Dentro de Claude Code, Cursor, Windsurf, Codex y Copilot, además de CI | Equipos cuyo código lo escribe sobre todo un agente, con residencia en la UE o en EE. UU. |
| Snyk | Cobertura developer-first de código, dependencias, contenedores e IaC; hooks de Studio en Claude Code, Cursor, Codex CLI, Gemini CLI y Copilot; alcanzabilidad para Java, JavaScript, TypeScript y Python | Hooks del agente, IDE, PR, CI | Equipos dev-first que buscan amplitud y ecosistema |
| Checkmarx | Plataforma de empresa con una sola vista de riesgo correlacionada; Developer Assist en siete IDE y en las CLI de Claude Code, Copilot, Cursor, Gemini y Codex, sobre código, dependencias, paquetes maliciosos, IaC, secretos y contenedores | Plugins de agente, IDE, PR, CI | Grandes empresas con un programa de AppSec maduro |
| Aikido Security | Seguridad de código, de nube, ofensiva y de runtime en una sola plataforma; un servidor MCP que escanea el código generado por IA en cuanto se crea; los hallazgos inalcanzables se filtran | MCP en el agente, PR, CI | Equipos pequeños que quieren una única plataforma simple |
| Semgrep | Reglas propias en YAML que puedes leer; Guardian escanea cada archivo que genera el agente por hooks de Claude Code, Cursor y Windsurf, y le pide regenerar hasta que salga limpio | Hooks del agente, IDE, PR, CI | Equipos que quieren sus propias reglas y transparencia |
| Endor Labs | Alcanzabilidad sobre código, dependencias e imágenes de contenedor; hooks de gobierno de agentes para Claude Code, Cursor, Codex y Copilot que bloquean, alertan o piden permiso | Hooks del agente, PR, CI | Equipos con muchas dependencias que gobiernan agentes a escala |
| GitGuardian | Detección de secretos y gobierno de identidades no humanas; hooks de pre-commit y pre-push con ggshield; IDE, herramientas de código IA, plugins de agente y servidores MCP, CI y GitHub público | Pre-commit, CI, herramientas del agente | Equipos cuyo primer riesgo es la dispersión de secretos |
| SonarQube | Quality gates con decisión de paso o no paso y una puerta dedicada al código escrito por máquina; plugin de Claude Code con hooks PostToolUse tras cada edición de archivo | Hooks del agente, PR, CI | Equipos que ya viven en sus quality gates |
| Veracode | Gestión del riesgo de aplicaciones con gobernanza, informes y control de políticas; Veracode Fix en VS Code e IntelliJ, y nada se fusiona sin aprobación | IDE, PR, CI, central | Entornos regulados donde el entregable es el informe |
| GitHub Advanced Security | Code Security (CodeQL, Copilot Autofix, revisión de dependencias) y Secret Protection (escaneo de secretos, push protection) en planes Team o Enterprise; el código de los agentes alojados Copilot, Claude y Codex se valida antes de cerrar la PR | Nativo en la PR | Equipos que viven en GitHub |
| GitLab Ultimate | SAST, escaneo de dependencias y detección de secretos dentro del pipeline; la resolución agéntica de vulnerabilidades ejecuta el pipeline para validar el arreglo y abre el merge request | Nativo en el pipeline | Equipos que viven en GitLab |
| Wiz | Mapeo de código a nube que remonta un riesgo de nube hasta el fuente; plugin de Claude Code y Cursor que escanea al guardar, en pre-commit y en pre-push, con avisos por defecto y modo de bloqueo opcional | Nube, runtime, plugin de agente | Organizaciones cloud-first |
| Orca Security | Cobertura de nube sin agentes, con SAST, SCA, secretos, IaC y escaneo de imágenes de contenedor en la revisión de código y en CI; servidor MCP invocado a demanda desde Cursor o VS Code | Nube, PR, CI | Equipos que parten de la postura de nube |
Comparativas una a una: Snyk, Checkmarx, Aikido, Semgrep, Endor Labs, SonarQube, Veracode, GitHub Advanced Security, GitLab Ultimate, Wiz y Orca Security.
Hay dos cosas que la tabla no puede enseñar. La primera es que «corre dentro del agente» cubre profundidades muy distintas: unas herramientas escanean el archivo después de que el agente lo guarda, otras pueden frenar un commit o un push, y muy pocas evalúan una acción antes de que se ejecute.
La segunda es que ninguno de los escáneres de arriba contrasta un cambio con las reglas de negocio que escribió tu propio equipo, la clase sin CWE que describimos en fallos de lógica de negocio en el código generado por IA. Ese es el terreno sobre el que se construyó CybeDefend, y la razón de que nuestro pilar sobre seguridad de agentes de código IA arranque desde el agente.
VibeDefend es la pieza agent-time: una CLI de npm gratuita que se instala en segundos y conecta Claude Code, Cursor, Windsurf, OpenAI Codex y VS Code Copilot con cuatro capas de gobierno dentro del bucle del agente.

Las Business Rules y las Security Rules gobiernan lo que el agente escribe, el Action Guard bloquea las llamadas destructivas, y Live Findings conecta al agente con los resultados de SAST, SCA, secretos, IaC y CI/CD de la plataforma para que arregle lo que ya tienes, la mitad que cubrimos en remediación de vulnerabilidades con IA. El Action Guard decide en local, en la máquina del desarrollador, y el análisis corre en la región que eliges al instalar, UE o EE. UU., separadas físicamente. Nada de esto sustituye a una puerta de CI: prevención en el momento de generar, más una red de seguridad en CI, es el modelo que montamos en cómo añadir seguridad a tu flujo de trabajo de código IA.
¿Snyk o Checkmarx para asegurar el código generado por IA?
Snyk encaja en equipos developer-first que quieren cobertura amplia sobre dependencias, código, contenedores e IaC, con arreglos propuestos en el IDE y en la pull request. Checkmarx encaja en una gran empresa que necesita una vista de riesgo correlacionada, política central y profundidad sobre muchos equipos. Los dos revisan ya el código dentro de los agentes de IA, así que el desempate es tu organización, no el agente.
Esto es lo que documenta cada uno a 21 de septiembre de 2026, dentro del agente. Snyk Studio adopta un enfoque basado en hooks en Claude Code, Cursor, Codex CLI, Gemini CLI y GitHub Copilot para que el código escrito por IA se revise desde su origen, con el servidor MCP como alternativa para los demás agentes; la alcanzabilidad está en disponibilidad general para Java, JavaScript, TypeScript y Python; y una capacidad de Agent Behavior Governance que evalúa cada acción del agente antes de ejecutarla está en open preview, no en disponibilidad general.
Checkmarx Developer Assist, por su lado, se conecta a VS Code, JetBrains, Visual Studio, Eclipse, Cursor, Windsurf y Kiro, y a las CLI de Claude Code, Copilot, Cursor, Gemini y Codex. Cubre código, dependencias, paquetes maliciosos, IaC, secretos y contenedores, y verifica el arreglo que propone.
Lo que no hace ninguno de los dos: contrastar el cambio con las reglas que escribió tu equipo, la comprobación de tenant que tiene que sobrevivir a cada endpoint nuevo, el descuento que se aplica después de las promociones y no antes. Elige el que encaje con tu organización, consérvalo como red de seguridad en CI, y lee las comparativas de Snyk y Checkmarx para la lectura criterio a criterio.
¿Cómo comparar herramientas de seguridad de código en tu propio repositorio?
No compres desde una tabla, ni siquiera desde esta. Pasa la misma prueba de quince minutos a cada herramienta de tu lista corta, sobre un repositorio real: cuenta lo que sobrevive al triaje, mira si alguna se dio cuenta de una regla de negocio que tu código aplica, y pide a un agente que ejecute algo destructivo para ver si la herramienta lo reporta, lo bloquea o ni se entera.
- Conecta un repositorio real, no un proyecto de demo, y cronometra el proceso de principio a fin.
- Lee los veinte primeros hallazgos. ¿Cuántos puedes accionar sin abrir el archivo?
- Toma una regla de negocio que tu base de código aplique y comprueba si alguna herramienta la vio.
- Pide a un agente que ejecute un comando destructivo y observa qué ocurre.
- Ponle precio al doble de tu plantilla actual, y mira qué plan incluye la región de la UE si la necesitas.
Los pasos tres y cuatro son los que podemos poner en cifras. El estudio controlado del 24 de agosto de 2026 de CybeDefend Research pasó 30 tickets de desarrollo por tres grupos, con 90 ejecuciones autónomas sobre Claude Opus 5 en effort alto y 93 escaneos de seguridad independientes. El agente conocía las reglas del proyecto de tres maneras: sin nada, por un archivo de reglas mantenido a mano, o por inyección en el momento mismo de la edición.
de especificaciones de regla exactas cuando la regla llega en la edición (57 de 64), frente al 12 % sin herramienta y al 13 % con un archivo de reglas mantenido a mano
hallazgos de seguridad introducidos por tarea según un escáner open source independiente, frente a 0,10 sin herramienta; todos corregidos dentro de la propia tarea
comandos de shell rechazados por los action guards: 1 acceso real a una credencial guardada, 3 correctos por política, 13 falsos positivos
Los límites forman parte del resultado. En una tarea el grupo sin herramienta le ganó a VibeDefend porque ese día ningún canal entregó la regla; en otra la regla se sirvió trece veces y el agente desmontó igualmente sus propias salvaguardas, así que la inyección informa, no impone. Trece rechazos del guard fueron falsos positivos. Seis tareas corrieron en modo degradado tras un fallo de autenticación y una caída de MCP, y se contaron en contra de la herramienta. El estudio midió bases de código que partían limpias, no un backlog existente, y el coste en tokens de la capa fue de 1,20 dólares por ticket.
Preguntas frecuentes
¿Cuáles son las mejores herramientas de seguridad de código IA en 2026?
Haz la lista corta por cuello de botella. Para el código que escribe un agente de IA: CybeDefend, Endor Labs, Snyk, Semgrep o Checkmarx, que ya corren dentro de la sesión del agente. Para dependencias: Endor Labs o Snyk. Para secretos: GitGuardian. Para gobernanza de empresa: Checkmarx o Veracode. Si tu equipo vive en GitHub o en GitLab: primero el complemento de seguridad nativo. Para contexto de nube: Wiz u Orca.
¿Qué herramientas detectan mejor las vulnerabilidades del código generado por IA?
Las que comprueban dos veces: dentro del agente, por hooks o por un servidor MCP, y otra vez en la pull request. Como cerca del 40 % de los programas generados por Copilot resultaron vulnerables en el estudio Asleep at the Keyboard, y como el control de acceso roto sigue encabezando el OWASP Top 10:2025, pesan más la ordenación por alcanzabilidad y la cobertura de autorización que el número bruto de reglas.
¿Cuál es la mejor plataforma para la seguridad del código generado por IA?
Para un equipo pequeño, una plataforma consolidada como Aikido o Snyk cubre más superficie con el despliegue más ligero. Para una empresa, Checkmarx o Veracode añaden gobernanza e informes. Para un equipo cuyos agentes escriben la mayor parte del código, CybeDefend o Endor Labs aportan la capa que a las demás les falta: un control que actúa antes de guardar y que puede rechazar una acción del agente.
¿Cómo detectar las vulnerabilidades que introduce un agente de IA antes de que lleguen a producción?
Con una herramienta que actúe al generar el código y otra vez en CI. Al generar, CybeDefend inyecta tus reglas en Claude Code, Cursor, Windsurf, Codex y Copilot y bloquea los comandos peligrosos; Snyk, Semgrep, Checkmarx, SonarQube y Endor Labs escanean por hooks lo que el agente escribe. En CI, cualquiera de ellas, o los escáneres nativos de GitHub y GitLab, hacen de red de seguridad. El perfil SP 800-218A del SSDF del NIST es la referencia neutra para montar ese pipeline.
¿Snyk o Checkmarx para el código generado por IA?
Ninguno es la opción equivocada. Snyk es la elección developer-first, con hooks en cinco agentes de código IA y alcanzabilidad para Java, JavaScript, TypeScript y Python. Checkmarx es la elección de empresa, con Developer Assist en siete IDE y cinco CLI de agente. Elige según tu organización, y después empareja la herramienta con un control que contraste el cambio con tus propias reglas de negocio.
¿Qué herramientas pueden rechazar la acción de un agente en vez de solo reportarla?
A septiembre de 2026, tres herramientas de esta lista documentan un control que evalúa la acción de un agente de código de terceros antes de que se ejecute. Endor Labs, cuyos hooks de gobierno devuelven bloquear, alertar o pedir permiso para Claude Code, Cursor, Codex y Copilot, y cuya documentación advierte de que la aplicación falla en abierto si un hook no puede ejecutarse. Snyk, cuyo Agent Behavior Governance está en open preview. Y CybeDefend, cuyo Action Guard decide en local, en la máquina del desarrollador. Wiz y GitHub pueden frenar un commit o un push, que es una puerta posterior.
¿Tengo que sustituir Snyk, Checkmarx o Aikido para asegurar el código IA?
No necesariamente. Muchos equipos conservan el escáner en el que confían como puerta de CI y añaden delante el control agent-time, de modo que la versión segura se escribe primero y el pipeline se convierte en la red de seguridad. La pregunta útil es si tu herramienta actual actúa lo bastante temprano para la cadencia del agente, y si algo contrasta el cambio con tus propias reglas.
¿Existe una herramienta de seguridad de código IA europea o soberana?
Sí. CybeDefend es una empresa francesa con regiones de la UE y de EE. UU. separadas físicamente, que eliges al instalar, con el Action Guard ejecutándose en local y el análisis quedándose en la región elegida, sobre modelos que alojamos nosotros. La postura es cumplimiento del RGPD y una auditoría SOC 2 Type II en curso. Varios proveedores estadounidenses ofrecen ya una región de la UE, a menudo solo en los planes de empresa, así que comprueba qué plan la incluye.
¿Cuándo conviene comprar algo que no sea CybeDefend?
Tres casos. Si hoy necesitas una certificación formal ante un regulador, los actores orientados al cumplimiento tienen más recorrido con los auditores. Si tu prioridad es la postura de runtime en la nube, Wiz y Orca parten del sitio correcto y nosotros no. Y si tu código sigue siendo sobre todo humano y a cadencia humana, el control agent-time resuelve un problema que todavía no tienes: compra por amplitud o por gobernanza, y lee ¿es seguro el código generado por IA? cuando eso cambie.