El candado sobre el código
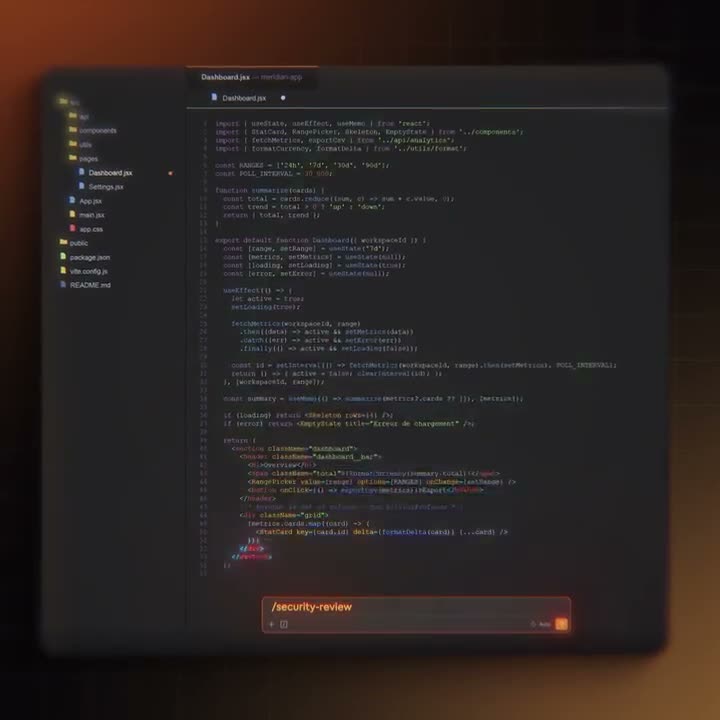
Un comando slash y la revisión de seguridad se ejecuta donde se escribe el código.
Usamos cookies de analítica y de medición publicitaria (Google, Meta). No vendemos nada y puedes rechazarlas.

El panel detrás del agente: hallazgos, correcciones, políticas e informes, en cada repositorio.

Los cuatro spots, completos. Con sonido, en un clic.
Un comando slash y la revisión de seguridad se ejecuta donde se escribe el código.
Tu agente de IA lo escribió. La receta de seguridad: una instalación rápida, una línea de código.
Un secreto olvidado en el código es una llave dejada en la puerta. Protégete.
Errores y avisos marcados en la línea, antes de la pull request, y luego la receta.
Cada parada es una página propia. Abre la que necesites.
La documentación explica la instalación, la configuración y cada opción.
Leer la documentaciónen inglésCybeDefend
Introduction
Qué hace CybeDefend, qué pasa con tu código durante un escaneo y BLSA, el escáner de lógica de negocio.
Los mismos datos, dos superficies. La plataforma es la capa de dashboard donde viven los escáneres (SAST, SCA, IaC, contenedores, secretos, CI/CD), el grafo de hallazgos, las políticas y los informes de cumplimiento. VibeDefend es la capa agent-time que inyecta las mismas reglas en Claude Code, Cursor, Windsurf y cualquier cliente compatible con MCP. Puedes usar cada capa por separado o las dos juntas.
Inicia sesión en eu.cybedefend.com o us.cybedefend.com, conecta por OAuth tu organización de GitHub / GitLab / Bitbucket / Azure DevOps, elige un repo y el primer escaneo arranca en menos de cinco minutos. Sin pasos de CI que añadir ni agentes que desplegar. El servidor MCP está disponible en dos endpoints regionales (mcp-eu.cybedefend.com/mcp y mcp-us.cybedefend.com/mcp): solo tienes que registrar en tu agente de programación con IA el que corresponde a tu tenant.
El código fuente se descarga, se analiza y los resultados se guardan en la región que elegiste al registrarte (UE = París, EE. UU. = Iowa). Los tenants de la UE y de EE. UU. están aislados: nada se replica entre regiones. El código fuente se borra justo después del análisis; solo guardamos los hallazgos, los resúmenes y los metadatos del grafo.
Sí, con el plan Enterprise. Te damos una única imagen OCI, un Helm chart y un tarball para entornos air-gapped. Las mismas funciones que el SaaS, incluidos Cybe AutoFix y el servidor MCP: solo tienes que apuntar tu agente a la URL MCP de tu clúster en lugar de a los hosts regionales mcp-eu.cybedefend.com / mcp-us.cybedefend.com.
SAST: TypeScript / JavaScript, Python, Go, Java / Kotlin, C# / .NET, Ruby, Rust, PHP, además de reglas específicas de framework para Next.js, NestJS, Django, FastAPI, Spring, Rails, Laravel. IaC: Terraform / OpenTofu, Kubernetes, Helm, CloudFormation, Pulumi, Ansible, CDKTF. Contenedores: cualquier imagen OCI (capas base Alpine, Debian, Ubuntu, RHEL/UBI, dependencias npm, PyPI, Maven, Go, Cargo, NuGet, Composer). CI/CD: GitHub Actions, GitLab CI, Jenkinsfile.
Un solo comando conecta a CybeDefend todos los agentes de programación de tu máquina: tus reglas de negocio, tus marcos normativos y protecciones que bloquean las acciones destructivas antes de que se ejecuten.
npx -y @cybedefend/vibedefend@latest install Claude Code
 Cursor
 OpenAI Codex
 Windsurf
 VS Code Copilot