

En esta página
- El punto de control se movió. Casi nadie lo notó.
- Qué acaba de salir
- Cuatro capas de gobierno, una sola instalación
- Una pasada concreta
- Cinco agentes, detectados automáticamente
- El recorrido: del registro a un prompt gobernado
- Privacidad: qué llega a CybeDefend y dónde se queda
- Precio: probarlo es gratis
- Qué cambia esto
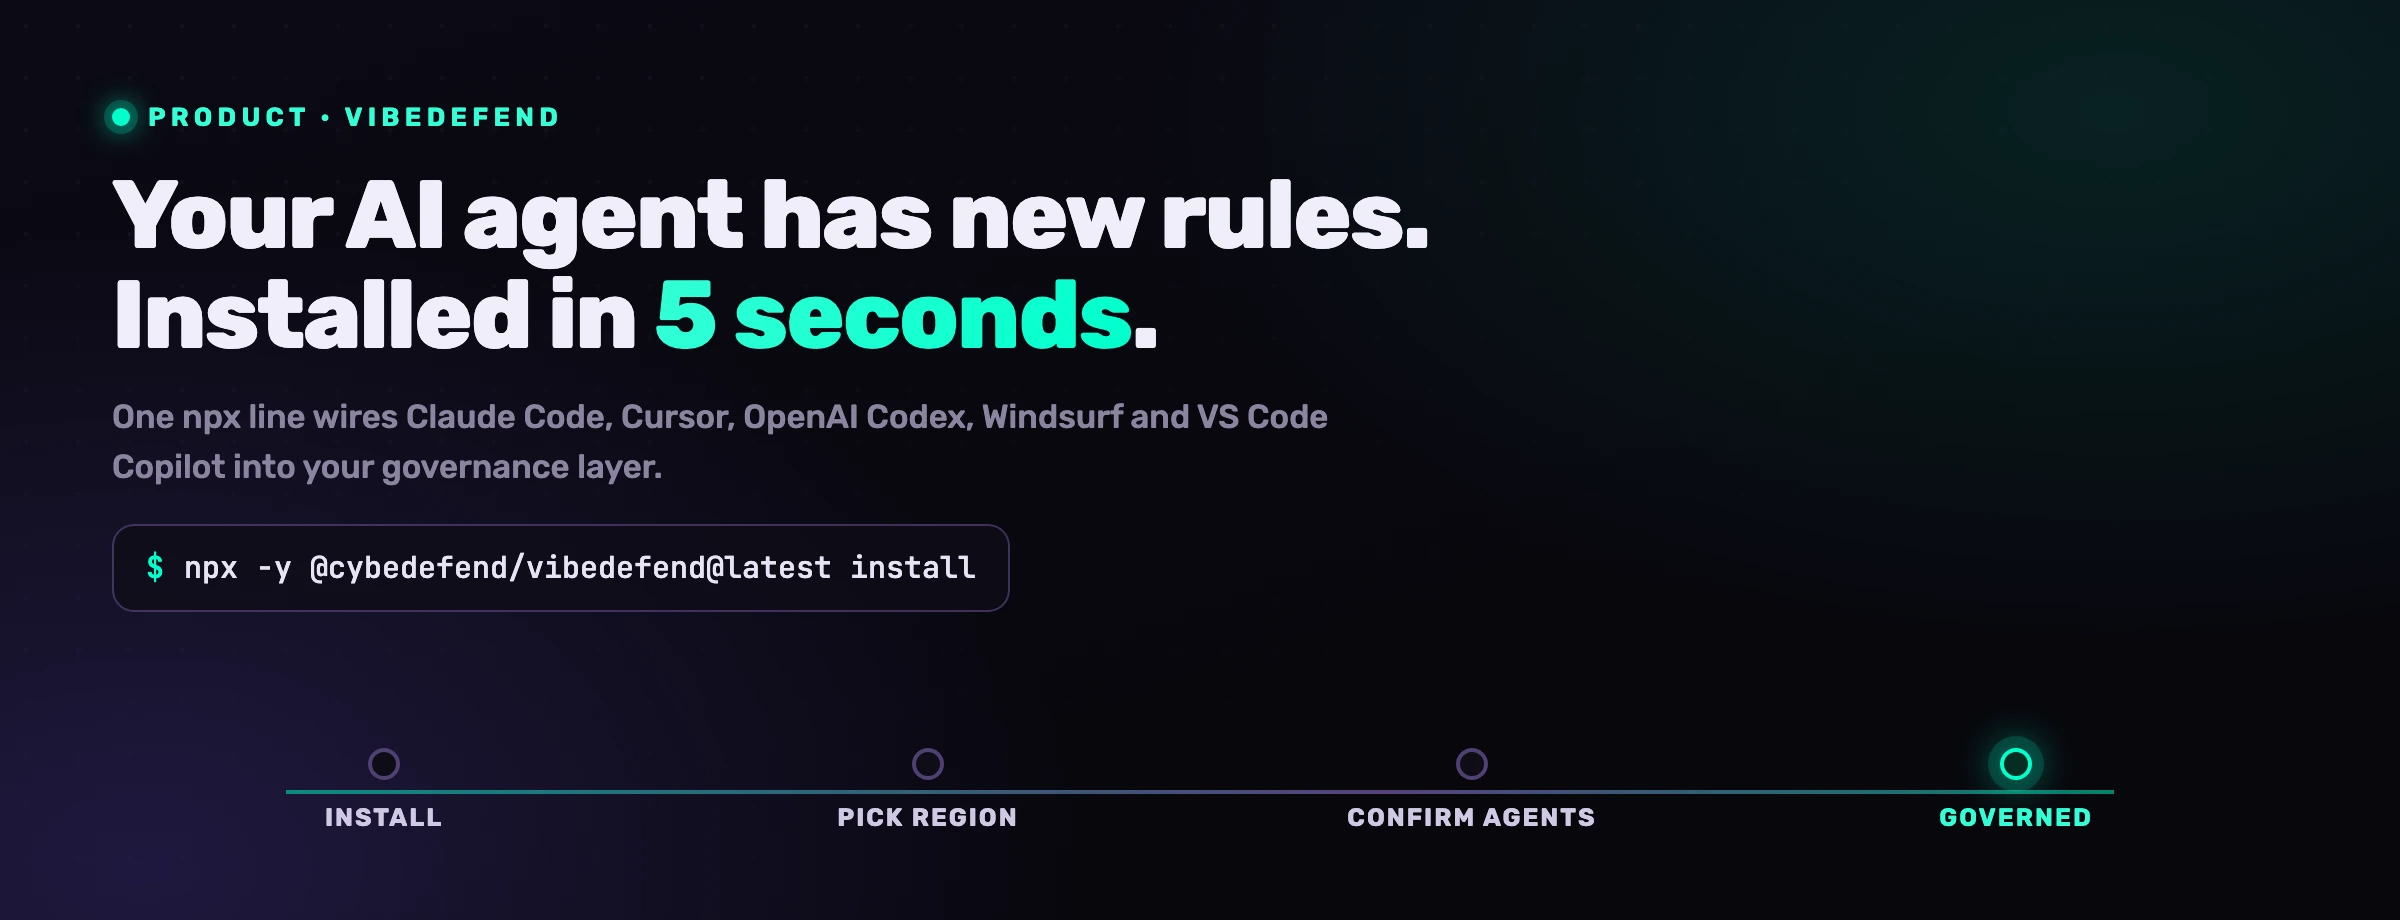
Tu agente de código IA entrega más código en un día del que tus revisores leerán en un mes. Acabamos de lanzar la herramienta que le da a ese agente tus reglas de negocio, tus marcos de seguridad y tu lista de acciones de parada en seco. Instalada con un solo comando.
La versión 1.1.1 de @cybedefend llegó a npm ayer. Es una sola línea npx que detecta automáticamente cada agente de código en tu portátil y los conecta a la capa de gobierno de CybeDefend. Sin yaml. Sin despliegue. Sin contenedor que construir. Ejecútala, elige tu región, elige tus agentes, y tu siguiente prompt ya está gobernado.
Este artículo explica qué hace el paquete, por qué sale ahora y cómo pasar de npm a un prompt protegido.
El punto de control se movió. Casi nadie lo notó.
Durante quince años, la AppSec vivió dentro del pull request. SAST escaneaba el diff. SCA comprobaba las dependencias. El revisor leía el cambio. Tres capas, todas alineadas sobre el mismo artefacto: la PR.
Ese modelo da por hecho una cosa esencial: que un humano lee el diff antes de que se fusione. Funciona a ritmo humano. No funciona a ritmo de agente.
Cuando la sesión de Claude Code de un solo desarrollador entrega 2.000 líneas de código en una tarde, el bucle de revisión de PR se fractura. Algunos equipos simplemente fusionan. Otros equipos agrupan la salida del agente en un PR gigante que ningún humano lee de principio a fin. En cualquier caso, el diff ha dejado de ser un punto de control. Ahora es una transcripción.
El nuevo punto de control es el prompt en sí. Cualesquiera reglas que quieras aplicar, tienes que ponerlas en manos del agente antes de que escriba la línea problemática, no después, en un escáner que llega una vez que el código ya está en disco y el agente ha pasado a otra cosa.
Esa es toda la tesis detrás de VibeDefend, y es lo que salió ayer.
Qué acaba de salir
VibeDefend es una CLI de Node distribuida como @cybedefend en npm. Hace una cosa: instala el puente entre tu agente de código y el backend de gobierno de CybeDefend. Ese puente tiene cuatro capas: reglas de negocio extraídas de tu repo, reglas de seguridad de los marcos de cumplimiento canónicos, guardianes de acciones que bloquean las llamadas peligrosas antes de que se disparen, y live findings que alimentan al agente con cada resultado de escáner.
El instalador es una sola línea.
npx -y @cybedefend/vibedefend@latest install
Esa es toda la interfaz. El instalador es interactivo: detecta automáticamente cuáles de Claude Code, Cursor, OpenAI Codex, Devin Desktop y VS Code Copilot viven en tu máquina, pide tu región (EU o US) y escribe el cableado MCP, los hooks de reglas y los archivos de doctrina en los lugares correctos.
Node 18.17 es el único requisito. La mayoría de los lectores ya lo tienen porque Claude Code, Cursor y Codex traen un Node empaquetado de todos modos. Funciona en macOS, Linux y Windows; bash, zsh, fish, PowerShell, cmd y Git Bash se comportan idénticamente.
Cuatro capas de gobierno, una sola instalación
Una vez que VibeDefend está cableado, cuatro capas independientes empiezan a vigilar al agente. Cada capa gestiona una superficie de amenaza distinta, y cada una habla una forma de regla distinta.
Business Rules
Las convenciones de tu repo que son reales pero que nunca se escribieron. Usa Decimal128 para el dinero. Nunca expongas un registro con borrado lógico. La autorización pasa por requireOwner, no por comprobaciones crudas de pertenencia. VibeDefend las extrae de cómo tu equipo ya programa, las propone como reglas explícitas, y el autopilot sigue extrayéndolas a medida que entregas. Cada regla aceptada aterriza en el contexto del agente antes de la siguiente edición.
Security Rules
OWASP Top 10, SOC 2, RGPD, ISO 27001: los playbooks que tus auditores ya esperan, cargados el día que instalas. Añade tus propias reglas a medida encima. El agente lee cada recordatorio aplicable antes de cada edición, así el requisito del marco se vuelve parte de la escritura en lugar de una casilla a marcar en auditoría.
Action Guard
sudo rm -rf, lecturas crudas de process.env sobre claves con forma de secreto, sentencias psql improvisadas contra hosts con pinta de producción. Action Guard intercepta la llamada del agente antes de que se dispare. Alterna avisar o bloquear por regla, añade tus propios patrones prohibidos, cada intercepción aterriza en el registro de auditoría.
Live Findings
Cada resultado de los escáneres de CybeDefend, SAST con alcanzabilidad, SCA, secretos, IaC y CI/CD, está en vivo en el contexto del agente. Así que el agente no solo escribe código seguro, también tría y arregla las vulnerabilidades que ya tienes, cada arreglo un diff que apruebas.
El sentido de separarlas es que fallan de formas distintas. Una regla de negocio que se escapa es un error de calidad: tu código se desvía de la convención, el modelo mental de tu equipo se vuelve más difícil de compartir. Una regla de seguridad que se escapa es un error de cumplimiento: entregas algo que no pasa un control de SOC 2. Un fallo de Action Guard es un error de ahora mismo: el agente acaba de ejecutar algo destructivo en la máquina a la que tenía acceso. VibeDefend gestiona las cuatro desde la misma instalación.
Una pasada concreta
Así se ve tu primera sesión de Claude Code después de instalar.
Le pides al agente que añada una funcionalidad de código de descuento al checkout. El agente edita cart-checkout.ts. Antes de que la edición aterrice, VibeDefend empuja al contexto la regla extraída no-raw-amount-math desde src/billing.ts:14: "Los importes monetarios DEBEN usar Decimal128, nunca Number." El agente la aplica en la primera escritura (total =) sin que tengas que decir una palabra.
Un minuto después le pides filtrar la búsqueda de usuarios por email. El agente empieza a redactar db. VibeDefend empareja owasp-a03-injection (severidad: alta) antes de que la línea esté terminada y el agente reescribe con una consulta parametrizada. De nuevo, no dijiste nada.
Más tarde, mientras depura un problema de entorno, el agente propone con confianza sudo rm -rf . Action Guard lo bloquea con no-destructive-sudo (severidad crítica, activo por defecto, no se puede desactivar) y el evento aterriza en tu registro de auditoría de CybeDefend con una marca de tiempo y un motivo. El agente recibe un rechazo amable; tú obtienes una entrada de registro; nada se rompe.
Ninguno de estos giros fue vigilado por un escáner leyendo el diff fusionado. Los tres fueron vigilados en el prompt, por una herramienta que ya tenía la regla correcta a mano.
Cinco agentes, detectados automáticamente
El instalador cubre los cinco agentes de código que tienen la mayor parte del mercado de trabajo en 2026: Claude Code, Cursor, OpenAI Codex, Devin Desktop y VS Code Copilot. Detecta cuáles están instalados en tu máquina y solo conecta los que mantienes marcados. Vuelve a ejecutar el instalador cuando quieras para activar o desactivar un agente; es idempotente.
Los cinco agentes no exponen la misma superficie de hooks, así que la cobertura de cada capa difiere un poco. Claude Code, Cursor y Codex tienen la integración más profunda. En Devin Desktop, los guardianes solo actúan cuando escribe archivos; para el resto de herramientas, las reglas le llegan como instrucciones, no como un bloqueo. VS Code Copilot trae MCP y las capas de reglas; los Action Guards siguen pendientes del lado de GitHub. Volver a ejecutar el instalador incorpora cualquier agente que traiga nuevas superficies de hooks entre versiones.
El recorrido: del registro a un prompt gobernado
El camino de "vi un tuit sobre esto" a "mi agente está gobernado" se recorre en cinco pasos.
El panel vive en eu.cybedefend.com o us.cybedefend.com según tu región; eliges cuando te registras. El plan gratuito existe, sin tarjeta, e incluye todo lo que necesitas para probar las cuatro capas de principio a fin. El UUID está en la página del proyecto una vez que creas uno. El .cybedefend es un archivo JSON de una sola línea que colocas en la raíz de cada repo que quieras monitorizar:
{ "projectId": "<your-cybedefend-project-uuid>" }
Ese es todo el onboarding. Sin SDK que integrar, sin imagen de Docker que mantener, sin DSL de políticas que aprender. El agente recoge el cableado al inicio de la siguiente sesión.
Privacidad: qué llega a CybeDefend y dónde se queda
Los guardianes de acciones se ejecutan en tu portátil, junto a tu agente: ahí se decide si un comando se bloquea, antes de que llegue a ejecutarse.
Todo lo demás pasa por el backend de CybeDefend, en la región que elegiste. Para servir las reglas que encajan con la línea que se está escribiendo, VibeDefend envía un fragmento breve de ese código. El escaneo previo al commit envía los archivos modificados. Las reglas de negocio las extrae la plataforma del repo que conectas. Tu código nunca se usa para entrenar un modelo, ni el nuestro ni el de ningún subencargado. La página de seguridad explica qué se conserva y dónde.
Las regiones de EU y US están físicamente separadas. Elige la región en el momento de la instalación; el registro de auditoría se queda en la región que corresponde. Sin replicación, sin ruta entre regiones. Si necesitas ambas, creas dos proyectos.
Precio: probarlo es gratis
Probar VibeDefend con tu propio código es gratis: sin tarjeta y sin límite de tiempo. Para un equipo, hacemos un piloto sobre tus repositorios y después fijamos un precio según tu uso. El paquete de npm tiene licencia BUSL-1.1 y se convierte a Apache-2.0 el 2030-05-25.
La intención es simple: la fricción para poner el gobierno dentro del agente debería ser cero. La fricción para escalarlo por toda una organización es donde empieza la relación comercial.
Qué cambia esto
Durante diez años la AppSec vendió escáneres que llegaban después de que el código estaba escrito. Eso tenía sentido cuando los humanos escribían el código, porque los humanos suelen bajar el ritmo antes de fusionar. Ese modelo ahora va por detrás del flujo de trabajo en un orden de magnitud. El agente entrega más rápido que el ciclo del escáner, el revisor lee menos de lo que el agente produce, el diff ya no es la puerta que fue.
El punto de control se movió al prompt. La pregunta para cada equipo en 2026 es si su stack de AppSec se movió con él, o si siguen financiando herramientas que vigilan una etapa del pipeline que ya no importa tanto.
VibeDefend es la respuesta que acabamos de lanzar. No es la única posible, y no será la última forma que tome la categoría. Pero es lo primero que hemos visto que se instala con un solo comando, que se sitúa junto a cada agente de código importante, y que te da las cuatro capas de gobierno de una sola vez. Esa es la vara de aquí en adelante.
El paquete completo está en npmjs.com/package/@cybedefend/vibedefend. El README y la matriz de soporte viven en npm. La página de producto está en cybedefend.com/vibedefend. La plataforma está en eu.cybedefend.com y us.cybedefend.com.
Entrega una funcionalidad esta tarde. Mira tus reglas de negocio aterrizar en el contexto del agente. Cuéntanos qué nos perdimos.