

Nesta página
- O Gemini CLI envia o meu código à Google?
- Que inícios de sessão ainda funcionam em novembro de 2026?
- A Google treina com o código enviado pelo Gemini CLI?
- Durante quanto tempo a Google guarda o que o Gemini CLI envia?
- O que enviam as estatísticas de utilização do Gemini CLI?
- O que guarda o Gemini CLI na minha própria máquina?
- O Gemini CLI consegue ler o meu ficheiro .env?
- Como configuro o Gemini CLI para código de empresa?
- O que nenhuma definição de privacidade cobre
- Perguntas frequentes
- O Gemini CLI manda o meu código para a Google?
- O Gemini CLI treina os modelos com o meu código?
- O Gemini CLI ainda é gratuito?
- Como desligo a telemetria do Gemini CLI?
- Onde é que o Gemini CLI guarda o histórico de conversas?
- O Gemini CLI cumpre o RGPD?
- Posso usar o Gemini CLI no trabalho?
- Quem verifica o código que um agente de código escreve?

Sim, o Gemini CLI envia o teu código à Google. Cada pedido leva o teu prompt, o histórico da conversa e o conteúdo dos ficheiros e da saída dos comandos que o agente foi buscar, porque é assim que um agente de código trabalha. O que a Google pode fazer com isso depende da forma como inicias sessão, e a lista de inícios de sessão mudou este ano: desde 18 de junho de 2026, uma conta Google pessoal deixou de funcionar no Gemini CLI. Restam uma licença Gemini Code Assist, uma chave de API Gemini ou o Vertex AI, cada um com as suas condições, e é delas que depende também a tua posição perante o RGPD. Este guia responde a cada pergunta com as páginas da Google e com o código do Gemini CLI 0.70.0, que instalámos e lemos a 19 de novembro de 2026. Para o modelo de ameaças por trás destes controlos, começa pelo nosso guia de segurança dos agentes de código com IA.
O Gemini CLI envia o meu código à Google?
Sim, tudo aquilo de que o modelo precisa para responder, o que é mais do que o teu prompt. A documentação do núcleo do Gemini CLI descreve o que ele faz: enviar os prompts do utilizador e receber as respostas do modelo, construir os prompts com «o histórico da conversa, as definições das ferramentas e o contexto de instruções dos ficheiros GEMINI.md», e devolver «os resultados da execução das ferramentas ao modelo Gemini para continuar o processamento». É por essa última linha que o teu código viaja. Quando o agente lê um ficheiro, pesquisa no repositório ou corre um comando, o resultado volta para o modelo com o pedido seguinte.
O que o agente pode abrir sem perguntar é mais largo do que aquilo que pode alterar. A referência das ferramentas diz que tens de aprovar à mão as ferramentas que modificam ficheiros ou executam comandos de shell, e a referência das ferramentas de ficheiros marca a pesquisa de ficheiros e a pesquisa de texto com «Confirmation: No». A mesma página mantém essas ferramentas dentro de um limite: todas operam dentro de um rootDirectory, o diretório atual ou a raiz do espaço de trabalho, «por segurança». Um comando de shell que aprovas não está preso a essa pasta, e o que ele imprime é saída de ferramenta como outra qualquer.
O código da versão 0.70.0 nomeia três hosts para esses pedidos: cloudcode-pa para um início de sessão Gemini Code Assist, generativelanguage para uma chave de API Gemini e aiplatform para o Vertex AI. Há mais três portas que só se abrem se as usares. A ferramenta de pesquisa web envia ao Google Search a consulta que o modelo escreveu, e é a API Gemini que processa os resultados. Os servidores MCP são programas de outras pessoas: a página de MCP da própria Google fala de servidores MCP de terceiros arbitrários que podem «executar código malicioso ou registar o teu ambiente». As extensões podem trazer os seus próprios servidores MCP.
O que nunca sai é o que o agente nunca lê. O resto deste guia trata das duas alavancas que daí resultam: as condições sob as quais pões o tráfego e aquilo a que o agente consegue chegar.
Que inícios de sessão ainda funcionam em novembro de 2026?
Menos do que dizem os guias mais antigos. A 19 de maio de 2026, o blogue para programadores da Google publicou a transição do Gemini CLI para o Antigravity CLI: a 18 de junho de 2026, o Gemini CLI e as extensões de IDE do Gemini Code Assist deixariam de servir os pedidos do Google AI Pro e Ultra, bem como os de quem o usava sem custos com o Gemini Code Assist for individuals. A página de descontinuação da Google, atualizada a 9 de outubro de 2026, confirma que aconteceu: já não podes usar a opção «Login with Google» para aceder às extensões de IDE nem ao Gemini CLI.
O README do repositório, que também segue dentro do pacote npm, abre agora com um aviso: «Enterprise Code Assist only», uma ferramenta pensada para as licenças Gemini Code Assist Standard e Enterprise e para o Code Assist for GitHub no Google Cloud. Acrescenta que o acesso individual gratuito e os planos Google AI Pro e Ultra (Google One) passaram para o Antigravity CLI a 18 de junho de 2026. A sua tabela apresenta este repositório como a ferramenta dessas organizações, «plus legacy paid API / Vertex keys», ou seja, mais as chaves de API pagas e as chaves Vertex que já existiam. O artigo sobre a transição dizia o mesmo das chaves: o Gemini CLI continua acessível com chaves de API pagas do Gemini e da Gemini Enterprise Agent Platform. Gemini Enterprise Agent Platform é o nome que a Google dá hoje ao Vertex AI.
| Como inicias sessão | Estado a 19 de novembro de 2026 | Condições que se aplicam | A Google treina com o teu código? |
|---|---|---|---|
| Conta Google com uma licença Gemini Code Assist Standard ou Enterprise | Funciona. Sem novas subscrições desde 9 de outubro de 2026 | Condições do Google Cloud | Não sem a tua autorização |
| Chave de API Gemini, paga | Funciona | Condições da API Gemini, serviços pagos | Não |
| Vertex AI | Funciona | Condições do Google Cloud | Não sem a tua autorização ou instrução |
| Chave de API Gemini, gratuita | O site de documentação da Google manda os utilizadores do nível gratuito para o Antigravity CLI. Não tínhamos chave para testar | Condições da API Gemini, serviços gratuitos | Sim, com revisão humana. Não no EEE, na Suíça nem no Reino Unido |
| Conta Google pessoal: nível gratuito, Google AI Pro ou Ultra | Terminou a 18 de junho de 2026 | Era o aviso do Gemini Code Assist for individuals | Podia, até recusares |
Dois pormenores para uma equipa que se organize por esta tabela. A licença da primeira linha tem prazo: a página da Google sobre as subscrições Standard e Enterprise, atualizada a 10 de novembro de 2026, diz que desde 9 de outubro de 2026 já não é possível comprar novas subscrições do Gemini Code Assist Standard ou Enterprise, e indica até quando as existentes podem ser renovadas. E a documentação ainda não acompanhou o aviso: a pasta de documentação que segue dentro da versão 0.70.0 continua a falar de um «nível gratuito generoso» e continua a recomendar que inicies sessão com a tua conta Google pessoal. Se um guia te disser que o nível gratuito decide a tua privacidade, vê a data.
Um programador que usava o nível gratuito é agora encaminhado para o Antigravity CLI, com outras condições. As condições do Antigravity dizem que a Google usa as interações para «avaliar, desenvolver e melhorar» a investigação, os produtos, os serviços e as tecnologias de aprendizagem automática da Google e da Alphabet, com uma definição para mudar isso. O nosso guia sobre se o Google Antigravity é seguro cobre o que a sandbox dele bloqueia e o que as suas definições recolhem.
A Google treina com o código enviado pelo Gemini CLI?
Depende do início de sessão, e para os três que restam para código de empresa, a resposta da Google é não.
Com uma licença Gemini Code Assist Standard ou Enterprise. As perguntas frequentes do Code Assist fazem a pergunta com as nossas palavras, se o Gemini CLI usa os teus dados para treinar os modelos Gemini quando usas uma licença Standard ou Enterprise, e respondem: «A Google não usa os teus dados para treinar os nossos modelos sem a tua autorização.» A página sobre como os produtos Gemini no Google Cloud usam os teus dados repete-o: o Gemini não usa os teus prompts nem as suas respostas como dados para treinar os seus modelos.
Com uma chave de API Gemini paga. As condições da API Gemini, em vigor desde 23 de março de 2026, dizem dos serviços pagos que a Google não usa os teus prompts (incluindo as instruções de sistema associadas, o conteúdo em cache e os ficheiros) nem as respostas para melhorar os seus produtos. Acrescentam que a Google os trata ao abrigo da sua adenda de tratamento de dados, a dos produtos em que atua como subcontratante. A chave conta como paga com uma condição: só quando a API é acedida através de um projeto Cloud associado a uma conta de faturação ativa.
Com o Vertex AI. A página da Google sobre a plataforma e a retenção zero, atualizada a 19 de novembro de 2026, diz: «A Google não usará os teus dados para treinar ou afinar qualquer modelo de IA ou ML sem a tua autorização ou instrução prévia.» Os termos de serviço do Google Cloud assumem o mesmo compromisso numa cláusula chamada Training Restriction.
Com uma chave de API Gemini gratuita. As mesmas condições da API Gemini dizem o contrário para os serviços gratuitos: a Google usa o conteúdo que submetes e as respostas geradas para «fornecer, melhorar e desenvolver» os seus produtos, serviços e tecnologias de aprendizagem automática. E continuam: revisores humanos podem ler, anotar e processar as tuas entradas e saídas da API. São elas próprias a dar a instrução: não submetas informação sensível, confidencial ou pessoal aos serviços gratuitos. Os leitores europeus têm outra regra. No Espaço Económico Europeu, na Suíça ou no Reino Unido, as condições aplicam as regras de dados do serviço pago a todos os serviços, incluindo o Google AI Studio e a quota gratuita da API Gemini, «mesmo sendo oferecidos sem custos».
A coluna da esquerda não é um palpite sobre o passado. O aviso continua dentro do código da versão 0.70.0, onde o comando /privacy o mostra: quando usas o Gemini Code Assist for individuals com o Gemini CLI, a Google recolhe os teus prompts, o código relacionado, as saídas geradas, as edições de código, informação de utilização e o teu feedback para fornecer, melhorar e desenvolver os seus produtos, serviços e tecnologias de aprendizagem automática. O parágrafo seguinte diz que revisores humanos podem ler esses dados, que antes são desligados da tua conta Google, e que a Google guarda essas cópias desligadas «até 18 meses». A recusa fazia-se nesse mesmo ecrã. Se a tua equipa usou o nível gratuito com código da empresa antes de junho de 2026, foi ao abrigo desse texto.
Durante quanto tempo a Google guarda o que o Gemini CLI envia?
Cada início de sessão tem a sua resposta, e a Google dá um número para uns e nenhum para outros.
O tempo que a API Gemini guarda prompts e saídas para monitorizar abusos, segundo a página da Google sobre essa monitorização.
O máximo que o Vertex AI guarda em cache entradas e saídas, uma cache que podes desativar.
O tempo que as cópias revistas ficavam guardadas no início de sessão pessoal que terminou a 18 de junho de 2026.
O tempo que o Gemini CLI guarda cada sessão no teu próprio disco por omissão.
Code Assist Standard e Enterprise. A página de segurança, privacidade e conformidade destas edições diz que, como o Gemini Code Assist Standard e Enterprise são serviços Google Cloud sem estado, não guardam prompts nem respostas no Google Cloud. Podes optar por registá-los tu num bucket do Cloud Logging. Quanto à localização, a página é clara: a Europa não é prometida. O processamento acontece em regra no centro de dados mais próximo da origem do pedido, «mas a regionalidade não é garantida». Enumera ISO 27001, 27017, 27018 e 27701 e SOC 1, 2 e 3 para o serviço, certificações dos controlos da Google e não do uso que fazes deles.
Chave de API Gemini. A página de monitorização de abusos da API Gemini diz que a Google conserva esses dados durante cinquenta e cinco (55) dias para detetar e prevenir violações da sua política de utilizações proibidas, e que não servem para treinar nem afinar nenhum modelo, além dos usados para aplicar essa política. As condições pagas dizem-no sem número: os prompts e as respostas são registados «durante um período limitado».
Vertex AI. A página da retenção zero descreve uma cache de entradas e saídas que é eliminada «o mais tardar 24 horas» depois de escrita, e diz que podes desativar a cache por completo. Diz também que os prompts podem ser registados para detetar abusos, no caso dos clientes cuja utilização do Google Cloud é regida pelas condições padrão da Google Cloud Platform. E não oferece a retenção zero por omissão: para a alcançar, os clientes têm de agir em cada uma dessas áreas. Quanto ao local onde os pedidos correm, o Gemini CLI lê GOOGLE, que o seu guia de autenticação descreve como a localização dos teus recursos Vertex AI ou aquela onde queres correr os teus trabalhos. É o único dos três inícios de sessão em que és tu a nomear a região, e isso pesa num dossiê de RGPD.
Não encontrámos nenhum prazo de conservação para o conteúdo sinalizado no Vertex AI, nem um número por trás do «período limitado» das condições pagas. Se o teu auditor precisar de um, está no teu contrato com a Google.
O que enviam as estatísticas de utilização do Gemini CLI?
Um segundo fluxo, separado dos pedidos ao modelo, ligado por omissão. A Google descreve-o na referência de configuração: «recolhemos estatísticas de utilização anonimizadas». Enumera os nomes das ferramentas chamadas, se funcionam e quanto demoram, o modelo e a duração de cada pedido, e a configuração da CLI. Enumera também o que fica de fora: nem os argumentos passados às ferramentas nem os dados que devolvem, nem o conteúdo dos teus prompts ou das respostas do modelo, nem o conteúdo dos ficheiros.
Instalámos o pacote publicado para ver como isto é feito. Não tínhamos sessão Google nem chave de API, por isso esta execução mostra o código e os valores por omissão, não uma sessão real:
$ npm i --ignore-scripts @google/gemini-cli
$ npx gemini --version
0.70.0

$ npx gemini --list-sessions
Please set an Auth method in your ~/.gemini/settings.json or specify
one of the following environment variables before running:
GEMINI_API_KEY, GOOGLE_GENAI_USE_VERTEXAI, GOOGLE_GENAI_USE_GCA

$ grep -rhoE "https://play\.googleapis\.com/[^\"']+" \
    node_modules/@google/gemini-cli/bundle | sort -u
https://play.googleapis.com/log?format=json&hasfast=true

$ grep -rh "usageStatisticsEnabled ??" \
    node_modules/@google/gemini-cli/bundle | sort -u
    this.usageStatisticsEnabled = params.usageStatisticsEnabled ?? true;
A saída é a que foi impressa, com o caminho da nossa pasta pessoal de teste encurtado para ~ e a linha longa de erro partida. Mostra três coisas. A versão 0.70.0, publicada a 19 de novembro de 2026, recusa-se a abrir uma sessão sem credenciais. As suas estatísticas de utilização vão para um só endereço, play. E o valor por omissão é ligado: sem nenhuma definição, usage vale true.
Depois vem a quem os eventos ficam ligados. Decide-o a função que constrói cada evento, no código-fonte da mesma versão:
// Should log either email or install ID, not both.
if (email) {
  logEvent.client_email = email;
} else {
  logEvent.client_install_id = this.installationManager.getInstallationId();
}
email é a conta Google guardada em cache no início de sessão. Com uma chave de API ou com o Vertex AI não há nenhuma, e o evento leva um identificador de instalação aleatório. Com uma conta Google, que é como uma licença Code Assist inicia sessão, o evento leva o endereço. A referência diz que não é recolhida informação pessoal, «como o teu nome, o teu endereço de email ou as tuas chaves de API». O código da mesma versão preenche client_email. Não pudemos iniciar sessão, por isso não capturámos nenhum evento real; isto é o código tal como é distribuído.
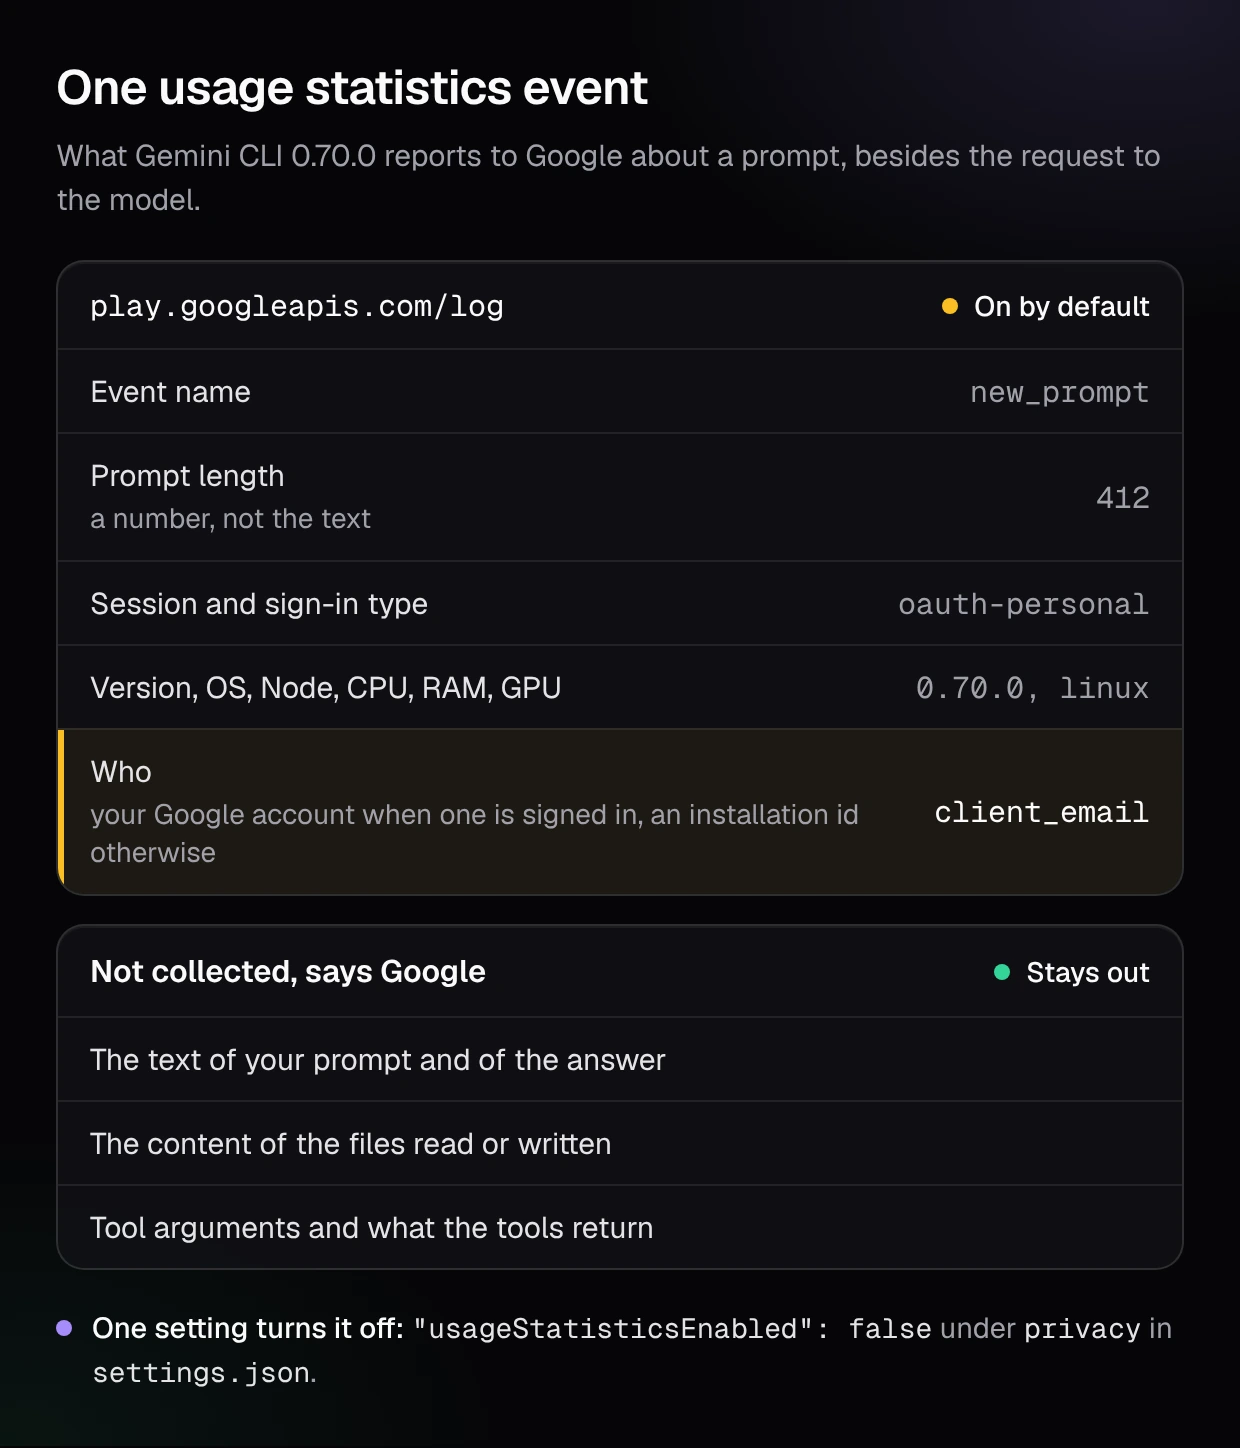
O mesmo ficheiro mostra o que mais viaja. Um prompt novo é comunicado pelo seu comprimento, um número. O evento que abre cada sessão leva os nomes dos teus servidores MCP e das suas ferramentas, o modelo do CPU, a quantidade de RAM e a GPU. Numa execução do GitHub Actions acrescenta um hash do nome do repositório e o nome do workflow. Um evento vai além dos contadores: quando a CLI escolhe para que modelo encaminhar um pedido, acrescenta o raciocínio do encaminhador sobre esse pedido, uma frase, enquanto telemetry mantiver o valor por omissão, true. Os eventos são agrupados e enviados uma vez por minuto.
O interruptor é uma chave em settings.json:
{
  "privacy": {
    "usageStatisticsEnabled": false
  }
}
Não o confundas com a exportação OpenTelemetry, que é outra funcionalidade, para a tua própria observabilidade. A página de telemetria dá a enabled o valor por omissão false, por isso nada é exportado até configurares. Mas quando uma equipa a liga, logPrompts vale true por omissão e os prompts chegam ao coletor. O guia para empresas da Google di-lo ele próprio: numa empresa, garante que logPrompts está em false para não recolher informação sensível dos prompts.
O que guarda o Gemini CLI na minha própria máquina?
Uma cópia completa de cada sessão, em ficheiros legíveis, durante 30 dias. A página de gestão de sessões enumera o que é guardado, os teus prompts e as respostas do modelo, e todas as execuções de ferramentas, entradas e saídas, e diz onde: as sessões são guardadas em ~. Dá também o prazo: a política por omissão é conservar as sessões durante 30 dias.
Uma saída de ferramenta é aquilo que a ferramenta devolveu. Se o agente leu config ou se aprovaste git log -p, esse texto fica no ficheiro de sessão durante um mês, onde as ferramentas de cópia de segurança, os clientes de sincronização e qualquer pessoa com acesso ao portátil o podem encontrar.
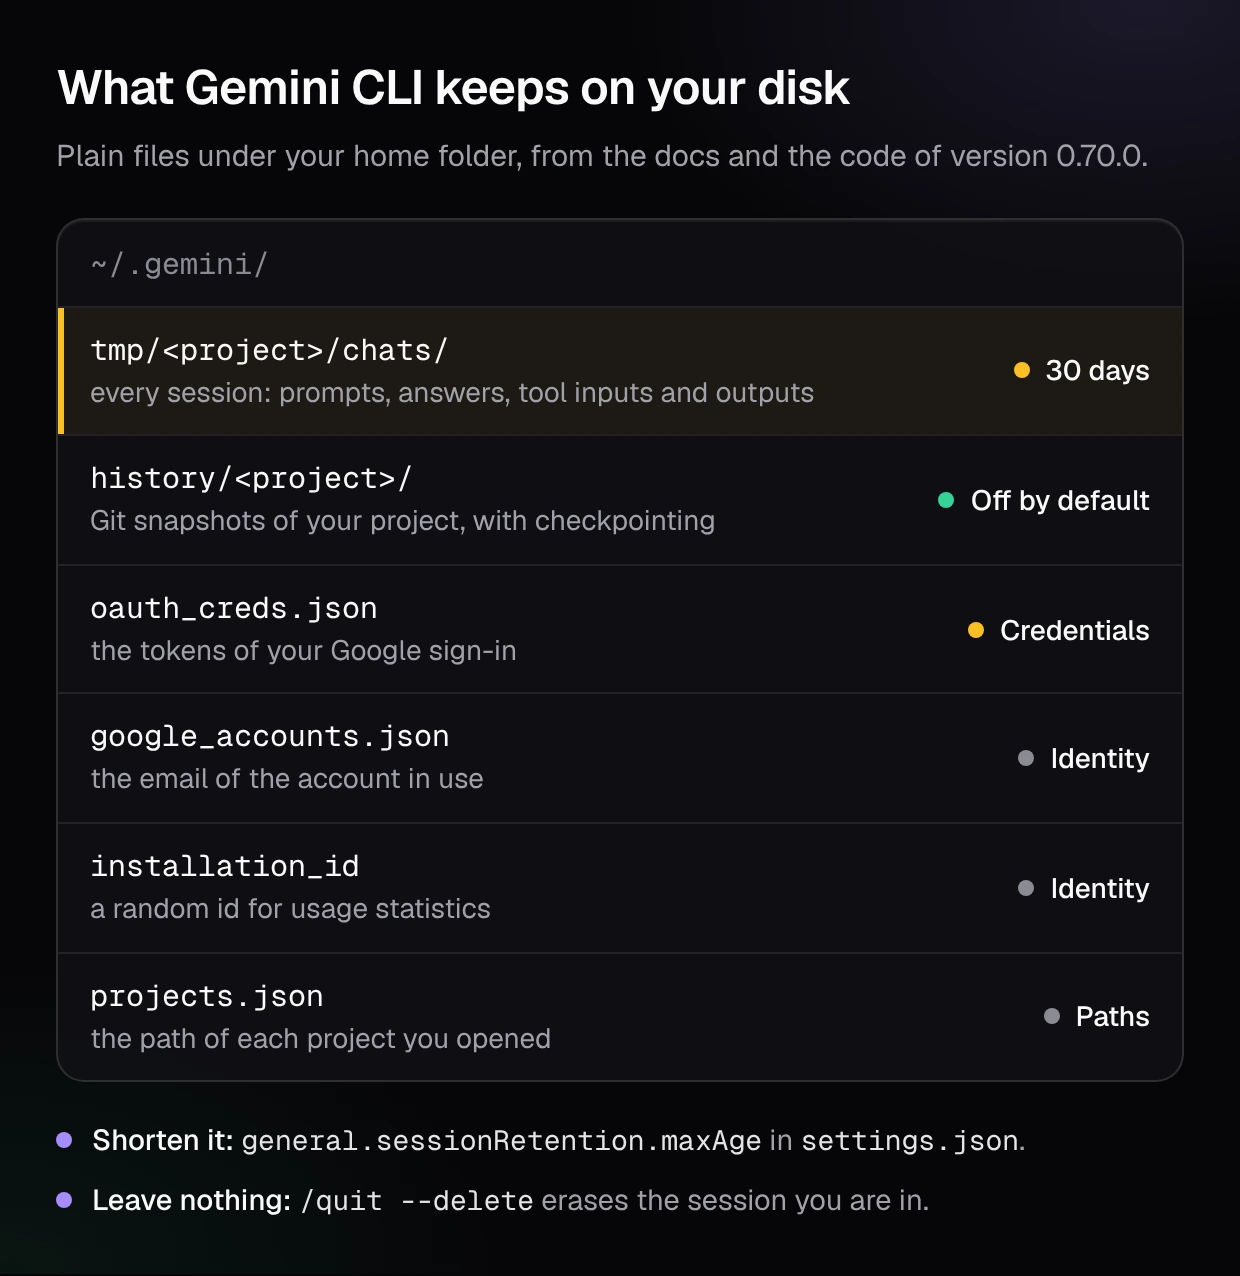
Nessa pasta vivem mais quatro coisas:
- Credenciais. Um início de sessão Google fica em cache em
~. O código escreve-o com permissões só para o dono, e continua a ser um ficheiro que um pacote malicioso na tua máquina consegue ler./ .gemini /oauth _creds .json - Identidade.
googleguarda o endereço da conta em uso, e_accounts .json installation_ido identificador aleatório das estatísticas de utilização. - Caminhos dos projetos. Na nossa execução,
gemini --list-sessionscorrido numa pasta chamadaacme-apiescreveu~com o caminho completo dessa pasta, antes de qualquer início de sessão./ .gemini /projects .json - Instantâneos, se os pedires. Com o checkpointing ligado, cada edição de ficheiro grava primeiro «o estado completo dos ficheiros do teu projeto» num repositório Git sombra em
~/.gemini/history/. A página diz que a funcionalidade está desligada por omissão e que tudo isso fica guardado localmente na tua máquina.
Dois controlos encurtam o que fica. general aceita uma duração como "7d", com um mínimo: minRetention vale um dia por omissão. E para uma tarefa pontual com código sensível, a referência dos comandos documenta /quit --delete, que sai e elimina o histórico da sessão atual e os seus ficheiros temporários, incluindo a gravação do chat e as saídas das ferramentas.
O Gemini CLI consegue ler o meu ficheiro .env?
Sim, e por omissão é a própria CLI que o carrega antes de o agente fazer seja o que for. A referência de configuração diz que a CLI carrega automaticamente as variáveis de ambiente de um ficheiro .env, começando no diretório atual e subindo. Esse ficheiro destina-se às chaves da própria CLI, e os valores acabam no ambiente do processo.
A partir daí, a pergunta é o que os comandos do agente herdam. A referência descreve uma ocultação das variáveis cujo nome contém TOKEN, SECRET, PASSWORD ou KEY quando as ferramentas correm, e chama-lhe «best effort». A definição por trás dela, security, vale false por omissão na mesma referência, e o código distribuído passa o ambiente inteiro aos comandos de shell quando está desligada, fora do GitHub Actions. Um comando corrido pelo agente pode então imprimir uma DATABASE_URL, e o que um comando imprime vai para o modelo.
Quatro controlos documentados apertam isto, do mais leve ao mais pesado:
.geminiignore. A página respetiva diz que os caminhos listados ficam excluídos «das ferramentas que suportam esta funcionalidade», e dá o comando@como exemplo. Os ficheiros abrangidos pelo.gitignoretambém são ignorados pela pesquisa por omissão. Nenhuma das duas páginas diz que um comando de shell comocat .envé filtrado. Os comandos de shell pedem a tua aprovação no modo por omissão, por isso lê o que aprovas.- A ocultação ligada. Põe
securityem.environment Variable Redaction .enabled true. - Sem
.envlocal.advancedfaz a CLI ignorar os ficheiros.ignore Local Env .envdo diretório do projeto. Numa pasta não confiável já é assim: a página das pastas de confiança diz que a CLI não carrega nenhum ficheiro.envdo projeto e que os servidores MCP não se ligam. - A sandbox. A referência diz que o sandboxing está desligado por omissão. Com
--sandboxe Docker ou Podman, as ferramentas correm num contentor que monta a pasta do teu projeto e, segundo a página da sandbox, fica «isolado do resto do teu sistema»: as chaves da tua pasta pessoal ficam fora de alcance. No macOS, o perfil Seatbelt por omissão limita as escritas ao projeto e continua a permitir leituras amplas de ficheiros. Um.envdentro do projeto continua legível nos dois casos.
O controlo principal continua a ser um segredo que não está na árvore. Uma chave guardada num gestor de segredos e injetada em tempo de execução não pode ser lida, mal ocultada nem aprovada por engano. É o ponto em que os editores mais diferem, como mostra a nossa comparação das funcionalidades de segurança de seis editores de código com IA.
Como configuro o Gemini CLI para código de empresa?
Decide primeiro o início de sessão, corta depois o segundo fluxo e reduz a seguir o que fica e aquilo a que o agente chega. O Gemini CLI lê um ficheiro de definições de sistema que se sobrepõe aos do utilizador e do projeto: /etc em Linux, /Library em macOS, C: em Windows.
Impor o início de sessão
A definição: security, com vertex-ai, gemini-api-key ou oauth-personal (a conta Google que tem uma licença Code Assist). O que faz: a um programador com outro método é pedido que mude, e uma execução sem interface termina com um erro. Para deixar de fora as contas Gmail pessoais, o guia da Google acrescenta um cabeçalho de proxy, X-Goog.
Desligar as estatísticas de utilização
A definição: privacy. O que faz: nenhum evento para play, logo nem o endereço da conta, nem os nomes dos servidores MCP, nem os detalhes de hardware saem ao lado dos pedidos ao modelo.
Manter os prompts fora da tua telemetria
A definição: telemetry. O que faz: se exportares OpenTelemetry para auditoria, o coletor recebe as chamadas de ferramentas e os tempos sem o texto dos prompts.
Encurtar o que fica no portátil
A definição: general, e /quit --delete para trabalhos pontuais. O que faz: os ficheiros de sessão, com conteúdo de ficheiros e saída de comandos, não ficam um mês em ~/.gemini.
Pôr os segredos fora de alcance
A definição: security, advanced, um .geminiignore e nenhuma chave ativa no repositório. O que faz: os comandos do agente deixam de herdar credenciais, e as ferramentas de ficheiros saltam o que listaste.
Conter as ferramentas
A definição: tools.sandbox, e uma lista de servidores MCP permitidos com mcp.allowed. O que faz: os comandos correm num contentor, e só os servidores que a tua organização nomeou podem receber o que o agente lhes envia.
Tudo junto, um ficheiro de sistema para uma equipa no Vertex AI fica assim. Cada chave vem da referência de configuração da Google:
{
  "security": {
    "auth": { "enforcedType": "vertex-ai" },
    "environmentVariableRedaction": { "enabled": true }
  },
  "privacy": { "usageStatisticsEnabled": false },
  "telemetry": { "logPrompts": false },
  "general": { "sessionRetention": { "enabled": true, "maxAge": "7d" } },
  "tools": { "sandbox": "docker" }
}
Fica a saber quanto vale este ficheiro. O guia para empresas da Google avisa que estes padrões não devem ser tomados por uma fronteira de segurança infalível, porque um programador com direitos de administrador na sua máquina consegue contorná-los. As organizações com uma licença Code Assist têm uma camada mais forte: os controlos de administração para empresas são aplicados globalmente, não podem ser anulados localmente pelos utilizadores, e chegam com o MCP e as extensões desligados até um administrador os ligar.
As mesmas três perguntas, o início de sessão, o segundo fluxo e os ficheiros locais, têm respostas diferentes em cada agente. Respondemos-lhes para o Claude Code e a Anthropic, para o Codex e a OpenAI e para o Cursor e o seu Privacy Mode.
O que nenhuma definição de privacidade cobre
Todos os controlos acima governam o que o Gemini CLI lê, envia e guarda. Nenhum olha para o que o agente escreve, e o código que ele escreve é, por si só, uma superfície de privacidade. Um agente que deixa no código um token que viu numa fixture, que regista o corpo inteiro de um pedido com o email de um cliente lá dentro, ou que devolve registos que quem chamou nunca devia ver criou um problema de proteção de dados que nenhum prazo de retenção resolve. A fuga está agora no teu repositório e nos teus logs de produção.
É para essa parte que o CybeDefend Open Source é feito. Um comando no teu agente de código, /cybedefend, faz uma auditoria completa. Primeiro os scanners AppSec open source, para o código, as dependências, os segredos, a infraestrutura como código, o CI/CD e os contentores. Depois o scanner de IA, corrido pelo teu agente de código, que vai atrás das falhas que os scanners estáticos não veem, lógica de negócio, permissões de acesso e dados que passam de um cliente para outro, e prova cada falha com um teste de exploit. Sem modelo extra e sem chave de API: a IA é o agente de código que já usas. Cada finding chega a uma única fila, a nossa plataforma de ASPM agêntico, que alojas nos teus servidores.
Estamos a abrir o código de toda a nossa plataforma, e ela chega em breve. Para a correres sobre o teu próprio código assim que abrir, inscreve-te na lista de espera do CybeDefend Open Source.
Perguntas frequentes
O Gemini CLI manda o meu código para a Google?
Sim. Cada pedido leva o teu prompt, o histórico da conversa e o que as ferramentas devolveram, incluindo o conteúdo dos ficheiros que o agente leu e a saída dos comandos que correu. Um ficheiro que o agente nunca abre não é enviado. Que serviço da Google recebe o pedido, e com que condições, depende de como iniciaste sessão.
O Gemini CLI treina os modelos com o meu código?
Com uma licença Gemini Code Assist Standard ou Enterprise, ou com o Vertex AI, a Google diz que não treina com os teus dados sem a tua autorização, e com uma chave de API Gemini paga não usa os teus prompts nem as respostas para melhorar os seus produtos. Com uma chave gratuita, as condições permitem-no, com revisão humana, exceto no EEE, na Suíça e no Reino Unido.
O Gemini CLI ainda é gratuito?
Não. O acesso individual gratuito e os planos Google AI Pro e Ultra deixaram de funcionar no Gemini CLI a 18 de junho de 2026 e passaram para o Antigravity CLI. O README da Google apresenta agora o Gemini CLI como uma ferramenta para organizações com uma licença Gemini Code Assist Standard ou Enterprise, mais as chaves de API Gemini pagas e o Vertex AI.
Como desligo a telemetria do Gemini CLI?
Põe usage em false dentro de privacy em settings.json, ao nível do utilizador ou no ficheiro de definições de sistema para uma equipa inteira. Isso para as estatísticas de utilização enviadas à Google. A exportação OpenTelemetry é à parte e está desligada por omissão; se a ligares, põe telemetry em false.
Onde é que o Gemini CLI guarda o histórico de conversas?
Em ~ na tua própria máquina, com os prompts, as respostas e as entradas e saídas de cada ferramenta, guardados 30 dias por omissão. Muda o prazo com general, ou sai com /quit --delete para apagar a sessão atual.
O Gemini CLI cumpre o RGPD?
Nenhuma ferramenta o cumpre sozinha: depende do início de sessão e do teu contrato. Só um início de sessão te deixa nomear uma região, o Vertex AI, com a variável GOOGLE. Para o Gemini Code Assist Standard e Enterprise, a Google diz que o processamento acontece em regra perto do pedido, mas que a regionalidade não é garantida. Confirma que o modelo de que precisas existe na região escolhida antes de te comprometeres.
Posso usar o Gemini CLI no trabalho?
Sim, com a configuração certa: uma licença Code Assist, uma chave paga ou o Vertex AI, impostos a toda a equipa, as estatísticas de utilização desligadas, os segredos fora do repositório, a sandbox ligada e sessões locais curtas. Fica o código que o agente escreve, que precisa das suas próprias verificações antes de chegar a um commit.
Quem verifica o código que um agente de código escreve?
Nenhuma definição de privacidade o faz: governam o que é lido, enviado e guardado. O código precisa de scanners para os padrões conhecidos e de uma prova para cada falha que eles não veem. O CybeDefend Open Source faz as duas coisas com um comando no teu agente de código, e chega em breve. Inscreve-te na lista de espera do CybeDefend Open Source.