


Nesta página
- O Claude Code cumpre o RGPD?
- O que envia o Claude Code à Anthropic, ao certo?
- A Anthropic treina modelos com as tuas sessões do Claude Code?
- Durante quanto tempo guarda a Anthropic os dados do Claude Code?
- O que guarda o Claude Code no teu computador?
- O Claude Code consegue ler o teu .env?
- Como usar o Claude Code com segurança, sem expor segredos nem código regulado?
- O que nenhuma definição de privacidade resolve
- Perguntas frequentes
- O Claude Code cumpre o RGPD?
- É seguro usar o Claude Code?
- O Claude Code envia o meu código para a Anthropic?
- A Anthropic treina com o meu código?
- Como impedir que a Anthropic treine com o meu código?
- Quanto tempo é que a Anthropic guarda os dados do Claude Code?
- Posso manter os dados do Claude Code na UE?
- O Claude Code tem certificação SOC 2?
- O Claude Code consegue ler o meu ficheiro .env?
- O Claude Code guarda o meu código no computador?
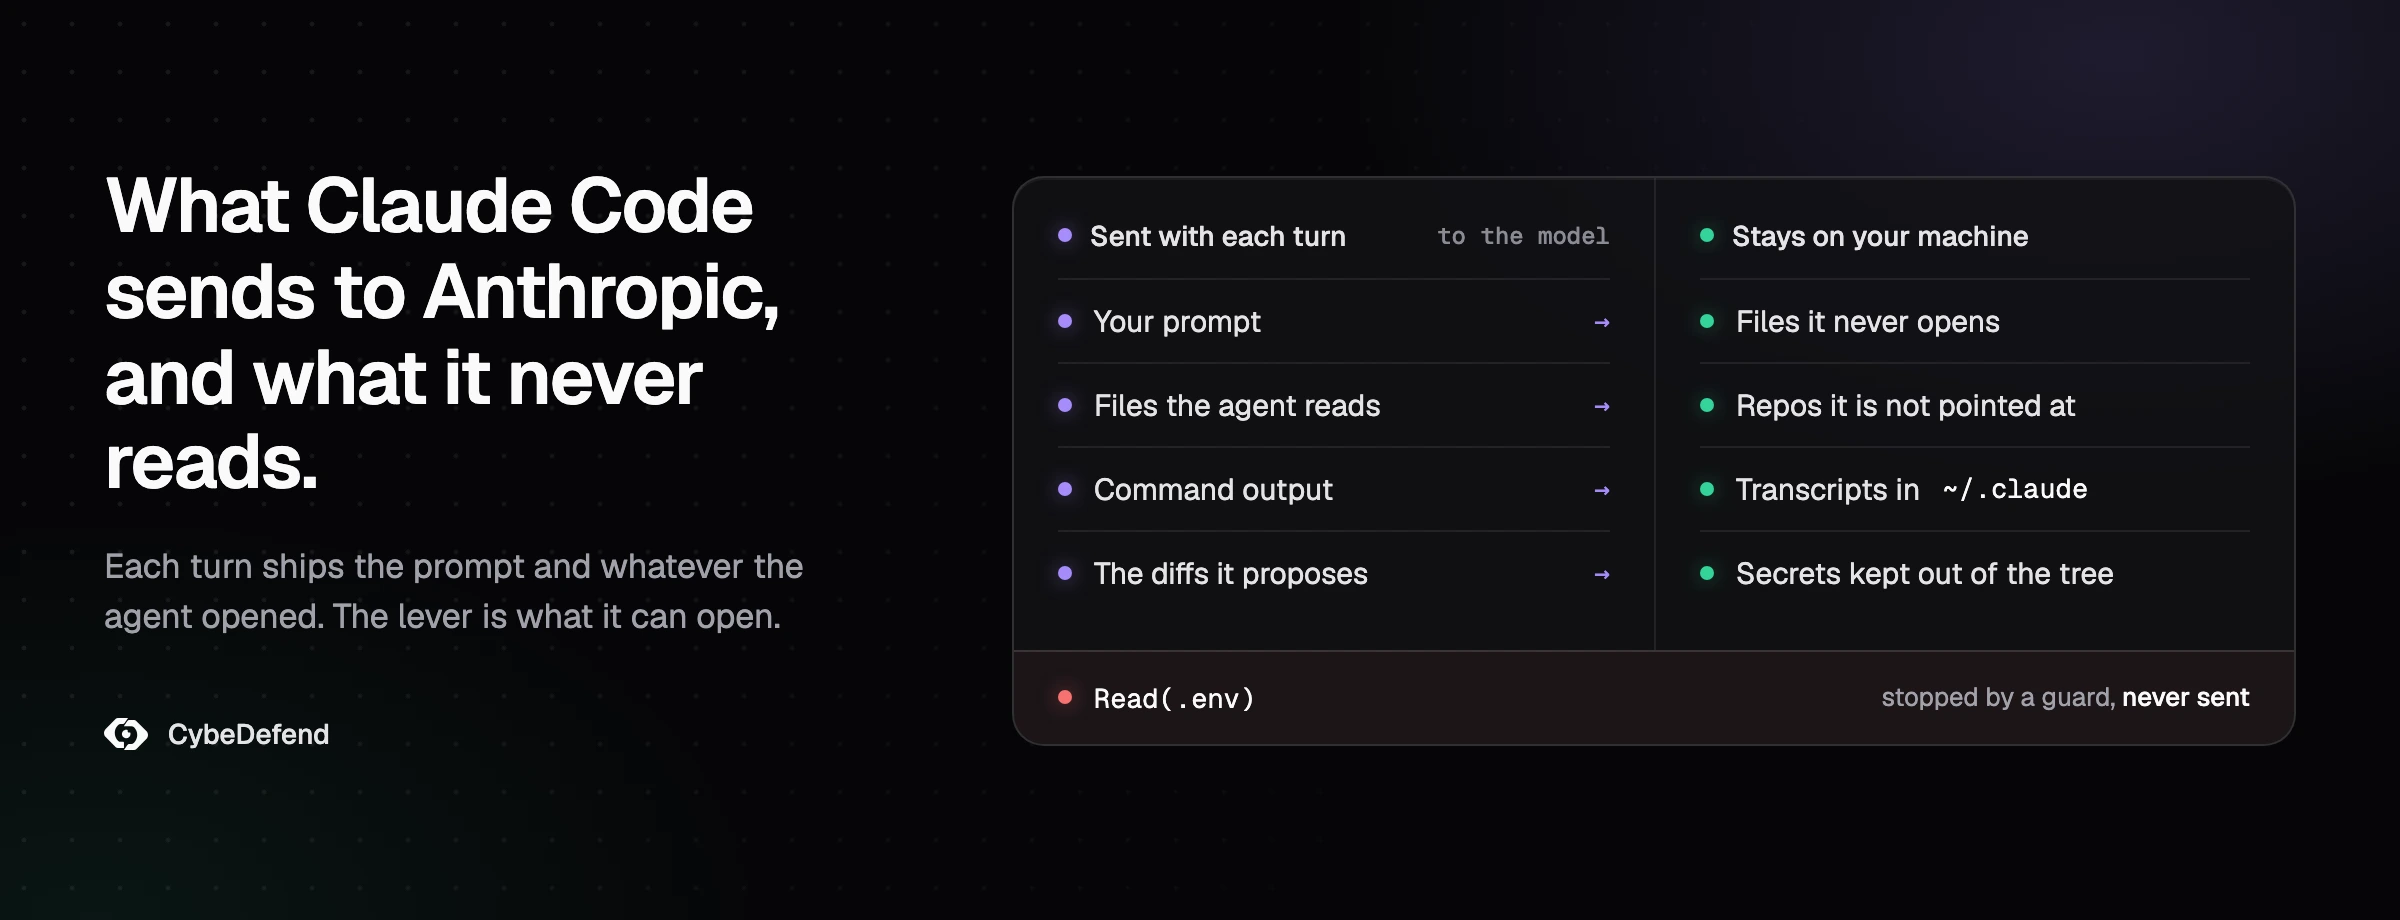
Sim, o Claude Code envia o teu código à Anthropic, e qualquer resposta séria sobre o RGPD parte daí. Cada prompt, cada resposta e tudo o que o agente põe na janela de contexto, incluindo os ficheiros que lê e a saída dos comandos que executa, seguem para o modelo: é assim que o agente funciona. A pergunta do RGPD tem uma resposta precisa, que não é «sim» nem «não». Depende de quem responde pelos dados, de onde ficam guardados e da conta com que iniciaste sessão, que decide também se esse código pode treinar um modelo e quanto tempo é conservado. Parte dele fica no teu disco, em texto simples. E meia dúzia de definições decidem o que o agente pode sequer abrir. Este guia responde a cada uma destas perguntas com a documentação da própria Anthropic, consultada a 11 de outubro de 2026.
O Claude Code cumpre o RGPD?
Nenhuma ferramenta cumpre o RGPD por si só: o que pode estar conforme é o uso que fazes dela, e a Anthropic dá-te os documentos para o demonstrar. Estes são os factos que o teu encarregado da proteção de dados (o DPO) vai pedir:
- Quem responde pelos dados. Nas contas de consumidor (Free, Pro e Max) no Espaço Económico Europeu, no Reino Unido e na Suíça, a política de privacidade da Anthropic, em vigor desde 10 de setembro de 2026, designa como responsável pelo tratamento a «Anthropic Ireland, Limited» e indica o contacto do seu encarregado da proteção de dados. No uso comercial (Team, Enterprise, API), a Anthropic é tua subcontratante ao abrigo do seu Data Processing Addendum (DPA), em vigor desde 24 de fevereiro de 2025, que incorpora as cláusulas contratuais-tipo (Módulo Dois e Módulo Três) sujeitas ao direito irlandês. O DPA integra automaticamente os Commercial Terms; no Bedrock ou no Google Cloud, mandam as condições dessa plataforma.
- Onde ficam os dados. Nos EUA. A resposta da própria Anthropic sobre servidores na UE diz que o tráfego pode ser encaminhado para os EUA, a Europa, a Ásia e a Austrália, e remata: «Note that data is stored in the US», ou seja, os dados ficam armazenados nos EUA. Na API do Claude, as definições de residência de dados só oferecem inferência em
"global"ou em"us", e a página precisa que, por agora,"us"é a única geografia disponível para um workspace. - Como manter os pedidos na UE. Através de uma cloud. A documentação do Claude Code descreve um prefixo de inferência
euno Amazon Bedrock (ANTHROPIC) e uma localização multirregional_BEDROCK _REGION _PREFIX= eu euno Google Cloud (CLOUD_ML_REGION=eu). A disponibilidade dos modelos varia por região: confirma o modelo de que precisas antes de te comprometeres. - As certificações da Anthropic. O seu centro de privacidade lista a ISO 27001:2022, a ISO/IEC 42001:2023, o SOC 2 Type I e Type II e uma configuração preparada para HIPAA. Certificam os controlos da Anthropic, não o uso que fazes da ferramenta.
As autoridades europeias já disseram o que esperam de quem implementa estas ferramentas, e isso bate certo com os interruptores descritos mais abaixo. A conferência das autoridades alemãs (DSK), nas suas orientações sobre IA e proteção de dados de 6 de maio de 2024, dá preferência às aplicações que não usam as entradas para treino e sugere configurar as contas dos trabalhadores de modo a que nenhuma entrada treine um modelo e nenhum histórico sobreviva à sessão. A CNIL francesa, nas suas primeiras orientações sobre a implementação de IA generativa, de 18 de julho de 2024, pede a quem implementa que determine até que ponto o fornecedor pode reutilizar os dados que recebe e que adapte o uso em conformidade. A AEPD espanhola publicou em fevereiro de 2026 umas orientações sobre IA agêntica (versão 1.2), o único texto de regulador que encontrámos dedicado aos agentes. No site da CNPD não encontrámos orientações específicas sobre IA generativa ou assistentes de programação.
Na prática, a questão do RGPD numa equipa raramente é o código-fonte. São os dados pessoais que estão ao lado dele: registos de clientes nas fixtures, um dump de produção esquecido em tmp/, endereços de email num ficheiro de log, chaves de bases de dados cheias de pessoas. São esses os ficheiros que tens de manter fora do alcance do agente, e para isso convém saber, antes de mais, o que ele envia.
O que envia o Claude Code à Anthropic, ao certo?
Envia tudo aquilo de que o modelo precisa para responder, o que é bastante mais do que o teu prompt. A página da Anthropic sobre a utilização de dados di-lo sem rodeios: o Claude Code corre localmente, mas envia pela rede todos os prompts do utilizador e todas as respostas do modelo, cifrados em trânsito com TLS 1.2 ou superior.
O que quase todos esquecem é o que conta como prompt. A página que explica como funciona o Claude Code enumera o que cabe na janela de contexto: o histórico da conversa, o conteúdo dos ficheiros, a saída dos comandos, o CLAUDE.md, a memória automática, as skills carregadas e as instruções de sistema. O modelo só vê o que está nessa janela, por isso cada turno leva, além das tuas palavras, os ficheiros que o agente abriu e a saída dos comandos que correu. Se o agente executar cat config ou git log -p, o resultado segue com o pedido seguinte.
Há três superfícies que enviam mais do que uma sessão local:
- O Claude Code na web clona o teu repositório para a máquina virtual isolada da sessão, do lado da Anthropic, que guarda a transcrição para que possas lá voltar.
- O Remote Control, enquanto está ligado, guarda a transcrição da sessão nos servidores da Anthropic para a sincronizar entre dispositivos.
- O WebFetch envia para
api.anthropic.como nome do anfitrião (o hostname) de cada URL que vai buscar, para o comparar com uma lista de bloqueio de segurança, seja qual for o fornecedor do modelo e mesmo com o tráfego não essencial desligado. Segue apenas o hostname: nem o caminho, nem a página. A definiçãoskipdesliga esta verificação.Web Fetch Preflight
O que nunca sai é o que o agente nunca abre: é essa a alavanca de que trata o resto deste guia. Fica uma ressalva da página de segurança da Anthropic: a fronteira do diretório de trabalho é um simples pedido de autorização, e um comando Bash que aproves pode escrever em qualquer sítio onde a tua conta de utilizador possa escrever. É uma pergunta, não uma parede.
Se usares o Claude Code através do Amazon Bedrock ou do Google Cloud (Vertex AI, que agora se chama Agent Platform), os pedidos vão para essa cloud, nas condições dela. No Microsoft Foundry, tudo depende de onde o modelo está alojado: no Azure, os prompts e as respostas ficam no Azure, mas os metadados de utilização e o conteúdo assinalado pelos sistemas de segurança da Anthropic continuam a seguir para a Anthropic; alojado na Anthropic, os pedidos vão para a infraestrutura da própria Anthropic. E, seja qual for o fornecedor, a verificação do hostname do WebFetch continua a chegar à Anthropic, segundo a mesma página de utilização de dados.
A Anthropic treina modelos com as tuas sessões do Claude Code?
Depende da forma como iniciaste sessão. Numa conta de consumidor, sim, se uma definição estiver ligada. Numa conta comercial, não.
Para os planos Free, Pro e Max, a página de utilização de dados diz que a Anthropic treina novos modelos com os dados destas contas quando a definição está ligada, incluindo quando usas o Claude Code a partir delas. A definição é a que a Anthropic introduziu na sua atualização das condições para consumidores de 28 de agosto de 2025, com prazo de decisão até 8 de outubro de 2025 para quem já era utilizador. Nas definições de privacidade chama-se «Help Improve our AI models», e a documentação do Claude Code tem uma ligação direta para ela em claude.
Desligá-la não tem efeito retroativo. O mesmo anúncio explica que os teus dados ficam nos treinos já iniciados e nos modelos já treinados, e que as sessões guardadas antes só deixam de ser usadas nos treinos futuros.
Para Team, Enterprise, a API, o Bedrock, o Google Cloud e o Claude Gov, a documentação é categórica: a Anthropic não treina modelos generativos com o código ou os prompts enviados ao Claude Code ao abrigo de condições comerciais, a não ser que o cliente tenha escolhido ceder-lhe os dados para melhorar os modelos, por exemplo através do Development Partner Program. Esse programa é uma adesão feita por um administrador e só existe na API própria da Anthropic.
Três caminhos levam o teu código à Anthropic mesmo com o treino desligado, e é a esses que uma política de equipa deve dar nome:
- O feedback. Segundo a documentação, quando corres o comando
/feedback, uma cópia do histórico da conversa, código incluído, segue para a Anthropic. As transcrições partilhadas com/feedback,/bugou/shareficam guardadas 5 anos. Nas contas de consumidor, um polegar para cima ou para baixo também guarda a conversa inteira até 5 anos. - O inquérito de sessão. A nota em si não envia mais nada, mas responder «Yes» à pergunta que se segue carrega a transcrição e o log bruto da sessão. Segundo a documentação, o código-fonte, o conteúdo dos ficheiros e o resto da conversa seguem tal e qual, ficam guardados até 6 meses e nunca servem para treino.
- Os alertas de segurança. O centro de privacidade da Anthropic indica que as conversas assinaladas para revisão de segurança podem continuar a ser usadas para treinar os modelos da sua equipa Safeguards.
Durante quanto tempo guarda a Anthropic os dados do Claude Code?
Trinta dias na maior parte do uso comercial, 30 dias ou 5 anos numa conta de consumidor, e mais tempo em algumas exceções. Os valores vêm da página de utilização de dados, da página sobre a zero data retention e do centro de privacidade.
| Situação | O que a Anthropic guarda |
|---|---|
| Free, Pro ou Max, com o treino ligado | Até 5 anos, de forma desidentificada, para as sessões novas ou retomadas depois de a definição ser ligada |
| Free, Pro ou Max, com o treino desligado | 30 dias |
| Team, Enterprise ou API | 30 dias, por norma (as sessões que podes reabrir no produto ficam lá guardadas, ver abaixo) |
| Claude for Enterprise com Zero Data Retention | Nada depois de devolvida a resposta, salvo quando a lei ou o combate a abusos o exigem |
| Sessão assinalada por violação das políticas de utilização | Entradas e saídas até 2 anos, pontuações de classificação de segurança até 7 anos |
Transcrições enviadas com /feedback, /bug ou /share | 5 anos |
Duas nuances nos planos comerciais. Em Team e Enterprise, as conversas e as sessões de programação que o produto te deixa reabrir, Claude Code na web incluído, ficam guardadas no produto para esse fim, e os prazos de retenção personalizados do Enterprise não se aplicam às funcionalidades construídas sobre o Claude Code na web, segundo o centro de privacidade. E no Bedrock ou no Google Cloud, a retenção segue o teu ambiente cloud, não a tabela da Anthropic.
A Zero Data Retention pede uma leitura atenta. Para o Claude Code, só está disponível para as contas elegíveis do Claude for Enterprise, não vem incluída no plano Enterprise normal, não se ativa nas definições de administração e é a Anthropic que a liga, organização a organização. A central de privacidade acrescenta a outra via: uma organização com um acordo de retenção zero cobre também o Claude Code usado com a sua chave de API comercial. Em qualquer dos casos, não cobre um programador que entra com uma conta pessoal ou com uma chave de API de outra organização, nem os dados tratados por servidores MCP ou por outras integrações externas. E, desde 9 de junho de 2026, a política da Anthropic para os covered models conserva durante 30 dias os prompts e as respostas dos seus modelos da classe Mythos, Claude Fable 5 e 5.1 incluídos, em todas as plataformas onde são disponibilizados. A página sobre a zero data retention assinala-os como modelos que exigem retenção de dados por predefinição.
O que guarda o Claude Code no teu computador?
Mais do que a maioria imagina, e em texto simples. Segundo a página de utilização de dados, o Claude Code guarda as transcrições das sessões, sem cifra, em ~/.claude/projects/ durante 30 dias por predefinição, para poderes retomar uma sessão. A definição cleanupPeriodDays altera esse prazo: o mínimo é 1, e o valor 0 é recusado.
Mais dois ficheiros merecem uma linha na tua política. A referência do diretório .claude descreve o ~ como o registo de cada prompt que escreveste, com data, hora e caminho do projeto. E as transcrições das sessões iniciadas ou retomadas no Claude Desktop ou no Cowork ficam guardadas seja qual for a sua idade, a menos que definas desktop (Claude Code 2.1.248 ou posterior).
A consequência é concreta. Um segredo que o agente leu numa sessão fica um mês, por predefinição, numa transcrição no disco, ao alcance das cópias de segurança, dos clientes de sincronização e de quem tiver acesso ao portátil. Encurtar a retenção custa pouco; não ler o segredo de todo é melhor.
O Claude Code consegue ler o teu .env?
Consegue, se o ficheiro estiver no projeto e nada o proibir. Em janeiro de 2026, o The Register pôs isto à prova no Claude Code 2.1.12. Com o .env listado num .claudeignore, escreveram: «We asked Claude to read the .env file and it did so» (pediram ao Claude que lesse o .env, e ele leu). Uma regra de negação no settings.json, essa, bloqueou a leitura. A página de permissões da Anthropic é hoje explícita: um ficheiro .claudeignore não tem qualquer efeito, e as suas entradas devem passar para regras de negação Read.
A correção documentada é uma regra de negação. O exemplo abaixo foi adaptado do que a própria Anthropic mostra na página de definições:
{
  "permissions": {
    "deny": [
      "Read(./.env)",
      "Read(./.env.*)"
    ]
  }
}
Três pormenores decidem se a regra aguenta. Read(./.env) só apanha o diretório onde o Claude Code arrancou, ao passo que um Read(.env) sem caminho segue as regras do gitignore e apanha o ficheiro a qualquer profundidade, por isso um monorepo precisa da forma sem caminho. Uma regra de negação cobre as ferramentas de ficheiros do Claude, os comandos de ficheiros que o Claude Code reconhece no Bash, como o cat, o head, o tail, o sed e o tee, e os redirecionamentos; não cobre um script Python ou Node que abra os ficheiros por conta própria. E o grep -r fica numa zona cinzenta: a página de permissões diz que a regra não se lhe aplica, o changelog da versão 2.1.259 diz que agora pede confirmação, e uma issue em aberto (#91690) relata que a correção não se reproduz no Windows com a extensão do VS Code. Para um bloqueio que todos os processos respeitem, a documentação remete para a sandbox, onde sandbox resiste mesmo dentro de uma autorização mais larga. A sandbox tem também uma armadilha documentada: os comandos que lá correm herdam as variáveis de ambiente do Claude Code, segredos incluídos, a menos que definas CLAUDE.
É também aqui que entra uma guarda. O VibeDefend, a camada que a CybeDefend instala no Claude Code, no Cursor e no Codex, traz guardas com regras para exatamente estas leituras, ligadas por predefinição. A regra do .env bloqueia as ferramentas Read, Glob e Grep em **/.env e **/.env.* (exceto os ficheiros de exemplo, como o .env.example). Uma segunda regra bloqueia os ficheiros de segredos pelo nome (secrets.*, credentials.json). Uma terceira fecha o caminho pela shell: o cat, o grep, o jq, o cp e companhia, e também os runtimes como node -e ou python -c apontados a um ficheiro de segredos. Fazer echo de uma variável com nome de segredo também é bloqueado, e despejar o ambiente inteiro dá um aviso. A decisão é tomada no teu portátil, antes de a ferramenta correr, por isso uma leitura bloqueada não envia nada ao modelo.
Uma guarda que analisa o texto dos comandos é um cinto de segurança, não uma parede. A nota GuardFall da Cloud Security Alliance, de julho de 2026, contornou com injeção de shell as guardas de comandos de 10 de 11 agentes open source (o Claude Code não estava entre os agentes testados), e a sua conclusão vale para todas as ferramentas deste género, a nossa incluída: essas guardas «cannot be trusted as a primary control», não podem ser o controlo principal. O controlo principal é um segredo que não está na árvore do projeto.
Como usar o Claude Code com segurança, sem expor segredos nem código regulado?
Decide primeiro a conta, depois encolhe o que o agente pode abrir e, por fim, o que fica para trás. Por ordem de impacto:
- Escolhe a identidade em função dos dados. O código da empresa passa por um lugar Team ou Enterprise, por uma chave de API da organização ou pelo Bedrock ou o Google Cloud, nunca por um login pessoal. Os pedidos que têm de ficar na UE passam pelo prefixo
eudo Bedrock ou pela localizaçãoeudo Google Cloud. - Num plano pessoal, verifica o interruptor. «Help Improve our AI models», em Privacy. Depois avisa a equipa de que o
/feedbacke o «Yes» do inquérito continuam a enviar a transcrição. - Tira os segredos ativos da árvore. Um gestor de segredos injetado em tempo de execução vale mais do que qualquer regra. O que não está no disco não pode ser lido.
- Nega as leituras de forma centralizada. Põe
Read(.env),Read(.env.*)e os teus próprios caminhos de segredos nas managed settings, para que a regra valha para todos os programadores. Apaga o.claudeignore: não faz nada. - Liga a sandbox para os caminhos que importam.
sandboxbloqueia todos os processos, scripts incluídos, e.filesystem .deny Read CLAUDEretira as credenciais do ambiente que os comandos do agente herdam._CODE _SUBPROCESS _ENV _SCRUB - Encurta o que fica no disco. Baixa o
cleanupPeriodDays, define odesktope inclui oSession Cleanup Period Days ~na política que aplicas aos portáteis./ .claude /history .jsonl - Corta o tráfego opcional.
CLAUDEdesliga as atualizações automáticas, a telemetria, os relatórios de erros e o_CODE _DISABLE _NONESSENTIAL _TRAFFIC= 1 /feedback. Não trava a verificação do hostname do WebFetch; para isso existe oskip. Já agora, segundo a Anthropic, as métricas nunca incluem o teu código, os teus prompts nem caminhos de ficheiros.Web Fetch Preflight - Vigia a tua própria observabilidade. O OpenTelemetry vem desligado e oculta os prompts. Ligar
OTELou_LOG _USER _PROMPTS OTELcopia código e conversas para o teu coletor, que passa a precisar da mesma proteção que o código._LOG _RAW _API _BODIES - Procura segredos antes de serem lidos e antes do commit. Uma chave que um scanner assinala hoje é uma chave que a próxima sessão já não carrega para o contexto.
O que nenhuma definição de privacidade resolve
Todos os controlos acima tratam do que o Claude Code lê e envia. Nenhum trata do que ele escreve, e esse código é, por si só, uma superfície de privacidade. Um agente que escreve diretamente no código um token que viu numa fixture, que manda para os logs o corpo inteiro de um pedido com o email de um cliente lá dentro, ou que devolve registos que quem chamou nunca teve autorização para ver, criou um problema de proteção de dados que nenhum prazo de retenção resolve, porque a fuga passou a morar no teu repositório e nos teus logs de produção.
É essa a camada que o VibeDefend acrescenta enquanto o agente escreve. Serve as tuas regras de negócio e de segurança na linha que está a ser editada, trava a ação perigosa antes de ela correr e analisa o diff antes do commit, à procura de problemas de SAST, de IaC e de segredos. Como este artigo é sobre o destino do código, eis o do nosso: as guardas decidem no teu portátil. Para servir as regras que se aplicam à linha em curso, o VibeDefend envia um excerto curto desse código ao backend da CybeDefend, na região UE ou EUA que escolhes na instalação; a análise antes do commit envia os ficheiros alterados; e o teu código nunca é usado para treinar um modelo. A página de segurança diz o que é guardado e onde.
As regras servidas na linha fazem também uma coisa que um ficheiro não consegue. No estudo controlado da CybeDefend, um agente a trabalhar em trinta tickets violou 2,28 regras por ticket sem ferramenta nenhuma, 2,27 com um ficheiro de regras mantido à mão no repositório e 0,28 com o VibeDefend. O nosso artigo sobre se o Claude Code segue o CLAUDE.md explica por que razão o ficheiro muda tão pouco.
Para o resto do quadro, lê o guia sobre os riscos de segurança do Claude Code e o que explica o --dangerously-skip-permissions. Se a tua equipa também usa o Codex, a mesma pergunta feita à OpenAI tem respostas próprias. E se estás a pôr o Claude Code a trabalhar em código que tem de ficar dentro de portas, fala connosco.
Perguntas frequentes
O Claude Code cumpre o RGPD?
O Claude Code pode ser usado de forma conforme com o RGPD, mas a demonstração cabe à tua organização. Para o uso comercial, a Anthropic oferece um Data Processing Addendum com cláusulas contratuais-tipo sujeitas ao direito irlandês, e nas contas de consumidor na Europa a responsável pelo tratamento é a Anthropic Ireland. Os dados ficam guardados nos EUA; para encaminhar os pedidos pela UE, é preciso passar pelo Bedrock ou pelo Google Cloud.
É seguro usar o Claude Code?
Pode ser, mesmo no trabalho, desde que a configuração esteja certa: uma conta comercial em vez de um login pessoal, os segredos fora do projeto e negados por regra, a sandbox ligada para os caminhos sensíveis, pouca retenção local e nada de /feedback sobre código de clientes. Fica a faltar o código que o agente escreve, que precisa das suas próprias verificações antes de chegar a um commit.
O Claude Code envia o meu código para a Anthropic?
Sim. Cada pedido leva o teu prompt e tudo o que está na janela de contexto do agente, incluindo o conteúdo dos ficheiros que leu e a saída dos comandos que correu, cifrado em trânsito. Um ficheiro que o agente nunca abre nunca é enviado. No Bedrock ou no Google Cloud, os pedidos vão para essa cloud, embora a verificação do hostname do WebFetch continue a chegar à Anthropic.
A Anthropic treina com o meu código?
Numa conta Free, Pro ou Max, a Anthropic só treina com as tuas sessões do Claude Code se a definição «Help Improve our AI models» estiver ligada. Em Team, Enterprise, na API, no Bedrock ou no Google Cloud, não treina; a única exceção é uma organização que adira ao Development Partner Program, que só existe na API própria da Anthropic.
Como impedir que a Anthropic treine com o meu código?
Num plano pessoal, desliga «Help Improve our AI models» nas definições de privacidade (Privacy) do claude.ai. A mudança vale para as sessões futuras: os treinos já iniciados ficam com os dados. Em alternativa, usa um lugar Team ou Enterprise, uma chave de API da organização, o Bedrock ou o Google Cloud, onde o treino vem desligado por predefinição. Evita o /feedback e o «Yes» do inquérito em código sensível, porque os dois enviam a transcrição.
Quanto tempo é que a Anthropic guarda os dados do Claude Code?
Numa conta de consumidor, 30 dias com o treino desligado e até 5 anos com ele ligado. Em Team, Enterprise e na API, 30 dias por norma. As sessões assinaladas guardam entradas e saídas até 2 anos, e as transcrições do /feedback ficam 5 anos. A Zero Data Retention existe para as organizações elegíveis do Claude for Enterprise e para as organizações de API com um acordo de retenção zero, e é a Anthropic que a concede.
Posso manter os dados do Claude Code na UE?
Na API da Anthropic, hoje, não: a inferência corre numa geografia global ou nos EUA, e o armazenamento é nos EUA. Para manter os pedidos na Europa, usa o Claude Code através do Amazon Bedrock com o prefixo de inferência eu, ou do Google Cloud com a localização multirregional eu, nas condições dessa cloud, e confirma que o teu modelo está lá disponível.
O Claude Code tem certificação SOC 2?
A Anthropic inclui o SOC 2 Type I e Type II, a ISO 27001:2022 e a ISO/IEC 42001:2023 nas suas certificações, além de uma configuração preparada para HIPAA no Claude for Enterprise. Cobrem os controlos da própria Anthropic. O teu auditor SOC 2 vai continuar a perguntar como é que a tua equipa configura o Claude Code: que contas, que regras de negação, que retenção.
O Claude Code consegue ler o meu ficheiro .env?
Consegue, a menos que o negues. Acrescenta Read(.env) e Read(.env.*) à lista deny do settings.json; um ficheiro .claudeignore não tem efeito nenhum. Uma regra de negação cobre as ferramentas de ficheiros do Claude e os comandos de shell que ele reconhece, como o cat, mas não os scripts que abrem o ficheiro por conta própria. Liga a sandbox para teres um bloqueio ao nível do sistema operativo e mantém os segredos ativos fora do projeto.
O Claude Code guarda o meu código no computador?
Guarda. As transcrições das sessões, incluindo o que o agente leu, ficam em texto simples em ~/.claude/projects/ durante 30 dias por predefinição, prazo que se ajusta com cleanupPeriodDays (mínimo 1). Cada prompt que escreves vai para ~, e as transcrições do Claude Desktop e do Cowork ficam guardadas sem limite de idade, a menos que definas desktop.