

Nesta página
- O Cursor cumpre o RGPD?
- O que envia o Cursor, e para quem?
- O Cursor guarda o teu código?
- Privacy Mode ou Privacy Mode (Legacy): o que muda?
- O Cursor treina modelos com o teu código?
- Que modelos guardam os teus dados mesmo com o Privacy Mode ligado?
- Que plano do Cursor deve a tua empresa usar?
- O que o Privacy Mode do Cursor não resolve
- Perguntas frequentes
- O Cursor guarda o meu código?
- O Cursor treina modelos com o meu código?
- Privacy Mode e Privacy Mode (Legacy): qual é a diferença?
- O Privacy Mode do Cursor vem ativo por defeito?
- O Cursor tem retenção zero de dados?
- O Cursor cumpre o RGPD?
- O Cursor tem certificação SOC 2?
- Se usar a minha própria chave de API, o código deixa de passar pelo Cursor?
- Os Cloud Agents ficam com o meu código?
- O Cursor consegue ler o meu .env mesmo com o Privacy Mode ligado?
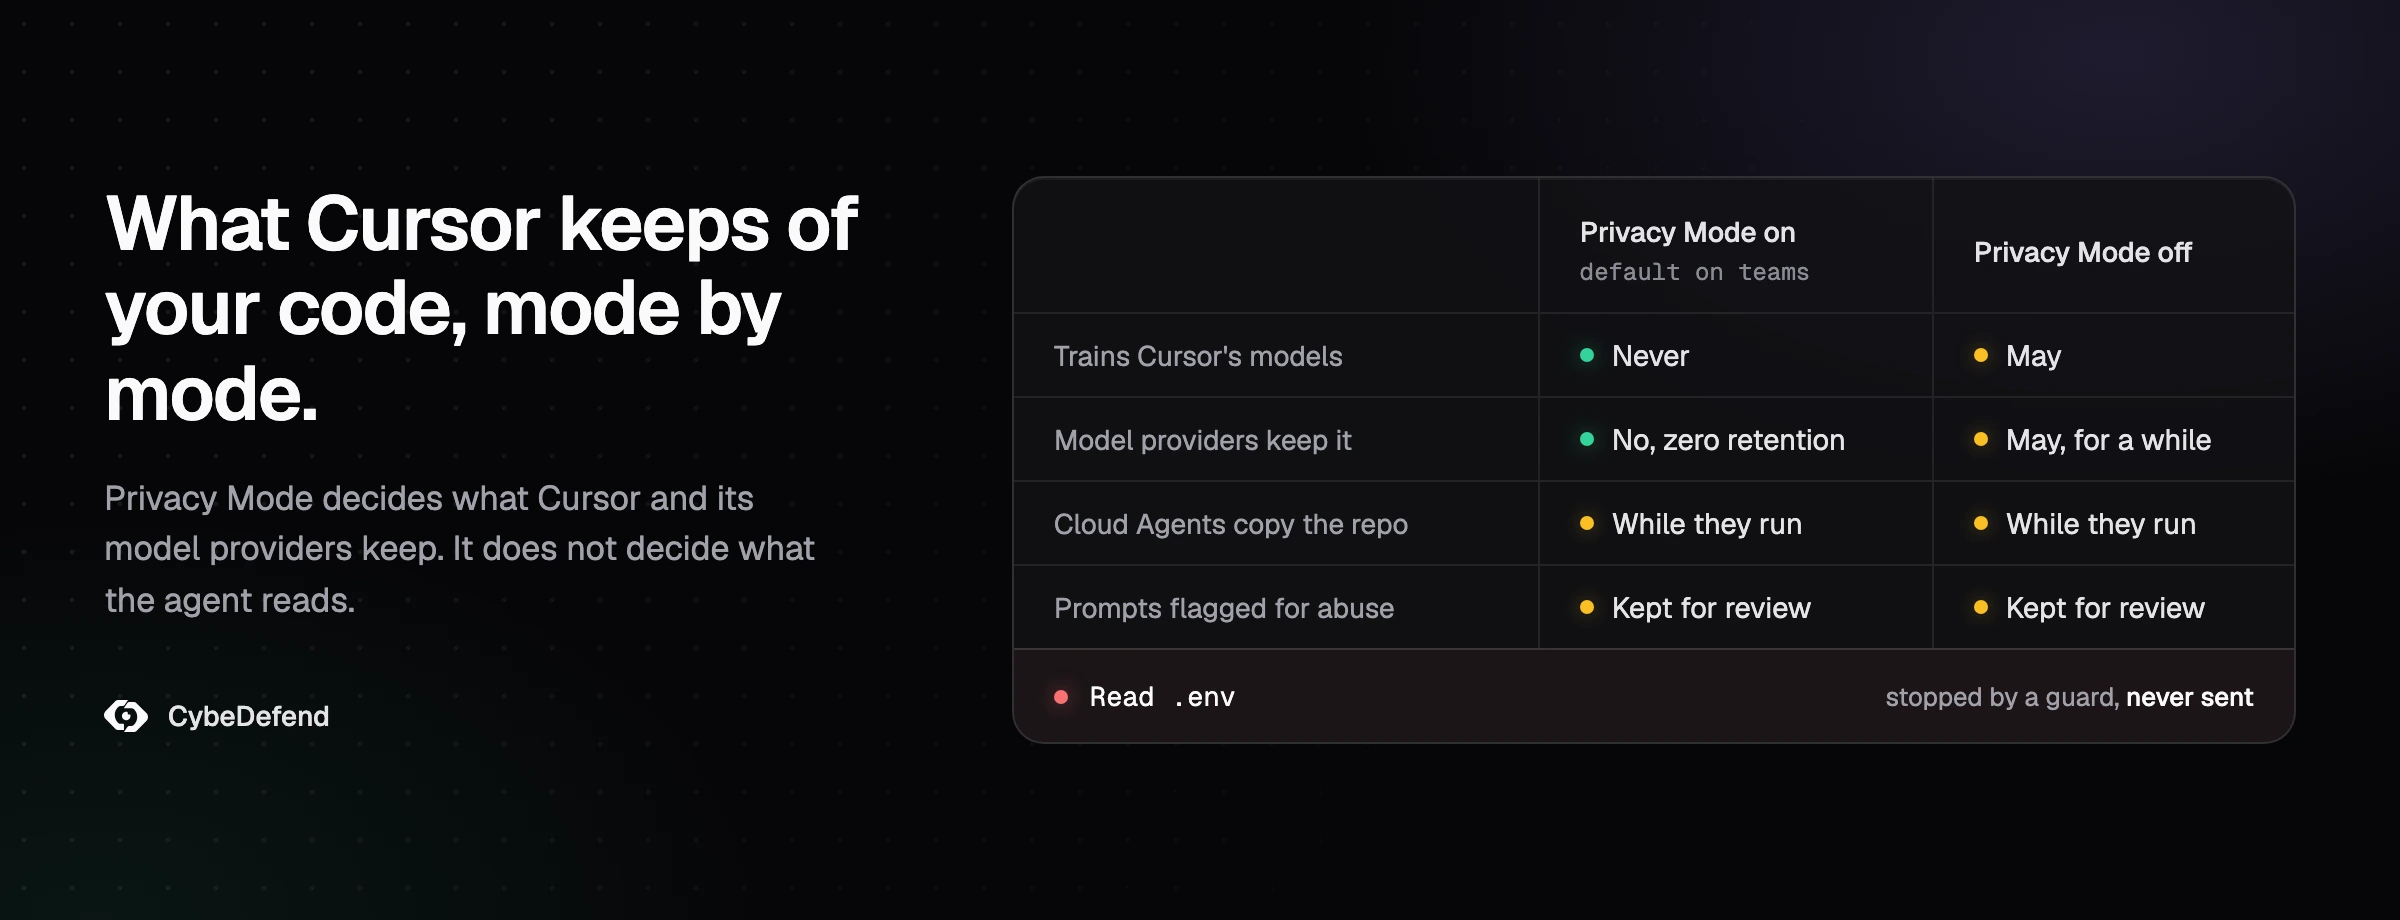
O Cursor envia o teu código para os seus servidores e para os fornecedores de modelos sempre que usas uma funcionalidade de IA, porque é assim que monta o prompt, e qualquer resposta séria sobre o RGPD parte daí. Se fica com esse código, e se pode treinar modelos com ele, depende de uma definição e de algumas funcionalidades. Com o Privacy Mode ligado, o Cursor não treina com o teu código e os fornecedores não o guardam, salvo exceções que o próprio Cursor enumera. Com o Privacy Mode desligado, pode guardá-lo e treinar com ele, e o Cursor, que a SpaceX comprou em agosto de 2026, desenvolve hoje os seus modelos Grok com a unidade de IA da SpaceX. Os Cloud Agents guardam uma cópia do teu repositório enquanto trabalham. E nada disto decide o que o agente pode abrir no teu disco. Este guia responde a cada pergunta com as páginas do próprio Cursor e os documentos que a SpaceX entregou à SEC, consultados a 21 de outubro de 2026.
O Cursor cumpre o RGPD?
O Cursor pode ser usado em conformidade com o RGPD num plano Teams ou Enterprise, que traz um DPA. Nenhuma ferramenta cumpre o RGPD sozinha: o regulador olha para o uso que fazes dela. Eis os factos que o teu encarregado da proteção de dados (o DPO) vai pedir:
- Quem responde pelos dados. Num plano Teams ou Enterprise, a Anysphere, a empresa por trás do Cursor, é tua subcontratante ao abrigo do seu Data Processing Addendum, atualizado a 5 de novembro de 2025 e aplicável através do Master Services Agreement. Num plano individual, «o DPA não se aplica; o tratamento dos teus dados segue a Política de Privacidade», diz a página de ajuda sobre privacidade, e manda a política de privacidade, atualizada a 11 de outubro de 2026.
- O que está no DPA. As cláusulas contratuais-tipo de 2021 (Módulo Dois, de responsável pelo tratamento para subcontratante, e Módulo Três, para os subcontratantes ulteriores), a Data Protection Commission irlandesa como autoridade de controlo competente, o direito irlandês, a notificação de violações de dados pessoais em 48 horas, a eliminação ou devolução dos dados pessoais nos 30 dias seguintes a um pedido no fim do serviço e o Data Privacy Framework UE-EUA como possível mecanismo de transferência.
- Para onde vão os dados. Sobretudo para os Estados Unidos. A lista de subcontratantes ulteriores do Cursor diz que a infraestrutura está «alojada sobretudo na região dos EUA da AWS, com alguns serviços críticos em latência na Europa e em Singapura», e a política de privacidade avisa os utilizadores do Espaço Económico Europeu de que os seus dados «podem ser transferidos para os nossos servidores nos Estados Unidos». A página de privacidade e governação de dados oferece aos clientes Enterprise residência de dados só nos EUA; a «cobertura de inferência UE + Reino Unido está disponível a pedido», e um suporte mais alargado na UE está «em desenvolvimento ativo». Hoje não há armazenamento na UE.
- As certificações do Cursor. A página de segurança lista as certificações AIUC-1, ISO/IEC 27001:2022 e ISO/IEC 42001:2023 e uma atestação SOC 2 Type II, com relatórios a pedido no portal de confiança (trust portal), e o Cursor só assina acordos de business associate da HIPAA no Enterprise. Certificam os controlos do Cursor, não o teu uso.
Perante o RGPD, quem demonstra a conformidade é a tua empresa, enquanto responsável pelo tratamento, e as autoridades europeias já disseram o que esperam de quem implementa estas ferramentas. A conferência alemã das autoridades de proteção de dados (DSK), nas orientações sobre IA e proteção de dados de 6 de maio de 2024, prefere as aplicações que não usam as entradas para treino e sugere configurar as contas dos trabalhadores para que nenhuma entrada treine um modelo. A CNIL francesa, nas primeiras orientações sobre a implementação de IA generativa, de 18 de julho de 2024, pede a quem implementa que determine até onde o fornecedor pode reutilizar os dados que recebe. A AEPD espanhola publicou orientações sobre IA agêntica em fevereiro de 2026. Aplicados ao Cursor, os textos alemão e francês apontam para os mesmos dois interruptores: um plano comercial com DPA e o Privacy Mode imposto. Da CNPD, como das restantes autoridades europeias, não encontrámos nenhuma posição pública sobre o Cursor.
Na prática, o problema do RGPD raramente é o código-fonte. São os dados pessoais ao lado dele: registos de clientes nas fixtures, um dump de produção esquecido numa pasta, emails num log, chaves de bases de dados cheias de pessoas. São esses os ficheiros a manter fora do alcance do agente, e para isso convém saber primeiro o que o Cursor envia.
O que envia o Cursor, e para quem?
O Cursor faz sair dois fluxos de dados da tua máquina, que a página de governação de dados identifica: os pedidos aos LLM e os Cloud Agents. O primeiro é o de qualquer programador: «Quando usas funcionalidades de IA, enviamos prompts e contexto de código a fornecedores de modelos de linguagem como a OpenAI, a Anthropic e a Google. Se usares os modelos próprios do Cursor (por exemplo, o Composer), os teus dados também podem ser tratados pelos nossos fornecedores de inferência.»
O pormenor que quase todos ignoram é a escala a meio do caminho. A página de utilização de dados do Cursor, atualizada a 3 de setembro de 2026, di-lo sem rodeios: «Mesmo que uses a tua chave de API, os teus pedidos continuam a passar pelo nosso backend! É lá que fazemos a montagem final do prompt.» Usar a tua própria chave muda quem serve o modelo, não quem vê o pedido. E tira-te dos acordos de retenção zero do Cursor: a página de ajuda sobre privacidade diz que a ZDR «não se aplica quando usas as tuas próprias chaves de API», e passa a valer a política do teu fornecedor.
Quem está do outro lado também mudou este ano. A lista de subcontratantes ulteriores do Cursor inclui a SpaceXAI, nos Estados Unidos, como fornecedor de inferência, ao lado da OpenAI, da Anthropic, da Google, da Meta e de quem aloja os modelos próprios do Cursor, e entre 11 de setembro e 8 de outubro de 2026 entraram nela quatro novos subcontratantes de inferência. Nos planos Free e Plus, a página dos modelos disponíveis indica que só há modelos do próprio Cursor: o Grok 4.7, 4.6 e 4.5, desenvolvidos com a SpaceXAI, e o Composer 2.5. A OpenAI, por seu lado, anunciou a 28 de agosto de 2026 que tenciona pôr fim ao contrato com o Cursor, com o corte proposto para 12 de novembro de 2026.
Contexto de código é mais do que o ficheiro que tens aberto. É tudo o que o agente põe no pedido: os ficheiros que abriu, os resultados das pesquisas, a saída dos comandos que correu. Um ficheiro que o agente nunca lê não sai da máquina, e a pesquisa já não cria uma cópia do teu código na cloud: segundo a documentação da pesquisa, o Instant Grep indexa na tua máquina e o Cursor «não guarda embeddings da tua base de código para a pesquisa». E, para poupar largura de banda, o Cursor guarda em cache o conteúdo dos ficheiros nos seus servidores, explica a página de utilização de dados: «Os ficheiros são cifrados com chaves únicas geradas no cliente, e essas chaves só existem nos nossos servidores durante o pedido. Todo o conteúdo em cache é temporário e nunca fica guardado de forma permanente.»
Duas coisas saem por outro caminho. Os teus servidores MCP e conectores, e a pesquisa @Web, são «serviços à parte, cada um com a sua região», nas palavras da página de governação de dados, com condições próprias. E o Grok Bot, o agente lançado em agosto de 2026 que as contas Cursor podem usar, «corre numa superfície de produto separada, com fluxos de dados próprios», segundo a página de ajuda sobre privacidade. A sua página de segurança acrescenta que o Privacy Mode se lhe aplica, que os seus computadores correm nos Estados Unidos e mantêm os ficheiros num disco persistente entre sessões, e que «a allowlist de modelos da equipa não se aplica ao Grok Bot».
O Cursor guarda o teu código?
Com o Privacy Mode ligado, o Cursor não guarda o teu código nos pedidos normais, tirando uma cache temporária cifrada e duas exceções: os Cloud Agents e os prompts assinalados por abuso. Com o Privacy Mode desligado, pode guardá-lo e treinar com ele.
Sobre a exceção principal, a página de governação de dados é inequívoca: «Os Cloud Agents são a única funcionalidade que obriga o Cursor a guardar código. Ao contrário dos pedidos aos LLM, os Cloud Agents precisam de aceder ao teu repositório durante algum tempo para fazer alterações.» A visão geral de segurança dos Cloud Agents indica depois quanto tempo fica cada tipo de dados:
| O que um Cloud Agent produz | Onde fica | Durante quanto tempo |
|---|---|---|
| O checkout do repositório e os artefactos de build | A VM isolada do agente | Reciclada quando a execução fica inativa |
| Snapshots da VM, com o código clonado | Uma camada de snapshots cifrada | 30 dias de inatividade, em janela móvel, e depois apagados |
| Prompts, respostas, chamadas a ferramentas, contexto dos diffs | O backend do Cursor, com chaves próprias de cada agente | Sem prazo, por predefinição, e apagáveis a pedido |
| Segredos e tokens que configuras | Um cofre de credenciais cifrado | Até os removeres |
A conversa de um Cloud Agent, com os diffs e o código que lá se discutiu, fica até a apagares pela Delete Agent API, e os snapshots «não podem ser apagados a pedido». As equipas Enterprise podem limitar a retenção das conversas com uma política de retenção. Se a tua política de segurança proíbe guardar código, a página de governação responde por si: «Os Cloud Agents são opcionais. Se a tua política de segurança proíbe o armazenamento de código, não atives os Cloud Agents.»
A segunda exceção vale em todos os modos. «Se os teus prompts ou conversas acionarem os detetores de abuso, os teus dados podem ser guardados para investigação e apagados de acordo com as respetivas políticas de retenção», diz a página de utilização de dados, tanto para o Cursor como para os fornecedores de modelos.
Com o Privacy Mode desligado, a mesma página permite muito mais: o Cursor «pode usar e guardar dados da base de código, prompts, ações no editor, excertos de código e outros dados e ações de código para melhorar as nossas funcionalidades de IA e treinar os nossos modelos», e alguns fornecedores de inferência «podem aceder temporariamente às entradas e saídas dos modelos e guardá-las».
Privacy Mode ou Privacy Mode (Legacy): o que muda?
O Privacy Mode (Legacy) é a antiga promessa do Cursor, e é ela que a maioria das respostas sobre o Cursor ainda descreve. Até junho de 2025 havia um único Privacy Mode, e a página de privacidade garantia que, com ele ligado, «nada do teu código será alguma vez guardado ou usado para treino, nem por nós nem por terceiros». Nesse mês, o resumo de privacidade do Cursor dividiu-o em dois: a 13 de junho surgiu um «Privacy Mode with storage», que a 19 de junho ficou com o nome «Privacy Mode». Mantém a regra de não treinar, mas acrescenta que «o Cursor pode guardar alguns dados de código para disponibilizar funcionalidades adicionais». O modo antigo passou a «Privacy Mode (Legacy)» e levou consigo a frase sobre não guardar nada. A página de utilização de dados atual já nem fala do Legacy.
| Privacy Mode | Privacy Mode (Legacy) | |
|---|---|---|
| O Cursor treina com o teu código | Não | Não |
| Os fornecedores de modelos guardam-no | Não, há acordos de retenção zero | Não, há acordos de retenção zero |
| O Cursor pode guardar código para certas funcionalidades | Sim | Não |
| Cloud Agents, Remote Control, a app para iOS, Grok Bot | Disponíveis | Bloqueados |
| Ainda o podes escolher hoje | Sim | Não, se já saíste dele |
Não há volta atrás. A documentação da app móvel avisa que, quando aceitas o Privacy Mode para usar os Cloud Agents, «depois já não podes voltar ao Legacy Privacy Mode». No fórum do Cursor, um membro da equipa respondeu a 25 de julho de 2026 que «as contas individuais não podem voltar atrás», e outro escreveu a 1 de julho de 2026 que o Legacy «está agora reservado às contas enterprise». Aceitar a app para iOS ou um Cloud Agent é, portanto, uma decisão de privacidade: passa a conta inteira para o modo que guarda código.
Para saberes em que modo estás, abre as Cursor Settings (Cmd ou Ctrl + Shift + J), entra em General e vê a definição Privacy Mode; numa equipa, fica no dashboard da equipa. Se a tua avaliação de segurança é anterior a junho de 2025, ou cita a promessa antiga, descreve um modo que talvez já não tenhas.
O Cursor treina modelos com o teu código?
Com o Privacy Mode ligado, o Cursor não treina com o teu código. «Os Dados do Cliente não serão usados para treino pelo Cursor», diz a página de utilização de dados, e os fornecedores de modelos «não guardam nem treinam com os teus dados». Com o Privacy Mode desligado, o Cursor pode treinar os seus modelos com o teu código, os teus prompts e as tuas ações no editor.
Em 2026 mudou quem faz esses modelos. A SpaceX concluiu a compra do Cursor a 14 de agosto de 2026, por 60,0 mil milhões de dólares em ações, segundo o documento entregue à SEC, e o Cursor treina os seus modelos Grok em conjunto com a SpaceXAI, a unidade de IA da SpaceX, antes chamada xAI, desde uma parceria anunciada em abril de 2026. O artigo do Cursor sobre o Grok 4.5, de 8 de julho de 2026, diz que «o treino incluiu biliões de tokens de dados do Cursor, que captam uma grande variedade de interações dos utilizadores com bases de código e ferramentas de software», e os model cards do Grok 4.5, 4.6 e 4.7 falam de «dados anonimizados de fluxos de trabalho do Cursor». O prospeto da SpaceX, entregue a 12 de junho de 2026, é igualmente direto: «Esperamos que o acesso a estes dados melhore o treino e a inferência dos nossos modelos, incluindo no caso do Grok.»
Para quem tem o Privacy Mode ligado, o Cursor é taxativo. A página de ajuda sobre privacidade diz que o Privacy Mode «funciona da mesma forma no Grok 4.5 e em todos os outros modelos» e que, «com o Privacy Mode ligado, o teu código nunca é usado para treino». Os model cards não dizem de que contas vieram os dados de treino. Na prática, com o Privacy Mode ligado, o Cursor compromete-se a não fazer do teu código dados de treino; com ele desligado, as tuas sessões são precisamente o tipo de dados com que o Cursor diz ter treinado estes modelos.
Há uma notícia a ter em conta. A 15 de outubro de 2026, o The Information noticiou que a equipa do Cursor tinha investigado se dados confidenciais tinham chegado à SpaceX para treino de IA durante o desenvolvimento do Grok Bot. Não encontrámos nenhuma declaração pública do Cursor sobre o assunto.
Que modelos guardam os teus dados mesmo com o Privacy Mode ligado?
Mesmo com o Privacy Mode ligado, alguns modelos do catálogo do Cursor deixam os teus dados guardados no fornecedor, e os que o Cursor nomeia são o Claude Fable 5 e 5.1. A maioria dos modelos corre ao abrigo dos acordos de retenção zero do Cursor, mas a página de governação de dados avisa que «alguns modelos exigem retenção de dados junto do fornecedor e ficam fora destes acordos». No caso do Fable, o motivo vem por escrito: «A Anthropic guarda as entradas e as saídas destes modelos para fazer revisões automáticas e humanas de prevenção de danos. Estes dados não são usados para treino nem para melhorar produtos.»
O Cursor põe-lhes uma barreira à frente. Com o Privacy Mode ligado, tanto numa conta individual como numa equipa, «os pedidos a estes modelos falham enquanto a política de retenção de dados do modelo não for aprovada no dashboard», e «a adesão aplica-se à equipa inteira». Aprovar o Fable para um engenheiro é aprová-lo para a equipa toda, por isso a decisão é de quem responde pela política de dados. Do lado da Anthropic, a política para os covered models guarda os prompts e as respostas destes modelos durante 30 dias, em todas as plataformas que os disponibilizam. Sem o Privacy Mode, essa barreira desaparece: a página do Cursor sobre o Fable 5.1 diz que o modelo vem ligado por predefinição nas contas individuais e de equipa sem Privacy Mode, e que a Anthropic guarda as suas entradas e saídas seja qual for essa definição.
Mais dois casos ficam fora da ZDR por construção: a tua própria chave de API, como já se viu, e qualquer modelo a que chegues por um URL base personalizado ou por um gateway, que traz as condições desse gateway.
Que plano do Cursor deve a tua empresa usar?
Uma empresa deve usar o Cursor num plano Teams ou Enterprise, com o Privacy Mode imposto e as contas pessoais barradas nas máquinas da empresa. Por esta ordem:
- Põe o código da empresa numa equipa. «Nas equipas, o Privacy Mode vem ligado por predefinição para todos os membros», diz a página de ajuda sobre privacidade, e o DPA só existe com um contrato de equipa ou enterprise.
- Impõe o Privacy Mode. No dashboard da equipa, em Settings e depois Privacy Mode, a opção para o impor «de modo a que os membros não o possam desligar». Quem entra na equipa herda a definição.
- Fecha a porta às contas pessoais. A página de governação de dados recomenda a política de dispositivo Allowed Team IDs, que «impede os utilizadores de iniciarem sessão com contas pessoais (que podem não ter o Privacy Mode ligado) em dispositivos da empresa».
- Toma uma decisão clara sobre os Cloud Agents. Guardam código, as conversas ficam até alguém as apagar, e o Legacy Privacy Mode «não é suportado nos Cloud Agents». Se os ativares, restringe-lhes o acesso à rede e define uma política de retenção.
- Aprova os modelos com retenção de forma deliberada. Mantém o Fable 5 e 5.1 desligados até a tua política de dados dizer que podem correr e, depois, limita-os aos grupos que precisam deles, com o controlo de acesso aos modelos.
- Desliga o que não usas. O Remote Control, que te deixa comandar os agentes locais a partir da app do Cursor para iOS, vem ligado por predefinição desde 6 de outubro de 2026 «para todos, exceto as organizações Enterprise», nos planos que o incluem, segundo o registo de alterações do Cursor. O registo diz que o agente continua a correr no teu computador; a documentação acrescenta que «o ciclo do agente corre na cloud do Cursor» e que o Cursor envia «o estado da conversa e o contexto do modelo necessários para continuar a sessão». Se ninguém precisa dele, desliga-o nas definições do agente; no Enterprise, gerem-no os administradores, em Org settings, Security and identity.
- Tira os segredos da árvore do projeto. Um gestor de segredos injetado em tempo de execução vale mais do que qualquer ficheiro de exclusão. O que não está no disco não pode ser lido, enviado nem guardado.
O que o Privacy Mode do Cursor não resolve
O Privacy Mode do Cursor decide o que o Cursor e os seus fornecedores guardam. Não decide o que o agente lê, e tudo o que o agente lê vai parar a um pedido. Um ficheiro .env, uma chave SSH, um ficheiro de credenciais da cloud: se o agente o abrir, o conteúdo segue para o backend do Cursor e para o modelo no turno seguinte, com ou sem Privacy Mode. Retenção zero quer dizer que o fornecedor não fica com ele. Não quer dizer que o segredo nunca saiu do teu portátil.
O ficheiro de exclusão do próprio Cursor tem um limite conhecido. O .cursorignore esconde ficheiros das ferramentas de ficheiros do agente, do Tab e das menções @, mas a referência do ficheiro de exclusão avisa que «as ferramentas de terminal e de servidor MCP usadas pelo Agent não conseguem bloquear o acesso a código abrangido pelo .cursorignore». Fora da sandbox, um comando continua a conseguir fazer cat .env. O nosso artigo sobre o YOLO mode e o Auto-run do Cursor explica que modos de execução deixam essa porta aberta, e o guia dos riscos de segurança do Cursor trata dos restantes controlos do editor.
É aqui que faz falta uma guarda. O VibeDefend, a camada que a CybeDefend instala no Claude Code, no Cursor e no Codex, corre as suas guardas como um hook do Cursor antes de cada chamada a uma ferramenta, seja qual for o modo de execução. Por predefinição, recusam as leituras de ficheiros .env e .env.* (exceto os modelos, como o .env.example), de chaves privadas e de ~/.ssh, das credenciais da AWS, do Google Cloud, do Azure, do Kubernetes e do Docker e de ficheiros com nome de segredo, pelas ferramentas de ficheiros do agente e pelos leitores habituais da shell, como cat, grep, jq, cp, node -e ou python -c. A decisão é tomada no teu portátil, antes de a ferramenta correr, por isso uma leitura recusada não envia nada ao modelo. No estudo controlado da CybeDefend, de 24 de agosto de 2026, um agente a trabalhar em trinta tickets teve 1769 comandos de shell verificados e dezassete recusados: uma deteção verdadeira, quando o agente foi, por iniciativa própria, ao porta-chaves com git credential fill buscar um token do GitHub lá guardado, três aplicações corretas da política e treze falsos positivos.
Uma guarda que compara caminhos e texto de comandos é um cinto de segurança, não uma parede. Conhece os leitores que tem na lista, não todos os interpretadores, e só decide onde está instalada. O controlo principal continua a ser um segredo que não está na árvore do projeto.
Como este artigo é sobre o destino do código, eis o do nosso. As guardas decidem no teu portátil. Para servir as regras de negócio e de segurança que se aplicam à linha que está a ser escrita, o VibeDefend envia um excerto curto desse código ao backend da CybeDefend, e a análise antes do commit envia os ficheiros alterados, ambos para a região UE ou EUA que escolhes na instalação. O teu código nunca é usado para treinar um modelo. A página de segurança diz o que é guardado e onde.
Se a tua equipa usa vários agentes, a mesma pergunta tem respostas próprias para o Claude Code e a Anthropic e para o Codex e a OpenAI, e o guia de segurança dos agentes de programação com IA põe-nos lado a lado. Um servidor MCP que ligues ao Cursor também recebe contexto, nas suas próprias condições, mais uma razão para o avaliares como se fosse código. E se estás a pôr o Cursor a trabalhar em código que tem de ficar dentro de portas, fala connosco.
Perguntas frequentes
O Cursor guarda o meu código?
Com o Privacy Mode ligado, o Cursor não guarda o teu código nos pedidos normais, para lá de uma cache temporária cifrada. Os Cloud Agents guardam uma cópia cifrada do teu repositório enquanto correm, mantêm os snapshots da VM durante 30 dias de inatividade e guardam as conversas até as apagares. Com o Privacy Mode desligado, o Cursor pode guardar o teu código e usá-lo para treino. Os prompts assinalados por abuso podem ficar guardados em qualquer modo.
O Cursor treina modelos com o meu código?
Com o Privacy Mode ligado, não: o Cursor não treina com dados de clientes e os fornecedores de modelos trabalham com acordos de retenção zero. Com o Privacy Mode desligado, o Cursor pode usar o teu código, os teus prompts e as tuas ações no editor para treinar os seus modelos, incluindo os Grok que desenvolve com a SpaceXAI, a unidade de IA da SpaceX, a empresa que comprou o Cursor a 14 de agosto de 2026.
Privacy Mode e Privacy Mode (Legacy): qual é a diferença?
Ambos deixam o teu código fora do treino e assentam em acordos de retenção zero com os fornecedores de modelos. O Privacy Mode (Legacy), o modo original, promete além disso que o Cursor não guarda nada do teu código, e é por isso que bloqueia os Cloud Agents, o Remote Control, a app para iOS e o Grok Bot. O Privacy Mode atual, introduzido em junho de 2025, deixa o Cursor guardar código para essas funcionalidades. Quem sai do Legacy já não volta.
O Privacy Mode do Cursor vem ativo por defeito?
Nas equipas, sim: o Cursor diz que o Privacy Mode vem ligado por predefinição para todos os membros da equipa e também no Enterprise, e os administradores podem impô-lo. Numa conta individual, o Cursor não diz qual é a predefinição. Abre as Cursor Settings, entra em General e confirma antes de abrires código que não é teu.
O Cursor tem retenção zero de dados?
Tem, através dos acordos com os fornecedores de modelos, quando o Privacy Mode está ligado. Ficam de fora três coisas: a tua própria chave de API, em que vale a política do teu fornecedor; os modelos que exigem retenção, como o Claude Fable 5 e 5.1, que têm de ser aprovados primeiro no dashboard; e os prompts assinalados pelos detetores de abuso, que podem ficar guardados para investigação.
O Cursor cumpre o RGPD?
O Cursor pode ser usado em conformidade com o RGPD num plano Teams ou Enterprise, que traz um DPA assente nas cláusulas contratuais-tipo de 2021, sujeito ao direito irlandês e à Data Protection Commission irlandesa. Os planos individuais não têm DPA. Os dados vão sobretudo para os Estados Unidos, e o Cursor não oferece hoje residência de dados na UE.
O Cursor tem certificação SOC 2?
O Cursor tem uma atestação SOC 2 Type II e as certificações AIUC-1, ISO/IEC 27001:2022 e ISO/IEC 42001:2023, com os relatórios disponíveis a pedido no seu portal de confiança. Cobrem os controlos do próprio Cursor. O teu auditor vai continuar a perguntar como é que a tua equipa o configura: que plano, se o Privacy Mode está imposto ou não, que modelos foram aprovados.
Se usar a minha própria chave de API, o código deixa de passar pelo Cursor?
Não. Os pedidos feitos com a tua chave continuam a passar pelo backend do Cursor, onde o prompt é montado, e saem dos acordos de retenção zero do Cursor, por isso aplica-se a política de retenção do teu fornecedor.
Os Cloud Agents ficam com o meu código?
Ficam, por conceção. Um Cloud Agent clona o teu repositório para uma VM isolada, mantém snapshots cifrados durante 30 dias de inatividade e guarda a conversa, diffs incluídos, até a apagares. Os snapshots não podem ser apagados a pedido. Se a tua política proíbe guardar código, não atives os Cloud Agents.
O Cursor consegue ler o meu .env mesmo com o Privacy Mode ligado?
Consegue. O Privacy Mode decide o que fica guardado, não o que é lido. O .cursorignore esconde o .env das ferramentas de ficheiros do agente, mas um comando de terminal fora da sandbox continua a conseguir lê-lo, e tudo o que o agente lê segue com o pedido. Mantém os segredos reais fora do projeto e recusa essas leituras com uma guarda.