

In questa pagina
- Gemini CLI invia il mio codice a Google?
- Quali accessi funzionano ancora a novembre 2026?
- Google addestra i modelli sul codice inviato da Gemini CLI?
- Per quanto tempo Google conserva ciò che Gemini CLI invia?
- Cosa inviano le statistiche di utilizzo di Gemini CLI?
- Cosa conserva Gemini CLI sulla mia macchina?
- Gemini CLI può leggere il mio file .env?
- Come configuro Gemini CLI per il codice aziendale?
- Ciò che nessuna impostazione di privacy copre
- Domande frequenti
- Gemini CLI manda il mio codice a Google?
- Gemini CLI usa il mio codice per addestrare i modelli?
- Gemini CLI è ancora gratis?
- Come disattivo la telemetria di Gemini CLI?
- Dove salva Gemini CLI la cronologia delle chat?
- Gemini CLI è conforme al GDPR?
- Posso usare Gemini CLI al lavoro?
- Chi controlla il codice scritto da un agente di coding?

Sì, Gemini CLI invia il tuo codice a Google. Ogni richiesta porta con sé il tuo prompt, la cronologia della conversazione e il contenuto dei file e dell'output dei comandi che l'agente ha raccolto, perché è così che lavora un agente di coding. Cosa può farne Google dipende da come accedi, e l'elenco degli accessi è cambiato quest'anno: dal 18 giugno 2026 un account Google personale non funziona più in Gemini CLI. Restano una licenza Gemini Code Assist, una chiave API Gemini o Vertex AI, ciascuno con le sue condizioni, e da quelle dipende anche la tua posizione rispetto al GDPR. Questa guida risponde a ogni domanda con le pagine di Google e con il codice di Gemini CLI 0.70.0, che abbiamo installato e letto il 19 novembre 2026. Per il modello di minaccia dietro questi controlli, parti dalla nostra guida alla sicurezza degli agenti di coding AI.
Gemini CLI invia il mio codice a Google?
Sì, tutto ciò che serve al modello per rispondere, che è più del tuo prompt. La documentazione del core di Gemini CLI descrive cosa fa: inviare i prompt dell'utente e ricevere le risposte del modello, costruire i prompt con «la cronologia della conversazione, le definizioni degli strumenti e il contesto di istruzioni dei file GEMINI.md», e restituire «i risultati dell'esecuzione degli strumenti al modello Gemini per l'elaborazione successiva». È da quest'ultima riga che passa il tuo codice. Quando l'agente legge un file, cerca nel repository o lancia un comando, il risultato torna al modello con la richiesta successiva.
Ciò che l'agente può aprire senza chiedere è più ampio di ciò che può modificare. Il riferimento degli strumenti dice che devi approvare a mano gli strumenti che modificano file o eseguono comandi shell, e il riferimento degli strumenti per i file segna la ricerca di file e la ricerca di testo con «Confirmation: No». La stessa pagina tiene questi strumenti dentro un confine: operano tutti all'interno di una rootDirectory, la directory corrente o la radice dell'area di lavoro, «per sicurezza». Un comando shell che approvi non è vincolato a quella cartella, e ciò che stampa è output di uno strumento come qualsiasi altro.
Il codice della versione 0.70.0 nomina tre host per queste richieste: cloudcode-pa per un accesso Gemini Code Assist, generativelanguage per una chiave API Gemini e aiplatform per Vertex AI. Ci sono altre tre porte che si aprono solo se le usi. Lo strumento di ricerca web invia a Google Search la query scritta dal modello, ed è la Gemini API a elaborare i risultati. I server MCP sono programmi di altri: la pagina MCP di Google parla di server MCP di terze parti arbitrari che potrebbero «eseguire codice malevolo o registrare il tuo ambiente». Le estensioni possono portare i propri server MCP.
Ciò che non esce mai è ciò che l'agente non legge mai. Il resto di questa guida riguarda le due leve che ne derivano: le condizioni sotto cui metti il traffico e ciò che l'agente può raggiungere.
Quali accessi funzionano ancora a novembre 2026?
Meno di quanto dicono le guide più vecchie. Il 19 maggio 2026 il blog per sviluppatori di Google ha pubblicato la transizione da Gemini CLI ad Antigravity CLI: il 18 giugno 2026 Gemini CLI e le estensioni IDE di Gemini Code Assist avrebbero smesso di servire le richieste di Google AI Pro e Ultra, e quelle di chi lo usava senza costi con Gemini Code Assist for individuals. La pagina di dismissione di Google, aggiornata il 9 ottobre 2026, conferma che è successo: non puoi più usare l'opzione «Login with Google» per accedere alle estensioni IDE né a Gemini CLI.
Il README del repository, che viaggia anche dentro il pacchetto npm, si apre ora con un avviso: «Enterprise Code Assist only», uno strumento pensato per le licenze Gemini Code Assist Standard ed Enterprise e per Code Assist for GitHub su Google Cloud. Aggiunge che l'accesso individuale gratuito e i piani Google AI Pro e Ultra (Google One) sono passati ad Antigravity CLI il 18 giugno 2026. La sua tabella presenta questo repository come lo strumento di quelle organizzazioni, «plus legacy paid API / Vertex keys», cioè più le chiavi API a pagamento e le chiavi Vertex già esistenti. Il post sulla transizione diceva lo stesso delle chiavi: Gemini CLI resta accessibile con le chiavi API a pagamento di Gemini e di Gemini Enterprise Agent Platform. Gemini Enterprise Agent Platform è il nome che Google dà oggi a Vertex AI.
| Come accedi | Stato al 19 novembre 2026 | Condizioni che si applicano | Google addestra i modelli sul tuo codice? |
|---|---|---|---|
| Account Google con una licenza Gemini Code Assist Standard o Enterprise | Funziona. Nessun nuovo abbonamento dal 9 ottobre 2026 | Condizioni di Google Cloud | Non senza il tuo permesso |
| Chiave API Gemini, a pagamento | Funziona | Condizioni della Gemini API, servizi a pagamento | No |
| Vertex AI | Funziona | Condizioni di Google Cloud | Non senza il tuo permesso o la tua istruzione |
| Chiave API Gemini, gratuita | Il sito di documentazione di Google manda gli utenti del livello gratuito ad Antigravity CLI. Non avevamo una chiave per provare | Condizioni della Gemini API, servizi gratuiti | Sì, con revisione umana. Non nel SEE, in Svizzera o nel Regno Unito |
| Account Google personale: livello gratuito, Google AI Pro o Ultra | Terminato il 18 giugno 2026 | Era l'informativa di Gemini Code Assist for individuals | Poteva, finché non rifiutavi |
Due dettagli per un team che si organizza su questa tabella. La licenza della prima riga ha una scadenza: la pagina di Google sugli abbonamenti Standard ed Enterprise, aggiornata il 10 novembre 2026, dice che dal 9 ottobre 2026 non è più possibile acquistare nuovi abbonamenti Gemini Code Assist Standard o Enterprise, e indica fino a quando quelli esistenti si possono rinnovare. E la documentazione non ha ancora raggiunto l'avviso: la cartella di documentazione distribuita dentro la versione 0.70.0 parla ancora di un «generoso livello gratuito» e consiglia ancora di accedere con il tuo account Google personale. Se una guida ti dice che il livello gratuito decide la tua privacy, guarda la data.
Uno sviluppatore che usava il livello gratuito viene ora indirizzato ad Antigravity CLI, con altre condizioni. Le condizioni di Antigravity dicono che Google usa le interazioni per «valutare, sviluppare e migliorare» la ricerca, i prodotti, i servizi e le tecnologie di machine learning di Google e Alphabet, con un'impostazione per cambiare questa scelta. La nostra guida su quanto è sicuro Google Antigravity spiega cosa blocca la sua sandbox e cosa raccolgono le sue impostazioni.
Google addestra i modelli sul codice inviato da Gemini CLI?
Dipende dall'accesso, e per i tre che restano per il codice aziendale la risposta di Google è no.
Con una licenza Gemini Code Assist Standard o Enterprise. Le FAQ di Code Assist pongono la domanda con le nostre parole, cioè se Gemini CLI usa i tuoi dati per addestrare i modelli Gemini quando usi una licenza Standard o Enterprise, e rispondono: «Google non usa i tuoi dati per addestrare i nostri modelli senza il tuo permesso.» La pagina su come i prodotti Gemini in Google Cloud usano i tuoi dati lo ripete: Gemini non usa i tuoi prompt né le sue risposte come dati per addestrare i suoi modelli.
Con una chiave API Gemini a pagamento. Le condizioni della Gemini API, in vigore dal 23 marzo 2026, dicono dei servizi a pagamento che Google non usa i tuoi prompt (comprese le istruzioni di sistema associate, i contenuti in cache e i file) né le risposte per migliorare i suoi prodotti. Aggiungono che Google li tratta secondo il suo addendum sul trattamento dei dati, quello dei prodotti in cui agisce come responsabile del trattamento. La chiave conta come a pagamento a una condizione: solo quando l'API viene usata da un progetto Cloud associato a un account di fatturazione attivo.
Con Vertex AI. La pagina di Google sulla piattaforma e sulla zero data retention, aggiornata il 19 novembre 2026, dice: «Google non userà i tuoi dati per addestrare o perfezionare alcun modello di AI o ML senza il tuo permesso o la tua istruzione preventivi.» I termini di servizio di Google Cloud prendono lo stesso impegno in una clausola chiamata Training Restriction.
Con una chiave API Gemini gratuita. Le stesse condizioni della Gemini API dicono il contrario per i servizi gratuiti: Google usa i contenuti che invii e le risposte generate per «fornire, migliorare e sviluppare» i suoi prodotti, servizi e tecnologie di machine learning. E proseguono: revisori umani possono leggere, annotare ed elaborare i tuoi input e output dell'API. Danno loro stesse l'istruzione: non inviare informazioni sensibili, riservate o personali ai servizi gratuiti. I lettori europei hanno un'altra regola. Nello Spazio economico europeo, in Svizzera o nel Regno Unito, le condizioni applicano le regole sui dati del servizio a pagamento a tutti i servizi, compresi Google AI Studio e la quota gratuita della Gemini API, «anche se sono offerti senza costi».
La colonna di sinistra non è un'ipotesi sul passato. L'informativa viaggia ancora nel codice della versione 0.70.0, dove la mostra il comando /privacy: quando usi Gemini Code Assist for individuals con Gemini CLI, Google raccoglie i tuoi prompt, il codice correlato, l'output generato, le modifiche al codice, informazioni di utilizzo e il tuo feedback per fornire, migliorare e sviluppare i suoi prodotti, servizi e tecnologie di machine learning. Il paragrafo successivo dice che revisori umani possono leggere quei dati, che prima vengono scollegati dal tuo account Google, e che Google conserva quelle copie scollegate «fino a 18 mesi». Il rifiuto si esprimeva in quella stessa schermata. Se il tuo team ha usato il livello gratuito su codice aziendale prima di giugno 2026, lo ha fatto sotto quel testo.
Per quanto tempo Google conserva ciò che Gemini CLI invia?
Ogni accesso ha la sua risposta, e Google dà una cifra per alcuni e nessuna per altri.
Il tempo per cui la Gemini API conserva prompt e output per il monitoraggio degli abusi, secondo la pagina di Google su quel monitoraggio.
Il massimo per cui Vertex AI tiene in cache input e output, una cache che puoi disattivare.
Il tempo per cui restavano le copie riviste con l'accesso personale terminato il 18 giugno 2026.
Il tempo per cui Gemini CLI tiene ogni sessione sul tuo disco per impostazione predefinita.
Code Assist Standard ed Enterprise. La pagina su sicurezza, privacy e conformità di queste edizioni dice che, poiché Gemini Code Assist Standard ed Enterprise sono servizi Google Cloud senza stato, non memorizzano prompt e risposte in Google Cloud. Puoi scegliere di registrarli tu in un bucket di Cloud Logging. Sulla localizzazione la pagina è chiara: l'Europa non è promessa. L'elaborazione avviene di norma nel data center più vicino all'origine della richiesta, «ma la regionalità non è garantita». Elenca ISO 27001, 27017, 27018 e 27701 e SOC 1, 2 e 3 per il servizio, certificazioni che riguardano i controlli di Google e non l'uso che ne fai tu.
Chiave API Gemini. La pagina sul monitoraggio degli abusi della Gemini API dice che Google conserva quei dati per cinquantacinque (55) giorni per rilevare e prevenire le violazioni della sua policy sugli usi vietati, e che non servono ad addestrare né a perfezionare alcun modello, a parte quelli usati per applicare quella policy. Le condizioni a pagamento lo dicono senza numero: prompt e risposte vengono registrati «per un periodo di tempo limitato».
Vertex AI. La pagina sulla zero data retention descrive una cache di input e output che viene eliminata «al più tardi 24 ore» dopo la scrittura, e dice che puoi disattivare del tutto la cache. Dice anche che i prompt possono essere registrati per rilevare abusi, per i clienti il cui uso di Google Cloud ricade nelle condizioni standard di Google Cloud Platform. E non regala la zero data retention per impostazione predefinita: per ottenerla, i clienti devono agire su ciascuna di queste aree. Per il luogo in cui girano le richieste, Gemini CLI legge GOOGLE, che la sua guida all'autenticazione descrive come la posizione delle tue risorse Vertex AI o quella in cui vuoi eseguire i tuoi job. È l'unico dei tre accessi in cui sei tu a nominare la regione, e in un fascicolo GDPR questo pesa.
Non abbiamo trovato alcun periodo di conservazione per i contenuti segnalati su Vertex AI, né un numero dietro il «periodo di tempo limitato» delle condizioni a pagamento. Se al tuo auditor ne serve uno, sta nel tuo contratto con Google.
Cosa inviano le statistiche di utilizzo di Gemini CLI?
Un secondo flusso, separato dalle richieste al modello, attivo per impostazione predefinita. Google lo descrive nel riferimento di configurazione: «raccogliamo statistiche di utilizzo anonimizzate». Elenca i nomi degli strumenti chiamati, se riescono e quanto durano, il modello e la durata di ogni richiesta, e la configurazione della CLI. Elenca anche ciò che resta fuori: né gli argomenti passati agli strumenti né i dati che restituiscono, né il contenuto dei tuoi prompt o delle risposte del modello, né il contenuto dei file.
Abbiamo installato il pacchetto pubblicato per vedere com'è fatto. Non avevamo un accesso Google né una chiave API, quindi questa esecuzione mostra il codice e i valori predefiniti, non una sessione reale:
$ npm i --ignore-scripts @google/gemini-cli
$ npx gemini --version
0.70.0

$ npx gemini --list-sessions
Please set an Auth method in your ~/.gemini/settings.json or specify
one of the following environment variables before running:
GEMINI_API_KEY, GOOGLE_GENAI_USE_VERTEXAI, GOOGLE_GENAI_USE_GCA

$ grep -rhoE "https://play\.googleapis\.com/[^\"']+" \
    node_modules/@google/gemini-cli/bundle | sort -u
https://play.googleapis.com/log?format=json&hasfast=true

$ grep -rh "usageStatisticsEnabled ??" \
    node_modules/@google/gemini-cli/bundle | sort -u
    this.usageStatisticsEnabled = params.usageStatisticsEnabled ?? true;
L'output è quello stampato, con il percorso della nostra cartella home di prova abbreviato in ~ e la lunga riga di errore spezzata. Mostra tre cose. La versione 0.70.0, pubblicata il 19 novembre 2026, rifiuta di aprire una sessione senza credenziali. Le sue statistiche di utilizzo vanno a un solo indirizzo, play. E il valore predefinito è attivo: senza alcuna impostazione, usage vale true.
Poi c'è a chi sono legati gli eventi. Lo stabilisce la funzione che costruisce ogni evento, nel codice sorgente della stessa versione:
// Should log either email or install ID, not both.
if (email) {
  logEvent.client_email = email;
} else {
  logEvent.client_install_id = this.installationManager.getInstallationId();
}
email è l'account Google messo in cache all'accesso. Con una chiave API o con Vertex AI non ce n'è nessuno, e l'evento porta un identificativo di installazione casuale. Con un account Google, che è il modo in cui accede una licenza Code Assist, l'evento porta l'indirizzo. Il riferimento dice che non vengono raccolte informazioni personali, «come il tuo nome, il tuo indirizzo email o le tue chiavi API». Il codice della stessa versione valorizza client_email. Non abbiamo potuto accedere, quindi non abbiamo catturato alcun evento reale; questo è il codice così come viene distribuito.
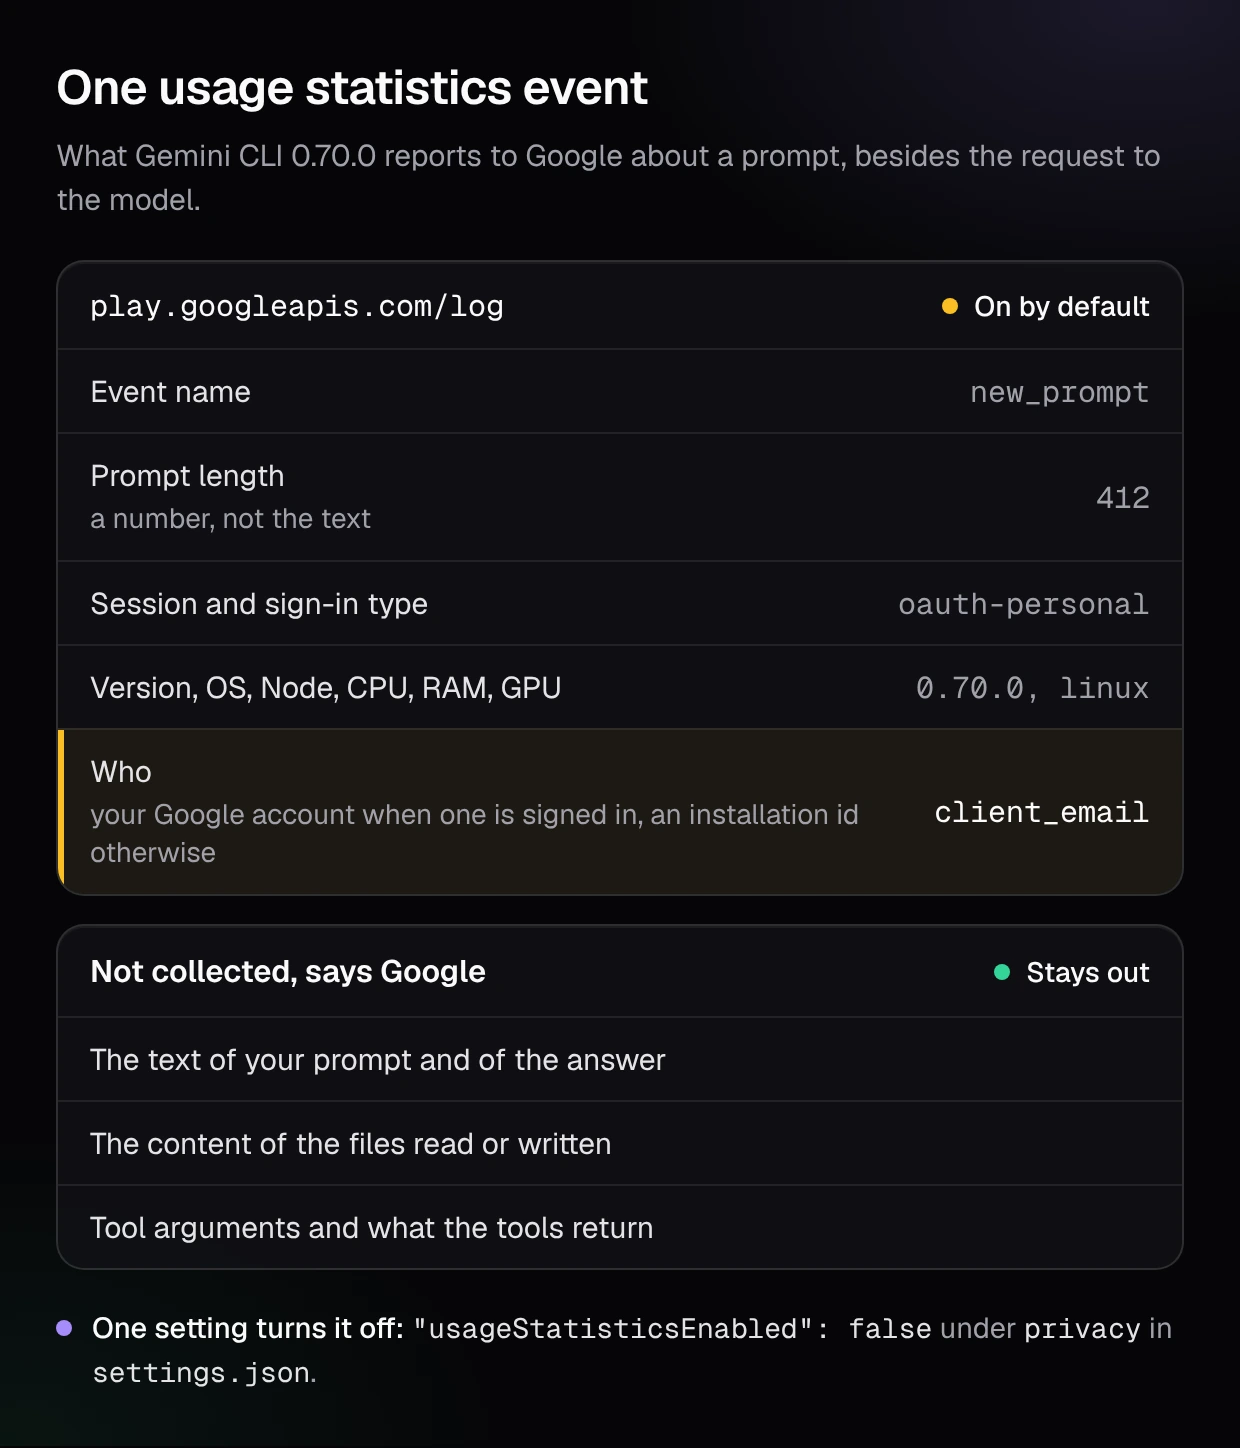
Lo stesso file mostra cos'altro viaggia. Un nuovo prompt viene comunicato con la sua lunghezza, un numero. L'evento che apre ogni sessione porta i nomi dei tuoi server MCP e dei loro strumenti, il modello di CPU, la quantità di RAM e la GPU. In un'esecuzione di GitHub Actions aggiunge un hash del nome del repository e il nome del workflow. Un evento va oltre i contatori: quando la CLI sceglie a quale modello instradare una richiesta, aggiunge il ragionamento del router su quella richiesta, una frase, finché telemetry mantiene il valore predefinito, true. Gli eventi vengono raggruppati e inviati una volta al minuto.
L'interruttore è una chiave in settings.json:
{
  "privacy": {
    "usageStatisticsEnabled": false
  }
}
Non confonderlo con l'export OpenTelemetry, che è un'altra funzione, pensata per la tua osservabilità. La pagina sulla telemetria dà a enabled il valore predefinito false, quindi non viene esportato nulla finché non lo configuri. Ma quando un team lo attiva, logPrompts vale true per impostazione predefinita e i prompt finiscono nel collector. La guida enterprise di Google lo dice da sé: in azienda, assicurati che logPrompts sia false per non raccogliere informazioni sensibili dai prompt.
Cosa conserva Gemini CLI sulla mia macchina?
Una copia completa di ogni sessione, in file leggibili, per 30 giorni. La pagina sulla gestione delle sessioni elenca ciò che viene salvato, i tuoi prompt e le risposte del modello, e tutte le esecuzioni degli strumenti, input e output, e dice dove: le sessioni sono memorizzate in ~. Dà anche la durata: la policy predefinita è conservare le sessioni per 30 giorni.
L'output di uno strumento è ciò che lo strumento ha restituito. Se l'agente ha letto config o hai approvato git log -p, quel testo resta nel file di sessione per un mese, dove possono trovarlo gli strumenti di backup, i client di sincronizzazione e chiunque abbia accesso al portatile.
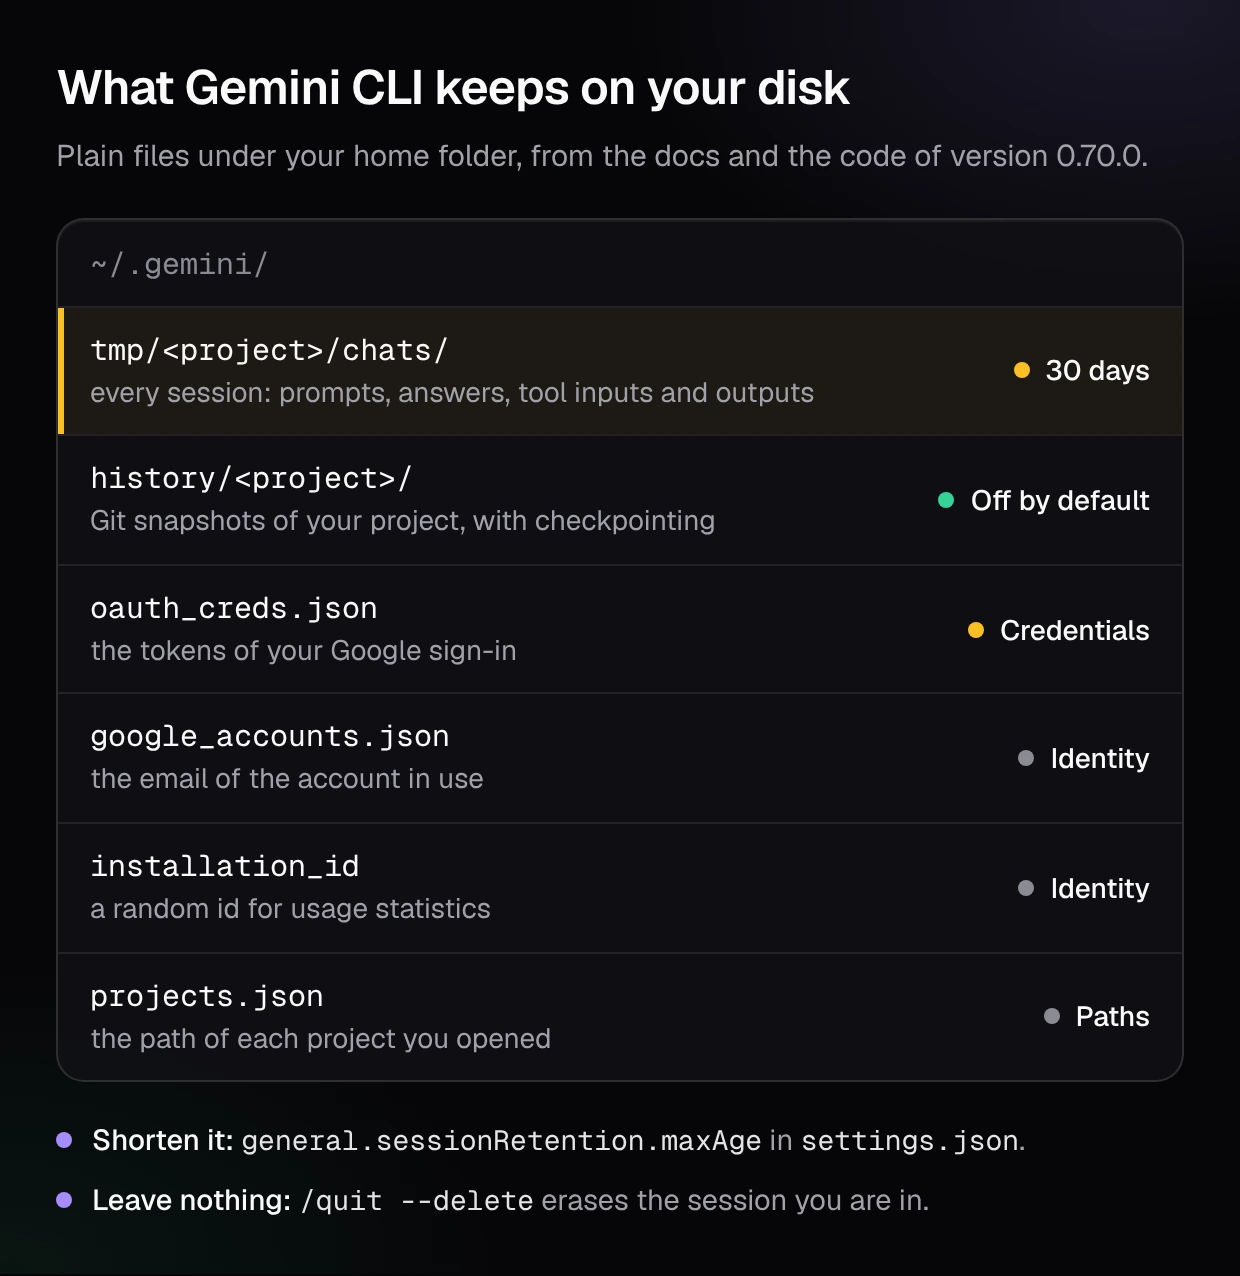
In quella cartella vivono altre quattro cose:
- Credenziali. Un accesso Google viene messo in cache in
~. Il codice lo scrive con permessi riservati al proprietario, e resta comunque un file che un pacchetto malevolo sulla tua macchina può leggere./ .gemini /oauth _creds .json - Identità.
googlecontiene l'indirizzo dell'account in uso, e_accounts .json installation_idl'identificativo casuale usato dalle statistiche di utilizzo. - Percorsi dei progetti. Nella nostra esecuzione,
gemini --list-sessionslanciato in una cartella chiamataacme-apiha scritto~con il percorso completo di quella cartella, prima di qualsiasi accesso./ .gemini /projects .json - Snapshot, se li chiedi. Con il checkpointing attivo, ogni modifica a un file salva prima «lo stato completo dei file del tuo progetto» in un repository Git ombra sotto
~/.gemini/history/. La pagina dice che la funzione è disattivata per impostazione predefinita e che tutto questo viene memorizzato in locale sulla tua macchina.
Due controlli accorciano ciò che resta. general accetta una durata come "7d", con una soglia minima: minRetention vale un giorno per impostazione predefinita. E per un'attività una tantum su codice sensibile, il riferimento dei comandi documenta /quit --delete, che esce ed elimina la cronologia della sessione corrente e i suoi file temporanei, registrazione della chat e output degli strumenti compresi.
Gemini CLI può leggere il mio file .env?
Sì, e per impostazione predefinita è la CLI stessa a caricarlo prima che l'agente faccia qualsiasi cosa. Il riferimento di configurazione dice che la CLI carica automaticamente le variabili d'ambiente da un file .env, partendo dalla directory corrente e risalendo. Quel file è pensato per le chiavi della CLI stessa, e i valori finiscono nell'ambiente del processo.
Da lì, la domanda è cosa ereditano i comandi dell'agente. Il riferimento descrive un mascheramento delle variabili il cui nome contiene TOKEN, SECRET, PASSWORD o KEY quando girano gli strumenti, e lo definisce «best effort». L'impostazione che lo governa, security, vale false per impostazione predefinita nello stesso riferimento, e il codice distribuito passa l'intero ambiente ai comandi shell quando è disattivata, fuori da GitHub Actions. Un comando lanciato dall'agente può allora stampare una DATABASE_URL, e ciò che un comando stampa va al modello.
Quattro controlli documentati restringono questo varco, dal più leggero al più pesante:
.geminiignore. La pagina dedicata dice che i percorsi elencati vengono esclusi «dagli strumenti che supportano questa funzione», e porta come esempio il comando@. Anche i file coperti da.gitignorevengono saltati dalla ricerca per impostazione predefinita. Nessuna delle due pagine dice che un comando shell comecat .envvenga filtrato. I comandi shell chiedono la tua approvazione nella modalità predefinita, quindi leggi ciò che approvi.- Mascheramento attivo. Imposta
securitysu.environment Variable Redaction .enabled true. - Niente
.envlocale.advancedfa ignorare alla CLI i file.ignore Local Env .envnella directory del progetto. In una cartella non attendibile lo fa già: la pagina sulle cartelle attendibili dice che la CLI non carica alcun file.envdel progetto e che i server MCP non si connettono. - La sandbox. Il riferimento dice che il sandboxing è disattivato per impostazione predefinita. Con
--sandboxe Docker o Podman, gli strumenti girano in un container che monta la cartella del tuo progetto e, secondo la pagina sulla sandbox, resta «isolato dal resto del tuo sistema»: le chiavi nella tua cartella home sono fuori portata. Su macOS, il profilo Seatbelt predefinito limita le scritture al progetto e consente ancora ampie letture di file. Un.envdentro il progetto resta leggibile in entrambi i casi.
Il controllo principale resta un segreto che non sta nell'albero. Una chiave tenuta in un secrets manager e iniettata a runtime non può essere letta, mascherata male o approvata per errore. È il punto su cui gli editor differiscono di più, come mostra il nostro confronto delle funzioni di sicurezza di sei editor di codice AI.
Come configuro Gemini CLI per il codice aziendale?
Decidi prima l'accesso, poi taglia il secondo flusso, poi riduci ciò che resta e ciò che l'agente può raggiungere. Gemini CLI legge un file di impostazioni di sistema che prevale su quelli dell'utente e del progetto: /etc su Linux, /Library su macOS, C: su Windows.
Imporre l'accesso
L'impostazione: security, su vertex-ai, gemini-api-key o oauth-personal (l'account Google che porta una licenza Code Assist). Cosa fa: a uno sviluppatore con un altro metodo viene chiesto di cambiare, e un'esecuzione senza interfaccia termina con un errore. Per tenere fuori gli account Gmail personali, la guida di Google aggiunge un header di proxy, X-Goog.
Spegnere le statistiche di utilizzo
L'impostazione: privacy. Cosa fa: nessun evento verso play, quindi né l'indirizzo dell'account, né i nomi dei server MCP, né i dettagli hardware escono accanto alle richieste al modello.
Tenere i prompt fuori dalla tua telemetria
L'impostazione: telemetry. Cosa fa: se esporti OpenTelemetry per l'audit, il collector riceve le chiamate agli strumenti e i tempi senza il testo dei prompt.
Accorciare ciò che resta sul portatile
L'impostazione: general, e /quit --delete per i lavori una tantum. Cosa fa: i file di sessione, con contenuti dei file e output dei comandi, non restano un mese in ~/.gemini.
Mettere i segreti fuori portata
L'impostazione: security, advanced, un .geminiignore e nessuna chiave attiva nel repository. Cosa fa: i comandi dell'agente smettono di ereditare credenziali, e gli strumenti per i file saltano ciò che hai elencato.
Contenere gli strumenti
L'impostazione: tools.sandbox, e un elenco di server MCP consentiti con mcp.allowed. Cosa fa: i comandi girano in un container, e solo i server indicati dalla tua organizzazione possono ricevere ciò che l'agente invia loro.
Messo insieme, un file di sistema per un team su Vertex AI ha questo aspetto. Ogni chiave viene dal riferimento di configurazione di Google:
{
  "security": {
    "auth": { "enforcedType": "vertex-ai" },
    "environmentVariableRedaction": { "enabled": true }
  },
  "privacy": { "usageStatisticsEnabled": false },
  "telemetry": { "logPrompts": false },
  "general": { "sessionRetention": { "enabled": true, "maxAge": "7d" } },
  "tools": { "sandbox": "docker" }
}
Sappi quanto vale questo file. La guida enterprise di Google avverte che questi schemi non vanno presi per un confine di sicurezza infallibile, perché uno sviluppatore con diritti di amministratore sulla propria macchina può aggirarli. Le organizzazioni con una licenza Code Assist hanno un livello più forte: i controlli di amministrazione enterprise sono applicati globalmente, non possono essere scavalcati in locale dagli utenti, e arrivano con MCP ed estensioni disattivati finché un amministratore non li attiva.
Le stesse tre domande, l'accesso, il secondo flusso e i file locali, hanno risposte diverse in ogni agente. Abbiamo risposto per Claude Code e Anthropic, per Codex e OpenAI e per Cursor e la sua Privacy Mode.
Ciò che nessuna impostazione di privacy copre
Tutti i controlli qui sopra governano ciò che Gemini CLI legge, invia e conserva. Nessuno guarda ciò che l'agente scrive, e il codice che scrive è una superficie di privacy a sé. Un agente che scrive nel codice un token visto in una fixture, che registra nei log il corpo completo di una richiesta con dentro l'email di un cliente, o che restituisce record che il chiamante non avrebbe mai dovuto vedere ha creato un problema di protezione dei dati che nessun periodo di conservazione risolve. La fuga ora è nel tuo repository e nei tuoi log di produzione.
È per questa parte che è fatto CybeDefend Open Source. Un comando nel tuo agente di coding, /cybedefend, lancia un audit completo. Prima gli scanner AppSec open source, per il codice, le dipendenze, i segreti, l'infrastructure as code, la CI/CD e i container. Poi lo scanner AI, eseguito dal tuo agente di coding, che va a caccia delle falle che gli scanner statici non vedono, logica di business, permessi di accesso e dati che passano da un cliente all'altro, e dimostra ogni falla con un test di exploit. Nessun modello in più e nessuna chiave API: l'AI è l'agente di coding che usi già. Ogni finding arriva in un'unica coda, la nostra piattaforma di ASPM agentico, che ospiti sui tuoi server.
Stiamo rendendo open source tutta la nostra piattaforma, e arriva a breve. Per lanciarla sul tuo codice appena apre, iscriviti alla lista d'attesa di CybeDefend Open Source.
Domande frequenti
Gemini CLI manda il mio codice a Google?
Sì. Ogni richiesta porta il tuo prompt, la cronologia della conversazione e ciò che gli strumenti hanno restituito, compreso il contenuto dei file letti dall'agente e l'output dei comandi che ha lanciato. Un file che l'agente non apre mai non viene inviato. Quale servizio di Google riceve la richiesta, e a quali condizioni, dipende da come hai fatto l'accesso.
Gemini CLI usa il mio codice per addestrare i modelli?
Con una licenza Gemini Code Assist Standard o Enterprise, oppure con Vertex AI, Google dice di non addestrare i modelli sui tuoi dati senza il tuo permesso, e con una chiave API Gemini a pagamento non usa i tuoi prompt né le risposte per migliorare i suoi prodotti. Con una chiave gratuita, le condizioni lo permettono, con revisione umana, tranne nel SEE, in Svizzera e nel Regno Unito.
Gemini CLI è ancora gratis?
No. L'accesso individuale gratuito e i piani Google AI Pro e Ultra hanno smesso di funzionare in Gemini CLI il 18 giugno 2026 e sono passati ad Antigravity CLI. Il README di Google presenta ora Gemini CLI come uno strumento per le organizzazioni con una licenza Gemini Code Assist Standard o Enterprise, più le chiavi API Gemini a pagamento e Vertex AI.
Come disattivo la telemetria di Gemini CLI?
Imposta usage su false sotto privacy in settings.json, a livello utente o nel file di impostazioni di sistema per un intero team. Questo ferma le statistiche di utilizzo inviate a Google. L'export OpenTelemetry è separato e disattivato per impostazione predefinita; se lo attivi, imposta telemetry su false.
Dove salva Gemini CLI la cronologia delle chat?
In ~ sulla tua macchina, con i prompt, le risposte e gli input e output di ogni strumento, tenuti 30 giorni per impostazione predefinita. Cambia la durata con general, oppure esci con /quit --delete per cancellare la sessione corrente.
Gemini CLI è conforme al GDPR?
Nessuno strumento lo è da solo: dipende dall'accesso e dal tuo contratto. Un solo accesso ti lascia nominare una regione, Vertex AI, con la variabile GOOGLE. Per Gemini Code Assist Standard ed Enterprise, Google dice che l'elaborazione avviene di norma vicino alla richiesta, ma che la regionalità non è garantita. Verifica che il modello che ti serve esista nella regione scelta prima di impegnarti.
Posso usare Gemini CLI al lavoro?
Sì, con la configurazione giusta: una licenza Code Assist, una chiave a pagamento o Vertex AI, imposti a tutto il team, le statistiche di utilizzo spente, i segreti fuori dal repository, la sandbox attiva e sessioni locali brevi. Resta il codice che l'agente scrive, che ha bisogno dei suoi controlli prima di arrivare a un commit.
Chi controlla il codice scritto da un agente di coding?
Nessuna impostazione di privacy lo fa: governano ciò che viene letto, inviato e conservato. Al codice servono scanner per i pattern noti e una prova per ogni falla che non vedono. CybeDefend Open Source fa entrambe le cose con un comando nel tuo agente di coding, e arriva a breve. Iscriviti alla lista d'attesa di CybeDefend Open Source.