

In questa pagina
- Cursor è conforme al GDPR?
- Che cosa invia Cursor, e a chi?
- Cursor conserva il mio codice?
- Privacy Mode o Privacy Mode (Legacy): che differenza c'è?
- Cursor usa il mio codice per addestrare i modelli?
- Quali modelli conservano i tuoi dati anche con la Privacy Mode attiva?
- Quale piano di Cursor scegliere in azienda?
- Quello che la Privacy Mode non copre
- Domande frequenti
- Cursor è conforme al GDPR?
- Cursor salva il mio codice sui suoi server?
- Cursor usa il mio codice per addestrare i modelli?
- Che differenza c'è tra Privacy Mode e Privacy Mode (Legacy)?
- La Privacy Mode di Cursor è attiva di default?
- Cursor ha la zero data retention?
- Cursor ha la certificazione SOC 2?
- Con la mia chiave API, il codice passa comunque da Cursor?
- I Cloud Agents di Cursor conservano il mio codice?
- Cursor può leggere il mio .env anche con la Privacy Mode attiva?
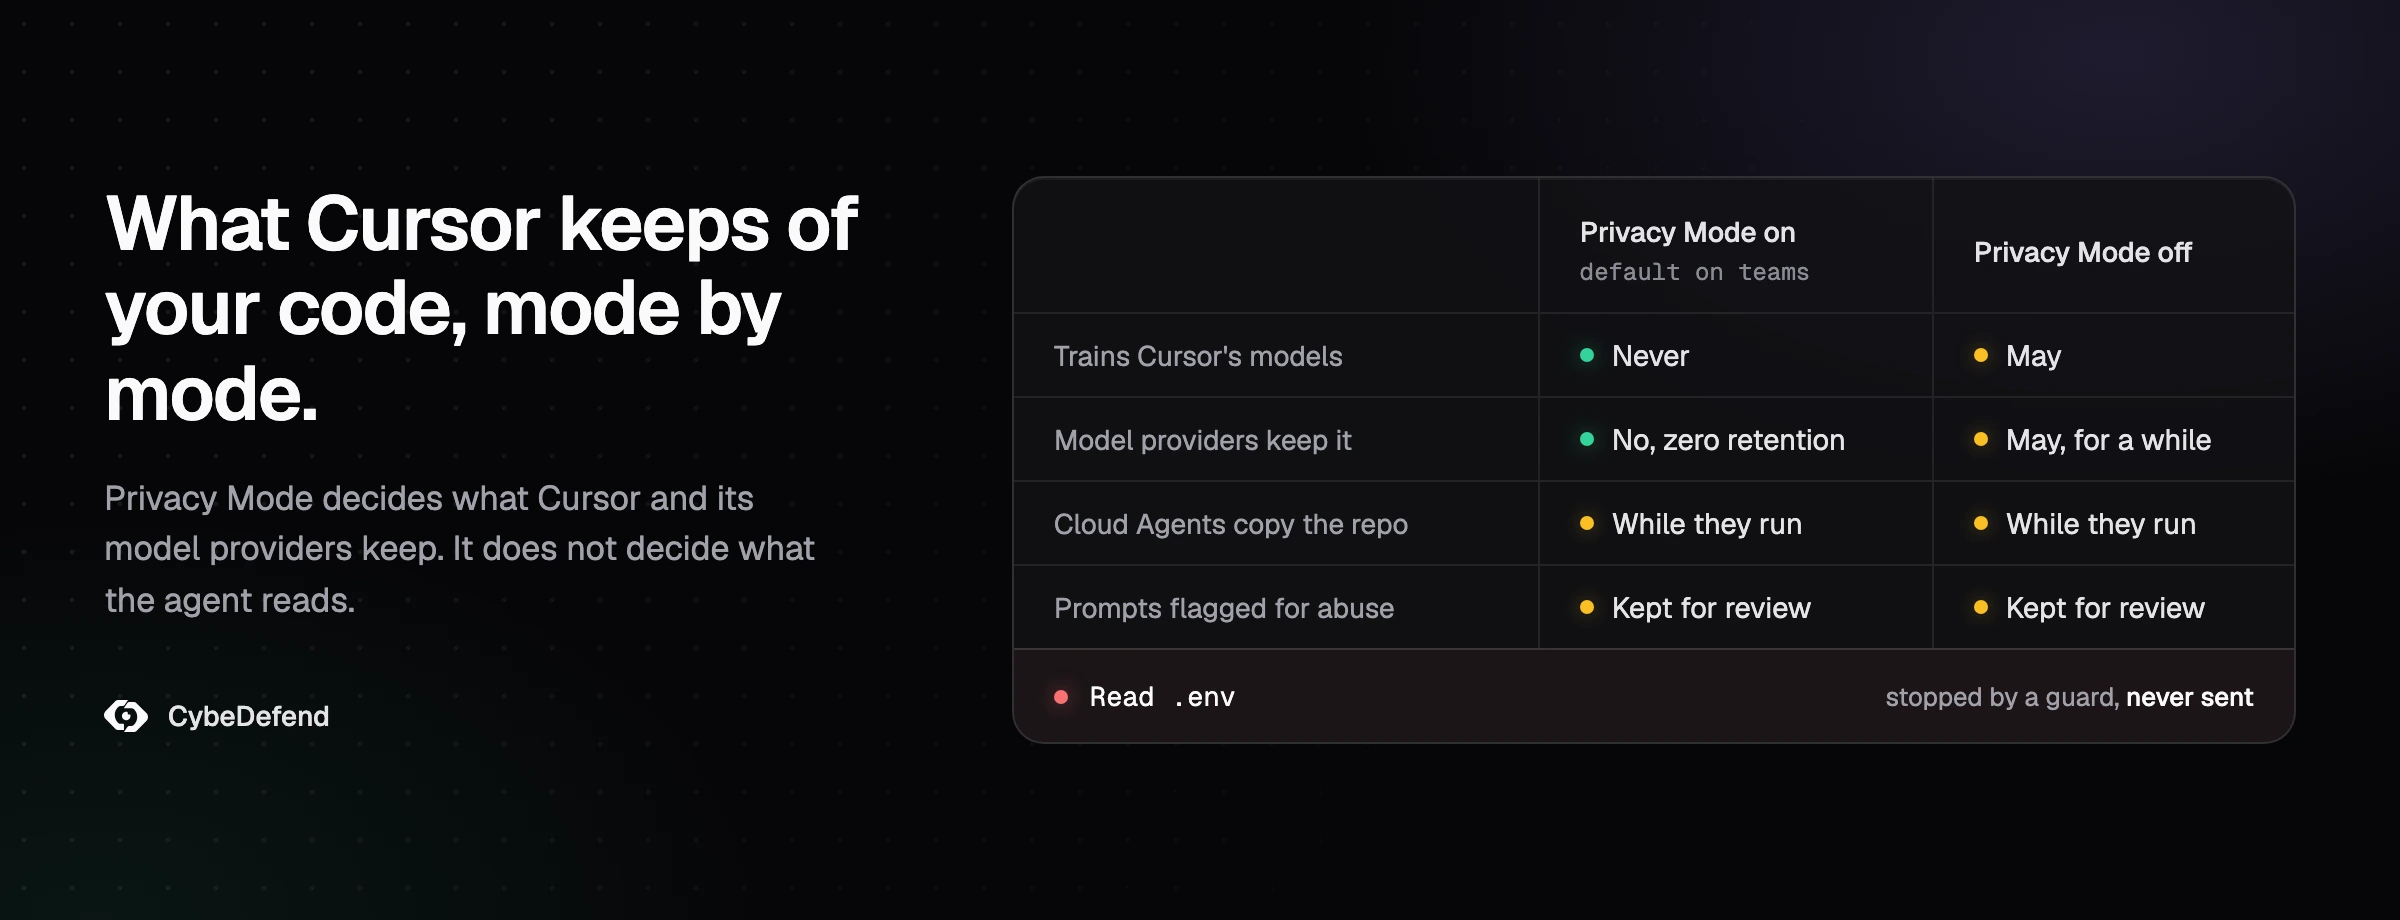
Ogni volta che usi una funzione di IA, Cursor invia il tuo codice ai suoi server e ai provider dei modelli: è così che costruisce il prompt. Che poi lo conservi, e che possa usarlo per addestrare dei modelli, dipende da un'impostazione e da poche funzioni. Con la Privacy Mode attiva, Cursor non usa il tuo codice per l'addestramento e i suoi provider non lo conservano, salvo eccezioni dichiarate. Con la Privacy Mode spenta, Cursor può conservarlo e usarlo per addestrare i suoi modelli, fra cui i Grok che sviluppa con la divisione IA di SpaceX, il gruppo che ad agosto 2026 ha comprato Cursor. I Cloud Agents, dal canto loro, conservano una copia del tuo repository mentre lavorano. E nulla di tutto questo stabilisce che cosa l'agente possa aprire sul tuo disco. Questa guida risponde a ogni domanda partendo dalle pagine di Cursor e dai documenti che SpaceX ha depositato alla SEC, consultati il 21 ottobre 2026.
Cursor è conforme al GDPR?
Cursor si può usare nel rispetto del GDPR con un piano Teams o Enterprise, che comprende un DPA; nessuno strumento è conforme di per sé, e un'autorità di controllo guarda all'uso che ne fai. Questi sono i fatti che il tuo DPO ti chiederà per primi.
- Chi risponde del trattamento. Con un piano Teams o Enterprise, Anysphere, la società che pubblica Cursor, è il tuo responsabile del trattamento in base al suo Data Processing Addendum, aggiornato il 5 novembre 2025, che si applica tramite il Master Services Agreement. Con un piano individuale, invece, «the DPA does not apply; your data handling follows the Privacy Policy», avverte la pagina di aiuto sulla privacy: il DPA non si applica, e l'uso che Anysphere fa dei tuoi dati lo regola l'informativa privacy, aggiornata l'11 ottobre 2026.
- Che cosa prevede il DPA. Le clausole contrattuali standard del 2021 (Modulo 2, da titolare a responsabile, e Modulo 3 per i sub-responsabili), la Data Protection Commission irlandese come autorità di controllo competente, il diritto irlandese, la notifica di una violazione dei dati personali entro 48 ore, la cancellazione o la restituzione dei dati personali entro 30 giorni dalla richiesta, a servizio concluso, e il Data Privacy Framework UE-USA come possibile base per i trasferimenti.
- Dove finiscono i dati. Soprattutto negli Stati Uniti. Secondo l'elenco dei sub-responsabili di Cursor, l'infrastruttura sta per lo più nella regione statunitense di AWS, con qualche servizio sensibile alla latenza in Europa e a Singapore. L'informativa privacy, a sua volta, avverte chi si trova nello Spazio economico europeo che i suoi dati possono essere trasferiti sui server di Cursor negli Stati Uniti. La pagina su privacy e governance dei dati offre ai clienti Enterprise la residenza dei dati solo negli Stati Uniti; la copertura limitata all'inferenza in UE e Regno Unito si ottiene su richiesta, e un supporto più ampio per l'UE è in fase di sviluppo. Oggi non c'è modo di archiviare i dati in UE.
- Le certificazioni di Cursor. La sua pagina sulla sicurezza elenca le certificazioni AIUC-1, ISO/IEC 27001:2022 e ISO/IEC 42001:2023 e un'attestazione SOC 2 Type II, con i report disponibili su richiesta nel suo trust portal; i Business Associate Agreement previsti da HIPAA, Cursor li firma solo con i clienti Enterprise. A essere certificati sono i controlli di Cursor, non il tuo modo di usarlo.
Le autorità europee hanno già detto che cosa si aspettano da chi adotta questi strumenti. La conferenza tedesca delle autorità per la protezione dei dati (DSK), nelle sue linee guida su IA e protezione dei dati del 6 maggio 2024, preferisce le applicazioni che non usano gli input per l'addestramento e suggerisce di configurare gli account dei dipendenti in modo che nessun input finisca ad addestrare un modello. La CNIL francese, nelle sue prime indicazioni sull'adozione dell'IA generativa del 18 luglio 2024, chiede a chi la adotta di capire fino a che punto il fornitore possa riutilizzare i dati che gli vengono inviati. L'AEPD spagnola, a febbraio 2026, ha pubblicato delle linee guida sull'IA agentica. Applicate a Cursor, le indicazioni tedesche e quelle francesi portano agli stessi due interruttori: un piano commerciale con un DPA e la Privacy Mode resa obbligatoria per tutti.
Nella pratica, la questione GDPR riguarda di rado il codice sorgente in sé. Riguarda i dati personali che gli stanno accanto: anagrafiche di clienti nelle fixture, un dump di produzione in una cartella di prova, indirizzi email in un log, le chiavi di database pieni di dati di persone. Sono questi i file da tenere fuori dalla portata dell'agente, e per riuscirci bisogna sapere che cosa Cursor spedisce davvero.
Che cosa invia Cursor, e a chi?
Dalla tua macchina partono due flussi di dati, e la pagina di Cursor su privacy e governance dei dati li chiama per nome: le richieste agli LLM e i Cloud Agents. Il primo lo genera qualunque sviluppatore. Quando usi le funzioni di IA, spiega Cursor, prompt e contesto del codice vanno a provider di modelli come OpenAI, Anthropic e Google, e se usi i modelli proprietari di Cursor, come Composer, i dati possono essere trattati anche dai suoi provider di inferenza.
Quello che sfugge a molti è il passaggio intermedio. La pagina di Cursor sull'uso dei dati, aggiornata il 3 settembre 2026, lo scrive senza giri di parole: anche con la tua chiave API, le richieste «will still go through our backend», passano comunque dal backend di Cursor, perché è lì che il prompt prende la sua forma finale. Usare la tua chiave cambia chi fornisce il modello, non chi vede la richiesta. E ti fa uscire dagli accordi di zero data retention di Cursor: la pagina di aiuto sulla privacy precisa che la ZDR «doesn't apply when you use your own API keys», non vale con le tue chiavi, e al suo posto si applica la policy del tuo provider.
Quest'anno, poi, è cambiato chi sta dall'altra parte. L'elenco dei sub-responsabili di Cursor indica fra i provider di inferenza SpaceXAI, negli Stati Uniti, accanto a OpenAI, Anthropic, Google, Meta e a chi ospita i modelli proprietari di Cursor, e fra l'11 settembre e l'8 ottobre 2026 ha accolto quattro nuovi sub-responsabili per l'inferenza. Sui piani Free e Plus, dice la pagina sui modelli disponibili, ci sono solo i modelli di Cursor: Grok 4.7, 4.6 e 4.5, sviluppati con SpaceXAI, e Composer 2.5. OpenAI, da parte sua, ha annunciato il 28 agosto 2026 di voler chiudere il contratto con Cursor, e ha proposto come data di spegnimento il 12 novembre 2026.
Per contesto del codice non si intende solo il file che stai modificando, ma tutto quello che l'agente mette nella richiesta: i file che ha aperto, i risultati delle sue ricerche, l'output dei comandi che ha lanciato. Un file che l'agente non legge non parte. E la ricerca non costruisce più una copia del tuo codice nel cloud: secondo la documentazione di Cursor sulla ricerca, Instant Grep crea l'indice sulla tua macchina, e Cursor non conserva embedding della tua codebase per la ricerca. Per risparmiare banda, però, Cursor tiene in cache sui suoi server il contenuto dei file, come precisa la pagina sull'uso dei dati. I file sono cifrati con chiavi uniche generate dal client, chiavi che restano sui server di Cursor solo per la durata di una richiesta, e i contenuti in cache sono temporanei, mai conservati in modo permanente.
Due canali, infine, viaggiano per conto loro. I tuoi server MCP e i connettori, così come la ricerca @Web, sono servizi separati, ciascuno con la propria regione, come dice la pagina sulla governance dei dati, e seguono condizioni proprie. Grok Bot, l'agente lanciato ad agosto 2026 che si può usare con un account Cursor, gira invece, secondo la pagina di aiuto sulla privacy, su una superficie di prodotto separata, con flussi di dati tutti suoi. La sua pagina sulla sicurezza aggiunge che la Privacy Mode vale anche per lui, che i suoi computer girano negli Stati Uniti e conservano i file su un disco persistente da una sessione all'altra, e che su Grok Bot la allowlist dei modelli decisa dal team non ha effetto.
Cursor conserva il mio codice?
Con la Privacy Mode attiva, Cursor non conserva il tuo codice per le richieste ordinarie, a parte una cache cifrata temporanea, con due eccezioni: i Cloud Agents e i prompt segnalati per abuso. Con la Privacy Mode spenta, può conservarlo e usarlo per l'addestramento.
Sull'eccezione principale la pagina sulla governance dei dati è inequivocabile: «Cloud Agents are the only feature that requires Cursor to store code». Sono l'unica funzione che obbliga Cursor a conservare il codice perché, a differenza delle richieste agli LLM, hanno bisogno di accedere al repository nel tempo per modificarlo. La panoramica sulla sicurezza dei Cloud Agents indica poi, per ogni tipo di dato, dove resta e per quanto:
| Che cosa produce un Cloud Agent | Dove resta | Per quanto |
|---|---|---|
| Il repository in checkout e gli artefatti di build | Nella VM isolata dell'agente | Fino al riciclo della VM, quando l'esecuzione diventa inattiva |
| Gli snapshot della VM, codice clonato compreso | In un livello di snapshot cifrato | Cancellati dopo 30 giorni di inattività, su finestra mobile |
| Prompt, risposte, chiamate agli strumenti, contesto dei diff | Nel backend di Cursor, con chiavi diverse per ogni agente | A tempo indeterminato di default, cancellabili su richiesta |
| Segreti e token che configuri | In un archivio cifrato delle credenziali | Finché non li rimuovi |
La conversazione di un Cloud Agent, che contiene i diff e il codice di cui si è discusso, resta lì finché non la cancelli con la Delete Agent API, mentre gli snapshot non si possono cancellare su richiesta. Nei team Enterprise, una retention policy può limitare la durata delle conversazioni. E se la tua policy vieta di conservare il codice, la stessa pagina sulla governance risponde senza giri di parole: i Cloud Agents sono facoltativi, quindi non attivarli.
La seconda eccezione vale in qualunque modalità. Secondo la pagina sull'uso dei dati, se i tuoi prompt o le tue conversazioni fanno scattare i sistemi di rilevamento degli abusi, i dati possono essere conservati per un'indagine e poi cancellati secondo le rispettive policy di conservazione, tanto da Cursor quanto dai provider dei modelli.
Con la Privacy Mode spenta, la stessa pagina concede molto di più. Cursor può usare e conservare dati della codebase, prompt, azioni nell'editor, frammenti di codice e altri dati e azioni legati al codice «to improve our AI features and train our models», cioè per migliorare le sue funzioni di IA e addestrare i suoi modelli; e alcuni provider di inferenza possono accedere temporaneamente agli input e agli output dei modelli e conservarli.
Privacy Mode o Privacy Mode (Legacy): che differenza c'è?
La Privacy Mode (Legacy) è la vecchia promessa di Cursor, ed è ancora quella che descrive la maggior parte delle risposte che trovi in giro. Fino a giugno 2025 Cursor aveva una sola Privacy Mode, e la sua pagina sulla privacy garantiva che, con la modalità attiva, «none of your code will ever be stored or trained on by us or any third-party»: nessuna parte del tuo codice sarebbe mai stata conservata o usata per l'addestramento, né da Cursor né da terzi. A giugno 2025 la panoramica sulla privacy di Cursor l'ha sdoppiata, in due tempi: il 13 giugno è comparsa una «Privacy Mode with storage», che il 19 giugno ha preso il nome di «Privacy Mode». Questa mantiene il divieto di addestramento, ma aggiunge che «Cursor may store some code data to provide extra features», cioè che Cursor può conservare alcuni dati del codice per offrire funzioni in più. La vecchia modalità è diventata «Privacy Mode (Legacy)», e la frase sulla mancata conservazione è rimasta con lei. Oggi la pagina sull'uso dei dati la Legacy non la nomina nemmeno.
| Privacy Mode | Privacy Mode (Legacy) | |
|---|---|---|
| Cursor usa il tuo codice per l'addestramento | No | No |
| I provider dei modelli conservano il codice | No, grazie agli accordi di zero data retention | No, grazie agli accordi di zero data retention |
| Cursor può conservare codice per alcune funzioni | Sì | No |
| Cloud Agents, Remote Control, app iOS, Grok Bot | Disponibili | Bloccati |
| Si può ancora scegliere | Sì | No, se l'hai già lasciata |
Il passaggio è senza ritorno. La documentazione di Cursor sull'uso da mobile avverte che, quando accetti la Privacy Mode per usare i Cloud Agents, «you can't switch back to Legacy Privacy Mode afterward»: alla Legacy non potrai più tornare. Sul forum di Cursor, un membro dello staff ha risposto il 25 luglio 2026 che gli account individuali non possono tornare indietro, e un altro ha scritto il 1° luglio 2026 che la Legacy «is now reserved for enterprise accounts», ormai è riservata agli account enterprise. Dire sì all'app iOS o a un Cloud Agent è quindi una scelta di privacy, perché porta l'intero account nella modalità che conserva il codice.
Per sapere in quale modalità sei, apri Cursor Settings (Cmd o Ctrl + Shift + J), vai su General e guarda l'impostazione Privacy Mode; in un team, l'impostazione si trova nella dashboard del team. Se la tua valutazione di sicurezza è anteriore a giugno 2025, o riporta la vecchia promessa, descrive una modalità che forse non hai più.
Cursor usa il mio codice per addestrare i modelli?
Con la Privacy Mode attiva, Cursor non usa il tuo codice per addestrare modelli. La pagina sull'uso dei dati lo scrive chiaro: Cursor non usa i dati dei clienti per l'addestramento, e i provider dei modelli non li conservano né li usano per l'addestramento. Con la Privacy Mode spenta, invece, Cursor può addestrare i suoi modelli sul tuo codice, sui tuoi prompt e sulle tue azioni nell'editor.
Nel 2026 è cambiato chi costruisce quei modelli. SpaceX ha completato l'acquisizione di Cursor il 14 agosto 2026, per 60,0 miliardi di dollari in azioni secondo il documento depositato alla SEC, e Cursor addestra i suoi modelli Grok insieme a SpaceXAI, la divisione IA di SpaceX, già nota come xAI, fin dalla partnership annunciata ad aprile 2026. Nel post su Grok 4.5 dell'8 luglio 2026, Cursor scrive che l'addestramento ha incluso «trillions of tokens of Cursor data», migliaia di miliardi di token di dati di Cursor che registrano un'ampia gamma di interazioni degli utenti con codebase e strumenti software. Le model card di Grok 4.5, 4.6 e 4.7 parlano di «anonymized Cursor workflow data», dati anonimizzati sui flussi di lavoro in Cursor. Il prospetto di SpaceX, depositato il 12 giugno 2026, è altrettanto esplicito: SpaceX si aspetta che l'accesso a quei dati migliori l'addestramento e l'inferenza dei suoi modelli, «including with respect to Grok», Grok compreso.
Per chi usa la Privacy Mode, la risposta di Cursor non lascia margini. La pagina di aiuto sulla privacy dice che la Privacy Mode vale per Grok 4.5 come per qualunque altro modello, e che «with Privacy Mode enabled, your code is never used for training»: con la Privacy Mode attiva, il tuo codice non viene mai usato per l'addestramento. Le model card, però, non dicono da quali account provengano i dati di addestramento. In pratica: con la Privacy Mode attiva, Cursor si impegna a non usare il tuo codice come dato di addestramento; con la Privacy Mode spenta, le tue sessioni sono esattamente il tipo di dati su cui, a detta di Cursor, questi modelli sono stati addestrati.
Vale la pena conoscere anche un articolo uscito di recente. Il 15 ottobre 2026 The Information ha riferito che alcuni dipendenti di Cursor avevano indagato per capire se dati riservati fossero arrivati a SpaceX, per l'addestramento dell'IA, durante lo sviluppo di Grok Bot. Da parte di Cursor non abbiamo trovato alcuna dichiarazione pubblica in merito.
Quali modelli conservano i tuoi dati anche con la Privacy Mode attiva?
Anche con la Privacy Mode attiva, alcuni modelli lasciano i tuoi dati al loro provider, e quelli che Cursor indica per nome sono Claude Fable 5 e 5.1. La maggior parte dei modelli gira sotto gli accordi di zero data retention di Cursor, ma la pagina sulla governance dei dati avverte che per alcuni modelli il provider deve conservare i dati, e che quegli accordi non li coprono. Per Fable il motivo è dichiarato: Anthropic ne conserva input e output per le revisioni, automatiche e umane, che servono a prevenire usi dannosi, e quei dati non servono né all'addestramento né a migliorare i prodotti.
Su questi modelli Cursor mette un paletto. Con la Privacy Mode attiva, su un account individuale come in un team, le richieste falliscono finché la policy di conservazione del modello non viene approvata dalla dashboard, e l'approvazione «applies to the whole team», vale per tutto il team. Dare il via libera a Fable per un solo ingegnere significa darlo a tutti, quindi la decisione spetta a chi ha in mano la policy sui dati. Sul versante di Anthropic, la policy sui covered models prevede che prompt e output di questi modelli restino conservati per 30 giorni, su ogni piattaforma che li offre. Senza la Privacy Mode il paletto sparisce: la pagina di Cursor su Fable 5.1 dice che il modello è attivo di default per gli account individuali e di team senza Privacy Mode, e che Anthropic ne conserva input e output qualunque sia questa impostazione.
Altri due casi restano fuori dalla ZDR per definizione: la tua chiave API, come visto sopra, e qualunque modello raggiunto tramite un base URL personalizzato o un gateway, che segue le condizioni di quel gateway.
Quale piano di Cursor scegliere in azienda?
In azienda, Cursor va usato con un piano Teams o Enterprise, la Privacy Mode obbligatoria e gli account personali tenuti fuori dalle macchine aziendali. Nell'ordine:
- Porta il codice aziendale in un team. Nei team, dice la pagina di aiuto sulla privacy, la Privacy Mode è attiva di default per tutti i membri. E il DPA esiste solo con un contratto team o enterprise.
- Rendi obbligatoria la Privacy Mode. Nella dashboard del team vai su Settings, poi su Privacy Mode, e scegli di imporla, così che i membri non possano disattivarla. Chi entra nel team ne eredita l'impostazione.
- Chiudi la porta agli account personali. La pagina sulla governance dei dati raccomanda la policy sui dispositivi Allowed Team IDs, che impedisce di accedere dai dispositivi aziendali con un account personale, dove la Privacy Mode potrebbe essere spenta.
- Sui Cloud Agents, decidi in modo esplicito. Conservano il codice, le loro conversazioni restano finché non le cancelli, e con la Legacy non funzionano: la Privacy Mode (Legacy) «is not supported for Cloud Agents». Se li attivi, limita il loro accesso alla rete e imposta una retention policy.
- I modelli che conservano i dati, approvali a ragion veduta. Tieni spenti Fable 5 e 5.1 finché la tua policy sui dati non li autorizza, poi riservali ai gruppi che ne hanno bisogno con il controllo di accesso ai modelli.
- Spegni quello che non usi. Remote Control, che ti permette di guidare gli agenti locali dall'app iOS di Cursor, sui piani che lo includono è attivo di default dal 6 ottobre 2026 «for everyone except Enterprise organizations», cioè per tutti tranne le organizzazioni Enterprise, come riporta il changelog di Cursor. Secondo il changelog l'agente continua a girare sul tuo computer; la documentazione aggiunge però che il loop dell'agente gira nel cloud di Cursor, e che Cursor invia lo stato della conversazione e il contesto del modello che servono per proseguire la sessione. Se non lo usa nessuno, spegnilo nelle impostazioni dell'agente; nelle organizzazioni Enterprise lo gestiscono gli amministratori, da Org settings, Security and identity.
- Tieni i segreti fuori dal progetto. Un secrets manager che inietta i valori a runtime vale più di qualunque file di esclusione. Quello che non sta sul disco non si può leggere, né inviare, né conservare.
Quello che la Privacy Mode non copre
La Privacy Mode di Cursor stabilisce che cosa Cursor e i suoi provider conservano, non che cosa l'agente legge, e tutto quello che l'agente legge finisce in una richiesta. Un file .env, una chiave SSH, un file di credenziali cloud: se l'agente lo apre, il contenuto parte verso il backend di Cursor e verso il modello al turno successivo, Privacy Mode o no. Zero retention significa che il provider non lo conserva, non che il segreto non abbia mai lasciato il tuo portatile.
Anche il file di esclusione di Cursor ha un limite noto. .cursorignore nasconde i file agli strumenti per i file dell'agente, a Tab e alle menzioni @, ma il riferimento di Cursor sui file di esclusione dichiara che il terminale e gli strumenti dei server MCP usati dall'agente non possono bloccare l'accesso al codice escluso da .cursorignore. Un comando lanciato fuori dalla sandbox può ancora fare cat .env. Il nostro articolo sulla YOLO mode e l'Auto-run di Cursor spiega quali modalità di esecuzione lasciano aperta quella porta, e la guida ai rischi di sicurezza di Cursor passa in rassegna gli altri controlli dell'editor.
È qui che serve una guardia. VibeDefend, il livello che CybeDefend installa in Claude Code, Cursor e Codex, esegue le sue guardie come hook di Cursor prima di ogni chiamata a uno strumento, in qualunque modalità di esecuzione. Di default bloccano la lettura dei file .env e .env.* (esclusi i modelli come .env.example), delle chiavi private e di ~/.ssh, delle credenziali di AWS, Google Cloud, Azure, Kubernetes e Docker e dei file con un nome da segreto, sia dagli strumenti per i file dell'agente sia dai lettori di shell più comuni, come cat, grep, jq, cp, node -e o python -c. La decisione viene presa sul tuo portatile prima che lo strumento parta, quindi una lettura bloccata non invia nulla al modello. Nello studio controllato di CybeDefend del 24 agosto 2026, mentre un agente lavorava a trenta ticket, le guardie hanno controllato 1.769 comandi di shell e ne hanno bloccati diciassette: un rischio reale fermato, quando di sua iniziativa l'agente ha frugato nel portachiavi con git credential fill per tirare fuori un token GitHub salvato, tre blocchi corretti secondo la policy e tredici falsi positivi.
Una guardia che confronta percorsi e testo dei comandi è una cintura di sicurezza, non un muro: conosce i lettori che ha in elenco, non tutti gli interpreti, e decide solo dove è installata. Il controllo principale resta un segreto che nel progetto non c'è.
E visto che questo articolo parla di dove va il codice, ecco dove va il nostro. Le guardie decidono sul tuo portatile. Per servire le regole di business e di sicurezza adatte alla riga in scrittura, VibeDefend invia un breve estratto di quel codice al backend di CybeDefend, e la scansione prima del commit invia i file modificati, in entrambi i casi nella regione UE o US che scegli all'installazione. Il tuo codice non viene mai usato per addestrare un modello. La pagina sulla sicurezza spiega che cosa viene conservato e dove.
Se nel tuo team girano più agenti, la stessa domanda ha risposte diverse per Claude Code e Anthropic e per Codex e OpenAI, e la guida alla sicurezza degli agenti di codice AI le mette a confronto. Anche un server MCP collegato a Cursor riceve contesto, alle sue condizioni: un motivo in più per esaminarlo come faresti con il codice. E se stai portando Cursor su codice che non deve uscire dall'azienda, parliamone.
Domande frequenti
Cursor è conforme al GDPR?
Cursor si può usare nel rispetto del GDPR con un piano Teams o Enterprise, che comprende un DPA basato sulle clausole contrattuali standard del 2021, regolato dal diritto irlandese e con la Data Protection Commission irlandese come autorità competente. I piani individuali non hanno un DPA. I dati finiscono soprattutto negli Stati Uniti, e oggi Cursor non offre la residenza dei dati in UE.
Cursor salva il mio codice sui suoi server?
Con la Privacy Mode attiva, Cursor non salva il tuo codice per le richieste ordinarie, a parte una cache cifrata temporanea. I Cloud Agents conservano una copia cifrata del repository mentre lavorano, tengono gli snapshot delle VM per 30 giorni di inattività e conservano le conversazioni finché non le cancelli. Con la Privacy Mode spenta, Cursor può conservare il tuo codice e usarlo per l'addestramento. I prompt segnalati per abuso possono essere conservati in qualunque modalità.
Cursor usa il mio codice per addestrare i modelli?
Non con la Privacy Mode attiva: Cursor non addestra modelli sui dati dei clienti, e i provider dei modelli lavorano con accordi di zero data retention. Con la Privacy Mode spenta, Cursor può usare il tuo codice, i tuoi prompt e le tue azioni nell'editor per addestrare i suoi modelli, compresi i Grok sviluppati con SpaceXAI, la divisione IA di SpaceX, l'azienda che ha acquisito Cursor il 14 agosto 2026.
Che differenza c'è tra Privacy Mode e Privacy Mode (Legacy)?
Entrambe tengono il tuo codice fuori dall'addestramento, ed entrambe si basano su accordi di zero data retention con i provider dei modelli. La Privacy Mode (Legacy), la modalità originale, promette in più che Cursor non conservi nulla del tuo codice: per questo blocca Cloud Agents, Remote Control, l'app iOS e Grok Bot. La Privacy Mode attuale, introdotta a giugno 2025, permette a Cursor di conservare il codice per offrire quelle funzioni. Una volta uscito dalla Legacy, non puoi tornarci.
La Privacy Mode di Cursor è attiva di default?
Nei team sì: secondo Cursor la Privacy Mode è attiva di default per tutti i membri di un team, così come su Enterprise, e gli amministratori possono renderla obbligatoria. Per un account individuale, Cursor non dice quale sia il valore predefinito. Apri Cursor Settings, poi General, e controlla prima di aprire codice che non è tuo.
Cursor ha la zero data retention?
Sì, grazie ai suoi accordi con i provider dei modelli, quando la Privacy Mode è attiva. Ne restano fuori tre casi: la tua chiave API, con cui vale la policy del tuo provider; i modelli che richiedono la conservazione dei dati, come Claude Fable 5 e 5.1, che vanno prima approvati nella dashboard; e i prompt segnalati dai sistemi di rilevamento degli abusi, che possono essere conservati per un'indagine.
Cursor ha la certificazione SOC 2?
Cursor ha un'attestazione SOC 2 Type II e le certificazioni AIUC-1, ISO/IEC 27001:2022 e ISO/IEC 42001:2023, con i report disponibili su richiesta nel suo trust portal. Coprono i controlli interni di Cursor. Il tuo auditor ti chiederà comunque come lo ha configurato il team: quale piano, se la Privacy Mode è obbligatoria, quali modelli sono stati approvati.
Con la mia chiave API, il codice passa comunque da Cursor?
Sì. Le richieste fatte con la tua chiave passano comunque dal backend di Cursor, dove viene costruito il prompt, ed escono dagli accordi di zero data retention di Cursor: a quel punto vale la policy di conservazione del tuo provider.
I Cloud Agents di Cursor conservano il mio codice?
Sì, per loro natura. Un Cloud Agent clona il tuo repository in una VM isolata, tiene snapshot cifrati per 30 giorni di inattività e conserva la sua conversazione, diff compresi, finché non la cancelli. Gli snapshot non si possono cancellare su richiesta. Se la tua policy vieta di conservare il codice, non attivare i Cloud Agents.
Cursor può leggere il mio .env anche con la Privacy Mode attiva?
Sì. La Privacy Mode decide che cosa viene conservato, non che cosa viene letto. .cursorignore nasconde .env agli strumenti per i file dell'agente, ma un comando nel terminale fuori dalla sandbox può comunque leggerlo, e tutto ciò che l'agente legge parte con la richiesta. Tieni i segreti veri fuori dal progetto e blocca quelle letture con una guardia.