

In questa pagina
- Come si confrontano sulla sicurezza i sei editor di codice con IA?
- Claude Code è sicuro?
- Cursor è sicuro?
- GitHub Copilot è sicuro?
- OpenAI Codex è sicuro?
- Devin Desktop è sicuro?
- Google Antigravity è sicuro?
- Cosa pretendere prima di adottare un editor?
- Cosa non copre la sicurezza integrata di nessun editor?
- Domande frequenti
- Qual è l'editor di codice con IA più sicuro?
- GitHub Copilot è sicuro nei settori regolamentati?
- Cursor esegue i comandi dell'agente in una sandbox?
- La sandbox di Claude Code è attiva per impostazione predefinita?
- OpenAI Codex ha accesso alla rete per impostazione predefinita?
- Devin Desktop è lo stesso prodotto di Windsurf?
- Queste funzioni integrate sostituiscono SAST e code review?
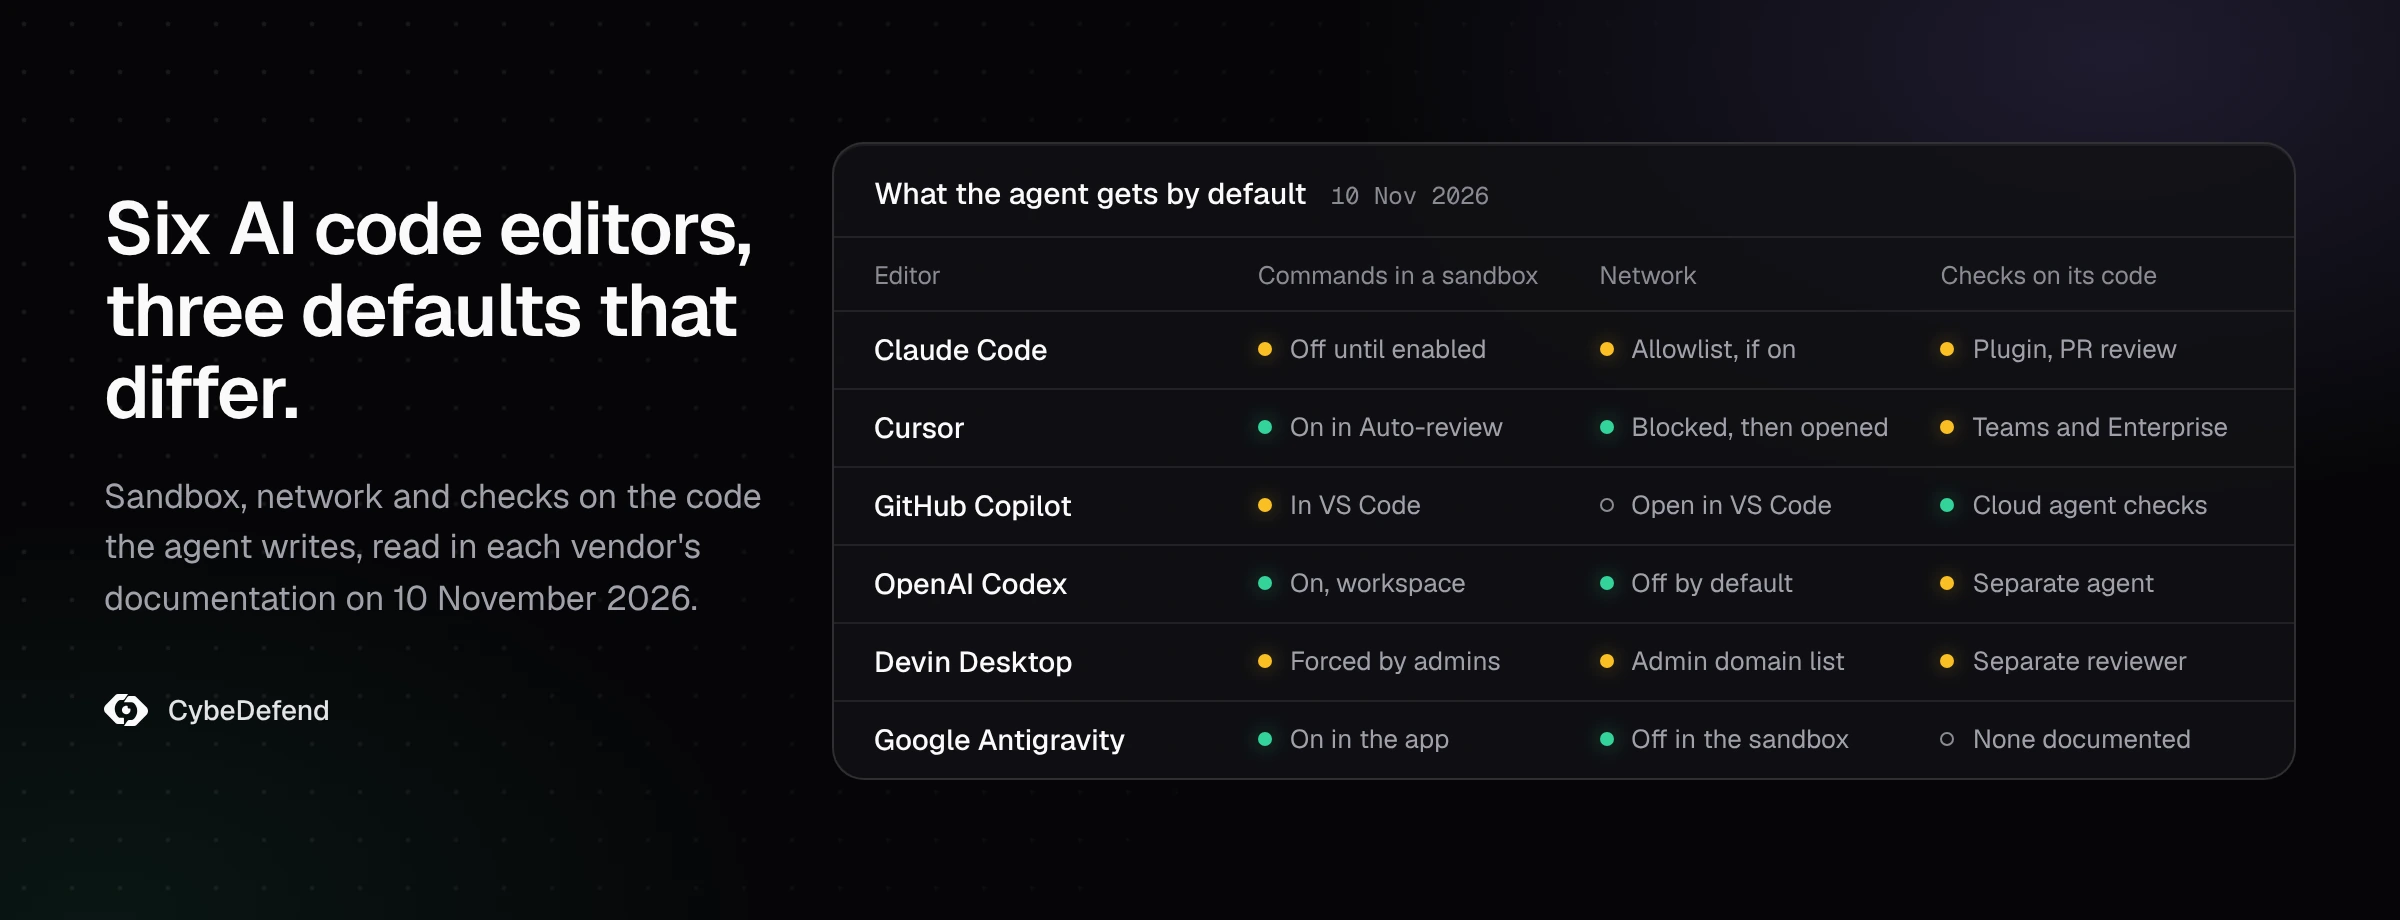
Tutti i grandi editor di codice con IA offrono ormai funzioni di sicurezza vere: richieste di approvazione, liste di consenso e di blocco, policy di amministrazione e una qualche forma di sandbox. A distinguerli sono quattro cose che un acquirente può verificare: se i comandi shell dell'agente girano in una sandbox del sistema operativo per impostazione predefinita, se la rete è chiusa per impostazione predefinita, se un admin può imporre la policy senza che gli sviluppatori la allentino, e se l'editor controlla il codice che il suo agente scrive. Abbiamo letto la documentazione di sei editor il 10 novembre 2026: Claude Code, Cursor, GitHub Copilot, OpenAI Codex, Devin Desktop e Google Antigravity. Per il modello di minaccia dietro questi controlli, parti dalla nostra guida alla sicurezza degli agenti di codice AI.
Come si confrontano sulla sicurezza i sei editor di codice con IA?
La tabella riprende la documentazione di ogni editor così come pubblicata il 10 novembre 2026. «Sandbox» indica un confine imposto dal sistema operativo intorno ai comandi shell dell'agente, non uno spazio di lavoro nel cloud.
| Editor | Comandi dell'agente in sandbox | Rete per quei comandi | Policy imposta da un admin | Controllo del codice scritto dall'agente |
|---|---|---|---|---|
| Claude Code | Spenta per impostazione predefinita; macOS, Linux e WSL2 | Attraverso un proxy locale, con i domini consentiti vuoti all'inizio | Managed settings che gli sviluppatori non possono aggirare | Plugin security guidance, /security-review, Code Review sulle pull request (Team ed Enterprise) |
| Cursor | Attiva in Auto-review, la modalità consigliata; macOS e Linux | Bloccata, poi aperta ai gestori di pacchetti per impostazione predefinita | Policy di run mode nella dashboard Enterprise | Security Review sulle pull request e uno scanner programmato (Teams ed Enterprise) |
| GitHub Copilot | In VS Code, sulle macchine Windows, macOS e Linux supportate | Aperta per impostazione predefinita in VS Code; l'agente cloud passa da un firewall | Policy Enterprise su modalità agente, MCP e approvazione automatica | L'agente cloud esegue CodeQL, secret scanning e un controllo delle dipendenze sul proprio codice |
| OpenAI Codex | Attiva, scrittura limitata allo spazio di lavoro per impostazione predefinita; macOS, Linux e Windows | Spenta per impostazione predefinita | Configurazione gestita (requirements.toml) | Codex Security, un agente di sicurezza applicativa a parte |
| Devin Desktop | Facoltativa; gli admin possono imporla alle sessioni dell'agente locale | Lista di domini consentiti e negati fissata dagli admin | Regole di team che prevalgono sui membri e su Bypass Permissions | Security in Devin Review, il revisore di pull request di Cognition |
| Google Antigravity | Attiva nel preset Default dell'app; spenta nella CLI e negli account aziendali finché non la attivi | Nessuna per i comandi in sandbox per impostazione predefinita | Regole allow, ask e deny sui preset | Nessuno nella documentazione che abbiamo letto |
Spiccano due tendenze. La sandbox è ormai uno standard, ma che sia attiva quando uno sviluppatore installa l'editor cambia da uno strumento all'altro. E il controllo del codice scritto vive, per quattro dei sei, in un prodotto separato o in un piano a pagamento, non nell'editor stesso.
Claude Code è sicuro?
Claude Code decide cosa eseguire tramite le modalità di permesso. Dalla v2.1.283, la modalità auto è quella di partenza per le sessioni interattive nel terminale e in VS Code: «a separate classifier model reviews actions before they run». Le altre modalità vanno da plan, che propone senza modificare, a bypassPermissions, che Anthropic riserva «only» ad ambienti isolati come container o macchine virtuali «without internet access». Le regole allow, ask e deny riguardano strumenti, comandi, percorsi, domini e server MCP, e i managed settings le portano a ogni sviluppatore.
La sandbox è reale ma facoltativa. «The sandbox is off by default»: la attivi con /sandbox o con sandbox.enabled. Usa Seatbelt su macOS e bubblewrap su Linux e WSL2; su Windows nativo i comandi girano fuori sandbox. Una volta attiva, i comandi isolati escono in rete tramite un proxy la cui lista di domini consentiti parte vuota, e i managed settings possono rendere la sandbox obbligatoria.
Sul fronte del codice, il plugin security guidance confronta ogni modifica con schemi a rischio, rilegge il diff di ogni turno con un modello separato e rilegge ogni commit fatto da Claude. Anthropic è chiara sul limite: «None of the layers block writes or commits.» Il nostro articolo su rischi e controlli di Claude Code passa in rassegna ogni impostazione.
Cursor è sicuro?
L'agente di Cursor legge i file senza approvazione, modifica i file dello spazio di lavoro senza approvazione tranne quelli di configurazione, e chiede prima dei comandi del terminale a meno che un run mode non dica altro. Auto-review è l'impostazione consigliata: i comandi in lista di consenso partono, gli altri comandi shell girano nella sandbox quando possibile e il resto passa a un classificatore. La modalità Allowlist esegue solo ciò che hai elencato. Run Everything toglie sandbox e classificatore. Cursor definisce i run mode «best-effort guardrails», non «a hard security boundary».
La sandbox usa Seatbelt su macOS e Landlock con seccomp su Linux, con kernel 6.2 o successivo; con un kernel più vecchio, Cursor torna a chiedere l'approvazione. Al suo interno la rete è bloccata, poi aperta secondo la tua modalità di rete, che per impostazione predefinita aggiunge alla tua lista i domini dei gestori di pacchetti e degli strumenti. Le scritture restano nello spazio di lavoro, e .git/config, .git/hooks, .vscode e .cursorignore sono protetti. Workspace Trust è disattivato per impostazione predefinita. Ogni connessione MCP richiede approvazione. Gli admin Enterprise impostano le policy di run mode, proteggono la cartella .cursor e limitano i siti che il browser dell'agente può aprire.
La Security Review di Cursor controlla le pull request e un Vulnerability Scanner gira a intervalli programmati, entrambi su Teams ed Enterprise. Cursor è sicuro da usare? copre le impostazioni da cambiare fin dal primo giorno.
GitHub Copilot è sicuro?
Copilot ha due agenti da valutare. In VS Code, l'agente chiede prima dei comandi del terminale, con regole di approvazione automatica comando per comando; la modalità limitata di Workspace Trust disattiva gli agenti; la sandbox dell'agente confina i comandi shell con l'isolamento del sistema operativo sulle macchine Windows, macOS e Linux supportate, con la rete in uscita consentita per impostazione predefinita. Le policy Enterprise possono spegnere la modalità agente, limitare i server MCP a un registro e restringere l'approvazione automatica.
L'agente cloud, che lavora su GitHub e apre pull request, ha i vincoli di revisione più rigidi che abbiamo trovato. Solo gli utenti con accesso in scrittura possono avviarlo; fa push su un solo branch; una persona deve rivedere e fare il merge della sua pull request in bozza; i workflow di GitHub Actions aspettano un'approvazione; il suo accesso a internet passa da un firewall. Prima di finire, controlla il proprio codice con CodeQL, secret scanning e una verifica delle nuove dipendenze nel GitHub Advisory Database, senza licenza GitHub Advanced Security. Dal 9 giugno 2026 questa validazione copre anche gli agenti di terze parti che lavorano nei tuoi repository, Claude e OpenAI Codex compresi.
Per i team regolamentati la traccia conta quanto i controlli: i commit dell'agente cloud sono firmati, e i log di sessione e gli eventi dell'audit log sono disponibili agli amministratori. Il nostro articolo su rischi e controlli di GitHub Copilot risponde nel dettaglio alla domanda sui settori regolamentati.
OpenAI Codex è sicuro?
Codex parte rigido. In una cartella sotto controllo di versione, il preset Auto lascia l'agente scrivere nello spazio di lavoro e chiedere per tutto il resto; fuori dal controllo di versione parte in sola lettura. «By default, the agent runs with network access turned off.» La sandbox usa Seatbelt su macOS, bubblewrap con seccomp su Linux e WSL2, e una sandbox nativa su Windows. In uno spazio di lavoro scrivibile, .git, .agents, .codex e .aws restano in sola lettura.
Le policy di approvazione sono on-request, never e granular, che mantiene interattive alcune categorie e ne rifiuta altre; danger-full-access toglie la sandbox. Gli admin impongono i requisiti tramite la configurazione gestita, che può limitare le policy di approvazione, la ricerca web e i server MCP consentiti. L'agente di sicurezza applicativa di OpenAI, Codex Security, analizza i repository, convalida i risultati e propone patch come prodotto separato. Le opzioni che allentano tutto questo sono nel nostro articolo su sandbox e modalità di approvazione di Codex.
Devin Desktop è sicuro?
Devin Desktop, che fino a giugno 2026 si chiamava Windsurf, esegue le sessioni dell'agente in una di tre modalità: Code chiede prima di ogni comando, Smart lascia che «a fast model auto-approve commands it judges safe», e Bypass Permissions li esegue a meno che l'organizzazione non richieda un'approvazione. Le regole allow, ask e deny affinano queste modalità, e «Deny rules have the highest priority.»
Il suo punto di forza è sul lato admin. Le regole deny e ask dell'organizzazione prevalgono sulle regole del singolo membro e su Bypass Permissions. Gli admin fissano un tetto al livello di autonomia, impongono la Devin Sandbox alle sessioni dell'agente locale e della CLI, stabiliscono i domini che quella sandbox può raggiungere, tengono una lista di server MCP consentiti, limitano i modelli e distribuiscono hook a tutto il team. Sul piano Enterprise, un controllo di attribuzione confronta il codice generato con il codice pubblico. Security in Devin Review, il revisore di pull request di Cognition, cerca vulnerabilità nelle pull request. La nostra guida su rischi e controlli di Devin Desktop elenca le impostazioni predefinite da cambiare.
Google Antigravity è sicuro?
Antigravity regola il terminale con quattro preset. Request Review chiede sempre. Default, l'impostazione predefinita, consente i comandi nella sandbox e chiede fuori. Auto controlla i comandi fuori dalla sandbox e chiede per quelli rischiosi. Turbo consente tutto, senza sandbox. Deny vince su ask, e ask vince su allow. Leggere una pagina e aprirla nel browser chiedono approvazione per impostazione predefinita, e così gli strumenti MCP, su tutti i preset tranne Turbo.
La sandbox blocca file sensibili come ~/.ssh e .env, e «sandboxed commands run without network access by default». Gira su Linux, su macOS e, dall'aggiornamento di agosto 2026 di Windows 11 24H2, su Windows. Due eccezioni contano per un'azienda: nella CLI la sandbox è spenta a meno che tu non la attivi o usi la modalità auto, e gli account business ed enterprise, ancora sulle impostazioni precedenti, devono attivarla a mano. La sandbox di Antigravity protegge il computer, non il codice spiega la differenza.
Cosa pretendere prima di adottare un editor?
Qualunque sia l'editor, cinque impostazioni trasformano le sue funzioni in una policy:
- La sandbox attiva e imposta. Tramite i managed settings o la console di amministrazione, così uno sviluppatore di fretta non può spegnerla.
- La rete chiusa, con una lista di consenso. I registri dei pacchetti e i tuoi host, nient'altro.
- Regole di blocco sui segreti.
.env, chiavi, credenziali cloud e i file di configurazione dell'agente stesso. - La modalità bypass spenta.
bypassPermissions, Run Everything,danger-full-access, Bypass Permissions e Turbo sono per container usa e getta. - Un controllo del codice prima del commit. Quello dell'editor dove esiste, i tuoi scanner dove manca, con i log conservati.
Cosa non copre la sicurezza integrata di nessun editor?
Tre cose restano a te. Primo, le regole proprie della tua azienda. Le revisioni integrate cercano classi di vulnerabilità note; se un rimborso può superare l'importo pagato, o quale servizio può leggere i dati dei clienti, non è scritto da nessuna parte dove loro leggono. Il file di indicazioni di Claude Code lo dice: le sue regole sono «guidance for the reviewer, not deterministic guardrails». Secondo, una sola policy per tutti gli editor. Un team su Cursor, Claude Code e Copilot mantiene tre formati di regole, tre console di amministrazione e tre log. Terzo, la prova: ogni editor registra ciò che ha fatto il suo agente in un posto suo.
È qui che entra CybeDefend. VibeDefend si installa con un solo comando in Claude Code, Cursor, OpenAI Codex, Google Antigravity, Devin Desktop e GitHub Copilot, e serve a ogni agente le regole di business e di sicurezza del tuo team mentre scrive. I suoi guard controllano ogni chiamata a strumenti in Claude Code, Cursor, OpenAI Codex e Google Antigravity, e bloccano scritture e letture di file e comandi shell in Devin Desktop; GitHub Copilot riceve le regole, non i guard. Prima del commit, un'analisi del diff controlla SAST, infrastructure as code e segreti.
Domande frequenti
Qual è l'editor di codice con IA più sicuro?
Nessuno è sicuro per impostazione predefinita in ogni configurazione. OpenAI Codex ha le impostazioni predefinite più rigide, con sandbox sullo spazio di lavoro e rete spenta. L'agente cloud di GitHub Copilot ha i vincoli di revisione più rigidi e controlla il proprio codice. Claude Code e Devin Desktop danno agli admin i controlli di policy più profondi. La scelta più sicura è l'editor di cui il tuo team imporrà davvero sandbox, rete e policy.
GitHub Copilot è sicuro nei settori regolamentati?
Può esserlo, con i controlli attivi. Le policy Enterprise limitano la modalità agente, i server MCP e l'approvazione automatica; l'agente cloud richiede che una persona riveda e faccia il merge, aspetta un'approvazione prima di avviare i workflow, firma i commit e lascia log di sessione ed eventi di audit. Quello che devi ancora mostrare a un auditor è la tua policy: quali repository può toccare e come viene rivisto il suo codice.
Cursor esegue i comandi dell'agente in una sandbox?
Sì, in Auto-review, il run mode consigliato, su macOS e su Linux con kernel 6.2 o successivo. I comandi che non possono girare nella sandbox passano a un classificatore. Run Everything spegne entrambi.
La sandbox di Claude Code è attiva per impostazione predefinita?
No. La attivi con /sandbox o con l'impostazione sandbox.enabled, su macOS, Linux o WSL2, e un admin può imporla tramite i managed settings. Su Windows nativo, Claude Code esegue i comandi senza sandbox.
OpenAI Codex ha accesso alla rete per impostazione predefinita?
No. L'agente gira con l'accesso alla rete spento finché non lo attivi per la sandbox con scrittura sullo spazio di lavoro.
Devin Desktop è lo stesso prodotto di Windsurf?
Sì. Windsurf è diventato Devin Desktop a giugno 2026. Alcune impostazioni di amministrazione parlano ancora di «Windsurf Enterprise», e i controlli descritti qui valgono per Devin Desktop.
Queste funzioni integrate sostituiscono SAST e code review?
No. Limitano ciò che l'agente può eseguire e intercettano vulnerabilità comuni in ciò che scrive. Le regole di business della tua azienda, il rischio delle dipendenze su tutto il codice e la revisione di ciò che arriva in produzione hanno ancora bisogno dei loro controlli.