

En esta página
- ¿Qué alternativa a Semgrep encaja con tu motivo para irte?
- ¿Qué se queda fuera de la Community Edition de Semgrep?
- ¿Opengrep sustituye a Semgrep sin cambiar nada?
- ¿Qué alternativas revisan el código que escriben los agentes de IA?
- ¿Cómo cobran las alternativas en comparación con Semgrep?
- ¿Dónde guarda cada alternativa tu código y tus hallazgos?
- ¿Cuándo conviene quedarse en Semgrep?
- ¿Cómo dejar Semgrep sin perder tus reglas?
- ¿Dónde encaja CybeDefend?
- Preguntas frecuentes
- ¿Cuál es la mejor alternativa gratuita a Semgrep?
- ¿Puedo usar mis reglas de Semgrep en Opengrep?
- ¿La versión gratuita de Semgrep analiza entre archivos?
- ¿Es SonarQube una buena alternativa a Semgrep?
- ¿Qué alternativas hay a Semgrep Guardian?
- ¿Dónde guarda Semgrep los datos de sus clientes?
- ¿CodeQL es una alternativa gratuita a Semgrep?
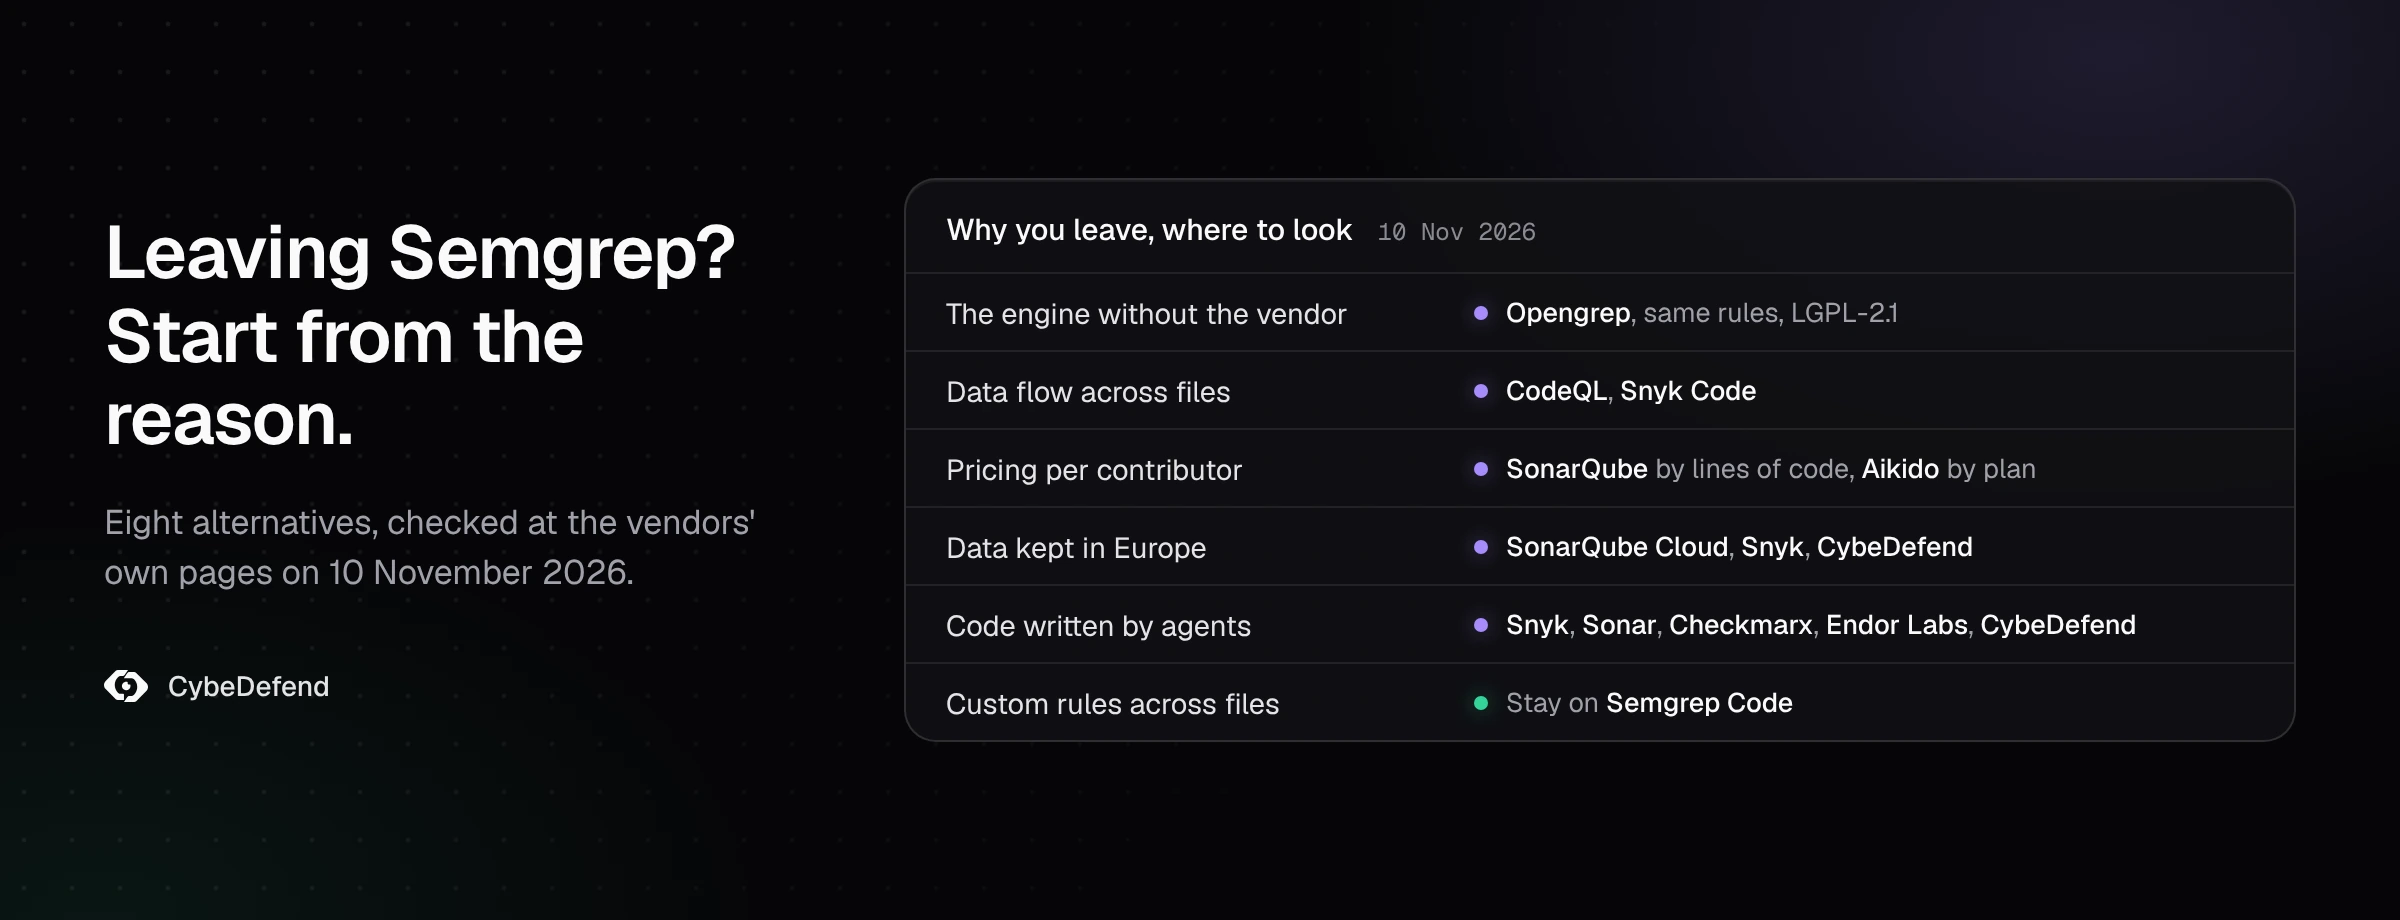
La mejor alternativa a Semgrep depende de por qué lo dejas. Revisamos ocho en las páginas de los propios fabricantes el 10 de noviembre de 2026; si solo buscas motores gratuitos, nuestra guía de herramientas SAST open source compara veinte. Los motivos ordenan el mercado. Para quedarte con el motor open source sin la empresa, Opengrep ejecuta tus reglas de Semgrep tal cual. Para seguir los datos de un archivo a otro sin pasar al plan de pago de Semgrep, lo hacen CodeQL y Snyk Code. Para dejar de pagar por contribuidor, SonarQube cobra por líneas de código y Aikido por plan. Para mantener tus datos en Europa, SonarQube Cloud, Snyk Enterprise y CybeDefend ofrecen una región en la UE, mientras que Semgrep guarda los datos de sus clientes en AWS, en Estados Unidos. Y para el código que escriben los agentes de IA, Snyk, SonarQube, Checkmarx, Endor Labs y CybeDefend ya funcionan dentro del agente, igual que Semgrep Guardian.
¿Qué alternativa a Semgrep encaja con tu motivo para irte?
Empieza por el motivo, no por una lista de logos. Cada fila nombra lo que empuja a un equipo a buscar fuera, las herramientas que responden a ello y lo que ofrecen a cambio.
| Por qué te vas | Dónde mirar | Qué obtienes |
|---|---|---|
| Quieres el motor sin el fabricante | Opengrep | La misma sintaxis de reglas bajo LGPL-2.1, mantenida en abierto con el respaldo de varias empresas de AppSec |
| La Community Edition se queda en un archivo o una función | CodeQL en GitHub Code Security, Snyk Code | Seguimiento de datos entre archivos, dentro de un producto comercial |
| El precio por contribuidor crece con el equipo | SonarQube, Aikido | Un precio por líneas de código, o una tarifa por plan que incluye un número de usuarios |
| Tu código y tus hallazgos tienen que quedarse en Europa | SonarQube Cloud, Snyk Enterprise, CybeDefend, o un motor autoalojado | Una región en la UE, o nada que salga de tus máquinas |
| Ahora el código lo escriben agentes | Snyk Studio, los plugins para agentes de SonarQube, Checkmarx Developer Assist, Endor Labs AURI, CybeDefend VibeDefend | Controles dentro de la sesión del agente, como hace Semgrep Guardian |
| Quieres una sola plataforma para código, dependencias, contenedores e IaC | Snyk, Aikido, Checkmarx, CybeDefend | Una sola cola para todos los escáneres, imágenes de contenedores incluidas |
Los tres primeros motivos salen de las propias condiciones de Semgrep, que la siguiente sección repasa línea por línea.
¿Qué se queda fuera de la Community Edition de Semgrep?
El motor gratuito lee un archivo cada vez. La comparativa que publica Semgrep dice que la Community Edition «provides cross function constant propagation and single function taint analysis» y que «can't track data beyond a single function or file and may find more false positives». El análisis entre archivos forma parte del plan de pago Semgrep Code, que la FAQ de Semgrep describe como un análisis «proprietary cross-file (interfile)». La Community Edition tampoco trae triaje de hallazgos, ajuste, métricas ni informes: a escala, desplegarla y enviar sus resultados a cualquier sitio es trabajo manual.
Hay otros tres hechos detrás de la búsqueda de alternativas:
- Las reglas no son open source. El motor es LGPL-2.1, pero todas las reglas que mantiene Semgrep están bajo la Semgrep Rules License v1.0, de la que la propia Semgrep dice que «is not an open source license». Un fabricante no puede usarlas en productos de la competencia ni en ofertas SaaS. Las reglas de repositorios de terceros del registry conservan su propia licencia.
- El precio sigue a tus contribuidores. La Free Edition cubre hasta 10 contribuidores. A partir de ahí, Teams se cobra por contribuidor, por mes y por producto (Code, Supply Chain, Secrets). Un contribuidor es cualquier persona que haya hecho commit en un repositorio privado analizado en los últimos 90 días.
- Los datos están en Estados Unidos. La FAQ de Semgrep lo dice así: «All customer data is located in AWS (US region).»
Nada de esto convierte a Semgrep en una mala herramienta. Explica por qué un equipo que empezó con el motor gratuito llega a una decisión cuando crece, y por qué las respuestas son distintas.
¿Opengrep sustituye a Semgrep sin cambiar nada?
En lo que respecta al motor, casi. Opengrep es un fork de Semgrep con la misma licencia LGPL-2.1; su README dice que «was created when Semgrep moved critical features behind a commercial licence». Lee la misma sintaxis de reglas, así que tus propias reglas funcionan tal cual:
# tus reglas de siempre, resultados en SARIF para la CI o una plataforma de seguridad
opengrep scan --sarif-output=opengrep.sarif -f ./rules .
Lo que añade frente a la Community Edition de Semgrep:
- Taint entre funciones de un mismo archivo, con
--taint-intrafile. El equivalente en Semgrep,--pro-intrafile, es una función de pago de Semgrep Code. - Más lenguajes. La propia comparativa de Semgrep atribuye a Opengrep Crystal, Visual Basic y Apex; sus mantenedores añaden Elixir.
- El empaquetado. Binarios autónomos, sin runtime de Python, firmados con Cosign.
- Taint entre archivos, en pruebas. La preversión
v2.0.0-nopython-interfile, del 11 de septiembre de 2026, añade.alpha.3 --taint-interfiley lleva la marca «FOR TESTING ONLY». La última versión estable es la 1.30.0, del 7 de septiembre de 2026.
Lo que no hace: no publica un conjunto de reglas propio, así que cubrir las nuevas clases de vulnerabilidades te toca a ti; no analiza dependencias ni secretos; solo funciona desde la línea de comandos, sin dashboard ni triaje. Semgrep también señala que las dos líneas de comandos «remain similar, though individual arguments have diverged», así que revisa tus scripts de CI.
El proyecto está activo. En su primer año publicó 43 versiones y aceptó 29 pull requests de 17 contribuidores externos, según una entrada publicada en mayo de 2026 en el blog de Aikido por uno de sus tres mantenedores. Los patrocinadores que cita su README son Aikido, Amplify, Endor Labs, Kodem y Orca Security.
¿Qué alternativas revisan el código que escriben los agentes de IA?
La respuesta de Semgrep se llama Guardian, un plugin que reúne «an MCP server, hooks, and skills» y cuyos «hooks fire on every file write». Nombra a Claude Code, Cursor y Devin Desktop (todavía como Windsurf), añadió OpenAI Codex en octubre de 2026 «with the same capabilities as Claude Code» y tiene una versión para GitHub Copilot en acceso anticipado. Las organizaciones nuevas de Semgrep pueden probarlo gratis durante 30 días.
Cinco alternativas hacen ya ese mismo trabajo. Así lo documenta cada fabricante a 10 de noviembre de 2026:
| Herramienta | Agentes que nombra el fabricante | Cómo se integra | Qué la distingue |
|---|---|---|---|
| Snyk Studio | Claude Code, Cursor, Codex CLI, Gemini CLI, GitHub Copilot | Hooks, y su servidor MCP para otros agentes | Análisis de código, dependencias, contenedores e IaC como herramientas del agente |
| SonarQube | Claude Code; también plugins para Cursor, Codex, Google Antigravity y la CLI de Copilot | Skills, agentes, hooks y un servidor MCP | Análisis después de cada edición de archivo con Agentic Analysis, en beta para C#, Java, JavaScript, Python y TypeScript; más de 450 patrones de secretos bloqueados antes de llegar al modelo |
| Checkmarx Developer Assist | Cursor, Devin Desktop, Kiro; plugins CLI para Claude Code, Copilot, Cursor, Gemini y Codex | Extensión de IDE, plugins CLI | Detecta, corrige y «verifies it before code is committed» |
| Endor Labs AURI | Cursor, Claude Code, OpenAI Codex, OpenHands | Plugin de skills, servidor MCP, CLI | Código, secretos, dependencias e imágenes de contenedores; gratis para todos |
| CybeDefend VibeDefend | Claude Code, Cursor, OpenAI Codex, Google Antigravity, Devin Desktop, GitHub Copilot | Un comando de instalación, hooks y MCP | Sirve las reglas de negocio y de seguridad de tu equipo mientras el agente escribe, y rechaza los comandos peligrosos antes de que se ejecuten |
Se diferencian en cuándo actúan y sobre qué. Todas las herramientas de la tabla revisan el código una vez escrito: un archivo, una edición, un diff. Dos de ellas actúan además sobre lo que hace el agente. Las protecciones de VibeDefend revisan cada llamada a herramienta en Claude Code, Cursor, OpenAI Codex y Google Antigravity, y bloquean escrituras y lecturas de archivos y comandos de shell en Devin Desktop; el Agent Behavior Governance de Snyk evalúa cada acción del agente frente a una política antes de que se ejecute. Para el mercado completo, nuestra comparativa de las mejores herramientas de seguridad para código de IA según la necesidad va más allá.
¿Cómo cobran las alternativas en comparación con Semgrep?
Con unidades distintas, y eso pesa más que el precio de tarifa. Un equipo que paga por contribuidor paga su plantilla; un equipo que paga por líneas de código paga el tamaño de lo que entrega. Esto es lo que cuenta cada fabricante, según lo publicado el 10 de noviembre de 2026:
| Herramienta | Qué pagas | Gratis para empezar |
|---|---|---|
| Semgrep | Cada contribuidor, por producto, por mes | Hasta 10 contribuidores |
| Opengrep | Nada, LGPL-2.1 | Todo |
| SonarQube | Líneas de código: un máximo en Cloud, por instancia en Server | Community Build, autoalojado; Cloud hasta 50.000 líneas privadas |
| GitHub Code Security | Cada committer activo, por mes, también en el plan GitHub Team | La CLI de CodeQL sobre código open source |
| Snyk | Cada desarrollador contribuidor, por producto | Un número limitado de tests |
| Aikido | Una tarifa por plan que incluye un número de usuarios | 2 usuarios, 10 repositorios |
| Checkmarx, Endor Labs | Bajo petición | Endor Labs AURI es gratis |
| CybeDefend | Por puesto en nuestro cloud; VibeDefend se factura por uso | La edición open source, gratis si la alojas tú; el nivel gratuito de VibeDefend |
Cuenta antes de comparar. Semgrep, Snyk y GitHub cuentan a las personas que han hecho commit en los últimos 90 días, con externos y colaboradores ocasionales incluidos, así que esa es la cifra que debes llevar a cada presupuesto. Nuestro análisis de cuánto cuesta la seguridad del código de IA pone estas unidades al lado de las horas que cuesta corregir un hallazgo.
¿Dónde guarda cada alternativa tu código y tus hallazgos?
Si la residencia de los datos es tu motivo para irte, esta es la lista corta, según la documentación de cada fabricante:
- Semgrep: AWS, región de EE. UU., para todos los datos de clientes.
- SonarQube Cloud: región de la UE por defecto; una región de EE. UU. con el plan Team (anual) o Enterprise. La región se elige al registrarse y no se puede cambiar.
- Snyk: EE. UU., UE (Fráncfort) y Australia, más una región para el gobierno de EE. UU.; el alojamiento regional solo está disponible en los planes Enterprise.
- CybeDefend: Europa sobre una infraestructura con la cualificación SecNumCloud, o una región de EE. UU., a elegir al registrarse; en tus instalaciones o en entorno aislado para Enterprise.
- Autoalojado: Opengrep, SonarQube Community Build o Server y la CLI de CodeQL se ejecutan en tus máquinas, así que el código nunca sale de ellas. La CLI de CodeQL sigue necesitando una licencia de pago para código privado.
¿Cuándo conviene quedarse en Semgrep?
Quédate si tu equipo de seguridad escribe sus propias reglas y necesita que sigan los datos entre archivos. El motor entre archivos de Semgrep Code lee esas reglas hoy; el modo entre archivos de Opengrep es una versión de pruebas, y cualquier otro motor de esta lista te obligaría a reescribirlas en su propio lenguaje. Quédate también si ya te apoyas en el triaje de Semgrep Assistant, en Supply Chain y en Guardian, y el alojamiento en Estados Unidos te sirve. Un cambio cuesta reglas, ajustes en la CI y unas semanas de hallazgos en paralelo, así que debe darte algo que hayas identificado en la primera tabla.
¿Cómo dejar Semgrep sin perder tus reglas?
Trátalo como una migración de reglas primero y de herramientas después.
- Ordena tus reglas por propietario. Las que escribió tu equipo son tuyas. Las reglas de terceros del registry conservan su propia licencia. Las que mantiene Semgrep están bajo la Semgrep Rules License v1.0: léela antes de reutilizarlas dentro de un producto propio.
- Ejecuta los dos motores sobre las pull requests durante dos semanas. Exporta el SARIF de cada uno y compara lo que encuentran en los mismos commits.
- Bloquea solo por hallazgos nuevos. Una baseline evita que el cambio inunde la cola con resultados antiguos; nuestro artículo sobre cómo filtrar los hallazgos SAST que solo son ruido cubre el triaje que viene después.
- Mantén una sola cola. Si combinas un motor multilenguaje con un especialista por lenguaje, junta su SARIF en un mismo sitio, como explica nuestra guía para ejecutar varias herramientas SAST open source a la vez.
¿Dónde encaja CybeDefend?
CybeDefend reúne el análisis SAST, SCA, de secretos, IaC, contenedores y CI/CD en un solo sitio y ordena los hallazgos por reachability, para que arriba queden los que un atacante puede alcanzar. También ejecuta los escáneres SARIF que elijas, Opengrep incluido, en la misma cola sin duplicados, así que dejar la plataforma de Semgrep no significa renunciar a tus reglas. Los datos se quedan en Europa sobre una infraestructura con la cualificación SecNumCloud, o en una región de EE. UU. Cuando el código lo escriben agentes, VibeDefend les pasa tus reglas y los hallazgos mientras escriben, antes de la pull request. La edición open source, gratis si la alojas tú, tiene su lista de espera abierta.
Preguntas frecuentes
¿Cuál es la mejor alternativa gratuita a Semgrep?
Opengrep, si quieres el mismo motor: es LGPL-2.1, ejecuta las reglas de Semgrep sin cambios y añade seguimiento del taint entre funciones de un mismo archivo. SonarQube Community Build es la opción gratuita autoalojada, con sus propias reglas. Combina cualquiera de las dos con un especialista para tu lenguaje principal, como Bandit para Python o gosec para Go.
¿Puedo usar mis reglas de Semgrep en Opengrep?
Sí. Los dos motores leen la misma sintaxis de reglas, así que las reglas que escribió tu equipo funcionan tal cual. Algunos argumentos de la línea de comandos cambian, así que revisa tus scripts de CI. Las reglas que mantiene Semgrep están bajo la Semgrep Rules License v1.0, que no es una licencia open source, y Opengrep no trae reglas propias.
¿La versión gratuita de Semgrep analiza entre archivos?
No. La Community Edition sigue el taint dentro de una sola función y no puede seguir los datos más allá de una función o un archivo. El análisis entre archivos forma parte del plan de pago Semgrep Code. Opengrep lo tiene en una versión de pruebas, y CodeQL y Snyk Code siguen los datos entre archivos en sus productos comerciales.
¿Es SonarQube una buena alternativa a Semgrep?
Para un equipo que quiere calidad de código y seguridad en una sola herramienta, sí. Su base cubre SAST y detección de secretos; el análisis de dependencias llega con Advanced Security, que se vende a partir del plan Team. SonarQube Cloud se cobra por líneas de código, se aloja en la UE por defecto y sus plugins revisan el código dentro de Claude Code y otros agentes. Las reglas propias no se trasladan desde Semgrep.
¿Qué alternativas hay a Semgrep Guardian?
Snyk Studio, los plugins para agentes de SonarQube, Checkmarx Developer Assist, Endor Labs AURI y CybeDefend VibeDefend funcionan todos dentro de los agentes de código con IA. Se diferencian en los agentes que soportan, en cuándo revisan (cada escritura de archivo, cada edición, antes del commit) y en si además actúan sobre los comandos del agente, como hacen las protecciones de VibeDefend.
¿Dónde guarda Semgrep los datos de sus clientes?
En Amazon Web Services, en la región de EE. UU., según la FAQ de Semgrep. Los equipos que necesitan los datos en Europa miran la región de la UE de SonarQube Cloud, la región de Fráncfort de Snyk en los planes Enterprise, el alojamiento de CybeDefend con cualificación SecNumCloud en Europa, o un motor autoalojado.
¿CodeQL es una alternativa gratuita a Semgrep?
Solo para código open source. Las consultas de CodeQL tienen licencia MIT, pero la CLI de CodeQL se distribuye con los términos propios de GitHub: gratis para investigación y código open source, mientras que el código privado necesita GitHub Code Security, que se cobra por committer activo. Su análisis global de flujo de datos sigue los datos por todo el programa.