

En esta página
- ¿Qué modelos de precios existen en las herramientas de seguridad de código IA en 2026?
- ¿Cuánto cuesta CybeDefend?
- ¿Cuánto paga de verdad un equipo al año?
- Los dos costes que ninguna página de precios enseña
- Por qué el sitio donde actúa la herramienta cambia su precio
- Cómo comparar dos presupuestos
- ¿Le compensa una herramienta de seguridad de código IA a una startup de tres personas?
- Preguntas frecuentes
- ¿Cuánto cuesta una herramienta de seguridad de código con IA?
- ¿Cuál es la forma más barata de buscar vulnerabilidades en el código generado por IA?
- ¿Cuánto cuesta el análisis estático de código (SAST)?
- ¿Hay alguna herramienta de seguridad de código IA gratis?
- ¿Cuál es la opción más barata para un desarrollador que trabaja solo?
- ¿Se paga por puesto o por repositorio?
- ¿Qué ofrece CybeDefend gratis?
- ¿Cómo se calcula el ROI de una herramienta de seguridad de código?
- ¿El precio cambia según el agente de IA que usemos?
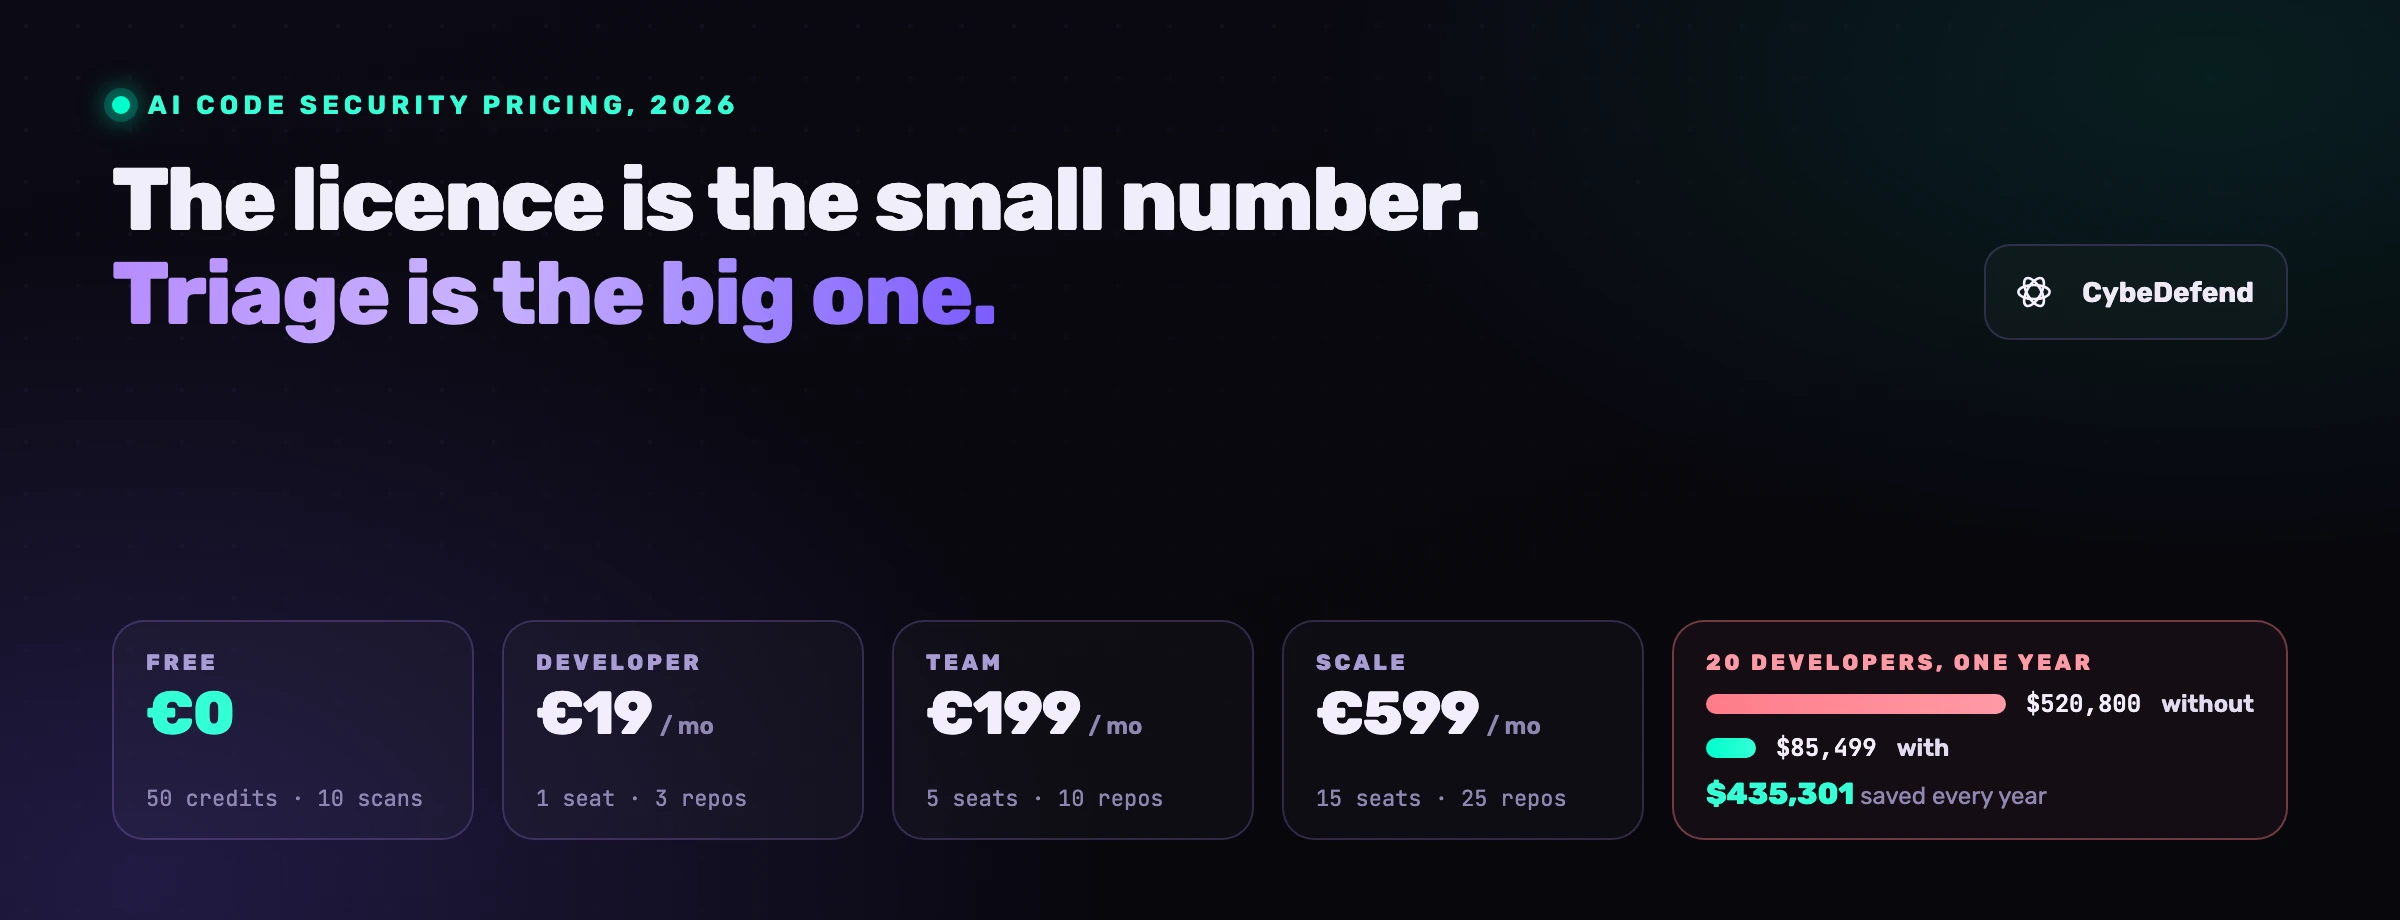
Una herramienta de seguridad para el código que escribe la IA puede costar cero o puede costar un contrato anual de cinco cifras, y en los dos casos la licencia casi nunca es la cifra más alta de la factura. Aquí tienes los cuatro modelos de cobro que te vas a encontrar en 2026, con lo que cada uno factura sin decirlo en voz alta, y cómo convertir cualquier presupuesto en una cifra anual, ya sea para un desarrollador que trabaja solo, un equipo de cinco o una organización de veinte. Después vienen los dos costes que ninguna página de precios enseña. El primero son las horas que tu equipo dedica a arreglar las reglas que el agente se saltó. El segundo son los hallazgos de seguridad que aparecen después del merge, porque nadie los vio mientras se escribía el código.
¿Qué modelos de precios existen en las herramientas de seguridad de código IA en 2026?
En 2026 son cuatro: por puesto de desarrollador, por desarrollador contribuidor, por niveles de plataforma con extras, y por uso, facturando escaneos o créditos. Lo que separa a unos de otros pesa más en la factura que el precio de cabecera, y casi todos los proveedores mezclan dos, que es justo de donde salen las sorpresas en la renovación.
| Modelo | Qué te facturan | A quién le encaja | Qué confirmar antes de firmar |
|---|---|---|---|
| Por puesto de desarrollador | Un usuario con nombre y acceso a la plataforma | Equipos que saben quién necesita el dashboard | Si la integración con el agente pide un puesto por desarrollador o por máquina |
| Por desarrollador contribuidor | Todo el que haya hecho commit en un repositorio escaneado dentro de una ventana, a menudo de 90 días | A nadie, sinceramente: es el modelo que le conviene al proveedor | El becario que corrigió una errata cuenta como contribuidor facturable |
| Niveles de plataforma | Un paquete de puestos y repositorios con un mínimo, y extras a partir de ahí | Equipos que quieren una factura previsible | Qué escáneres son extras: SCA, secretos, IaC, contenedores e informes suelen ir aparte |
| Por uso | Escaneos, créditos o líneas de código analizadas | Equipos muy pequeños y uso solo en CI | Si un reescaneo en cada push se come el presupuesto en una semana |
La pregunta que desarma cualquier presupuesto no es el precio, es esta: ¿qué pasa el día que entra un desarrollador más?
Con precio por puesto, la factura sube un puesto y tú lo ves subir. Con precio por contribuidor, sube cuando aterriza el primer commit de esa persona, a veces meses después de firmar, y la regularización te llega en la renovación. Con precio por uso, sube al ritmo de la velocidad del equipo, que es exactamente lo que un agente de código multiplica.
¿Cuánto cuesta CybeDefend?
Los dos productos de CybeDefend empiezan gratis. VibeDefend, la capa que vive dentro del agente de código, es gratis para probar en tu propio código, sin tarjeta y sin límite de tiempo; para un equipo, primero un piloto y luego un precio fijado contigo. La edición Community de CybeDefend Platform, en beta privada, es de código abierto: la plataforma entera en tus propios servidores, gratis para siempre y sin límite de usuarios. La página de precios detalla qué incluye cada edición; la cifra llega con tu presupuesto.
Dos detalles dan forma a esa cifra. El primero es la facturación: la edición Cloud, que alojamos nosotros, se cobra por desarrollador, VibeDefend según lo que usan tus agentes, y las startups tienen meses de Cloud gratis.
El segundo es lo que va incluido. Los escáneres no son los niveles: SAST, SCA, secretos e IaC están en cada espacio Cloud. Lo que se abre a medida que crece el equipo son las integraciones y los informes, sin plan que elegir.
¿Cuánto paga de verdad un equipo al año?
Más o menos de lo que dice el precio de cabecera, según cuatro datos: la unidad facturable, cuántas de esas unidades tendrás dentro de doce meses, los extras que va a necesitar el equipo y el periodo de facturación. Pasa cualquier presupuesto, el nuestro incluido, por los mismos cuatro pasos.
- Cuenta las unidades dentro de un año, no hoy. Puestos que asignas tú, o contribuidores que el proveedor contará en el historial de git. Con un agente de código, calcula también los repositorios con holgura: un agente arranca servicios nuevos más rápido de lo que un equipo retira los viejos.
- Pon precio al plan base con facturación anual, y comprueba qué cubre el descuento. Casi siempre, solo el plan base.
- Suma los extras a su tarifa mensual, por doce, para los puestos y repositorios por encima de lo que incluye el plan y para cualquier escáner que se venda aparte.
- Pon el total frente a la corrección que elimina, que la sección siguiente calcula a partir de nuestro estudio.
El último paso es el que cambia la decisión: con veinte desarrolladores, la licencia es una línea entre tres, y no la más grande.
Los dos costes que ninguna página de precios enseña
La licencia es el coste que se ve. Los dos que no se ven son las horas que tus desarrolladores dedican a arreglar las reglas que el agente se saltó y los hallazgos de seguridad que aparecen después del merge. Nuestra calculadora de ROI les pone precio a partir de tasas medidas en nuestro propio estudio controlado, y cada hipótesis que se apila encima de esas tasas la puedes cambiar tú en la página.
Lo que midió el estudio, en 30 tareas, tres brazos y 90 ejecuciones autónomas: un agente sin herramienta deja 2,28 desviaciones de regla por ticket con reglas; con un archivo de reglas mantenido a mano en el repositorio, 2,27; con un archivo perfecto, mantenido palabra por palabra, 0,95; con VibeDefend dentro del bucle, 0,28. Un escáner independiente contó 0,10 hallazgos de seguridad introducidos por tarea sin herramienta, 0,067 con un archivo de reglas y 0,033 con la capa, y todos los de la capa quedaron corregidos dentro de la propia tarea. El coste en tokens de la capa fue de 1,20 $ por ticket, un 18 % más.
Lo que la calculadora asume, y marca como hipótesis: 10 tickets con reglas por desarrollador y mes (el estudio barre 5, 10 y 20), 60 minutos para arreglar a mano una desviación de regla (30, 60 o 90), dos horas para un hallazgo de seguridad encontrado después del merge (una, dos o cuatro), un coste de ingeniero con cargas de 87,50 $ la hora y 700 $ la jornada, y, desde el 16 de septiembre, el tiempo que dedicas a mantener al día un archivo de reglas, dos horas al mes por repositorio por defecto.
Llévalo a veinte desarrolladores con veinticinco repositorios y la cuenta es corta. 20 × 10 × 12 = 2.400 tickets con reglas al año. Por 2,28 salen 5.472 reglas rotas sin la herramienta; por 0,28 (0,284 sin redondear), 682 con ella. A una hora y 87,50 $ cada una: 478.800 $ frente a 59.640 $. Hallazgos de seguridad: 240 frente a 79, a dos horas cada uno, 42.000 $ frente a 13.860 $, y a la capa se le cobran hallazgos que el estudio vio que ella misma corregía dentro de la tarea, como margen conservador. Del lado de la herramienta, 1,20 $ × 2.400 = 2.870 $ de tokens, y la licencia, cuyo precio se fija contigo.
al año para veinte desarrolladores sin capa agent-time: desviaciones de regla y hallazgos de seguridad arreglados a mano después del merge
el mismo equipo, el mismo año, con VibeDefend dentro del bucle del agente, tokens incluidos, antes de la licencia
eliminados cada año antes de la licencia; 222.215 $ a cinco tickets al mes, 888.859 $ a veinte
Cambia el flujo de tickets y la cifra se mueve, pero no cambia de signo: a cinco tickets con reglas por desarrollador y mes, ese mismo equipo elimina 222.215 $ al año antes de la licencia; a veinte, 888.859 $. El estudio, que valoraba la licencia a los precios de lista de su momento, cifra el ahorro neto del caso central en 435.301 $ al año. La calculadora en vivo aplica el mismo modelo a tus propios números.
A dónde va el dinero no tiene misterio: 5.472 desviaciones de regla a una hora cada una son 5.472 horas de ingeniero antes de contar un solo hallazgo de seguridad. Una herramienta que las reporta después del merge y le deja el arreglo a una persona no se ha ahorrado esa hora, la ha metido en el calendario, que es la misma razón por la que la mayoría de los hallazgos SAST son ruido en cuanto caen en una cola para la que nadie tiene tiempo.
Por qué el sitio donde actúa la herramienta cambia su precio
Un hallazgo que sale después del merge cuesta la corrección entera: el código ya está escrito, el desarrollador ya está en otra cosa, y alguien tiene que volver, entender el fallo, arreglarlo y pedir otra revisión, la hora o las dos horas que asume la calculadora. Un hallazgo en agent-time, mientras se escribe el diff, cuesta 1,20 $ de tokens: el agente reescribe la versión insegura antes de que llegue a aterrizar.
Por eso dos herramientas con el mismo precio de licencia y la misma tasa de detección acaban con costes totales muy distintos. La diferencia está en la columna de la corrección, no en la del precio.
Eso es lo que VibeDefend viene a sustituir, y con eso es con lo que hay que comparar su precio. Se instala dentro del agente de código, sea Claude Code, Cursor, Codex, Copilot o Windsurf, le entrega tus reglas sobre el diff y, en Claude Code, Cursor y Codex, vigila los comandos de shell. En nuestro estudio, el agente con la capa aplicó la regla exacta en el 89 % de los casos (57 de 64 reglas evaluadas), frente al 12 % sin ninguna herramienta y al 13 % con un archivo de reglas mantenido a mano en el repositorio, y eso es lo que lleva un ticket de 2,28 desviaciones a 0,28. Si tu plan de hoy es el archivo de reglas, la versión larga de esa medición bien vale una hora.
Cómo comparar dos presupuestos
Seis preguntas resuelven la mayoría de las comparaciones en una hora, y ninguna de ellas es el precio de cabecera: la unidad facturable, los extras, dónde actúa la herramienta, qué es de verdad el nivel gratuito, a dónde va el código y cómo conviven el descuento anual y los extras mensuales. Pide todas las respuestas por escrito y proyecta doce meses de tu propio crecimiento antes de firmar.
- ¿Cuál es exactamente la unidad facturable? ¿Puestos que asignas tú, o contribuidores que el proveedor cuenta en el historial de git? Pide la definición por escrito.
- ¿Qué cuenta como extra? Haz la lista (SCA, detección de secretos, IaC, escaneo de contenedores, cumplimiento de licencias, informes de cumplimiento) y marca qué entra ya en el precio base.
- ¿Dónde actúa la herramienta? ¿En la pull request, en CI o dentro del agente mientras se escribe el código? Ponle precio a las horas de corrección según la respuesta.
- ¿Qué es el nivel gratuito? ¿Una prueba con fecha de caducidad, o un plan en el que puedes quedarte? Un plan gratuito con una dotación de verdad te dice que el proveedor cuenta con ganarse el cambio de plan.
- ¿A dónde va el código? Procesamiento en la UE o en EE. UU., y si la elección es tuya. Para equipos regulados eso también es un coste, solo que se paga más tarde.
- ¿Mensual o anual, y qué pasa con los extras? Los planes base anuales suelen llevar descuento, los extras suelen ser mensuales. Proyecta tu crecimiento a doce meses antes de firmar.
Si quieres ese mismo ejercicio aplicado a las herramientas que más aparecen en las listas cortas, nuestra guía de las mejores herramientas de seguridad de código IA lo hace función por función.
¿Le compensa una herramienta de seguridad de código IA a una startup de tres personas?
Sí, y las filas más pequeñas del estudio explican por qué. Un desarrollador con tres repositorios cuesta 26.040 $ al año en correcciones sin herramienta y 3.819 $ con la capa, tokens incluidos, antes de la licencia. Cinco desarrolladores con diez repositorios: 130.200 $ frente a 19.093 $. Un equipo de tres cae entre esas dos filas.
El número que hay que guardar es el coste de funcionamiento: 1,20 $ de tokens por ticket, frente a unos 185 $ de corrección eliminados por cada ticket con reglas a las tasas del estudio, así que cada ticket que la capa intercepta la paga con creces. El estudio ofrece además otra lectura: a lo largo de sus treinta tareas, lo que cuesta la capa queda pagado si evita una brecha de datos media con una probabilidad del 0,0008 %, o una multa de 15.000 € por falta de información sobre precios con una probabilidad del 0,24 %. Para un equipo pequeño la pregunta no es si la herramienta se paga sola; es si prefieres dedicar esas horas al producto.
Empieza por probar VibeDefend gratis en tu propio código, sin tarjeta y sin límite de tiempo. O reserva una demo si prefieres que pasemos la calculadora por tus propias cifras.
Preguntas frecuentes
¿Cuánto cuesta una herramienta de seguridad de código con IA?
Entre nada y un contrato anual de cinco cifras. CybeDefend empieza gratis: VibeDefend se prueba sin tarjeta, la edición Community de la plataforma, en beta privada, la alojas tú sin pagar nada, y el precio para un equipo se fija contigo. En otros proveedores, pregunta cuál es la unidad facturable antes de comparar precios de cabecera, y pon precio a las horas de corrección junto a la licencia: en nuestro estudio eran, con diferencia, la cifra mayor.
¿Cuál es la forma más barata de buscar vulnerabilidades en el código generado por IA?
Revisarlo mientras el agente lo escribe, no después del merge. Nuestro estudio controlado midió el coste de la capa en 1,20 $ de tokens por ticket, frente a la hora de ingeniero que la calculadora asume para una desviación arreglada después del merge, y la capa bajó las desviaciones por ticket de 2,28 a 0,28. Para veinte desarrolladores son 444.430 $ al año eliminados antes de la licencia, con 2.870 $ de tokens ya pagados. Probar VibeDefend gratis en tu propio repositorio es la manera más barata de comprobarlo.
¿Cuánto cuesta el análisis estático de código (SAST)?
El SAST vendido por separado se cobra normalmente por puesto de desarrollador o por desarrollador contribuidor, desde una cuota mensual por desarrollador hasta contratos empresariales negociados por volumen. En 2026 la mayoría de los equipos lo compran dentro de una plataforma que cubre también SCA, secretos e IaC, así que la cifra que importa es el precio de la plataforma y cuáles de esos escáneres son extras. En CybeDefend, el SAST está en cada espacio Cloud, la edición Community, de código abierto, ejecuta los escáneres que ya usas, y VibeDefend, gratis para probar, revisa cada diff antes del commit.
¿Hay alguna herramienta de seguridad de código IA gratis?
Sí. VibeDefend es gratis para probar en tu propio código, sin tarjeta y sin límite de tiempo, y la edición Community de CybeDefend Platform, en beta privada, es de código abierto y gratis en tus propios servidores. Los demás escáneres open source también son gratis de ejecutar, a cambio de alojarlos, afinarlos y triar tú mismo lo que producen.
¿Cuál es la opción más barata para un desarrollador que trabaja solo?
El suelo de una herramienta alojada es un plan gratuito; VibeDefend, por ejemplo, es gratis para probar en tu propio código, sin tarjeta y sin límite de tiempo. Por debajo de ahí estás montando escáneres open source por tu cuenta: gratis en licencias y caro en horas.
¿Se paga por puesto o por repositorio?
En CybeDefend, el Cloud se paga por desarrollador, a un precio fijado contigo, con proyectos incluidos para cada desarrollador. La edición Community no tiene límite de usuarios, y el precio de VibeDefend se fija contigo tras un piloto. En otros proveedores, comprueba si "desarrollador" significa un puesto que asignas tú o un contribuidor contado en el historial de git.
¿Qué ofrece CybeDefend gratis?
Dos cosas. VibeDefend es gratis para probar en tu propio código, sin tarjeta y sin límite de tiempo: tus reglas antes de cada cambio en Claude Code, Cursor, OpenAI Codex, GitHub Copilot y Windsurf, y los guardrails en Claude Code, Cursor y OpenAI Codex. La edición Community de CybeDefend Platform, en beta privada, es de código abierto: la plataforma entera en tus servidores, gratis para siempre y sin límite de usuarios. El Cloud, que alojamos nosotros, se cobra por desarrollador a un precio fijado contigo, y las startups tienen meses de Cloud gratis.
¿Cómo se calcula el ROI de una herramienta de seguridad de código?
Tickets con reglas al año (desarrolladores × tickets al mes × 12), por las desviaciones por ticket que midió el estudio para lo que usas hoy y para la capa, por tu tiempo de corrección y tu coste con cargas; más los hallazgos de seguridad encontrados después del merge, valorados igual; más, si tienes un archivo de reglas, las horas que se van en mantenerlo al día; menos la licencia y 1,20 $ de tokens por ticket. Nuestra calculadora de ROI imprime cada línea y te deja cambiar todas las hipótesis.
¿El precio cambia según el agente de IA que usemos?
No. El mismo plan cubre Claude Code, Cursor, OpenAI Codex, GitHub Copilot y Windsurf. El precio sigue a tus desarrolladores y a tu uso, no al agente.