


En esta página
- ¿Qué herramientas SAST open source siguen mantenidas en 2026?
- ¿Qué herramienta SAST open source te conviene según tu lenguaje?
- ¿Semgrep sigue siendo open source?
- ¿Qué herramientas SAST «gratuitas» no son open source?
- ¿Cómo se combinan varias herramientas SAST open source?
- ¿Qué te dejan por hacer las herramientas SAST open source?
- ¿Dónde encaja CybeDefend?
- Preguntas frecuentes
- ¿Cuáles son las mejores herramientas SAST gratuitas y open source?
- ¿Semgrep es gratis y de código abierto?
- ¿SonarQube es gratis?
- ¿CodeQL es de código abierto?
- ¿Qué herramienta SAST uso para Python?
- ¿En qué se diferencian SAST y SCA?
- ¿Qué es el formato SARIF?
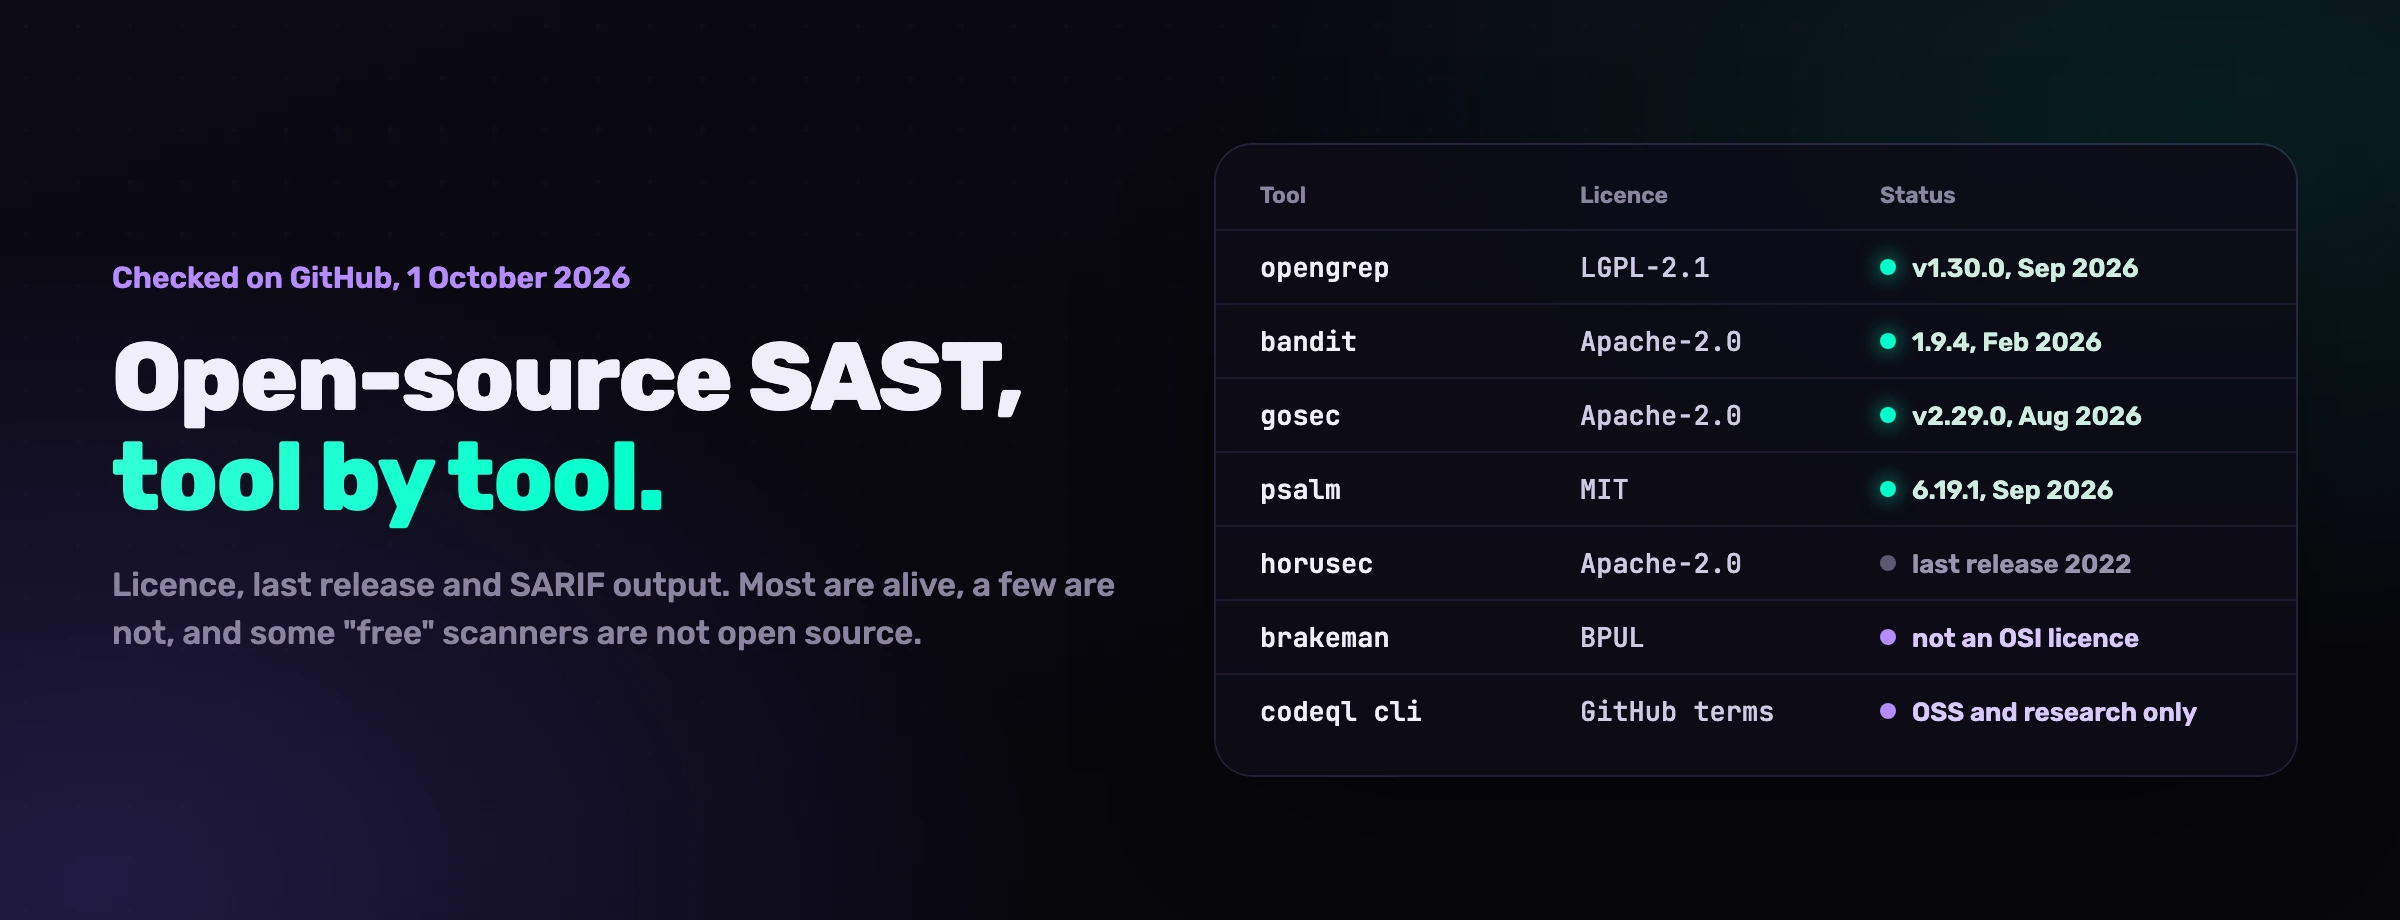
El montaje SAST open source que merece la pena en 2026 es un motor multilenguaje, Opengrep o Semgrep Community Edition, más el especialista de cada uno de tus lenguajes principales: Bandit para Python, gosec para Go, SpotBugs con Find Security Bugs para Java, Psalm para PHP, Cppcheck o Flawfinder para C y C++. Revisamos en GitHub las veinte herramientas de esta guía el 1 de octubre de 2026: su licencia, su última release y cómo escribe cada una SARIF, el formato que te permite juntar sus resultados. Hay tres cosas que saltan a la vista. Horusec no publica una release desde junio de 2022. Brakeman y Bearer se pueden ejecutar gratis sobre tu propio código, pero no son open source: la licencia de Brakeman prohíbe revenderlo con fines comerciales y Bearer es source-available. Y el CLI de CodeQL, que muchas listas dan por gratuito, no se puede ejecutar sobre código privado sin una licencia de pago de GitHub.
¿Qué herramientas SAST open source siguen mantenidas en 2026?
Dieciocho de las veinte herramientas de esta lista siguen mantenidas y dos se han parado. La tabla recoge lo que devolvió la API de GitHub el 1 de octubre de 2026: la licencia que declara cada repositorio, su última release etiquetada y nuestra lectura del estado. Las estrellas miden la atención que recibe un proyecto, no su mantenimiento, así que las hemos dejado fuera.
| Herramienta | Qué analiza | Licencia | Última release | Estado |
|---|---|---|---|---|
| Opengrep | Más de 30 lenguajes | LGPL-2.1 | v1.30.0, 7 sept. 2026 | Activa |
| Semgrep Community Edition | Más de 30 lenguajes | Motor LGPL-2.1, reglas con licencia propia | v1.178.0, 23 sept. 2026 | Activa |
| SonarQube Community Build | Muchos lenguajes | LGPL-3.0 | 26.9, 2 sept. 2026 | Activa |
| CodeQL CLI | C/C++, C#, Go, Java, Kotlin, JavaScript, TypeScript, Python, Ruby, Rust, Swift, GitHub Actions | GitHub CodeQL Terms, no es open source | v2.27.1, 22 sept. 2026 | Activa, con restricciones |
| Datadog Static Analyzer | Varios lenguajes, rulesets de Datadog | Apache-2.0 | 0.9.8, 25 sept. 2026 | Activa |
| OpenAI Codex Security | Basada en un modelo, cualquier lenguaje | Cliente Apache-2.0 | 0.1.30, 23 sept. 2026 | Activa, requiere cuenta de OpenAI |
| Joern | C/C++, Java, JavaScript, Python, PHP, Go, Ruby, Swift, C#, Kotlin, binarios | Apache-2.0 | v4.0.644, 1 oct. 2026 | Activa |
| Bearer CLI | Go, Java, JavaScript, TypeScript, PHP, Python, Ruby | Elastic License 2.0 | v2.1.1, 24 ago. 2026 | Activa, source-available |
| Horusec | 18 lenguajes | Apache-2.0 | v2.8.0, 8 jun. 2022 | Último commit en agosto de 2023 |
| Bandit | Python | Apache-2.0 | 1.9.4, 25 feb. 2026 | Activa |
| gosec | Go | Apache-2.0 | v2.29.0, 26 ago. 2026 | Activa |
| Brakeman | Ruby on Rails | Brakeman Public Use License | v8.1.0, 30 sept. 2026 | Activa, no es open source |
| SpotBugs + Find Security Bugs | Java y bytecode de la JVM | LGPL-2.1 + LGPL-3.0 | 4.10.4, 20 ago. 2026 + 1.14.0, 17 jun. 2025 | Activa |
| eslint-plugin-security | JavaScript, Node.js | Apache-2.0 | v4.2.0, 1 oct. 2026 | Activa |
| njsscan | Node.js | LGPL-3.0 | 1.0.1, 21 sept. 2026 | Activa |
| Psalm | PHP | MIT | 6.19.1, 29 sept. 2026 | Activa |
| Flawfinder | C/C++ | GPL-2.0 | Sin release en GitHub, último commit el 17 may. 2026 | Mantenida |
| Cppcheck | C/C++ | GPL-3.0 | 2.22.0, 19 sept. 2026 | Activa |
| mobsfscan | Android e iOS: Java, Kotlin, Swift, Objective-C | LGPL-3.0 | 1.0.1, 21 sept. 2026 | Activa |
| Security Code Scan | C#, VB.NET | LGPL-3.0 | 5.6.7, 5 sept. 2022 | Último commit en noviembre de 2022 |
Esa tabla esconde dos avisos. Horusec no está archivado y sigue apareciendo en las listas de «herramientas SAST gratuitas», pero su rama principal no ha cambiado desde el 7 de agosto de 2023. Y el analizador open source de referencia para .NET, Security Code Scan, se paró en 2022: hoy un equipo de C# tira de un motor multilenguaje, porque no le queda ningún especialista mantenido.
¿Qué herramienta SAST open source te conviene según tu lenguaje?
Te conviene un especialista para tu lenguaje principal, junto a un motor multilenguaje. El especialista conoce a fondo los modismos del framework y sus APIs peligrosas; el motor detecta los patrones que se repiten de un lenguaje a otro y te deja escribir una sola regla para todo el repositorio.
| Lenguaje | Especialista | Notas |
|---|---|---|
| Python | Bandit | Instala el extra [sarif] para tener salida SARIF |
| Go | gosec | SARIF nativo |
| Java, JVM | SpotBugs con Find Security Bugs | Analiza el bytecode compilado, así que compila primero |
| JavaScript, Node.js | eslint-plugin-security, njsscan | ESLint necesita un formatter SARIF aparte |
| PHP | Psalm | El taint analysis se ejecuta en una pasada propia |
| Ruby on Rails | Brakeman | Gratis para escanear tu propio código, no es open source |
| C, C++ | Cppcheck, Flawfinder | Cppcheck escribe SARIF desde la 2.16.0 |
| Android, iOS | mobsfscan | También cubre Swift y Objective-C |
| C#, VB.NET | Ninguno mantenido en esta lista | Usa un motor multilenguaje |
Para el motor, Opengrep y Semgrep Community Edition leen la misma sintaxis de reglas, así que la elección es una cuestión de gobernanza, y la vemos en la siguiente sección. Joern es otro tipo de herramienta: construye un code property graph que consultas tú mismo, muy potente para investigación y auditorías a medida; su escáner no tiene ninguna opción para sacar SARIF, aunque su consola de consultas sí puede exportar los hallazgos en SARIF.
¿Semgrep sigue siendo open source?
El motor de Semgrep sí sigue siendo open source: Semgrep Community Edition tiene licencia LGPL-2.1 y publicó la v1.178.0 el 23 de septiembre de 2026. Lo que ha cambiado está alrededor, y son dos cosas. Las reglas que Semgrep publica en su registry están bajo la Semgrep Rules License v1.0, una licencia propia y no open source, así que léela antes de reutilizar esas reglas dentro de un producto comercial. Y un grupo de proveedores AppSec hizo un fork del motor y lo llamó Opengrep, en un repositorio creado el 14 de diciembre de 2024. Su README da el motivo en una línea: Opengrep «se creó cuando Semgrep trasladó funcionalidades críticas detrás de una licencia comercial».
Opengrep sigue en LGPL-2.1, ejecuta las reglas de Semgrep que ya tienes sin cambiarlas, escribe JSON y SARIF, y ha añadido taint tracking dentro de un mismo fichero (--taint-intrafile). Las empresas que lo respaldan, según su README, son Aikido, Amplify, Endor Labs, Kodem y Orca Security. Elige Semgrep si quieres sus reglas gestionadas y su plataforma; elige Opengrep si prefieres que la gobernanza del motor no dependa de una sola empresa. Tus reglas funcionan en los dos.
¿Qué herramientas SAST «gratuitas» no son open source?
Cuatro herramientas de esta guía, CodeQL CLI, Brakeman, Bearer CLI y OpenAI Codex Security, no cuestan nada al descargarlas y aun así limitan cómo puedes usarlas. Revísalas antes de que una de ellas entre en tu CI:
- CodeQL CLI. Se distribuye bajo los GitHub CodeQL Terms and Conditions, no bajo una licencia open source. Sin licencia de pago puedes usarlo para investigación académica, demostraciones y el análisis de código open source publicado con una licencia aprobada por la OSI; el uso automatizado en CI solo está permitido cuando ese código open source está alojado en GitHub.com. El código privado exige una licencia de pago, que los términos siguen llamando GitHub Advanced Security y que GitHub vende ahora como GitHub Code Security. Las queries tienen licencia MIT; el motor, no.
- Brakeman. La Brakeman Public Use License, cuyo texto designa a Synopsys como licenciante, enumera «using the Software to analyze Licensee's software», es decir, usar el software para analizar el software del propio licenciatario, como un uso no comercial, así que escanear tu propio código Rails no te cuesta nada. Lo que exige una licencia de pago es el uso comercial: ofrecer Brakeman como servicio gestionado o SaaS, o distribuirlo dentro de un producto. Esa restricción es la que impide que sea una licencia open source. Solo el código que entró en el repositorio antes del 15 de junio de 2018 está bajo MIT.
- Bearer CLI. La Elastic License 2.0 la convierte en source-available: el README dice que «puedes usarla libremente dentro de tu organización», mientras que más lenguajes y el análisis entre ficheros se quedan en una edición de pago que vende Cycode.
- OpenAI Codex Security. El CLI y el SDK son Apache-2.0, pero el análisis corre sobre los modelos de OpenAI. Inicias sesión, o defines
OPENAI_API_KEYen el CI, y tu código se envía a OpenAI. Algunos hallazgos requieren una aprobación a través del programa Trusted Access for Cyber de OpenAI.
Los planes gratuitos de las plataformas comerciales son de la misma familia: gratis para empezar, nunca open source, y tu código se analiza en la nube del proveedor. Para muchos equipos es un intercambio razonable. Solo que es otro intercambio, y conviene saberlo antes de elegir.
¿Cómo se combinan varias herramientas SAST open source?
Se combinan haciendo que cada herramienta escriba SARIF 2.1.0, el estándar de OASIS para los resultados de análisis estático, y fusionando después los ficheros. Cada comando de abajo sale de la documentación o del código fuente del propio proyecto, revisados el 1 de octubre de 2026:
# Motor multilenguaje
opengrep scan --sarif-output=opengrep.sarif -f rules/ .

# Python
pip install "bandit[sarif]"
bandit -r . -f sarif -o bandit.sarif

# Go
gosec -fmt sarif -out gosec.sarif ./...

# Java: compila primero, SpotBugs lee el bytecode
spotbugs -textui -pluginList findsecbugs-plugin.jar -sarif=spotbugs.sarif target/app.jar

# JavaScript: para el SARIF hace falta el formatter de Microsoft
npm install --save-dev @microsoft/eslint-formatter-sarif
npx eslint -f @microsoft/eslint-formatter-sarif -o eslint.sarif .

# Node.js
njsscan --sarif -o njsscan.sarif .

# PHP: el taint analysis es una pasada aparte
psalm --taint-analysis --report=psalm.sarif

# C y C++
cppcheck --output-format=sarif --output-file=cppcheck.sarif .
flawfinder --sarif ./ > flawfinder.sarif
Dos detalles te ahorran una tarde entera. ESLint no trae salida SARIF de serie: -f sarif falla, y el formatter es un paquete aparte que forma parte del SARIF SDK de Microsoft. Y SonarQube Community Build importa SARIF con sonar.sarifReportPaths, pero no hemos encontrado ninguna exportación SARIF documentada, así que se coloca al final del pipeline, no en medio.
Un fichero fusionado no es un backlog triado. Quedan tres huecos por cubrir:
- Duplicados. La misma inyección SQL en un servicio Python puede llegarte de Opengrep y de Bandit con dos IDs de regla distintos, y ninguno de los dos hallazgos sabe que existe el otro.
- Estado del triaje. Un hallazgo que descartaste como falso positivo vuelve a aparecer en la siguiente ejecución, salvo que algo recuerde tu decisión.
- Historial. A los equipos que preparan una auditoría SOC 2 o ISO 27001 se les pide demostrar que los hallazgos se siguen y se corrigen a lo largo del tiempo. Un montón de ficheros SARIF sacados de los logs del CI no lo demuestra por sí solo.
Esa es la parte que los equipos acaban construyendo por su cuenta, o comprando.
¿Qué te dejan por hacer las herramientas SAST open source?
Te dejan todo lo que rodea al motor: el motor es gratis, pero las reglas, el triaje y el mantenimiento salen del tiempo de tu equipo.
Reglas
Un motor vale lo que valen sus reglas. Las reglas del registry de Semgrep llevan su propia licencia, y el repositorio de reglas de Opengrep, que se presenta como un fork del de Semgrep de diciembre de 2024, no ha recibido ningún commit desde enero de 2025. Cuenta con mantener tus reglas tú mismo.
Triaje
La coincidencia de patrones reporta lo que parece peligroso, no lo que un atacante puede alcanzar de verdad. Casi todo el esfuerzo se va en clasificar, y lo contamos en por qué la mayoría de los hallazgos SAST son ruido.
Mantenimiento
Veinte proyectos son veinte ritmos de release, licencias que pueden cambiar y herramientas que se paran, como les pasó a Horusec y a Security Code Scan.
¿Dónde encaja CybeDefend?
CybeDefend encaja si prefieres no montar ni mantener este stack: ejecuta en un solo sitio el análisis SAST, SCA, de secretos, IaC, contenedores y CI/CD, ordenado por alcanzabilidad (reachability) para que los hallazgos de arriba sean los que un atacante puede alcanzar de verdad. Su página de SAST explica cómo lo hace. Y si cada vez más código de tus repositorios lo escriben agentes, VibeDefend le entrega al agente los hallazgos de SAST, SCA, secretos, IaC y CI/CD mientras escribe, en lugar de esperar a la pull request. Si quieres comparar herramientas comerciales según lo que necesitas, mira las mejores herramientas de seguridad de código IA en 2026.
Preguntas frecuentes
¿Cuáles son las mejores herramientas SAST gratuitas y open source?
Las mejores son un motor multilenguaje más un especialista por lenguaje. Opengrep o Semgrep Community Edition como motor; Bandit para Python, gosec para Go, SpotBugs con Find Security Bugs para Java, Psalm para PHP, Cppcheck y Flawfinder para C y C++, eslint-plugin-security y njsscan para Node.js, y mobsfscan para móvil. Todas estaban mantenidas el 1 de octubre de 2026 y todas pueden sacar sus resultados en SARIF, ESLint a través de un formatter aparte.
¿Semgrep es gratis y de código abierto?
El motor de Semgrep Community Edition es gratuito y open source, bajo LGPL-2.1. Las reglas del registry de Semgrep están bajo la Semgrep Rules License v1.0, que no es una licencia open source, y la plataforma de pago de Semgrep añade funcionalidades por encima. Opengrep es un fork con licencia LGPL-2.1 que ejecuta las mismas reglas.
¿SonarQube es gratis?
SonarQube Community Build es gratuito y open source, bajo LGPL-3.0; a 1 de octubre de 2026 su última release era la 26.9, publicada el 2 de septiembre. SonarSource vende ediciones de pago con más funcionalidades. La Community Build puede importar SARIF de otros escáneres, pero no hemos encontrado ninguna exportación SARIF documentada.
¿CodeQL es de código abierto?
No. Las queries de CodeQL tienen licencia MIT, pero el CLI de CodeQL se distribuye bajo unos términos propios de GitHub. Es gratuito para investigación académica, demostraciones y el análisis de código open source; para escanear código privado necesitas una licencia de pago de GitHub.
¿Qué herramienta SAST uso para Python?
Bandit, mantenida por la Python Code Quality Authority, con licencia Apache-2.0 y la release 1.9.4 publicada en febrero de 2026. Combínala con un motor multilenguaje como Opengrep para las reglas propias de tu proyecto. Instala bandit[sarif] para tener salida SARIF.
¿En qué se diferencian SAST y SCA?
SAST lee el código que escribe tu equipo y busca patrones vulnerables, como una inyección o un secreto hardcodeado. SCA lee tus manifiestos de dependencias y tus lockfiles y reporta las vulnerabilidades conocidas de los paquetes open source que usas. La mayoría de los equipos necesita las dos, porque la mayor parte del código que despliegan son dependencias.
¿Qué es el formato SARIF?
SARIF es el Static Analysis Results Interchange Format, un estándar de OASIS. Su versión 2.1.0 es un formato JSON que la mayoría de las herramientas SAST sabe escribir, así que los resultados de varios escáneres se pueden fusionar, subir a la plataforma donde alojas el código o importar en una herramienta de gestión de vulnerabilidades.


