

En esta página
- ¿Cómo se comparan en seguridad los seis editores de código con IA?
- ¿Es seguro Claude Code?
- ¿Es seguro Cursor?
- ¿Es seguro GitHub Copilot?
- ¿Es seguro OpenAI Codex?
- ¿Es seguro Devin Desktop?
- ¿Es seguro Google Antigravity?
- ¿Qué exigir antes de desplegar un editor?
- ¿Qué no cubre la seguridad integrada de ningún editor?
- Preguntas frecuentes
- ¿Cuál es el editor de código con IA más seguro?
- ¿Es seguro usar GitHub Copilot en sectores regulados?
- ¿Cursor ejecuta los comandos del agente en un sandbox?
- ¿El sandbox de Claude Code viene activado por defecto?
- ¿OpenAI Codex tiene acceso a la red por defecto?
- ¿Devin Desktop es lo mismo que Windsurf?
- ¿Estas funciones integradas sustituyen al SAST y a la revisión de código?
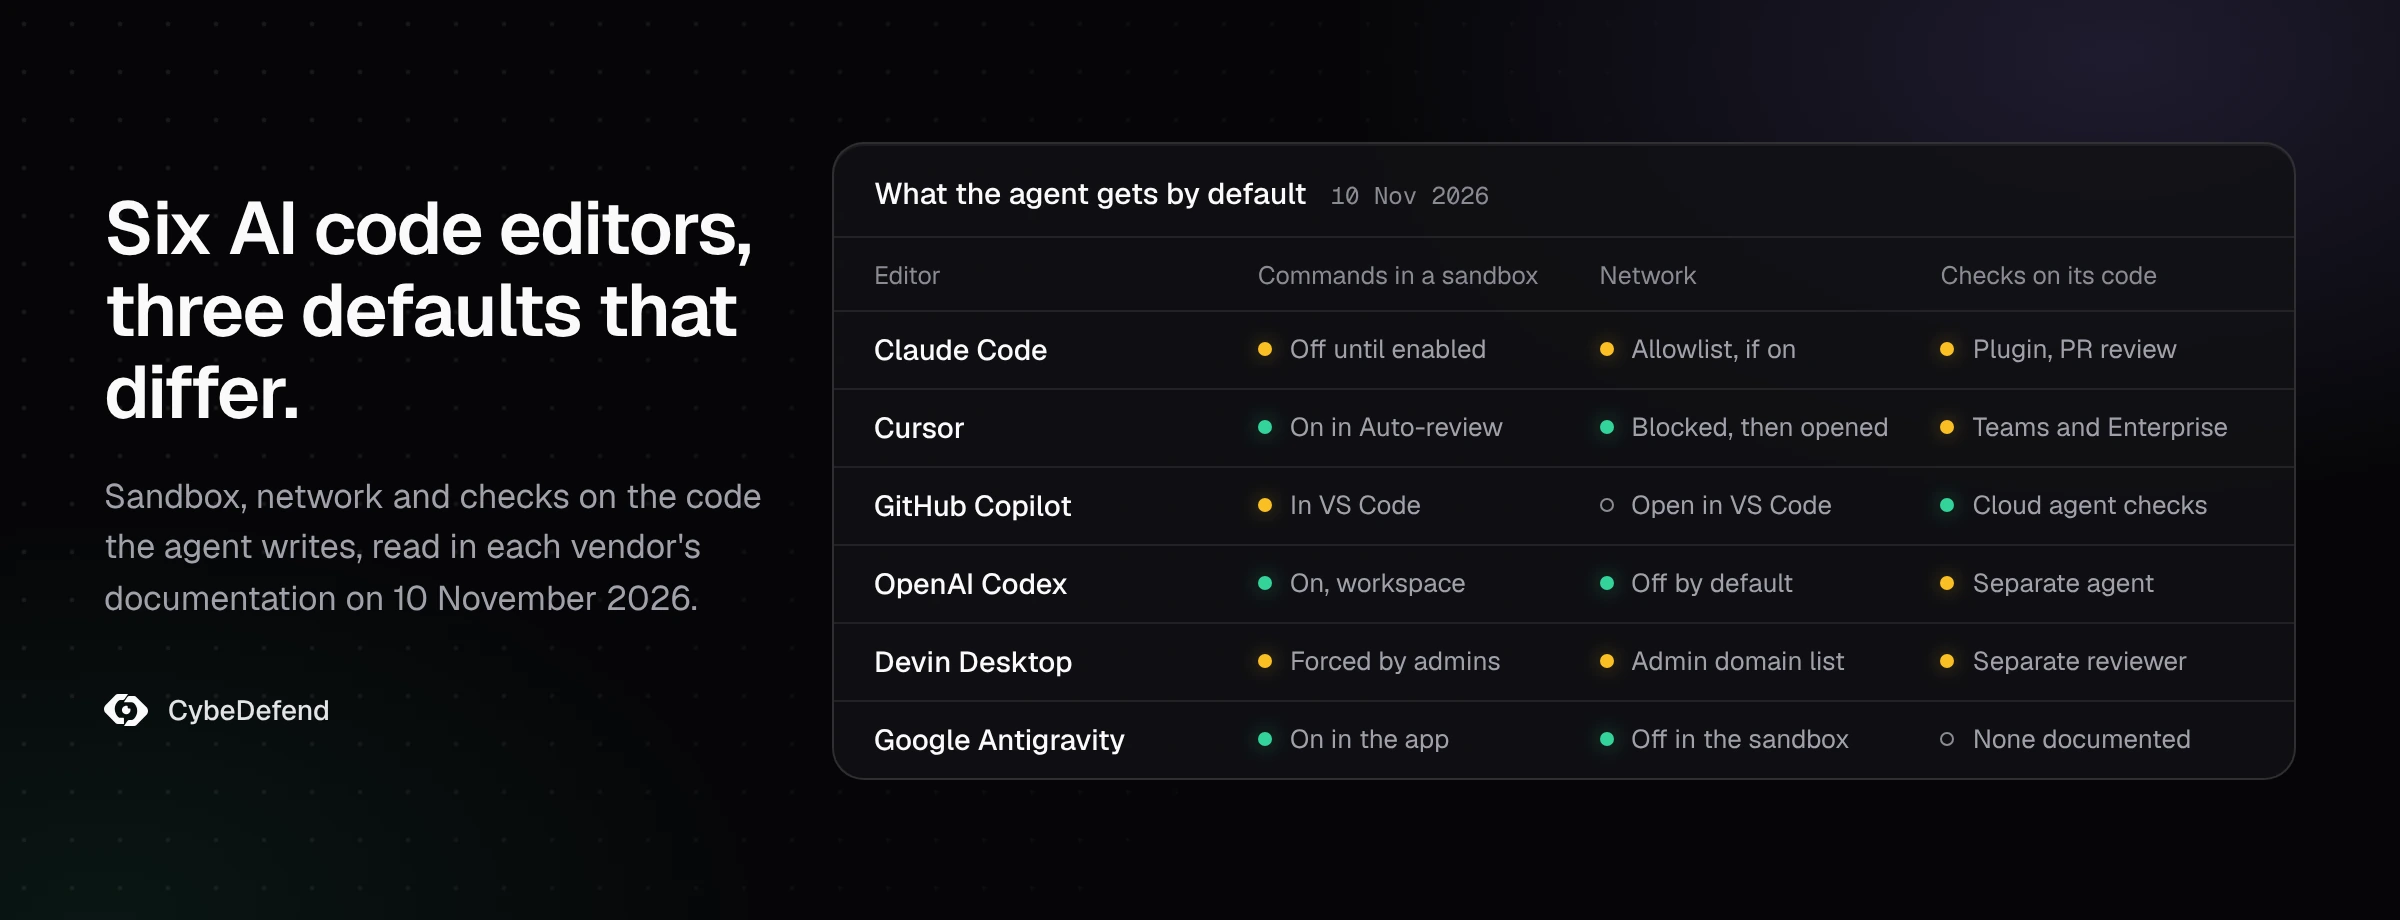
Todos los grandes editores de código con IA traen ya funciones de seguridad reales: solicitudes de aprobación, listas de permitidos y denegados, política de administración y algún tipo de sandbox. Lo que los separa son cuatro cosas que un comprador puede comprobar: si los comandos de shell del agente corren dentro de un sandbox del sistema operativo por defecto, si la red está cerrada por defecto, si un admin puede imponer la política sin que los desarrolladores la relajen, y si el editor revisa el código que escribe su agente. Leímos la documentación de seis editores el 10 de noviembre de 2026: Claude Code, Cursor, GitHub Copilot, OpenAI Codex, Devin Desktop y Google Antigravity. Para el modelo de amenazas que hay detrás de estos controles, empieza por nuestra guía de seguridad de agentes de código IA.
¿Cómo se comparan en seguridad los seis editores de código con IA?
La tabla recoge la documentación de cada editor tal como estaba publicada el 10 de noviembre de 2026. «Sandbox» significa una frontera que impone el sistema operativo alrededor de los comandos de shell del agente, no un espacio de trabajo en la nube.
| Editor | Comandos del agente en sandbox | Red para esos comandos | Política que impone un admin | Revisión del código que escribe el agente |
|---|---|---|---|---|
| Claude Code | Apagado por defecto; macOS, Linux y WSL2 | A través de un proxy local, con los dominios permitidos vacíos al inicio | Managed settings que los desarrolladores no pueden saltarse | Plugin security guidance, /security-review, Code Review en pull requests (Team y Enterprise) |
| Cursor | Activo en Auto-review, el modo recomendado; macOS y Linux | Bloqueada, luego abierta a los gestores de paquetes por defecto | Políticas de run mode en el panel de Enterprise | Security Review en pull requests y un escáner programado (Teams y Enterprise) |
| GitHub Copilot | En VS Code, en máquinas Windows, macOS y Linux compatibles | Abierta por defecto en VS Code; el agente en la nube pasa por un firewall | Políticas de Enterprise sobre el modo agente, MCP y la autoaprobación | El agente en la nube pasa CodeQL, secret scanning y una comprobación de dependencias sobre su propio código |
| OpenAI Codex | Activo, escritura limitada al espacio de trabajo por defecto; macOS, Linux y Windows | Cortada por defecto | Configuración gestionada (requirements.toml) | Codex Security, un agente de seguridad de aplicaciones aparte |
| Devin Desktop | Opcional; los admins pueden imponerlo en las sesiones del agente local | Lista de dominios permitidos y denegados que fijan los admins | Reglas de equipo que mandan sobre los miembros y sobre Bypass Permissions | Security en Devin Review, el revisor de pull requests de Cognition |
| Google Antigravity | Activo en el preset Default de la app; apagado en la CLI y en cuentas de empresa hasta que lo activas | Ninguna para los comandos en sandbox por defecto | Reglas allow, ask y deny sobre presets | Ninguna en la documentación que leímos |
Destacan dos patrones. El sandbox ya es estándar, pero que esté activo cuando un desarrollador instala el editor cambia de una herramienta a otra. Y la revisión del código escrito vive, en cuatro de los seis, en un producto aparte o en un plan de pago, no en el propio editor.
¿Es seguro Claude Code?
Claude Code decide qué se ejecuta mediante modos de permiso. Desde la v2.1.283, el modo auto es el modo de inicio de las sesiones interactivas en el terminal y en VS Code: «a separate classifier model reviews actions before they run». Los demás modos van de plan, que propone sin editar, a bypassPermissions, que Anthropic reserva «only» para entornos aislados como contenedores o máquinas virtuales «without internet access». Las reglas allow, ask y deny apuntan a herramientas, comandos, rutas, dominios y servidores MCP, y los managed settings las llevan a cada desarrollador.
El sandbox es real, pero opcional. «The sandbox is off by default»: lo activas con /sandbox o con sandbox.enabled. Usa Seatbelt en macOS y bubblewrap en Linux y WSL2; en Windows nativo, los comandos corren sin sandbox. Una vez activo, los comandos aislados salen a la red por un proxy cuya lista de dominios permitidos empieza vacía, y los managed settings pueden hacer el sandbox obligatorio.
En cuanto al código, el plugin security guidance compara cada edición con patrones de riesgo, revisa el diff de cada turno con un modelo aparte y revisa cada commit que hace Claude. Anthropic es claro sobre su límite: «None of the layers block writes or commits.» Nuestro artículo sobre los riesgos y controles de Claude Code repasa cada ajuste.
¿Es seguro Cursor?
El agente de Cursor lee archivos sin aprobación, edita los archivos del espacio de trabajo sin aprobación salvo los de configuración, y pregunta antes de los comandos del terminal salvo que un run mode diga otra cosa. Auto-review es el ajuste recomendado: los comandos de la lista de permitidos se ejecutan, los demás comandos de shell van al sandbox cuando es posible y el resto pasa a un clasificador. El modo Allowlist solo ejecuta lo que hayas listado. Run Everything quita el sandbox y el clasificador. Cursor describe los run modes como «best-effort guardrails», no como «a hard security boundary».
El sandbox usa Seatbelt en macOS y Landlock con seccomp en Linux, con kernel 6.2 o posterior; con un kernel más antiguo, Cursor vuelve a pedir aprobación. Dentro, la red está bloqueada y luego se abre según tu modo de red, que por defecto añade a tu lista los dominios de gestores de paquetes y herramientas. Las escrituras se quedan en el espacio de trabajo, y .git/config, .git/hooks, .vscode y .cursorignore están protegidos. Workspace Trust viene desactivado. Cada conexión MCP necesita aprobación. Los admins de Enterprise fijan las políticas de run mode, protegen el directorio .cursor y limitan los sitios que puede abrir el navegador del agente.
La Security Review de Cursor revisa las pull requests y un Vulnerability Scanner corre de forma programada, ambos en Teams y Enterprise. ¿Es seguro usar Cursor? cubre los ajustes que conviene cambiar el primer día.
¿Es seguro GitHub Copilot?
Copilot tiene dos agentes que evaluar. En VS Code, el agente pregunta antes de los comandos del terminal, con reglas de autoaprobación por comando; el modo restringido de Workspace Trust desactiva los agentes; el sandbox del agente confina los comandos de shell con aislamiento del sistema operativo en las máquinas Windows, macOS y Linux compatibles, con la red saliente permitida por defecto. Las políticas de Enterprise pueden apagar el modo agente, limitar los servidores MCP a un registro y restringir la autoaprobación.
El agente en la nube, que trabaja en GitHub y abre pull requests, tiene las barreras de revisión más estrictas que encontramos. Solo los usuarios con acceso de escritura pueden lanzarlo; empuja a una sola rama; una persona tiene que revisar y fusionar su pull request en borrador; los workflows de GitHub Actions esperan aprobación; su acceso a internet pasa por un firewall. Antes de terminar, revisa su propio código con CodeQL, secret scanning y una consulta de las dependencias nuevas en la GitHub Advisory Database, sin licencia de GitHub Advanced Security. Desde el 9 de junio de 2026, esa validación cubre también a los agentes de terceros que trabajan en tus repositorios, Claude y OpenAI Codex incluidos.
Para equipos regulados, el rastro importa tanto como los controles: los commits del agente en la nube van firmados, y los registros de sesión y los eventos del registro de auditoría están disponibles para los administradores. Nuestro artículo sobre los riesgos y controles de GitHub Copilot responde en detalle a la pregunta de los sectores regulados.
¿Es seguro OpenAI Codex?
Codex empieza estricto. En una carpeta bajo control de versiones, el preset Auto deja al agente escribir en el espacio de trabajo y pedir permiso para todo lo demás; fuera del control de versiones, empieza en solo lectura. «By default, the agent runs with network access turned off.» El sandbox usa Seatbelt en macOS, bubblewrap con seccomp en Linux y WSL2, y un sandbox nativo en Windows. Dentro de un espacio de trabajo con escritura, .git, .agents, .codex y .aws quedan en solo lectura.
Las políticas de aprobación son on-request, never y granular, que mantiene algunas categorías interactivas y rechaza otras; danger-full-access quita el sandbox. Los admins imponen sus requisitos con la configuración gestionada, que puede restringir las políticas de aprobación, la búsqueda web y los servidores MCP permitidos. El agente de seguridad de aplicaciones de OpenAI, Codex Security, analiza repositorios, valida hallazgos y propone parches como producto aparte. Las opciones que relajan todo esto están en nuestro artículo sobre el sandbox y los modos de aprobación de Codex.
¿Es seguro Devin Desktop?
Devin Desktop, que se llamaba Windsurf hasta junio de 2026, ejecuta las sesiones del agente en uno de tres modos: Code pregunta antes de cada comando, Smart deja que «a fast model auto-approve commands it judges safe», y Bypass Permissions los ejecuta salvo que la organización exija aprobación. Las reglas allow, ask y deny afinan esos modos, y «Deny rules have the highest priority.»
Su punto fuerte está del lado del admin. Las reglas deny y ask de la organización mandan sobre las reglas propias de cada miembro y sobre Bypass Permissions. Los admins ponen un tope al nivel de autonomía, imponen el Devin Sandbox en las sesiones del agente local y de la CLI, fijan los dominios que ese sandbox puede alcanzar, mantienen una lista de servidores MCP permitidos, restringen los modelos y despliegan hooks para todo el equipo. En Enterprise, una comprobación de atribución compara el código generado con el código público. Security en Devin Review, el revisor de pull requests de Cognition, busca vulnerabilidades en las pull requests. Nuestra guía de los riesgos y controles de Devin Desktop enumera los valores por defecto que conviene cambiar.
¿Es seguro Google Antigravity?
Antigravity regula el terminal con cuatro presets. Request Review siempre pregunta. Default, el valor por defecto, permite los comandos en el sandbox y pregunta fuera de él. Auto revisa los comandos fuera del sandbox y pregunta por los arriesgados. Turbo lo permite todo, sin sandbox. Deny gana a ask, y ask gana a allow. Leer una página y abrirla en el navegador piden aprobación por defecto, y las herramientas MCP también, en todos los presets salvo Turbo.
El sandbox bloquea archivos sensibles como ~/.ssh y .env, y «sandboxed commands run without network access by default». Funciona en Linux, en macOS y, desde la actualización de agosto de 2026 de Windows 11 24H2, en Windows. Dos excepciones importan a una empresa: en la CLI, el sandbox está apagado salvo que lo actives o uses el modo auto, y las cuentas business y enterprise, que siguen con los ajustes anteriores, tienen que activarlo a mano. El sandbox de Antigravity protege tu portátil, no tu código explica la diferencia.
¿Qué exigir antes de desplegar un editor?
Sea cual sea el editor, cinco ajustes convierten sus funciones en una política:
- El sandbox activo e impuesto. Con managed settings o desde la consola de administración, para que un desarrollador con prisa no pueda apagarlo.
- La red cerrada, con una lista de permitidos. Los registros de paquetes y tus propios hosts, nada más.
- Reglas de denegación sobre los secretos.
.env, claves, credenciales de la nube y los archivos de configuración del propio agente. - El modo bypass apagado.
bypassPermissions, Run Everything,danger-full-access, Bypass Permissions y Turbo son para contenedores desechables. - Una revisión del código antes del commit. La del editor donde exista, tus escáneres donde no, con los registros guardados.
¿Qué no cubre la seguridad integrada de ningún editor?
Tres cosas siguen siendo tuyas. Primero, las reglas propias de tu empresa. Las revisiones integradas buscan clases de vulnerabilidades conocidas; si un reembolso puede superar el importe pagado, o qué servicio puede leer los datos de clientes, no está escrito en ningún sitio que ellas lean. El archivo de indicaciones de Claude Code lo dice: sus reglas son «guidance for the reviewer, not deterministic guardrails». Segundo, una sola política para todos los editores. Un equipo que usa Cursor, Claude Code y Copilot mantiene tres formatos de reglas, tres consolas de administración y tres registros. Tercero, la prueba: cada editor registra lo que hizo su agente en su propio sitio.
Ahí encaja CybeDefend. VibeDefend se instala con un solo comando en Claude Code, Cursor, OpenAI Codex, Google Antigravity, Devin Desktop y GitHub Copilot, y sirve a cada agente las reglas de negocio y de seguridad de tu equipo mientras escribe. Sus guards revisan cada llamada a herramientas en Claude Code, Cursor, OpenAI Codex y Google Antigravity, y bloquean escrituras y lecturas de archivos y comandos de shell en Devin Desktop; GitHub Copilot recibe las reglas, no los guards. Antes del commit, un análisis del diff revisa SAST, infraestructura como código y secretos.
Preguntas frecuentes
¿Cuál es el editor de código con IA más seguro?
Ninguno es seguro por defecto en todas las configuraciones. OpenAI Codex tiene los valores por defecto más estrictos, con sandbox sobre el espacio de trabajo y la red cortada. El agente en la nube de GitHub Copilot tiene las barreras de revisión más estrictas y revisa su propio código. Claude Code y Devin Desktop dan a los admins los controles de política más profundos. La opción más segura es el editor cuyo sandbox, red y política tu equipo vaya a imponer de verdad.
¿Es seguro usar GitHub Copilot en sectores regulados?
Puede serlo, con los controles activados. Las políticas de Enterprise restringen el modo agente, los servidores MCP y la autoaprobación; el agente en la nube necesita que una persona revise y fusione, espera aprobación antes de lanzar workflows, firma sus commits y deja registros de sesión y eventos de auditoría. Lo que aún tienes que enseñar a un auditor es tu propia política: qué repositorios puede tocar y cómo se revisa su código.
¿Cursor ejecuta los comandos del agente en un sandbox?
Sí, en Auto-review, el run mode recomendado, en macOS y en Linux con kernel 6.2 o posterior. Los comandos que no pueden ejecutarse en el sandbox pasan por un clasificador. Run Everything apaga ambos.
¿El sandbox de Claude Code viene activado por defecto?
No. Lo activas con /sandbox o con el ajuste sandbox.enabled, en macOS, Linux o WSL2, y un admin puede exigirlo con managed settings. En Windows nativo, Claude Code ejecuta los comandos sin sandbox.
¿OpenAI Codex tiene acceso a la red por defecto?
No. El agente corre con el acceso a la red cortado hasta que lo actives para el sandbox con escritura en el espacio de trabajo.
¿Devin Desktop es lo mismo que Windsurf?
Sí. Windsurf pasó a llamarse Devin Desktop en junio de 2026. Algunos ajustes de administración siguen diciendo «Windsurf Enterprise», y los controles descritos aquí se aplican a Devin Desktop.
¿Estas funciones integradas sustituyen al SAST y a la revisión de código?
No. Limitan lo que el agente puede ejecutar y detectan vulnerabilidades comunes en lo que escribe. Las reglas de negocio de tu empresa, el riesgo de las dependencias en todo el código y la revisión de lo que llega a producción siguen necesitando sus propios controles.