

En esta página
- ¿Gemini CLI envía mi código a Google?
- ¿Qué inicios de sesión siguen funcionando en noviembre de 2026?
- ¿Google entrena con el código que envía Gemini CLI?
- ¿Cuánto tiempo guarda Google lo que envía Gemini CLI?
- ¿Qué envían las estadísticas de uso de Gemini CLI?
- ¿Qué guarda Gemini CLI en mi propia máquina?
- ¿Puede Gemini CLI leer mi archivo .env?
- ¿Cómo configuro Gemini CLI para código de empresa?
- Lo que ningún ajuste de privacidad cubre
- Preguntas frecuentes
- ¿Gemini CLI manda mi código a Google?
- ¿Gemini CLI entrena sus modelos con mi código?
- ¿Gemini CLI sigue siendo gratis?
- ¿Cómo desactivo la telemetría de Gemini CLI?
- ¿Dónde guarda Gemini CLI el historial de chat?
- ¿Gemini CLI cumple el RGPD?
- ¿Puedo usar Gemini CLI en el trabajo?
- ¿Quién revisa el código que escribe un agente de código?

Sí, Gemini CLI envía tu código a Google. Cada petición lleva tu prompt, el historial de la conversación y el contenido de los archivos y la salida de los comandos que el agente ha recogido, porque así trabaja un agente de código. Lo que Google puede hacer con ello depende de cómo inicias sesión, y la lista de inicios de sesión ha cambiado este año: desde el 18 de junio de 2026, una cuenta personal de Google ya no funciona en Gemini CLI. Quedan una licencia de Gemini Code Assist, una clave de API de Gemini o Vertex AI, cada una con sus condiciones, y de ellas depende también tu encaje con el RGPD. Esta guía responde a cada pregunta con las páginas de Google y con el código de Gemini CLI 0.70.0, que instalamos y leímos el 19 de noviembre de 2026. Para el modelo de amenazas que hay detrás de estos controles, empieza por nuestra guía de seguridad de los agentes de código con IA.
¿Gemini CLI envía mi código a Google?
Sí, todo lo que el modelo necesita para responder, que es más que tu prompt. La documentación del núcleo de Gemini CLI describe lo que hace: enviar los prompts del usuario y recibir las respuestas del modelo, construir los prompts con «el historial de la conversación, las definiciones de herramientas y el contexto de instrucciones de los archivos GEMINI.md», y devolver «los resultados de ejecución de las herramientas al modelo Gemini para seguir procesándolos». Por esa última línea viaja tu código. Cuando el agente lee un archivo, busca en el repositorio o lanza un comando, el resultado vuelve al modelo con la siguiente petición.
Lo que el agente puede abrir sin preguntar es más amplio que lo que puede cambiar. La referencia de herramientas dice que debes aprobar a mano las herramientas que modifican archivos o ejecutan comandos de shell, y la referencia de las herramientas de archivos marca la búsqueda de archivos y la búsqueda de texto con «Confirmation: No». La misma página mantiene esas herramientas dentro de un límite: todas operan dentro de un rootDirectory, el directorio actual o la raíz del espacio de trabajo, «por seguridad». Un comando de shell que apruebas no está atado a esa carpeta, y lo que imprime es salida de herramienta como cualquier otra.
El código de la versión 0.70.0 nombra tres hosts para esas peticiones: cloudcode-pa para un inicio de sesión de Gemini Code Assist, generativelanguage para una clave de API de Gemini y aiplatform para Vertex AI. Hay tres puertas más que se abren solo si las usas. La herramienta de búsqueda web envía a Google Search la consulta que escribió el modelo, y es la API de Gemini la que procesa los resultados. Los servidores MCP son programas de otros: la página de MCP de Google habla de servidores MCP de terceros arbitrarios que podrían «ejecutar código malicioso o registrar tu entorno». Las extensiones pueden traer sus propios servidores MCP.
Lo que nunca sale es lo que el agente nunca lee. El resto de esta guía trata de las dos palancas que se siguen de ahí: las condiciones bajo las que pones el tráfico y lo que el agente puede alcanzar.
¿Qué inicios de sesión siguen funcionando en noviembre de 2026?
Menos de los que dicen las guías antiguas. El 19 de mayo de 2026, el blog para desarrolladores de Google publicó la transición de Gemini CLI a Antigravity CLI: el 18 de junio de 2026, Gemini CLI y las extensiones de IDE de Gemini Code Assist dejarían de atender las peticiones de Google AI Pro y Ultra, y también las de quienes lo usaban sin coste con Gemini Code Assist for individuals. La página de retirada de Google, actualizada el 9 de octubre de 2026, confirma que ocurrió: ya no puedes usar la opción «Login with Google» para acceder a las extensiones de IDE ni a Gemini CLI.
El README del repositorio, que también viaja dentro del paquete de npm, se abre ahora con un aviso: «Enterprise Code Assist only», una herramienta pensada para las licencias Gemini Code Assist Standard y Enterprise y para Code Assist for GitHub en Google Cloud. Añade que el acceso individual gratuito y los planes Google AI Pro y Ultra (Google One) pasaron a Antigravity CLI el 18 de junio de 2026. Su tabla presenta este repositorio como la herramienta de esas organizaciones, «plus legacy paid API / Vertex keys», es decir, más las claves de API de pago y las claves de Vertex que ya existían. La entrada sobre la transición decía lo mismo de las claves: Gemini CLI sigue siendo accesible con claves de API de pago de Gemini y de Gemini Enterprise Agent Platform. Gemini Enterprise Agent Platform es el nombre que Google da ahora a Vertex AI.
| Cómo inicias sesión | Estado el 19 de noviembre de 2026 | Condiciones que se aplican | ¿Google entrena con tu código? |
|---|---|---|---|
| Cuenta de Google con una licencia Gemini Code Assist Standard o Enterprise | Funciona. Sin suscripciones nuevas desde el 9 de octubre de 2026 | Condiciones de Google Cloud | No sin tu permiso |
| Clave de API de Gemini, de pago | Funciona | Condiciones de la API de Gemini, servicios de pago | No |
| Vertex AI | Funciona | Condiciones de Google Cloud | No sin tu permiso ni tu instrucción |
| Clave de API de Gemini, gratuita | El sitio de documentación de Google envía a los usuarios del nivel gratuito a Antigravity CLI. No teníamos clave para probarlo | Condiciones de la API de Gemini, servicios gratuitos | Sí, con revisión humana. No en el EEE, Suiza ni el Reino Unido |
| Cuenta personal de Google: nivel gratuito, Google AI Pro o Ultra | Terminó el 18 de junio de 2026 | Era el aviso de Gemini Code Assist for individuals | Podía, hasta que te negabas |
Dos detalles para un equipo que se organice con esta tabla. La licencia de la primera fila tiene fecha: la página de Google sobre las suscripciones Standard y Enterprise, actualizada el 10 de noviembre de 2026, dice que desde el 9 de octubre de 2026 ya no se pueden comprar suscripciones nuevas de Gemini Code Assist Standard o Enterprise, y detalla hasta cuándo se pueden renovar las existentes. Y la documentación no se ha puesto al día con el aviso: la carpeta de documentación que viaja dentro de la versión 0.70.0 sigue hablando de un «generoso nivel gratuito» y sigue recomendando iniciar sesión con tu cuenta personal de Google. Si una guía te dice que el nivel gratuito decide tu privacidad, mira su fecha.
A un desarrollador que usaba el nivel gratuito se le envía ahora a Antigravity CLI, con otras condiciones. Las condiciones de Antigravity dicen que Google usa las interacciones para «evaluar, desarrollar y mejorar» la investigación, los productos, los servicios y las tecnologías de aprendizaje automático de Google y Alphabet, con un ajuste para cambiarlo. Nuestra guía sobre si Google Antigravity es seguro cubre lo que bloquea su sandbox y lo que recogen sus ajustes.
¿Google entrena con el código que envía Gemini CLI?
Depende del inicio de sesión, y para los tres que quedan para código de empresa, la respuesta de Google es que no.
Con una licencia Gemini Code Assist Standard o Enterprise. Las preguntas frecuentes de Code Assist hacen la pregunta con nuestras palabras, si Gemini CLI usa tus datos para entrenar los modelos Gemini cuando usas una licencia Standard o Enterprise, y responden: «Google no usa tus datos para entrenar nuestros modelos sin tu permiso.» La página sobre cómo usan tus datos los productos Gemini en Google Cloud lo repite: Gemini no usa tus prompts ni sus respuestas como datos para entrenar sus modelos.
Con una clave de API de Gemini de pago. Las condiciones de la API de Gemini, vigentes desde el 23 de marzo de 2026, dicen de los servicios de pago que Google no usa tus prompts (incluidas las instrucciones de sistema asociadas, el contenido en caché y los archivos) ni las respuestas para mejorar sus productos. Añaden que Google los trata conforme a su adenda de tratamiento de datos, la de los productos en los que actúa como encargado del tratamiento. La clave cuenta como de pago con una condición: solo cuando se accede a la API desde un proyecto de Cloud asociado a una cuenta de facturación activa.
Con Vertex AI. La página de Google sobre la plataforma y la retención cero, actualizada el 19 de noviembre de 2026, dice: «Google no usará tus datos para entrenar ni ajustar ningún modelo de IA o ML sin tu permiso o instrucción previos.» Las condiciones del servicio de Google Cloud asumen el mismo compromiso en una cláusula llamada Training Restriction.
Con una clave de API de Gemini gratuita. Las mismas condiciones de la API de Gemini dicen lo contrario para los servicios gratuitos: Google usa el contenido que envías y las respuestas generadas para «proporcionar, mejorar y desarrollar» sus productos, servicios y tecnologías de aprendizaje automático. Y siguen: revisores humanos pueden leer, anotar y procesar tus entradas y salidas de la API. Dan ellas mismas la instrucción: no envíes información sensible, confidencial ni personal a los servicios gratuitos. Los lectores europeos tienen otra regla. En el Espacio Económico Europeo, Suiza o el Reino Unido, las condiciones aplican las reglas de datos del servicio de pago a todos los servicios, incluidos Google AI Studio y la cuota gratuita de la API de Gemini, «aunque se ofrezcan sin coste».
La columna de la izquierda no es una suposición sobre el pasado. El aviso sigue dentro del código de la versión 0.70.0, donde lo muestra el comando /privacy: cuando usas Gemini Code Assist for individuals con Gemini CLI, Google recoge tus prompts, el código relacionado, las salidas generadas, las ediciones de código, información de uso y tus comentarios para proporcionar, mejorar y desarrollar sus productos, servicios y tecnologías de aprendizaje automático. El párrafo siguiente dice que revisores humanos pueden leer esos datos, que antes se desvinculan de tu cuenta de Google y que Google guarda esas copias desvinculadas «hasta 18 meses». La negativa se daba en esa misma pantalla. Si tu equipo usó el nivel gratuito con código de empresa antes de junio de 2026, lo hizo bajo ese texto.
¿Cuánto tiempo guarda Google lo que envía Gemini CLI?
Cada inicio de sesión tiene su respuesta, y Google da una cifra para unos y ninguna para otros.
El tiempo que la API de Gemini guarda prompts y salidas para supervisar abusos, según la página de Google sobre esa supervisión.
Lo máximo que Vertex AI guarda en caché entradas y salidas, una caché que puedes desactivar.
El tiempo que se guardaban las copias revisadas con el inicio de sesión personal que terminó el 18 de junio de 2026.
El tiempo que Gemini CLI guarda cada sesión en tu propio disco por defecto.
Code Assist Standard y Enterprise. La página de seguridad, privacidad y cumplimiento de estas ediciones dice que, como Gemini Code Assist Standard y Enterprise son servicios de Google Cloud sin estado, no almacenan prompts ni respuestas en Google Cloud. Puedes elegir registrarlos tú en un bucket de Cloud Logging. Sobre la ubicación, la página deja claro que Europa no está prometida: el tratamiento suele hacerse en el centro de datos más cercano al origen de la petición, «pero la regionalidad no está garantizada». Enumera ISO 27001, 27017, 27018 y 27701 y SOC 1, 2 y 3 para el servicio, que certifican los controles de Google y no el uso que tú hagas de ellos.
Clave de API de Gemini. La página de supervisión de abusos de la API de Gemini dice que Google conserva esos datos durante cincuenta y cinco (55) días para detectar y prevenir infracciones de su política de usos prohibidos, y que no se usan para entrenar ni ajustar ningún modelo, aparte de los que sirven para aplicar esa política. Las condiciones de pago lo dicen sin número: los prompts y las respuestas se registran «durante un periodo limitado».
Vertex AI. La página de retención cero describe una caché de entradas y salidas que se elimina «como muy tarde 24 horas» después de escribirse, y dice que puedes desactivar la caché por completo. También dice que los prompts pueden registrarse para detectar abusos, en el caso de los clientes cuyo uso de Google Cloud se rige por las condiciones estándar de Google Cloud Platform. Y no regala la retención cero por defecto: para lograrla, los clientes tienen que actuar en cada una de esas áreas. Para el lugar donde se ejecutan las peticiones, Gemini CLI lee GOOGLE, que su guía de autenticación describe como la ubicación de tus recursos de Vertex AI o aquella en la que quieres ejecutar tus trabajos. Es el único de los tres inicios de sesión en el que tú nombras la región, y eso pesa en un expediente de RGPD.
No encontramos ningún plazo de conservación para el contenido marcado en Vertex AI, ni un número detrás del «periodo limitado» de las condiciones de pago. Si tu auditor lo necesita, está en tu contrato con Google.
¿Qué envían las estadísticas de uso de Gemini CLI?
Un segundo flujo, separado de las peticiones al modelo, activado por defecto. Google lo describe en la referencia de configuración: «recogemos estadísticas de uso anonimizadas». Enumera los nombres de las herramientas llamadas, si funcionan y cuánto tardan, el modelo y la duración de cada petición, y la configuración de la CLI. También enumera lo que queda fuera: ni los argumentos que se pasan a las herramientas ni los datos que devuelven, ni el contenido de tus prompts o de las respuestas del modelo, ni el contenido de los archivos.
Instalamos el paquete publicado para ver cómo está hecho. No teníamos sesión de Google ni clave de API, así que esta ejecución muestra el código y los valores por defecto, no una sesión real:
$ npm i --ignore-scripts @google/gemini-cli
$ npx gemini --version
0.70.0

$ npx gemini --list-sessions
Please set an Auth method in your ~/.gemini/settings.json or specify
one of the following environment variables before running:
GEMINI_API_KEY, GOOGLE_GENAI_USE_VERTEXAI, GOOGLE_GENAI_USE_GCA

$ grep -rhoE "https://play\.googleapis\.com/[^\"']+" \
    node_modules/@google/gemini-cli/bundle | sort -u
https://play.googleapis.com/log?format=json&hasfast=true

$ grep -rh "usageStatisticsEnabled ??" \
    node_modules/@google/gemini-cli/bundle | sort -u
    this.usageStatisticsEnabled = params.usageStatisticsEnabled ?? true;
La salida es la que se imprimió, con la ruta de nuestra carpeta personal de pruebas acortada a ~ y la línea larga de error partida. Muestra tres cosas. La versión 0.70.0, publicada el 19 de noviembre de 2026, se niega a abrir una sesión sin credenciales. Sus estadísticas de uso van a una sola dirección, play. Y el valor por defecto es activado: sin ningún ajuste, usage vale true.
Luego está a quién van ligados los eventos. Lo decide la función que construye cada evento, en el código fuente de la misma versión:
// Should log either email or install ID, not both.
if (email) {
  logEvent.client_email = email;
} else {
  logEvent.client_install_id = this.installationManager.getInstallationId();
}
email es la cuenta de Google guardada en caché al iniciar sesión. Con una clave de API o con Vertex AI no hay ninguna, y el evento lleva un identificador de instalación aleatorio. Con una cuenta de Google, que es como inicia sesión una licencia Code Assist, el evento lleva la dirección. La referencia dice que no se recoge información personal, «como tu nombre, tu dirección de correo o tus claves de API». El código de la misma versión rellena client_email. No pudimos iniciar sesión, así que no capturamos ningún evento real; esto es el código tal como se distribuye.
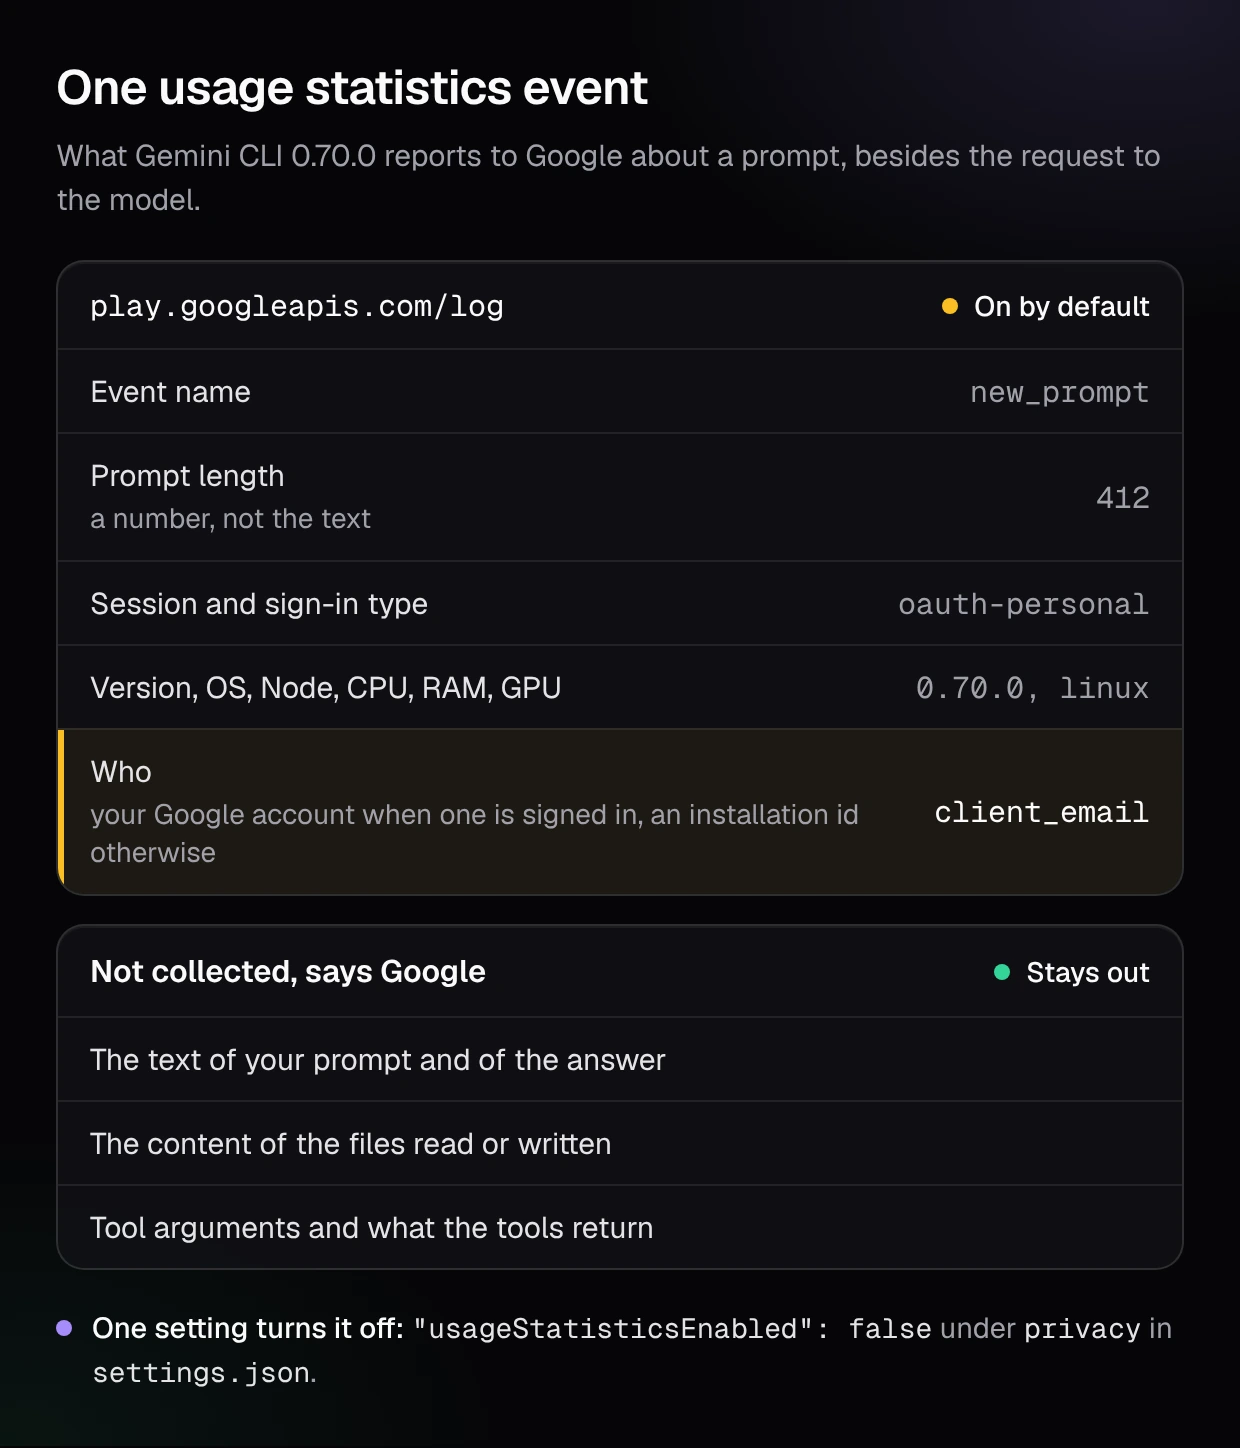
El mismo archivo muestra qué más viaja. Un prompt nuevo se comunica por su longitud, un número. El evento que abre cada sesión de trabajo lleva los nombres de tus servidores MCP y de sus herramientas, el modelo de CPU, la cantidad de RAM y la GPU. En una ejecución de GitHub Actions añade un hash del nombre del repositorio y el nombre del workflow. Un evento va más allá de los contadores: cuando la CLI decide a qué modelo enviar una petición, añade el razonamiento del enrutador sobre esa petición, una frase, mientras telemetry conserve su valor por defecto, true. Los eventos se agrupan y se envían una vez por minuto.
El interruptor es una clave de settings.json:
{
  "privacy": {
    "usageStatisticsEnabled": false
  }
}
No lo confundas con la exportación de OpenTelemetry, que es otra función, pensada para tu propia observabilidad. La página de telemetría da a enabled el valor por defecto false, así que no se exporta nada hasta que lo configuras. Pero cuando un equipo la activa, logPrompts vale true por defecto y los prompts llegan al colector. La guía para empresas de Google lo dice ella misma: en una empresa, asegúrate de que logPrompts esté en false para no recoger información sensible de los prompts.
¿Qué guarda Gemini CLI en mi propia máquina?
Una copia completa de cada sesión, en archivos legibles, durante 30 días. La página de gestión de sesiones enumera lo que se guarda, tus prompts y las respuestas del modelo, y todas las ejecuciones de herramientas, entradas y salidas, y dice dónde: las sesiones se almacenan en ~. También da el plazo: la política por defecto es conservar las sesiones 30 días.
Una salida de herramienta es lo que la herramienta devolvió. Si el agente leyó config o aprobaste git log -p, ese texto se queda en el archivo de sesión un mes, donde lo pueden encontrar las herramientas de copia de seguridad, los clientes de sincronización y cualquiera con acceso al portátil.
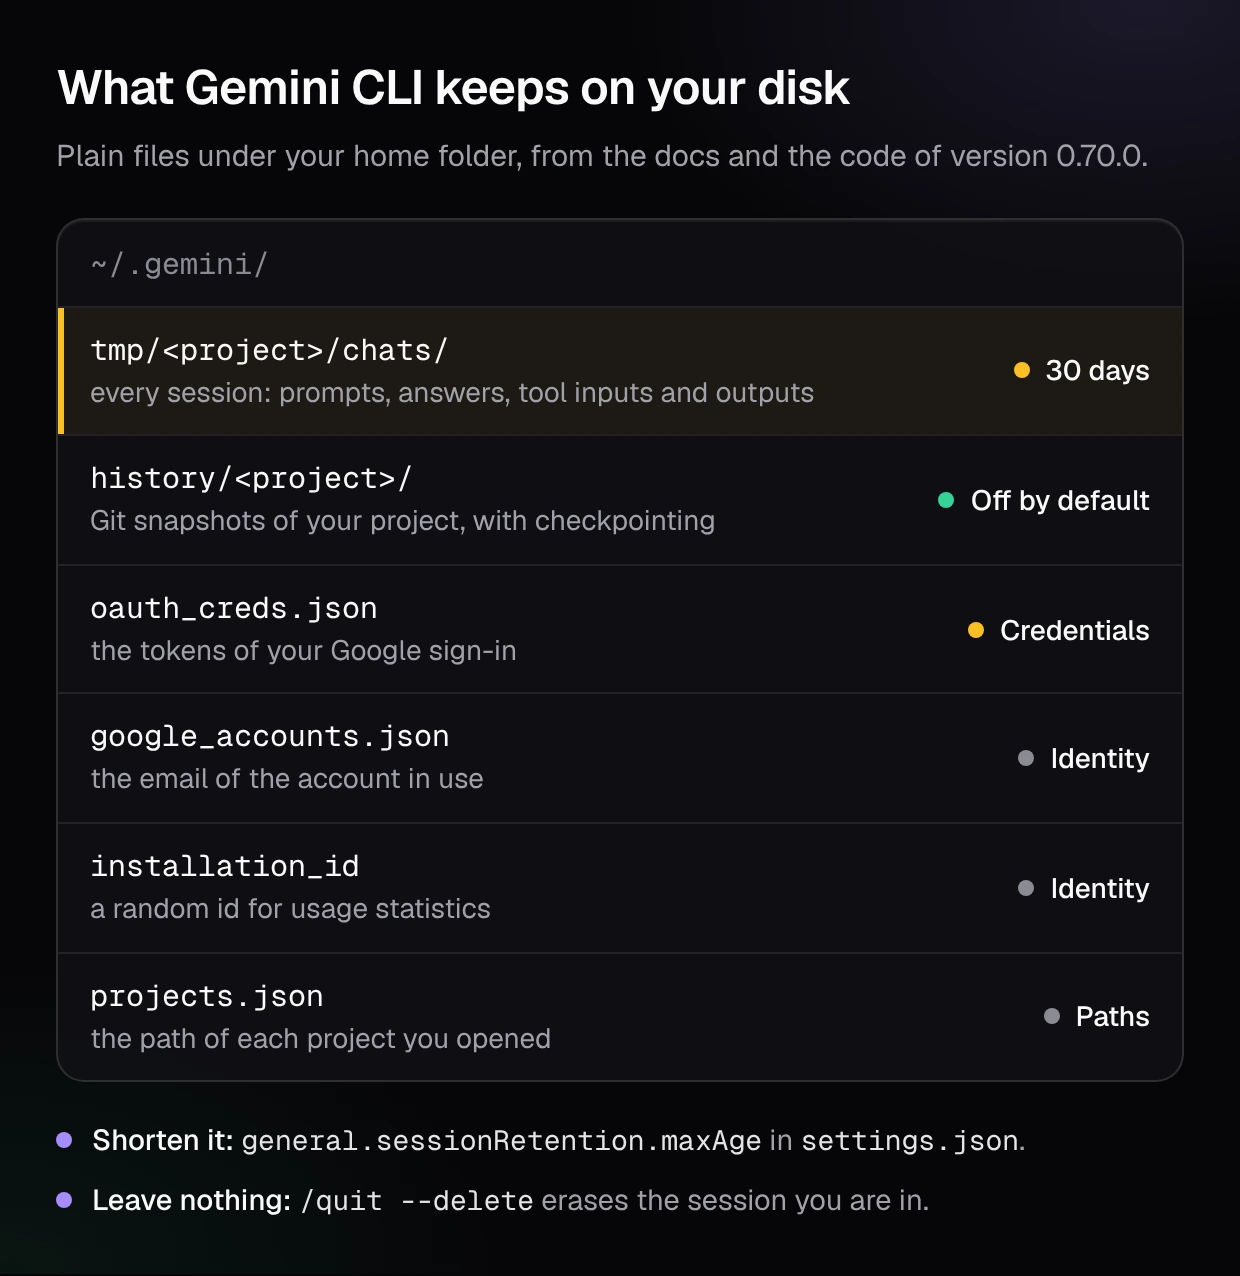
En esa carpeta viven cuatro cosas más:
- Credenciales. Un inicio de sesión de Google se guarda en caché en
~. El código lo escribe con permisos solo para el propietario, y sigue siendo un archivo que un paquete malicioso en tu máquina puede leer./ .gemini /oauth _creds .json - Identidad.
googlecontiene la dirección de la cuenta en uso, e_accounts .json installation_idel identificador aleatorio de las estadísticas de uso. - Rutas de proyectos. En nuestra ejecución,
gemini --list-sessionslanzado en una carpeta llamadaacme-apiescribió~con la ruta completa de esa carpeta, antes de cualquier inicio de sesión./ .gemini /projects .json - Instantáneas, si las pides. Con el checkpointing activado, cada edición de archivo guarda antes «el estado completo de los archivos de tu proyecto» en un repositorio Git en la sombra bajo
~/.gemini/history/. La página dice que la función está desactivada por defecto y que todo ello se almacena localmente en tu máquina.
Dos controles acortan lo que se queda. general admite una duración como "7d", con un suelo: minRetention vale un día por defecto. Y para una tarea puntual con código sensible, la referencia de comandos documenta /quit --delete, que sale y elimina el historial de la sesión actual y sus archivos temporales, la grabación del chat y las salidas de herramientas incluidas.
¿Puede Gemini CLI leer mi archivo .env?
Sí, y por defecto la CLI lo carga ella misma antes de que el agente haga nada. La referencia de configuración dice que la CLI carga automáticamente las variables de entorno desde un archivo .env, empezando por el directorio actual y subiendo. Ese archivo está pensado para las claves de la propia CLI, y los valores acaban en el entorno del proceso.
A partir de ahí, la pregunta es qué heredan los comandos del agente. La referencia describe un enmascarado de las variables cuyo nombre contiene TOKEN, SECRET, PASSWORD o KEY cuando se ejecutan las herramientas, y lo califica de «best effort». El ajuste que lo gobierna, security, vale false por defecto en la misma referencia, y el código distribuido pasa todo el entorno a los comandos de shell cuando está desactivado, fuera de GitHub Actions. Un comando lanzado por el agente puede entonces imprimir una DATABASE_URL, y lo que imprime un comando va al modelo.
Cuatro controles documentados estrechan esto, del más ligero al más pesado:
.geminiignore. La página correspondiente dice que las rutas listadas quedan excluidas «de las herramientas que admiten esta función», y pone como ejemplo el comando@. Los archivos que coinciden con.gitignoretambién se omiten en la búsqueda por defecto. Ninguna de las dos páginas dice que un comando de shell comocat .envse filtre. Los comandos de shell piden tu aprobación en el modo por defecto, así que lee lo que apruebas.- El enmascarado activado. Pon
securityen.environment Variable Redaction .enabled true. - Sin
.envlocal.advancedhace que la CLI ignore los archivos.ignore Local Env .envdel directorio del proyecto. En una carpeta sin confianza ya lo hace: la página de carpetas de confianza dice que la CLI no carga ningún archivo.envdel proyecto y que los servidores MCP no se conectan. - El sandbox. La referencia dice que el sandboxing está desactivado por defecto. Con
--sandboxy Docker o Podman, las herramientas se ejecutan en un contenedor que monta la carpeta de tu proyecto y, según la página del sandbox, queda «aislado del resto de tu sistema»: las claves de tu carpeta personal quedan fuera de alcance. En macOS, el perfil Seatbelt por defecto limita las escrituras al proyecto y sigue permitiendo lecturas amplias de archivos. Un.envdentro del proyecto sigue siendo legible en los dos casos.
El control principal sigue siendo un secreto que no está en el árbol. Una clave guardada en un gestor de secretos e inyectada en tiempo de ejecución no se puede leer, enmascarar mal ni aprobar por error. Es el punto en el que más se diferencian los editores, como muestra nuestra comparación de las funciones de seguridad de seis editores de código con IA.
¿Cómo configuro Gemini CLI para código de empresa?
Decide primero el inicio de sesión, corta después el segundo flujo y reduce luego lo que se queda y lo que el agente puede alcanzar. Gemini CLI lee un archivo de ajustes de sistema que manda sobre los del usuario y los del proyecto: /etc en Linux, /Library en macOS, C: en Windows.
Imponer el inicio de sesión
El ajuste: security, con vertex-ai, gemini-api-key u oauth-personal (la cuenta de Google que lleva una licencia Code Assist). Qué hace: a un desarrollador con otro método se le pide que cambie, y una ejecución sin interfaz termina con un error. Para dejar fuera las cuentas personales de Gmail, la guía de Google añade una cabecera de proxy, X-Goog.
Apagar las estadísticas de uso
El ajuste: privacy. Qué hace: ningún evento hacia play, así que ni la dirección de la cuenta, ni los nombres de los servidores MCP, ni los detalles de hardware salen junto a las peticiones al modelo.
Dejar los prompts fuera de tu telemetría
El ajuste: telemetry. Qué hace: si exportas OpenTelemetry para auditar, el colector recibe las llamadas a herramientas y los tiempos sin el texto de los prompts.
Acortar lo que se queda en el portátil
El ajuste: general, y /quit --delete para trabajos puntuales. Qué hace: los archivos de sesión, con contenido de archivos y salida de comandos, no pasan un mes en ~/.gemini.
Poner los secretos fuera de alcance
El ajuste: security, advanced, un .geminiignore y ninguna clave activa en el repositorio. Qué hace: los comandos del agente dejan de heredar credenciales, y las herramientas de archivos se saltan lo que has listado.
Contener las herramientas
El ajuste: tools.sandbox, y una lista de servidores MCP permitidos con mcp.allowed. Qué hace: los comandos se ejecutan en un contenedor, y solo los servidores que nombró tu organización pueden recibir lo que el agente les envía.
Todo junto, un archivo de sistema para un equipo en Vertex AI queda así. Cada clave sale de la referencia de configuración de Google:
{
  "security": {
    "auth": { "enforcedType": "vertex-ai" },
    "environmentVariableRedaction": { "enabled": true }
  },
  "privacy": { "usageStatisticsEnabled": false },
  "telemetry": { "logPrompts": false },
  "general": { "sessionRetention": { "enabled": true, "maxAge": "7d" } },
  "tools": { "sandbox": "docker" }
}
Ten claro lo que vale este archivo. La guía para empresas de Google avisa de que estos patrones no deben tomarse por una frontera de seguridad infalible, porque un desarrollador con permisos de administrador en su máquina puede saltárselos. Las organizaciones con una licencia Code Assist tienen una capa más fuerte: los controles de administración para empresas se aplican de forma global, los usuarios no pueden anularlos en local, y llegan con MCP y las extensiones desactivados hasta que un administrador los activa.
Las mismas tres preguntas, el inicio de sesión, el segundo flujo y los archivos locales, tienen respuestas distintas en cada agente. Las respondimos para Claude Code y Anthropic, para Codex y OpenAI y para Cursor y su Privacy Mode.
Lo que ningún ajuste de privacidad cubre
Todos los controles de arriba gobiernan lo que Gemini CLI lee, envía y guarda. Ninguno mira lo que el agente escribe, y el código que escribe es una superficie de privacidad por sí sola. Un agente que deja en el código un token que vio en un fixture, que registra el cuerpo completo de una petición con el correo de un cliente dentro, o que devuelve registros que quien llama nunca debió ver ha creado un problema de protección de datos que ningún plazo de retención arregla. La fuga está ahora en tu repositorio y en tus logs de producción.
Para esa parte está hecho CybeDefend Open Source. Un comando en tu agente de código, /cybedefend, lanza una auditoría completa. Primero los escáneres AppSec open source, para el código, las dependencias, los secretos, la infraestructura como código, el CI/CD y los contenedores. Después el escáner de IA, ejecutado por tu agente de código, que va a por los fallos que los escáneres estáticos no ven, lógica de negocio, permisos de acceso y datos que cruzan de un cliente a otro, y demuestra cada fallo con un test de exploit. Sin modelo extra y sin clave de API: la IA es el agente de código que ya usas. Cada hallazgo llega a una sola cola, nuestra plataforma de ASPM agéntico, que alojas en tus servidores.
Estamos abriendo el código de toda nuestra plataforma, y llega pronto. Para ejecutarla sobre tu propio código en cuanto abra, apúntate a la lista de espera de CybeDefend Open Source.
Preguntas frecuentes
¿Gemini CLI manda mi código a Google?
Sí. Cada petición lleva tu prompt, el historial de la conversación y lo que devolvieron las herramientas, incluido el contenido de los archivos que leyó el agente y la salida de los comandos que lanzó. Un archivo que el agente nunca abre no se envía. Qué servicio de Google recibe la petición, y con qué condiciones, depende de cómo iniciaste sesión.
¿Gemini CLI entrena sus modelos con mi código?
Con una licencia Gemini Code Assist Standard o Enterprise, o con Vertex AI, Google dice que no entrena con tus datos sin tu permiso, y con una clave de API de Gemini de pago no usa tus prompts ni las respuestas para mejorar sus productos. Con una clave gratuita, las condiciones lo permiten, con revisión humana, salvo en el EEE, Suiza y el Reino Unido.
¿Gemini CLI sigue siendo gratis?
No. El acceso individual gratuito y los planes Google AI Pro y Ultra dejaron de funcionar en Gemini CLI el 18 de junio de 2026 y pasaron a Antigravity CLI. El README de Google presenta ahora Gemini CLI como una herramienta para organizaciones con una licencia Gemini Code Assist Standard o Enterprise, más las claves de API de Gemini de pago y Vertex AI.
¿Cómo desactivo la telemetría de Gemini CLI?
Pon usage en false dentro de privacy en settings.json, a nivel de usuario o en el archivo de ajustes de sistema para todo un equipo. Eso detiene las estadísticas de uso que se envían a Google. La exportación de OpenTelemetry va aparte y está desactivada por defecto; si la activas, pon telemetry en false.
¿Dónde guarda Gemini CLI el historial de chat?
En ~ en tu propia máquina, con los prompts, las respuestas y las entradas y salidas de cada herramienta, guardados 30 días por defecto. Cambia el plazo con general, o sal con /quit --delete para borrar la sesión actual.
¿Gemini CLI cumple el RGPD?
Ninguna herramienta lo cumple por sí sola: depende del inicio de sesión y de tu contrato. Solo un inicio de sesión te deja nombrar una región, Vertex AI, con la variable GOOGLE. Para Gemini Code Assist Standard y Enterprise, Google dice que el tratamiento suele hacerse cerca de la petición, pero que la regionalidad no está garantizada. Comprueba que el modelo que necesitas existe en la región elegida antes de comprometerte.
¿Puedo usar Gemini CLI en el trabajo?
Sí, con la configuración adecuada: una licencia Code Assist, una clave de pago o Vertex AI, impuesta a todo el equipo, las estadísticas de uso apagadas, los secretos fuera del repositorio, el sandbox activado y sesiones locales cortas. Queda el código que escribe el agente, que necesita sus propias comprobaciones antes de llegar a un commit.
¿Quién revisa el código que escribe un agente de código?
Ningún ajuste de privacidad lo hace: gobiernan lo que se lee, se envía y se guarda. El código necesita escáneres para los patrones conocidos y una prueba para cada fallo que no ven. CybeDefend Open Source hace las dos cosas con un comando en tu agente de código, y llega pronto. Apúntate a la lista de espera de CybeDefend Open Source.