


En esta página
- ¿Qué datos envía Claude Code a Anthropic?
- ¿Anthropic entrena con tus sesiones de Claude Code?
- ¿Cuánto tiempo guarda Anthropic los datos de Claude Code?
- ¿Qué guarda Claude Code en tu propio ordenador?
- ¿Claude Code cumple el RGPD?
- ¿Puede Claude Code leer tu archivo .env?
- ¿Cómo mantener los secretos y el código regulado fuera del alcance de Claude Code?
- Lo que no cubre ningún ajuste de privacidad
- Preguntas frecuentes
- ¿Es seguro usar Claude Code?
- ¿Claude Code envía mi código a Anthropic?
- ¿Anthropic entrena con mi código?
- ¿Cómo desactivo el entrenamiento con mi código en Claude?
- ¿Cuánto tiempo guarda Anthropic los datos de Claude Code?
- ¿Claude Code cumple el RGPD?
- ¿Claude Code tiene certificación SOC 2 o ISO 27001?
- ¿Puede Claude Code leer mi archivo .env?
- ¿Claude Code guarda mi código en mi ordenador?
- ¿Tiene Claude Code servidores en Europa?
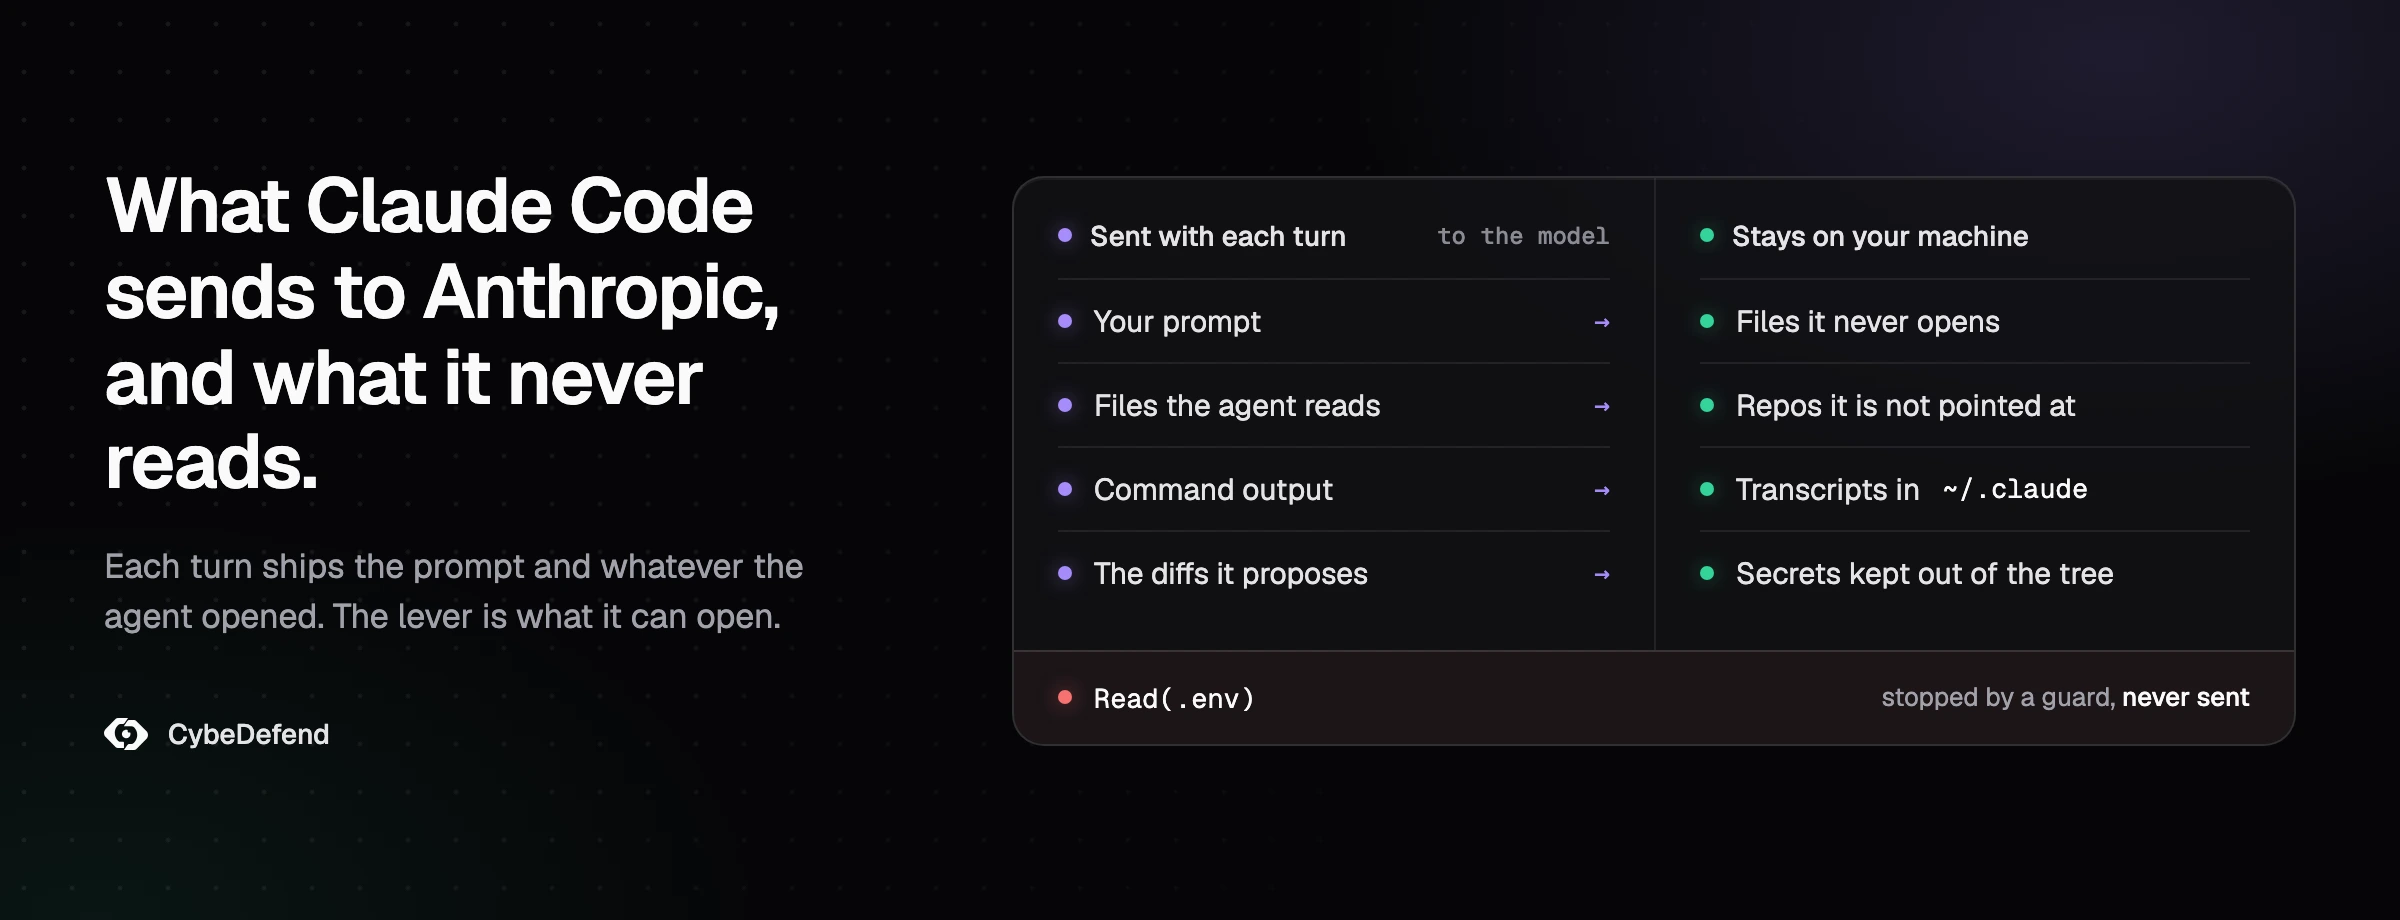
Sí, Claude Code envía tu código a Anthropic. Cada prompt, cada respuesta y todo lo que el agente mete en su ventana de contexto (los archivos que lee, la salida de los comandos que ejecuta) viaja hasta el modelo: así funciona un agente de código. Saber si es seguro para el código de tu empresa depende de preguntas más concretas. La cuenta con la que inicias sesión decide si ese código puede entrenar un modelo y cuánto tiempo se conserva. Una parte se queda en tu disco, en texto plano. El RGPD tiene una respuesta precisa, y no es ni un sí ni un no. Y unos pocos ajustes deciden qué puede abrir el agente. Esta guía responde a cada una con la documentación de Anthropic, consultada el 11 de octubre de 2026.
¿Qué datos envía Claude Code a Anthropic?
Todo lo que el modelo necesita para responder, que es bastante más que tu prompt. La página de uso de datos de Anthropic lo dice desde la primera línea: Claude Code se ejecuta en local y, para hablar con el modelo, envía por la red todos los prompts y todas las respuestas, cifrados con TLS 1.2 o superior.
Lo que casi todo el mundo pasa por alto es qué cuenta como prompt. La página que explica cómo funciona Claude Code enumera lo que cabe en la ventana de contexto: el historial de la conversación, el contenido de los archivos, la salida de los comandos, CLAUDE.md, la memoria automática, las skills cargadas y las instrucciones del sistema. El modelo solo ve esa ventana, así que cada turno lleva, junto a tus palabras, los archivos que el agente ha abierto y lo que han devuelto sus comandos. Si ejecuta cat config o git log -p, lo que imprimen viaja en la siguiente petición.
Tres superficies envían más que una sesión local:
- Claude Code en la web clona tu repositorio en la máquina virtual aislada de la sesión, en Anthropic, que guarda la transcripción para que puedas volver a ella.
- Remote Control, mientras está conectado, guarda la transcripción en los servidores de Anthropic para sincronizarla entre tus dispositivos.
- WebFetch envía a
api.anthropic.comel nombre de host de cada URL que va a descargar, para cotejarlo con una lista de bloqueo de Anthropic. Lo hace «regardless of which model provider you use», uses el proveedor que uses, e incluso con el tráfico no esencial desactivado. Solo sale el nombre de host, ni la ruta ni la página. El ajusteskiplo desactiva.Web Fetch Preflight
Lo que nunca sale es lo que el agente nunca abre, y esa es la palanca de la que trata el resto de esta guía. Con un matiz de la página de seguridad de Anthropic: el límite del directorio de trabajo es una petición de permiso, no un muro, y un comando Bash que apruebas puede escribir en cualquier sitio al que llegue tu usuario.
Si usas Claude Code a través de Amazon Bedrock o de Google Cloud (Vertex AI, ahora llamado Agent Platform), las peticiones van a esa nube y se rigen por sus condiciones. Con Microsoft Foundry depende de dónde esté alojado el modelo: en Azure, los prompts y las respuestas se quedan en Azure, pero los metadatos de uso y el contenido que marcan los sistemas de seguridad de Anthropic siguen yendo a Anthropic; alojado en Anthropic, las peticiones van a su propia infraestructura. Y con cualquier proveedor, la comprobación del nombre de host de WebFetch sigue llegando a Anthropic, según la misma página de uso de datos.
¿Anthropic entrena con tus sesiones de Claude Code?
Depende de cómo hayas iniciado sesión. Con una cuenta personal, sí, si un ajuste está activado. Con una cuenta comercial, no.
En Free, Pro y Max, la página de uso de datos indica que Anthropic entrenará nuevos modelos con los datos de esas cuentas cuando el ajuste esté activado, uso de Claude Code incluido. Es el ajuste que llegó con la actualización de las condiciones para consumidores del 28 de agosto de 2025, que daba a los usuarios existentes hasta el 8 de octubre de 2025 para decidir. En la configuración de privacidad se llama «Help Improve our AI models», y la documentación de Claude Code enlaza directamente a claude.
Desactivarlo no es retroactivo. El mismo anuncio aclara que tus datos seguirán en los entrenamientos ya empezados y en los modelos ya entrenados, y que Anthropic dejará de usar las sesiones guardadas en entrenamientos futuros.
En Team, Enterprise, la API, Bedrock, Google Cloud y Claude Gov, la documentación es tajante: «Anthropic does not train generative models using code or prompts sent to Claude Code under commercial terms». Es decir, con condiciones comerciales no se entrena con tu código ni con tus prompts, salvo que el cliente decida ceder sus datos, por ejemplo a través del Development Partner Program, una adhesión que activa un administrador y que solo existe en la API propia de Anthropic.
Tres vías llevan tu código a Anthropic aunque el entrenamiento esté desactivado, y la política de tu equipo debería nombrarlas:
- El feedback. Según la página de uso de datos,
/feedbackenvía a Anthropic una copia del historial de la conversación, código incluido. Las transcripciones compartidas con/feedback,/bugo/sharese conservan 5 años. En las cuentas personales, un pulgar arriba o abajo guarda también la conversación entera hasta 5 años. - La encuesta de la sesión. La valoración no envía nada más, pero responder «Yes» a la pregunta siguiente sube la transcripción y el log en bruto de la sesión, con el código y el contenido de los archivos tal cual («uploaded as-is»). Se conservan hasta 6 meses y nunca se usan para entrenar.
- Las alertas de seguridad. El centro de privacidad de Anthropic advierte de que las conversaciones marcadas para revisión de seguridad pueden seguir usándose para entrenar los modelos de su equipo de Safeguards.
¿Cuánto tiempo guarda Anthropic los datos de Claude Code?
Treinta días en la mayoría de los usos comerciales, 30 días o 5 años en una cuenta personal, y más en algunas excepciones. Las cifras proceden de la página de uso de datos, de la página de Zero Data Retention y del centro de privacidad.
| Situación | Qué conserva Anthropic |
|---|---|
| Free, Pro o Max, con el entrenamiento activado | Hasta 5 años, en formato desidentificado, para las sesiones nuevas o retomadas después de activar el ajuste |
| Free, Pro o Max, con el entrenamiento desactivado | 30 días |
| Team, Enterprise o API | 30 días, el plazo estándar (las sesiones que puedes volver a abrir en el producto se guardan allí, ver más abajo) |
| Claude for Enterprise con Zero Data Retention | Nada una vez devuelta la respuesta, salvo lo que exijan la ley o la lucha contra los abusos |
| Sesión marcada por infringir la política de uso | Entradas y salidas hasta 2 años; puntuaciones de clasificación de seguridad hasta 7 años |
Transcripciones enviadas con /feedback, /bug o /share | 5 años |
Dos matices para los planes comerciales. En Team y Enterprise, las conversaciones y sesiones de código que el producto te deja reabrir, Claude Code en la web incluido, se guardan en el producto con ese fin, y según el centro de privacidad, los plazos de conservación personalizados de Enterprise no se aplican a las funciones construidas sobre Claude Code en la web. Y en Bedrock o Google Cloud, la conservación sigue la configuración de tu entorno en la nube, no la tabla de Anthropic.
Zero Data Retention pide una lectura atenta. Para Claude Code, su página dice que está disponible para las cuentas de Claude for Enterprise que cumplen los requisitos, que no viene en el plan estándar y que no se activa desde los ajustes de administración: Anthropic lo habilita organización por organización. El centro de privacidad añade la otra vía: una organización con un acuerdo de zero data retention cubre «Claude Code accessed via the API», es decir, Claude Code usado con su clave de API comercial. En los dos casos, no cubre a quien inicia sesión con una cuenta personal o con una clave de API de otra organización, ni los datos que pasan por servidores MCP u otras integraciones externas. Y desde el 9 de junio de 2026, la política de Anthropic sobre los covered models conserva 30 días los prompts y las respuestas de sus modelos de la clase Mythos, Claude Fable 5 y 5.1 incluidos, «on every platform where these models are offered», en todas las plataformas donde se ofrecen. La página de Zero Data Retention los señala como modelos que exigen conservar datos por defecto.
¿Qué guarda Claude Code en tu propio ordenador?
Más de lo que se suele pensar, y en texto plano. Según la página de uso de datos, Claude Code guarda las transcripciones de las sesiones en texto plano en ~/.claude/projects/ durante 30 días por defecto, para que puedas retomarlas. El ajuste cleanupPeriodDays cambia ese plazo: el mínimo es 1 y el valor 0 se rechaza.
Dos archivos más merecen una línea en tu política. La referencia del directorio .claude describe ~ como «Every prompt you've typed, with timestamp and project path»: cada prompt que has escrito, con fecha, hora y ruta del proyecto. Y las transcripciones de las sesiones empezadas o continuadas en Claude Desktop o en Cowork se conservan sin límite de antigüedad, salvo que configures desktop (Claude Code 2.1.248 o posterior).
La consecuencia es concreta. Un secreto que el agente leyó pasa, por defecto, un mes en una transcripción en disco, al alcance de las copias de seguridad, de los clientes de sincronización y de cualquiera con acceso al portátil. Acortar la conservación cuesta poco; que el secreto no se lea nunca es mejor.
¿Claude Code cumple el RGPD?
Ninguna herramienta cumple el RGPD por sí sola: lo que puede cumplirlo es el uso que haces de ella, y Anthropic te da los documentos para justificarlo. Esto es lo que te pedirá tu delegado de protección de datos, según el plan:
- Quién es responsable. En las cuentas personales (Free, Pro y Max) del Espacio Económico Europeo, el Reino Unido y Suiza, la política de privacidad de Anthropic, en vigor desde el 10 de septiembre de 2026, designa como responsable del tratamiento a «Anthropic Ireland, Limited» e indica cómo contactar con su delegado de protección de datos. En el uso comercial (Team, Enterprise y la API), Anthropic es encargado del tratamiento conforme a su Data Processing Addendum, en vigor desde el 24 de febrero de 2025, que incorpora las cláusulas contractuales tipo (módulos dos y tres) bajo la ley irlandesa. Ese contrato forma parte automáticamente de las Commercial Terms; en Bedrock o Google Cloud mandan las condiciones de esa plataforma.
- Dónde se almacenan los datos. En Estados Unidos. La respuesta de Anthropic sobre servidores en la UE explica que el tráfico puede encaminarse a Estados Unidos, Europa, Asia y Australia, y remata: «Note that data is stored in the US», los datos se almacenan allí. En la API de Claude, los ajustes de residencia de datos solo ofrecen la inferencia en
"global"o en"us", y la única geografía de workspace disponible, la que fija el almacenamiento, es"us". - Cómo mantener las peticiones en la UE. A través de una nube. La documentación de Claude Code recoge un prefijo de inferencia
euen Amazon Bedrock (ANTHROPIC) y una ubicación multirregión_BEDROCK _REGION _PREFIX= eu euen Google Cloud (CLOUD_ML_REGION=eu). Los modelos disponibles varían según la región: comprueba el tuyo antes de comprometerte. - Qué certificaciones tiene Anthropic. Su centro de privacidad enumera ISO 27001:2022, ISO/IEC 42001:2023, SOC 2 Type I y Type II, y una configuración preparada para HIPAA. Certifican los controles de Anthropic, no tu uso.
Los reguladores europeos ya han dicho qué esperan de quien despliega estas herramientas, y encaja con esos interruptores. En España, la AEPD publicó en febrero de 2026 la versión 1.2 de «Inteligencia artificial agéntica desde la perspectiva de protección de datos», el único texto de un regulador que hemos encontrado dedicado a los agentes. La guía se presenta como «una introducción a las cuestiones de protección de datos que pueden surgir cuando responsables y encargados de tratamiento decidan utilizar sistemas de IA agéntica para implementar tratamientos de datos personales»: justo la situación de un equipo que abre su repositorio a Claude Code. En Francia, la CNIL, en sus primeras precisiones sobre el despliegue de una IA generativa del 18 de julio de 2024, pide determinar hasta qué punto el proveedor puede reutilizar los datos que recibe y adaptar el uso en consecuencia. En Alemania, la conferencia de autoridades de protección de datos (DSK), en su guía sobre IA y protección de datos del 6 de mayo de 2024, prefiere las aplicaciones que no entrenan con las entradas y propone configurar las cuentas de los empleados para que ninguna entrada entrene un modelo y no se guarde historial más allá de la sesión.
En la práctica, la pregunta del RGPD rara vez va del código fuente, sino de los datos personales que hay a su lado: fichas de clientes en los fixtures, un volcado de producción en tmp/, correos en un archivo de log, claves de bases de datos llenas de personas. Esos son los archivos que hay que dejar fuera del alcance del agente.
¿Puede Claude Code leer tu archivo .env?
Sí, si está en el proyecto y nada se lo prohíbe. En enero de 2026, The Register lo comprobó con Claude Code 2.1.12: con .env incluido en un .claudeignore, pidieron a Claude que leyera el .env y lo leyó («We asked Claude to read the .env file and it did so»); una regla deny en settings.json, en cambio, lo bloqueó. La página de permisos de Anthropic ya no deja dudas: un .claudeignore «has no effect», no sirve de nada, y sus entradas deben pasar a reglas Read en deny.
La solución documentada es una regla deny, adaptada aquí del ejemplo de Anthropic en la página de ajustes:
{
  "permissions": {
    "deny": [
      "Read(./.env)",
      "Read(./.env.*)"
    ]
  }
}
Tres detalles deciden si aguanta. Read(./.env) solo coincide en el directorio donde arrancó Claude Code, mientras que Read(.env) sin ruta sigue las reglas de gitignore y coincide a cualquier profundidad: en un monorepo hace falta la forma sin ruta. Una regla deny cubre las herramientas de archivos de Claude, los comandos de archivos que Claude Code reconoce en Bash (cat, head, tail, sed, tee) y las redirecciones, pero no un script de Python o de Node que abre los archivos por su cuenta. Y grep -r queda en zona gris: la página de permisos dice que la regla no se le aplica, el changelog de la 2.1.259 dice que ahora pide confirmación («now asks»), y una incidencia abierta (#91690) informa de que la corrección no se reproduce en Windows con la extensión de VS Code. Para un bloqueo que respete cualquier proceso, la documentación remite al sandbox, donde sandbox se mantiene incluso dentro de un permiso de lectura más amplio. El sandbox documenta también una trampa: los comandos aislados heredan las variables de entorno de Claude Code, secretos incluidos, salvo que configures CLAUDE.
Aquí encaja también una barrera. VibeDefend, la capa que CybeDefend instala en Claude Code, Cursor y Codex, trae barreras con reglas para estas lecturas, activadas por defecto. Su regla para .env bloquea las herramientas Read, Glob y Grep sobre **/.env y **/.env.* (salvo plantillas como .env.example). Una segunda bloquea los archivos de secretos por su nombre (secrets.*, credentials.json). Una tercera cierra la vía del shell: cat, grep, jq, cp y compañía, y runtimes como node -e o python -c apuntados a un archivo de secretos. Hacer echo de una variable con nombre de secreto también se bloquea, y volcar el entorno completo genera un aviso. La decisión se toma en tu portátil, antes de que la herramienta se ejecute, así que una lectura bloqueada no envía nada al modelo.
Una barrera que analiza el texto de los comandos es un cinturón de seguridad, no un muro. La nota GuardFall de la Cloud Security Alliance, de julio de 2026, se saltó con inyección de shell las barreras de comandos de 10 de 11 agentes open source (Claude Code no estaba entre los probados), y su conclusión vale para cualquier herramienta de este tipo, la nuestra incluida: estas barreras «cannot be trusted as a primary control», no pueden ser el control principal. El control principal es que el secreto no esté en el árbol.
¿Cómo mantener los secretos y el código regulado fuera del alcance de Claude Code?
Primero la cuenta, después lo que el agente puede abrir y, al final, lo que queda en el disco. De mayor a menor impacto:
- Elige la identidad según los datos. El código de la empresa pasa por una licencia Team o Enterprise, una clave de API de la organización, o Bedrock o Google Cloud, nunca por una cuenta personal. Lo que debe quedarse en la UE va por el prefijo
eude Bedrock o la ubicacióneude Google Cloud. - En un plan personal, revisa el interruptor. «Help Improve our AI models», en Privacy. Y avisa al equipo de que
/feedbacky el «Yes» de la encuesta siguen enviando la transcripción. - Saca los secretos vivos del árbol. Un gestor de secretos que los inyecta en tiempo de ejecución vale más que cualquier regla. Lo que no está en disco no se puede leer.
- Prohíbe las lecturas de forma centralizada.
Read(.env),Read(.env.*)y tus propias rutas de secretos en los managed settings, para que la regla valga para todos los desarrolladores. Borra.claudeignore: no hace nada. - Activa el sandbox en las rutas que importan.
sandboxbloquea cualquier proceso, scripts incluidos, y.filesystem .deny Read CLAUDEquita las credenciales del entorno que heredan los comandos del agente._CODE _SUBPROCESS _ENV _SCRUB - Reduce lo que queda en disco. Baja
cleanupPeriodDays, configuradesktope incluyeSession Cleanup Period Days ~en tu política de portátiles./ .claude /history .jsonl - Corta el tráfico opcional.
CLAUDEdesactiva las actualizaciones automáticas, la telemetría, los informes de errores y_CODE _DISABLE _NONESSENTIAL _TRAFFIC= 1 /feedback. No detiene la comprobación de WebFetch; eso lo haceskip. Las métricas, por cierto, «never include your code, prompts, or file paths»: ni tu código, ni tus prompts, ni tus rutas.Web Fetch Preflight - Vigila tu propia observabilidad. OpenTelemetry viene desactivado y oculta los prompts. Si activas
OTELu_LOG _USER _PROMPTS OTEL, el código y las conversaciones se copian en tu colector, que entonces necesita la misma protección que el código._LOG _RAW _API _BODIES - Busca secretos antes de que se lean y antes del commit. Una clave que un escáner te señala hoy es una clave que la próxima sesión ya no cargará en su contexto.
Lo que no cubre ningún ajuste de privacidad
Todos los controles anteriores gobiernan lo que Claude Code lee y envía. Ninguno gobierna lo que escribe, y ese código es un frente de privacidad por sí mismo. Un agente que deja incrustado un token que vio en un fixture, que manda a los logs el cuerpo entero de una petición con el correo de un cliente, o que devuelve registros que quien los pide no tenía permiso para ver, ha creado un problema de protección de datos que ningún plazo de conservación arreglará, porque la fuga ya vive en tu repositorio y en tus logs de producción.
Esa es la capa que añade VibeDefend mientras el agente escribe. Sirve tus reglas de negocio y de seguridad en la línea que se está editando, detiene la acción peligrosa antes de que se ejecute y, antes del commit, analiza el diff en busca de hallazgos de SAST, IaC y secretos. Y ya que este artículo va de adónde viaja el código, te contamos adónde viaja el tuyo con nosotros. Las barreras deciden en tu portátil. Para servir las reglas que corresponden a la línea que se escribe, VibeDefend envía un fragmento breve de ese código al backend de CybeDefend, en la región UE o EE. UU. que eliges al instalar; el análisis previo al commit envía los archivos modificados; y tu código nunca se usa para entrenar un modelo. La página de seguridad detalla qué se conserva y dónde.
Las reglas servidas en la línea logran además algo que un archivo no logra. En el estudio controlado de CybeDefend, un mismo agente que trabajó treinta tickets rompió 2,28 reglas por ticket sin ninguna herramienta, 2,27 con un archivo de reglas mantenido a mano en el repositorio y 0,28 con VibeDefend. Nuestro artículo sobre si Claude Code respeta CLAUDE.md explica por qué el archivo cambia tan poco.
Para completar el panorama, lee la guía de riesgos de seguridad de Claude Code y la dedicada a --dangerously-skip-permissions. Si te preguntas si Claude es más seguro que ChatGPT para tu código, compara los agentes: la misma pregunta para Codex y OpenAI tiene sus propias respuestas, con la misma lógica de cuenta personal frente a cuenta de empresa. Y si vas a desplegar Claude Code sobre código que no puede salir de casa, hablemos.
Preguntas frecuentes
¿Es seguro usar Claude Code?
Puede serlo, bien configurado: una cuenta comercial en lugar de un inicio de sesión personal, los secretos fuera del proyecto y prohibidos por regla, el sandbox activado en las rutas sensibles, poca conservación local y nada de /feedback con código de clientes. Queda el código que escribe el agente, que necesita sus propias comprobaciones antes de llegar a un commit.
¿Claude Code envía mi código a Anthropic?
Sí. Cada petición lleva tu prompt y todo lo que hay en la ventana de contexto del agente, incluido el contenido de los archivos leídos y la salida de los comandos ejecutados, cifrado en tránsito. Un archivo que el agente nunca abre nunca se envía. Con Bedrock o Google Cloud, las peticiones van a esa nube, aunque la comprobación de nombres de host de WebFetch sigue llegando a Anthropic.
¿Anthropic entrena con mi código?
Con una cuenta Free, Pro o Max, Anthropic entrena con tus sesiones de Claude Code solo si el ajuste «Help Improve our AI models» está activado. Con Team, Enterprise, la API, Bedrock o Google Cloud, no entrena con ellas; la única excepción es una organización que se adhiere al Development Partner Program, que solo existe en la API propia de Anthropic.
¿Cómo desactivo el entrenamiento con mi código en Claude?
En un plan personal, desactiva «Help Improve our AI models» en los ajustes de Privacy de claude.ai. Vale para las sesiones futuras; los entrenamientos ya empezados conservan los datos. La otra vía es una licencia Team o Enterprise, una clave de API de la organización, Bedrock o Google Cloud, donde no se entrena por defecto. Con código sensible, evita /feedback y el «Yes» de la encuesta: los dos envían la transcripción.
¿Cuánto tiempo guarda Anthropic los datos de Claude Code?
En una cuenta personal, 30 días con el entrenamiento desactivado y hasta 5 años con él activado. En Team, Enterprise y la API, 30 días como estándar. Las sesiones marcadas por infringir la política de uso guardan entradas y salidas hasta 2 años, y las transcripciones de /feedback, 5 años. Zero Data Retention existe para las organizaciones de Claude for Enterprise que cumplen los requisitos y para las organizaciones de la API con un acuerdo de zero data retention, y siempre lo concede Anthropic.
¿Claude Code cumple el RGPD?
Se puede usar de forma conforme al RGPD, pero justificarlo le corresponde a tu organización. En Team, Enterprise y la API, Anthropic ofrece un Data Processing Addendum con cláusulas contractuales tipo bajo la ley irlandesa; en las cuentas personales (Free, Pro y Max) de Europa, el responsable del tratamiento es Anthropic Ireland. Los datos se almacenan en Estados Unidos, y para que las peticiones se queden en la UE hay que pasar por Bedrock o Google Cloud.
¿Claude Code tiene certificación SOC 2 o ISO 27001?
Anthropic incluye SOC 2 Type I y Type II, ISO 27001:2022 e ISO/IEC 42001:2023 entre sus certificaciones, además de una configuración preparada para HIPAA en Claude for Enterprise. Cubren sus propios controles. Tu auditor de SOC 2 seguirá preguntando cómo ha configurado tu equipo Claude Code: qué cuentas, qué reglas deny, qué plazos de conservación.
¿Puede Claude Code leer mi archivo .env?
Sí, salvo que se lo prohíbas. Añade Read(.env) y Read(.env.*) a la lista deny de settings.json; un .claudeignore no tiene ningún efecto. La regla cubre las herramientas de archivos de Claude y los comandos de shell que reconoce, como cat, pero no los scripts que abren el archivo por su cuenta: activa el sandbox para un bloqueo a nivel de sistema operativo y saca los secretos vivos del proyecto.
¿Claude Code guarda mi código en mi ordenador?
Sí. Las transcripciones de las sesiones, con todo lo que el agente ha leído, se guardan en texto plano en ~/.claude/projects/ durante 30 días por defecto, ajustables con cleanupPeriodDays (mínimo 1). Cada prompt que escribes acaba en ~, y las transcripciones de Claude Desktop y Cowork se conservan sin límite de antigüedad salvo que configures desktop.
¿Tiene Claude Code servidores en Europa?
Anthropic puede encaminar tráfico a Europa, pero almacena los datos en Estados Unidos, y su API no ofrece hoy ninguna opción europea: la inferencia corre en una geografía global o en Estados Unidos. Para mantener las peticiones en Europa, usa Claude Code a través de Amazon Bedrock con el prefijo eu o de Google Cloud con la ubicación multirregión eu, bajo las condiciones de esa nube, y comprueba que tu modelo esté disponible allí.