

En esta página
- ¿Qué datos envía Cursor y a quién?
- ¿Cursor cumple el RGPD?
- ¿Cursor guarda tu código?
- Privacy Mode o Privacy Mode (Legacy): ¿en qué se diferencian?
- ¿Cursor entrena con tu código?
- ¿Qué modelos guardan tus datos aunque tengas Privacy Mode?
- ¿Qué plan debe usar una empresa con Cursor?
- Lo que no cubre el Privacy Mode de Cursor
- Preguntas frecuentes
- ¿Cursor cumple el RGPD?
- ¿Cursor guarda mi código?
- ¿Cursor entrena con mi código?
- ¿Qué diferencia hay entre Privacy Mode y Privacy Mode (Legacy)?
- ¿Privacy Mode viene activado por defecto?
- ¿Cursor tiene zero data retention?
- ¿Cursor tiene certificación SOC 2?
- ¿Con mi propia clave de API, mi código deja de pasar por Cursor?
- ¿Los Cloud Agents guardan mi código?
- ¿Cursor puede leer mi .env aunque tenga Privacy Mode activado?
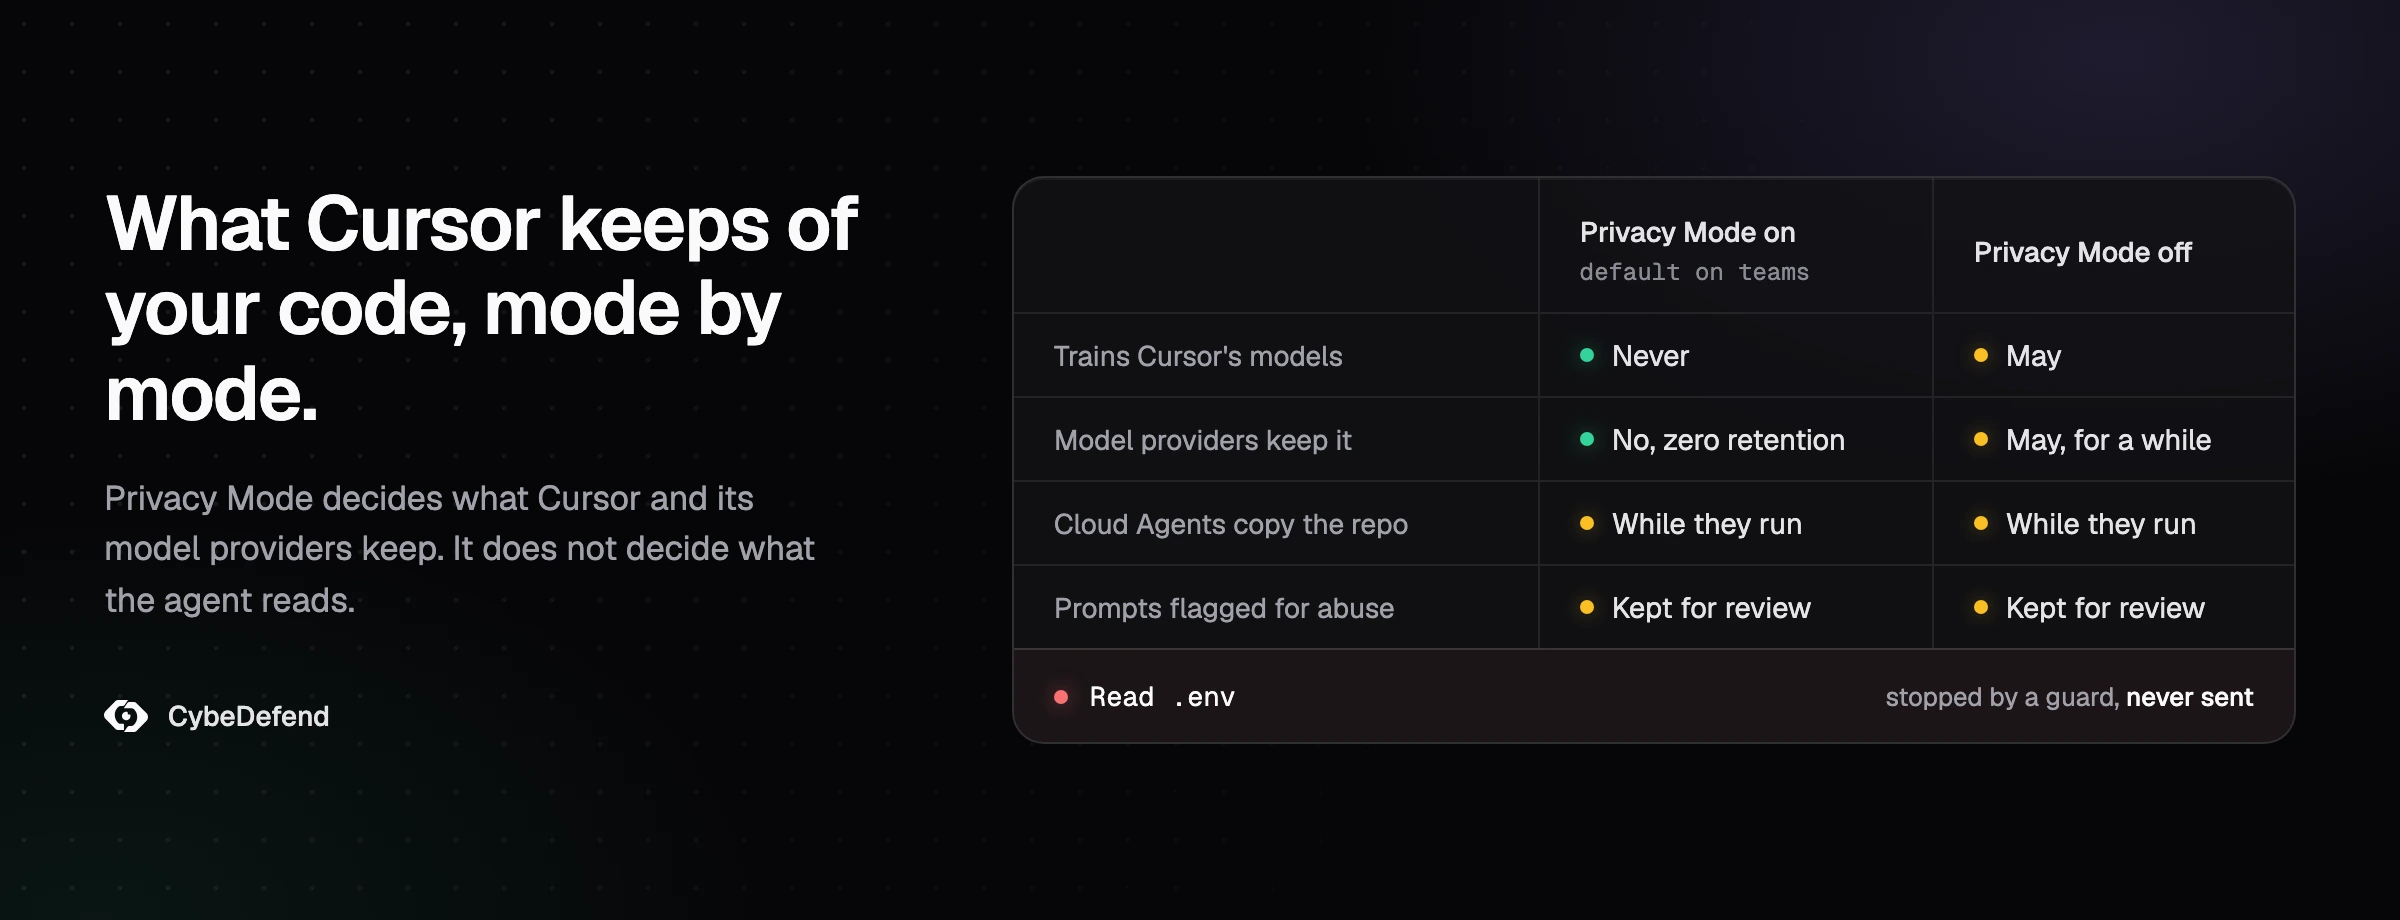
Cada vez que usas una función de IA, Cursor envía tu código a sus propios servidores y a los proveedores de modelos: así es como monta el prompt. Que luego lo conserve, o que pueda entrenar con él, depende de un ajuste y de unas pocas funciones. Con Privacy Mode activado, Cursor no entrena con tu código y sus proveedores de modelos no lo guardan, salvo en unas excepciones que la propia documentación enumera. Con Privacy Mode desactivado, puede guardarlo y entrenar con él, y Cursor, comprado por SpaceX en agosto de 2026, desarrolla sus modelos Grok con la división de IA de SpaceX. Los Cloud Agents guardan una copia de tu repositorio mientras trabajan. Y nada de todo eso decide qué puede abrir el agente en tu disco. Esta guía responde a cada pregunta con las páginas del propio Cursor y los documentos que SpaceX ha registrado ante la SEC, consultados el 21 de octubre de 2026.
¿Qué datos envía Cursor y a quién?
Cursor envía tus prompts y el código que el agente necesita a su propio backend y, desde ahí, a los proveedores de modelos. Su página de privacidad y gobierno de datos distingue dos flujos que salen de tu máquina: las peticiones a los LLM y los Cloud Agents. El primero lo genera cualquier desarrollador: «Cuando usas funciones de IA, enviamos prompts y contexto de código a proveedores de modelos de lenguaje como OpenAI, Anthropic y Google. Si usas los modelos propios de Cursor (por ejemplo, Composer), tus datos también pueden pasar por nuestros proveedores de inferencia».
Lo que se le escapa a casi todo el mundo es el paso intermedio. La página de uso de datos de Cursor, actualizada por última vez el 3 de septiembre de 2026, lo deja claro: «Aunque uses tu clave de API, ¡tus peticiones seguirán pasando por nuestro backend! Ahí es donde hacemos el montaje final del prompt». Con tu propia clave cambia quién sirve el modelo, no quién ve la petición. Y de paso te quedas fuera de los acuerdos de zero data retention de Cursor: la página de ayuda sobre privacidad avisa de que el ZDR «no se aplica cuando usas tus propias claves de API», y pasa a regir la política de tu proveedor.
Además, este año ha cambiado quién recibe esas peticiones. La lista de subencargados de Cursor incluye a SpaceXAI, en Estados Unidos, como proveedor de inferencia, junto a OpenAI, Anthropic, Google, Meta y los proveedores que alojan los modelos propios de Cursor; entre el 11 de septiembre y el 8 de octubre de 2026 se añadieron cuatro subencargados de inferencia. En los planes Free y Plus, según la página de modelos disponibles, solo se ofrecen los modelos propios de Cursor: Grok 4.7, 4.6 y 4.5, desarrollados con SpaceXAI, y Composer 2.5. OpenAI, por su parte, anunció el 28 de agosto de 2026 que piensa poner fin a su contrato con Cursor y propone cortar el servicio el 12 de noviembre de 2026.
El contexto de código va mucho más allá del archivo que estás editando. Es todo lo que el agente mete en la petición: los archivos que ha abierto, los resultados de sus búsquedas, la salida de los comandos que ha lanzado. Un archivo que el agente no lee no viaja, y la búsqueda ya no crea una copia de tu código en la nube: la documentación de búsqueda de Cursor explica que Instant Grep indexa en tu máquina y que Cursor «no almacena embeddings de tu base de código para la búsqueda». Cursor también guarda en caché el contenido de los archivos en sus servidores para ahorrar ancho de banda, según la página de uso de datos: «Los archivos se cifran con claves únicas generadas en el cliente, y esas claves solo existen en nuestros servidores mientras dura una petición. Todo el contenido en caché es temporal y nunca se almacena de forma permanente».
Hay dos flujos que van por libre. Tus servidores MCP y tus conectores, igual que la búsqueda @Web, son «servicios independientes, cada uno con su propia región», en palabras de la página de gobierno de datos, y se rigen por sus propias condiciones. Y Grok Bot, el agente que llegó en agosto de 2026 y que se puede usar con una cuenta de Cursor, «funciona en una superficie de producto aparte, con sus propios flujos de datos», según la página de ayuda sobre privacidad. Su página de seguridad añade que Privacy Mode se le aplica, que sus ordenadores están en Estados Unidos y conservan los archivos en un disco persistente de una sesión a otra, y que «la lista de modelos permitidos del equipo no se aplica a Grok Bot».
¿Cursor cumple el RGPD?
Cursor se puede usar conforme al RGPD con un plan Teams o Enterprise, que incluye un DPA. Ninguna herramienta cumple por sí sola: lo que examina un regulador es el uso que haces de ella. Estos son los datos que te va a pedir tu delegado de protección de datos:
- Quién responde de qué. En un plan Teams o Enterprise, Anysphere, la empresa que edita Cursor, actúa como encargado del tratamiento conforme a su Data Processing Addendum, actualizado por última vez el 5 de noviembre de 2025, que se aplica a través del Master Services Agreement. En un plan individual, «el DPA no se aplica; el tratamiento de tus datos se rige por la Política de Privacidad», según la página de ayuda sobre privacidad, y es la política de privacidad, actualizada el 11 de octubre de 2026, la que regula cómo usa Anysphere tus datos.
- Qué recoge el DPA. Las cláusulas contractuales tipo de 2021 (módulo dos, de responsable a encargado, y módulo tres, para los subencargados), la Comisión de Protección de Datos de Irlanda como autoridad de control competente, la ley irlandesa, la notificación de una violación de datos personales en 48 horas, la supresión o devolución de los datos personales en los 30 días siguientes a la solicitud una vez terminado el servicio y el Marco de Privacidad de Datos UE-EE. UU. como posible mecanismo de transferencia.
- Adónde van los datos. Sobre todo, a Estados Unidos. La lista de subencargados de Cursor indica que su infraestructura está «alojada principalmente en la región de AWS de EE. UU., con algunos servicios críticos para la latencia en Europa y Singapur», y la política de privacidad advierte a los usuarios del Espacio Económico Europeo de que sus datos «pueden transferirse a nuestros servidores de Estados Unidos». La página de gobierno de datos ofrece a los clientes Enterprise una residencia de datos solo en EE. UU.; la «cobertura solo de inferencia para la UE y el Reino Unido está disponible bajo petición», y un soporte europeo más amplio está «en desarrollo activo». Hoy no hay opción de almacenamiento en la UE.
- Qué certificaciones tiene Cursor. Su página de seguridad enumera las certificaciones AIUC-1, ISO/IEC 27001:2022 e ISO/IEC 42001:2023 y una atestación SOC 2 Type II, con los informes disponibles bajo petición en su portal de confianza, y Cursor solo firma acuerdos de socio comercial HIPAA (BAA) en Enterprise. Certifican los controles de Cursor, no tu uso.
Los reguladores europeos ya han dicho qué esperan de quien despliega estas herramientas. En España, la AEPD publicó en febrero de 2026 sus orientaciones sobre «Inteligencia artificial agéntica desde la perspectiva de protección de datos». En Alemania, la conferencia de autoridades de protección de datos (DSK), en su guía sobre IA y protección de datos del 6 de mayo de 2024, prefiere las aplicaciones que no usan las entradas para entrenar y propone configurar las cuentas de los empleados de forma que ninguna entrada entrene un modelo. En Francia, la CNIL, en sus primeras precisiones sobre el despliegue de una IA generativa del 18 de julio de 2024, pide a quien la despliega que determine hasta qué punto el proveedor puede reutilizar los datos que recibe. Llevadas a Cursor, las guías alemana y francesa apuntan a los mismos dos interruptores: un plan comercial con DPA y Privacy Mode impuesto.
En la práctica, lo que importa para el RGPD no suele ser el código fuente, sino los datos personales que lo rodean: fichas de clientes en los fixtures, un volcado de producción en una carpeta temporal, correos en un log, claves de bases de datos llenas de personas. Esos son los archivos que hay que dejar fuera del alcance del agente.
¿Cursor guarda tu código?
Con Privacy Mode activado, Cursor no guarda tu código en las peticiones normales, salvo una caché cifrada temporal y dos excepciones: los Cloud Agents y los prompts marcados por abuso. Con Privacy Mode desactivado, puede guardarlo y entrenar con él.
Sobre la excepción principal, la página de gobierno de datos no deja lugar a dudas: «Los Cloud Agents son la única función que obliga a Cursor a almacenar código. A diferencia de las peticiones a los LLM, los Cloud Agents necesitan acceder a tu repositorio durante un tiempo para hacer cambios». La visión general de seguridad de los Cloud Agents detalla después cuánto se conserva cada tipo de dato:
| Lo que genera un Cloud Agent | Dónde se guarda | Cuánto tiempo |
|---|---|---|
| El repositorio descargado y los artefactos de compilación | La VM aislada del agente | Se recicla cuando la ejecución queda inactiva |
| Las instantáneas de la VM, con el código clonado | Una capa de instantáneas cifrada | Se borran tras 30 días seguidos sin actividad |
| Prompts, respuestas, llamadas a herramientas y contexto de los diffs | El backend de Cursor, con claves propias de cada agente | Sin límite por defecto, se pueden borrar cuando quieras |
| Los secretos y tokens que configuras | Un almacén de credenciales cifrado | Hasta que los eliminas |
La conversación de un Cloud Agent, que contiene los diffs y el código del que se ha hablado, se queda hasta que la borras con la API Delete Agent, y las instantáneas «no se pueden borrar a petición». Los equipos Enterprise pueden acotar cuánto se conservan las conversaciones con una política de retención. Y si tu política prohíbe almacenar código, la página de gobierno de datos ya trae la respuesta: «Los Cloud Agents son opcionales. Si tu política de seguridad prohíbe almacenar código, no actives los Cloud Agents».
La segunda excepción vale en cualquier modo. «Si tus prompts o conversaciones activan los detectores de abuso, tus datos pueden almacenarse para investigarlos y eliminarse conforme a sus políticas de retención», dice la página de uso de datos, y afecta tanto a Cursor como a sus proveedores de modelos.
Con Privacy Mode desactivado, la misma página permite mucho más: Cursor «puede usar y almacenar datos de la base de código, prompts, acciones en el editor, fragmentos de código y otros datos y acciones relacionados con el código para mejorar nuestras funciones de IA y entrenar nuestros modelos», y algunos proveedores de inferencia «pueden acceder temporalmente a las entradas y salidas del modelo y almacenarlas».
Privacy Mode o Privacy Mode (Legacy): ¿en qué se diferencian?
Privacy Mode (Legacy) es la promesa antigua de Cursor, y la mayoría de las respuestas que vas a encontrar por ahí todavía hablan de ella. Hasta junio de 2025, Cursor tenía un único Privacy Mode, y su página de privacidad aseguraba que, con él activado, «ni nosotros ni ningún tercero almacenaremos jamás tu código ni entrenaremos con él». En junio de 2025, la página de resumen de privacidad de Cursor lo partió en dos: el 13 de junio apareció un «Privacy Mode with storage» y, el 19, ese modo pasó a llamarse «Privacy Mode». Mantiene la regla de no entrenar, pero añade que «Cursor puede almacenar algunos datos de código para ofrecer funciones adicionales». El modo antiguo se convirtió en «Privacy Mode (Legacy)», y la frase de no almacenar nada se fue con él. La página de uso de datos actual ni siquiera menciona Legacy.
| Privacy Mode | Privacy Mode (Legacy) | |
|---|---|---|
| Cursor entrena con tu código | No | No |
| Los proveedores de modelos lo guardan | No, acuerdos de retención cero | No, acuerdos de retención cero |
| Cursor puede guardar código para sus funciones | Sí | No |
| Cloud Agents, Remote Control, la app de iOS, Grok Bot | Disponibles | Bloqueados |
| ¿Se puede elegir hoy? | Sí | No, si ya lo has dejado |
El cambio no tiene vuelta atrás. La documentación de la app móvil de Cursor avisa de que, cuando aceptas Privacy Mode para usar los Cloud Agents, «después ya no puedes volver a Legacy Privacy Mode». En el foro de Cursor, un miembro del equipo respondió el 25 de julio de 2026 que «las cuentas individuales no pueden volver atrás», y otro escribió el 1 de julio de 2026 que Legacy «ahora está reservado a las cuentas enterprise». Configurar la app de iOS o lanzar un Cloud Agent es, por tanto, una decisión de privacidad: pasa toda la cuenta al modo que guarda código.
Para saber en qué modo estás, abre Cursor Settings (Cmd o Ctrl + Mayús + J), entra en General y mira el ajuste Privacy Mode; en un equipo, el ajuste está en el dashboard del equipo. Si tu revisión de seguridad se redactó antes de junio de 2025, o cita la promesa antigua, describe un modo que quizá ya no tengas.
¿Cursor entrena con tu código?
Cursor no entrena con tu código cuando Privacy Mode está activado. «Cursor no usará los Datos del Cliente para entrenar», dice la página de uso de datos, y los proveedores de modelos «no almacenarán tus datos ni entrenarán con ellos». Con Privacy Mode desactivado, Cursor puede entrenar sus modelos con tu código, tus prompts y lo que haces en el editor.
Lo que ha cambiado en 2026 es quién desarrolla esos modelos. SpaceX cerró la compra de Cursor el 14 de agosto de 2026, por 60.000 millones de dólares en acciones según el documento que presentó ante la SEC, y Cursor entrena sus modelos Grok junto con SpaceXAI, la división de IA de SpaceX, antes llamada xAI, desde una alianza anunciada en abril de 2026. La entrada de Cursor sobre Grok 4.5, del 8 de julio de 2026, explica que «el entrenamiento incluyó billones de tokens de datos de Cursor que recogen una gran variedad de interacciones de los usuarios con bases de código y herramientas de software», y las fichas técnicas (model cards) de Grok 4.5, 4.6 y 4.7 mencionan «datos anonimizados de flujos de trabajo de Cursor». El folleto que SpaceX registró el 12 de junio de 2026 es igual de directo: «Esperamos que el acceso a estos datos mejore el entrenamiento y la inferencia de nuestros modelos, también en el caso de Grok».
Para quien usa Privacy Mode, la respuesta de Cursor es tajante. Su página de ayuda sobre privacidad afirma que Privacy Mode «funciona igual con Grok 4.5 que con cualquier otro modelo» y que, «con Privacy Mode activado, tu código nunca se usa para entrenar». Las fichas técnicas, en cambio, no dicen de qué cuentas salieron los datos de entrenamiento. La lectura práctica es sencilla: con Privacy Mode activado, Cursor se compromete a que tu código no sea material de entrenamiento; con Privacy Mode desactivado, tus sesiones son justo el tipo de dato con el que, según Cursor, se entrenaron estos modelos.
Hay además una información de prensa que conviene conocer. El 15 de octubre de 2026, The Information publicó que el personal de Cursor había investigado si llegaron datos confidenciales a SpaceX para entrenar IA mientras se desarrollaba Grok Bot. No hemos encontrado ninguna declaración pública de Cursor al respecto.
¿Qué modelos guardan tus datos aunque tengas Privacy Mode?
Incluso con Privacy Mode activado, hay unos pocos modelos cuyo proveedor conserva tus datos, y los que Cursor señala son Claude Fable 5 y 5.1. La mayoría de los modelos funcionan con los acuerdos de zero data retention de Cursor, pero la página de gobierno de datos advierte de que «algunos modelos exigen que el proveedor conserve los datos y quedan fuera de estos acuerdos». En el caso de Fable, el motivo está por escrito: «Anthropic almacena sus entradas y salidas para hacer revisiones automáticas y humanas de prevención de daños. Estos datos no se usan para entrenar ni para mejorar el producto».
Cursor los deja bloqueados hasta que alguien los aprueba. Con Privacy Mode activado, tanto en una cuenta individual como en un equipo, «las peticiones a estos modelos fallan hasta que se aprueba en el dashboard la política de retención de datos del modelo», y «la aceptación se aplica a todo el equipo». Aprobar Fable para un ingeniero es aprobarlo para todos, así que la decisión le corresponde a quien lleve la política de datos de tu empresa. Por parte de Anthropic, su política sobre los covered models conserva durante 30 días los prompts y las respuestas de estos modelos en todas las plataformas que los ofrecen. Sin Privacy Mode, esa barrera desaparece: la página de Cursor sobre Fable 5.1 dice que el modelo viene activado por defecto en las cuentas individuales y de equipo sin Privacy Mode, y que Anthropic guarda sus entradas y salidas sea cual sea ese ajuste.
Otros dos casos quedan fuera del ZDR por definición: tu propia clave de API, como ya hemos visto, y cualquier modelo al que llegues a través de una URL base personalizada o de un gateway, que se rige por las condiciones de ese gateway.
¿Qué plan debe usar una empresa con Cursor?
Una empresa debería usar Cursor con un plan Teams o Enterprise, Privacy Mode impuesto y las cuentas personales vetadas en sus ordenadores. Por orden:
- El código de la empresa, en una cuenta de equipo. «En los equipos, Privacy Mode está activado por defecto para todos los miembros», dice la página de ayuda sobre privacidad, y el DPA solo existe con un contrato de equipo o enterprise.
- Impón Privacy Mode. En el dashboard del equipo, Settings, después Privacy Mode, y ahí «imponlo para que los miembros no puedan desactivarlo». Los miembros nuevos heredan el ajuste del equipo.
- Cierra la puerta a las cuentas personales. La página de gobierno de datos recomienda la política de dispositivo Allowed Team IDs, que «impide a los usuarios iniciar sesión con cuentas personales (que podrían no tener Privacy Mode activado) en los dispositivos corporativos».
- Decide expresamente qué hacer con los Cloud Agents. Guardan código, sus conversaciones se quedan hasta que alguien las borra y, según la documentación, Legacy Privacy Mode «no es compatible con los Cloud Agents». Si los activas, limita su acceso a la red y fija una política de retención.
- Aprueba los modelos con retención a sabiendas. Deja Fable 5 y 5.1 desactivados hasta que tu política de datos diga que se pueden usar, y luego restríngelos con el control de acceso a modelos a los grupos que los necesiten.
- Apaga lo que no uses. Remote Control, que te deja manejar los agentes locales desde la app de Cursor para iOS, viene activado por defecto desde el 6 de octubre de 2026 en los planes que lo incluyen, «para todos excepto las organizaciones Enterprise», según el changelog de Cursor. El changelog dice que el agente sigue ejecutándose en tu ordenador; la documentación matiza que «el bucle del agente se ejecuta en la nube de Cursor» y que Cursor envía «el estado de la conversación y el contexto del modelo necesarios para continuar la sesión». Si nadie lo necesita, desactívalo en los ajustes de agentes; en Enterprise, lo controlan los administradores en Org settings, Security and identity.
- Saca los secretos del árbol. Un gestor de secretos que los inyecta en tiempo de ejecución vale más que cualquier archivo de exclusión. Lo que no está en el disco no se puede leer, ni enviar, ni conservar.
Lo que no cubre el Privacy Mode de Cursor
El Privacy Mode de Cursor decide lo que Cursor y sus proveedores conservan. No decide lo que el agente lee, y todo lo que el agente lee acaba en una petición. Un archivo .env, una clave SSH, un archivo de credenciales de la nube: si el agente lo abre, su contenido viaja al backend de Cursor y al modelo en el siguiente turno, con Privacy Mode o sin él. Retención cero significa que el proveedor no lo guarda, no que el secreto no haya salido de tu portátil.
El archivo de exclusión del propio Cursor tiene un límite conocido. .cursorignore oculta archivos a las herramientas de archivos del agente, a Tab y a las menciones con @, pero la referencia del archivo ignore de Cursor reconoce que «las herramientas de terminal y de servidores MCP que usa el agente no pueden bloquear el acceso al código regido por .cursorignore». Un comando lanzado fuera del sandbox todavía puede hacer cat .env. Nuestro artículo sobre el YOLO mode y Auto-run de Cursor explica qué modos de ejecución dejan esa puerta abierta, y la guía de riesgos de seguridad de Cursor repasa el resto de los controles del editor.
Ahí es donde tiene sentido un guardián. VibeDefend, la capa que CybeDefend instala en Claude Code, Cursor y Codex, ejecuta sus guardianes como hook de Cursor antes de cada llamada a herramienta, sea cual sea el modo de ejecución. Por defecto rechazan las lecturas de archivos .env y .env.* (salvo plantillas como .env.example), de claves privadas y de ~/.ssh, de credenciales de AWS, Google Cloud, Azure, Kubernetes y Docker, y de archivos con nombre de secreto, tanto con las herramientas de archivos del agente como con los lectores habituales del shell, como cat, grep, jq, cp, node -e o python -c. La decisión se toma en tu portátil antes de que se ejecute la herramienta, así que una lectura rechazada no envía nada al modelo. En el estudio controlado de CybeDefend del 24 de agosto de 2026, los guardianes comprobaron los 1.769 comandos de shell que lanzó un agente mientras resolvía treinta tickets, y rechazaron diecisiete: una captura real (el agente, por iniciativa propia, fue al llavero con git credential fill para sacar un token de GitHub guardado), tres aplicaciones correctas de la política y trece falsos positivos.
Un guardián que compara rutas y texto de comandos es un cinturón de seguridad, no un muro. Conoce los lectores de su lista, no todos los intérpretes, y solo decide allí donde está instalado. El control principal sigue siendo que el secreto no esté en el árbol.
Ya que este artículo va de adónde viaja el código, te contamos adónde viaja el tuyo con nosotros. Los guardianes deciden en tu portátil. Para servir las reglas de negocio y de seguridad que corresponden a la línea que se está escribiendo, VibeDefend envía un fragmento breve de ese código al backend de CybeDefend, y el escaneo previo al commit envía los archivos modificados, ambos a la región UE o EE. UU. que eliges al instalar. Tu código nunca se usa para entrenar un modelo. La página de seguridad detalla qué se conserva y dónde.
Si en tu equipo conviven varios agentes, la misma pregunta tiene sus propias respuestas para Claude Code y Anthropic y para Codex y OpenAI, y la guía de seguridad de los agentes de código con IA los pone frente a frente. Un servidor MCP que conectas a Cursor también recibe contexto, con sus propias condiciones, y es un motivo más para revisarlo como si fuera código. Y si vas a desplegar Cursor sobre código que no puede salir de casa, hablemos.
Preguntas frecuentes
¿Cursor cumple el RGPD?
Cursor se puede usar conforme al RGPD con un plan Teams o Enterprise, que incluye un DPA basado en las cláusulas contractuales tipo de 2021, sujeto a la ley irlandesa y con la Comisión de Protección de Datos de Irlanda como autoridad de control. Los planes individuales no tienen DPA. Los datos van sobre todo a Estados Unidos, y hoy Cursor no ofrece residencia de datos en la UE.
¿Cursor guarda mi código?
Con Privacy Mode activado, Cursor no guarda tu código en las peticiones normales, más allá de una caché cifrada temporal. Los Cloud Agents guardan una copia cifrada de tu repositorio mientras se ejecutan, conservan las instantáneas de la VM durante 30 días de inactividad y mantienen sus conversaciones hasta que las borras. Con Privacy Mode desactivado, Cursor puede guardar tu código y usarlo para entrenar. Los prompts marcados por abuso pueden conservarse en cualquier modo.
¿Cursor entrena con mi código?
Con Privacy Mode activado, no: Cursor no entrena con los datos de sus clientes y sus proveedores de modelos trabajan con acuerdos de zero data retention. Con Privacy Mode desactivado, Cursor puede usar tu código, tus prompts y lo que haces en el editor para entrenar sus modelos, incluidos los Grok que desarrolla con SpaceXAI, la división de IA de SpaceX, la empresa que compró Cursor el 14 de agosto de 2026.
¿Qué diferencia hay entre Privacy Mode y Privacy Mode (Legacy)?
Los dos dejan tu código fuera del entrenamiento y los dos se apoyan en acuerdos de zero data retention con los proveedores de modelos. Privacy Mode (Legacy), el modo original, promete además que Cursor no guarda nada de tu código, y por eso bloquea los Cloud Agents, Remote Control, la app de iOS y Grok Bot. El Privacy Mode actual, que llegó en junio de 2025, permite a Cursor guardar código para esas funciones. Una vez sales de Legacy, no hay vuelta atrás.
¿Privacy Mode viene activado por defecto?
En los equipos, sí: Cursor indica que Privacy Mode viene activado por defecto para todos los miembros del equipo y también en Enterprise, y los administradores pueden imponerlo. En una cuenta individual, Cursor no dice cuál es el valor por defecto. Abre Cursor Settings, entra en General y compruébalo antes de abrir código que no sea tuyo.
¿Cursor tiene zero data retention?
Sí, gracias a sus acuerdos con los proveedores de modelos, siempre que Privacy Mode esté activado. Quedan tres cosas fuera: tu propia clave de API, con la que rige la política de tu proveedor; los modelos que exigen retención, como Claude Fable 5 y 5.1, que primero hay que aprobar en el dashboard; y los prompts que marcan los detectores de abuso, que pueden conservarse para investigarlos.
¿Cursor tiene certificación SOC 2?
Cursor tiene una atestación SOC 2 Type II y las certificaciones AIUC-1, ISO/IEC 27001:2022 e ISO/IEC 42001:2023, con los informes disponibles bajo petición en su portal de confianza. Cubren los controles del propio Cursor. Tu auditor te seguirá preguntando cómo lo tiene configurado tu equipo: qué plan, si Privacy Mode está impuesto o no, qué modelos se han aprobado.
¿Con mi propia clave de API, mi código deja de pasar por Cursor?
No. Las peticiones que haces con tu propia clave siguen pasando por el backend de Cursor, que es donde se monta el prompt, y quedan fuera de sus acuerdos de zero data retention, así que se aplica la política de retención de tu proveedor.
¿Los Cloud Agents guardan mi código?
Sí, es su forma de trabajar. Un Cloud Agent clona tu repositorio en una VM aislada, conserva instantáneas cifradas durante 30 días de inactividad y guarda su conversación, diffs incluidos, hasta que la borras. Las instantáneas no se pueden borrar a petición. Si tu política prohíbe almacenar código, no actives los Cloud Agents.
¿Cursor puede leer mi .env aunque tenga Privacy Mode activado?
Sí. Privacy Mode decide qué se conserva, no qué se lee. .cursorignore oculta .env a las herramientas de archivos del agente, pero un comando de terminal fuera del sandbox todavía puede leerlo, y todo lo que el agente lee viaja con la petición. Deja los secretos en vigor fuera del proyecto y bloquea esas lecturas con un guardián.