

Nesta página
- Que modelos de preço existem nas ferramentas de segurança de código de IA em 2026?
- Quanto custa a CybeDefend?
- Quanto paga, na prática, uma equipa por ano?
- Os dois custos que nenhuma página de preços mostra
- Porque é que o sítio onde a ferramenta atua lhe muda o preço
- Como comparar duas propostas
- Compensa ter uma ferramenta de segurança de código de IA numa startup de três pessoas?
- Perguntas frequentes
- Quanto custa uma ferramenta de segurança de código de IA?
- Qual é a forma mais económica de verificar vulnerabilidades em código gerado por IA?
- Quanto custa uma ferramenta SAST?
- Há ferramentas gratuitas para a segurança de código gerado por IA?
- Qual é a opção mais barata para um programador sozinho?
- Paga-se por lugar ou por repositório?
- O que é que a CybeDefend oferece grátis?
- Como se calcula o ROI de uma ferramenta de segurança de código?
- O preço muda consoante o agente de IA que a equipa usa?
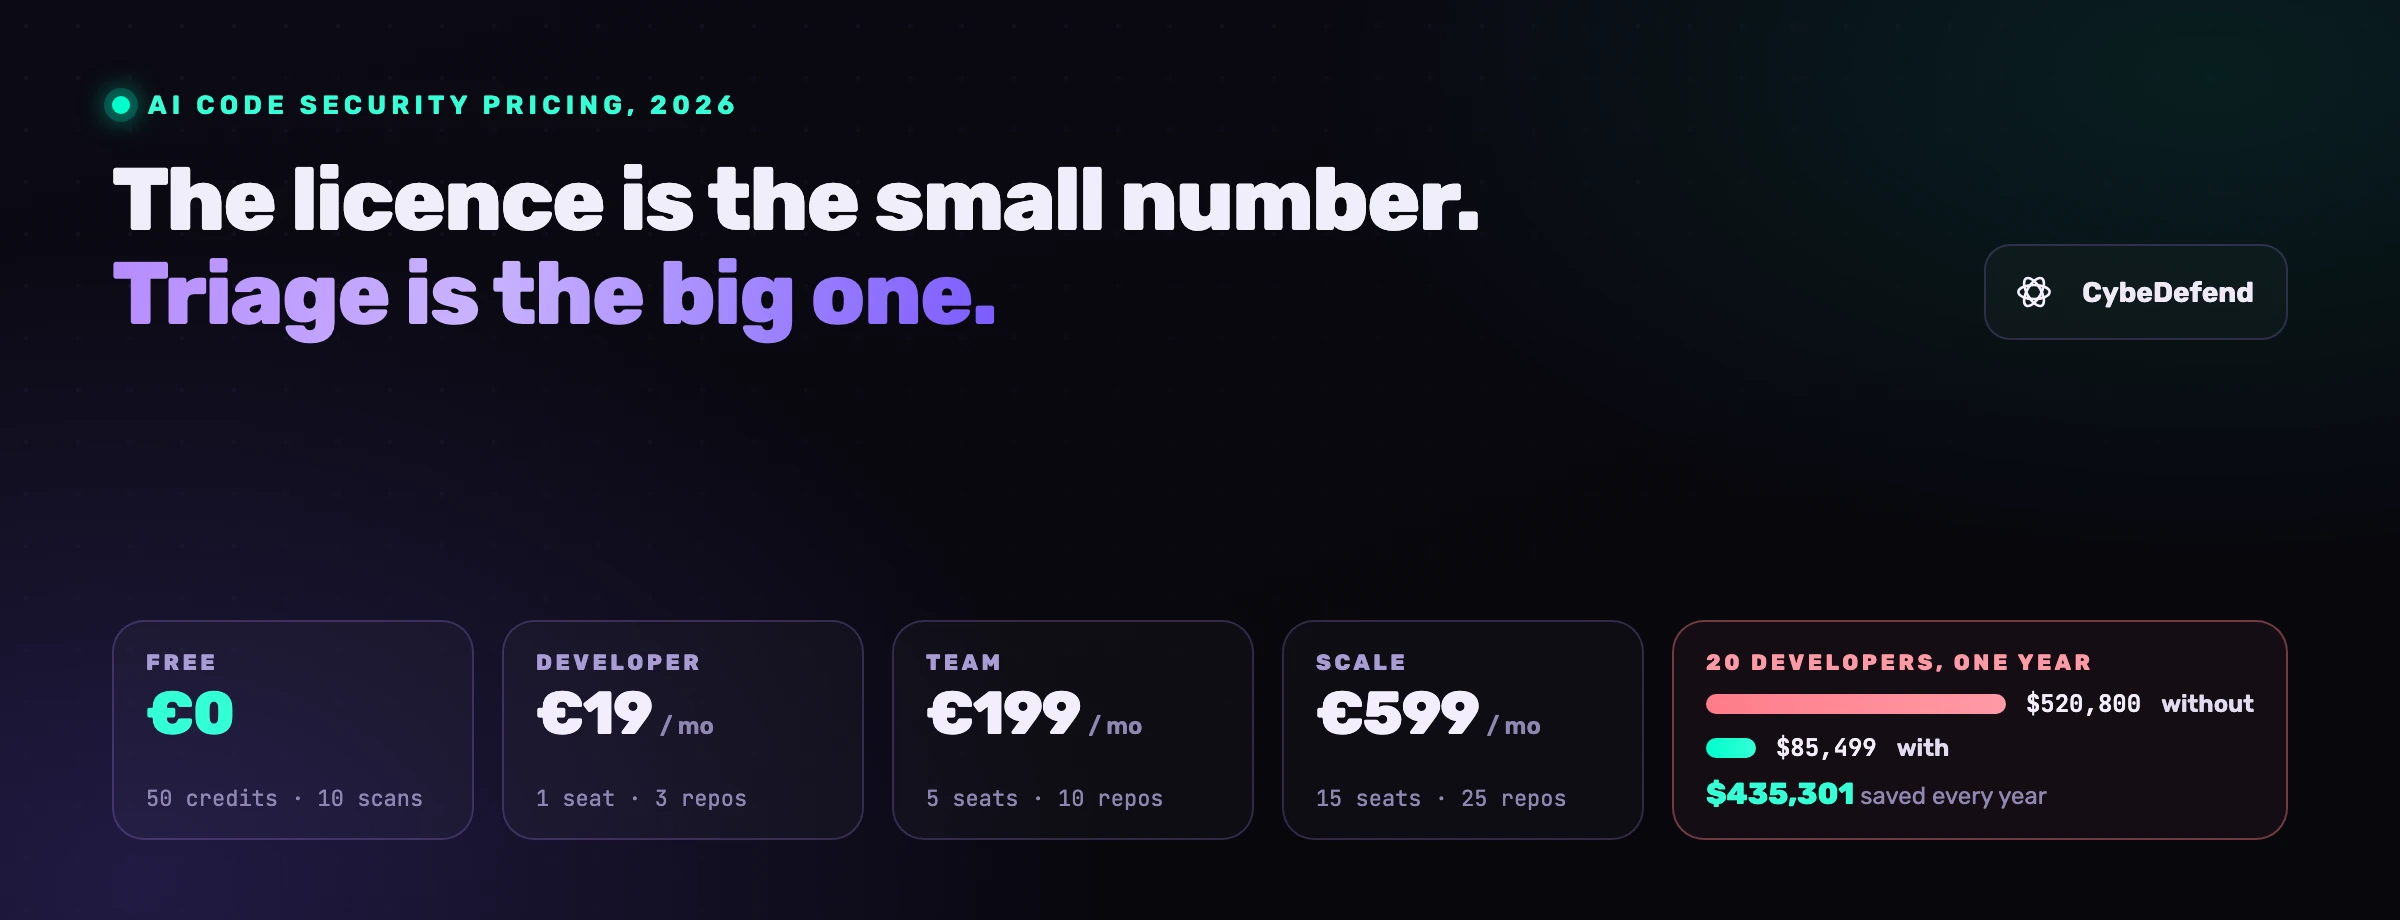
Uma ferramenta de segurança para código gerado por IA pode custar zero ou pode custar um contrato anual de cinco dígitos, e em qualquer dos casos a licença raramente é a maior parcela da fatura. Neste guia encontras os quatro modelos de preço que vais ver em 2026, com aquilo que cada um cobra sem avisar, e como transformar qualquer proposta num valor anual, seja para um programador sozinho, uma equipa de cinco ou uma organização de vinte. Depois vêm os dois custos que nunca aparecem numa página de preços. O primeiro são as horas que a tua equipa passa a corrigir as regras que o agente ignorou. O segundo são os achados de segurança que aparecem depois do merge, porque ninguém os apanhou enquanto o código era escrito.
Que modelos de preço existem nas ferramentas de segurança de código de IA em 2026?
Existem quatro modelos de preço nas ferramentas de segurança de código de IA em 2026: por lugar, por programador contribuidor, por escalões de plataforma e por utilização. O que os separa pesa mais na fatura do que o preço anunciado, e quase todos os fornecedores misturam dois, que é de onde vêm as surpresas na renovação.
| Modelo | O que te faturam | Para quem faz sentido | O que confirmar antes de assinar |
|---|---|---|---|
| Por lugar de programador | Um utilizador nomeado, com acesso à plataforma | Equipas que sabem quem precisa do dashboard | Se a integração com o agente pede um lugar por programador ou por máquina |
| Por programador contribuidor | Toda a gente que fez commit num repositório analisado dentro de uma janela, muitas vezes 90 dias | Para ninguém, a bem dizer: é o modelo que dá jeito ao fornecedor | O estagiário que corrigiu uma gralha conta como contribuidor faturável |
| Escalões de plataforma | Um pacote de lugares e repositórios com um mínimo, e extras a partir daí | Equipas que querem uma fatura previsível | Que scanners são extras: SCA, segredos, IaC, contentores e relatórios costumam pagar-se à parte |
| Por utilização | Análises, créditos ou linhas de código analisadas | Equipas muito pequenas e uso apenas em CI | Se uma nova análise a cada push gasta o orçamento numa semana |
Há uma pergunta que desmonta qualquer proposta comercial: o que acontece quando entra mais um programador?
Com preço por lugar, a fatura sobe um lugar e tu vês isso acontecer. Com preço por contribuidor, sobe no dia em que o primeiro commit dessa pessoa entra no repositório, por vezes meses depois de o contrato estar assinado, e o acerto de contas só aparece na renovação. Com preço por utilização, sobe ao ritmo da velocidade da equipa, que é exatamente aquilo que um agente de código com IA multiplica.
Quanto custa a CybeDefend?
Os dois produtos da CybeDefend começam grátis. O VibeDefend, a camada que vive dentro do agente de código, é grátis para experimentar no teu próprio código, sem cartão e sem limite de tempo; para uma equipa, primeiro um piloto, depois um preço definido contigo. A edição Community da CybeDefend Platform, em beta privada, é open source: a plataforma inteira nos teus próprios servidores, grátis para sempre e sem limite de utilizadores. A página de preços mostra o que inclui cada edição; o valor chega com a tua proposta.
Dois detalhes dão forma a esse valor. O primeiro é a faturação: a edição Cloud, alojada por nós, é cobrada por programador, o VibeDefend consoante o que os teus agentes usam, e as startups têm meses de Cloud grátis.
O segundo é o que vem incluído. Os scanners não são os escalões: SAST, SCA, segredos e IaC estão em cada espaço Cloud. O que se abre à medida que a equipa cresce são as integrações e os relatórios, sem plano para escolher.
Quanto paga, na prática, uma equipa por ano?
Mais ou menos do que diz o preço anunciado, consoante quatro dados: a unidade faturável, quantas dessas unidades vais ter daqui a doze meses, os extras de que a equipa vai precisar e o período de faturação. Passa qualquer proposta, a nossa incluída, pelos mesmos quatro passos.
- Conta as unidades daqui a um ano, não hoje. Lugares que tu atribuis, ou contribuidores que o fornecedor vai contar no histórico do git. Com um agente de código, conta também os repositórios com folga: um agente arranca serviços novos mais depressa do que uma equipa retira os antigos.
- Põe preço no plano base com faturação anual, e confirma o que o desconto cobre. Quase sempre, só o plano base.
- Soma os extras ao preço mensal, vezes doze, para os lugares e repositórios acima do que o plano inclui e para qualquer scanner vendido à parte.
- Põe o total ao lado da correção que elimina, que a secção seguinte calcula a partir do nosso estudo.
O último passo é o que muda a decisão: com vinte programadores, a licença é uma linha entre três, e não a maior.
Os dois custos que nenhuma página de preços mostra
A licença é o custo que se vê. Os dois que não se veem são as horas que os teus programadores passam a corrigir as regras que o agente ignorou e os achados de segurança que aparecem depois do merge. A nossa calculadora de ROI põe preço aos dois a partir de taxas medidas no nosso próprio estudo controlado, e cada pressuposto por cima dessas taxas é teu para alterar.
O que o estudo mediu, em 30 tarefas, três braços e 90 execuções autónomas: um agente sem ferramenta deixa 2,28 desvios às regras por ticket com regras; com um ficheiro de regras mantido à mão no repositório, 2,27; com um ficheiro perfeito, mantido palavra por palavra, 0,95; com o VibeDefend no ciclo, 0,28. Um scanner independente contou 0,10 achados de segurança introduzidos por tarefa sem ferramenta, 0,067 com um ficheiro de regras e 0,033 com a camada, e todos os da camada foram corrigidos dentro da própria tarefa. O custo em tokens da camada foi de 1,20 $ por ticket, mais 18 %.
O que a calculadora assume, e assinala como pressupostos:
- 10 tickets com regras por programador e por mês (o estudo varre 5, 10 e 20);
- 60 minutos para corrigir à mão um desvio a uma regra (30, 60 ou 90);
- duas horas para um achado de segurança encontrado depois do merge (uma, duas ou quatro);
- um custo de engenheiro, com todos os encargos, de 87,50 $ por hora, 700 $ por dia;
- e, desde 16 de setembro, o tempo que gastas a manter um ficheiro de regras atualizado, duas horas por mês e por repositório por omissão.
Aplica isto a vinte programadores com vinte e cinco repositórios e a conta é curta. 20 × 10 × 12 = 2 400 tickets com regras por ano. Vezes 2,28, são 5 472 regras violadas sem a ferramenta; vezes 0,28 (0,284 sem arredondar), 682 com ela. A uma hora e 87,50 $ cada: 478 800 $ contra 59 640 $. Achados de segurança: 240 contra 79, a duas horas cada, 42 000 $ contra 13 860 $, e a camada é cobrada por achados que o estudo a viu corrigir dentro da tarefa, como margem conservadora. Do lado da ferramenta, 1,20 $ × 2 400 = 2 870 $ de tokens, e a licença, cujo preço se define contigo.
por ano, para vinte programadores sem camada agent-time: desvios às regras e achados de segurança corrigidos à mão depois do merge
a mesma equipa, no mesmo ano, com o VibeDefend dentro do ciclo do agente, tokens incluídos, antes da licença
eliminados todos os anos antes da licença; 222 215 $ a cinco tickets por mês, 888 859 $ a vinte
Varre o fluxo de tickets e o valor mexe, mas não muda de sinal: a cinco tickets com regras por programador e por mês, a mesma equipa elimina 222 215 $ por ano antes da licença; a vinte, 888 859 $. O artigo científico, que valorizava a licença aos preços de lista da altura, põe a poupança líquida do caso central em 435 301 $ por ano. A calculadora ao vivo aplica o mesmo modelo aos teus próprios números.
Para onde vai o dinheiro não tem mistério nenhum: 5 472 desvios às regras a uma hora cada são 5 472 horas de engenheiro, antes de se contar um único achado de segurança. A ferramenta que os reporta depois do merge e deixa a correção a uma pessoa não poupou essa hora, marcou-a na agenda, e é pela mesma razão que a maioria dos achados SAST é ruído assim que cai numa fila para a qual ninguém tem tempo.
Porque é que o sítio onde a ferramenta atua lhe muda o preço
Um achado levantado depois do merge custa a correção inteira: o código já está escrito, o programador já está noutra tarefa, e alguém tem de voltar atrás, perceber a falha, corrigi-la e pedir nova revisão, a hora ou as duas horas que a calculadora assume. Um achado em agent-time, enquanto o diff é escrito, custa 1,20 $ de tokens: o agente reescreve a versão insegura antes de ela entrar.
Por isso, duas ferramentas com o mesmo preço de licença e a mesma taxa de deteção acabam com custos totais muito diferentes. A diferença está na coluna da correção, não na coluna do preço.
É isso que o VibeDefend vem substituir, e é com isso que o preço dele se compara. Instala-se dentro do agente de código, seja ele o Claude Code, o Cursor, o Codex, o Copilot ou o Windsurf, serve as tuas regras sobre o diff e, no Claude Code, no Cursor e no Codex, vigia os comandos de shell. No nosso estudo, o agente com a camada aplicou a regra exata em 89 % dos casos (57 de 64 regras avaliadas), contra 12 % sem ferramenta nenhuma e 13 % com um ficheiro de regras mantido à mão no repositório, e é isso que leva um ticket de 2,28 desvios para 0,28. Se o ficheiro de regras é o teu plano atual, a versão longa dessa medição vale bem uma hora.
Como comparar duas propostas
Com seis perguntas, a maior parte das comparações fica resolvida numa hora, e nenhuma delas é o preço anunciado: a unidade faturável, os extras, onde a ferramenta atua, o que é afinal o plano gratuito, para onde vai o código e como o desconto anual convive com extras mensais. Pede todas as respostas por escrito e projeta doze meses do teu crescimento antes de assinares.
- Qual é, ao certo, a unidade faturável? Lugares que és tu a atribuir, ou contribuidores que o fornecedor conta no histórico do git? Pede a definição por escrito.
- O que é que conta como extra? Faz a lista (SCA, deteção de segredos, IaC, análise de contentores, conformidade de licenças, relatórios de conformidade) e assinala o que já entra no preço base.
- Onde é que a ferramenta atua? No pull request, na CI ou dentro do agente, enquanto o código é escrito? Põe um preço nas horas de correção de acordo com a resposta.
- O que é o plano gratuito? Um teste com prazo, ou um plano onde podes ficar? Um plano gratuito com uma dotação a sério diz-te que o fornecedor conta merecer o upgrade.
- Para onde vai o código? Tratamento na UE ou nos EUA, e se a escolha é tua. Para equipas reguladas também é um custo, só que se paga mais tarde.
- Mensal ou anual, e os extras? Os planos base anuais costumam ter desconto, os extras costumam ser mensais. Faz a projeção do teu crescimento a doze meses antes de assinares.
Se quiseres este mesmo exercício aplicado às ferramentas que mais aparecem nas listas finais, o nosso guia das melhores ferramentas de segurança de código de IA fá-lo funcionalidade a funcionalidade.
Compensa ter uma ferramenta de segurança de código de IA numa startup de três pessoas?
Compensa, e as linhas mais pequenas do estudo mostram porquê. Um programador com três repositórios custa 26 040 $ por ano em correções sem ferramenta e 3 819 $ com a camada, tokens incluídos, antes da licença. Cinco programadores com dez repositórios: 130 200 $ contra 19 093 $. Uma equipa de três fica entre essas duas linhas.
O número a guardar é o custo de funcionamento: 1,20 $ de tokens por ticket, contra cerca de 185 $ de correção eliminados por ticket com regras às taxas do estudo, por isso cada ticket que a camada apanha paga-a várias vezes. O estudo dá ainda a outra leitura: ao longo das suas trinta tarefas, o custo da camada fica pago se ela evitar uma violação de dados média com uma probabilidade de 0,0008 %, ou uma coima de 15 000 € por falta de informação sobre preços com uma probabilidade de 0,24 %. Para uma equipa pequena, a pergunta não é se a ferramenta se paga a si própria. É se preferes gastar essas horas no produto.
Começa por experimentar o VibeDefend grátis no teu próprio código, sem cartão e sem limite de tempo. Ou marca uma demo, se preferires que sejamos nós a passar a calculadora pelos teus números.
Perguntas frequentes
Quanto custa uma ferramenta de segurança de código de IA?
Entre nada e um contrato anual de cinco dígitos. A CybeDefend começa grátis: o VibeDefend experimenta-se sem cartão, a edição Community da plataforma, em beta privada, alojas tu sem pagar nada, e o preço para uma equipa define-se contigo. Noutros fornecedores, pergunta qual é a unidade faturável antes de compares preços anunciados, e põe preço nas horas de correção ao lado da licença: no nosso estudo, eram de longe o valor maior.
Qual é a forma mais económica de verificar vulnerabilidades em código gerado por IA?
Verificá-lo enquanto o agente o escreve, não depois do merge. O nosso estudo controlado mediu o custo da camada em 1,20 $ de tokens por ticket, contra a hora de engenheiro que a calculadora assume para um desvio corrigido depois do merge, e a camada baixou os desvios por ticket de 2,28 para 0,28. Para vinte programadores, são 444 430 $ por ano eliminados antes da licença, com 2 870 $ de tokens já pagos. Experimentar o VibeDefend grátis no teu próprio repositório é a forma mais barata de testar isto.
Quanto custa uma ferramenta SAST?
O SAST vendido à parte é normalmente cobrado por lugar de programador ou por programador contribuidor, desde uma mensalidade por programador até contratos empresariais negociados ao volume. Em 2026, a maioria das equipas compra o SAST dentro de uma plataforma que cobre também SCA, segredos e IaC. O número que interessa é, por isso, o preço da plataforma, e saber quais destes são extras. Na CybeDefend, o SAST está em cada espaço Cloud, a edição Community, open source, corre os scanners que já usas, e o VibeDefend, grátis para experimentar, verifica cada diff antes do commit.
Há ferramentas gratuitas para a segurança de código gerado por IA?
Há. O VibeDefend é grátis para experimentar no teu próprio código, sem cartão e sem limite de tempo, e a edição Community da CybeDefend Platform, em beta privada, é open source e grátis nos teus próprios servidores. Os outros scanners open source também são gratuitos, mas alojá-los, afiná-los e triar o que produzem fica por tua conta.
Qual é a opção mais barata para um programador sozinho?
Para um programador sozinho, o mínimo numa ferramenta alojada é um plano gratuito; o VibeDefend, por exemplo, é grátis para experimentar no teu próprio código, sem cartão e sem limite de tempo. Abaixo disso, és tu a correr scanners open source, o que sai grátis em licenças e caro em horas.
Paga-se por lugar ou por repositório?
Na CybeDefend, a Cloud paga-se por programador, a um preço definido contigo, com projetos incluídos para cada programador. A edição Community não tem limite de utilizadores, e o preço do VibeDefend define-se contigo depois de um piloto. Noutros fornecedores, confirma se «programador» quer dizer um lugar que tu atribuis ou um contribuidor contado no histórico do git.
O que é que a CybeDefend oferece grátis?
Duas coisas. O VibeDefend é grátis para experimentar no teu próprio código, sem cartão e sem limite de tempo: as tuas regras antes de cada alteração no Claude Code, no Cursor, no OpenAI Codex, no GitHub Copilot e no Windsurf, e os guardrails no Claude Code, no Cursor e no OpenAI Codex. A edição Community da CybeDefend Platform, em beta privada, é open source: a plataforma inteira nos teus servidores, grátis para sempre e sem limite de utilizadores. A Cloud, alojada por nós, é cobrada por programador a um preço definido contigo, e as startups têm meses de Cloud grátis.
Como se calcula o ROI de uma ferramenta de segurança de código?
Tickets com regras por ano (programadores × tickets por mês × 12), vezes os desvios por ticket que o estudo mediu para o que usas hoje e para a camada, vezes o teu tempo de correção e o custo com encargos; mais os achados de segurança encontrados depois do merge, calculados da mesma forma; mais, se tens um ficheiro de regras, as horas gastas a mantê-lo atualizado; menos a licença e 1,20 $ de tokens por ticket. A nossa calculadora de ROI imprime cada linha e deixa-te alterar todos os pressupostos.
O preço muda consoante o agente de IA que a equipa usa?
Não. O mesmo plano cobre o Claude Code, o Cursor, o OpenAI Codex, o GitHub Copilot e o Windsurf. O preço acompanha os teus programadores e a tua utilização, não o agente.