

In questa pagina
- Quali sono i modelli di prezzo degli strumenti di sicurezza per il codice AI nel 2026?
- Quanto costa CybeDefend?
- Quanto paga davvero un team in un anno?
- I due costi che nessuna pagina prezzi ti mostra
- Perché il punto in cui agisce lo strumento ne cambia il prezzo
- Come si confrontano due preventivi
- Uno strumento di sicurezza per il codice AI conviene a una startup di tre persone?
- Domande frequenti
- Quanto costa uno strumento di sicurezza per il codice AI?
- Qual è il modo più economico per controllare le vulnerabilità nel codice generato dall'AI?
- Quanto costa un tool di analisi statica del codice?
- Esiste uno strumento gratuito per la sicurezza del codice AI?
- Qual è la soluzione più economica per uno sviluppatore che lavora da solo?
- Si paga per postazione o per repository?
- Cosa offre CybeDefend gratis?
- Come si calcola il ROI di uno strumento di sicurezza del codice?
- Il prezzo cambia in base all'agente AI che usiamo?
Uno strumento di sicurezza per il codice AI può costare zero oppure un contratto annuale a cinque cifre, e in tutti e due i casi la licenza è raramente la voce più pesante della fattura. Qui trovi i quattro modelli di prezzo che incontrerai nel 2026, con quello che ciascuno fattura senza dirtelo, e come trasformare qualsiasi preventivo in una cifra annuale, che si tratti di uno sviluppatore da solo, di un team di cinque o di un'organizzazione da venti. Poi vengono i due costi che su una pagina prezzi non compaiono mai. Il primo sono le ore che i tuoi sviluppatori passano a rimettere a posto le regole che l'agente ha ignorato. Il secondo sono i finding di sicurezza che saltano fuori dopo il merge, perché mentre il codice veniva scritto non li ha intercettati nessuno.
Quali sono i modelli di prezzo degli strumenti di sicurezza per il codice AI nel 2026?
Nel 2026 i modelli sono quattro: per postazione sviluppatore, per sviluppatore contributore, a livelli di piattaforma e a consumo. Quello che li separa pesa sulla fattura più del prezzo esposto in vetrina, e quasi tutti i vendor ne mescolano due: è da lì che arrivano le sorprese al rinnovo.
| Modello | Cosa ti fatturano | A chi conviene | Cosa verificare prima di firmare |
|---|---|---|---|
| Per postazione sviluppatore | Un utente nominativo con accesso alla piattaforma | Team che sanno già chi ha bisogno della dashboard | Se l'integrazione con l'agente vuole una postazione per sviluppatore o per macchina |
| Per sviluppatore contributore | Chiunque abbia fatto commit su un repository analizzato dentro una finestra, spesso 90 giorni | A nessuno, diciamolo: è il modello comodo per il vendor | Lo stagista che ha corretto un refuso conta come contributore fatturabile |
| Livelli di piattaforma | Un pacchetto di postazioni e repository con un minimo, e add-on oltre quella soglia | Team che vogliono una fattura prevedibile | Quali scanner sono add-on: SCA, secret, IaC, container e report si pagano spesso a parte |
| A consumo | Scansioni, crediti o righe di codice analizzate | Team molto piccoli e uso solo in CI | Se una nuova scansione a ogni push ti brucia il budget in una settimana |
C'è una domanda che smonta qualsiasi proposta commerciale: cosa succede quando entra uno sviluppatore in più?
Con il prezzo per postazione la fattura sale di una postazione, e tu lo vedi succedere. Con il prezzo per contributore sale il giorno in cui atterra il primo commit di quella persona, a volte mesi dopo la firma, e il conguaglio te lo ritrovi al rinnovo. Con il prezzo a consumo sale al ritmo della velocità del team, che è esattamente la cosa che un agente di codice AI moltiplica.
Quanto costa CybeDefend?
Entrambi i prodotti CybeDefend partono gratis. VibeDefend, il livello che vive dentro l'agente di codice, è gratis da provare sul tuo codice, senza carta e senza limiti di tempo; per un team, prima un progetto pilota, poi un prezzo fissato con te. L'edizione Community di CybeDefend Platform, in beta privata, è open source: l'intera piattaforma sui tuoi server, gratis per sempre e senza limiti di utenti. La pagina prezzi mostra cosa include ogni edizione; la cifra arriva con il tuo preventivo.
Due dettagli danno forma a quella cifra. Il primo è la fatturazione: l'edizione Cloud, ospitata da noi, si paga per sviluppatore, VibeDefend in base a quello che usano i tuoi agenti, e le startup hanno mesi di Cloud gratis.
Il secondo è cosa c'è dentro. Gli scanner non sono i livelli: SAST, SCA, secret e IaC sono in ogni spazio Cloud. Quello che si apre man mano che il team cresce sono le integrazioni e i report, senza un piano da scegliere.
Quanto paga davvero un team in un anno?
Più o meno di quanto dica il prezzo in vetrina, a seconda di quattro dati: l'unità fatturabile, quante di quelle unità avrai fra dodici mesi, gli add-on che servono al team e il periodo di fatturazione. Fai passare qualsiasi preventivo, il nostro compreso, per gli stessi quattro passaggi.
- Conta le unità fra un anno, non oggi. Postazioni che assegni tu, oppure contributori che il fornitore conterà nella cronologia git. Con un agente di codice, tieniti largo anche sui repository: un agente avvia servizi nuovi più in fretta di quanto un team dismetta i vecchi.
- Prezza il piano base con fatturazione annuale, poi verifica cosa copre lo sconto. Quasi sempre solo il piano base.
- Aggiungi gli add-on alla tariffa mensile, per dodici, per le postazioni e i repository oltre la dotazione del piano e per ogni scanner venduto a parte.
- Metti il totale accanto alla correzione che elimina, che la sezione successiva calcola a partire dal nostro studio.
È l'ultimo passaggio a cambiare la decisione: con venti sviluppatori, la licenza è una riga su tre, e non la più grande.
I due costi che nessuna pagina prezzi ti mostra
La licenza è il costo che si vede. I due che non si vedono sono le ore che i tuoi sviluppatori passano a rimettere a posto le regole che l'agente ha ignorato e i finding di sicurezza che saltano fuori dopo il merge. Il nostro calcolatore di ROI mette un prezzo a entrambi partendo da tassi misurati nel nostro studio controllato, e ogni ipotesi appoggiata sopra quei tassi la puoi cambiare tu.
Cosa ha misurato lo studio, su 30 task, tre bracci e 90 run autonomi: un agente senza nessuno strumento lascia 2,28 deviazioni dalle regole per ogni ticket che ne porta; con un file di regole mantenuto a mano nel repository, 2,27; con un file perfetto, tenuto parola per parola, 0,95; con VibeDefend nel loop, 0,28. Uno scanner indipendente ha contato 0,10 finding di sicurezza introdotti per task senza strumenti, 0,067 con un file di regole e 0,033 con il livello, e tutti quelli del livello sono stati corretti dentro il task stesso. Il costo in token del livello è stato di 1,20 $ a ticket, il 18% in più.
Cosa assume invece il calcolatore, dichiarandolo come ipotesi:
- 10 ticket con regole per sviluppatore al mese (lo studio fa variare 5, 10 e 20);
- 60 minuti per rimettere a posto a mano una deviazione da una regola (30, 60 o 90);
- due ore per un finding di sicurezza scoperto dopo il merge (una, due o quattro);
- un costo di ingegnere, oneri compresi, di 87,50 $ l'ora, 700 $ al giorno;
- e, dal 16 settembre, il tempo che passi a tenere aggiornato un file di regole, per impostazione predefinita due ore al mese per repository.
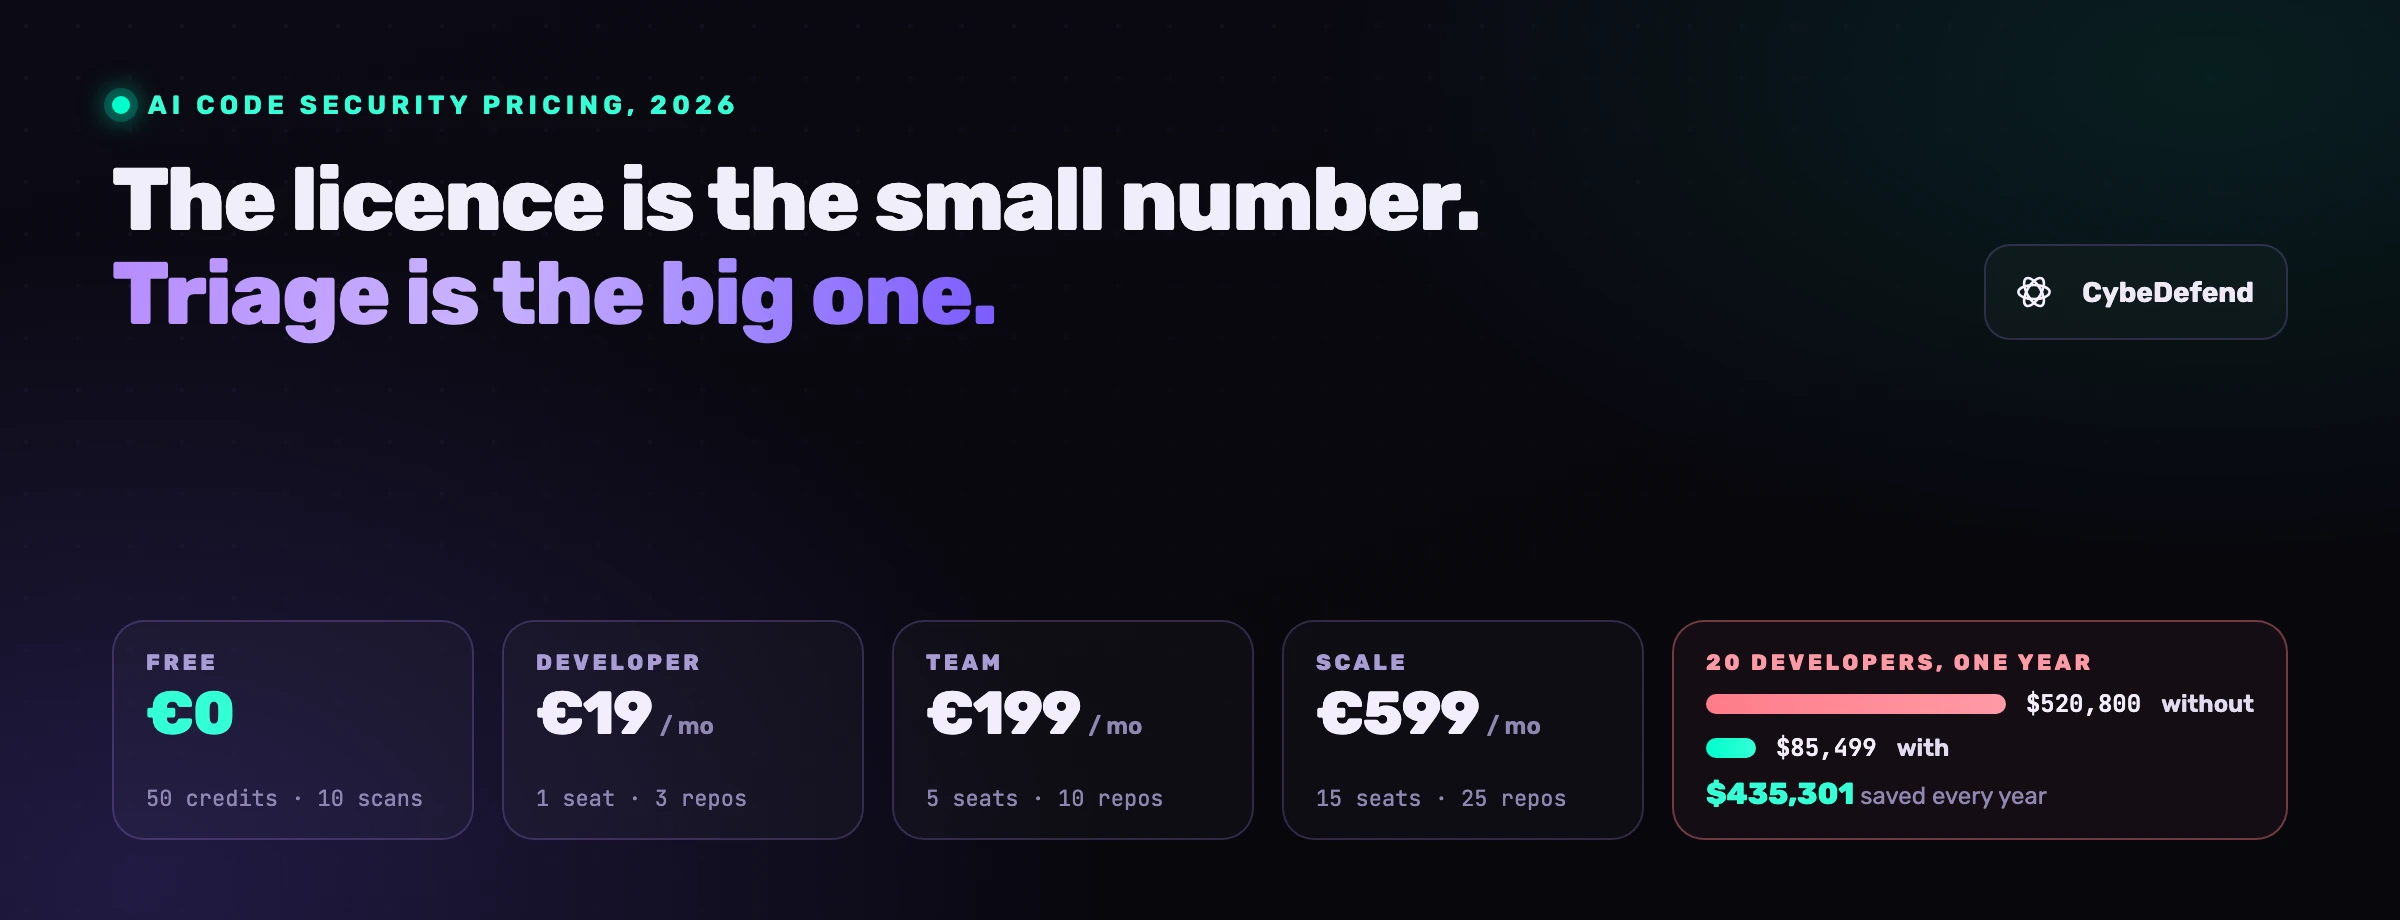
Applicalo a venti sviluppatori su venticinque repository e il conto è breve. 20 × 10 × 12 = 2.400 ticket con regole all'anno. Per 2,28 fanno 5.472 regole violate senza lo strumento; per 0,28 (0,284 senza arrotondare), 682 con lo strumento. A un'ora e 87,50 $ l'una: 478.800 $ contro 59.640 $. Finding di sicurezza: 240 contro 79, a due ore l'uno, 42.000 $ contro 13.860 $, e al livello vengono addebitati anche i finding che lo studio gli ha visto correggere dentro il task, come margine prudenziale. Sul lato strumento, 1,20 $ × 2.400 = 2.870 $ di token, e la licenza, il cui prezzo si fissa con te.
all'anno per venti sviluppatori senza un livello agent-time: deviazioni dalle regole e finding di sicurezza corretti a mano dopo il merge
lo stesso team, lo stesso anno, con VibeDefend nel loop dell'agente, token compresi, prima della licenza
eliminati ogni anno prima della licenza; 222.215 $ a cinque ticket al mese, 888.859 $ a venti
Fai variare il flusso di ticket e la cifra si muove, ma non cambia segno: a cinque ticket con regole per sviluppatore al mese lo stesso team elimina 222.215 $ all'anno prima della licenza; a venti, 888.859 $. Il paper, che valutava la licenza ai prezzi di listino di allora, mette il risparmio netto del caso centrale a 435.301 $ all'anno. Il calcolatore online applica lo stesso modello ai tuoi numeri.
Dove finiscono i soldi non ha niente di misterioso: 5.472 deviazioni dalle regole a un'ora l'una sono 5.472 ore di ingegnere, prima ancora di contare un solo finding di sicurezza. Lo strumento che te le segnala dopo il merge e lascia la correzione a una persona quell'ora non l'ha risparmiata, l'ha messa in agenda, ed è la stessa ragione per cui la maggior parte dei finding SAST è rumore appena finisce in una coda per cui nessuno ha tempo.
Perché il punto in cui agisce lo strumento ne cambia il prezzo
Un finding sollevato dopo il merge costa la correzione intera: il codice è già scritto, lo sviluppatore è già su altro, e qualcuno deve tornare indietro, capire la falla, correggerla e far rifare la review, cioè l'ora o le due ore che il calcolatore assume. Un finding in agent-time, mentre il diff viene scritto, costa 1,20 $ di token: l'agente riscrive la versione insicura prima che atterri.
Per questo due strumenti con lo stesso prezzo di licenza e lo stesso tasso di rilevamento finiscono per avere costi totali molto diversi. La differenza sta nella colonna della correzione, non in quella del prezzo.
È esattamente questo che VibeDefend va a sostituire, e su questo va misurato il suo prezzo. Si installa dentro l'agente di codice, che sia Claude Code, Cursor, Codex, Copilot o Windsurf, serve le tue regole sul diff e, in Claude Code, Cursor e Codex, sorveglia i comandi di shell. Nel nostro studio l'agente con il livello ha applicato la regola esatta nell'89% dei casi, 57 regole valutate su 64, contro il 12% senza nessuno strumento e il 13% con un file di regole mantenuto a mano nel repository: è questo che porta un ticket da 2,28 deviazioni a 0,28. Se il file di regole è il tuo piano attuale, la versione lunga di quella misura vale un'ora del tuo tempo.
Come si confrontano due preventivi
Sei domande chiudono quasi ogni confronto in un'ora, e nessuna riguarda il prezzo in vetrina: l'unità fatturabile, gli add-on, dove agisce lo strumento, cos'è davvero il piano gratuito, dove va a finire il codice, e come lo sconto annuale convive con add-on mensili. Fatti dare tutte le risposte per iscritto, poi proietta dodici mesi della tua crescita prima di firmare.
- Qual è, di preciso, l'unità fatturabile? Postazioni che assegni tu, o contributori che il vendor conta nella cronologia git? Chiedi la definizione per iscritto.
- Cosa conta come add-on? Fai la lista (SCA, rilevamento dei secret, IaC, scansione dei container, conformità delle licenze, report di conformità) e segna cosa rientra già nel prezzo base.
- Dove agisce lo strumento? Nella pull request, in CI, oppure dentro l'agente mentre il codice viene scritto? Dai un prezzo alle ore di correzione di conseguenza.
- Cos'è il piano gratuito? Una prova a scadenza, o un piano su cui puoi restare? Un piano gratuito con una dotazione vera ti dice che il vendor conta di meritarsi l'upgrade.
- Dove va a finire il codice? Elaborazione in UE o negli Stati Uniti, e se la scelta è tua. Per i team regolamentati è un costo anche questo, solo che si paga dopo.
- Mensile o annuale, e gli add-on? I piani base annuali di solito sono scontati, gli add-on di solito sono mensili. Fai la proiezione a dodici mesi prima di firmare.
Se vuoi lo stesso esercizio applicato agli strumenti che finiscono più spesso in shortlist, la nostra guida ai migliori strumenti di sicurezza per il codice AI lo fa funzionalità per funzionalità.
Uno strumento di sicurezza per il codice AI conviene a una startup di tre persone?
Conviene, e le righe più piccole dello studio dicono perché. Uno sviluppatore su tre repository costa 26.040 $ all'anno di correzioni senza strumenti e 3.819 $ con il livello, token compresi, prima della licenza. Cinque sviluppatori su dieci repository: 130.200 $ contro 19.093 $. Un team di tre sta in mezzo a quelle due righe.
Il numero da tenere a mente è il costo di funzionamento: 1,20 $ di token a ticket, contro circa 185 $ di correzione eliminati per ogni ticket con regole ai tassi dello studio, quindi ogni ticket intercettato ripaga il livello molte volte. Lo studio offre anche l'altra lettura: sui suoi trenta task, il costo del livello è ripagato se evita una violazione di dati media con una probabilità dello 0,0008%, oppure una sanzione da 15.000 € per informazione sui prezzi con una probabilità dello 0,24%. Per un team piccolo la domanda non è se lo strumento si ripaga da solo. È se preferisci spendere quelle ore sul prodotto.
Parti provando VibeDefend gratis sul tuo codice, senza carta e senza limiti di tempo. Oppure prenota una demo, se preferisci che siamo noi a far girare il calcolatore sui tuoi numeri.
Domande frequenti
Quanto costa uno strumento di sicurezza per il codice AI?
Tra niente e un contratto annuale a cinque cifre. CybeDefend parte gratis: VibeDefend si prova senza carta, l'edizione Community della piattaforma, in beta privata, la ospiti tu senza pagare niente, e il prezzo per un team si fissa con te. Altrove, chiedi qual è l'unità fatturabile prima di confrontare i prezzi in vetrina, e metti un prezzo alle ore di correzione accanto alla licenza: nel nostro studio erano di gran lunga la cifra più alta.
Qual è il modo più economico per controllare le vulnerabilità nel codice generato dall'AI?
Controllarlo mentre l'agente lo scrive, non dopo il merge. Il nostro studio controllato ha misurato il costo del livello in 1,20 $ di token a ticket, contro l'ora di ingegnere che il calcolatore assume per una deviazione corretta dopo il merge, e il livello ha portato le deviazioni per ticket da 2,28 a 0,28. Per venti sviluppatori sono 444.430 $ all'anno eliminati prima della licenza, con 2.870 $ di token già pagati. Provare VibeDefend gratis sul tuo repository è il modo più economico per verificarlo.
Quanto costa un tool di analisi statica del codice?
Il SAST venduto da solo si paga di solito per postazione sviluppatore o per sviluppatore contributore, da un canone mensile per sviluppatore fino a contratti enterprise negoziati sul volume. Nel 2026 la maggior parte dei team compra il SAST dentro una piattaforma che copre anche SCA, secret e IaC, quindi la cifra che conta è il prezzo della piattaforma e quali di quelle voci sono add-on. Su CybeDefend il SAST è in ogni spazio Cloud, l'edizione Community, open source, fa girare gli scanner che usi già, e VibeDefend, gratis da provare, controlla ogni diff prima del commit.
Esiste uno strumento gratuito per la sicurezza del codice AI?
Sì. VibeDefend è gratis da provare sul tuo codice, senza carta e senza limiti di tempo, e l'edizione Community di CybeDefend Platform, in beta privata, è open source e gratuita sui tuoi server. Anche gli altri scanner open source sono gratuiti da eseguire, al costo di ospitarli, tararli e fare triage del loro output per conto tuo.
Qual è la soluzione più economica per uno sviluppatore che lavora da solo?
Per chi lavora da solo, il minimo di uno strumento hosted è un piano gratuito; VibeDefend, per esempio, è gratis da provare sul tuo codice, senza carta e senza limiti di tempo. Sotto quella soglia sei tu a far girare scanner open source: gratis in licenze e caro in ore.
Si paga per postazione o per repository?
Su CybeDefend il Cloud si paga per sviluppatore, a un prezzo fissato con te, con progetti inclusi per ogni sviluppatore. L'edizione Community non ha limiti di utenti, e il prezzo di VibeDefend si fissa con te dopo un pilota. Altrove, verifica se «sviluppatore» vuol dire una postazione che assegni tu o un contributore contato nella cronologia git.
Cosa offre CybeDefend gratis?
Due cose. VibeDefend è gratis da provare sul tuo codice, senza carta e senza limiti di tempo: le tue regole prima di ogni modifica in Claude Code, Cursor, OpenAI Codex, GitHub Copilot e Windsurf, e i guardrail in Claude Code, Cursor e OpenAI Codex. L'edizione Community di CybeDefend Platform, in beta privata, è open source: l'intera piattaforma sui tuoi server, gratis per sempre e senza limiti di utenti. Il Cloud, ospitato da noi, si paga per sviluppatore a un prezzo fissato con te, e le startup hanno mesi di Cloud gratis.
Come si calcola il ROI di uno strumento di sicurezza del codice?
Ticket con regole all'anno (sviluppatori × ticket al mese × 12), per le deviazioni a ticket che lo studio ha misurato su quello che usi oggi e sul livello, per il tuo tempo di correzione e il costo orario con gli oneri; più i finding di sicurezza trovati dopo il merge, calcolati allo stesso modo; più, se hai un file di regole, le ore che passi a tenerlo aggiornato; meno la licenza e 1,20 $ di token a ticket. Il nostro calcolatore di ROI stampa ogni riga e ti lascia cambiare tutte le ipotesi.
Il prezzo cambia in base all'agente AI che usiamo?
No. Lo stesso piano copre Claude Code, Cursor, OpenAI Codex, GitHub Copilot e Windsurf. Il prezzo segue i tuoi sviluppatori e il tuo utilizzo, non l'agente.