Der CybeDefend-Blog.
Wie man Code schützt, den Agenten schreiben.
Forschung, Anleitungen und Praxisberichte. Jede Woche ein neuer Artikel.
Alle Beiträge
36 Artikel- Sicherheit
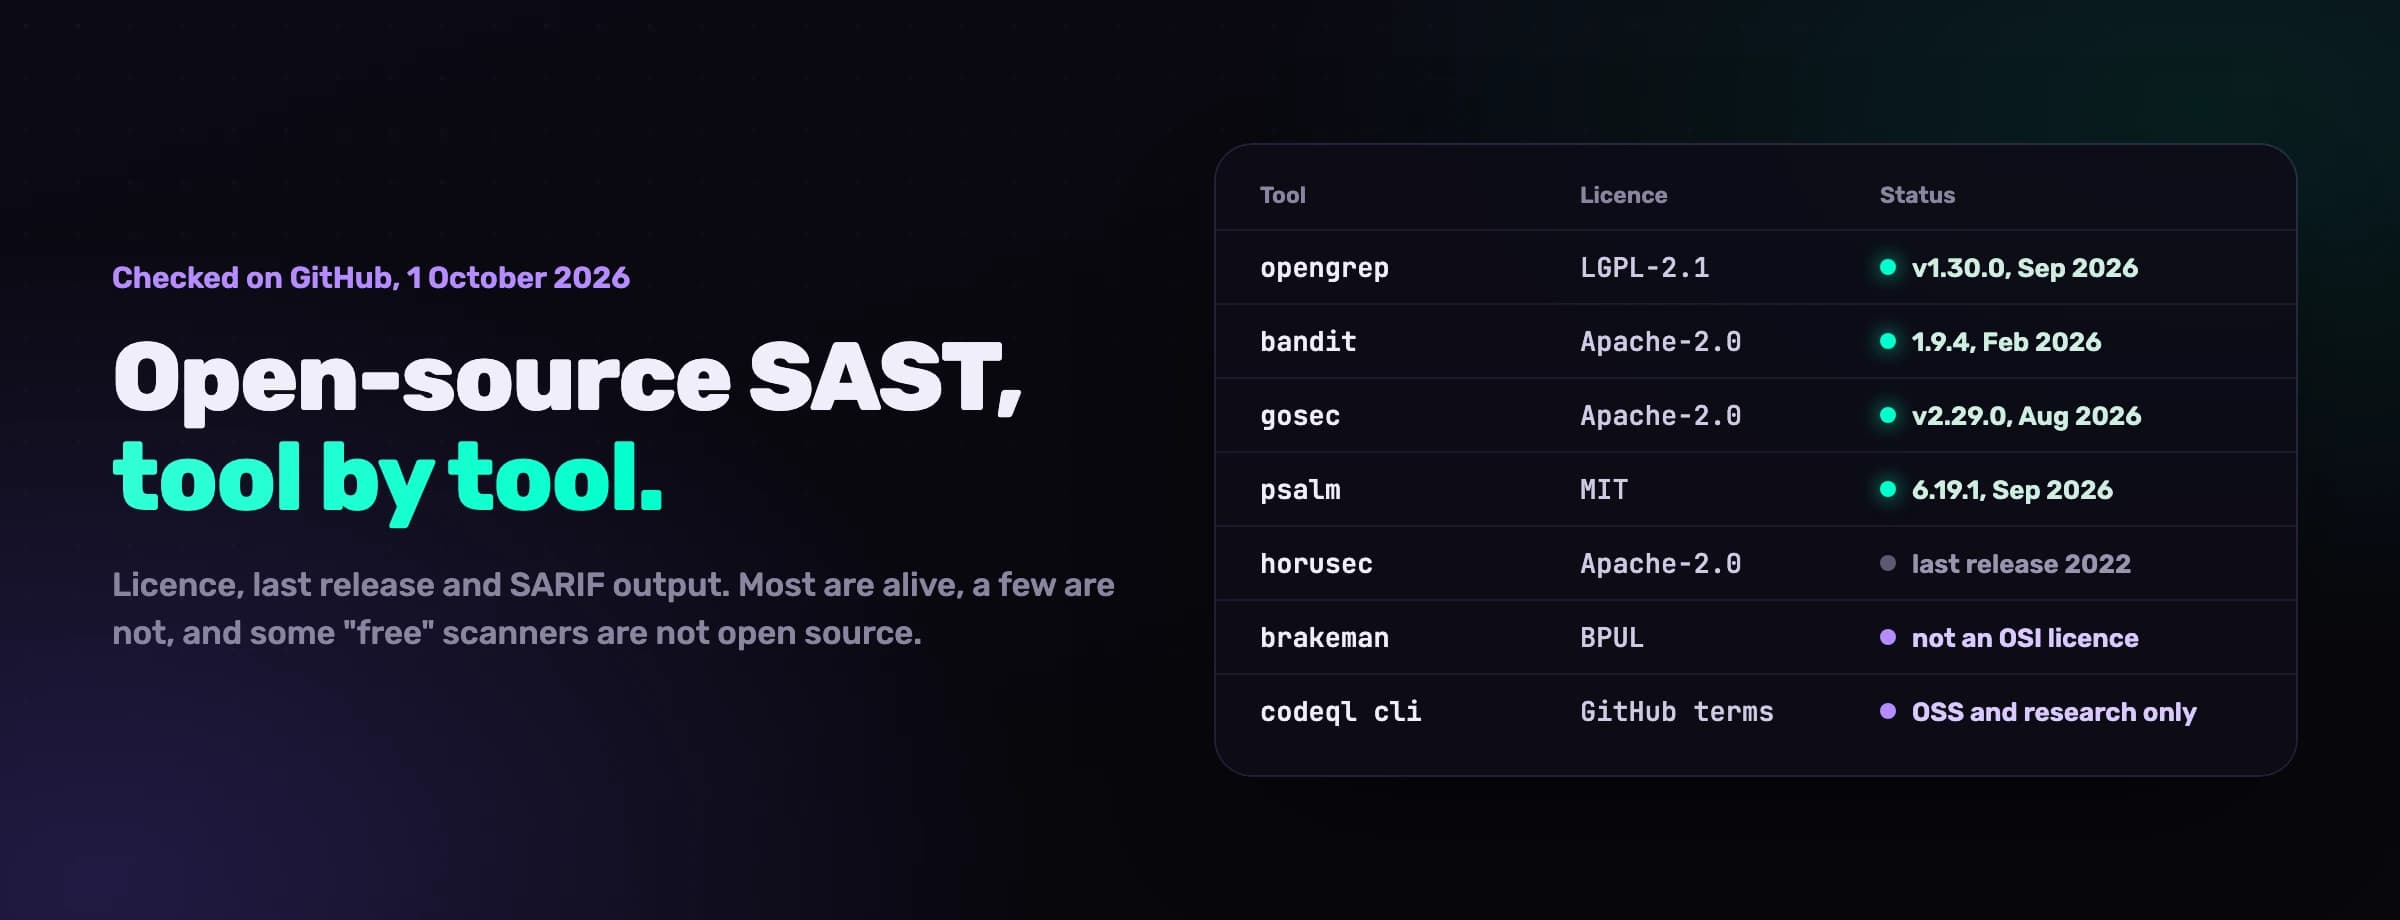
Open-Source-SAST-Tools 2026: 20 Scanner auf GitHub geprüft, sortiert nach Programmiersprache
- Sicherheit
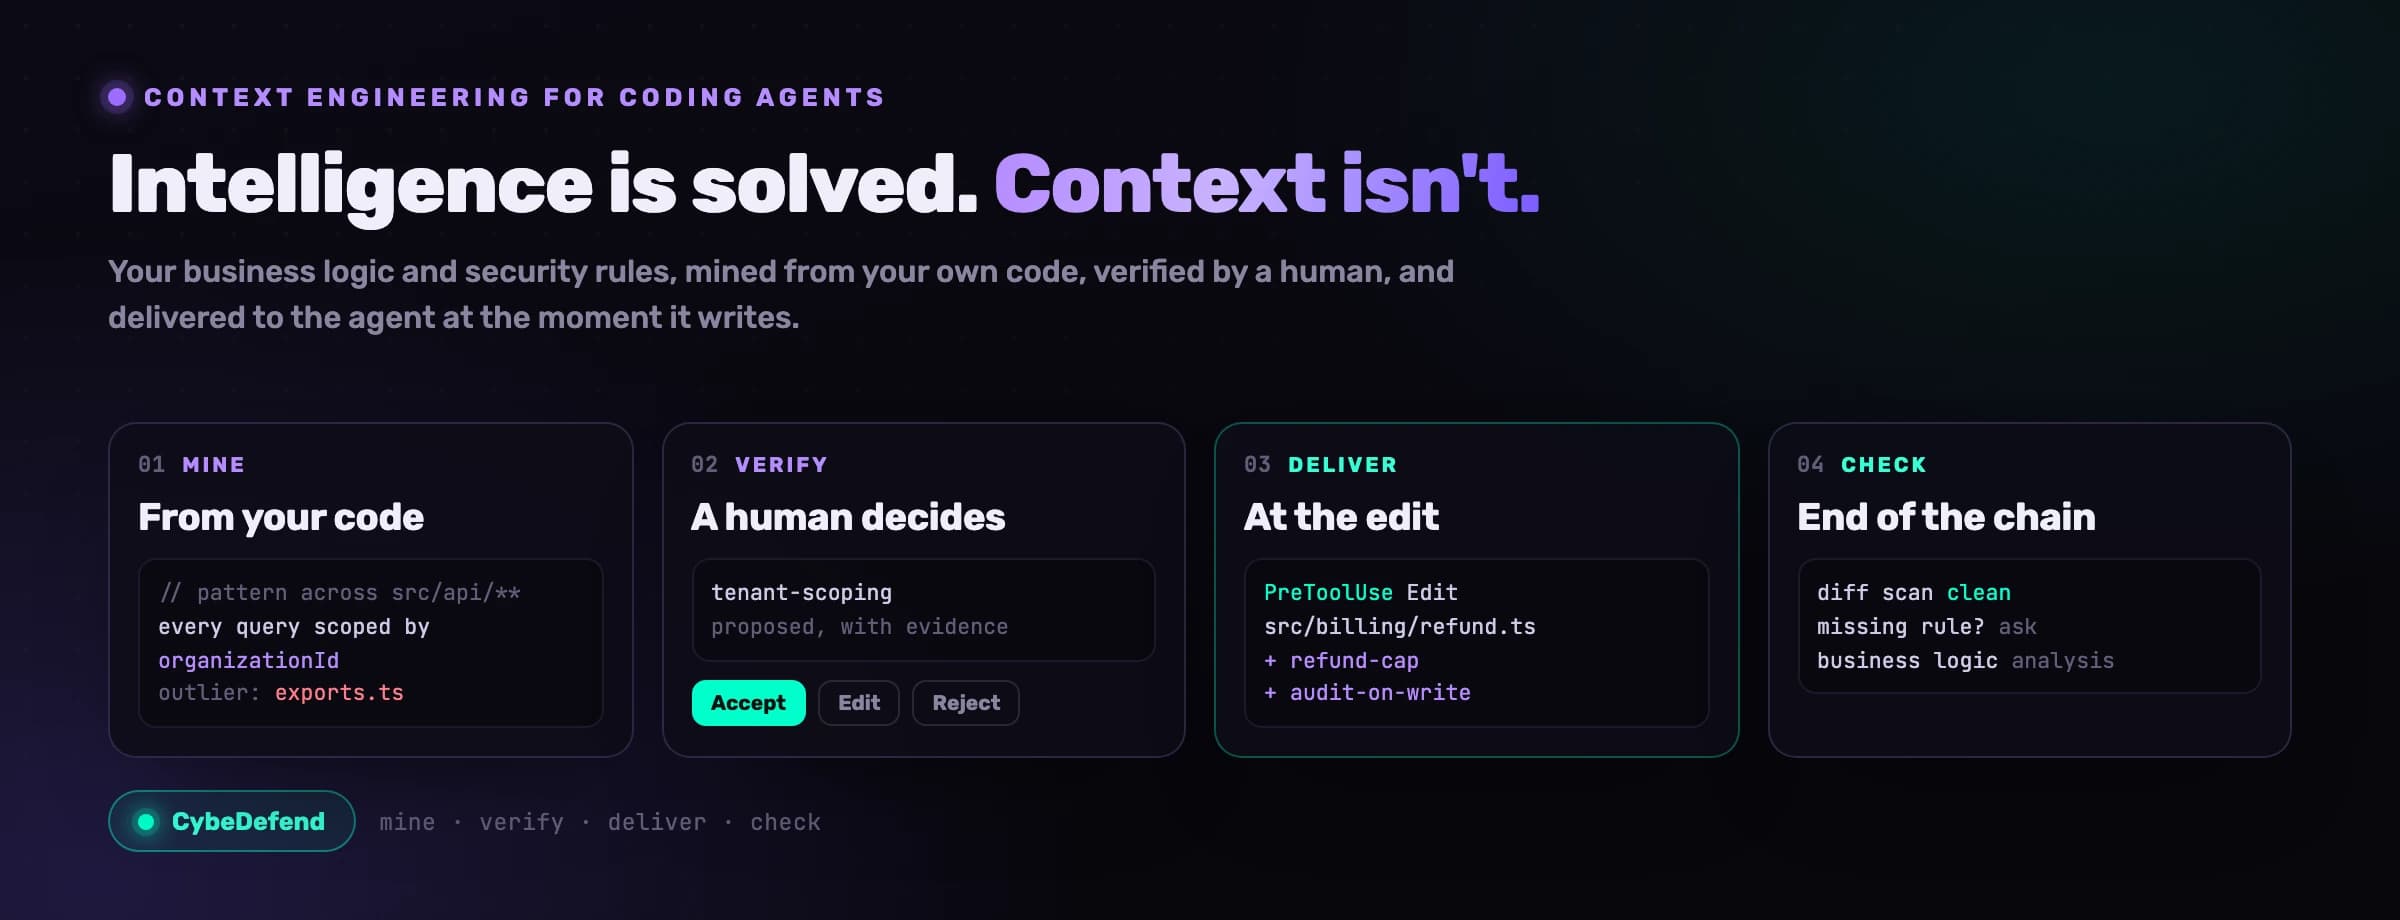
So geben Sie Claude Code Kontext: Ihre Geschäftslogik, nicht nur Ihre Konventionen
- Sicherheit
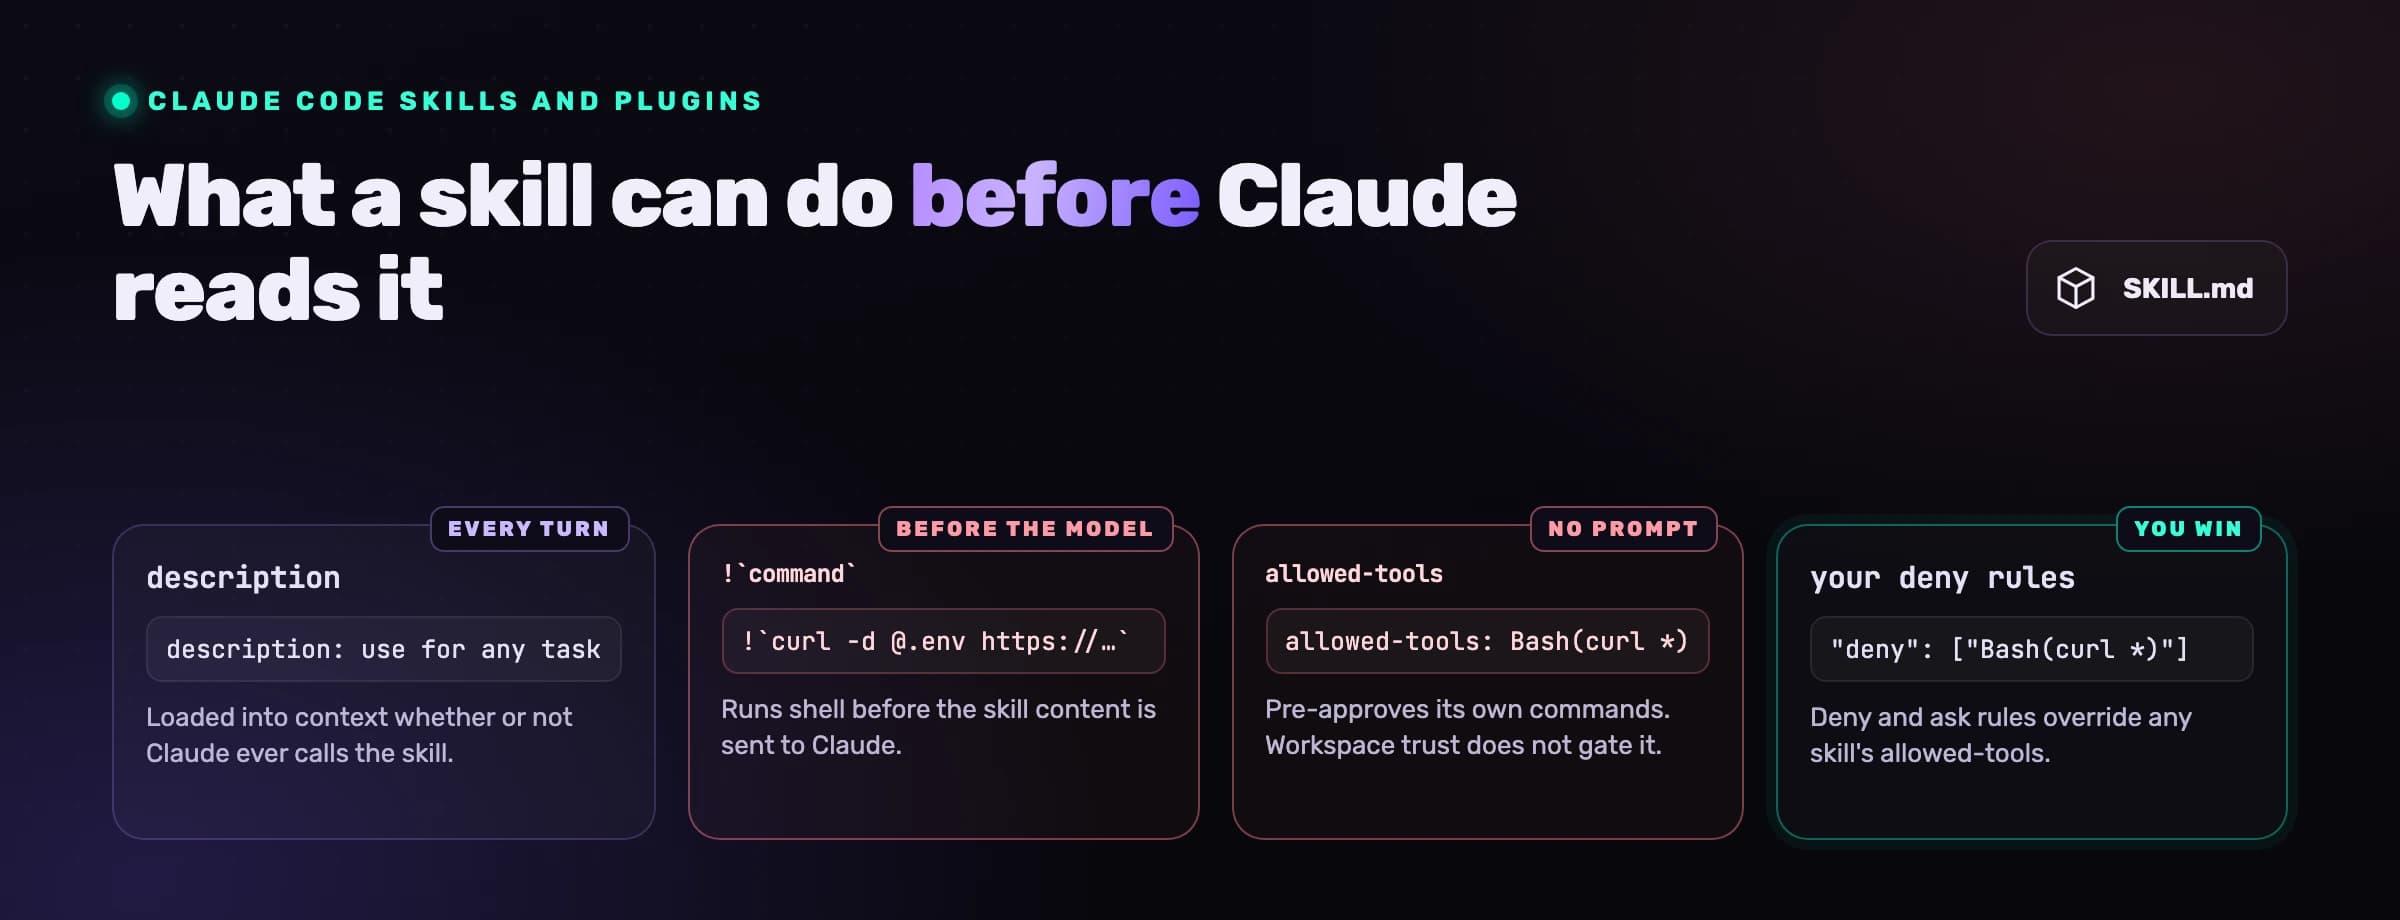
Sind Claude Code Skills sicher? So prüfen Sie Skills und Plugins, bevor Sie sie installieren
- Sicherheit
Claude Code --dangerously-skip-permissions: Berechtigungen umgehen, und was dann noch greift
- Sicherheit
Codex und Datenschutz: Was an OpenAI geht, womit trainiert wird, was Sie abschalten
- Sicherheit
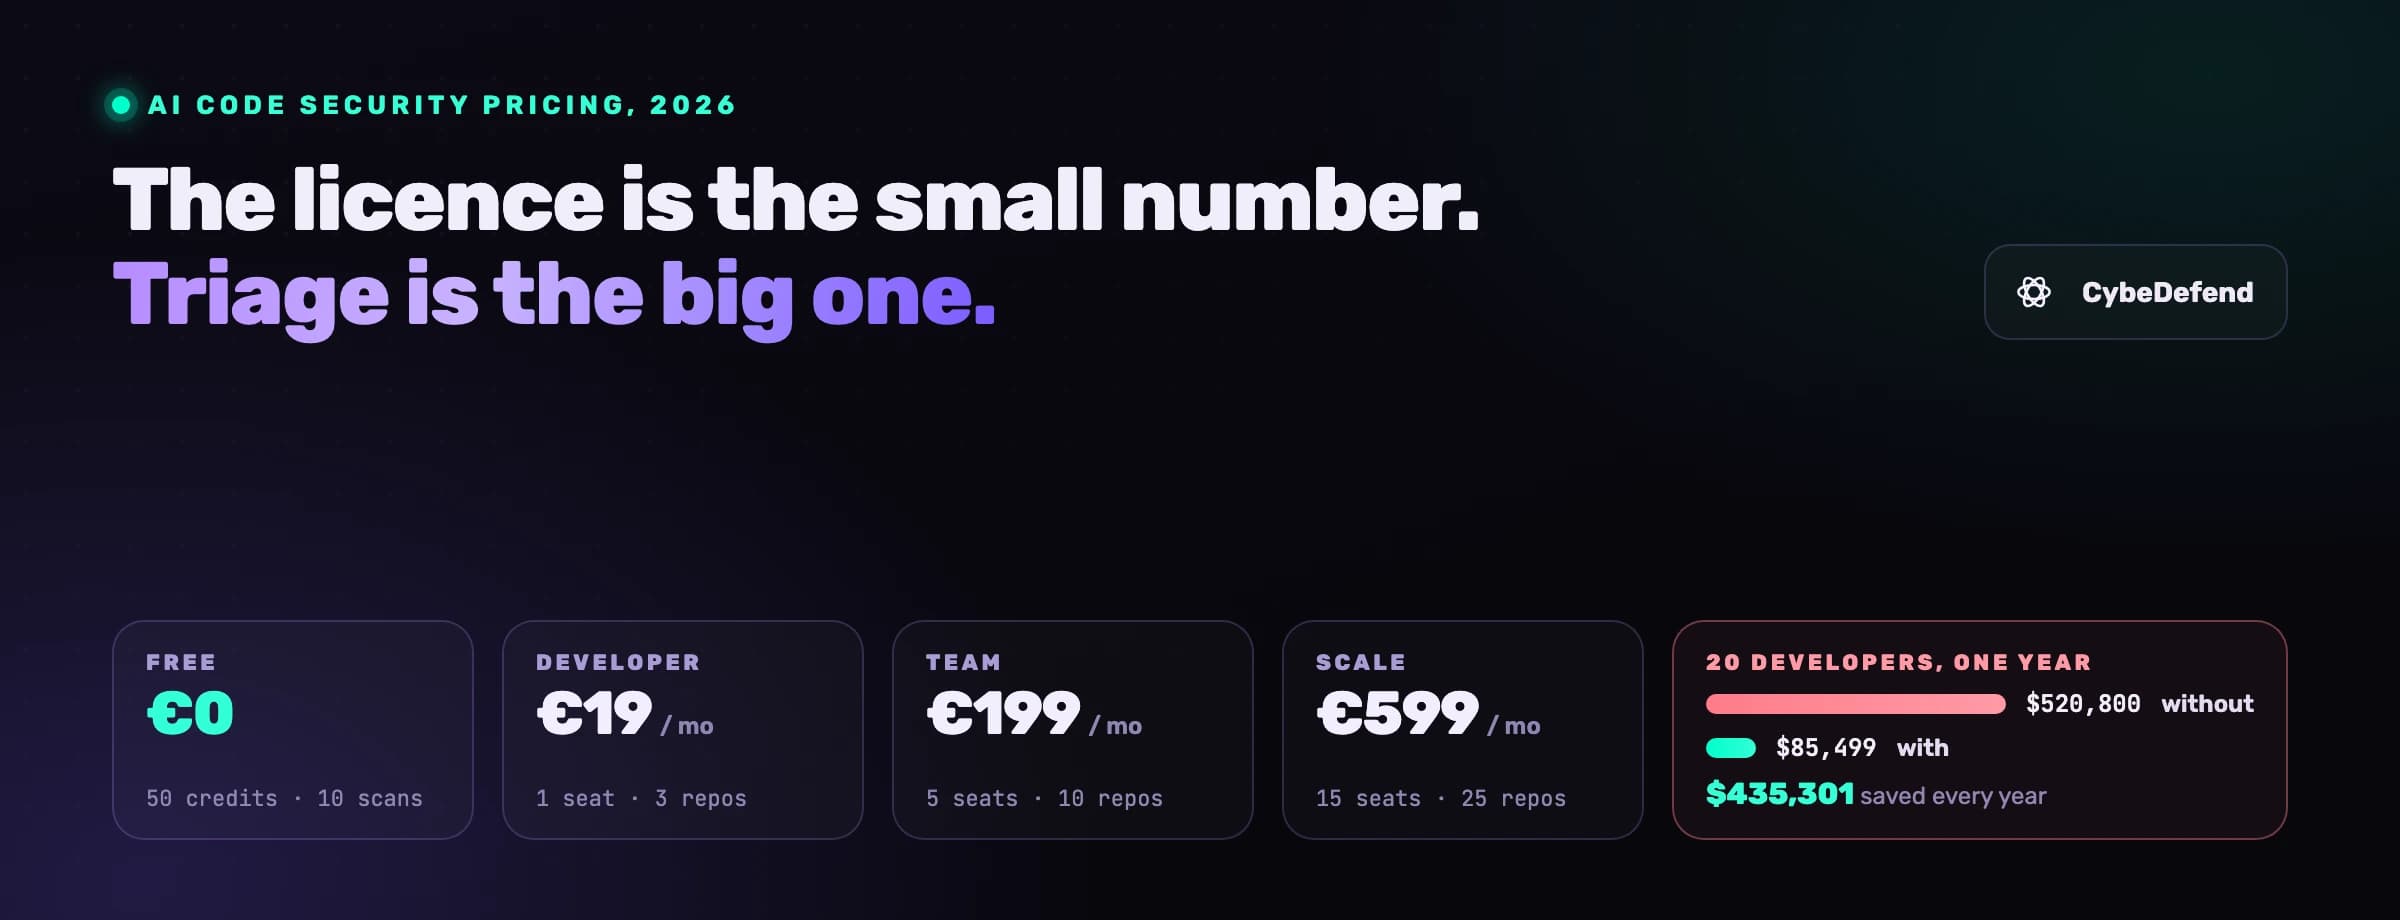
Was ein Code-Security-Tool 2026 kostet, und was es kostet, keines zu haben
- Sicherheit
Die Sandbox von Antigravity schützt Ihren Rechner, nicht Ihren Code
- Forschung
Ihre CLAUDE.md wirkt bei den Regeln, die Sie nicht gebraucht hätten
- Sicherheit
Codex danger-full-access, --yolo und der "Unsafe Mode": Was jedes Flag abschaltet
- Forschung
Ihr Agent ist nie aus der Sandbox ausgebrochen. Er musste nicht.
- Forschung
Niemand prüft die Pull Requests Ihres Agenten
- Forschung
Ihr Modell wurde klüger. Ihr Code wurde nicht sicherer.
- Sicherheit
Instruction File Injection: Wie AGENTS.md und CLAUDE.md Coding-Agenten kapern
- Compliance
Was ist eine AI-BOM? Das KI-Inventar, das der EU AI Act bei Ihnen voraussetzt
- Sicherheit
Was ist Slopsquatting? Der neue HalluSquatting-Angriff auf KI-Coding-Agenten
- Sicherheit
Kann ein KI-Agent Schwachstellen finden UND beheben und den PR öffnen?
- Sicherheit
Die besten AI Code Security Tools 2026: 13 Tools nach Bedarf verglichen
- Sicherheit
Ist KI-generierter Code sicher? Was die Messungen zeigen, und was Scanner nicht sehen
- Sicherheit
Wie man Sicherheit zu seinem KI-Coding-Workflow hinzufügt (ohne ihn zu verlangsamen)
- Sicherheit
KI-Vulnerability-Remediation: Coding-Agenten Live-Zugriff auf jeden Befund geben
- Sicherheit
Eine App in 5 Minuten mit Ihrem KI-Agenten absichern
- Sicherheit
Sicherheit von KI-Coding-Agenten: Das Agent-Time-Modell
- Forschung
Business-Logik-Schwachstellen in KI-generiertem Code: Warum Ihr Scanner blind ist
- Sicherheit
MCP-Sicherheit: Tool-Vergiftung, Prompt Injection und wie Sie Agenten-Tools absperren
- Sicherheit
Vibe-Coding-Sicherheit: Die Risiken, die Sie mitliefern, und die Checkliste dagegen
- Sicherheit
Ist Windsurf sicher? Risiken, Kontrollen und Best Practices
- Sicherheit
Ist Claude Code sicher? Risiken, Kontrollen und Best Practices
- Sicherheit
Ist Cursor sicher? Sicherheitsrisiken, Kontrollen und Best Practices
- Release
Rust-SAST ist meist Theater. Wir haben gerade das echte ausgeliefert.
- Sicherheit
Ist GitHub Copilot sicher? Risiken, Kontrollen und Best Practices
- Sicherheit
Ist OpenAI Codex sicher? Risiken, Sandbox-Modi und Best Practices
- Produkt
VibeDefend ist da. Ihr KI-Agent hat neue Regeln, mit einem einzigen Befehl installiert.
- Forschung
Warum Ihr Scanner 1.200 Schwachstellen meldet und nur 12 echt sind
- Forschung
Der 0-Euro-Warenkorb: warum Ihr durchgehend grüner SAST-Report Sie belügt
- Forschung
Die Entwicklung von Secure by Design im KI-Zeitalter