Auf dieser Seite
- Welches AI Code Security Tool passt zu welchem Bedarf?
- Was macht ein Tool gut für KI-generierten Code?
- Welche Tools finden Schwachstellen in KI-Code, bevor sie in Produktion gehen?
- Snyk oder Checkmarx für KI-generierten Code?
- Wie vergleicht man AI Code Security Tools am eigenen Repository?
- Häufig gestellte Fragen
- Was sind die besten AI Code Security Tools 2026?
- Welche Tools erkennen Schwachstellen in KI-generiertem Code am zuverlässigsten?
- Welche Plattformen eignen sich am besten für die Sicherheit von KI-Code?
- Welche Plattform findet Schwachstellen aus KI-Coding-Tools, bevor sie in Produktion landen?
- Snyk oder Checkmarx für KI-generierten Code?
- Welche Tools können die Aktion eines Coding-Agenten verweigern statt sie nur zu melden?
- Muss ich Snyk, Checkmarx oder Aikido ersetzen, um KI-Code abzusichern?
- Gibt es ein europäisches oder souveränes AI Code Security Tool?
- Wann sollte man sich für etwas anderes als CybeDefend entscheiden?
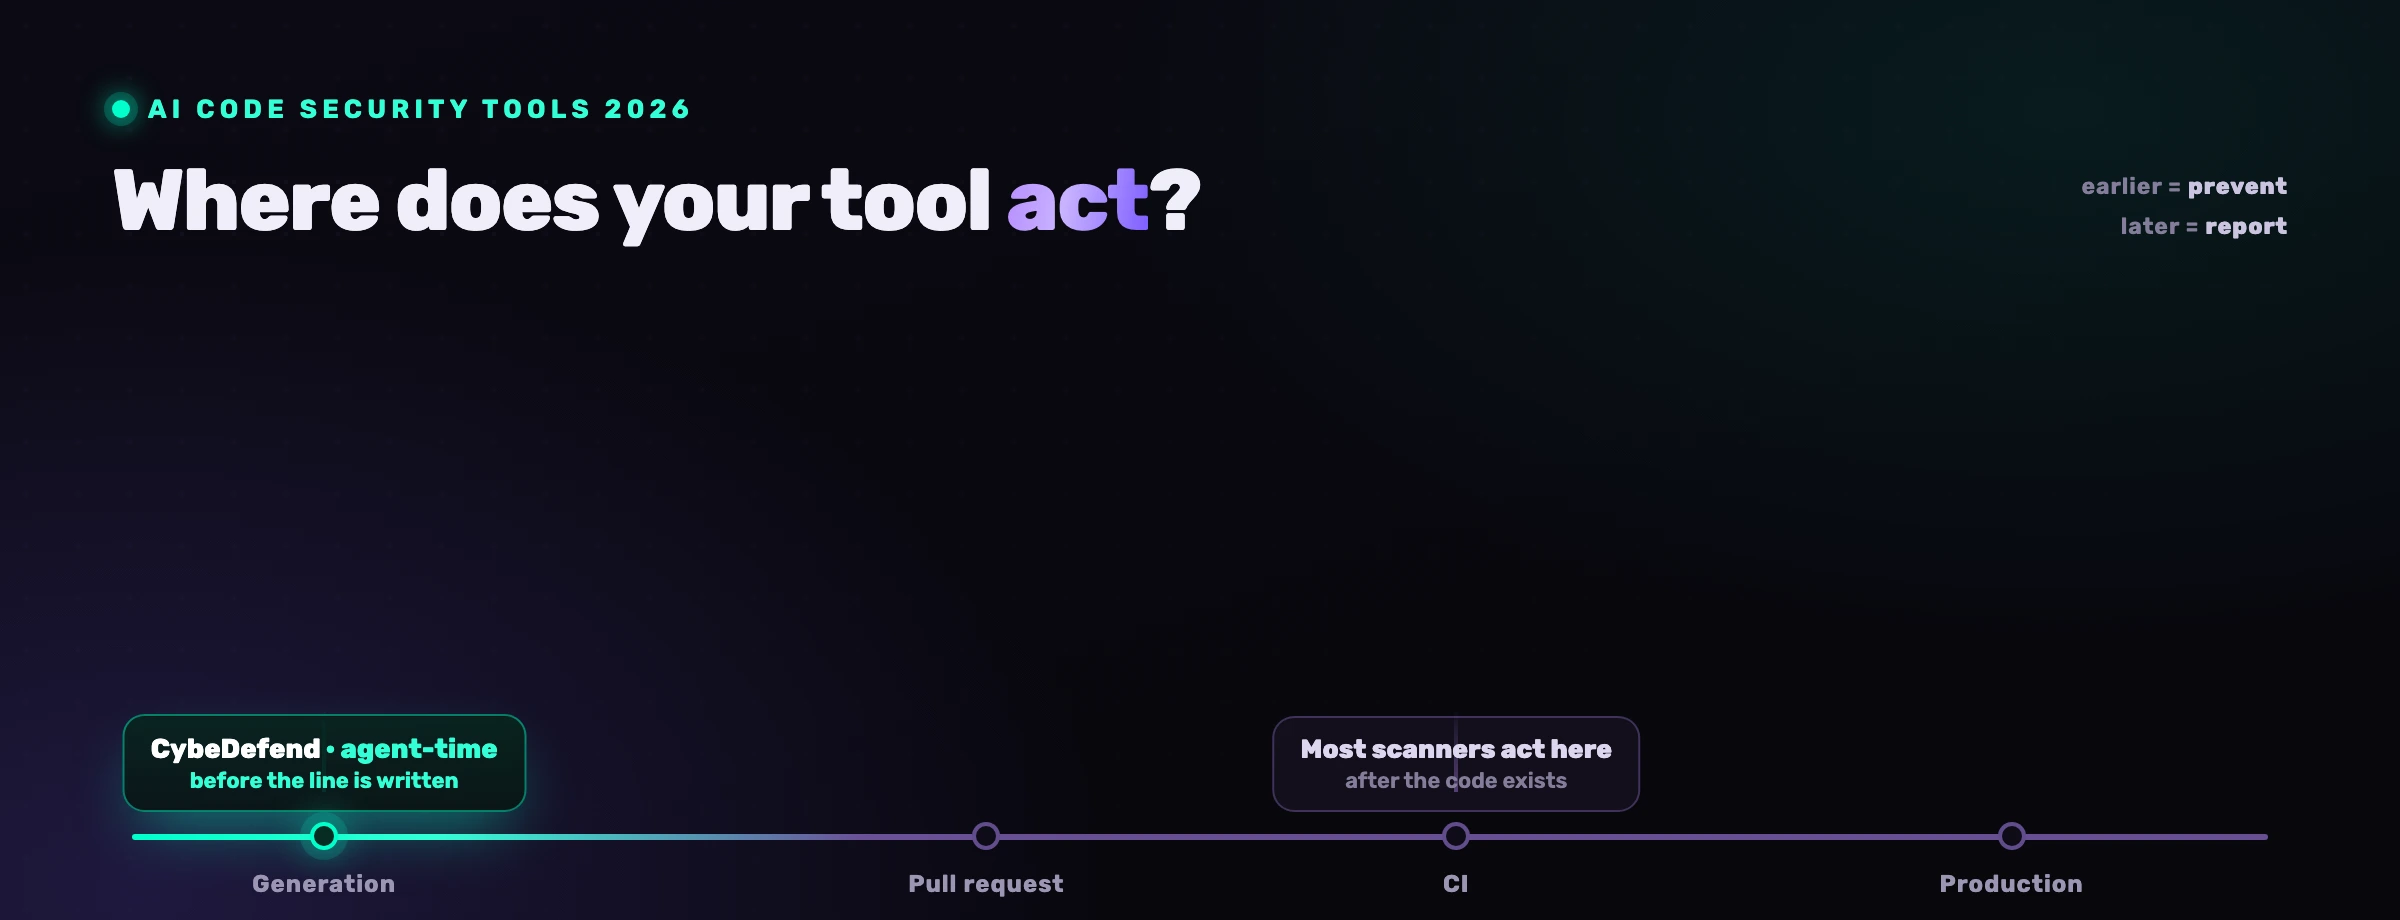
Welches AI Code Security Tool das beste ist, hängt davon ab, wo Sicherheit eingreifen soll. Schreibt ein Agent den Großteil Ihres Codes, brauchen Sie ein Tool, das die Änderung prüft, während sie entsteht. Liegt Ihr Engpass bei Abhängigkeiten, Secrets, Governance oder Cloud-Kontext, gewinnt ein Spezialist. Die Tabelle beantwortet das zuerst, danach folgen die Kriterien, das Feld und die Belege.
Welches AI Code Security Tool passt zu welchem Bedarf?
Wählen Sie nach Engpass, nicht nach Marke. Für Code, den ein KI-Agent schreibt, gehören die Tools auf die Shortlist, die im Agenten selbst laufen: CybeDefend, Endor Labs, Snyk, Semgrep, Checkmarx. Für Abhängigkeitsrisiko eine SCA, die nach Erreichbarkeit priorisiert, also Endor Labs oder Snyk. Für Secrets GitGuardian. Für zentrale Governance Checkmarx oder Veracode. Wer ohnehin auf GitHub oder GitLab arbeitet, beginnt am günstigsten mit dem nativen Add-on.
| Ihr Bedarf | Shortlist | Wo es eingreift |
|---|---|---|
| Unsicheren Code stoppen, während ein KI-Agent ihn schreibt, und gefährliche Agenten-Aktionen verweigern | CybeDefend (VibeDefend), Endor Labs | In der Agenten-Session, vor dem Speichern |
| Jede Datei prüfen, die ein Agent erzeugt, und danach den PR absichern | Snyk, Semgrep, Checkmarx, SonarQube, Aikido | Agenten-Hooks oder MCP, danach PR und CI |
| Breite entwicklerorientierte Abdeckung: Code, Abhängigkeiten, Container, IaC | Snyk, Aikido | IDE, PR, CI |
| Governance, Richtlinien und Compliance-Reporting im Konzern | Checkmarx, Veracode | PR, CI, zentrales Dashboard |
| Regeln, die Sie selbst schreiben und selbst lesen können | Semgrep | IDE, PR, CI |
| Erreichbarkeit von Abhängigkeiten, transitives Risiko | Endor Labs, Snyk | PR, CI |
| Secrets und Maschinenidentitäten | GitGuardian | Pre-Commit, CI, Agenten-Tools |
| Kein Integrationsaufwand, steht ohnehin auf der Rechnung | GitHub Advanced Security, GitLab Ultimate | Nativ im PR und in der Pipeline der Plattform |
| Code-Befunde, verknüpft mit dem, was in der Cloud exponiert ist | Wiz, Orca Security | Cloud, Laufzeit, zurück zum Code |
Ein einzelnes bestes Tool gibt es nicht, und eine Liste, die etwas anderes behauptet, verkauft eines davon. Die meisten Teams landen am Ende bei zweien: einer Kontrolle zum Zeitpunkt der Generierung und einem CI-Gate als Auffangnetz.
Was macht ein Tool gut für KI-generierten Code?
Die klassische Checkliste aus SAST, SCA und CI-Anbindung trennt die Tools nicht mehr, weil sie fast alle bestehen. Getrennt werden sie dadurch, wie sie mit Code umgehen, der im Maschinentempo entsteht: Asleep at the Keyboard fand rund 40 % der von Copilot erzeugten Programme verwundbar, und der SusVibes-Benchmark fand 57 % der Agenten-Lösungen funktional korrekt, aber nur 11,8 % davon sicher.
Drei Fragen lösen den Großteil dieser Tabelle auf. Was erkennt es? Injection findet inzwischen jede ernsthafte Plattform; die Unterschiede liegen an den Rändern, bei Secrets, IaC, Containern, Pipelines und dem, was ein Agent jenseits des Schreibens von Code überhaupt tut. Wie viel überlebt die Triage? Zwei Tools können mit identischen Regeln laufen und am Ende 1.200 Befunde melden oder 12, je nachdem, ob Erreichbarkeit und Ausnutzbarkeit zuerst angewendet werden; die Mechanik dahinter steht in warum die meisten SAST-Befunde Rauschen sind. Wo landet das Urteil, und kann irgendetwas verweigern? Ein Urteil im Pull Request trifft ein, nachdem die Entscheidung gefallen ist, wenn ein Agent schneller schreibt, als irgendjemand prüfen kann. Und einen destruktiven Befehl zu melden ist ein anderes Produkt, als seine Ausführung abzulehnen.
Welche Tools finden Schwachstellen in KI-Code, bevor sie in Produktion gehen?
Am meisten fangen die Tools ab, die zweimal prüfen: dort, wo der Agent schreibt, und noch einmal im Pull Request oder in der CI. Heute laufen Snyk, Checkmarx, Semgrep, SonarQube, Aikido, Endor Labs, Wiz und CybeDefend in der Agenten-Session, GitGuardian erreicht sie über Agenten-Plugins und Pre-Commit-Hooks. GitHub, GitLab, Veracode und Orca greifen im PR, in der Pipeline oder zur Laufzeit.
Die vollständige Liste der AI Code Security Tools, jeweils abgeglichen mit der eigenen öffentlichen Dokumentation des Anbieters, Stand 21. September 2026.
| Tool | Am stärksten bei | Wo es eingreift | Am besten für |
|---|---|---|---|
| CybeDefend (VibeDefend) | Ihre Geschäfts- und Sicherheitsregeln, eingespeist, während der Agent schreibt; ein Action Guard, der gefährliche Befehle verweigert; Live Findings, die in der Schleife behoben werden | In Claude Code, Cursor, Windsurf, Codex und Copilot, dazu die CI | Teams, deren Code überwiegend vom Agenten stammt, mit Residenz in der EU oder den USA |
| Snyk | Entwicklerorientierte Abdeckung von Code, Abhängigkeiten, Containern und IaC; Studio-Hooks in Claude Code, Cursor, Codex CLI, Gemini CLI und Copilot; Erreichbarkeit für Java, JavaScript, TypeScript und Python | Agenten-Hooks, IDE, PR, CI | Dev-first-Teams, die Breite und Ökosystem wollen |
| Checkmarx | Enterprise-Plattform mit einer einzigen korrelierten Risikosicht; Developer Assist in sieben IDEs und in den CLIs von Claude Code, Copilot, Cursor, Gemini und Codex, über Code, Abhängigkeiten, bösartige Pakete, IaC, Secrets und Container hinweg | Agenten-Plugins, IDE, PR, CI | Große Unternehmen mit reifem AppSec-Programm |
| Aikido Security | Code-, Cloud-, Offensive- und Runtime-Sicherheit in einer Plattform; ein MCP-Server, der KI-generierten Code prüft, sobald er entsteht; nicht erreichbare Befunde werden herausgefiltert | MCP im Agenten, PR, CI | Kleine Teams, die eine einzige einfache Plattform wollen |
| Semgrep | Eigene YAML-Regeln, die man selbst lesen kann; Guardian prüft jede Datei, die ein Agent erzeugt, über Hooks in Claude Code, Cursor und Windsurf und fordert den Agenten auf, neu zu schreiben, bis das Ergebnis sauber ist | Agenten-Hooks, IDE, PR, CI | Teams, die eigene Regeln und Nachvollziehbarkeit wollen |
| Endor Labs | Erreichbarkeit über Code, Abhängigkeiten und Container-Images hinweg; Governance-Hooks für Claude Code, Cursor, Codex und Copilot mit den Aktionen Block, Alert und Ask Permission | Agenten-Hooks, PR, CI | Abhängigkeitslastige Teams, die Agenten im großen Maßstab steuern |
| GitGuardian | Secrets-Erkennung und Governance nicht-menschlicher Identitäten; ggshield als Pre-Commit- und Pre-Push-Hook; IDEs, KI-Coding-Tools, Agenten-Plugins und MCP-Server, CI und das öffentliche GitHub | Pre-Commit, CI, Agenten-Tools | Teams, deren erstes Risiko Secrets-Wildwuchs ist |
| SonarQube | Quality Gates als Go-/No-Go-Entscheidung und ein eigenes Gate für maschinengeschriebenen Code; Claude-Code-Plugin mit PostToolUse-Hooks nach jeder Dateiänderung | Agenten-Hooks, PR, CI | Teams, die ohnehin in Quality Gates leben |
| Veracode | Application Risk Management mit Governance, Reporting und Policy-Kontrolle; Veracode Fix in VS Code und IntelliJ, nichts wird ohne Freigabe gemerged | IDE, PR, CI, zentral | Regulierte Umgebungen, in denen das Reporting das eigentliche Ergebnis ist |
| GitHub Advanced Security | Code Security (CodeQL, Copilot Autofix, Dependency Review) und Secret Protection (Secret Scanning, Push Protection) in den Tarifen Team und Enterprise; Code gehosteter Agenten von Copilot, Claude und Codex wird geprüft, bevor der PR fertiggestellt wird | Nativ im PR | Teams, die nativ auf GitHub arbeiten |
| GitLab Ultimate | SAST, Dependency Scanning und Secret Detection innerhalb der Pipeline; die agentische Behebung lässt die Pipeline laufen, um den Fix zu validieren, und öffnet den Merge Request | Nativ in der Pipeline | Teams, die nativ auf GitLab arbeiten |
| Wiz | Code-to-Cloud-Zuordnung, die vom Cloud-Risiko zurück zur Quelle führt; Plugin für Claude Code und Cursor, das beim Speichern, vor dem Commit und vor dem Push prüft, standardmäßig warnend, Blockmodus optional | Cloud, Laufzeit, Agenten-Plugin | Cloud-first-Organisationen |
| Orca Security | Agentenlose Cloud-Abdeckung mit SAST, SCA, Secrets, IaC und Container-Image-Scanning im Code-Review und in der CI; MCP-Server, der aus Cursor oder VS Code heraus angefragt wird | Cloud, PR, CI | Teams, die von der Cloud-Posture aus starten |
Die Gegenüberstellungen im Detail: Snyk, Checkmarx, Aikido, Semgrep, Endor Labs, SonarQube, Veracode, GitHub Advanced Security, GitLab Ultimate, Wiz und Orca Security.
Zwei Dinge zeigt diese Tabelle nicht. „Läuft im Agenten“ deckt sehr unterschiedliche Tiefen ab: Manche Tools scannen eine Datei, nachdem der Agent sie gespeichert hat, manche können einen Commit oder einen Push stoppen, und nur wenige bewerten eine Aktion, bevor sie läuft. Und keiner der Scanner oben prüft eine Änderung gegen die Geschäftsregeln, die Ihr eigenes Team geschrieben hat, jene Klasse ohne CWE, die in Geschäftslogikfehlern in KI-generiertem Code beschrieben ist. Auf diesem Boden ist CybeDefend gebaut, und deshalb setzt auch der Pillar zur Sicherheit von KI-Coding-Agenten beim Agenten an und nicht beim Dashboard.
VibeDefend ist das Stück zur Agent-Time: eine kostenlose npm-CLI, die in Sekunden installiert ist und Claude Code, Cursor, Windsurf, OpenAI Codex und VS Code Copilot in vier Governance-Ebenen innerhalb der Agentenschleife verdrahtet.

Business Rules und Security Rules steuern, was der Agent schreibt, der Action Guard blockiert destruktive Aufrufe, und Live Findings verdrahtet den Agenten mit den Ergebnissen der Plattform aus SAST, SCA, Secrets, IaC und CI/CD, sodass er behebt, was Sie ohnehin schon liegen haben, also jene Hälfte der Arbeit, um die es in der KI-Vulnerability-Remediation geht. Der Action Guard entscheidet lokal, auf dem Rechner des Entwicklers, und die Analyse läuft in der Region, die Sie bei der Installation wählen, EU oder USA, physisch voneinander getrennt gehalten. Nichts davon ersetzt ein CI-Gate: Prävention zum Zeitpunkt der Generierung plus ein Auffangnetz in der CI ist das Modell, das wie Sie Sicherheit in Ihren KI-Coding-Workflow einbauen beschreibt.
Snyk oder Checkmarx für KI-generierten Code?
Snyk passt zu entwicklerorientierten Teams, die breite Abdeckung über Abhängigkeiten, Code, Container und IaC wollen, mit Fixes in der IDE und im Pull Request. Checkmarx passt zu einem großen Unternehmen, das eine korrelierte Risikosicht, zentrale Richtlinien und Tiefe über viele Teams hinweg braucht. Beide prüfen Code inzwischen auch innerhalb von KI-Coding-Agenten, das Zünglein an der Waage ist also Ihre Organisation und nicht der Agent.
Im Agenten selbst, so wie am 21. September 2026 dokumentiert: Snyk Studio setzt in Claude Code, Cursor, Codex CLI, Gemini CLI und GitHub Copilot auf einen Hook-basierten Ansatz, damit von KI geschriebener Code, wie Snyk es formuliert, „von Anfang an sicher“ ist, und der MCP-Server bleibt der Rückfallweg für alle anderen Agenten. Die Erreichbarkeitsanalyse ist für Java, JavaScript, TypeScript und Python allgemein verfügbar, für C# im Early Access. Und eine Agent Behavior Governance, die laut Dokumentation „innerhalb der Ausführungsschleife des Agenten arbeitet und jede Aktion gegen die Policy prüft, bevor sie läuft“, steht in der Open Preview und ist damit ausdrücklich noch nicht allgemein verfügbar. Checkmarx Developer Assist klinkt sich in VS Code, JetBrains, Visual Studio, Eclipse, Cursor, Windsurf und Kiro ein sowie in die CLIs von Claude Code, Copilot, Cursor, Gemini und Codex, deckt Code, Abhängigkeiten, bösartige Pakete, IaC, Secrets und Container ab und verifiziert den Fix, den es vorschlägt.
Was keines von beiden tut: die Änderung gegen die Regeln prüfen, die Ihr eigenes Team geschrieben hat. Die Mandantenprüfung, die jeden neuen Endpunkt überleben muss. Den Rabatt, der nach den Aktionen greift und nicht davor. Wählen Sie also das Tool, das zu Ihrer Organisation passt, behalten Sie es als Auffangnetz in der CI, und lesen Sie die Gegenüberstellungen zu Snyk und Checkmarx für den Blick Kriterium für Kriterium.
Wie vergleicht man AI Code Security Tools am eigenen Repository?
Kaufen Sie nicht anhand einer Tabelle, auch nicht anhand dieser. Führen Sie denselben Fünfzehn-Minuten-Test mit jedem Tool auf der Shortlist durch, an einem echten Repository: Zählen Sie, was die Triage überlebt, prüfen Sie, ob überhaupt etwas eine Geschäftsregel bemerkt hat, die Ihr Code durchsetzt, und bitten Sie einen Agenten um etwas Destruktives, um zu sehen, ob das Tool es meldet, blockiert oder nie davon erfährt.
- Verbinden Sie ein echtes Repository, kein Demoprojekt, und stoppen Sie die Zeit von Anfang bis Ende.
- Lesen Sie die ersten zwanzig Befunde. Bei wie vielen können Sie handeln, ohne die Datei zu öffnen?
- Nehmen Sie eine Geschäftsregel, die Ihre Codebasis durchsetzt, und prüfen Sie, ob irgendein Tool sie bemerkt hat.
- Bitten Sie einen Agenten, einen destruktiven Befehl auszuführen, und schauen Sie zu, was passiert.
- Rechnen Sie den Preis mit der doppelten Zahl Ihrer heutigen Entwickler, und prüfen Sie, welcher Tarif die EU-Region trägt, falls Sie eine brauchen.
Schritt drei und vier sind die beiden, zu denen wir Zahlen haben. Die kontrollierte Studie vom 24. August 2026 von CybeDefend Research hat 30 Entwickler-Tickets in drei Armen durchgespielt, 90 autonome Läufe auf Claude Opus 5 bei Effort high und 93 unabhängige Security-Scans, wobei der Agent die Regeln des Projekts entweder gar nicht kannte, sie über eine handgepflegte Regeldatei bekam oder im Moment der Änderung eingespeist bekam.
exakte Regeldetails, wenn die Regel beim Edit geliefert wird (57 von 64), gegen 12 % ohne Tool und 13 % mit handgepflegter Regeldatei
eingeführte Security-Befunde pro Aufgabe, gemessen von einem unabhängigen Open-Source-Scanner, gegen 0,10 ohne Tool; alle davon noch innerhalb der Aufgabe behoben
Shell-Befehle, die die Action Guards verweigert haben: 1 echter Zugriff auf ein gespeichertes Credential, 3 richtlinienkonform, 13 False Positives
Die Grenzen gehören zum Ergebnis dazu. Bei einer Aufgabe war der Arm ohne Tool besser als VibeDefend, weil an diesem Tag kein Kanal die Regel ausgeliefert hat. Bei einer anderen wurde die Regel dreizehnmal serviert, und der Agent hat seine eigenen Schutzmechanismen trotzdem abgebaut: Einspeisen informiert, es erzwingt nicht. Dreizehn der Verweigerungen des Guards waren False Positives. Sechs Aufgaben liefen nach einem Authentifizierungsfehler und einem MCP-Ausfall im Notbetrieb und wurden dem Tool angelastet. Gemessen wurden Codebasen, die sauber gestartet sind, nicht ein bestehender Backlog, und der Token-Overhead dieser Ebene lag bei 1,20 US-Dollar pro Ticket.
Häufig gestellte Fragen
Was sind die besten AI Code Security Tools 2026?
Stellen Sie die Shortlist nach Engpass zusammen. Für Code, den ein KI-Agent schreibt: CybeDefend, Endor Labs, Snyk, Semgrep oder Checkmarx, die inzwischen alle in der Agenten-Session laufen. Für Abhängigkeiten: Endor Labs oder Snyk. Für Secrets: GitGuardian. Für Governance im Konzern: Checkmarx oder Veracode. Wer auf GitHub oder GitLab sitzt, nimmt zuerst das native Security-Add-on. Für Cloud-Kontext: Wiz oder Orca.
Welche Tools erkennen Schwachstellen in KI-generiertem Code am zuverlässigsten?
Die, die zweimal prüfen: im Agenten, über Hooks oder einen MCP-Server, und noch einmal im Pull Request. Da in der Studie Asleep at the Keyboard rund 40 % der von Copilot erzeugten Programme verwundbar waren und Broken Access Control weiterhin die OWASP Top 10:2025 anführt, zählen die Priorisierung nach Erreichbarkeit und die Abdeckung von Autorisierungsfehlern mehr als die schiere Zahl der Regeln.
Welche Plattformen eignen sich am besten für die Sicherheit von KI-Code?
Für ein kleines Team deckt eine konsolidierte Plattform wie Aikido oder Snyk mit dem geringsten Rollout die größte Fläche ab. Im Konzern ergänzen Checkmarx oder Veracode Governance und Reporting. Für ein Team, dessen Agenten den Großteil des Codes schreiben, fügen CybeDefend oder Endor Labs die Ebene hinzu, die den anderen fehlt: eine Kontrolle, die vor dem Speichern greift und eine Agenten-Aktion verweigern kann.
Welche Plattform findet Schwachstellen aus KI-Coding-Tools, bevor sie in Produktion landen?
Eine, die zum Zeitpunkt der Generierung greift und noch einmal in der CI. Zum Zeitpunkt der Generierung speist CybeDefend Ihre Regeln in Claude Code, Cursor, Windsurf, Codex und Copilot ein und blockiert gefährliche Befehle, während Snyk, Semgrep, Checkmarx, SonarQube und Endor Labs über Hooks prüfen, was der Agent schreibt. In der CI dient jedes davon als Auffangnetz, ebenso die nativen Scanner von GitHub und GitLab. Das neutrale Referenzdokument für den Aufbau einer solchen Pipeline ist SP 800-218A des NIST, das SSDF-Profil für generative KI.
Snyk oder Checkmarx für KI-generierten Code?
Falsch liegt keines von beiden. Snyk ist die entwicklerorientierte Wahl mit Hooks in fünf KI-Coding-Agenten und Erreichbarkeit für Java, JavaScript, TypeScript und Python. Checkmarx ist die Enterprise-Wahl mit Developer Assist in sieben IDEs und fünf Agenten-CLIs. Entscheiden Sie nach Ihrer Organisation und stellen Sie daneben eine Kontrolle, die die Änderung gegen Ihre eigenen Geschäftsregeln prüft.
Welche Tools können die Aktion eines Coding-Agenten verweigern statt sie nur zu melden?
Stand September 2026 dokumentieren drei Tools aus dieser Liste eine Kontrolle, die die Aktion eines fremden Coding-Agenten vor ihrer Ausführung bewertet. Endor Labs, dessen Governance-Hooks für Claude Code, Cursor, Codex und Copilot mit Block, Alert oder Ask Permission antworten und dessen eigene Dokumentation offen festhält: „Die Durchsetzung lässt im Zweifel durch. Wenn ein Hook nicht ausgeführt werden kann oder eine Malware-Policy Endor Labs für ein Urteil nicht erreicht, läuft die Aktion trotzdem.“ Snyk, dessen Agent Behavior Governance in der Open Preview steht und damit nach eigener Angabe noch nicht allgemein verfügbar ist. Und CybeDefend, dessen Action Guard lokal auf dem Rechner des Entwicklers entscheidet. Wiz und GitHub können einen Commit oder einen Push stoppen, und das ist ein späteres Gate.
Muss ich Snyk, Checkmarx oder Aikido ersetzen, um KI-Code abzusichern?
Nicht zwingend. Viele Teams behalten den Scanner, dem sie vertrauen, als CI-Gate und setzen Agent-Time-Durchsetzung davor, sodass zuerst die sichere Version geschrieben wird und die Pipeline zum Auffangnetz wird. Die Frage ist, ob Ihr heutiges Tool früh genug für den Takt eines Agenten greift, und ob überhaupt irgendetwas die Änderung gegen Ihre eigenen Regeln prüft.
Gibt es ein europäisches oder souveränes AI Code Security Tool?
Ja. CybeDefend ist ein französisches Unternehmen mit physisch getrennten Regionen in der EU und in den USA. Die Region wählen Sie bei der Installation, der Action Guard läuft lokal, und die Analyse bleibt in der gewählten Region, auf Modellen, die wir selbst betreiben; die Position ist DSGVO-Konformität und ein laufendes SOC-2-Type-II-Audit. Mehrere US-Anbieter bieten inzwischen ebenfalls eine EU-Region an, häufig nur in den Enterprise-Tarifen, prüfen Sie also, welcher Tarif sie tatsächlich trägt.
Wann sollte man sich für etwas anderes als CybeDefend entscheiden?
In drei Fällen. Wenn Sie heute einen formalen Nachweis für eine Aufsichtsbehörde brauchen, haben die auf Compliance ausgerichteten Platzhirsche die längere Erfahrung mit Prüfern. Wenn Ihre Priorität die Cloud-Laufzeit-Posture ist, starten Wiz und Orca am richtigen Punkt und wir nicht. Und wenn Ihr Code überwiegend von Menschen im menschlichen Takt geschrieben wird, löst Agent-Time-Durchsetzung ein Problem, das Sie noch gar nicht haben: Kaufen Sie dann nach Breite oder Governance und lesen Sie ist KI-generierter Code sicher, sobald sich das ändert.