

In questa pagina
- Quale alternativa a Semgrep fa al caso tuo, in base al motivo per cui lo lasci?
- Cosa resta fuori dalla Community Edition di Semgrep?
- Opengrep sostituisce Semgrep senza cambiare nulla?
- Quali alternative controllano il codice scritto dagli agenti di IA?
- Come si pagano le alternative, rispetto a Semgrep?
- Dove conserva ogni alternativa il tuo codice e i tuoi risultati?
- Quando conviene restare su Semgrep?
- Come lasciare Semgrep senza perdere le tue regole?
- Dove si colloca CybeDefend?
- Domande frequenti
- Qual è la migliore alternativa gratuita a Semgrep?
- Posso usare le mie regole Semgrep con Opengrep?
- La versione gratuita di Semgrep fa analisi tra file?
- SonarQube è una buona alternativa a Semgrep?
- Quali sono le alternative a Semgrep Guardian?
- Dove conserva Semgrep i dati dei clienti?
- CodeQL è un'alternativa gratuita a Semgrep?
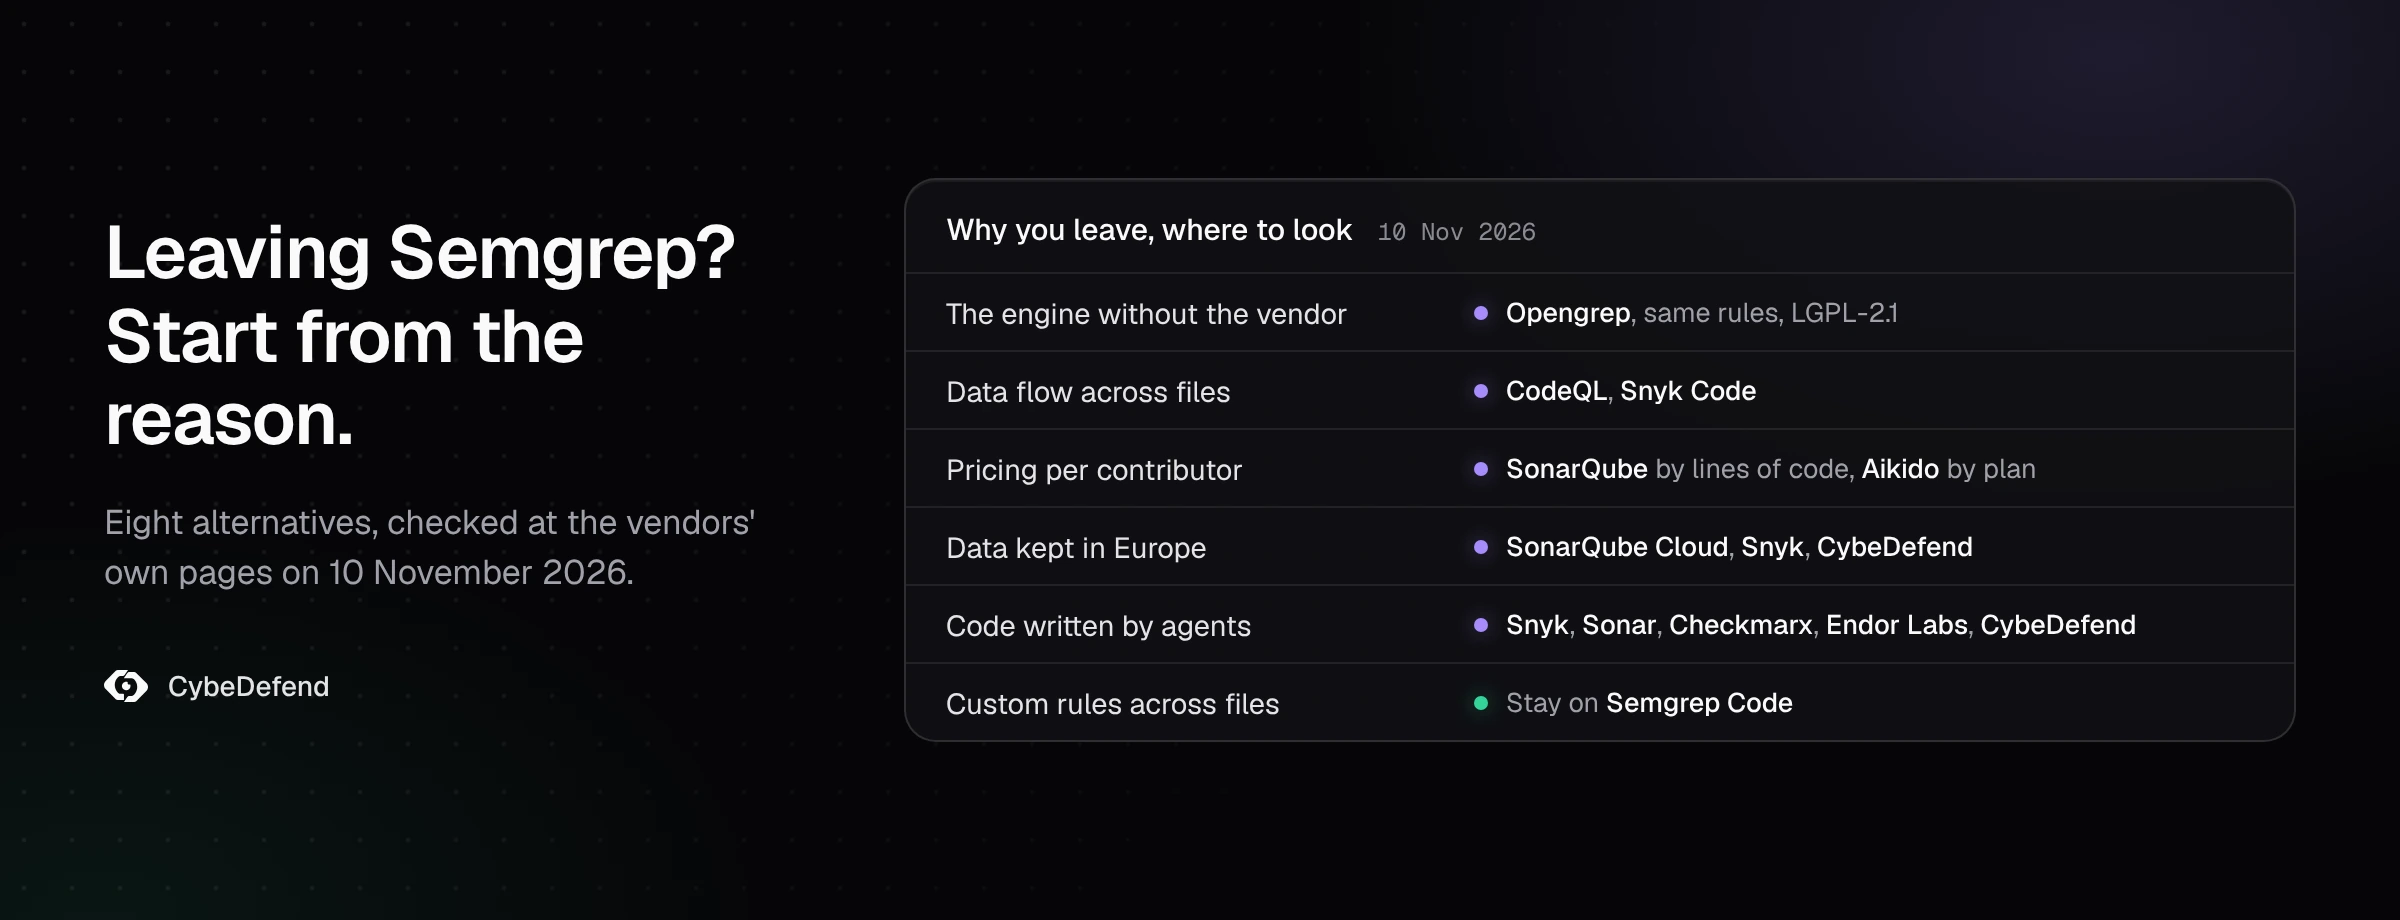
La migliore alternativa a Semgrep dipende dal motivo per cui lo lasci. Ne abbiamo verificate otto sulle pagine dei vendor stessi il 10 novembre 2026; se ti interessano solo i motori gratuiti, la nostra guida agli strumenti SAST open source ne confronta venti. Sono i motivi a ordinare il mercato. Per tenere il motore open source senza l'azienda, Opengrep esegue le tue regole Semgrep così come sono. Per seguire i dati da un file all'altro senza passare al piano a pagamento di Semgrep, lo fanno CodeQL e Snyk Code. Per smettere di pagare a contributor, SonarQube fa pagare per righe di codice e Aikido per piano. Per tenere i dati in Europa, SonarQube Cloud, Snyk Enterprise e CybeDefend offrono una regione UE, mentre Semgrep conserva i dati dei clienti su AWS, negli Stati Uniti. E per il codice scritto dagli agenti di IA, Snyk, SonarQube, Checkmarx, Endor Labs e CybeDefend ora lavorano dentro l'agente, come fa Semgrep Guardian.
Quale alternativa a Semgrep fa al caso tuo, in base al motivo per cui lo lasci?
Parti dal motivo, non da un elenco di loghi. Ogni riga qui sotto indica cosa spinge un team a guardare altrove, gli strumenti che rispondono e cosa offrono in cambio.
| Perché lo lasci | Dove guardare | Cosa ottieni |
|---|---|---|
| Vuoi il motore senza il vendor | Opengrep | La stessa sintassi delle regole sotto LGPL-2.1, mantenuta apertamente con il sostegno di diversi vendor AppSec |
| La Community Edition si ferma a un file o a una funzione | CodeQL in GitHub Code Security, Snyk Code | Il tracciamento dei dati tra file, dentro un prodotto commerciale |
| Il prezzo per contributor cresce con il team | SonarQube, Aikido | Un prezzo per righe di codice, o una tariffa per piano che include un numero di utenti |
| Codice e risultati devono restare in Europa | SonarQube Cloud, Snyk Enterprise, CybeDefend, o un motore self-hosted | Una regione UE, oppure niente che esca dalle tue macchine |
| Ora il codice lo scrivono gli agenti | Snyk Studio, i plugin per agenti di SonarQube, Checkmarx Developer Assist, Endor Labs AURI, CybeDefend VibeDefend | Controlli dentro la sessione dell'agente, come fa Semgrep Guardian |
| Vuoi una sola piattaforma per codice, dipendenze, container e IaC | Snyk, Aikido, Checkmarx, CybeDefend | Una sola coda per tutti gli scanner, immagini dei container comprese |
I primi tre motivi nascono dalle condizioni stesse di Semgrep, che la prossima sezione legge riga per riga.
Cosa resta fuori dalla Community Edition di Semgrep?
Il motore gratuito legge un file alla volta. Il confronto pubblicato da Semgrep dice che la Community Edition «provides cross function constant propagation and single function taint analysis» e che «can't track data beyond a single function or file and may find more false positives». L'analisi tra file fa parte del piano a pagamento Semgrep Code, che la FAQ di Semgrep descrive come un'analisi «proprietary cross-file (interfile)». La Community Edition non ha neppure triage dei risultati, tuning, metriche o report: su larga scala, distribuirla e inviare i risultati da qualche parte è lavoro manuale.
Altri tre fatti alimentano la ricerca di alternative:
- Le regole non sono open source. Il motore è LGPL-2.1, ma tutte le regole mantenute da Semgrep sono sotto la Semgrep Rules License v1.0, che Semgrep stesso definisce «not an open source license». Un vendor non può usarle in prodotti concorrenti né in offerte SaaS. Le regole dei repository di terze parti presenti nel registry mantengono la loro licenza.
- Il prezzo segue i tuoi contributor. La Free Edition copre fino a 10 contributor. Oltre, il piano Teams si paga per contributor, al mese e per prodotto (Code, Supply Chain, Secrets). Un contributor è chiunque abbia fatto un commit in un repository privato analizzato negli ultimi 90 giorni.
- I dati sono negli Stati Uniti. La FAQ di Semgrep lo scrive chiaramente: «All customer data is located in AWS (US region).»
Niente di tutto questo rende Semgrep un cattivo strumento. Spiega perché un team partito dal motore gratuito, crescendo, si trova davanti a una decisione, e perché le risposte cambiano.
Opengrep sostituisce Semgrep senza cambiare nulla?
Per il motore, quasi. Opengrep è un fork di Semgrep con la stessa licenza LGPL-2.1; il suo README dice che «was created when Semgrep moved critical features behind a commercial licence». Legge la stessa sintassi delle regole, quindi le tue regole girano così come sono:
# le tue regole di sempre, risultati in SARIF per la CI o una piattaforma di sicurezza
opengrep scan --sarif-output=opengrep.sarif -f ./rules .
Cosa aggiunge rispetto alla Community Edition di Semgrep:
- Il taint tra funzioni dello stesso file, con
--taint-intrafile. L'equivalente in Semgrep,--pro-intrafile, è una funzione a pagamento di Semgrep Code. - Più linguaggi. Il confronto di Semgrep attribuisce a Opengrep Crystal, Visual Basic e Apex; i suoi maintainer aggiungono Elixir.
- Il packaging. Binari autonomi, senza runtime Python, firmati con Cosign.
- Il taint tra file, in test. La pre-release
v2.0.0-nopython-interfiledell'11 settembre 2026 aggiunge.alpha.3 --taint-interfile, segnata «FOR TESTING ONLY». L'ultima versione stabile è la 1.30.0, del 7 settembre 2026.
Cosa non fa: non pubblica un set di regole proprio, quindi coprire le nuove classi di vulnerabilità tocca a te; non analizza né dipendenze né secret; si usa solo da riga di comando, senza dashboard né triage. Semgrep nota anche che le due righe di comando «remain similar, though individual arguments have diverged», quindi ricontrolla i tuoi script di CI.
Il progetto è vivo. Nel primo anno ha rilasciato 43 versioni e accettato 29 pull request da 17 contributor esterni, secondo un post pubblicato a maggio 2026 sul blog di Aikido da uno dei suoi tre maintainer. I sostenitori citati nel README sono Aikido, Amplify, Endor Labs, Kodem e Orca Security.
Quali alternative controllano il codice scritto dagli agenti di IA?
La risposta di Semgrep si chiama Guardian, un plugin che raccoglie «an MCP server, hooks, and skills» e i cui «hooks fire on every file write». Cita Claude Code, Cursor e Devin Desktop (ancora indicato come Windsurf), ha aggiunto OpenAI Codex a ottobre 2026 «with the same capabilities as Claude Code» e ha una versione per GitHub Copilot in accesso anticipato. Le nuove organizzazioni Semgrep possono provarlo gratis per 30 giorni.
Cinque alternative ormai fanno lo stesso lavoro. Così come ogni vendor lo documenta al 10 novembre 2026:
| Strumento | Agenti citati dal vendor | Come si integra | Cosa lo distingue |
|---|---|---|---|
| Snyk Studio | Claude Code, Cursor, Codex CLI, Gemini CLI, GitHub Copilot | Hooks, e il suo server MCP per gli altri agenti | Scansioni di codice, dipendenze, container e IaC come strumenti dell'agente |
| SonarQube | Claude Code; plugin elencati anche per Cursor, Codex, Google Antigravity e la CLI di Copilot | Skills, agenti, hooks e un server MCP | Analisi dopo ogni modifica di file con Agentic Analysis, in beta per C#, Java, JavaScript, Python e TypeScript; oltre 450 pattern di secret bloccati prima che arrivino al modello |
| Checkmarx Developer Assist | Cursor, Devin Desktop, Kiro; plugin CLI per Claude Code, Copilot, Cursor, Gemini e Codex | Estensione per IDE, plugin CLI | Rileva, corregge e «verifies it before code is committed» |
| Endor Labs AURI | Cursor, Claude Code, OpenAI Codex, OpenHands | Plugin di skills, server MCP, CLI | Codice, secret, dipendenze e immagini dei container; gratis per tutti |
| CybeDefend VibeDefend | Claude Code, Cursor, OpenAI Codex, Google Antigravity, Devin Desktop, GitHub Copilot | Un comando di installazione, hooks e MCP | Fornisce le regole di business e di sicurezza del tuo team mentre l'agente scrive, e rifiuta i comandi pericolosi prima che vengano eseguiti |
Cambiano nel momento in cui agiscono e su cosa. Ogni strumento della tabella controlla il codice una volta scritto: un file, una modifica, un diff. Due di loro agiscono anche su ciò che fa l'agente. Le protezioni di VibeDefend controllano ogni chiamata a uno strumento in Claude Code, Cursor, OpenAI Codex e Google Antigravity, e bloccano scritture e letture di file e comandi shell in Devin Desktop; l'Agent Behavior Governance di Snyk valuta ogni azione dell'agente rispetto a una policy prima che venga eseguita. Per il mercato più ampio, il nostro confronto tra i migliori strumenti di sicurezza per il codice IA in base all'esigenza va oltre.
Come si pagano le alternative, rispetto a Semgrep?
Con unità diverse, e questo conta più del prezzo di listino. Un team che paga a contributor paga le persone; un team che paga per righe di codice paga la dimensione di ciò che rilascia. Ecco cosa conta ogni vendor, come pubblicato il 10 novembre 2026:
| Strumento | Cosa paghi | Gratis per iniziare |
|---|---|---|
| Semgrep | Ogni contributor, per prodotto, al mese | Fino a 10 contributor |
| Opengrep | Niente, LGPL-2.1 | Tutto |
| SonarQube | Righe di codice: un tetto su Cloud, per istanza su Server | Community Build, self-hosted; Cloud fino a 50.000 righe private |
| GitHub Code Security | Ogni committer attivo, al mese, anche con il piano GitHub Team | La CLI di CodeQL su codice open source |
| Snyk | Ogni sviluppatore contributor, per prodotto | Un numero limitato di test |
| Aikido | Una tariffa per piano che include un numero di utenti | 2 utenti, 10 repository |
| Checkmarx, Endor Labs | Su richiesta | Endor Labs AURI è gratuito |
| CybeDefend | Per postazione nel nostro cloud; VibeDefend fatturato a consumo | L'edizione open source, gratuita in self-hosting; il livello gratuito di VibeDefend |
Conta prima di confrontare. Semgrep, Snyk e GitHub contano tutti le persone che hanno fatto un commit negli ultimi 90 giorni, consulenti e contributor occasionali compresi: è questo il numero da portare a ogni preventivo. La nostra analisi di quanto costa la sicurezza del codice IA mette queste unità accanto alle ore che costa correggere un risultato.
Dove conserva ogni alternativa il tuo codice e i tuoi risultati?
Se la residenza dei dati è il motivo per cui lasci Semgrep, ecco la lista breve, dalla documentazione di ogni vendor:
- Semgrep: AWS, regione USA, per tutti i dati dei clienti.
- SonarQube Cloud: regione UE come impostazione predefinita; una regione USA con il piano Team (annuale) o Enterprise. La regione si sceglie all'iscrizione e non si può cambiare.
- Snyk: USA, UE (Francoforte) e Australia, più una regione per il governo statunitense; l'hosting regionale è disponibile solo nei piani Enterprise.
- CybeDefend: in Europa su un'infrastruttura con la qualifica SecNumCloud, oppure in una regione USA, a scelta all'iscrizione; on premise o in ambiente isolato per Enterprise.
- Self-hosted: Opengrep, SonarQube Community Build o Server e la CLI di CodeQL girano sulle tue macchine, quindi il codice non le lascia mai. La CLI di CodeQL richiede comunque una licenza a pagamento per il codice privato.
Quando conviene restare su Semgrep?
Resta se il tuo team di sicurezza scrive le proprie regole e ha bisogno che seguano i dati tra file. Il motore tra file di Semgrep Code legge oggi quelle regole; la modalità tra file di Opengrep è una release di test, e ogni altro motore di questa lista ti costringerebbe a riscriverle nel suo linguaggio. Resta anche se ti affidi già al triage di Semgrep Assistant, a Supply Chain e a Guardian, e l'hosting negli Stati Uniti ti va bene. Un cambio costa regole, modifiche alla CI e qualche settimana di risultati in parallelo, quindi deve darti qualcosa che hai individuato nella prima tabella.
Come lasciare Semgrep senza perdere le tue regole?
Trattalo come una migrazione di regole prima, e di strumenti poi.
- Dividi le regole per proprietario. Quelle scritte dal tuo team sono tue. Le regole di terze parti nel registry mantengono la loro licenza. Quelle mantenute da Semgrep sono sotto la Semgrep Rules License v1.0: leggila prima di riusarle in un tuo prodotto.
- Fai girare i due motori sulle pull request per due settimane. Esporta il SARIF di ciascuno e confronta cosa trovano sugli stessi commit.
- Blocca solo sui risultati nuovi. Una baseline evita che il cambio riempia la coda di vecchi risultati; il nostro articolo su come separare i risultati SAST che sono solo rumore copre il triage che segue.
- Tieni una sola coda. Se abbini un motore multilinguaggio a uno specialista per linguaggio, unisci il loro SARIF in un solo posto, come mostra la nostra guida per far girare insieme più strumenti SAST open source.
Dove si colloca CybeDefend?
CybeDefend riunisce l'analisi SAST, SCA, dei secret, IaC, dei container e CI/CD in un solo posto e ordina i risultati per reachability, così in cima ci sono quelli che un attaccante può raggiungere. Esegue anche gli scanner SARIF che scegli tu, Opengrep compreso, nella stessa coda senza duplicati, quindi lasciare la piattaforma di Semgrep non significa rinunciare alle tue regole. I dati restano in Europa su un'infrastruttura con la qualifica SecNumCloud, oppure in una regione USA. Quando il codice lo scrivono gli agenti, VibeDefend passa loro le tue regole e i risultati mentre scrivono, prima della pull request. L'edizione open source, gratuita in self-hosting, ha la lista d'attesa aperta.
Domande frequenti
Qual è la migliore alternativa gratuita a Semgrep?
Opengrep, se vuoi lo stesso motore: è LGPL-2.1, esegue le regole Semgrep senza modifiche e aggiunge il tracciamento del taint tra funzioni dello stesso file. SonarQube Community Build è l'opzione gratuita self-hosted, con regole proprie. Abbina l'uno o l'altro a uno specialista del tuo linguaggio principale, come Bandit per Python o gosec per Go.
Posso usare le mie regole Semgrep con Opengrep?
Sì. I due motori leggono la stessa sintassi delle regole, quindi quelle scritte dal tuo team girano così come sono. Alcuni argomenti della riga di comando sono diversi, quindi controlla gli script di CI. Le regole mantenute da Semgrep sono sotto la Semgrep Rules License v1.0, che non è una licenza open source, e Opengrep non ha un set di regole proprio.
La versione gratuita di Semgrep fa analisi tra file?
No. La Community Edition segue il taint dentro una singola funzione e non riesce a seguire i dati oltre una funzione o un file. L'analisi tra file fa parte del piano a pagamento Semgrep Code. Opengrep la offre in una release di test, mentre CodeQL e Snyk Code seguono i dati tra file nei loro prodotti commerciali.
SonarQube è una buona alternativa a Semgrep?
Per un team che vuole qualità del codice e sicurezza in un solo strumento, sì. La base copre SAST e rilevamento dei secret; l'analisi delle dipendenze arriva con Advanced Security, venduto a partire dal piano Team. SonarQube Cloud si paga per righe di codice, è ospitato in UE come impostazione predefinita, e i suoi plugin controllano il codice dentro Claude Code e altri agenti. Le regole personalizzate non passano da Semgrep a SonarQube.
Quali sono le alternative a Semgrep Guardian?
Snyk Studio, i plugin per agenti di SonarQube, Checkmarx Developer Assist, Endor Labs AURI e CybeDefend VibeDefend lavorano tutti dentro gli agenti di codice con IA. Cambiano per gli agenti supportati, per il momento del controllo (ogni scrittura di file, ogni modifica, prima del commit) e per il fatto di agire o meno anche sui comandi dell'agente, come fanno le protezioni di VibeDefend.
Dove conserva Semgrep i dati dei clienti?
Su Amazon Web Services, nella regione USA, secondo la FAQ di Semgrep. I team che hanno bisogno dei dati in Europa guardano alla regione UE di SonarQube Cloud, alla regione di Francoforte di Snyk nei piani Enterprise, all'hosting di CybeDefend con qualifica SecNumCloud in Europa, oppure a un motore self-hosted.
CodeQL è un'alternativa gratuita a Semgrep?
Solo per il codice open source. Le query di CodeQL hanno licenza MIT, ma la CLI di CodeQL è distribuita con i termini propri di GitHub: gratuita per la ricerca e il codice open source, mentre il codice privato richiede GitHub Code Security, a pagamento per committer attivo. La sua analisi globale del flusso dei dati segue i dati in tutto il programma.