

Auf dieser Seite
- Welche Semgrep-Alternative passt zu Ihrem Wechselgrund?
- Was fehlt der Community Edition von Semgrep?
- Ist Opengrep ein direkter Ersatz für Semgrep?
- Welche Alternativen prüfen Code, den KI-Coding-Agenten schreiben?
- Wie rechnen die Alternativen ab, verglichen mit Semgrep?
- Wo bewahrt jede Alternative Ihren Code und Ihre Findings auf?
- Wann sollten Sie bei Semgrep bleiben?
- Wie wechseln Sie weg von Semgrep, ohne Ihre Regeln zu verlieren?
- Wo passt CybeDefend hinein?
- Häufig gestellte Fragen
- Was ist die beste kostenlose Alternative zu Semgrep?
- Kann Opengrep Semgrep-Regeln ausführen?
- Analysiert die Community Edition von Semgrep dateiübergreifend?
- Ist SonarQube eine gute Alternative zu Semgrep?
- Welche Alternativen gibt es zu Semgrep Guardian?
- Wo speichert Semgrep die Kundendaten?
- Ist CodeQL eine kostenlose Alternative zu Semgrep?
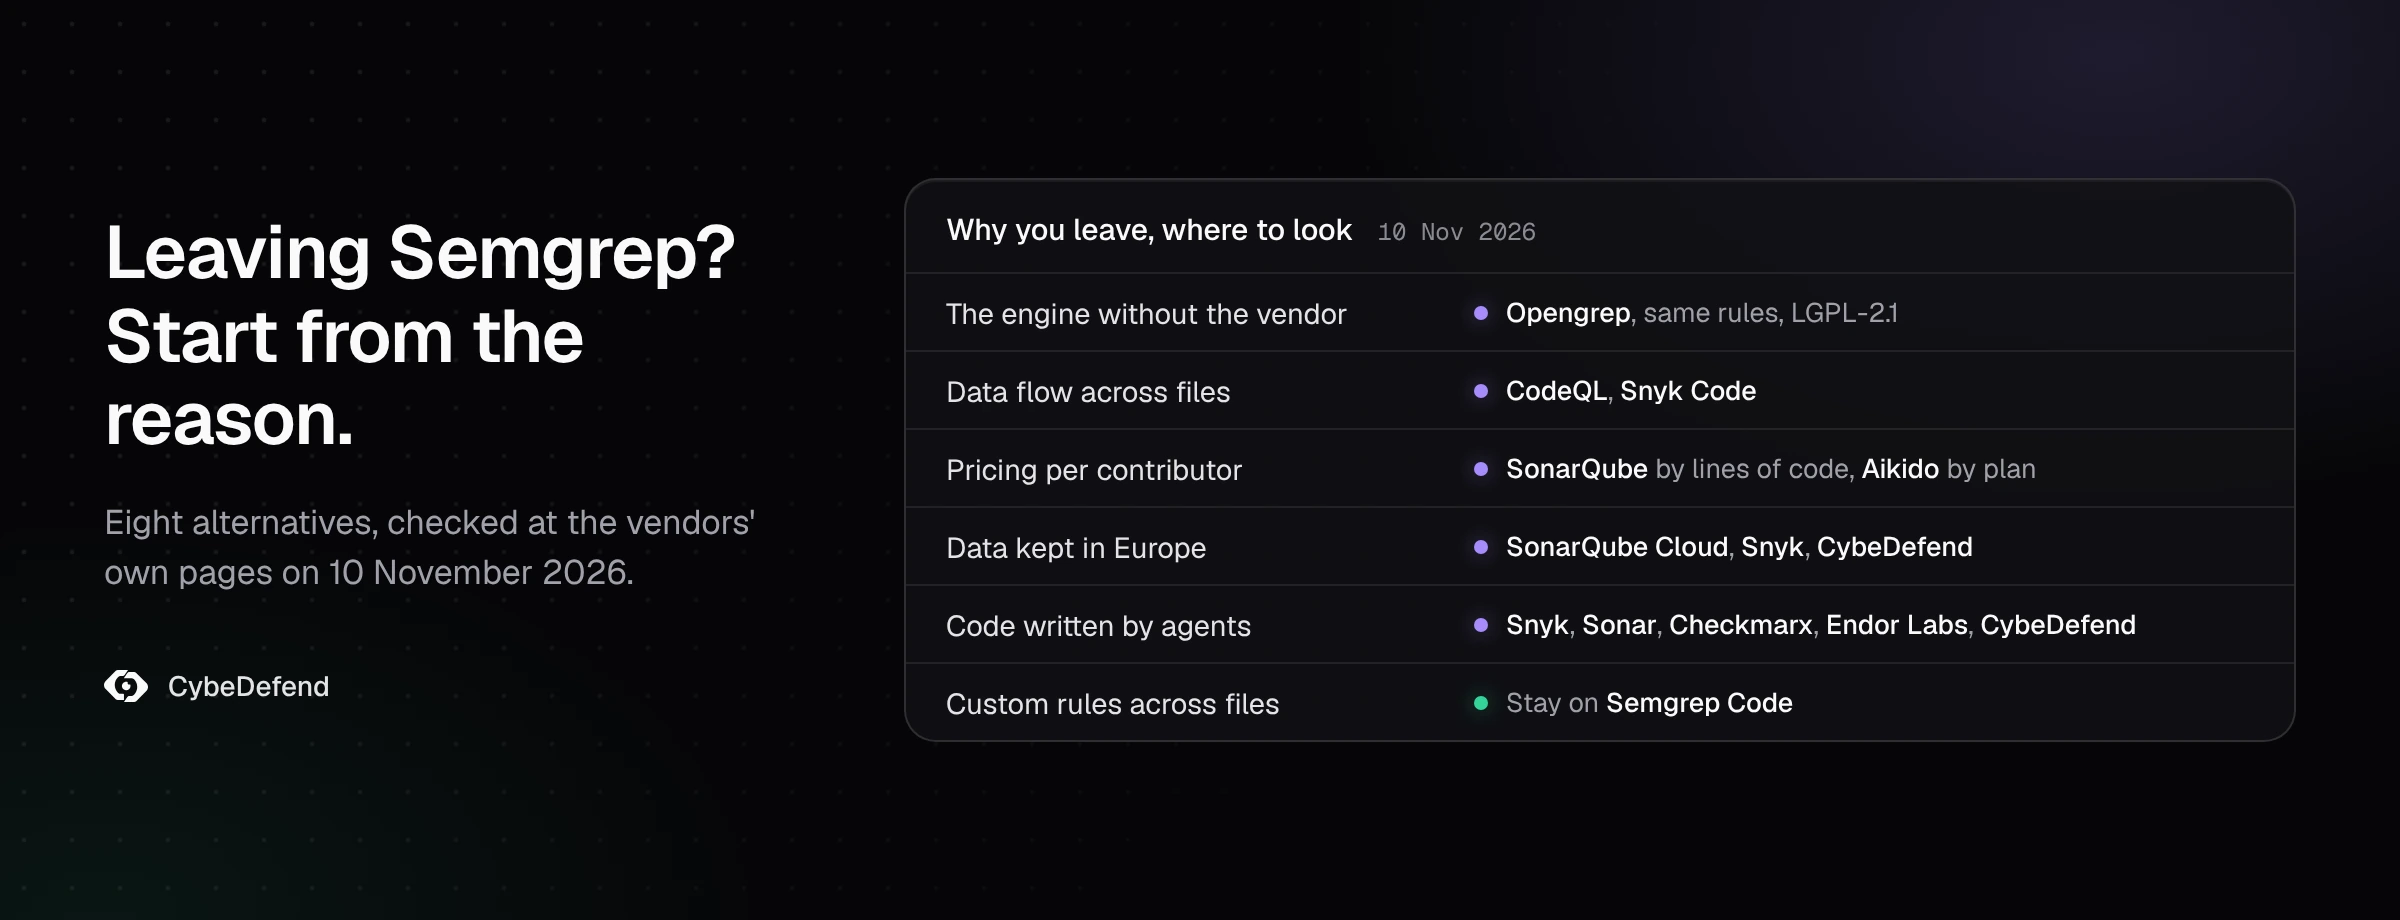
Welche Semgrep-Alternative die richtige ist, hängt davon ab, warum Sie Semgrep verlassen wollen. Wir haben acht davon am 10. November 2026 auf den Seiten der Anbieter selbst geprüft; nur für die freien Engines vergleicht unser Leitfaden zu Open-Source-SAST-Tools zwanzig Scanner. Der Grund sortiert den Markt. Wenn Sie die Open-Source-Engine ohne das Unternehmen dahinter behalten wollen, führt Opengrep Ihre Semgrep-Regeln unverändert aus. Wenn Sie den Datenfluss über Dateigrenzen hinweg brauchen, ohne den kostenpflichtigen Tarif von Semgrep, leisten das CodeQL und Snyk Code. Wenn Sie nicht mehr pro Contributor zahlen wollen, rechnet SonarQube nach Codezeilen ab und Aikido nach Tarif. Wenn Ihre Daten in Europa bleiben sollen, bieten SonarQube Cloud, Snyk Enterprise und CybeDefend eine EU-Region an, während Semgrep die Daten seiner Kunden bei AWS in den USA speichert. Und für Code, den KI-Coding-Agenten schreiben, laufen Snyk, SonarQube, Checkmarx, Endor Labs und CybeDefend inzwischen im Agenten selbst, so wie Semgrep Guardian.
Welche Semgrep-Alternative passt zu Ihrem Wechselgrund?
Fangen Sie beim Grund an, nicht bei einer Liste von Logos. Jede Zeile unten nennt, was Teams dazu bringt, sich anderswo umzusehen, welche Tools darauf antworten und was Sie dafür bekommen.
| Warum Sie wechseln | Worauf Sie schauen sollten | Was Sie bekommen |
|---|---|---|
| Sie wollen die Engine ohne den Anbieter | Opengrep | Dieselbe Regelsyntax unter LGPL-2.1, offen gepflegt und von mehreren AppSec-Anbietern unterstützt |
| Die Community Edition endet an der Grenze einer Datei oder Funktion | CodeQL in GitHub Code Security, Snyk Code | Datenfluss über Dateigrenzen hinweg, in einem kommerziellen Produkt |
| Der Preis pro Contributor wächst mit dem Team | SonarQube, Aikido | Ein Preis nach Codezeilen oder eine Gebühr pro Tarif, die eine Zahl von Nutzern enthält |
| Code und Findings müssen in Europa bleiben | SonarQube Cloud, Snyk Enterprise, CybeDefend oder eine selbst gehostete Engine | Eine EU-Region, oder nichts verlässt Ihre eigenen Rechner |
| Inzwischen schreiben Agenten den Code | Snyk Studio, die Agenten-Plugins von SonarQube, Checkmarx Developer Assist, Endor Labs AURI, CybeDefend VibeDefend | Prüfungen in der Sitzung des Agenten, so wie bei Semgrep Guardian |
| Sie wollen eine Plattform für Code, Abhängigkeiten, Container und IaC | Snyk, Aikido, Checkmarx, CybeDefend | Eine Warteschlange für alle Scanner, Container-Images eingeschlossen |
Die ersten drei Gründe stammen aus den eigenen Bedingungen von Semgrep, die der nächste Abschnitt Zeile für Zeile durchgeht.
Was fehlt der Community Edition von Semgrep?
Die freie Engine liest eine Datei nach der anderen. Der Vergleich, den Semgrep selbst veröffentlicht, sagt, die Community Edition „provides cross function constant propagation and single function taint analysis“ und „can't track data beyond a single function or file and may find more false positives“. Die dateiübergreifende Analyse gehört zum kostenpflichtigen Semgrep Code, das die FAQ von Semgrep als „proprietary cross-file (interfile) analysis“ beschreibt. Der Community Edition fehlen außerdem Triage, Feinabstimmung, Metriken und Reporting: Wer sie in größerem Maßstab einsetzt, verteilt sie von Hand und leitet ihre Findings von Hand weiter.
Drei weitere Fakten treiben die Suche nach Alternativen an:
- Die Regeln sind nicht Open Source. Die Engine steht unter LGPL-2.1, aber alle Regeln, die Semgrep pflegt, stehen unter der Semgrep Rules License v1.0, die laut Semgrep selbst „is not an open source license“. Anbieter dürfen diese Regeln nicht in konkurrierenden Produkten oder SaaS-Angeboten verwenden. Regeln aus Repositories Dritter in der Registry behalten ihre eigenen Lizenzen.
- Der Preis folgt Ihren Contributors. Die Free Edition deckt bis zu 10 Contributors ab. Darüber hinaus wird Teams pro Contributor, pro Monat und pro Produkt abgerechnet (Code, Supply Chain, Secrets). Als Contributor zählt jede Person, die in den letzten 90 Tagen in ein gescanntes privates Repository committet hat.
- Die Daten liegen in den USA. Die FAQ von Semgrep hält fest: „All customer data is located in AWS (US region).“
Nichts davon macht Semgrep zu einem schlechten Tool. Es erklärt aber, warum ein Team, das mit der freien Engine angefangen hat, beim Wachsen vor einer Entscheidung steht, und warum die Antworten so unterschiedlich ausfallen.
Ist Opengrep ein direkter Ersatz für Semgrep?
Für die Engine im Wesentlichen ja. Opengrep ist ein Fork von Semgrep unter derselben LGPL-2.1-Lizenz; seine README sagt, das Projekt „was created when Semgrep moved critical features behind a commercial licence“. Es liest dieselbe Regelsyntax, Ihre eigenen Regeln laufen also so, wie sie sind:
# Ihre bestehenden Regeln, Ergebnisse als SARIF für die CI oder eine Security-Plattform
opengrep scan --sarif-output=opengrep.sarif -f ./rules .
Was Opengrep gegenüber der Community Edition von Semgrep mitbringt:
- Taint über Funktionsgrenzen innerhalb einer Datei, mit
--taint-intrafile. Das Gegenstück bei Semgrep,--pro-intrafile, ist eine kostenpflichtige Funktion von Semgrep Code. - Mehr Sprachen. Der Vergleich von Semgrep selbst führt Crystal, Visual Basic und Apex auf der Seite von Opengrep; die Maintainer von Opengrep nennen zusätzlich Elixir.
- Paketierung. Eigenständige Binaries ohne Python-Laufzeit, mit Cosign signiert.
- Dateiübergreifender Taint, im Test. Die Vorabversion
v2.0.0-nopython-interfilevom 11. September 2026 bringt.alpha.3 --taint-interfile, markiert als „FOR TESTING ONLY“. Die neueste stabile Version ist 1.30.0 vom 7. September 2026.
Was Opengrep nicht leistet: Es veröffentlicht kein eigenes Regelwerk, neue Klassen von Schwachstellen müssen Sie also selbst abdecken; es scannt weder Abhängigkeiten noch Secrets; es läuft nur auf der Kommandozeile, ohne Dashboard und ohne Triage. Semgrep weist außerdem darauf hin, dass die beiden Kommandozeilen „remain similar, though individual arguments have diverged“. Prüfen Sie also Ihre CI-Skripte.
Das Projekt ist aktiv. In seinem ersten Jahr hat es 43 Releases veröffentlicht und 29 Pull Requests von 17 externen Contributors angenommen, so ein Beitrag eines seiner drei Maintainer im Blog von Aikido vom Mai 2026. Als Unterstützer nennt seine README Aikido, Amplify, Endor Labs, Kodem und Orca Security.
Welche Alternativen prüfen Code, den KI-Coding-Agenten schreiben?
Die Antwort von Semgrep heißt Guardian, ein Plugin, das „an MCP server, hooks, and skills“ bündelt und bei dem „hooks fire on every file write“. Es nennt Claude Code, Cursor und Devin Desktop (dort noch als Windsurf geführt), hat im Oktober 2026 OpenAI Codex „with the same capabilities as Claude Code“ ergänzt und bietet eine Version für GitHub Copilot im Early Access an. Neue Semgrep-Organisationen können es 30 Tage kostenlos testen.
Fünf Alternativen erledigen inzwischen dieselbe Art von Arbeit. So, wie jeder Anbieter es am 10. November 2026 dokumentiert:
| Tool | Agenten, die der Anbieter nennt | Wie es andockt | Was heraussticht |
|---|---|---|---|
| Snyk Studio | Claude Code, Cursor, Codex CLI, Gemini CLI, GitHub Copilot | Hooks, für andere Agenten sein MCP-Server | Scans von Code, Abhängigkeiten, Containern und IaC als Werkzeuge des Agenten |
| SonarQube | Claude Code; Plugins auch für Cursor, Codex, Google Antigravity und die Copilot CLI gelistet | Skills, Agenten, Hooks und ein MCP-Server | Analyse nach jeder Dateiänderung mit Agentic Analysis, in der Beta für C#, Java, JavaScript, Python und TypeScript; über 450 Secret-Muster werden blockiert, bevor sie das Modell erreichen |
| Checkmarx Developer Assist | Cursor, Devin Desktop, Kiro; CLI-Plugins für Claude Code, Copilot, Cursor, Gemini und Codex | IDE-Erweiterung, CLI-Plugins | Erkennt, behebt und „verifies it before code is committed“ |
| Endor Labs AURI | Cursor, Claude Code, OpenAI Codex, OpenHands | Skills-Plugin, MCP-Server, CLI | Code, Secrets, Abhängigkeiten und Container-Images; für alle kostenlos |
| CybeDefend VibeDefend | Claude Code, Cursor, OpenAI Codex, Google Antigravity, Devin Desktop, GitHub Copilot | Ein einziger Installationsbefehl, Hooks und MCP | Liefert die Business- und Security-Regeln Ihres Teams, während der Agent schreibt, und verweigert gefährliche Befehle, bevor sie laufen |
Sie unterscheiden sich darin, wann sie eingreifen und worauf. Jedes Tool in der Tabelle prüft Code, sobald er geschrieben ist: eine Datei, eine Änderung, ein Diff. Zwei davon greifen auch bei dem ein, was der Agent tut. Die Guards von VibeDefend prüfen jeden Tool-Aufruf in Claude Code, Cursor, OpenAI Codex und Google Antigravity und blockieren in Devin Desktop Schreibzugriffe, Lesezugriffe auf Dateien und Shell-Befehle; die Agent Behavior Governance von Snyk bewertet jede Aktion eines Agenten anhand einer Richtlinie, bevor sie ausgeführt wird. Für das gesamte Feld geht unser Vergleich der besten KI-Code-Security-Tools nach Bedarf weiter ins Detail.
Wie rechnen die Alternativen ab, verglichen mit Semgrep?
In verschiedenen Einheiten, und das zählt mehr als der Listenpreis. Ein Team, das pro Contributor zahlt, zahlt für seine Kopfzahl; ein Team, das nach Codezeilen zahlt, zahlt für den Umfang dessen, was es ausliefert. Hier steht, was jeder Anbieter zählt, so wie am 10. November 2026 veröffentlicht:
| Tool | Wofür Sie zahlen | Kostenlos zum Einstieg |
|---|---|---|
| Semgrep | Jeden Contributor, pro Produkt, pro Monat | Bis zu 10 Contributors |
| Opengrep | Nichts, LGPL-2.1 | Alles |
| SonarQube | Codezeilen: eine Obergrenze in der Cloud, pro Instanz beim Server | Community Build, selbst gehostet; Cloud bis 50.000 private Zeilen |
| GitHub Code Security | Jeden aktiven Committer, pro Monat, auch im Tarif GitHub Team | Die CodeQL CLI für Open-Source-Code |
| Snyk | Jeden beitragenden Entwickler, pro Produkt | Eine begrenzte Zahl von Tests |
| Aikido | Eine Gebühr pro Tarif, die eine Zahl von Nutzern enthält | 2 Nutzer, 10 Repositories |
| Checkmarx, Endor Labs | Auf Anfrage | Endor Labs AURI ist kostenlos |
| CybeDefend | Pro Platz in unserer Cloud; VibeDefend nach Nutzung abgerechnet | Die Open-Source-Edition, kostenlos selbst zu hosten; der kostenlose Einstieg in VibeDefend |
Zählen Sie, bevor Sie vergleichen. Semgrep, Snyk und GitHub zählen alle die Personen, die in den letzten 90 Tagen committet haben, externe Kräfte und gelegentliche Contributors eingeschlossen. Genau diese Zahl gehört in jede Angebotsanfrage. Unsere Aufstellung, was KI-Code-Security kostet, stellt diese Einheiten neben die Stunden, die die Behebung eines Findings kostet.
Wo bewahrt jede Alternative Ihren Code und Ihre Findings auf?
Wenn die Datenresidenz Ihr Grund zum Wechsel ist, hier die kurze Liste, aus der Dokumentation der jeweiligen Anbieter:
- Semgrep: AWS, Region USA, für alle Kundendaten.
- SonarQube Cloud: standardmäßig EU-Region; eine US-Region im Tarif Team (jährlich) oder Enterprise. Die Region wird bei der Registrierung gewählt und lässt sich danach nicht mehr ändern.
- Snyk: USA, EU (Frankfurt) und Australien, dazu eine Region für US-Behörden; regionales Hosting „only for Enterprise plans“.
- CybeDefend: Europa auf SecNumCloud-qualifizierter Infrastruktur oder eine US-Region, bei der Registrierung gewählt; On-Premises oder air-gapped im Enterprise-Tarif.
- Selbst gehostet: Opengrep, SonarQube Community Build oder Server und die CodeQL CLI laufen auf Ihren eigenen Rechnern, der Code verlässt sie also nie. Für privaten Code braucht die CodeQL CLI trotzdem eine kostenpflichtige Lizenz.
Wann sollten Sie bei Semgrep bleiben?
Bleiben Sie, wenn Ihr Security-Team eigene Regeln schreibt und diese dem Datenfluss über Dateigrenzen hinweg folgen müssen. Die dateiübergreifende Engine von Semgrep Code liest diese Regeln heute; der dateiübergreifende Modus von Opengrep ist eine Testversion, und jede andere Engine hier würde bedeuten, die Regeln in ihrer eigenen Sprache neu zu schreiben. Bleiben Sie auch, wenn Sie sich bereits auf die Triage von Semgrep Assistant, auf Supply Chain und auf Guardian stützen und das Hosting in den USA für Sie passt. Ein Wechsel kostet Regeln, Änderungen an der CI und einige Wochen paralleler Findings. Er sollte Ihnen also etwas einbringen, das Sie in der ersten Tabelle benannt haben.
Wie wechseln Sie weg von Semgrep, ohne Ihre Regeln zu verlieren?
Behandeln Sie den Wechsel zuerst als Migration von Regeln und erst danach als Wechsel von Tools.
- Sortieren Sie Ihre Regeln nach Eigentümer. Regeln, die Ihr Team geschrieben hat, gehören Ihnen. Regeln Dritter in der Registry behalten ihre eigenen Lizenzen. Regeln, die Semgrep pflegt, stehen unter der Semgrep Rules License v1.0: Lesen Sie sie, bevor Sie diese Regeln in einem eigenen Produkt wiederverwenden.
- Lassen Sie beide Engines zwei Wochen lang auf Pull Requests laufen. Schreiben Sie von jeder Engine SARIF und vergleichen Sie, was sie auf denselben Commits finden.
- Blockieren Sie nur bei neuen Findings. Eine Baseline verhindert, dass der Wechsel die Warteschlange mit alten Ergebnissen flutet; unser Artikel darüber, welche SAST-Findings nur Rauschen sind, behandelt die Triage, die danach kommt.
- Behalten Sie eine einzige Warteschlange. Wenn Sie eine mehrsprachige Engine mit einem Spezialisten pro Sprache kombinieren, führen Sie deren SARIF an einem Ort zusammen, wie unser Leitfaden zum gemeinsamen Betrieb mehrerer Open-Source-SAST-Tools zeigt.
Wo passt CybeDefend hinein?
CybeDefend führt SAST, SCA, Secrets, IaC, Container und CI/CD-Scanning an einem Ort zusammen und sortiert die Findings nach Erreichbarkeit, sodass oben die stehen, die ein Angreifer tatsächlich erreichen kann. Es führt außerdem die SARIF-Scanner Ihrer Wahl aus, Opengrep eingeschlossen, in derselben deduplizierten Warteschlange: Wer die Plattform von Semgrep verlässt, muss seine Regeln also nicht zurücklassen. Die Daten bleiben in Europa auf SecNumCloud-qualifizierter Infrastruktur oder in einer US-Region. Wenn Coding-Agenten den Code schreiben, gibt VibeDefend ihnen Ihre Regeln und die Findings, während sie schreiben, also vor dem Pull Request. Für die Open-Source-Edition, kostenlos selbst zu hosten, ist die Warteliste offen.
Häufig gestellte Fragen
Was ist die beste kostenlose Alternative zu Semgrep?
Opengrep, wenn Sie dieselbe Engine wollen: Es steht unter LGPL-2.1, führt Semgrep-Regeln unverändert aus und verfolgt Taint über Funktionsgrenzen innerhalb einer Datei. SonarQube Community Build ist die kostenlose, selbst gehostete Option mit eigenen Regeln. Kombinieren Sie beide mit einem Spezialisten für Ihre Hauptsprache, etwa Bandit für Python oder gosec für Go.
Kann Opengrep Semgrep-Regeln ausführen?
Ja. Beide Engines lesen dieselbe Regelsyntax, Regeln Ihres Teams laufen also so, wie sie sind. Einige Argumente der Kommandozeile unterscheiden sich, prüfen Sie deshalb Ihre CI-Skripte. Die Regeln, die Semgrep pflegt, stehen unter der Semgrep Rules License v1.0, die keine Open-Source-Lizenz ist, und Opengrep liefert kein eigenes Regelwerk mit.
Analysiert die Community Edition von Semgrep dateiübergreifend?
Nein. Die Community Edition verfolgt Taint innerhalb einer einzelnen Funktion und kann Daten nicht über eine Funktion oder Datei hinaus verfolgen. Die dateiübergreifende Analyse gehört zum kostenpflichtigen Semgrep Code. Opengrep bietet sie in einer Testversion, und CodeQL und Snyk Code verfolgen Daten über Dateigrenzen hinweg in ihren kommerziellen Produkten.
Ist SonarQube eine gute Alternative zu Semgrep?
Für ein Team, das Codequalität und Sicherheit in einem Tool will, ja. Der Kern deckt SAST und die Erkennung von Secrets ab; das Scannen von Abhängigkeiten kommt mit Advanced Security, erhältlich ab dem Tarif Team. SonarQube Cloud wird nach Codezeilen abgerechnet, standardmäßig in der EU gehostet, und seine Plugins prüfen Code in Claude Code und anderen Agenten. Eigene Regeln lassen sich nicht aus Semgrep übernehmen.
Welche Alternativen gibt es zu Semgrep Guardian?
Snyk Studio, die Agenten-Plugins von SonarQube, Checkmarx Developer Assist, Endor Labs AURI und CybeDefend VibeDefend laufen alle in KI-Coding-Agenten. Sie unterscheiden sich in den unterstützten Agenten, im Zeitpunkt der Prüfung (bei jedem Schreibzugriff, bei jeder Änderung, vor dem Commit) und darin, ob sie auch bei den Befehlen des Agenten eingreifen, wie die Guards von VibeDefend.
Wo speichert Semgrep die Kundendaten?
Bei Amazon Web Services in der Region USA, laut der FAQ von Semgrep. Teams, die ihre Daten in Europa brauchen, schauen auf die EU-Region von SonarQube Cloud, die Region Frankfurt von Snyk in den Enterprise-Tarifen, das SecNumCloud-qualifizierte Hosting von CybeDefend in Europa oder eine selbst gehostete Engine.
Ist CodeQL eine kostenlose Alternative zu Semgrep?
Nur für Open-Source-Code. Die CodeQL-Abfragen stehen unter MIT-Lizenz, die CodeQL CLI dagegen unter den eigenen Bedingungen von GitHub: kostenlos für Forschung und Open-Source-Code, während privater Code GitHub Code Security braucht, abgerechnet pro aktivem Committer. Ihre globale Datenflussanalyse verfolgt Daten durch das gesamte Programm.